| Les candidats doivent être capables de : | Notes et orientations |
|---|---|
| Expliquer la différence entre les termes sécurité, vie privée et intégrité des données | |
| Apprécier la nécessité tant de la sécurité des données que de la sécurité du système informatique | |
| Décrire les mesures de sécurité conçues pour protéger les systèmes informatiques, allant du PC autonome au réseau d'ordinateurs | Y compris comptes utilisateurs, mots de passe, techniques d'authentification telles que les signatures numériques et la biométrie, pare-feu, logiciel antivirus, anti-spyware, chiffrement |
| Comprendre les menaces pesant sur la sécurité des ordinateurs et des données posées par les réseaux et Internet | Y compris malveillance (virus, spyware), hackers, hameçonnage, pharming |
| Décrire les méthodes permettant de limiter les risques posés par ces menaces | |
| Décrire les méthodes de sécurité conçues pour protéger la sécurité des données | Y compris chiffrement, droits d'accès |
Sécurité, confidentialité et intégrité des données
Informatique A-Level · Sujet 6
 16:28
Sécurité, Confidentialité & Intégrité
Maintenant, à cette seconde précise, vos appareils sont sous attaque. Pas par une personne penchée sur un clavier — par des armées de robots automatisés, scanner sans cesse le…
Narration en anglais · Sous-titres anglais + 中文 incrustés
6.1
Sécurité, confidentialité et intégrité — trois idées distinctes
Programme
Source : Programme Cambridge International
Cela semble similaire mais signifie des choses différentes :
- security 安全 — protéger les données contre l'accès, la modification ou la destruction unauthorised 未授权.
- privacy 隐私 — le droit d'un individu à contrôler qui voit ses données personnelles, avec consentement et objectif clair.
- integrity 完整性 — les données étant accurate and complete — non corrompues ou modifiées accidentellement.
Un fichier peut être secure (seules les bonnes personnes peuvent l'ouvrir) mais manquer d'intégrité (une faute de frappe l'a corrompu) ; ou exact mais pas private (n'importe qui peut le lire). Les trois sont nécessaires.
Les différences que le scheme veut, une phrase chacune : security est garder les données à l'abri de la perte et de l'accès non autorisé ; privacy est garder les données confidentielles, de sorte que seuls ceux ayant le droit de les voir peuvent ; integrity est les données étant correctes, cohérentes et complètes. Donc "la différence entre security et privacy" : security est de protéger les données contre l'accès, la modification ou la perte par des personnes qui ne devraient pas y avoir accès ; privacy est du droit de l'individu de décider qui peut voir ses données personnelles. "La différence entre security et integrity" : security protège les données contre l'accès non autorisé ; integrity est de s'assurer que les données sont exactes et à jour, ce que la validation et la vérification protègent.
Explorer
Laboratoire de risque et de responsabilité
Triez les exemples selon la règle, le risque ou la protection impliquée.
Vocabulaire
Entrainer
| Anglais | Chinois | Pinyin |
|---|---|---|
| security/sɪˈkjʊərɪti/ | 安全 | ān quán |
| privacy/ˈprɪvəsi/ | 隐私 | yǐn sī |
| integrity/ɪnˈteɡrɪti/ | 完整性 | wán zhěng xìng |
| unauthorised/ʌnˈɔːθəraɪzd/ | 未授权 | wèi shòu quán |
6.1
Pourquoi la sécurité est importante
Deux choses à protéger : les data elles-mêmes (les garder confidentielles, intactes et disponibles) et le computer system (un système compromis peut attaquer d'autres, voler des identifiants, ou être retenu en otage).
"Pourquoi l'école doit-elle garder les deux sécurisés ?" Données : ce sont des données personnelles et confidentielles, donc elles ne doivent pas être lues, modifiées ou supprimées par une personne non autorisée, et leur perte empêcherait l'école de fonctionner. Système : un intrus qui accède au système informatique peut installer un malware, l'utiliser pour attaquer d'autres systèmes, endommager le matériel ou le logiciel, ou le verrouiller avec du ransomware ; un système sécurisé est la première ligne de défense pour les données qu'il contient.
6.1
Menaces provenant des réseaux et d'Internet

Les menaces se divisent en trois groupes.
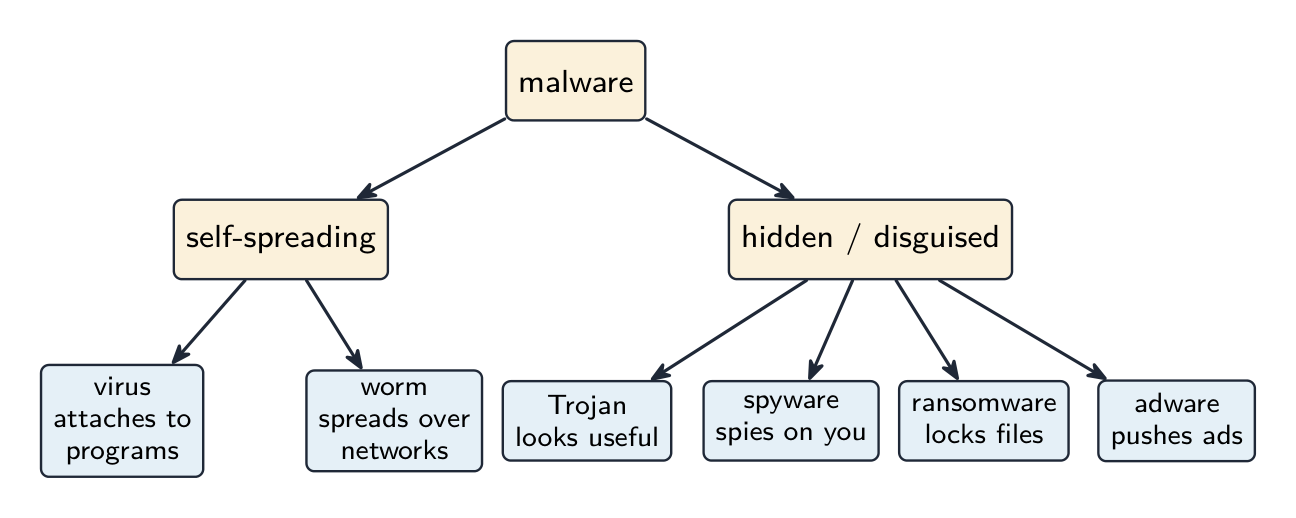
- Malware 恶意软件 (malicious software) — programmes nuisibles :
- virus 病毒 — code auto-copiant qui s'attache à d'autres programmes et se propage lorsqu'ils s'exécutent.
- worm 蠕虫 — code auto-copiant qui se propage sur des networks 网络 sans action de l'utilisateur.
- Trojan horse 木马 — semble utile mais cache du code malveillant.
- spyware 间谍软件 — collecte secrètement des informations (frappes de clavier, mots de passe).
- ransomware 勒索软件 — chiffre vos fichiers et exige un paiement.
- adware 广告软件 — pousse des publicités indésirables.
2. Tricking people (attaques sociales) :
- phishing 网络钓鱼 — faux e-mails/sites qui trompent les utilisateurs pour leur faire donner des identifiants.
- pharming 域名欺骗 — redirige un utilisateur vers un site fake même lorsqu'ils tapent la bonne adresse.
- social engineering 社会工程 — tromper les gens pour qu'ils révèlent des informations.
Les descriptions du scheme pour les quatre menaces nommées : un virus est un logiciel malveillant qui se réplique (se copie lui-même), s'attache à d'autres fichiers et supprime ou corrompt les données ; spyware est un logiciel malveillant qui enregistre les frappes de clavier et les actions de l'utilisateur et les envoie à un tiers pour obtenir des mots de passe et des données personnelles ; un email de phishing se fait passer pour provenir d'une organisation légitime et contient un lien vers un site fake où l'utilisateur est invité à fournir des détails personnels ou bancaires ; pharming est un code malveillant installé sur l'ordinateur de l'utilisateur ou sur un serveur web qui redirige l'utilisateur vers un site fake bien qu'ils aient tapé la bonne adresse. Similitudes entre spyware et virus : tous deux sont du malware, tous deux sont installés sans la connaissance de l'utilisateur, tous deux peuvent envoyer des données à un tiers ou endommager le système ; la différence est qu'un virus se réplique tandis que le spyware enregistre et transmet des informations. Phishing et pharming mènent tous deux l'utilisateur à un site fake qui collecte leurs données ; phishing nécessite que l'utilisateur clique sur un lien dans un email, pharming fonctionne via du code sur l'ordinateur ou le serveur DNS et ne nécessite pas d'email.
3. Attacks on the network :
- hacking 黑客入侵 par des hackers 黑客 — accès non autorisé, souvent via des mots de passe faibles ou des failles logicielles.
- denial of service 拒绝服务 (DoS/DDoS) — inonde un serveur pour empêcher les utilisateurs légitimes d'y accéder.
- eavesdropping 窃听 — interception de données en transit (risque sur le Wi-Fi public).
- man-in-the-middle 中间人攻击 — un attaquant relaye ou modifie secrètement les messages entre deux parties.
Exemple résolu. Identifiez et décrivez deux menaces pesant sur les données d'un réseau scolaire, et proposez une méthode de prévention différente pour chacune.
Menace 1, malware : un virus copié sur un ordinateur via une pièce jointe ou un téléchargement se reproduit et corrompt ou supprime des fichiers ; prévention : logiciel antivirus qui scanne les fichiers et est tenu à jour. Menace 2, hacking : une personne non autorisée accède au réseau, par exemple en devinant un mot de passe faible, et lit ou modifie les données ; prévention : pare-feu bloquant les connexions non autorisées, ou mots de passe robustes avec authentification à double facteur. Une troisième paire, phishing : un courriel amène l'utilisateur vers un site frauduleux collectant ses identifiants ; prévention : formation des utilisateurs pour vérifier l'expéditeur et l'URL, et filtrage des courriels. La mesure doit correspondre à la menace : le chiffrement n'arrête pas un virus, et l'antivirus n'arrête pas le phishing.
Vocabulaire
Entrainer
| Anglais | Chinois | Pinyin |
|---|---|---|
| malware/ˈmælweə/ | 恶意软件 | è yì ruǎn jiàn |
| ransomware/ˈrænsəmweə/ | 勒索软件 | lè suǒ ruǎn jiàn |
| networks/ˈnetwɜːks/ | 网络 | wǎng luò |
| man-in-the-middle/mæn ɪnðə ˈmɪdl/ | 中间人攻击 | zhōng jiān rén gōng jī |
| virus/ˈvaɪrəs/ | 病毒 | bìng dú |
| worm/wɜːm/ | 蠕虫 | rú chóng |
| Trojan horse/ˈtrəʊdʒn hɔːs/ | 木马 | mù mǎ |
| spyware/ˈspaɪweə/ | 间谍软件 | jiàn dié ruǎn jiàn |
| adware/ˈædweə/ | 广告软件 | guǎng gào ruǎn jiàn |
| phishing/ˈfɪʃɪŋ/ | 网络钓鱼 | wǎng luò diào yú |
| pharming/ˈfɑːmɪŋ/ | 域名欺骗 | yù míng qī piàn |
| social engineering/ˈsəʊʃl ˌendʒɪˈnɪərɪŋ/ | 社会工程 | shè huì gōng chéng |
| hacking/ˈhækɪŋ/ | 黑客入侵 | hēi kè rù qīn |
| hackers/ˈhækəz/ | 黑客 | hēi kè |
| denial of service/dɪˈnaɪəl ɒv ˈsɜːvɪs/ | 拒绝服务 | jù jué fú wù |
| eavesdropping/ˈiːvzdrɒpɪŋ/ | 窃听 | qiè tīng |
6.1
Mesures de sécurité

Les mesures protègent à la fois la sécurité des données (contre la perte, le vol ou la corruption) et la sécurité du système informatique (son matériel, son logiciel et son réseau).
PC autonome
- un mot de passe fort ; antivirus tenu à jour ; mises à jour logicielles rapides ; backup 备份 vers un support séparé ; chiffrement 加密 du disque entier ; écran verrouillé.
PC connecté
Tout ce qui précède, plus un pare-feu 防火墙, des permissions par utilisateur (droits administrateur uniquement pour les admins), gestion centralisée des comptes utilisateurs 用户账户, et journaux d'audit 审计日志 (qui s'est connecté, ce qu'il a touché).
Comment fonctionnent les mesures, selon le vocabulaire exigé par le programme :
- pare-feu : examine chaque transmission entrante et sortante et la compare avec des critères définis (liste blanche ou noire d'adresses, ports et protocoles) ; bloque toute connexion ne répondant pas aux critères ; peut empêcher l'accès à certains sites et alerter des tentatives d'accès non autorisées.
- chiffrement : les données sont brouillées (codées) avec une clé en texte chiffré, de sorte qu'une copie interceptée ne peut être comprise sans la clé ; le récepteur utilise une clé pour le décrypter. Il protège les données en transit et au repos, mais n'empêche pas leur interception ou leur suppression.
- mots de passe et comptes utilisateurs : seul un utilisateur connaissant le mot de passe peut se connecter ; un mot de passe fort (long, caractères variés, changé régulièrement) ne peut être deviné ; les comptes se verrouillent après plusieurs échecs ; chaque compte dispose de ses propres droits d'accès.
- logiciels antivirus et antispyware : scanne les fichiers et programmes contre une base de signatures de malwares connus, vérifie le comportement, met en quarantaine ou supprime ce qu'il trouve, et doit être mis à jour pour reconnaître les nouveaux malwares.
- droits d'accès : chaque utilisateur (ou groupe) reçoit des permissions pour chaque fichier ou table, comme lecture seule ou lecture/écriture, afin qu'un utilisateur ne puisse voir ou modifier que les données qui ne lui appartiennent pas ; une base de données peut également afficher à chaque utilisateur une vue contenant uniquement les champs dont il a besoin.
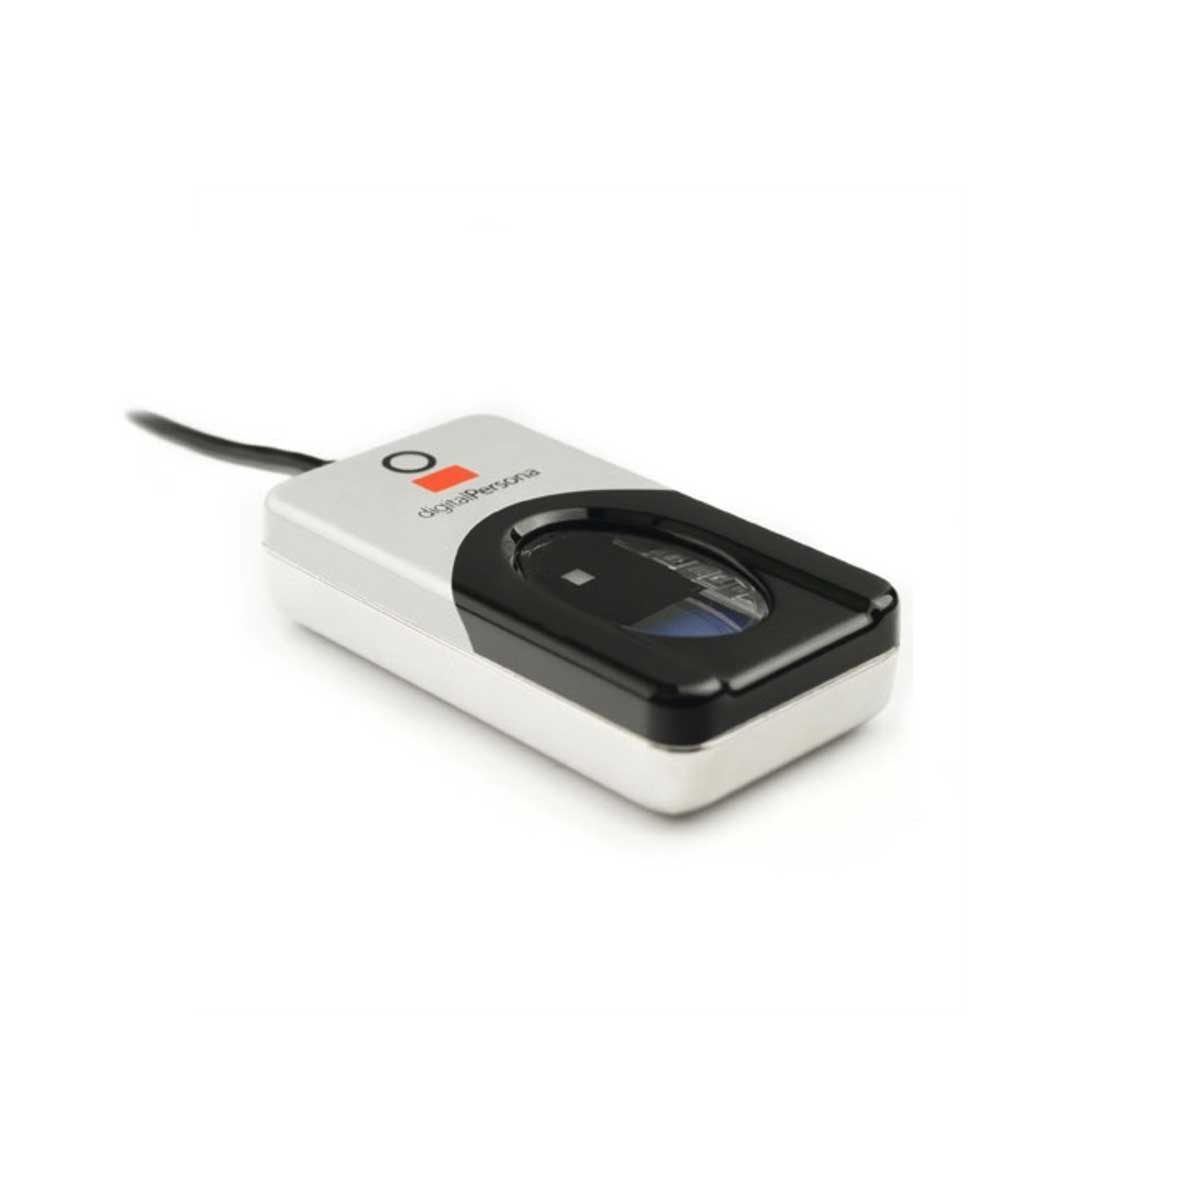
- biométrie : l'appareil capture une image du visage, de l'empreinte digitale ou de l'iris, la convertit en données numériques, la compare avec les données stockées pour cet utilisateur et n'autorise l'accès qu'en cas de correspondance ; cela ne peut être oublié, prêté ou deviné comme un mot de passe.
- sauvegardes : une copie des données sur un support séparé, conservée hors site, permettant de restaurer les données perdues ou corrompues.
Pour restreindre les risques liés au malware, en trois points : installer un logiciel anti-malware et le tenir à jour ; utiliser un pare-feu ; ne pas ouvrir de pièces jointes ni télécharger de fichiers depuis des sources inconnues ; maintenir le système d'exploitation et les applications à jour ; former les utilisateurs.
À travers Internet
- VPN 虚拟专用网 — chiffre le trafic entre l'utilisateur et la passerelle d'entreprise.
- HTTPS / TLS — chiffre le trafic web.
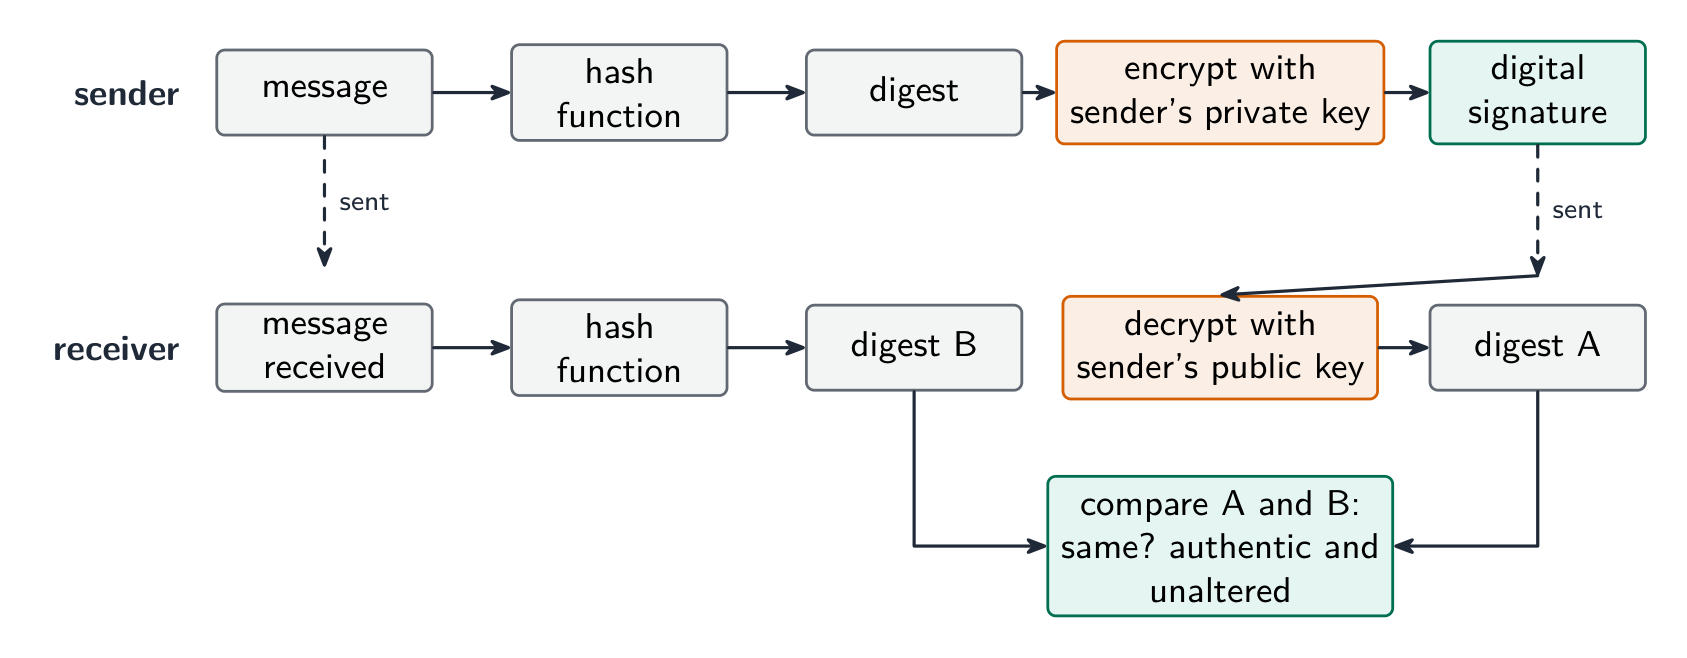
- signatures numériques 数字签名 — attestent de l'expéditeur d'un message et qu'il n'a pas été modifié en transit.
- détection d'intrusion — surveille le trafic à la recherche de motifs d'attaque connus.
Comment une signature numérique authentifie un document (cinq points) : l'expéditeur fait passer le message dans une fonction de hachage pour produire un digest ; l'expéditeur chiffre le digest avec sa clé privée, et ce digest chiffré constitue la signature numérique ; le message et la signature sont envoyés ensemble ; le récepteur déchiffre la signature avec la clé publique de l'expéditeur pour récupérer le digest ; le récepteur hache le message reçu et compare les deux digests ; si ils correspondent, le message provient bien de l'expéditeur (seul lui détient la clé privée) et n'a pas été altéré lors de la transmission. Une signature prouve l'expéditeur et l'intégrité du message ; elle ne masque pas le contenu, c'est le rôle du chiffrement du message.
Vocabulaire
Entrainer
| Anglais | Chinois | Pinyin |
|---|---|---|
| firewall/ˈfaɪəwɔːl/ | 防火墙 | fáng huǒ qiáng |
| two-factor authentication/tuː ˈfæktə ɔːˌθentɪˈkeɪʃn/ | 双因素认证 | shuāng yīn sù rèn zhèng |
| authentication/ɔːˌθentɪˈkeɪʃn/ | 身份验证 | shēn fèn yàn zhèng |
| backup/ˈbækʌp/ | 备份 | bèi fèn |
| user accounts/ˈjuːzə əˈkaʊnts/ | 用户账户 | yòng hù zhàng hù |
| audit logs/ˈɔːdɪt lɒɡz/ | 审计日志 | shěn jì rì zhì |
| ciphertext/ˈsaɪfətekst/ | 密文 | mì wén |
| access rights/ˈækses raɪts/ | 访问权限 | fǎng wèn quán xiàn |
| VPN/ˌviː piː ˈen/ | 虚拟专用网 | xū nǐ zhuān yòng wǎng |
| digital signatures/ˈdɪdʒɪtl ˈsɪɡnɪtʃəz/ | 数字签名 | shù zì qiān míng |
| private key/ˈpraɪvət kiː/ | 私钥 | sī yào |
| public key/ˈpʌblɪk kiː/ | 公钥 | gōng yào |
| authorisation/ˌɔːθəraɪˈzeɪʃn/ | 授权 | shòu quán |
| least-privilege/liːst ˈprɪvɪlɪdʒ/ | 最小权限 | zuì xiǎo quán xiàn |
| plaintext/ˈpleɪntekst/ | 明文 | míng wén |
| Symmetric encryption/sɪˈmetrɪk enˈkrɪpʃn/ | 对称加密 | duì chèn jiā mì |
| asymmetric encryption/ˌeɪsɪˈmetrɪk enˈkrɪpʃn/ | 非对称加密 | fēi duì chèn jiā mì |
| access control/ˈækses kənˈtrəʊl/ | 访问控制 | fǎng wèn kòng zhì |
| check digit/tʃek ˈdɪdʒɪt/ | 校验位 | jiào yàn wèi |
6.1
Appariement des mesures aux menaces
- interception en transit → chiffrer les données (HTTPS, VPN). Le texte chiffré intercepté est inutile sans la clé.
- accès non autorisé → authentification forte 身份验证 (mots de passe longs ; authentification à double facteur 双因素认证 avec un code téléphonique ou une clé) ; autorisation des utilisateurs 授权 ; verrouillage après des échecs de connexion.
- malware → logiciel antivirus et anti-spyware 反间谍软件 avec scan en temps réel ; mise à jour de correctifs ; éviter les téléchargements non fiables.
- phishing → formation des utilisateurs ; filtrage des courriels ; vérifier l'URL avant de saisir les identifiants.
- menaces internes → principe de moindres privilèges 最小权限 (donner à chaque utilisateur seulement ce dont il a besoin) ; audit.
- DDoS → limitation de débit et filtrage du trafic.
Pour des données confidentielles traversant Internet, la méthode du programme est le chiffrement : les données sont codées avec une clé en texte chiffré, de sorte qu'une personne non autorisée qui les intercepte ne peut pas les lire, et seul le destinataire prévu, qui possède la clé, peut les décoder. Pour un fichier exécutable envoyé par courriel pour test, la même réponse s'applique (chiffrer le fichier, ou l'envoyer via une connexion chiffrée), ainsi qu'un mot de passe sur le fichier lui-même.
Vocabulaire
Entrainer
| Anglais | Chinois | Pinyin |
|---|---|---|
| anti-spyware/ˈænti ˈspaɪweə/ | 反间谍软件 | fǎn jiàn dié ruǎn jiàn |
| biometrics/ˌbaɪəʊˈmetrɪks/ | 生物识别 | shēng wù shí bié |
6.1
Protection des données elles-mêmes
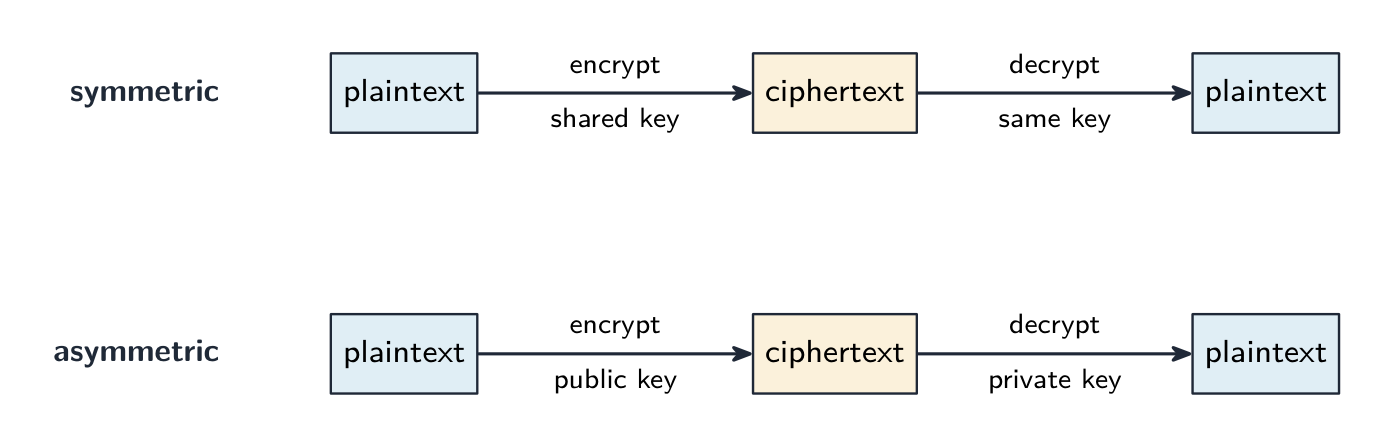
- chiffrement — convertir le texte clair 明文 en texte chiffré 密文 avec une clé. Chiffrement symétrique 对称加密 (AES) utilise une clé partagée ; chiffrement asymétrique 非对称加密 (RSA) utilise une clé publique 公钥 et une clé privée 私钥. Protège les données au repos et en transit.
- contrôle d'accès 访问控制 — permissions de fichiers (lecture/écriture/exécution) et droits d'accès 访问权限, imposés par le système d'exploitation.
- authentification — les techniques d'authentification vérifient l'utilisateur : quelque chose que vous connaissez (mot de passe), avez (jeton, téléphone), ou êtes (biométrie 生物识别 — empreinte, visage, iris) ; combinaison la plus sûre.
- sauvegardes — conserver des copies (certaines hors site) pour pouvoir récupérer les données en cas de perte ou de corruption.
- sécurité physique — salles de serveurs verrouillées, câbles de sécurité.
Droits d'accès dans une base de données, décrits pour trois points : chaque utilisateur reçoit un compte avec un nom d'utilisateur et un mot de passe ; l'administrateur de base de données attribue à chaque compte des permissions pour chaque table, comme lecture seule, lecture/écriture ou aucun accès ; les utilisateurs ne voient que les tables et les champs auxquels ils ont droit, de sorte qu'un client ne peut pas ouvrir la table du personnel et qu'un commis peut lire mais pas modifier les prix. Le SGBD impose cela via ses droits d'accès et ses vues, et peut également chiffrer les données stockées.
Explorer
Chiffrer avec un chiffrement de César
Changez le décalage — c'est la clé. Chaque lettre glisse de cet endroit le long de l'alphabet pour former le texte chiffré, et la même clé le ramène en arrière. Cette clé partagée est la cryptographie symétrique en miniature.
Vocabulaire
Entrainer
| Anglais | Chinois | Pinyin |
|---|---|---|
| encryption/enˈkrɪpʃn/ | 加密 | jiā mì |
6.2
Intégrité des données
Programme
| Les candidats doivent être capables de : | Notes et orientations |
|---|---|
| Décrire comment la validation des données et la vérification des données aident à protéger l'intégrité des données | |
| Décrire et utiliser des méthodes de validation des données | Y compris vérification de plage, vérification de format, vérification de longueur, vérification de présence, vérification d'existence, vérification de limite, chiffre de contrôle |
| Décrire et utiliser des méthodes de vérification des données lors de la saisie et du transfert de données | Lors de la saisie incluant vérification visuelle, double saisie Lors du transfert incluant vérification de parité (octet et bloc), somme de contrôle |
Source : Programme Cambridge International
Les données ont de l'intégrité lorsqu'elles sont exactes et complètes. Deux techniques : validation des données (repérer les mauvaises données avant stockage) et vérification des données (confirmer que les données ont été saisies ou transférées correctement).
Validation — les données ont-elles du sens ?
Validation 验证 vérifie les données selon des règles logiques, automatiquement :
- test de plage — dans les limites (un mois est compris entre 1 et 12).
- test de limite — du bon côté d'une limite unique (par exemple, âge ≥ 18).
- test d'existence — l'objet référencé existe (par exemple, un code produit figure dans la table).
- test de longueur — le bon nombre de caractères.
- test de type / caractère — le bon type de données (un champ téléphone n'autorise que les chiffres).
- test de format — correspond à un motif (une adresse e-mail doit contenir
@). - test de présence — les champs obligatoires ne sont pas vides.
- chiffre de contrôle 校验位 — un chiffre supplémentaire calculé à partir des autres (ISBN, numéros de carte) qui repère les erreurs de transcription.
Exemple corrigé. Dans un schéma simple de chiffre de contrôle, le chiffre de contrôle est le reste de la division de la somme des chiffres par $10$, ajouté au numéro. Le nombre $4162$ a une somme de chiffres $13$, donc il est stocké sous la forme $41623$. Un utilisateur tape $14623$ : les deux premiers chiffres sont échangés, mais la somme reste $13$, donc le chiffre de contrôle correspond toujours et l'erreur n'est pas détectée. Un utilisateur qui tape $41523$ est détecté, car $4 + 1 + 5 + 2 = 12$ donne le chiffre de contrôle $2$. Un schéma qui détecte les chiffres échangés pondère différemment chaque position, comme le fait la vérification ISBN-13 (pondérations $1, 3, 1, 3, \ldots$, puis le chiffre qui rend le total multiple de $10$). Un chiffre de contrôle est une validation : il teste le numéro contre une règle au moment de son entrée.
- contrôle de consultation et contrôle de cohérence (par ex. date de livraison ≥ date de commande).
La validation capture les données mal formatées, mais pas les données qui ont le bon format tout en étant factuellement fausses ("Bob" pour "Bib").
Exemple résolu. Identifiez la vérification de validation que chaque morceau de pseudocode effectue.
| Pseudocode | Contrôle |
|---|---|
IF x < 0 OR x > 10 THEN OUTPUT "Invalid" |
contrôle de plage : la valeur doit se situer entre deux limites |
IF x = "" THEN OUTPUT "Invalid" |
contrôle de présence : le champ ne doit pas être vide |
IF NOT(x = "Red" OR x = "Yellow" OR x = "Blue") THEN OUTPUT "Invalid" |
contrôle de consultation (existence) : la valeur doit faire partie d'une liste |
IF LENGTH(x) <> 6 THEN OUTPUT "Invalid" |
contrôle de longueur : le bon nombre de caractères |
IF MID(x, 1, 1) < "A" OR MID(x, 1, 1) > "Z" THEN OUTPUT "Invalid" |
contrôle de format : un caractère particulier doit être une lettre |
Pour valider un numéro d'immatriculation automobile qui doit comporter une lettre, trois chiffres et deux lettres : un contrôle de format teste chaque position par rapport à son motif, et un contrôle de longueur confirme six caractères. Pour valider une date de naissance : un contrôle de format (DD/MM/YYYY), un contrôle de plage (le mois est de $1$ à $12$, l'année n'est pas dans le futur) et un contrôle de présence (il n'est pas laissé vide). Une note entre $0$ et le maximum du test nécessite un contrôle de type (un entier) et un contrôle de plage, avec la limite supérieure lue depuis l'enregistrement lui-même du test : c'est ainsi que la validation protège l'intégrité, en refusant les données qui ne pourraient pas être correctes.
Vérification — les données ont-elles été saisies ou transférées correctement ?
Vérification 核对 vérifie que les données n'ont pas été modifiées lors du passage d'un endroit à un autre.
Pendant la saisie : double saisie (la taper deux fois et comparer, comme pour un nouveau mot de passe) ou contrôle visuel.
Selon les termes du schéma, la double saisie consiste à saisir les données deux fois, par la même personne ou par deux personnes, et à faire comparer l'ordinateur les deux versions et à signaler toute différence ; un contrôle visuel est la comparaison par la personne de ce qui est à l'écran avec le document source d'origine et la correction de toute différence avant l'enregistrement. Les deux protègent l'intégrité en s'assurant que les données stockées correspondent à la source. Même après la validation et la vérification, les données peuvent toujours être fausses : elles peuvent sembler logiques et correspondre à la source, mais la source elle-même était erronée, ou l'utilisateur a tapé une valeur différente mais valide de celle prévue.
Pendant le transfert (les bits peuvent basculer) :
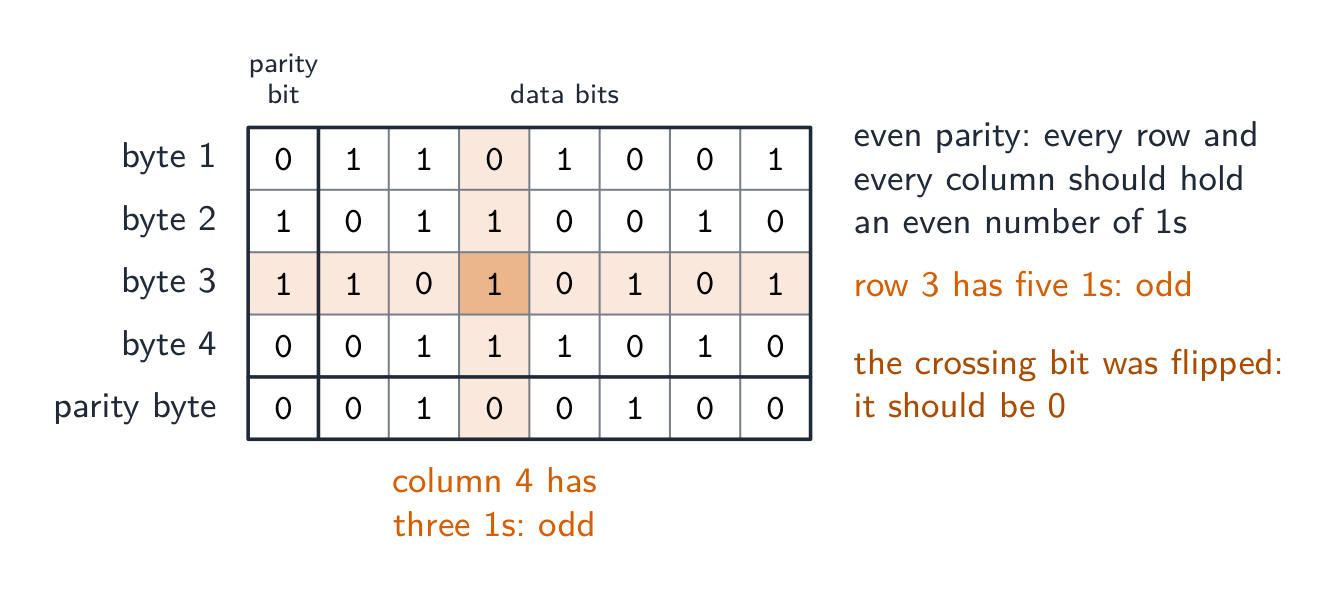
- contrôle de parité 奇偶校验 — un bit supplémentaire rend le nombre de 1s pair (parité paire) ou impair. Le récepteur recompte. Capture les erreurs sur un seul bit.
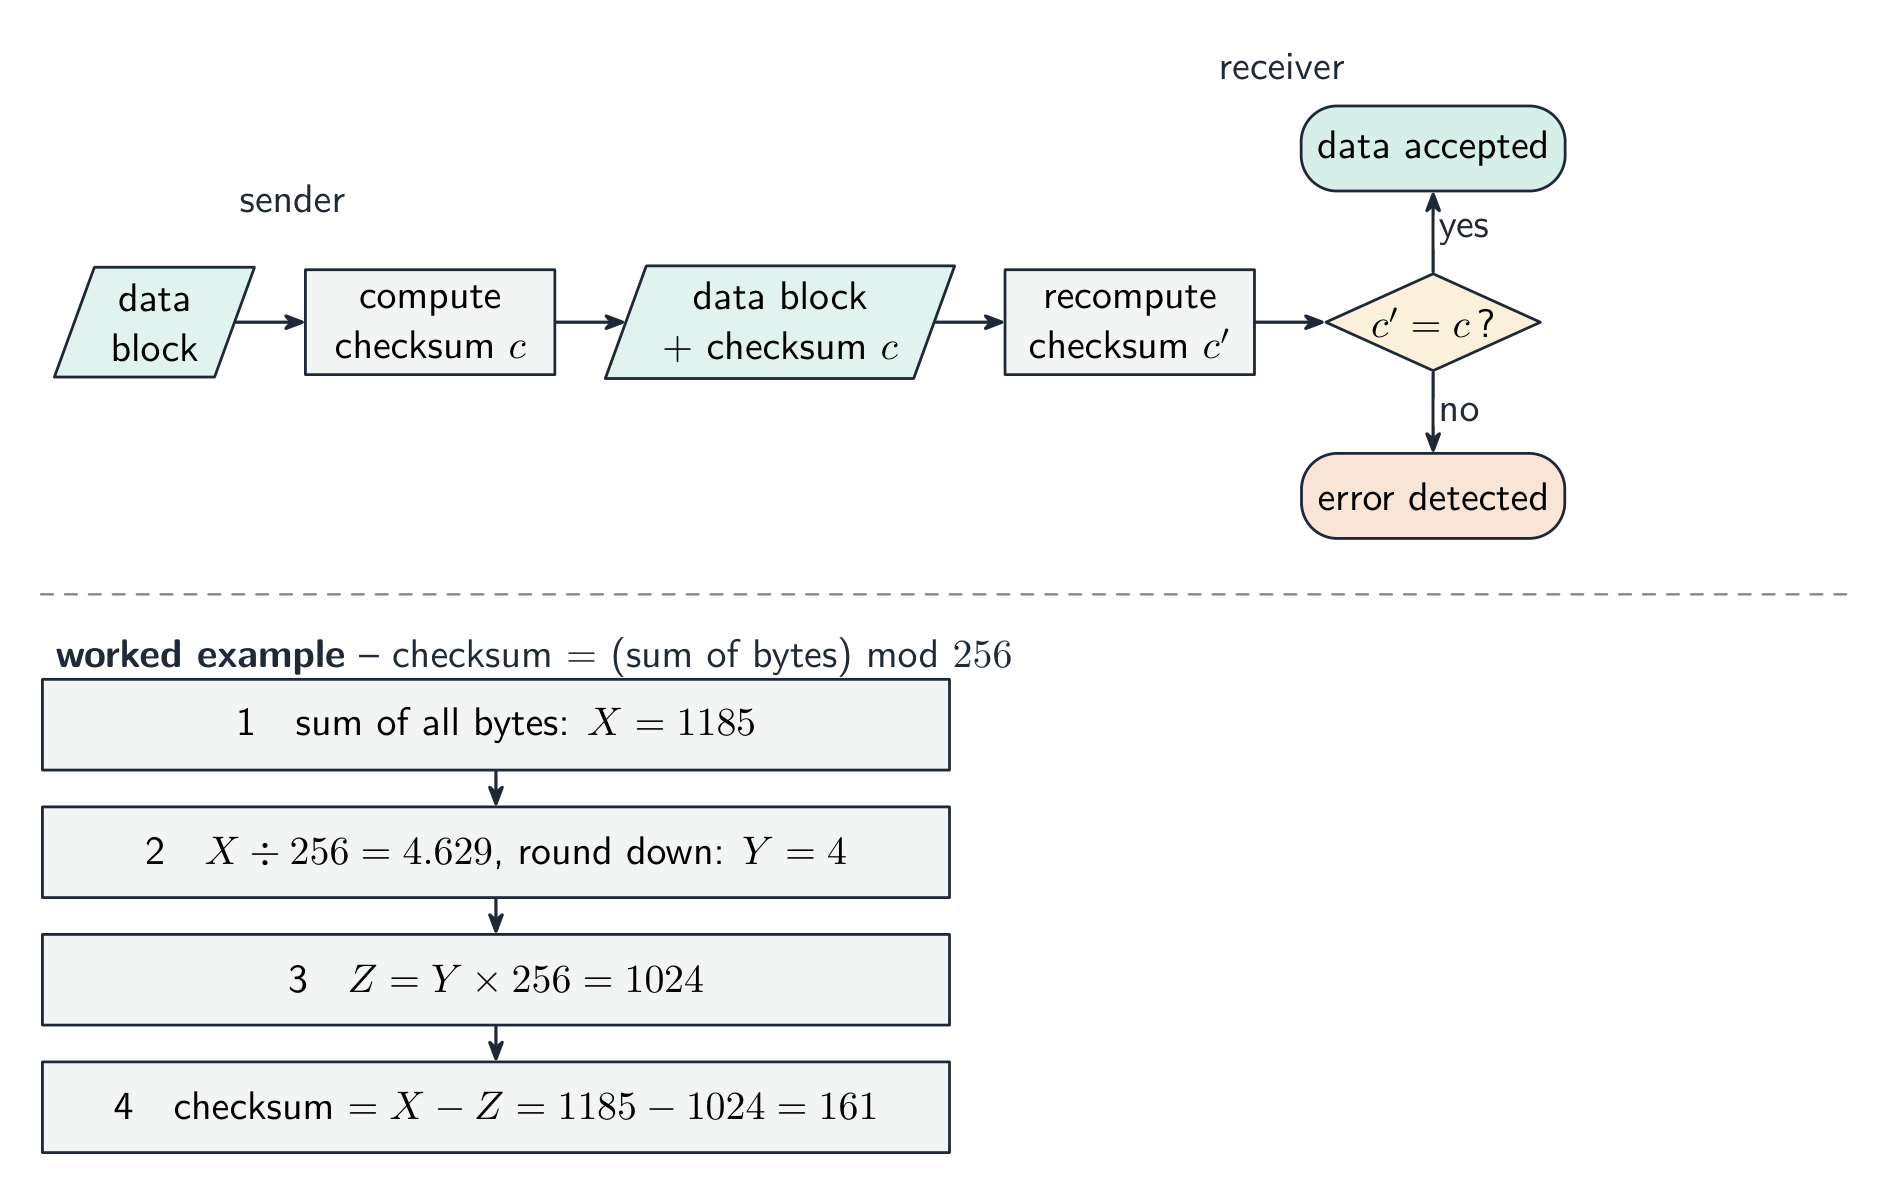
- somme de contrôle 校验和 — l'expéditeur envoie une valeur récapitulative des données ; le récepteur la recalculent et la compare.
- contrôle de redondance cyclique 循环冗余校验 (CRC) — une somme de contrôle plus puissante utilisant la division polynomiale, capturant beaucoup plus de types d'erreurs.
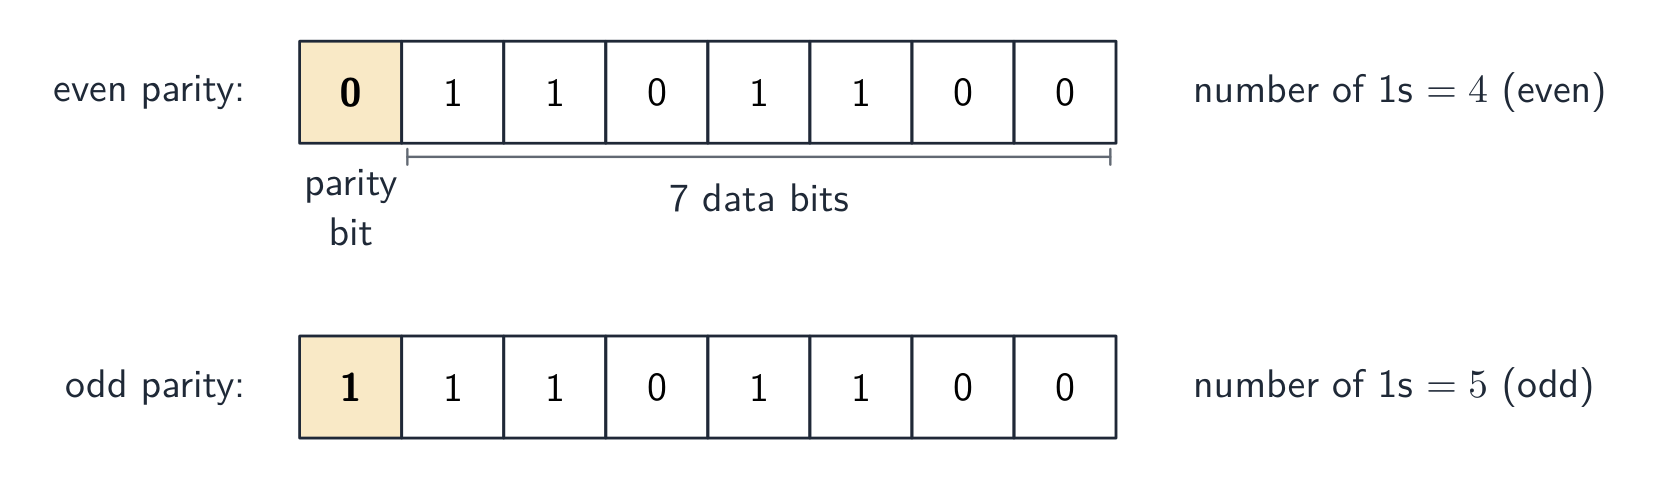
Un contrôle de bloc de parité 奇偶块校验 va plus loin et localise l'erreur. Organisez les octets dans une grille : donnez à chaque octet un bit de parité de ligne, puis calculez un octet de parité supplémentaire dont les bits sont la parité de colonne des octets ci-dessus. Un seul bit basculé échoue maintenant une ligne et une colonne – leur intersection localise exactement quel bit a changé, de sorte qu'il peut même être corrigé.
Exemple résolu. Quatre octets sont envoyés avec parité paire, suivis d'un octet de parité. Trouvez le bit qui a été corrompu.
Comptez les 1s dans chaque ligne et chaque colonne. Chaque ligne et chaque colonne doivent contenir un nombre pair de bits ; l'octet 3 en contient cinq et la colonne 4 en contient trois. Le bit situé à l'intersection de cette ligne et de cette colonne est celui qui a changé, il est donc réinitialisé de 1 à 0. Une vérification de parité détecte seule une erreur dans un octet mais ne permet pas d'identifier le bit concerné ; deux erreurs dans le même octet s'annulent et passent inaperçues. Une somme de contrôle, expliquée pour trois points : l'émetteur applique un algorithme au bloc de données afin de produire une valeur de somme de contrôle ; les données et la somme de contrôle sont envoyées ensemble ; le récepteur applique le même algorithme aux données reçues ; si les deux sommes de contrôle correspondent, les données sont acceptées, sinon elles sont rejetées et renvoyées.
La vérification prouve uniquement ce qui est arrivé correspond à ce qui a été envoyé — pas que les données sont correctes, ni contre un tamponnement délibéré. La validation demande « est-ce logique ? » ; la vérification demande « a-t-il été copié correctement ? » — utilisez les deux.
Les questions de tableau trient les méthodes selon quand elles sont utilisées : pendant la saisie des données, double saisie et contrôle visuel ; pendant le transfert de données, contrôle de parité (octet ou bloc) et somme de contrôle. Transférer des fichiers vidéo d'une caméra vers un serveur utilise une somme de contrôle : la caméra la calcule, le serveur la recalculent, un désaccord signifie retransmission.
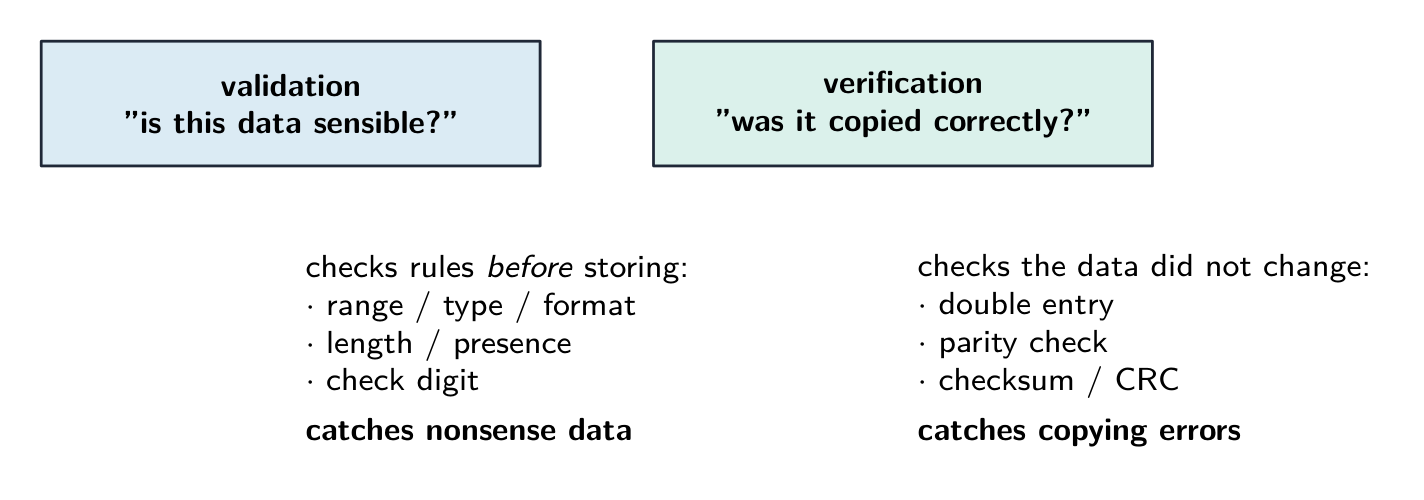
Exemple résolu. Un utilisateur tape sa date de naissance comme 31/02/2009, et tape son adresse e-mail deux fois. Quelle vérification capture quelle erreur, et quelle est la différence ? La validation demande « ces données sont-elles logiques ? » - l'ordinateur la teste contre une règle, et un contrôle de format ou de plage rejette 31/02/2009 car février n'a jamais 31 jours. La vérification demande « ces données ont-elles été saisies correctement ? » - taper l'e-mail deux fois est une double saisie, et comparer les deux copies capture une faute de frappe. La limite est ce qui fait de cette question une question favorite : la validation ne peut jamais vous dire que les données sont correctes, seulement qu'elles sont possibles - 01/02/2009 passe toutes les règles de validation même si l'utilisateur était en réalité né un jour différent. Dites ce que chaque contrôle peut et ne peut pas capturer.
Explorer
Laboratoire de concepts informatiques
Classez les exemples concrets selon le concept informatique qu'ils illustrent.
Vocabulaire
Entrainer
| Anglais | Chinois | Pinyin |
|---|---|---|
| validation/ˌvælɪˈdeɪʃn/ | 验证 | yàn zhèng |
| verification/ˌverɪfɪˈkeɪʃn/ | 核对 | hé duì |
| parity check/ˈpærɪti tʃek/ | 奇偶校验 | jī ǒu jiào yàn |
| checksum/ˈtʃeksəm/ | 校验和 | jiào yàn hé |
| cyclic redundancy check/ˈsaɪklɪk rɪˈdʌndənsi tʃek/ | 循环冗余校验 | xún huán rǒng yú jiào yàn |
| parity block check/ˈpærɪti blɒk tʃek/ | 奇偶块校验 | jī ǒu kuài jiào yàn |
6.2
Définitions acceptées par l'examinateur
Une question de définition est notée selon un libellé fixe. Apprenez-le exactement.
| Terme | Définition |
|---|---|
| sécurité des données | maintenir les données en sécurité contre la perte et l'accès non autorisé, le changement ou la suppression |
| confidentialité des données | maintenir les données confidentielles, de sorte qu'elles ne soient vues que par ceux qui ont le droit de les voir |
| intégrité des données | les données étant précises, cohérentes et complètes |
| malware | logiciel malveillant installé sans la connaissance de l'utilisateur pour endommager un système ou voler des données |
| virus | malware qui se réplique, s'attache à d'autres fichiers et corrompt ou supprime des données |
| spyware | malware qui enregistre les frappes au clavier ou les actions de l'utilisateur et les envoie à un tiers |
| phishing | un e-mail faisant semblant d'être d'une organisation légitime qui conduit l'utilisateur à un site web frauduleux pour collecter des données personnelles |
| pharming | code malveillant qui redirige l'utilisateur vers un site web frauduleux même lorsque la bonne adresse est saisie |
| pare-feu | matériel ou logiciel qui examine tout le trafic entrant ou sortant d'un système selon des critères définis et bloque ce qui ne les respecte pas |
| chiffrement | brouiller les données avec une clé en texte chiffré, de sorte qu'elles ne puissent pas être comprises sans la clé pour les déchiffrer |
| signature numérique | un hachage d'un message chiffré avec la clé privée de l'expéditeur, utilisé pour prouver qui l'a envoyé et qu'il n'a pas été altéré |
| validation des données | contrôle automatique que les données saisies sont raisonnables et suivent des règles établies |
| vérification des données | contrôle que les données ont été saisies ou transférées correctement, en les comparant avec la source ou avec une valeur recalculée |
| chiffre de contrôle | chiffre supplémentaire calculé à partir des autres chiffres d'un numéro et ajouté à celui-ci, afin qu'une erreur dans le numéro puisse être détectée |
| contrôle de parité | bit supplémentaire ajouté à un octet pour que le nombre de 1s soit pair (ou impair), que le récepteur recompte |
| somme de contrôle | une valeur calculée à partir d'un bloc de données par un algorithme et envoyée avec lui, recalculée par le destinataire et comparée |
6.2
Conseils d'examen
- Gardez les trois idées séparées : sécurité (maintenir les données en sécurité), confidentialité (qui peut les voir), intégrité (les maintenir correctes).
- Associez chaque menace (malware, piratage, phishing, interception) à une mesure (pare-feu, chiffrement, authentification, droits d'accès).
- Le chiffrement protège la confidentialité, pas l'intégrité — utilisez une somme de contrôle, la parité ou un chiffre de contrôle pour l'intégrité.
- Distinuez un virus, ver et Cheval de Troie et comment chacun se propage.
Erreurs courantes
- Donner la même mesure pour deux menaces, ou une mesure qui ne correspond pas à la menace. Chaque menace dans le tableau a besoin d'une prévention différente qui l'arrête réellement.
- Nommer une mesure sans dire comment elle fonctionne. « Pare-feu » obtient des points lorsqu'il est suivi de « compare le trafic avec des critères définis et bloque ce qui échoue ».
- Qualifier la validation comme un contrôle que les données sont correctes. La validation vérifie que les données sont raisonnables ; la vérification vérifie qu'elle correspond à la source. Aucun ne prouve qu'elle est vraie.
- Dire qu'une signature numérique chiffre le message. Elle chiffre un hachage du message avec la clé privée ; le récepteur le déchiffre avec la clé publique et compare les hachages.
- Décrire un chiffre de contrôle comme une vérification, ou un contrôle de parité comme une validation. Le chiffre de contrôle est une règle de validation à la saisie ; parité et sommes de contrôle vérifient un transfert.
- Écrire qu'un virus « envoie des données à un tiers » et que le spyware « se réplique ». C'est le virus qui se réplique ; c'est le spyware qui enregistre.
Leçons interactives sur ce sujet
Traversez-le étape par étape, avec des exercices à vérification instantanée.