| Les candidats doivent être capables de : | Notes et orientations |
|---|---|
| Montrer la compréhension du fonctionnement de la cryptographie | Incluant l'utilisation de clés publiques, privées, texte clair, texte chiffré, chiffrement, cryptographie à clé symétrique et cryptographie à clé asymétrique Comment les clés peuvent être utilisées pour envoyer un message privé du public vers un individu/organisation Comment les clés peuvent être utilisées pour envoyer un message vérifié au public Comment les données sont chiffrées et déchiffrées, en utilisant la cryptographie symétrique et asymétrique But, avantages et inconvénients de la cryptographie quantique |
| Avoir conscience de la Secure Socket Layer (SSL) / Transport Layer Security (TLS) | But de SSL/TLS Utilisation de SSL/TLS dans la communication client-serveur Situations où l'utilisation de SSL/TLS serait appropriée |
| Montrer la compréhension de la certification numérique | Comment un certificat numérique est acquis Comment un certificat numérique est utilisé pour produire des signatures numériques |
Sécurité
Informatique A-Level · Sujet 17
 13:19
Comment fonctionne le chiffrement
Regardez le cadenas dans la barre d'adresse de votre navigateur. Vous avez tapé le nom de votre banque, et somehow votre ordinateur portable est maintenant certain qu'il parle vraiment à la banque — et…
Narration en anglais · Sous-titres anglais + 中文 incrustés
17.1
Comment fonctionne le chiffrement

Programme
Source : Programme Cambridge International
Chiffrement 加密 transforme du plaintext 明文 (texte clair) lisible en ciphertext 密文 (texte chiffré) illisible en utilisant une opération mathématique qui dépend d'une clé (clé). Seule une personne disposant de la bonne clé peut l'inverser — decryption 解密 — pour retrouver le texte clair. Un attaquant interceptant le ciphertext sans la clé ne voit que des données sans sens, car essayer toutes les clés possibles prendrait trop longtemps. Une approche plus récente, quantum cryptography 量子密码学, utilise la physique quantique pour partager une clé de manière à révéler tout espionnage.

Chiffrement symétrique
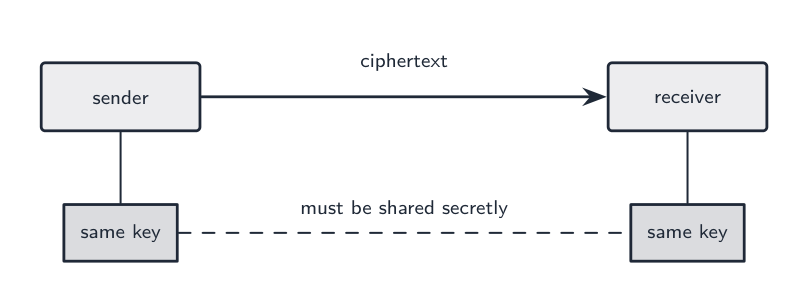
Chiffrement symétrique 对称加密 (cryptographie à clé symétrique) utilise la same key (même clé) pour le chiffrement et le déchiffrement, donc l'expéditeur et le destinataire doivent tous deux détenir la clé secrète. C'est rapide (rapide) et adapté aux bulk data (données massives) (un disque entier, un flux vidéo). Son problème est la key distribution 密钥分发 : comment partager la clé en toute sécurité au départ ? La cryptographie asymétrique résout cela.
"Décrivez ce qu'est le chiffrement à clé symétrique" (deux points). La même clé est utilisée pour chiffrer le texte clair et déchiffrer le texte chiffré, de sorte que la clé doit être partagée entre l'expéditeur et le destinataire et tenue secrète par tout le reste. Deux inconvénients. La clé doit être échangée avant que le message ne puisse être envoyé, et si elle est interceptée en transit, l'intercepteur peut lire tous les messages ; une clé distincte est nécessaire pour chaque paire de correspondants ; et cela ne fournit aucune preuve de qui a envoyé le message, car les deux parties détiennent la même clé. "Donnez deux raisons d'utiliser la cryptographie par clés" : afin que les données soient illisibles pour quiconque les intercepte (confidentialité) ; afin que le destinataire soit sûr que les données proviennent de l'expéditeur déclaré et n'ont pas été modifiées (authenticité et intégrité 完整性). Les deux méthodes sont la cryptographie à clé symétrique et asymétrique.
Chiffrement asymétrique (à clé publique)
Chiffrement asymétrique 非对称加密 (cryptographie à clé asymétrique) donne à chaque utilisateur une pair (paire) de clés liées : une public key 公钥 (clé publique) qu'ils publient, et une private key 私钥 (clé privée) qu'ils gardent secrète. Les données chiffrées avec la clé publique peuvent être déchiffrées only (uniquement) avec la clé privée correspondante, et vice versa.

Pour envoyer un message secret à Alice : obtenir sa clé publique publiée, chiffrer avec, et envoyer. Seule Alice — détenant la clé privée correspondante — peut déchiffrer. Aucun échange préalable de clé n'est nécessaire. Le compromis est que c'est much slower (beaucoup plus lent) que le symétrique, donc il n'est pas utilisé pour les grandes quantités de données.
"State what is meant by a private key." Une clé connue uniquement de son propriétaire (jamais transmise), utilisée pour déchiffrer des données chiffrées avec la clé publique correspondante, et pour créer des signatures numériques. "Describe the process of asymmetric encryption" (four marks): (1) le récepteur génère une pair (paire) de clés, une clé publique et une clé privée, mathématiquement liées ; (2) la public key (clé publique) est mise à disposition de quiconque souhaite lui envoyer un message ; (3) l'expéditeur encrypts (chiffre) le plaintext avec la public key (clé publique) du récepteur ; (4) le ciphertext ne peut être decrypted with the receiver's private key (déchiffré avec la clé privée du récepteur), qui ne quitte jamais le récepteur, donc personne qui intercepte le message ne peut le lire.
Worked example. Fred veut envoyer un document confidentiel à Sheila. Expliquez comment le chiffrement asymétrique est utilisé.
Sheila a une paire de clés ; elle envoie sa public (publique) clé à Fred (ou il l'obtient depuis son certificat). Fred chiffre le document avec la Sheila's public key (clé publique de Sheila) et envoie le ciphertext. Seul le private key (clé privée) de Sheila peut le déchiffrer, et seule Sheila la détient, donc personne d'autre, y compris Fred une fois chiffré, ne peut lire le document. Les clés sont utilisées dans le sens du receiver (récepteur) : sa clé publique pour verrouiller, sa clé privée pour déverrouiller. Une organisation qui détient une paire de clés « pour recevoir des transmissions sécurisées » fait exactement cela : elle publie la clé publique, garde la clé privée, et déchiffre ce qui arrive.
Two differences between symmetric and asymmetric encryption. Symmetric uses une clé pour les deux directions ; asymétrique utilise two clés liées, une pour chiffrer et l'autre pour déchiffrer. Dans le chiffrement symétrique, la clé doit être kept secret by both parties (gardée secrète par les deux parties) et échangée en toute sécurité ; dans le chiffrement asymétrique, la clé publique peut être published (publiée) et seule la clé privée est secrète. Le chiffrement symétrique est beaucoup plus vite (plus rapide) et convient aux grandes quantités de données ; l'asymétrique est plus lent, donc il est utilisé pour les clés et signatures plutôt que pour les données massives.
Une clé privée doit rester secrète, donc elle est parfois conservée sur une hardware security key 硬件安全密钥 (clé de sécurité matérielle). Vous la branchez ou la touchez pour prouver votre identité, et la clé secrète ne quitte jamais l'appareil.
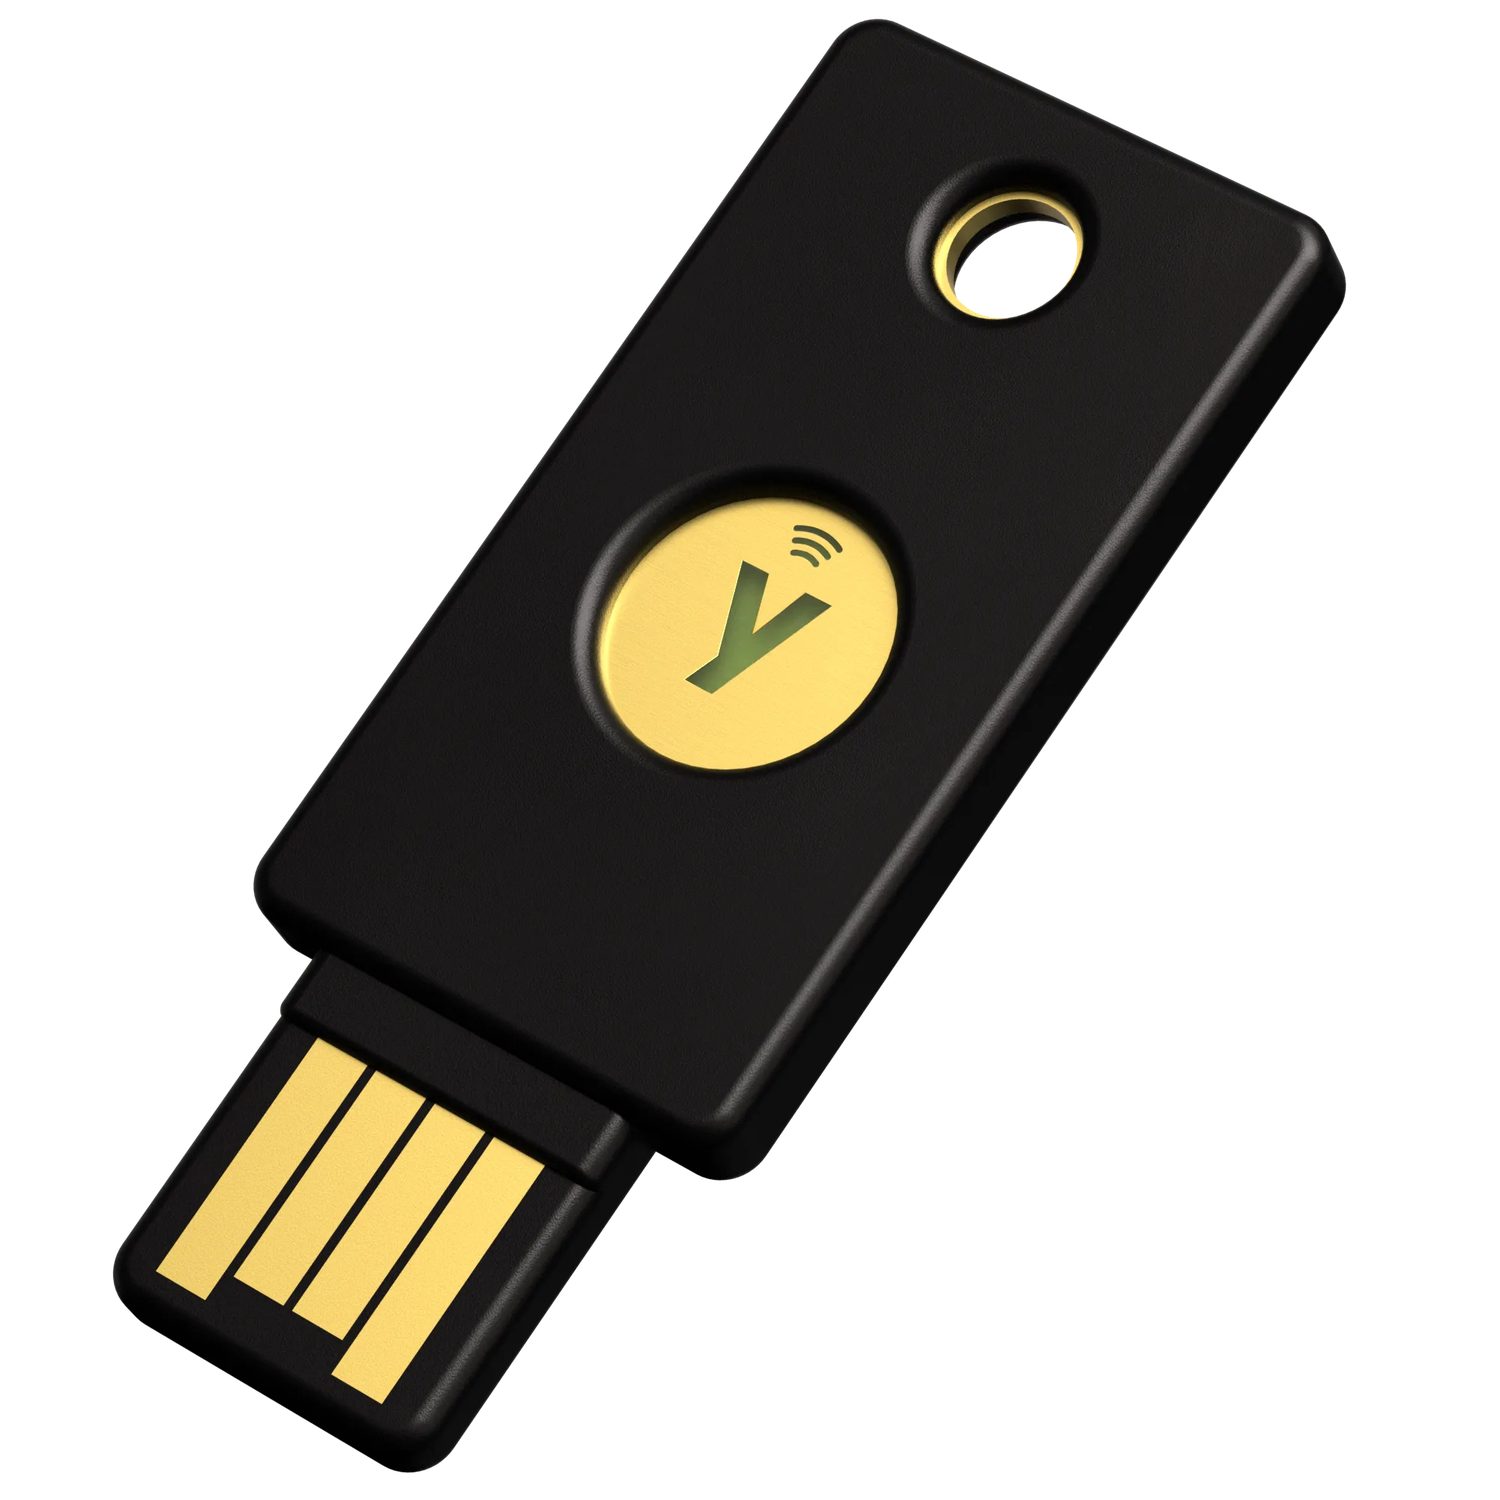 *Une clé de sécurité matérielle stocke une clé secrète pour prouver votre identité
Approche hybride (utilisée par presque tous les systèmes réels)
Utiliser le chiffrement asymétrique pour échanger une session key 会话密钥 (clé de session) fraîche, puis utiliser cette clé symétrique pour les données :
- le client crée une clé de session aléatoire.
- il chiffre la clé de session avec la clé publique du serveur.
- le serveur la déchiffre avec sa clé privée.
- les deux extrémités partagent maintenant la clé de session et utilisent le chiffrement symétrique rapide pour la suite.
C'est ainsi que HTTPS et SSH fonctionnent.
La version de l'examen du problème d'échange de clés. "Une clé symétrique doit être échangée avant l'envoi du message. Expliquez comment la clé peut être échangée en toute sécurité." L'expéditeur chiffre la clé symétrique avec la clé publique du destinataire et l'envoie ; le destinataire la déchiffre avec sa clé privée ; les deux détiennent désormais la clé symétrique, qui n'a jamais été exposée en transit, et l'utilisent pour les messages. Le chiffrement asymétrique résout le problème de distribution ; le chiffrement symétrique effectue ensuite le travail rapide.
 *L'approche hybride : la crypto asymétrique partage une clé de session une fois, puis le chiffrement symétrique rapide protège les données
Hachage (lié, mais pas du chiffrement)
Une fonction cryptographic hash 密码散列 (hachage cryptographique) prend n'importe quelle entrée et produit un digest 摘要 (hachage) de taille fixe tel que la même entrée donne toujours le même digest, il est impossible de trouver deux entrées avec le même digest, et un minuscule changement dans l'entrée change complètement le digest. Le hachage est one-way (sens unique) — vous ne pouvez pas récupérer l'entrée. Il est utilisé pour stocker les vérifications de mot de passe, les vérifications d'integrity (intégrité), et les signatures numériques.
 *Un hachage cryptographique donne un digest fixe ; un minuscule changement d'entrée le change complètement, et il ne peut pas être inversé
Cryptographie quantique
La cryptographie quantique utilise la physique de la lumière pour distribuer des clés : les bits d'une clé sont envoyés sous forme de photons dont les états quantiques codent les valeurs. "Décrire son but" : transmettre une clé de chiffrement de manière sûre, de telle sorte que toute tentative d'interception soit détectée, car mesurer un photon change son état ; un espion 窃听者 laisse donc des traces, et la clé corrompue est jetée pour en envoyer une nouvelle. Avantages : l'interception est toujours détectable ; la clé ne peut être copiée sans être altérée ; elle est sécurisée contre les futures avancées en puissance de calcul (une clé mathématique peut être brisée à terme, une clé quantique ne peut être lue sans la perturber). Inconvénients : elle nécessite du matériel spécialisé et coûteux ; elle fonctionne uniquement sur des distances limitées via une fibre optique dédiée (ou ligne de visée), pas sur Internet existant ; elle ne distribue que la clé, le chiffrement ordinaire protégeant toujours le message ; c'est une technologie nouvelle avec peu de fournisseurs et peu d'expérience.
Explorer
Hachage et effet d'avalanche
Un hash est à sens unique : facile à calculer, pratiquement impossible à inverser. Une petite modification de l'entrée provoque un changement important et imprévisible dans la sortie — l'effet d'avalanche qui rend les hashes excellents pour les mots de passe.
Explorer
Le chiffrement de César
Décalez chaque lettre pour chiffrer le message. Un chiffrement simple illustre l'idée d'une clé — et pourquoi une petite clé est facile à casser.
Vocabulaire
Entrainer
| Anglais | Chinois | Pinyin |
|---|---|---|
| encryption/enˈkrɪpʃn/ | 加密 | jiā mì |
| plaintext/ˈpleɪntekst/ | 明文 | míng wén |
| ciphertext/ˈsaɪfətekst/ | 密文 | mì wén |
| decryption/dɪˈkrɪpʃn/ | 解密 | jiě mì |
| quantum cryptography/ˈkwɒntəm krɪpˈtɒɡrəfi/ | 量子密码学 | liàng zǐ mì mǎ xué |
| eavesdropper/ˈiːvzdrɒpə/ | 窃听者 | qiè tīng zhě |
| symmetric encryption/sɪˈmetrɪk enˈkrɪpʃn/ | 对称加密 | duì chèn jiā mì |
| key distribution/kiː ˌdɪstrɪˈbjuːʃn/ | 密钥分发 | mì yào fēn fā |
| asymmetric encryption/ˌeɪsɪˈmetrɪk enˈkrɪpʃn/ | 非对称加密 | fēi duì chèn jiā mì |
| integrity/ɪnˈteɡrɪti/ | 完整性 | wán zhěng xìng |
| public key/ˈpʌblɪk kiː/ | 公钥 | gōng yào |
| private key/ˈpraɪvət kiː/ | 私钥 | sī yào |
| hardware security key/ˈhɑːdweə sɪˈkjʊərɪti kiː/ | 硬件安全密钥 | yìng jiàn ān quán mì yào |
| session key/ˈseʃn kiː/ | 会话密钥 | huì huà mì yào |
| cryptographic hash/ˌkrɪptəˈɡræfɪk hæʃ/ | 密码散列 | mì mǎ sàn liè |
| digest/ˈdaɪdʒest/ | 摘要 | zhāi yào |
17.1
SSL / TLS
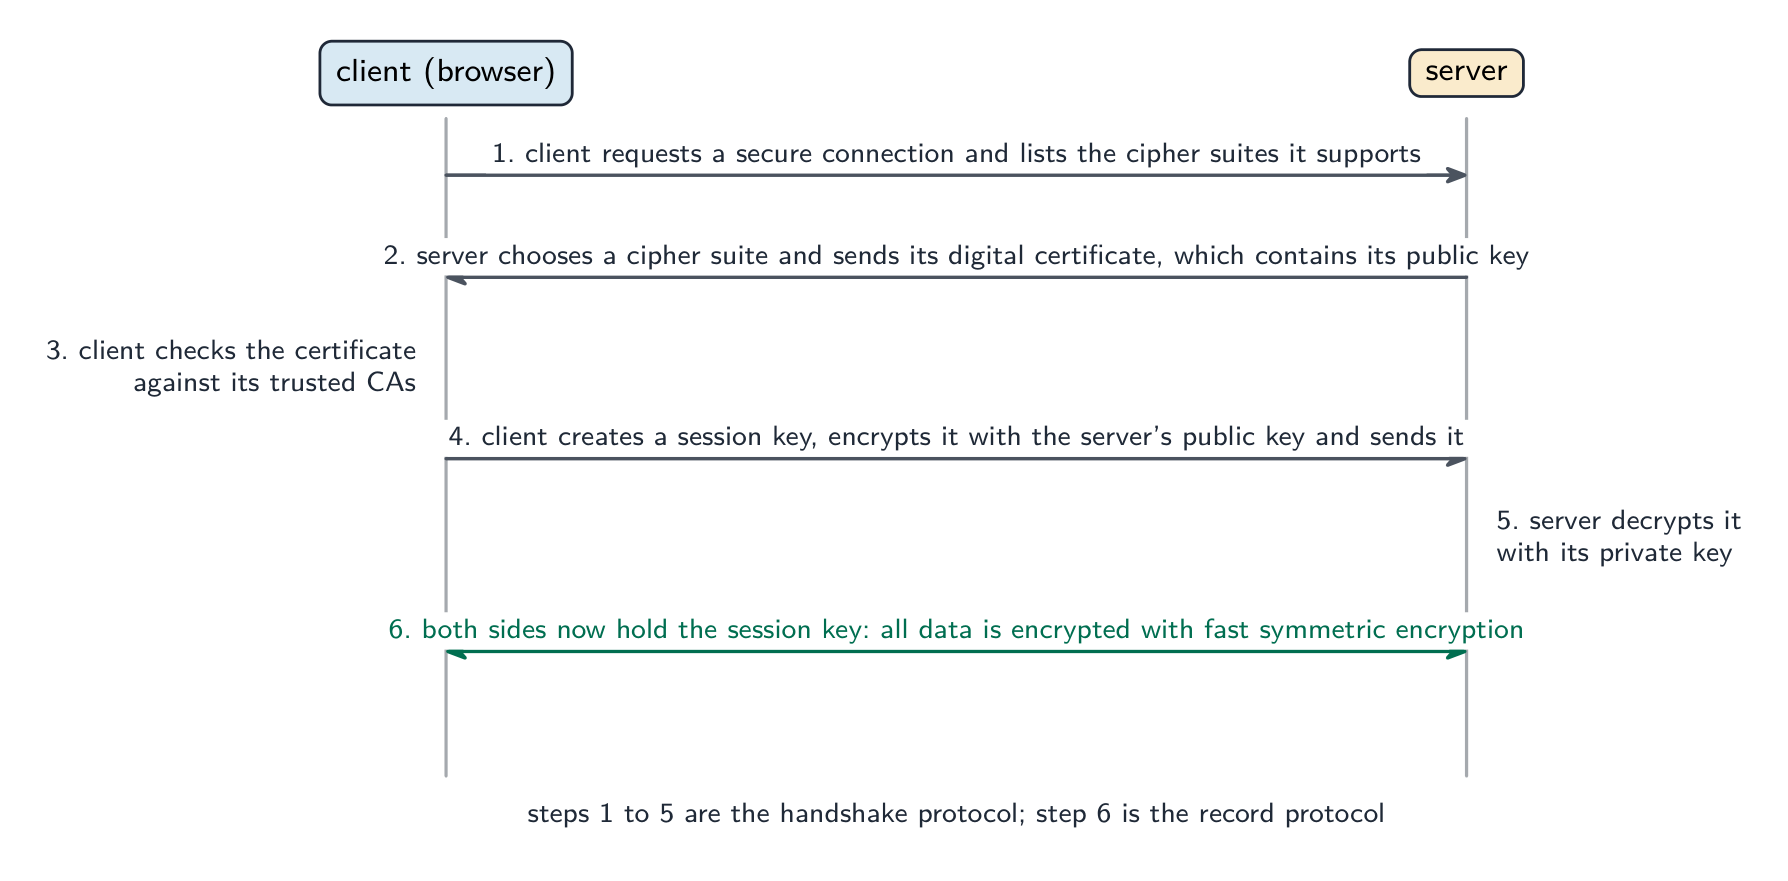
TLS (Transport Layer Security, successeur du Secure Socket Layer, SSL) est un protocole qui assure le chiffrement et l'authentification des données transmises sur un réseau. Il chiffre les données en transit, authentifie le serveur par un certificat, et garantit l'intégrité (détection des altérations).
Esquisse d'un échange TLS :
- le client se connecte et propose des options de chiffrement.
- le serveur en sélectionne une et envoie son certificat numérique (avec sa clé publique) — l'émission et la validation de ces certificats constituent la certification numérique.
- le client vérifie le certificat.
- les deux extrémités échangent une nouvelle clé de session via la cryptographie asymétrique.
- tout trafic ultérieur utilise un chiffrement symétrique rapide avec la clé de session.
Le résultat est un tunnel chiffré, authentifié et protégé par une vérification d'intégrité pour les protocoles de niveau supérieur (HTTP, SMTP). Il convient partout où des informations sensibles sont transmises : navigation web HTTPS, banque en ligne et paiements, courriel sécurisé et VPNs.
"Décrire le but de SSL/TLS" et "énumérer deux fonctions." Le but est de fournir une communication sécurisée entre un client et un serveur sur un réseau. Ses fonctions : il chiffre les données envoyées afin qu'elles ne puissent être lues si elles sont interceptées ; il authentifie 认证 le serveur (et optionnellement le client) au moyen d'un certificat numérique, permettant au client de savoir qu'il communique avec le site légitime ; et il vérifie l'intégrité des données pour détecter toute modification en transit. Deux exemples d'utilisation appropriée : banque en ligne et achats en ligne (paiements par carte) ; également connexions, courriels privés, transfert de fichiers, VoIP et messagerie instantanée : toute transaction où des données privées traversent Internet.
Les deux protocoles constituant TLS. Le protocole handshake 握手 met en place la session : il définit les algorithmes de chiffrement (suite de chiffrement), authentifie le serveur via son certificat et échange la clé de session. Le protocole record transporte ensuite les données : il chiffre chaque message avec la clé de session, ajoute une vérification d'intégrité et le transmet à la couche de transport.
"Expliquer comment SSL/TLS est utilisé lors de l'initialisation d'une communication client-serveur" (six points). (1) Le client (navigateur) envoie une requête au serveur demandant une connexion sécurisée, précisant les méthodes de chiffrement supportées. (2) Le serveur renvoie son certificat numérique, contenant sa clé publique. (3) Le client vérifie le certificat pour s'assurer qu'il est valide (émis par une Autorité de Certification de confiance, non expiré, pour le bon domaine). (4) Le client génère une clé de session, la chiffre avec la clé publique du serveur et l'envoie. (5) Le serveur déchiffre la clé de session avec sa clé privée. (6) Les deux parties détiennent désormais la clé de session et toutes les données ultérieures sont envoyées en utilisant un chiffrement symétrique avec celle-ci. Donner les étapes dans cet ordre ; les points sont attribués pour le certificat, la clé publique, la clé de session et le passage au chiffrement symétrique.
Explorer
Le handshake TLS
Parcourez ce qui se passe avant qu'un cadenas n'apparaisse. La crypto à clés publiques lente est utilisée uniquement pour convenir d'une clé partagée ; la page réelle voyage ensuite sous un chiffrement symétrique rapide.
Vocabulaire
Entrainer
| Anglais | Chinois | Pinyin |
|---|---|---|
| TLS/ˌtiː el ˈes/ | 传输层安全 | chuán shū céng ān quán |
| authentication/ɔːˌθentɪˈkeɪʃn/ | 身份验证 | shēn fèn yàn zhèng |
| authenticates/ɔːˈθentɪkeɪts/ | 认证 | rèn zhèng |
| handshake/ˈhændʃeɪk/ | 握手 | wò shǒu |
17.1
Certificats numériques
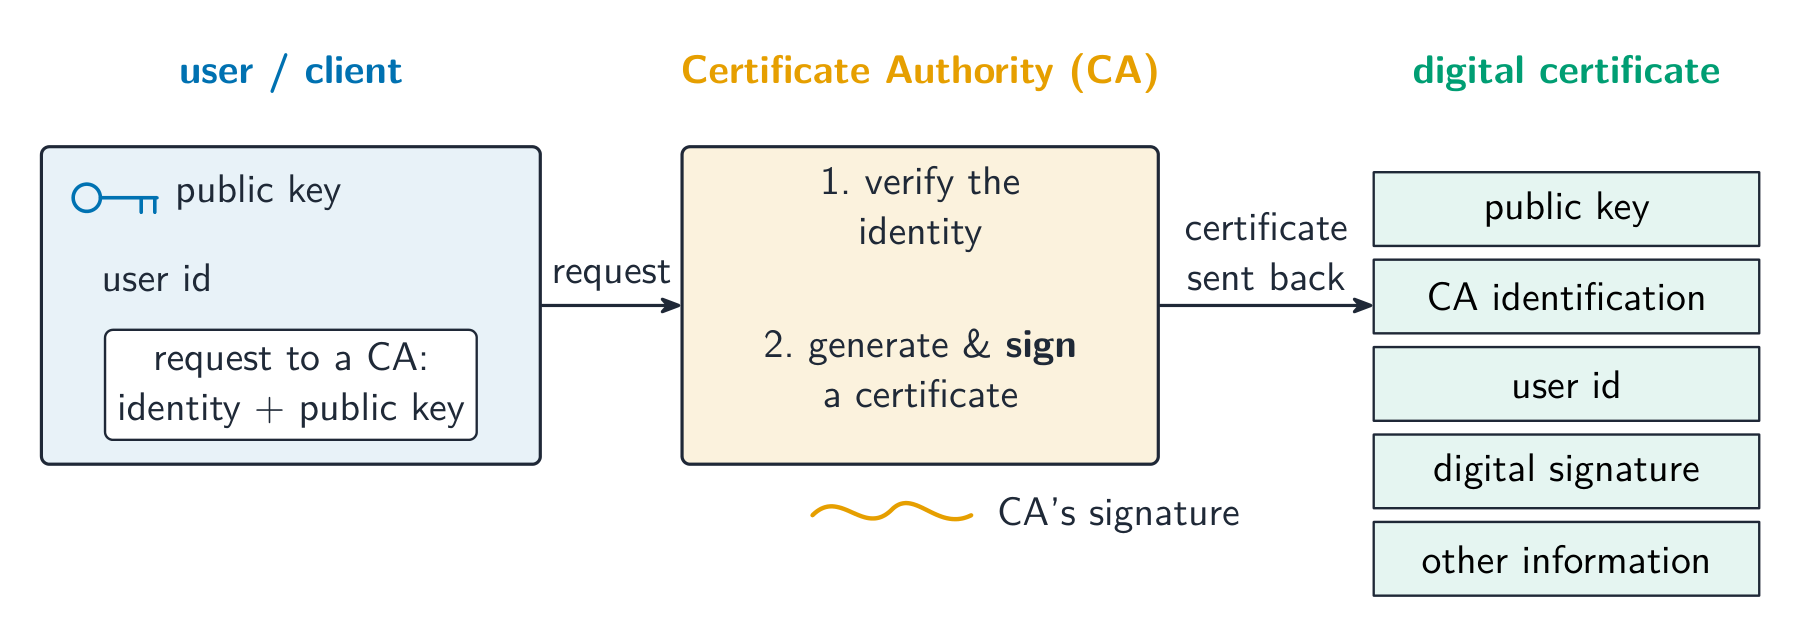
Un certificat numérique 数字证书 lie une identité (un domaine, une organisation) à une clé publique, et est signé par une Autorité de Certification 证书颁发机构 (CA) de confiance. Il contient le sujet (l'identité identifiée), la clé publique du sujet, l'émetteur (la CA), une période de validité, et la signature de la CA couvrant l'ensemble.
Pour le vérifier, le client (qui possède une liste d'autorités de certification racine de confiance) doit :
- vérifier les dates d'expiration.
- vérifier que le nom du sujet correspond à l'URL.
- vérifier qu'il est signé par une CA de confiance, en utilisant la clé publique de la CA pour vérifier la signature.
- remonter la chaîne de certificats jusqu'à une racine de confiance.
Si l'une de ces vérifications échoue, le navigateur affiche l'avertissement « Votre connexion n'est pas privée ». Lorsqu'il vérifie correctement, le client sait que l'identité a été vérifiée par une CA de confiance, que la clé publique appartient bien à cette identité, et que le certificat est encore valable.
"Décrire ce qu'est un certificat numérique" (deux points). Un document électronique, émis par une Autorité de Certification, qui vérifie l'identité de son propriétaire (une personne, une organisation ou un site web) et contient la clé publique du propriétaire. Éléments contenus dans un certificat : le numéro de série ; le nom du propriétaire (sujet) et, pour un site web, son domaine ; la clé publique du propriétaire ; le nom de la CA émettrice ; la période de validité (dates) ; l'algorithme de signature utilisé ; et la signature numérique de la CA couvrant l'ensemble du certificat.
"Expliquer comment une organisation obtient un certificat numérique" (quatre points). (1) L'organisation génère sa propre paire de clés, une clé publique et une clé privée. (2) Elle envoie une requête contenant sa clé publique et ses détails d'identité à une Autorité de Certification. (3) La CA vérifie l'identité (s'assure que le demandeur est bien l'organisation ou détient le domaine). (4) La CA crée le certificat contenant la clé publique et l'identité, le signe avec sa propre clé privée, et le retourne. (5) L'installation du certificat sur son serveur permet à celui-ci de l'envoyer aux clients. La clé privée ne quitte jamais l'organisation.
"Expliquer pourquoi un certificat numérique est nécessaire pour valider une signature numérique." Pour vérifier une signature, le récepteur a besoin de la clé publique de l'expéditeur et doit être sûr que cette clé appartient réellement à l'expéditeur présumé ; le certificat fournit la clé publique associée à l'identité, et comme le certificat est signé par une CA de confiance, le récepteur peut faire confiance à ce lien. Sans cela, un imposteur pourrait publier une clé publique sous le nom de quelqu'un d'autre et signer des messages en son nom. Le même raisonnement répond à la question « quoi inclure avec un programme téléchargé d'Internet pour prouver qu'il est authentique » : une signature numérique, vérifiée par rapport au certificat de l'éditeur.
Vocabulaire
Entrainer
| Anglais | Chinois | Pinyin |
|---|---|---|
| digital certificate/ˈdɪdʒɪtl səˈtɪfɪkət/ | 数字证书 | shù zì zhèng shū |
| Certificate Authority/səˈtɪfɪkət əˈθɒrɪti/ | 证书颁发机构 | zhèng shū bān fā jī gòu |
| man-in-the-middle/mæn ɪnðə ˈmɪdl/ | 中间人攻击 | zhōng jiān rén gōng jī |
17.1
Signatures numériques
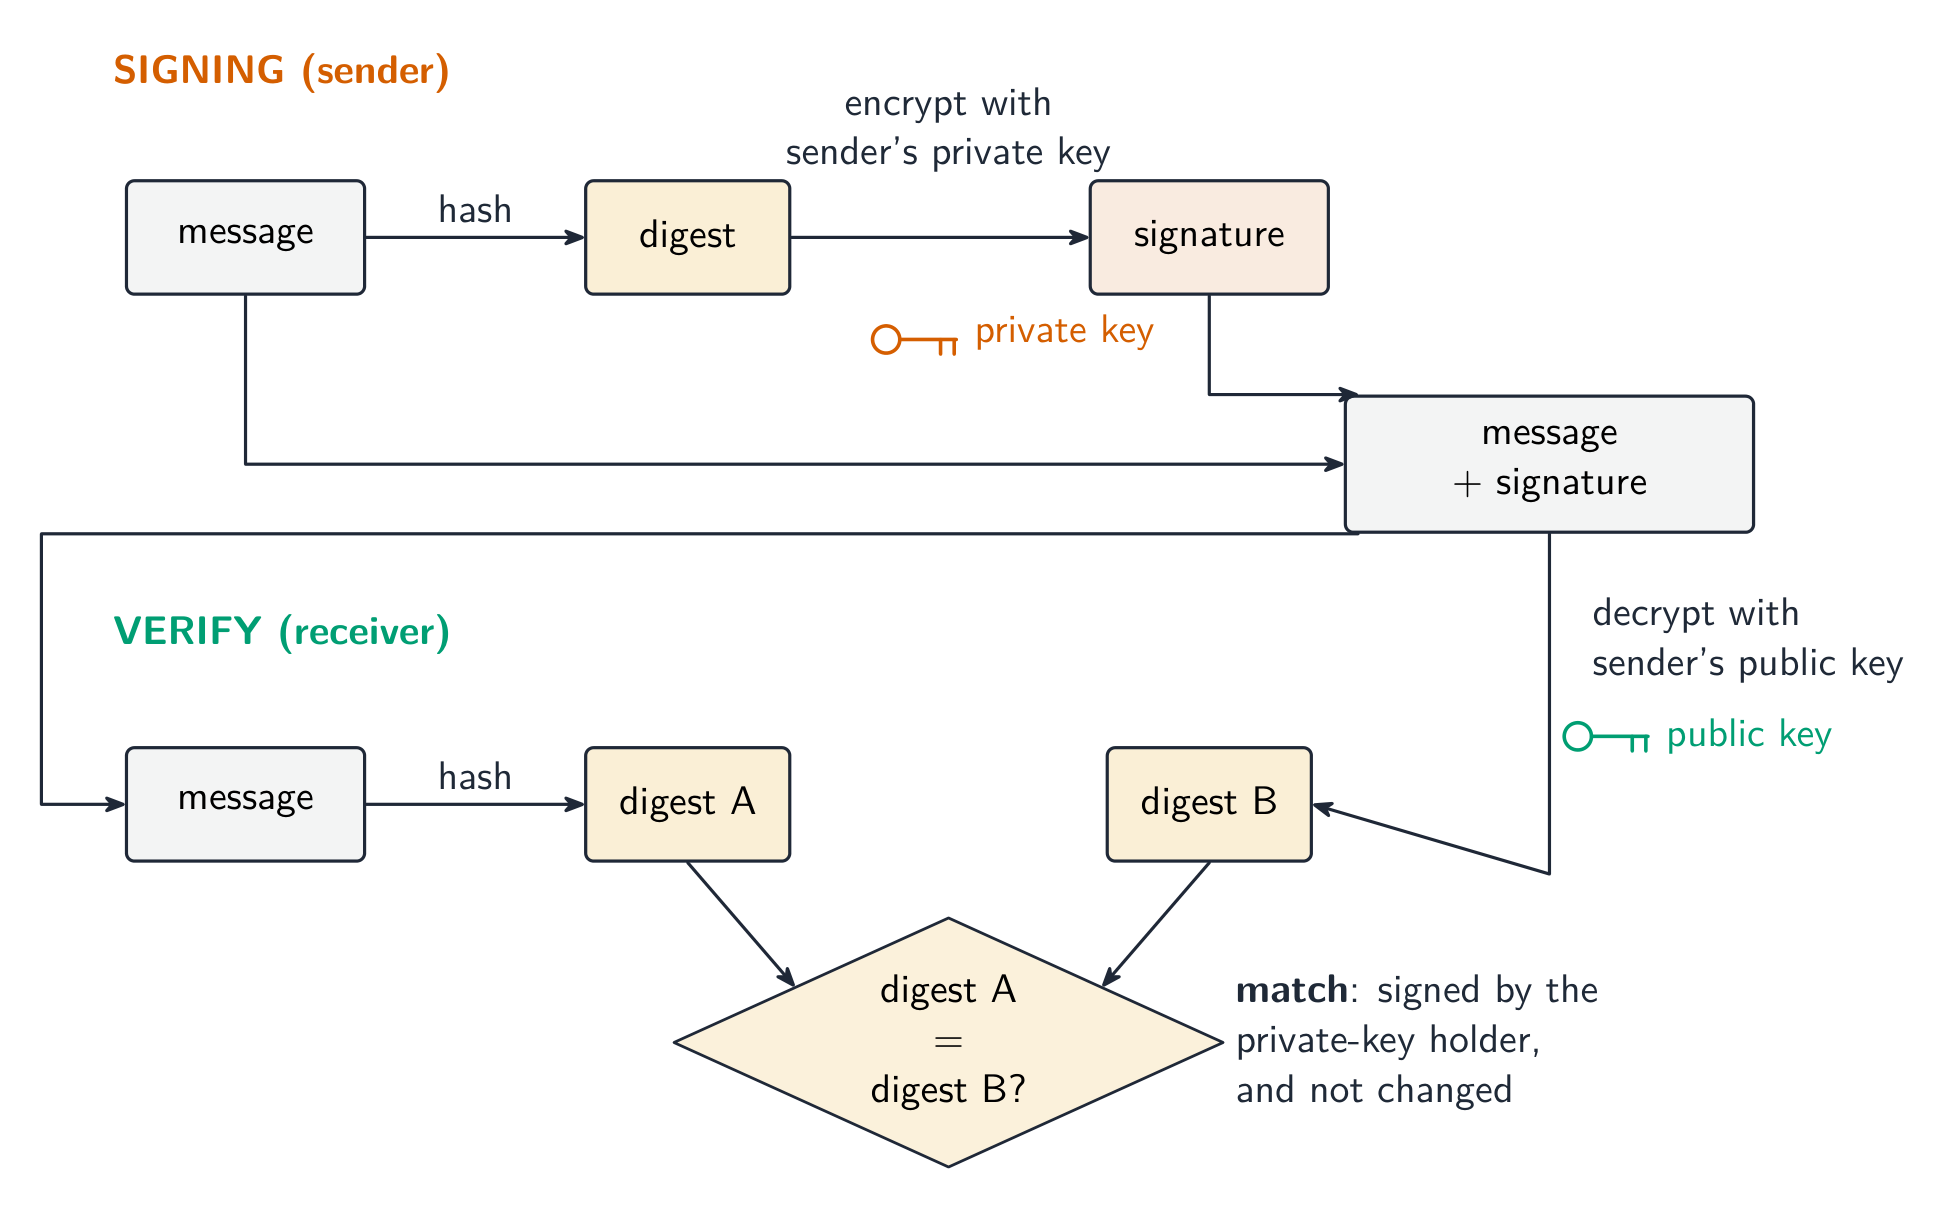
Une signature numérique 数字签名 prouve qui a signé un message et qu'il n'a pas été modifié. Pour signer :
- calculer un hash cryptographique du message.
- chiffrer le hash avec la clé privée de l'expéditeur — c'est la signature.
- envoyer le message et la signature.
Pour vérifier : calculer le hash du message reçu ; déchiffrer la signature avec la clé publique de l'expéditeur pour obtenir le hash de l'expéditeur ; comparer. Si elles correspondent, le message a été signé par le détenteur de la clé privée (authentification 身份验证) et n'a pas été modifié (intégrité). Une signature ne masque pas le message — pour la confidentialité, il faut aussi chiffrer et signer.
"Expliquer le rôle d'un certificat numérique dans la création d'une signature numérique" (trois points). Le certificat de l'expéditeur a été émis par une CA et contient la clé publique de l'expéditeur ainsi que son identité ; l'expéditeur produit la signature en hachant le message et en chiffrant le hash avec sa clé privée, qui est le partenaire de la clé du certificat ; le récepteur utilise la clé publique du certificat pour déchiffrer le hash, et comme le certificat lie cette clé à l'expéditeur, la signature prouve qui a signé.
"Expliquer comment une signature numérique est utilisée pour vérifier un message" (quatre points). (1) Le récepteur déchiffre la signature avec la clé publique de l'expéditeur (tirée de son certificat), ce qui restitue le hash calculé par l'expéditeur. (2) Le récepteur hache le message reçu avec le même algorithme de hachage. (3) Les deux hashes sont comparés. (4) S'ils correspondent, le message provient du détenteur de la clé privée (authentique) et n'a pas été modifié depuis sa signature (intégrité) ; s'ils diffèrent, le message est rejeté. Un banquier recevant des données confidentielles avec une signature effectue exactement cette vérification avant de faire confiance ; les données elles-mêmes peuvent être séparément chiffrées avec la clé publique du banquier pour assurer la confidentialité.
Mise en commun
Une requête sécurisée vers https://www.bank.com : le serveur envoie son certificat ; le client le vérifie auprès des CAs de confiance ; le client utilise la clé publique du serveur pour échanger une clé de session ; ensuite, les données circulent chiffrées avec cette clé. Le chiffrement empêche les espions, le certificat prouve l'identité du serveur, et les vérifications d'intégrité bloquent une attaque de l'homme du milieu 中间人攻击 modifiant les données.
Exemple résolu. Alice envoie un contrat à Bob. Elle veut que Bob soit certain qu'il provient d'elle et n'a pas été modifié, et elle veut que personne d'autre ne puisse le lire. Quelles clés utilise-t-elle, et dans quelle direction ? Ce sont deux tâches différentes nécessitant deux paires de clés différentes. Pour la signature (authentification et intégrité) : Alice hache le contrat et chiffre ce hash avec sa propre clé privée ; Bob le déchiffre avec la clé publique d'Alice et le compare à son propre hash du message. Seule Alice détient sa clé privée, donc seule elle a pu la produire. Pour la confidentialité : Alice chiffre le contrat lui-même avec la clé publique de Bob, afin que seul la clé privée de Bob puisse l'ouvrir. Une règle permet de s'y retrouver avec les quatre clés : vous signez avec votre propre clé privée et chiffrez avec la clé publique du destinataire. Une signature seule ne masque pas le message.
Vocabulaire
Entrainer
| Anglais | Chinois | Pinyin |
|---|---|---|
| digital signature/ˈdɪdʒɪtl ˈsɪɡnɪtʃə/ | 数字签名 | shù zì qiān míng |
17.1
Définitions acceptées par l'examinateur
Une question de définition est notée selon un libellé fixe. Apprenez-les exactement et ne donnez qu'une seule réponse.
| Terme | Définition |
|---|---|
| chiffrement | conversion des données lisibles en texte chiffré à l'aide d'un algorithme et d'une clé afin qu'il ne puisse être compris s'il est intercepté |
| données lisibles / texte chiffré | les données originales lisibles / la forme chiffrée et illisible de celles-ci |
| cryptographie à clé symétrique | la même clé secrète est utilisée pour chiffrer et déchiffrer, elle doit donc être partagée en toute sécurité par les deux parties |
| cryptographie à clé asymétrique | une paire de clés liées est utilisée : la clé publique chiffre et seule la clé privée correspondante déchiffre |
| clé publique | clé rendue accessible à tous, utilisée pour chiffrer les messages destinés à son propriétaire et vérifier ses signatures |
| clé privée | clé connue uniquement de son propriétaire, utilisée pour déchiffrer les messages chiffrés avec la clé publique et pour signer |
| SSL/TLS | protocoles assurant une communication sécurisée (chiffrée, authentifiée, vérifiée pour l'intégrité) entre un client et un serveur |
| certificat numérique | document électronique délivré par une Autorité de Certification qui vérifie l'identité du propriétaire et contient sa clé publique |
| signature numérique | hash d'un message chiffré avec la clé privée de l'expéditeur, prouvant l'origine et l'intégralité du message |
| Autorité de Certification | organisation de confiance qui vérifie les identités et délivre et signe les certificats numériques |
| cryptographie quantique | utilisation des états quantiques de photons pour distribuer des clés de manière à ce que toute interception soit détectée |
17.1
Conseils d'examen
- Symétrique : une seule clé secrète partagée, rapide, mais l'échange de clés est une faiblesse. Asymétrique : clé publique pour chiffrer, clé privée pour déchiffrer, lent, pas de problème d'échange. Deux différences, deux inconvénients, deux raisons : l'examen demande ces éléments par paires.
- La confidentialité utilise les clés du récepteur (publique pour verrouiller, privée pour déverrouiller) ; une signature utilise les clés de l'expéditeur (privée pour signer, publique pour vérifier). Dites toujours de quelle clé il s'agit.
- Le démarrage de TLS compte six étapes : requête, certificat avec clé publique, vérification, clé de session chiffrée avec la clé publique, déchiffrée avec la clé privée, chiffrement symétrique ensuite.
- Un certificat combine identité et clé publique, signé par une AC ; son acquisition implique création de paires de clés, demande, vérification, signature et installation. Il est nécessaire pour valider une signature car il prouve à quelle clé publique celle-ci appartient.
- Une signature est un hash chiffré avec la clé privée ; la vérification consiste à déchiffrer, recalculer le hash et comparer. Intégrité et authenticité sont les deux aspects qu'elle prouve.
- La cryptographie quantique distribue des clés et détecte l'écoute clandestine ; ses limites sont le coût, la distance et la nouveauté.
Erreurs courantes
- Dire qu'un message est chiffré avec la clé publique de l'expéditeur ; c'est la clé publique du récepteur qui chiffre, et la clé privée du récepteur qui déchiffre.
- Décrire une signature comme « chiffrant le message avec la clé privée » au lieu de chiffrer son hash.
- Affirmer qu'un certificat contient la clé privée ; il contient la clé publique et l'identité, signés par l'AC.
- Énumérer « le serveur envoie sa clé privée » lors du poignée de main TLS ; seule la clé publique transite, à l'intérieur du certificat.
- Donner « SSL/TLS accélère la connexion » comme fonction ; ses fonctions sont le chiffrement, l'authentification et l'intégrité.
- Confondre hachage et chiffrement : un hash est irréversible et n'utilise pas de clé ; le chiffrement est réversible avec la clé.
- Répondre « pourquoi un certificat est-il nécessaire pour une signature » par « pour le chiffrer » ; il est nécessaire pour faire confiance à la clé publique.
Leçons interactives sur ce sujet
Traversez-le étape par étape, avec des exercices à vérification instantanée.