Neste exato momento, seus dispositivos estão sob ataque. Não por uma pessoa curvada sobre um teclado — por exércitos de bots automatizados, varrendo infinitamente o…
English narration · English + 中文 subtitles burned in · Narração em inglês · Legendas em inglês + 中文 gravadas
6.1
Security, privacy and integrity — three different ideas · Segurança, privacidade e integridade — três ideias diferentes
Syllabus · Programa
English
Candidates should be able to:
Notes and guidance
Explain the difference between the terms security, privacy and integrity of data
Show appreciation of the need for both the security of data and the security of the computer system
Describe security measures designed to protect computer systems, ranging from the stand-alone PC to a network of computers
Including user accounts, passwords, authentication techniques such as digital signatures and biometrics, firewall, anti-virus software, anti-spyware, encryption
Show understanding of the threats to computer and data security posed by networks and the internet
Including malware (virus, spyware), hackers, phishing, pharming
Describe methods that can be used to restrict the risks posed by threats
Describe security methods designed to protect the security of data
Including encryption, access rights
Português
Os candidatos devem ser capazes de:
Notas e orientações
Explique a diferença entre os termos segurança, privacidade e integridade dos dados
Demonstre apreciação pela necessidade tanto da segurança dos dados quanto da segurança do sistema informático
Descreva medidas de segurança projetadas para proteger sistemas informáticos, desde PCs autónomos até redes de computadores
Incluindo contas de utilizador, palavras-passe, técnicas de autenticação como assinaturas digitais e biometria, firewall, software antivírus, anti-spyware, criptografia
Demonstre compreensão das ameaças à segurança computacional e dos dados impostas por redes e internet
Incluindo malware (vírus, spyware), hackers, phishing, pharming
Descreva métodos que podem ser utilizados para restringir os riscos impostos por ameaças
Descreva métodos de segurança projetados para proteger a integridade dos dados
Incluindo criptografia, direitos de acesso
Source: Cambridge International syllabus · Fonte: Programa Cambridge International
English
These sound alike but mean different things:
security 安全 — protecting data from unauthorised 未授权 access, change or destruction.
privacy 隐私 — an individual's right to control who sees their personal data, with consent and a clear purpose.
integrity 完整性 — the data being accurate and complete — not corrupted or accidentally changed.
A file can be secure (only the right people can open it) but lack integrity (a typo corrupted it); or accurate but not private (anyone can read it). All three are needed.
The differences the scheme wants, one sentence each: security is keeping the data safe from loss and from unauthorised access; privacy is keeping the data confidential, so that only those with the right to see it can; integrity is the data being correct, consistent and complete. So "the difference between security and privacy": security is about protecting the data from being accessed, changed or lost by people who should not; privacy is about the individual's right to decide who may see their personal data. "The difference between security and integrity": security protects the data from unauthorised access; integrity is about the data being accurate and up to date, which validation and verification protect.
Português
Parecem semelhantes, mas significam coisas diferentes:
security 安全 — proteger dados contra acesso, alteração ou destruição unauthorised 未授权.
privacy 隐私 — o direito de um indivíduo de controlar quem vê seus dados pessoais, com consentimento e propósito claro.
integrity 完整性 — os dados serem precisos e completos — não corrompidos ou alterados acidentalmente.
Um arquivo pode ser seguro (apenas as pessoas certas podem abri-lo) mas carecer de integridade (um erro de digitação o corrompeu); ou preciso, mas não privado (qualquer pessoa pode lê-lo). As três são necessárias.
Diferenças que o scheme quer, uma frase cada: security é manter os dados seguros contra perda e acesso não autorizado; privacy é manter os dados confidenciais, para que apenas aqueles com permissão possam vê-los; integrity é os dados estarem corretos, consistentes e completos. Então "a diferença entre security e privacy": security trata de proteger os dados contra acesso, alteração ou perda por pessoas que não devem; privacy trata do direito do indivíduo de decidir quem pode ver seus dados pessoais. "A diferença entre security e integrity": security protege os dados contra acesso não autorizado; integrity trata dos dados estarem precisos e atualizados, o que validação e verificação protegem.
Explore · Explorar
Laboratório de risco e responsabilidade
Classifique exemplos pela regra, risco ou proteção envolvidos.
Why security matters · Por que a segurança importa
English
Two things to protect: the data itself (keep it confidential, intact and available) and the computer system (a compromised system can attack others, steal credentials, or be held to ransom).
"Why does the school need to keep both secure?" Data: it is personal and confidential, so it must not be read, changed or deleted by an unauthorised person, and its loss would stop the school working. System: an intruder who reaches the computer system can install malware, use it to attack other systems, damage the hardware or software, or lock it with ransomware; a secure system is the first line of defence for the data on it.
Português
Duas coisas a proteger: os próprios dados (mantê-los confidenciais, intactos e disponíveis) e o sistema de computador (um sistema comprometido pode atacar outros, roubar credenciais ou ser mantido refém).
"Por que a escola precisa manter ambos seguros?" Dados: são pessoais e confidenciais, portanto não devem ser lidos, alterados ou excluídos por uma pessoa não autorizada, e sua perda pararia o funcionamento da escola. Sistema: um invasor que acessa o sistema de computador pode instalar malware, usá-lo para atacar outros sistemas, danificar hardware ou software, ou bloqueá-lo com ransomware; um sistema seguro é a primeira linha de defesa para os dados nele contidos.
6.1
Threats from networks and the internet · Ameaças de redes e internet
virus 病毒 — self-copying code that attaches to other programs and spreads when they run.
worm 蠕虫 — self-copying code that spreads over networks 网络 with no user action.
Trojan horse 木马 — looks useful but hides malicious code.
spyware 间谍软件 — secretly collects information (keystrokes, passwords).
ransomware 勒索软件 — encrypts your files and demands payment.
adware 广告软件 — pushes unwanted adverts.
2. Tricking people (social attacks):
phishing 网络钓鱼 — fake emails/sites that trick users into giving credentials.
pharming 域名欺骗 — redirects a user to a fake site even when they type the correct address.
social engineering 社会工程 — tricking people into giving up information.
The scheme's descriptions of the four named threats: a virus is malicious software that replicates (copies itself), attaches itself to other files and deletes or corrupts data; spyware is malicious software that records the user's key presses and actions and sends them to a third party, to obtain passwords and personal data; a phishing email pretends to come from a legitimate organisation and contains a link to a fake website where the user is asked for personal or bank details; pharming is malicious code installed on the user's computer or on a web server that redirects the user to a fake website even though they typed the correct address. Similarities of spyware and a virus: both are malware, both are installed without the user's knowledge, both can send data to a third party or damage the system; the difference is that a virus replicates itself while spyware records and transmits information. Phishing and pharming both lead the user to a fake website that collects their data; phishing needs the user to click a link in an email, pharming works through code on the computer or the DNS server and needs no email.
3. Attacks on the network:
hacking 黑客入侵 by hackers 黑客 — unauthorised access, often via weak passwords or software flaws.
denial of service 拒绝服务 (DoS/DDoS) — floods a server so real users cannot reach it.
eavesdropping 窃听 — capturing data in transit (a risk on open Wi-Fi).
man-in-the-middle 中间人攻击 — an attacker secretly relays or alters messages between two parties.
Worked example. Identify and describe two threats to the data on a school network, and give a different prevention method for each.
Threat 1, malware: a virus copied onto a computer from an email attachment or a download replicates itself and corrupts or deletes files; prevention: anti-virus software that scans files and is kept up to date. Threat 2, hacking: an unauthorised person gains access to the network, for example by guessing a weak password, and reads or changes the data; prevention: a firewall that blocks unauthorised connections, or strong passwords with two-factor authentication. A third pair, phishing: an email leads a user to a fake site that collects their login; prevention: training users to check the sender and the URL, and filtering email. The measure must match the threat: encryption does not stop a virus, and anti-virus software does not stop phishing.
Português
Ameaças se dividem em três grupos.
Um atacante man-in-the-middle senta-se entre as duas partes
Malware 恶意软件 (malicious software) — programas nocivos:
virus 病毒 — código autocolante que se anexa a outros programas e se espalha quando eles são executados.
worm 蠕虫 — código autocolante que se espalha por redes 网络 sem ação do usuário.
Trojan horse 木马 — parece útil, mas esconde código malicioso.
ransomware 勒索软件 — criptografa seus arquivos e exige pagamento.
adware 广告软件 — impõe anúncios indesejados.
2. Enganando pessoas (ataques sociais):
phishing 网络钓鱼 — e-mails/sites falsos que enganam usuários para darem credenciais.
pharming 域名欺骗 redireciona um usuário para um site falso mesmo quando digitam o endereço correto.
social engineering 社会工程 — enganar pessoas para revelarem informações.
Descrições do scheme para as quatro ameaças nomeadas: um virus é software malicioso que se replica (autocopia), anexa-se a outros arquivos e apaga ou corrompe dados; spyware é software malicioso que grava as teclas pressionadas e ações do usuário e as envia a terceiros, para obter senhas e dados pessoais; um e-mail de phishing finge vir de uma organização legítima e contém um link para um site falso onde o usuário é solicitado a fornecer detalhes pessoais ou bancários; pharming é código malicioso instalado no computador do usuário ou em um servidor web que redireciona o usuário para um site falso mesmo que tenham digitado o endereço correto. Semelhanças entre spyware e um vírus: ambos são malware, ambos são instalados sem conhecimento do usuário, ambos podem enviar dados a terceiros ou danificar o sistema; a diferença é que um vírus se replica enquanto spyware registra e transmite informações. Phishing e pharming levam o usuário a um site falso que coleta seus dados; phishing precisa que o usuário clique em um link em um e-mail, pharming funciona através de código no computador ou no servidor DNS e não precisa de e-mail.
3. Ataques à rede:
hacking 黑客入侵 por hackers 黑客 — acesso não autorizado, muitas vezes via senhas fracas ou falhas de software.
denial of service 拒绝服务 (DoS/DDoS) — inunda um servidor para que usuários reais não consigam acessá-lo.
eavesdropping 窃听 — captura de dados em trânsito (risco em Wi-Fi aberto).
man-in-the-middle 中间人攻击 — um atacante relaya secretamente ou altera mensagens entre duas partes.
Exemplo resolvido. Identifique e descreva duas ameaças aos dados em uma rede escolar, e forneça um método de prevenção diferente para cada uma.
Ameaça 1, malware: um vírus copiado para um computador a partir de um anexo de e-mail ou download se replica e corrompe ou exclui arquivos; prevenção: software antivírus que escaneia arquivos e é mantido atualizado. Ameaça 2, hacking: uma pessoa não autorizada ganha acesso à rede, por exemplo adivinhando uma senha fraca, e lê ou altera os dados; prevenção: um firewall que bloqueia conexões não autorizadas, ou senhas fortes com autenticação de dois fatores. Um terceiro par, phishing: um e-mail leva o usuário a um site falso que coleta seu login; prevenção: treinar usuários para verificar o remetente e a URL, e filtrar e-mails. A medida deve corresponder à ameaça: criptografia não impede um vírus, e software antivírus não impede phishing.
Malware por comportamento: propagação autônoma (vírus, worm) versus oculto/disfarçado (Trojan, spyware, ransomware, adware)
Measures protect both the security of data (against loss, theft or corruption) and the security of the computer system (its hardware, software and network).
A standalone PC
a strong password; antivirus kept up to date; prompt software updates; backup 备份 to separate media; full-disk encryption 加密; a locked screen.
A networked PC
All the above, plus a firewall 防火墙, per-user permissions (admin rights only for admins), central management of user accounts 用户账户, and audit logs 审计日志 (who logged in, what they touched).
How the measures work, in the wording the scheme awards:
firewall: examines every incoming and outgoing transmission and compares it with set criteria (a whitelist or blacklist of addresses, ports and protocols); blocks any that do not meet the criteria; can prevent access to certain sites and warn of unauthorised access attempts.
encryption: the data is scrambled (encoded) with a key into ciphertext, so an intercepted copy cannot be understood without the key; the receiver uses a key to decrypt it. It protects data in transmission and in storage, but it does not stop the data being intercepted or deleted.
passwords and user accounts: only a user who knows the password can log in; a strong password (long, mixed characters, changed regularly) cannot be guessed; accounts lock after repeated failures; each account carries its own access rights.
anti-virus and anti-spyware software: scans files and programs against a database of known malware signatures, checks behaviour, quarantines or deletes what it finds, and must be updated so that new malware is recognised.
access rights: each user (or group) is given permissions for each file or table, such as read-only or read and write, so a user cannot see or change data that is not theirs; a database can also present each user with a view containing only the fields they need.
biometrics: the device captures an image of the face, fingerprint or iris, converts it to digital data, compares it with the stored data for that user and allows access only on a match; it cannot be forgotten, lent or guessed like a password.
backups: a copy of the data on separate media, kept off-site, so that lost or corrupted data can be restored.
To restrict the risks of malware, in three marks: install anti-malware software and keep it updated; use a firewall; do not open attachments or download files from unknown sources; keep the operating system and applications patched; and train users.
Across the internet
VPN 虚拟专用网 — encrypts traffic between the user and the corporate gateway.
HTTPS / TLS — encrypt web traffic.
digital signatures 数字签名 — prove who sent a message and that it was not altered in transit.
intrusion detection — watches traffic for known attack patterns.
How a digital signature authenticates a document (five marks): the sender puts the message through a hash function to produce a digest; the sender encrypts the digest with their private key, and that encrypted digest is the digital signature; the message and the signature are sent together; the receiver decrypts the signature with the sender's public key to recover the digest; the receiver hashes the received message and compares the two digests; if they match, the message came from the sender (only they hold the private key) and was not altered in transmission. A signature proves who sent the message and that it is intact; it does not hide the contents, which is what encryption of the message is for.
Português
Medidas protegem tanto a segurança dos dados (contra perda, roubo ou corrupção) quanto a segurança do sistema computacional (seu hardware, software e rede).
PC standalone
uma senha forte; antivírus mantido atualizado; atualizações de software rápidas; backup 备份 em mídia separada; criptografia 加密 de disco completo; tela bloqueada.
PC em rede
Tudo acima, mais um firewall 防火墙, permissões por usuário (direitos de admin apenas para admins), gestão centralizada de contas de usuário 用户账户, e logs de auditoria 审计日志 (quem fez login, o que tocou).
Como as medidas funcionam, na formulação que o programa avalia:
firewall: examina toda transmissão de entrada e saída e a compara com critérios definidos (lista branca ou lista negra de endereços, portas e protocolos); bloqueia qualquer uma que não atenda aos critérios; pode impedir acesso a certos sites e alertar sobre tentativas de acesso não autorizado.
criptografia: os dados são embaralhados (codificados) com uma chave em texto cifrado, para que uma cópia interceptada não possa ser compreendida sem a chave; o receptor usa uma chave para descriptografá-la. Protege dados em trânsito e em armazenamento, mas não impede que os dados sejam interceptados ou excluídos.
senhas e contas de usuário: apenas um usuário que conhece a senha pode fazer login; uma senha forte (longa, caracteres mistos, alterada regularmente) não pode ser adivinhada; contas travam após falhas repetidas; cada conta possui seus próprios direitos de acesso.
software antivírus e anti-spyware: escaneia arquivos e programas contra um banco de dados de assinaturas conhecidas de malware, verifica comportamentos, isola ou exclui o que encontrar, e deve ser atualizado para reconhecer novos malwares.
direitos de acesso: cada usuário (ou grupo) recebe permissões para cada arquivo ou tabela, como leitura exclusiva ou leitura e escrita, para que um usuário não veja ou altere dados que não são seus; um banco de dados também pode apresentar a cada usuário uma view contendo apenas os campos necessários.
biometria: o dispositivo captura uma imagem do rosto, impressão digital ou íris, converte em dados digitais, compara com os dados armazenados daquele usuário e permite acesso apenas em caso de correspondência; não pode ser esquecido, emprestado ou adivinhado como uma senha.
backups: uma cópia dos dados em mídia separada, mantida fora do local, para que dados perdidos ou corrompidos possam ser restaurados.
Para restringir os riscos de malware, em três pontos: instalar software anti-malware e mantê-lo atualizado; usar um firewall; não abrir anexos ou baixar arquivos de fontes desconhecidas; manter o sistema operacional e aplicativos corrigidos; e treinar usuários.
Um firewall fica entre o computador do usuário e a internet
Através da internet
VPN 虚拟专用网 — criptografa tráfego entre o usuário e o gateway corporativo.
HTTPS / TLS — criptografa tráfego web.
assinaturas digitais 数字签名 — provam quem enviou uma mensagem e que ela não foi alterada em trânsito.
detecção de intrusão — monitora tráfego por padrões de ataque conhecidos.
Como uma assinatura digital autentica um documento (cinco pontos): o remetente passa a mensagem por uma função hash para produzir um resumo; o remetente criptografa o resumo com sua chave privada, e esse resumo criptografado é a assinatura digital; a mensagem e a assinatura são enviadas juntas; o receptor descriptografa a assinatura com a chave pública do remetente para recuperar o resumo; o receptor faz hash da mensagem recebida e compara os dois resumos; se coincidirem, a mensagem veio do remetente (apenas eles detêm a chave privada) e não foi alterada na transmissão. Uma assinatura prova quem enviou a mensagem e que está intacta; não esconde o conteúdo, que é o que a criptografia da mensagem serve para fazer.
Uma assinatura digital: um hash da mensagem, criptografado com a chave privada do remetente, verificado pelo receptor contra um hash fresco
Matching measures to threats · Correspondendo medidas a ameaças
English
interception in transit → encrypt the data (HTTPS, VPN). Intercepted ciphertext is useless without the key.
unauthorised access → strong authentication 身份验证 (long passwords; two-factor authentication 双因素认证 with a phone code or key); user authorisation 授权; lock-out after failed logins.
malware → anti-virus software and anti-spyware 反间谍软件 with real-time scanning; patching; avoid untrusted downloads.
phishing → user training; email filtering; check the URL before entering credentials.
internal threats → the least-privilege 最小权限 principle (give each user only what they need); auditing.
DDoS → rate limiting and traffic filtering.
For confidential data crossing the internet, the scheme's method is encryption: the data is encoded with a key into ciphertext, so that an unauthorised person who intercepts it cannot read it, and only the intended receiver, who has the key, can decode it. For a program file sent by email for testing, the same answer applies (encrypt the file, or send it over an encrypted connection), together with a password on the file itself.
Português
interceptação em trânsito → criptografar os dados (HTTPS, VPN). Texto cifrado interceptado é inútil sem a chave.
acesso não autorizado → forte autenticação 身份验证 (senhas longas; autenticação de dois fatores 双因素认证 com código de telefone ou chave); autorização 授权 de usuário; bloqueio após falhas de login.
malware → software antivírus e anti-spyware 反间谍软件 com escaneamento em tempo real; correções; evitar downloads não confiáveis.
phishing → treinamento de usuários; filtragem de e-mails; verificar a URL antes de inserir credenciais.
ameaças internas → princípio de menor privilégio 最小权限 (dar a cada usuário apenas o necessário); auditoria.
DDoS → limitação de taxa e filtragem de tráfego.
Para dados confidenciais cruzando a internet, o método do programa é criptografia: os dados são codificados com uma chave em texto cifrado, para que uma pessoa não autorizada que os intercepte não possa lê-los, e apenas o destinatário pretendido, que tem a chave, possa decodirá-los. Para um arquivo de programa enviado por e-mail para teste, a mesma resposta se aplica (criptografar o arquivo, ou enviá-lo por conexão criptografada), junto com uma senha no próprio arquivo.
Protecting the data itself · Protegendo os próprios dados
English
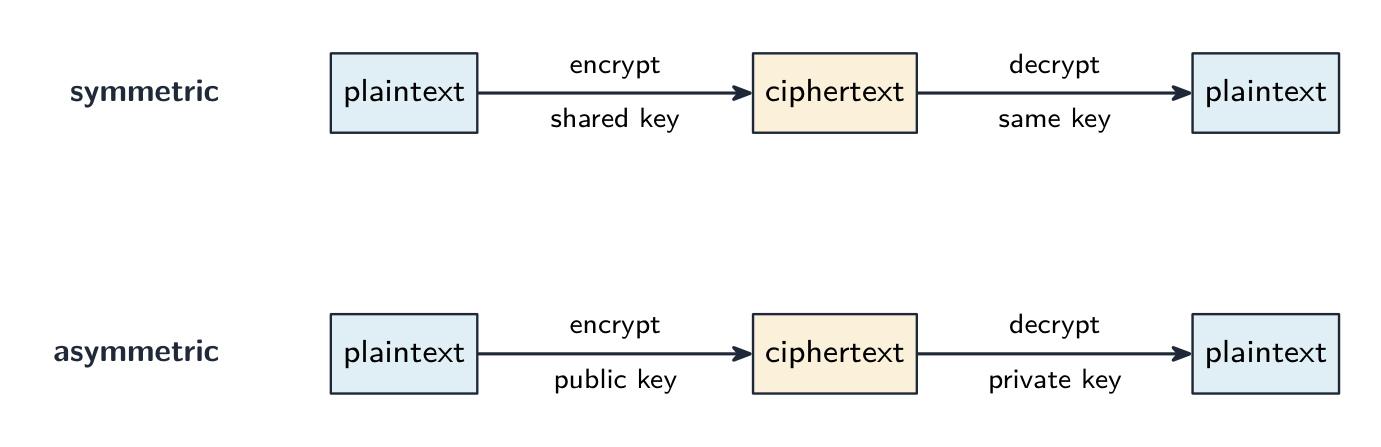
encryption — turn plaintext 明文 into ciphertext 密文 with a key. Symmetric encryption 对称加密 (AES) uses one shared key; asymmetric encryption 非对称加密 (RSA) uses a public key 公钥 and a private key 私钥. Protects data at rest and in transit.
access control 访问控制 — file permissions (read/write/execute) and access rights 访问权限, enforced by the OS.
authentication — authentication techniques verify the user: something you know (password), have (token, phone), or are (biometrics 生物识别 — fingerprint, face, iris); strongest combined.
backups — keep copies (some off-site) so loss or corruption is recoverable.
physical security — locked server rooms, cable locks.
Access rights in a database, described for three marks: each user is given an account with a username and password; the database administrator assigns each account permissions for each table, such as read-only, read and write, or no access; users see only the tables and fields they are allowed to, so a customer cannot open the staff table and a clerk can read but not change the prices. The DBMS enforces this with its access rights and with views, and it can encrypt the stored data as well.
Português
criptografia — transformar texto claro 明文 em texto cifrado 密文 com uma chave. Criptografia simétrica 对称加密 (AES) usa uma chave compartilhada; criptografia assimétrica 非对称加密 (RSA) usa uma chave pública 公钥 e uma chave privada 私钥. Protege dados em repouso e em trânsito.
controle de acesso 访问控制 — permissões de arquivo (leitura/escrita/execução) e direitos de acesso 访问权限, implementados pelo SO.
autenticação — técnicas de autenticação verificam o usuário: algo que você sabe (senha), tem (token, telefone), ou é (biometria 生物识别 — impressão digital, rosto, íris); mais forte combinado.
backups — manter cópias (algumas fora do local) para que perda ou corrupção seja recuperável.
segurança física — salas de servidores trancadas, cadeados de cabos.
Direitos de acesso em um banco de dados, descritos para três pontos: cada usuário recebe uma conta com nome de usuário e senha; o administrador do banco de dados atribui a cada conta permissões para cada tabela, como leitura exclusiva, leitura e escrita, ou sem acesso; usuários veem apenas tabelas e campos aos quais têm permissão, então um cliente não pode abrir a tabela de funcionários e um funcionário pode ler mas não alterar preços. O DBMS impõe isso com seus direitos de acesso e com views, e pode criptografar os dados armazenados também.
Simétrica usa uma chave compartilhada; assimétrica usa uma chave pública para criptografar e uma privada para descriptografarUm token de segurança mostra um código mutável para autenticação de dois fatores ('algo que você tem')Um leitor de impressões digitais verifica 'algo que você é' — uma característica da pessoa, não uma senha
Explore · Explorar
Cripte com um cifrador César
Mude o deslocamento — essa é a chave. Cada letra desliza esse número de lugares no alfabeto para formar o texto cifrado, e a mesma chave o desliva de volta. Essa chave compartilhada é criptografia simétrica em miniatura.
Describe how data validation and data verification help protect the integrity of data
Describe and use methods of data validation
Including range check, format check, length check, presence check, existence check, limit check, check digit
Describe and use methods of data verification during data entry and data transfer
During data entry including visual check, double entry During data transfer including parity check (byte and block), checksum
Português
Os candidatos devem ser capazes de:
Notas e orientações
Descreva como a validação de dados e a verificação de dados ajudam a proteger a integridade dos dados
Descreva e utilize métodos de validação de dados
Incluindo verificação de intervalo, verificação de formato, verificação de comprimento, verificação de presença, verificação de existência, verificação de limite, dígito verificador
Descreva e utilize métodos de verificação de dados durante a introdução e transferência de dados
Durante a introdução de dados incluindo verificação visual, entrada dupla Durante a transferência de dados incluindo verificação de paridade (byte e bloco), soma de verificação
Source: Cambridge International syllabus · Fonte: Programa Cambridge International
English
Data has integrity when it is accurate and complete. Two techniques: data validation (catch bad data before storing) and data verification (confirm data was entered or transferred correctly).
Validation — does the data make sense?
Validation 验证 checks data against sensible rules, automatically:
range check — within limits (a month is 1–12).
limit check — on the correct side of a single limit (e.g. age ≥ 18).
existence check — the referenced item exists (e.g. a product code is in the table).
length check — the right number of characters.
type / character check — the right kind of data (a phone field allows only digits).
format check — matches a pattern (an email must contain @).
presence check — required fields are not empty.
check digit 校验位 — an extra digit computed from the others (ISBN, card numbers) that spots transcription errors.
Worked example. In a simple check-digit scheme the check digit is the remainder when the sum of the digits is divided by $10$, appended to the number. The number $4162$ has digit sum $13$, so it is stored as $41623$. A user types $14623$: the first two digits are swapped, but the sum is still $13$, so the check digit still matches and the error is not caught. A user who types $41523$ is caught, because $4 + 1 + 5 + 2 = 12$ gives check digit $2$. A scheme that catches swapped digits weights each position differently, as the ISBN-13 check does (weights $1, 3, 1, 3, \ldots$, then the digit that makes the total a multiple of $10$). A check digit is validation: it tests the number against a rule at the moment it is entered.
lookup check and consistency check (e.g. delivery date ≥ order date).
Validation catches data that is wrongly formatted, but not data that is the right format yet factually wrong ("Bob" for "Bib").
Worked example. Identify the validation check each piece of pseudocode performs.
Pseudocode
Check
IF x < 0 OR x > 10 THEN OUTPUT "Invalid"
range check: the value must lie between two limits
IF x = "" THEN OUTPUT "Invalid"
presence check: the field must not be empty
IF NOT(x = "Red" OR x = "Yellow" OR x = "Blue") THEN OUTPUT "Invalid"
lookup (existence) check: the value must be one of a list
IF LENGTH(x) <> 6 THEN OUTPUT "Invalid"
length check: the right number of characters
IF MID(x, 1, 1) < "A" OR MID(x, 1, 1) > "Z" THEN OUTPUT "Invalid"
format check: a particular character must be a letter
To validate a car registration number that must be one letter, three digits and two letters: a format check tests each position against its pattern, and a length check confirms six characters. To validate a date of birth: a format check (DD/MM/YYYY), a range check (the month is $1$ to $12$, the year is not in the future) and a presence check (it is not left blank). A mark between $0$ and the maximum for the test needs a type check (an integer) and a range check, with the upper limit read from the test's own record: that is how validation protects integrity, by refusing data that could not be correct.
Verification — was the data entered or transferred correctly?
Verification 核对 checks the data was not changed in moving from one place to another.
During entry: double entry (type it twice and compare, as for a new password) or visual check.
In the scheme's words, double entry is entering the data twice, by the same person or by two people, and having the computer compare the two versions and report any difference; a visual check is the person comparing what is on the screen with the original source document and correcting any difference before saving. Both protect integrity by making sure the stored data matches the source. Even after validation and verification the data can still be wrong: it can be sensible and match the source, yet the source itself was wrong, or the user typed a different but valid value from the one intended.
During transfer (bits can flip):
parity check 奇偶校验 — an extra bit makes the number of 1s even (even parity) or odd. The receiver re-counts. Catches single-bit errors.
checksum 校验和 — the sender sends a summary value of the data; the receiver recomputes it and compares.
cyclic redundancy check 循环冗余校验 (CRC) — a stronger checksum using polynomial division, catching many more error types.
A parity block check 奇偶块校验 goes further and locates the error. Arrange the bytes in a grid: give each byte a row parity bit, then compute one extra parity byte whose bits are the column parity of the bytes above. A single flipped bit now fails one row and one column – their intersection pinpoints exactly which bit changed, so it can even be corrected.
Worked example. Four bytes are sent with even parity, followed by a parity byte. Find the bit that was corrupted.
Count the 1s in each row and each column. Every row and column should have an even number; byte 3 has five and column 4 has three. The bit where that row and that column cross is the one that changed, so it is reset from 1 to 0. A parity check on its own detects an error in a byte but cannot say which bit; two errors in the same byte cancel and pass unnoticed. A checksum, explained for three marks: the sender puts the block of data through an algorithm that produces a checksum value; the data and the checksum are sent together; the receiver runs the same algorithm on the data it received; if the two checksums match, the data is accepted, and if not, it is rejected and sent again.
Verification only proves what arrived matches what was sent — not that the data is correct, and not against deliberate tampering. Validation asks "is this sensible?"; verification asks "was this copied correctly?" — use both.
The table questions sort the methods by when they are used: during data entry, double entry and a visual check; during data transfer, a parity check (byte or block) and a checksum. Transferring video files from a camera to a server uses a checksum: the camera computes it, the server recomputes it, a mismatch means retransmit.
Worked example. A user types their date of birth as 31/02/2009, and types their email address twice. Which check catches which error, and what is the difference? Validation asks "is this data sensible?" - the computer tests it against a rule, and a format or range check rejects 31/02/2009 because February never has 31 days. Verification asks "was this data entered correctly?" - typing the email twice is double entry, and comparing the two copies catches a typing slip. The limit is what makes this a favourite question: validation can never tell you the data is right, only that it is possible - 01/02/2009 passes every validation rule even if the user was actually born on a different day. Say what each check can and cannot catch.
Português
Dados têm integridade quando são precisos e completos. Duas técnicas: validação de dados (pegar dados ruins antes de armazenar) e verificação de dados (confirmar que os dados foram inseridos ou transferidos corretamente).
Validação — os dados fazem sentido?
Validação 验证 verifica dados contra regras sensatas, automaticamente:
range check — dentro de limites (um mês é 1–12).
limit check — do lado correto de um limite único (ex.: idade ≥ 18).
existence check — o item referenciado existe (ex.: um código de produto está na tabela).
length check — número correto de caracteres.
type / character check — tipo certo de dado (um campo de telefone permite apenas dígitos).
format check — corresponde a um padrão (um e-mail deve conter @).
presence check — campos obrigatórios não estão vazios.
check digit 校验位 — um dígito extra calculado a partir dos outros (ISBN, números de cartão) que detecta erros de transcrição.
Exemplo resolvido. Em um esquema simples de dígito de controle, o dígito de controle é o resto quando a soma dos dígitos é dividida por $10$, anexado ao número. O número $4162$ tem soma de dígitos $13$, então é armazenado como $41623$. Um usuário digita $14623$: os dois primeiros dígitos são trocados, mas a soma ainda é $13$, então o dígito de controle ainda corresponde e o erro não é capturado. Um usuário que digita $41523$ é capturado, porque $4 + 1 + 5 + 2 = 12$ dá dígito de controle $2$. Um esquema que captura dígitos trocados pondera cada posição diferentemente, como faz o ISBN-13 (pesos $1, 3, 1, 3, \ldots$, então o dígito que torna o total um múltiplo de $10$). Um dígito de controle é validação: testa o número contra uma regra no momento em que é inserido.
verificação por consulta e verificação de consistência (ex.: data de entrega ≥ data do pedido).
A validação captura dados com formatação incorreta, mas não dados que estão corretamente formatados, porém factualmente errados ("Bob" para "Bib").
Exemplo resolvido. Identifique qual verificação de validação cada trecho de pseudocódigo realiza.
Pseudocódigo
Verificação
IF x < 0 OR x > 10 THEN OUTPUT "Invalid"
verificação de intervalo: o valor deve estar entre dois limites
IF x = "" THEN OUTPUT "Invalid"
verificação de presença: o campo não pode estar vazio
IF NOT(x = "Red" OR x = "Yellow" OR x = "Blue") THEN OUTPUT "Invalid"
verificação por consulta (existência): o valor deve pertencer a uma lista
IF LENGTH(x) <> 6 THEN OUTPUT "Invalid"
verificação de comprimento: número correto de caracteres
IF MID(x, 1, 1) < "A" OR MID(x, 1, 1) > "Z" THEN OUTPUT "Invalid"
verificação de formato: um caractere específico deve ser uma letra
Para validar um número de placa de carro que deve ter uma letra, três dígitos e duas letras: uma verificação de formato testa cada posição contra seu padrão, e uma verificação de comprimento confirma seis caracteres. Para validar uma data de nascimento: uma verificação de formato (DD/MM/YYYY), uma verificação de intervalo (o mês é de $1$ a $12$, o ano não está no futuro) e uma verificação de presença (não está em branco). Uma nota entre $0$ e o máximo do teste precisa de verificação de tipo (inteiro) e verificação de intervalo, com o limite superior lido no próprio registro do teste: é assim que a validação protege a integridade, recusando dados que não poderiam estar corretos.
Verificação — os dados foram inseridos ou transferidos corretamente?
Verificação 核对 verifica se os dados não foram alterados ao serem movidos de um lugar para outro.
Durante a entrada: dupla entrada (digite duas vezes e compare, como para uma nova senha) ou verificação visual.
Nas palavras do esquema, entrada dupla é inserir os dados duas vezes, pela mesma pessoa ou por duas pessoas, e fazer o computador comparar as duas versões e relatar qualquer diferença; uma verificação visual é a pessoa comparar o que está na tela com o documento original e corrigir qualquer diferença antes de salvar. Ambos protegem a integridade garantindo que os dados armazenados correspondam à fonte. Mesmo após validação e verificação, os dados ainda podem estar errados: podem parecer sensatos e corresponder à fonte, mas a própria fonte estava errada, ou o usuário digitou um valor diferente, mas válido, daquele pretendido.
Durante a transferência (bits podem inverter):
verificação de paridade 奇偶校验 — um bit extra faz com que o número de 1s seja par (paridade par) ou ímpar. O receptor reconta. Detecta erros de único bit.
soma de verificação 校验和 — o remetente envia um valor resumido dos dados; o receptor o recalcula e compara.
verificação de redundância cíclica 循环冗余校验 (CRC) — uma soma de verificação mais forte usando divisão polinomial, detectando muitos tipos de erro adicionais.
Uma verificação de bloco de paridade 奇偶块校验 vai além e localiza o erro. Organize os bytes em uma grade: atribua um bit de paridade de linha a cada byte, depois calcule um byte de paridade extra cujos bits sejam a paridade de coluna dos bytes acima. Um único bit invertido agora falha em uma linha e uma coluna — sua interseção aponta exatamente qual bit mudou, podendo até ser corrigido.
Exemplo resolvido. Quatro bytes são enviados com paridade par, seguidos por um byte de paridade. Encontre o bit que foi corrompido.
Uma verificação de bloco de paridade: a linha que falha e a coluna que falham cruzam no bit invertido
Conte os 1s em cada linha e em cada coluna. Cada linha e coluna deve ter um número par; o byte 3 tem cinco e a coluna 4 tem três. O bit onde essa linha e essa coluna se cruzam é aquele que mudou, portanto é redefinido de 1 para 0. Uma verificação de paridade sozinha detecta um erro em um byte, mas não pode dizer qual bit; dois erros no mesmo byte se cancelam e passam despercebidos. Uma soma de verificação, explicada para três marks: o remetente passa o bloco de dados por um algoritmo que produz um valor de soma de verificação; os dados e a soma de verificação são enviados juntos; o receptor executa o mesmo algoritmo nos dados recebidos; se as duas somas de verificação coincidirem, os dados são aceitos, e se não, são rejeitados e reenviados.
O bit de paridade é definido para tornar o número de 1s par ou ímparCalculando uma soma de verificação para um bloco de dados
A verificação só prova que o que chegou corresponde ao que foi enviado — não que os dados estejam corretos, nem contra manipulação deliberada. A validação pergunta "isso faz sentido?"; a verificação pergunta "isso foi copiado corretamente?" — use ambas.
As perguntas da tabela classificam os métodos pelo momento de uso: durante a entrada de dados, entrada dupla e verificação visual; durante a transferência de dados, verificação de paridade (byte ou bloco) e soma de verificação. Transferir arquivos de vídeo de uma câmera para um servidor usa uma soma de verificação: a câmera a calcula, o servidor a recalcula, uma discrepância significa retransmissão.
A validação verifica se os dados fazem sentido; a verificação verifica se foram copiados sem alterações
Exemplo resolvido. Um usuário digita sua data de nascimento como 31/02/2009, e digita seu endereço de e-mail duas vezes. Qual verificação captura qual erro, e qual é a diferença? A validação pergunta "esse dado é sensato?" - o computador o testa contra uma regra, e uma verificação de formato ou intervalo rejeita 31/02/2009 porque fevereiro nunca tem 31 dias. A verificação pergunta "esse dado foi inserido corretamente?" - digitar o e-mail duas vezes é entrada dupla, e comparar as duas cópias captura um erro de digitação. O limite é o que torna esta uma questão favorita: a validação nunca pode dizer que os dados estão corretos, apenas que são possíveis - 01/02/2009 passa todas as regras de validação mesmo que o usuário tenha nascido realmente em outro dia. Diga o que cada verificação pode e não pode capturar.
Explore · Explorar
Laboratório de conceitos de computação
Classifique exemplos concretos pelo conceito de computação que eles demonstram.
Definitions the examiner accepts · Definições aceitas pelo examinador
English
A definition question is marked against fixed wording. Learn these exactly.
Term
Definition
data security
keeping data safe from loss and from unauthorised access, change or deletion
data privacy
keeping data confidential, so that it is seen only by those who have the right to see it
data integrity
the data being accurate, consistent and complete
malware
malicious software that is installed without the user's knowledge to damage a system or steal data
virus
malware that replicates itself, attaches to other files and corrupts or deletes data
spyware
malware that records the user's key presses or actions and sends them to a third party
phishing
an email pretending to be from a legitimate organisation that leads the user to a fake website to collect personal data
pharming
malicious code that redirects the user to a fake website even when the correct address is entered
firewall
hardware or software that examines all traffic entering or leaving a system against set criteria and blocks what does not meet them
encryption
scrambling data with a key into ciphertext, so that it cannot be understood without the key to decrypt it
digital signature
a hash of a message encrypted with the sender's private key, used to prove who sent it and that it was not altered
data validation
an automatic check that entered data is reasonable and follows set rules
data verification
a check that data has been entered or transferred correctly, by comparing it with the source or with a recomputed value
check digit
an extra digit calculated from the other digits of a number and appended to it, so that an error in the number can be detected
parity check
an extra bit added to a byte so that the number of 1s is even (or odd), which the receiver recounts
checksum
a value calculated from a block of data by an algorithm and sent with it, recalculated by the receiver and compared
Português
Uma questão de definição é marcada contra texto fixo. Aprenda estes exatamente.
Termo
Definição
segurança de dados
manter os dados seguros contra perda e acesso, alteração ou exclusão não autorizados
privacidade de dados
manter os dados confidenciais, de modo que sejam vistos apenas por quem tem direito a vê-los
integridade de dados
os dados estarem precisos, consistentes e completos
malware
software malicioso instalado sem o conhecimento do usuário para danificar um sistema ou roubar dados
vírus
malware que se replica, se anexa a outros arquivos e corrompe ou exclui dados
spyware
malware que registra as teclas pressionadas ou ações do usuário e as envia a terceiros
phishing
um e-mail fingindo ser de uma organização legítima que leva o usuário a um site falso para coletar dados pessoais
pharming
código malicioso que redireciona o usuário a um site falso mesmo quando o endereço correto é inserido
firewall
hardware ou software que examina todo o tráfego entrando ou saindo de um sistema contra critérios definidos e bloqueia o que não os atender
criptografia
embaralhar dados com uma chave em texto cifrado, de modo que não possa ser compreendido sem a chave para descriptografá-lo
assinatura digital
um hash de uma mensagem criptografado com a chave privada do remetente, usado para provar quem o enviou e que não foi alterado
validação de dados
verificação automática de que os dados inseridos são razoáveis e seguem regras definidas
verificação de dados
verificação de que os dados foram inseridos ou transferidos corretamente, comparando-os com a fonte ou com um valor recalculado
dígito verificador
dígito extra calculado a partir dos outros dígitos de um número e anexado a ele, de modo que um erro no número possa ser detectado
verificação de paridade
bit extra adicionado a um byte para que o número de 1s seja par (ou ímpar), o qual o receptor reconta
soma de verificação
valor calculado a partir de um bloco de dados por um algoritmo e enviado com ele, recalculado pelo receptor e comparado
6.2
Exam tips · Dicas de prova
English
Keep the three ideas separate: security (keeping data safe), privacy (who may see it), integrity (keeping it correct).
Match each threat (malware, hacking, phishing, interception) to a measure (firewall, encryption, authentication, access rights).
Encryption protects confidentiality, not integrity — use a checksum, parity or check digit for integrity.
Distinguish a virus, worm and Trojan and how each spreads.
Common mistakes
Giving the same measure for two threats, or a measure that does not fit the threat. Each threat in the table needs a different prevention that actually stops it.
Naming a measure without saying how it works. "Firewall" scores when it is followed by "compares traffic with set criteria and blocks what fails".
Calling validation a check that the data is correct. Validation checks that data is reasonable; verification checks that it matches the source. Neither proves it is true.
Saying a digital signature encrypts the message. It encrypts a hash of the message with the private key; the receiver decrypts it with the public key and compares hashes.
Describing a check digit as verification, or a parity check as validation. The check digit is a validation rule on entry; parity and checksums verify a transfer.
Writing that a virus "sends data to a third party" and spyware "replicates". The replicating one is the virus; the recording one is spyware.
Português
Mantenha as três ideias separadas: segurança (manter os dados seguros), privacidade (quem pode vê-los), integridade (mantê-los corretos).
Combine cada ameaça (malware, hacking, phishing, interceptação) com uma medida (firewall, criptografia, autenticação, direitos de acesso).
A criptografia protege confidencialidade, não integridade — use uma soma de verificação, paridade ou dígito verificador para integridade.
Distinga um vírus, worm e Cavalo de Troia e como cada um se espalha.
Erros comuns
Dar a mesma medida para duas ameaças, ou uma medida que não se adequa à ameaça. Cada ameaça na tabela precisa de uma prevenção diferente que realmente a impeça.
Nomear uma medida sem explicar como ela funciona. "Firewall" pontua quando seguido por "compara o tráfego com critérios definidos e bloqueia o que falha".
Chamar validação de uma verificação de que os dados estão corretos. A validação verifica se os dados são razoáveis; a verificação verifica se correspondem à fonte. Nenhuma delas prova que são verdadeiros.
Dizer que uma assinatura digital criptografa a mensagem. Ela criptografa um hash da mensagem com a chave privada; o receptor a descriptografa com a chave pública e compara os hashes.
Descrever um dígito verificador como verificação, ou uma verificação de paridade como validação. O dígito verificador é uma regra de validação na entrada; paridade e somas de verificação verificam uma transferência.
Escrever que um vírus "envia dados para terceiros" e spyware "replica". O que replica é o vírus; o que grava é o spyware.
Interactive lessons on this topic · Aulas interativas sobre este tópico
Work through it step by step, with instant-check exercises. · Passe por ele passo a passo, com exercícios de verificação instantânea.
Pick one and the site follows you — notes, papers, videos and practice all open on it. · Escolha uma e o site te seguirá — notas, provas, vídeos e prática abrirão nela.
Type to search notes, lessons, code, vocabulary and past-paper questions across every subject. · Digite para pesquisar notas, aulas, código, vocabulário e questões de provas anteriores em todas as disciplinas.