| Kandidat harus mampu: | Catatan dan panduan |
|---|---|
| Jelaskan perbedaan antara istilah keamanan, privasi dan integritas data | |
| Tunjukkan apresiasi akan perlunya baik keamanan data maupun keamanan sistem komputer | |
| Jelaskan tindakan keamanan yang dirancang untuk melindungi sistem komputer, mulai dari PC mandiri hingga jaringan komputer | Termasuk akun pengguna, kata sandi, teknik autentikasi seperti tanda tangan digital dan biometrik, firewall, perangkat lunak anti-virus, anti-spyware, enkripsi |
| Tunjukkan pemahaman tentang ancaman terhadap keamanan komputer dan data yang ditimbulkan oleh jaringan dan internet | Termasuk malware (virus, spyware), hacker, phishing, pharming |
| Jelaskan metode yang dapat digunakan untuk membatasi risiko yang ditimbulkan oleh ancaman | |
| Jelaskan metode keamanan yang dirancang untuk melindungi keamanan data | Termasuk enkripsi, hak akses |
Keamanan, privasi, dan integritas data
Ilmu Komputer A-Level · Topik 6
 16:28
Keamanan, Privasi & Integritas
Sekarang, detik ini juga, perangkat Anda sedang diserang. Bukan oleh seseorang yang membungkuk di depan keyboard — oleh pasukan robot otomatis, yang terus-menerus memindai…
Narasi bahasa Inggris · Subtitle bahasa Inggris + 中文 disematkan langsung
6.1
Keamanan, privasi dan integritas — tiga ide berbeda
Silabus
Sumber: Silabus Cambridge International
Tiga istilah ini terdengar mirip tetapi memiliki makna berbeda:
- keamanan — melindungi data dari akses, perubahan atau penghancuran tanpa izin.
- privasi — hak individu untuk mengontrol siapa yang melihat data pribadi mereka, dengan persetujuan dan tujuan yang jelas.
- integritas — data tersebut akurat dan lengkap — tidak rusak atau berubah secara tidak sengaja.
Sebuah file bisa aman (hanya orang berwenang yang bisa membukanya) tetapi kurang integritas (salah ketik merusak isi); atau akurat namun tidak privat (siapa pun bisa membacanya). Ketiga hal ini diperlukan.
Perbedaan yang diinginkan oleh skema, satu kalimat untuk masing-masing: keamanan adalah menjaga data tetap aman dari kehilangan dan akses tanpa izin; privasi adalah menjaga data tetap rahasia, sehingga hanya mereka yang berhak melihatnya yang dapat melihatnya; integritas adalah data yang benar, konsisten dan lengkap. Jadi "perbedaan antara keamanan dan privasi": keamanan tentang melindungi data dari diakses, diubah atau hilang oleh orang yang tidak seharusnya; privasi tentang hak individu untuk memutuskan siapa yang boleh melihat data pribadi mereka. "Perbedaan antara keamanan dan integritas": keamanan melindungi data dari akses tanpa izin; integritas tentang data yang akurat dan terkini, yang dilindungi oleh validasi dan verifikasi.
Jelajahi
Laboratorium risiko dan tanggung jawab
Urutkan contoh berdasarkan aturan, risiko atau perlindungan yang terlibat.
6.1
Mengapa keamanan itu penting
Dua hal yang perlu dilindungi: data itu sendiri (jaga kerahasiaan, utuh dan tersedia) dan sistem komputer (sistem yang terkompromi dapat menyerang sistem lain, mencuri kredensial, atau ditagih tebusan).
"Mengapa sekolah perlu menjaga keduanya tetap aman?" Data: data bersifat pribadi dan rahasia, sehingga tidak boleh dibaca, diubah atau dihapus oleh orang tanpa izin, dan kehilangannya akan menghentikan operasional sekolah. Sistem: peretas yang mencapai sistem komputer dapat memasang malware, menggunakannya untuk menyerang sistem lain, merusak hardware atau software, atau menguncinya dengan ransomware; sistem yang aman adalah garis pertahanan pertama untuk data yang ada di dalamnya.
Kosa kata
Latih
| English | Bahasa Indonesia |
|---|---|
| malware/ˈmælweə/ | malware |
| ransomware/ˈrænsəmweə/ | ransomware |
| networks/ˈnetwɜːks/ | jaringan |
6.1
Ancaman dari jaringan dan internet

Ancaman terbagi menjadi tiga kelompok.
- Malware (perangkat lunak jahat) — program berbahaya:
- virus — kode yang menyalin dirinya sendiri dan melekat pada program lain, menyebar saat program tersebut dijalankan.
- worm — kode yang menyalin dirinya sendiri dan menyebar melalui jaringan tanpa tindakan pengguna.
- Trojan horse — tampak berguna tetapi menyembunyikan kode jahat.
- spyware — secara diam-diam mengumpulkan informasi (ketikan tombol, kata sandi).
- ransomware — mengenkripsi file Anda dan meminta pembayaran.
- adware — mendorong iklan yang tidak diinginkan.
2. Menipu orang (serangan sosial):
- phishing — email/situs palsu yang menipu pengguna untuk memberikan kredensial.
- pharming — mengarahkan pengguna ke situs palsu meskipun mereka mengetikkan alamat yang benar.
- social engineering — menipu orang untuk menyerahkan informasi.
Deskripsi skema terhadap empat ancaman yang dinamakan: virus adalah perangkat lunak jahat yang mereplikasi (menyalin dirinya sendiri), melekat pada file lain dan menghapus atau merusak data; spyware adalah perangkat lunak jahat yang merekam ketikan tombol dan tindakan pengguna lalu mengirimkannya ke pihak ketiga untuk mendapatkan kata sandi dan data pribadi; email phishing berpura-pura berasal dari organisasi sah dan berisi tautan ke situs web palsu di mana pengguna diminta memberikan detail pribadi atau perbankan; pharming adalah kode jahat yang terpasang di komputer pengguna atau di server web yang mengarahkan pengguna ke situs web palsu meskipun mereka mengetikkan alamat yang benar. Kesamaan spyware dan virus: keduanya adalah malware, keduanya dipasang tanpa sepengetahuan pengguna, keduanya dapat mengirim data ke pihak ketiga atau merusak sistem; perbedaannya adalah virus mereplikasi dirinya sendiri sementara spyware mencatat dan mentransmisikan informasi. Phishing dan pharming sama-sama mengarahkan pengguna ke situs web palsu yang mengumpulkan data mereka; phishing memerlukan pengguna mengklik tautan dalam email, sedangkan pharming bekerja melalui kode di komputer atau server DNS dan tidak memerlukan email.
3. Serangan pada jaringan:
- hacking oleh peretas — akses tanpa izin, sering kali melalui kata sandi lemah atau cacat perangkat lunak.
- penolakan layanan (DoS/DDoS) — membanjiri server sehingga pengguna asli tidak dapat mengaksesnya.
- mengintip — menangkap data saat ditransmisikan (risiko pada Wi-Fi terbuka).
- man-in-the-middle — penyerang secara diam-diam meneruskan atau mengubah pesan antara dua pihak.
Contoh dikerjakan. Identifikasi dan deskripsikan dua ancaman terhadap data pada jaringan sekolah, dan berikan metode pencegahan yang berbeda untuk masing-masing.
Ancaman 1, malware: virus yang disalin ke komputer dari lampiran email atau unduhan akan mereplikasi dirinya sendiri dan merusak atau menghapus file; pencegahan: perangkat lunak antivirus yang memindai file dan diperbarui secara berkala. Ancaman 2, hacking: orang tanpa izin mendapatkan akses ke jaringan, misalnya dengan menebak kata sandi yang lemah, dan membaca atau mengubah data; pencegahan: firewall yang memblokir koneksi tak berizin, atau kata sandi kuat dengan autentikasi dua faktor. Pasangan ketiga, phishing: email mengarahkan pengguna ke situs palsu yang mengumpulkan kredensial masuk mereka; pencegahan: pelatihan pengguna untuk memeriksa pengirim dan URL, serta penyaringan email. Tindakan harus sesuai dengan ancaman: enkripsi tidak menghentikan virus, dan perangkat lunak antivirus tidak menghentikan phishing.

Kosa kata
Latih
| English | Bahasa Indonesia |
|---|---|
| man-in-the-middle/mæn ɪnðə ˈmɪdl/ | manusia di tengah |
| virus/ˈvaɪrəs/ | virus |
| worm/wɜːm/ | worm |
| Trojan horse/ˈtrəʊdʒn hɔːs/ | kuda trojan |
| spyware/ˈspaɪweə/ | spyware |
| adware/ˈædweə/ | adware |
| phishing/ˈfɪʃɪŋ/ | phishing |
| pharming/ˈfɑːmɪŋ/ | pharming |
| social engineering/ˈsəʊʃl ˌendʒɪˈnɪərɪŋ/ | insinyur sosial |
| hacking/ˈhækɪŋ/ | peretasan |
| hackers/ˈhækəz/ | peretas |
| denial of service/dɪˈnaɪəl ɒv ˈsɜːvɪs/ | penolakan layanan |
| eavesdropping/ˈiːvzdrɒpɪŋ/ | menyadap |
| firewall/ˈfaɪəwɔːl/ | firewall |
| two-factor authentication/tuː ˈfæktə ɔːˌθentɪˈkeɪʃn/ | autentikasi dua faktor |
| authentication/ɔːˌθentɪˈkeɪʃn/ | otentikasi |
6.1
Langkah keamanan

Langkah-langkah melindungi baik keamanan data (melawan kehilangan, pencurian atau kerusakan) maupun keamanan sistem komputer (perangkat keras, perangkat lunak, dan jaringannya).
PC mandiri
- kata sandi yang kuat; antivirus yang diperbarui; pembaruan perangkat lunak tepat waktu; cadangan ke media terpisah; enkripsi disk penuh; layar terkunci.
PC terhubung jaringan
Semua hal di atas, ditambah firewall, izin per-pengguna (hak admin hanya untuk admin), manajemen sentral akun pengguna, dan log audit (siapa yang masuk, apa yang mereka sentuh).
Bagaimana cara kerja langkah-langkah tersebut, sesuai dengan wording yang diberikan skema:
- firewall: memeriksa setiap transmisi masuk dan keluar dan membandingkannya dengan kriteria yang ditetapkan (daftar putih atau daftar hitam alamat, port, dan protokol); memblokir apa pun yang tidak memenuhi kriteria; dapat mencegah akses ke situs tertentu dan memberi peringatan tentang upaya akses tak berizin.
- enkripsi: data diacak (diberkoding) dengan kunci menjadi ciphertext, sehingga salinan yang disadap tidak dapat dipahami tanpa kunci; penerima menggunakan kunci untuk mendekripsinya. Ini melindungi data saat ditransmisikan dan saat disimpan, tetapi tidak mencegah data disadap atau dihapus.
- kata sandi dan akun pengguna: hanya pengguna yang mengetahui kata sandi yang dapat masuk; kata sandi yang kuat (panjang, karakter campuran, diganti secara rutin) tidak dapat ditebak; akun terkunci setelah kegagalan berulang; setiap akun memiliki hak aksesnya sendiri.
- perangkat lunak anti-virus dan anti-spyware: memindai file dan program melawan database tanda tangan malware yang diketahui, memeriksa perilaku, mengkarantina atau menghapus temuan, dan harus diperbarui agar malware baru dikenali.
- hak akses: setiap pengguna (atau grup) diberikan izin untuk setiap file atau tabel, seperti baca saja atau baca dan tulis, sehingga pengguna tidak dapat melihat atau mengubah data yang bukan miliknya; basis data juga dapat menampilkan setiap pengguna dengan tampilan yang hanya berisi bidang yang mereka butuhkan.
- biometrik: perangkat menangkap gambar wajah, sidik jari, atau iris, mengonversinya menjadi data digital, membandingkannya dengan data tersimpan untuk pengguna tersebut, dan hanya mengizinkan akses jika cocok; ini tidak bisa dilupakan, dipinjam, atau ditebak seperti kata sandi.
- cadangan: salinan data di media terpisah, disimpan di luar lokasi, sehingga data yang hilang atau rusak dapat dipulihkan.
Untuk membatasi risiko malware, dalam tiga poin: instal perangkat lunak anti-malware dan perbarui; gunakan firewall; jangan buka lampiran atau unduh file dari sumber tidak dikenal; pertahankan sistem operasi dan aplikasi tetap terpatch; dan latih pengguna.
Sepanjang internet
- VPN — mengenkripsi lalu lintas antara pengguna dan gerbang perusahaan.
- HTTPS / TLS — mengenkripsi lalu lintas web.
- tanda tangan digital — membuktikan siapa yang mengirim pesan dan bahwa pesan tersebut tidak diubah selama pengiriman.
- deteksi intrusi — memantau lalu lintas untuk pola serangan yang diketahui.
Cara tanda tangan digital mengautentikasi dokumen (lima poin): pengirim memasukkan pesan melalui fungsi hash untuk menghasilkan ringkasan; pengirim mengenkripsi ringkasan dengan kunci pribadi mereka, dan ringkasan yang dienkripsi inilah tanda tangan digital; pesan dan tanda tangan dikirim bersama-sama; penerima mendekripsi tanda tangan dengan kunci publik pengirim untuk mendapatkan kembali ringkasan; penerima melakukan hashing pada pesan yang diterima dan membandingkan kedua ringkasan; jika cocok, pesan berasal dari pengirim (hanya mereka yang memegang kunci pribadi) dan tidak diubah selama transmisi. Tanda tangan membuktikan siapa yang mengirim pesan dan bahwa pesan tersebut utuh; tanda tangan tidak menyembunyikan isi, yang merupakan fungsi enkripsi pesan.

Kosa kata
Latih
| English | Bahasa Indonesia |
|---|---|
| ciphertext/ˈsaɪfətekst/ | teks terenkripsi |
| access rights/ˈækses raɪts/ | hak akses |
| anti-spyware/ˈænti ˈspaɪweə/ | anti-spyware |
| biometrics/ˌbaɪəʊˈmetrɪks/ | biometrik |
| VPN/ˌviː piː ˈen/ | VPN |
| digital signatures/ˈdɪdʒɪtl ˈsɪɡnɪtʃəz/ | tanda tangan digital |
| private key/ˈpraɪvət kiː/ | kunci pribadi |
| public key/ˈpʌblɪk kiː/ | kunci publik |
| authorisation/ˌɔːθəraɪˈzeɪʃn/ | otorisasi |
| least-privilege/liːst ˈprɪvɪlɪdʒ/ | hak minimum |
6.1
Mencocokkan tindakan keamanan dengan ancaman
- penyadapan saat transit → enkripsi data (HTTPS, VPN). Ciphertext yang disadap tidak berguna tanpa kuncinya.
- akses tidak berwenang → autentikasi yang kuat (kata sandi panjang; autentikasi dua faktor dengan kode telepon atau token); otorisasi pengguna; penguncian setelah login gagal.
- malware → perangkat lunak antivirus dan antispionase dengan pemindaian waktu nyata; pembaruan sistem; hindari unduhan yang tidak tepercaya.
- phishing → pelatihan pengguna; penyaringan email; periksa URL sebelum memasukkan kredensial.
- ancaman internal → prinsip hak minimum (beri setiap pengguna hanya apa yang mereka butuhkan); audit.
- DDoS → pembatasan laju dan penyaringan lalu lintas.
Untuk data rahasia yang melintasi internet, metode skema adalah enkripsi: data dikodekan dengan kunci menjadi ciphertext, sehingga orang tak berwenang yang menyadapnya tidak dapat membacanya, dan hanya penerima yang dituju, yang memiliki kunci, dapat mendekripsinya. Untuk file program yang dikirim via email untuk pengujian, jawaban yang sama berlaku (enkripsi file, atau kirim melalui koneksi terenkripsi), ditambah kata sandi pada file itu sendiri.
6.1
Melindungi data itu sendiri
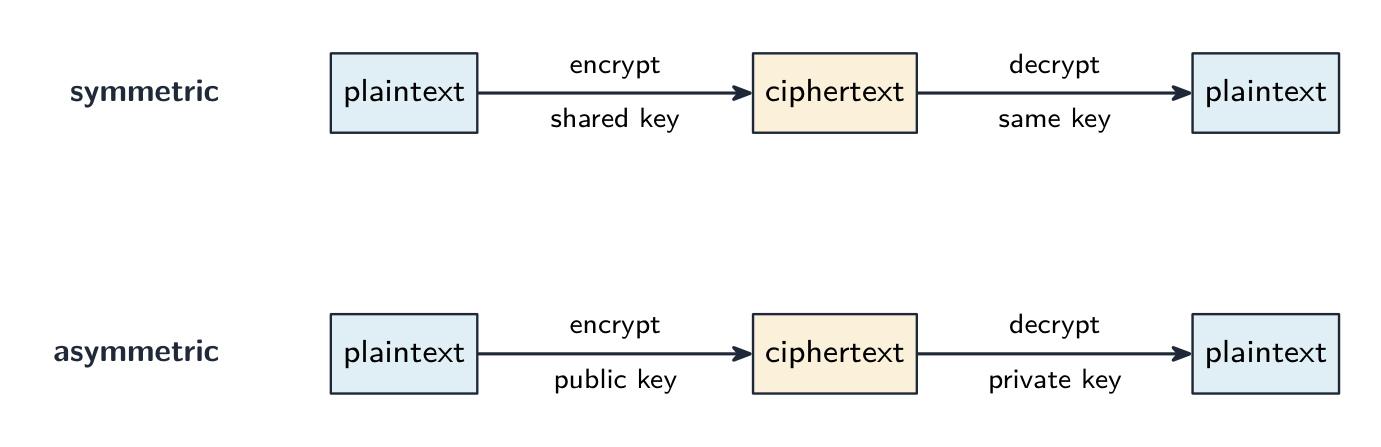
- enkripsi — ubah plaintext menjadi ciphertext dengan sebuah kunci. Enkripsi simetris (AES) menggunakan satu kunci bersama; enkripsi asimetris (RSA) menggunakan kunci publik dan kunci pribadi. Melindungi data saat diam dan saat transit.
- kontrol akses — izin file (baca/tulis/jalankan) dan hak akses, ditegakkan oleh OS.
- autentikasi — teknik autentikasi memverifikasi pengguna: sesuatu yang Anda ketahui (kata sandi), miliki (token, telepon), atau sifatnya (biometrik — sidik jari, wajah, iris); kombinasi terkuat.
- cadangan — simpan salinan (beberapa di luar lokasi) agar kehilangan atau kerusakan dapat dipulihkan.
- keamanan fisik — ruang server terkunci, pengunci kabel.
Hak akses dalam database, dijelaskan untuk tiga poin: setiap pengguna diberikan akun dengan nama pengguna dan kata sandi; administrator database menetapkan izin untuk setiap tabel bagi setiap akun, seperti baca saja, baca dan tulis, atau tidak ada akses; pengguna hanya melihat tabel dan bidang yang diizinkan, sehingga pelanggan tidak dapat membuka tabel staf dan pelayan dapat membaca tetapi tidak mengubah harga. DBMS menegakkan ini dengan hak aksesnya dan dengan tampilan, serta dapat mengenkripsi data yang disimpan.
*Simetris menggunakan satu kunci bersama; asimetris menggunakan kunci publik untuk mengenkripsi dan kunci pribadi untuk mendekripsi
 *Token keamanan menampilkan kode berubah untuk autentikasi dua faktor ("sesuatu yang Anda miliki")
 *Pembaca sidik jari memeriksa "sesuatu yang Anda adalah" — fitur seseorang, bukan kata sandi
Jelajahi
Enkripsi dengan Caesar cipher
Ubah pergeseran — itulah kuncinya. Setiap huruf bergeser sejumlah itu sepanjang alfabet untuk membuat teks terenkripsi, dan kunci yang sama menggesernya kembali. Kunci bersama ini adalah enkripsi simetris dalam skala kecil.
Kosa kata
Latih
| English | Bahasa Indonesia |
|---|---|
| security/sɪˈkjʊərɪti/ | keamanan |
| privacy/ˈprɪvəsi/ | privasi |
| integrity/ɪnˈteɡrɪti/ | integritas |
| unauthorised/ʌnˈɔːθəraɪzd/ | tidak berwenang |
| encryption/enˈkrɪpʃn/ | enkripsi |
| backup/ˈbækʌp/ | backup |
| user accounts/ˈjuːzə əˈkaʊnts/ | akun pengguna |
| audit logs/ˈɔːdɪt lɒɡz/ | log audit |
| plaintext/ˈpleɪntekst/ | teks biasa |
| Symmetric encryption/sɪˈmetrɪk enˈkrɪpʃn/ | Enkripsi simetris |
| asymmetric encryption/ˌeɪsɪˈmetrɪk enˈkrɪpʃn/ | enkripsi asimetris |
| access control/ˈækses kənˈtrəʊl/ | kontrol akses |
| check digit/tʃek ˈdɪdʒɪt/ | digit pengecek |
6.2
Integritas data

Silabus
| Kandidat harus mampu: | Catatan dan panduan |
|---|---|
| Jelaskan bagaimana validasi data dan verifikasi data membantu melindungi integritas data | |
| Jelaskan dan gunakan metode validasi data | Termasuk cek rentang, cek format, cek panjang, cek kehadiran, cek eksistensi, cek batas, digit cek |
| Jelaskan dan gunakan metode verifikasi data selama entri dan transfer data | Selama entri data termasuk cek visual, entri ganda Selama transfer data termasuk cek paritas (byte dan blok), checksum |
Sumber: Silabus Cambridge International
Data memiliki integritas ketika akurat dan lengkap. Dua teknik: validasi data (menangkap data buruk sebelum disimpan) dan verifikasi data (memastikan data dimasukkan atau ditransfer dengan benar).
Validasi — apakah data masuk akal?
Validasi memeriksa data berdasarkan aturan yang logis, secara otomatis:
- pemeriksaan rentang — dalam batas (sebulan adalah 1–12).
- pemeriksaan batas — di sisi yang benar dari batas tunggal (misalnya usia ≥ 18).
- pemeriksaan keberadaan — item yang dirujuk ada (misalnya kode produk ada di tabel).
- pemeriksaan panjang — jumlah karakter yang tepat.
- pemeriksaan tipe / karakter — jenis data yang tepat (laporan telepon hanya memungkinkan angka).
- pemeriksaan format — sesuai dengan pola (email harus mengandung
@). - pemeriksaan kehadiran — field yang wajib tidak kosong.
- digit pengecek — digit tambahan yang dihitung dari digit lain (ISBN, nomor kartu) yang mendeteksi kesalahan penyalinan.
Contoh terpecahkan. Dalam skema digit pengecekan sederhana, digit pengecek adalah sisa bagi ketika jumlah digit dibagi dengan $10$, yang ditambahkan ke akhir angka. Angka $4162$ memiliki jumlah digit $13$, sehingga disimpan sebagai $41623$. Pengguna mengetik $14623$: dua digit pertama tertukar, tetapi jumlah tetap $13$, sehingga digit pengecek tetap cocok dan kesalahan tidak terdeteksi. Pengguna yang mengetik $41523$ terdeteksi, karena $4 + 1 + 5 + 2 = 12$ memberikan digit pengecek $2$. Skema yang mendeteksi digit tertukar memberikan bobot berbeda untuk setiap posisi, seperti pengecekan ISBN-13 (bobot $1, 3, 1, 3, \ldots$, kemudian digit yang membuat total kelipatan dari $10$). Digit pengecek adalah validasi: ia menguji angka terhadap aturan saat angka itu diketik.
- pemeriksaan referensi dan pemeriksaan konsistensi (misalnya tanggal pengiriman ≥ tanggal pesanan).
Validasi menangkap data yang salah format, tetapi tidak data yang formatnya benar namun faktually salah ("Bob" untuk "Bib").
Contoh terpecahkan. Identifikasi pemeriksaan validasi apa yang dilakukan oleh setiap bagian kode semu.
| Pseudocode | Pengecekan |
|---|---|
IF x < 0 OR x > 10 THEN OUTPUT "Invalid" |
pemeriksaan rentang: nilai harus berada di antara dua batas |
IF x = "" THEN OUTPUT "Invalid" |
kehadiran: bidang tidak boleh kosong |
IF NOT(x = "Red" OR x = "Yellow" OR x = "Blue") THEN OUTPUT "Invalid" |
pencarian (keberadaan) pemeriksaan: nilai harus merupakan salah satu dari daftar |
IF LENGTH(x) <> 6 THEN OUTPUT "Invalid" |
pemeriksaan panjang: jumlah karakter yang tepat |
IF MID(x, 1, 1) < "A" OR MID(x, 1, 1) > "Z" THEN OUTPUT "Invalid" |
pemeriksaan format: karakter tertentu harus berupa huruf |
Untuk memvalidasi nomor registrasi kendaraan yang harus terdiri dari satu huruf, tiga digit, dan dua huruf: pemeriksaan format menguji setiap posisi sesuai polanya, dan pemeriksaan panjang memastikan enam karakter. Untuk memvalidasi tanggal lahir: pemeriksaan format (DD/MM/YYYY), pemeriksaan rentang (bulan antara $1$ hingga $12$, tahun tidak di masa depan) dan pemeriksaan kehadiran (tidak dibiarkan kosong). Nilai antara $0$ dan maksimum untuk ujian memerlukan pemeriksaan tipe (bilangan bulat) dan pemeriksaan rentang, dengan batas atas dibaca dari rekam jejak ujian itu sendiri: inilah cara validasi melindungi integritas, dengan menolak data yang tidak mungkin benar.
Verifikasi — apakah data dimasukkan atau ditransfer dengan benar?
Verifikasi memeriksa bahwa data tidak berubah saat berpindah dari satu tempat ke tempat lain.
Selama masuk: pemaskukan ganda (ketik dua kali dan bandingkan, seperti untuk password baru) atau pemeriksaan visual.
Dalam kata-kata skema tersebut, pemaskukan ganda adalah memasukkan data dua kali, oleh orang yang sama atau oleh dua orang, dan membiarkan komputer membandingkan kedua versi tersebut serta melaporkan perbedaannya; pemeriksaan visual adalah orang tersebut membandingkan apa yang ada di layar dengan dokumen sumber asli dan memperbaiki perbedaan apa pun sebelum menyimpan. Keduanya melindungi integritas dengan memastikan data yang tersimpan sesuai dengan sumber. Bahkan setelah validasi dan verifikasi, data masih bisa salah: bisa saja masuk akal dan sesuai dengan sumber, namun sumber itu sendiri salah, atau pengguna mengetik nilai yang berbeda namun valid dari yang dimaksudkan.
Selama transfer (bit dapat berbalik):
- pemeriksaan paritas — bit tambahan membuat jumlah 1 genap (paritas genap) atau ganjil. Penerima menghitung ulang. Mendeteksi kesalahan satu bit.
- checksum — pengirim mengirimkan nilai ringkasan dari data; penerima menghitung ulang dan membandingkannya.
- pemeriksaan redundansi siklik (CRC) — checksum yang lebih kuat menggunakan pembagian polinomial, mendeteksi lebih banyak jenis kesalahan.
Sebuah pemeriksaan blok paritas melangkah lebih jauh dan menemukan letak kesalahan. Atur byte dalam grid: berikan setiap byte bit paritas baris, lalu hitung satu byte paritas ekstra yang bit-bitnya adalah paritas kolom dari byte-byte di atasnya. Satu bit yang berbalik sekarang gagal pada satu baris dan satu kolom – irisan keduanya secara tepat menunjukkan bit mana yang berubah, sehingga bahkan dapat diperbaiki.
Contoh terpecahkan. Empat byte dikirim dengan paritas genap, diikuti oleh byte paritas. Temukan bit yang rusak.
Hitung jumlah 1 di setiap baris dan setiap kolom. Setiap baris dan kolom seharusnya memiliki jumlah genap; byte 3 memiliki lima dan kolom 4 memiliki tiga. Bit di mana baris dan kolom tersebut bersilangan adalah bit yang berubah, sehingga direset dari 1 menjadi 0. Pemeriksaan paritas saja mendeteksi kesalahan dalam byte tetapi tidak dapat mengatakan bit mana; dua kesalahan dalam byte yang sama saling meniadakan dan lolos tanpa terdeteksi. Sebuah checksum, dijelaskan untuk tiga poin: pengirim memasukkan blok data melalui algoritma yang menghasilkan nilai checksum; data dan checksum dikirim bersama-sama; penerima menjalankan algoritma yang sama pada data yang diterima; jika kedua checksum cocok, data diterima, dan jika tidak, data ditolak dan dikirim kembali.


Verifikasi hanya membuktikan apa yang tiba sesuai dengan apa yang dikirim — bukan bahwa data tersebut benar, dan bukan terhadap penyuntingan yang disengaja. Validasi bertanya "apakah ini masuk akal?"; verifikasi bertanya "apakah ini disalin dengan benar?" — gunakan keduanya.
Pertanyaan tabel mengelompokkan metode berdasarkan kapan digunakan: selama input data, entri ganda dan pengecekan visual; selama transfer data, pengecekan paritas (byte atau blok) dan checksum. Mengtransfer file video dari kamera ke server menggunakan checksum: kamera menghitungnya, server menghitung ulang, ketidakcocokan berarti transmisi ulang.

Contoh terpecahkan. Seorang pengguna mengetik tanggal lahir mereka sebagai 31/02/2009, dan mengetik alamat email mereka dua kali. Pengecekan mana yang menangkap kesalahan mana, dan apa perbedaannya? Validasi bertanya "apakah data ini masuk akal?" - komputer mengujinya terhadap aturan, dan pengecekan format atau rentang menolak 31/02/2009 karena Februari tidak pernah memiliki 31 hari. Verifikasi bertanya "apakah data ini diantarkan dengan benar?" - mengetik email dua kali adalah entri ganda, dan membandingkan kedua salinan tersebut menangkap kesalahan ketik. Batasannya adalah hal yang membuat ini menjadi pertanyaan favorit: validasi tidak akan pernah bisa memberi tahu Anda bahwa data tersebut benar, hanya bahwa data tersebut mungkin - 01/02/2009 melewati setiap aturan validasi meskipun pengguna sebenarnya lahir pada hari yang berbeda. Jelaskan apa yang dapat dan tidak dapat ditangkap oleh masing-masing pengecekan.
Jelajahi
Laboratorium konsep komputasi
Klasifikasikan contoh konkret berdasarkan ide komputasi yang ditunjukkannya.
Kosa kata
Latih
| English | Bahasa Indonesia |
|---|---|
| validation/ˌvælɪˈdeɪʃn/ | validasi |
| verification/ˌverɪfɪˈkeɪʃn/ | verifikasi |
| parity check/ˈpærɪti tʃek/ | pemeriksaan paritas |
| checksum/ˈtʃeksəm/ | checksum |
| cyclic redundancy check/ˈsaɪklɪk rɪˈdʌndənsi tʃek/ | pemeriksaan redundansi siklik |
| parity block check/ˈpærɪti blɒk tʃek/ | pemeriksaan blok paritas |
6.2
Definisi yang diterima oleh penguji
Pertanyaan definisi dinilai berdasarkan kata-kata tetap. Hafalkan ini persis.
| Istilah | Definisi |
|---|---|
| keamanan data | menjaga data tetap aman dari kehilangan dan akses, perubahan, atau penghapusan yang tidak sah |
| privasi data | menjaga kerahasiaan data, sehingga hanya dilihat oleh mereka yang berhak melihatnya |
| integritas data | data yang akurat, konsisten, dan lengkap |
| malware | perangkat lunak jahat yang diinstal tanpa pengetahuan pengguna untuk merusak sistem atau mencuri data |
| virus | malware yang meniru dirinya sendiri, menempel pada file lain, dan merusak atau menghapus data |
| spyware | malware yang merekam tombol tekan atau tindakan pengguna dan mengirimkannya ke pihak ketiga |
| phishing | email yang berpura-pura berasal dari organisasi resmi yang mengarahkan pengguna ke situs web palsu untuk mengumpulkan data pribadi |
| pharming | kode jahat yang mengarahkan pengguna ke situs web palsu bahkan ketika alamat yang benar dimasukkan |
| firewall | perangkat keras atau perangkat lunak yang memeriksa semua lalu lintas masuk atau keluar dari sistem sesuai kriteria yang ditetapkan dan memblokir yang tidak memenuhinya |
| enkripsi | mengacak data dengan kunci menjadi ciphertext, sehingga tidak dapat dipahami tanpa kunci untuk mendekripsinya |
| tanda tangan digital | hash dari pesan yang dienkripsi dengan kunci privat pengirim, digunakan untuk membuktikan siapa yang mengirimnya dan bahwa tidak diubah |
| validasi data | pengecekan otomatis bahwa data yang dimasukkan masuk akal dan mengikuti aturan yang ditetapkan |
| verifikasi data | pengecekan bahwa data telah dimasukkan atau ditransfer dengan benar, dengan membandingkannya dengan sumber atau nilai yang dihitung ulang |
| digit pengecek | digit tambahan yang dihitung dari digit lainnya dalam sebuah angka dan ditambahkan padanya, sehingga kesalahan dalam angka dapat dideteksi |
| pengecekan paritas | bit tambahan yang ditambahkan ke byte agar jumlah 1-nya genap (atau ganjil), yang dihitung ulang oleh penerima |
| checksum | nilai yang dihitung dari sekumpulan data oleh algoritma dan dikirim bersamanya, dihitung ulang oleh penerima dan dibandingkan |
6.2
Tips ujian
- Pisahkan tiga konsep: keamanan (menjaga data tetap aman), privasi (siapa yang boleh melihatnya), integritas (menjaganya tetap benar).
- Cocokkan setiap ancaman (malware, peretasan, phishing, penyadapan) dengan tindakan pencegahan (firewall, enkripsi, autentikasi, hak akses).
- Enkripsi melindungi kerahasiaan, bukan integritas - gunakan checksum, paritas, atau digit pengecek untuk integritas.
- Bedakan virus, worm, dan Trojan serta bagaimana masing-masing menyebar.
Kesalahan umum
- Memberikan tindakan pencegahan yang sama untuk dua ancaman, atau tindakan yang tidak cocok dengan ancaman. Setiap ancaman dalam tabel memerlukan pencegahan yang berbeda yang benar-benar menghentikannya.
- Menyebutkan tindakan pencegahan tanpa menjelaskan cara kerjanya. "Firewall" mendapat poin jika diikuti oleh "memeriksa lalu lintas dengan kriteria yang ditetapkan dan memblokir yang gagal".
- Menyebutkan validasi sebagai pengecekan bahwa data benar. Validasi memeriksa bahwa data masuk akal; verifikasi memeriksa bahwa data cocok dengan sumber. Neither membuktikannya benar.
- Menyatakan bahwa tanda tangan digital mengenkripsi pesan. Ia mengenkripsi hash dari pesan dengan kunci privat; penerima mendekripsinya dengan kunci publik dan membandingkan hash.
- Mendeskripsikan digit pengecek sebagai verifikasi, atau pengecekan paritas sebagai validasi. Digit pengecek adalah aturan validasi saat input; paritas dan checksum memverifikasi transfer.
- Menulis bahwa virus "mengirim data ke pihak ketiga" dan spyware "meniru". Yang meniru adalah virus; yang merekam adalah spyware.
Pelajaran interaktif untuk topik ini
Kerjakan langkah demi langkah, dengan latihan pengecekan instan.