Tindakan keamanan dan melindungi data
| English | Bahasa Indonesia |
|---|---|
| public key/ˈpʌblɪk kiː/ | kunci publik |
| private key/ˈpraɪvət kiː/ | kunci pribadi |
| antivirus/ˌæntɪˈvaɪrəs/ | antivirus |
| backup/ˈbækʌp/ | backup |
| encryption/enˈkrɪpʃn/ | enkripsi |
| firewall/ˈfaɪəwɔːl/ | firewall |
| user accounts/ˈjuːzə əˈkaʊnts/ | akun pengguna |
| audit logs/ˈɔːdɪt lɒɡz/ | log audit |
| anti-spyware/ˈænti ˈspaɪweə/ | anti-spyware |
| access rights/ˈækses raɪts/ | hak akses |
| authentication/ɔːˌθentɪˈkeɪʃn/ | otentikasi |
| biometrics/ˌbaɪəʊˈmetrɪks/ | biometrik |
| two-factor authentication/tuː ˈfæktə ɔːˌθentɪˈkeɪʃn/ | autentikasi dua faktor |
| authorisation/ˌɔːθəraɪˈzeɪʃn/ | otorisasi |
| VPN/ˌviː piː ˈen/ | VPN |
| ciphertext/ˈsaɪfətekst/ | teks terenkripsi |
| least-privilege/liːst ˈprɪvɪlɪdʒ/ | hak minimum |
| plaintext/ˈpleɪntekst/ | teks biasa |
| symmetric encryption/sɪˈmetrɪk enˈkrɪpʃn/ | enkripsi simetris |
| asymmetric encryption/ˌeɪsɪˈmetrɪk enˈkrɪpʃn/ | enkripsi asimetris |
| digital signature/ˈdɪdʒɪtl ˈsɪɡnɪtʃə/ | tanda tangan digital |
Kunci yang bisa ditutup siapa saja dan hanya satu orang yang bisa membukanya
- Setiap kali Anda membayar online, nomor kartu kredit melintasi puluhan router milik orang asing. Salah satu dari mereka bisa menyalin byte-nya.
- Apa yang menjadikannya aman adalah gagasan dari tahun 1977: kunci yang bisa dikunci siapa saja tetapi hanya pemegang satu kunci khusus yang bisa membukanya. Anda mengunci nomor kartu dengan kunci publik toko; hanya kunci privat toko yang bisa membukanya.
- Itu adalah salah satu langkah dari banyak langkah lainnya. Pelajaran ini membahas pertahanan, mulai dari PC tunggal hingga internet terbuka, bagaimana masing-masing bekerja menggunakan istilah yang diberikan penguji, dan mana yang cocok untuk ancaman mana.
PC berdiri sendiri
- Kata sandi yang kuat: panjang, campuran karakter, diganti secara teratur, tidak pernah dibagikan.
- Antivirus yang selalu diperbarui, pembaruan perangkat lunak segera, dan layar terkunci saat Anda meninggalkan komputer.
- Backup ke media terpisah, disimpan di luar lokasi, sehingga data yang hilang atau rusak dapat dipulihkan; enkripsi disk penuh agar laptop yang dicuri tidak memberikan informasi apa pun.
Langkah mana yang melindungi PC mandiri yang tidak pernah terhubung ke jaringan? Pilih semua yang berlaku.
Malware masih datang pada USB stick dan unduhan, dan disk masih gagal, jadi password, antivirus, dan cadangan berlaku. Audit login jaringan adalah langkah untuk PC yang terhubung ke jaringan.
PC yang terhubung ke jaringan
- Semua hal di atas, ditambah dengan firewall: ia memeriksa setiap transmisi masuk dan keluar, membandingkannya dengan kriteria tertentu seperti daftar putih atau daftar hitam alamat, port, dan protokol, memblokir apa pun yang tidak memenuhi kriteria, dan dapat memberi peringatan atas upaya akses yang tidak sah.
- Semua hal di atas, ditambah firewall: memeriksa setiap transmisi masuk dan keluar, membandingkannya dengan kriteria yang ditetapkan seperti daftar putih atau hitam alamat, port, dan protokol, memblokir yang tidak memenuhi kriteria, dan dapat memberi peringatan tentang upaya akses tidak sah.
- Akun pengguna terpusat dengan izin per-pengguna: hak admin hanya untuk admin.

Lalu lintas yang gagal memenuhi kriteria tidak akan pernah mencapai komputer
Firewall terutama:
Firewall mengontrol lalu lintas jaringan mana yang diizinkan masuk atau keluar, berdasarkan serangkaian aturan.
Bagaimana langkah-langkah tersebut bekerja, menurut kata-kata penguji
- Perangkat lunak anti-virus dan anti-spyware memindai file dan program berdasarkan basis data tanda tangan malware yang diketahui, memeriksa perilakunya, mengisolasi atau menghapus apa yang ditemukan, dan harus diperbarui agar malware baru dapat dikenali.
- Perangkat lunak Anti-virus dan anti-spyware memindai file dan program melawan basis data tanda tangan malware yang diketahui, memeriksa perilaku, mengisolasi atau menghapus temuannya, dan harus diperbarui agar malware baru dapat dikenali.
- Kata sandi dan akun pengguna: hanya pengguna yang mengetahui kata sandi yang bisa login; akun terkunci setelah kegagalan berulang; setiap akun memiliki hak aksesnya masing-masing.
- Hak akses: setiap pengguna atau kelompok mendapatkan izin untuk setiap file atau tabel, seperti baca saja atau baca dan tulis, sehingga tidak ada yang melihat atau mengubah data yang bukan miliknya.
Autentikasi
- Autentikasi memverifikasi siapa pengguna tersebut: sesuatu yang mereka tahu (kata sandi), sesuatu yang mereka punyai (token atau telepon), atau sesuatu yang mereka merupakan (biometrik).
- Autentikasi memverifikasi siapa penggunanya: sesuatu yang mereka tahu (kata sandi), sesuatu yang mereka punyai (token atau telepon), atau sesuatu yang mereka merupakan (biometrik).
- Biometrik: perangkat menangkap wajah, sidik jari, atau iris, mengonversinya menjadi data digital, membandingkannya dengan data tersimpan untuk pengguna tersebut, dan hanya mengizinkan akses jika cocok. Hal ini tidak bisa dilupakan, dipinjam, atau ditebak.

Sesuatu yang Anda miliki

Sesuatu yang Anda merupakan
Kode dari aplikasi ponsel adalah contoh dari faktor autentikasi mana?
Token/kode telepon adalah "sesuatu yang Anda miliki". Dua faktor menggabungkannya dengan kata sandi ("tahu") atau biometrik ("adalah").
Pembaca sidik jari mengautentikasi pengguna dengan sesuatu yang mereka ____.
Tahu (kata sandi), miliki (token), adalah (fitur biometrik). Fitur biometrik tidak bisa dilupakan, dipinjam, atau ditebak.
Mencocokkan tindakan dengan ancaman
- Penyadapan saat transit: enkripsi data (HTTPS, VPN). Teks terenkripsi yang disadap menjadi tidak berguna tanpa kuncinya.
- Penyadapan saat transit: enkripsikan data (HTTPS, VPN). Teks terenkripsi yang disadap tidak berguna tanpa kuncinya.
- Akses tidak sah: autentikasi kuat dan dua faktor, penguncian setelah login gagal. Penyalahgunaan internal: prinsip hak minimum, setiap pengguna hanya mendapatkan apa yang mereka butuhkan, ditambah audit.
Pasangkan setiap ancaman dengan tindakan keamanan yang paling efektif untuk menangkalinya.
Setiap ancaman memiliki pertahanan yang paling cocok — enkripsi terhadap penyadapan, autentikasi terhadap penyusup, pembaruan (patch) terhadap malware, batasi hak akses terhadap insider.
Pertahanan terbaik terhadap data yang disadap selama transit adalah untuk:
Data terenkripsi yang disadap selama transmisi tidak berguna tanpa kunci. Autentikasi dan antivirus menangani ancaman yang berbeda.
Enkripsi
- Enkripsi mengacak teks biasa dengan kunci menjadi teks terenkripsi, sehingga salinan yang disadap tidak dapat dipahami tanpa kunci; penerima menggunakan kunci untuk mendekripsinya. Ini melindungi data saat transmisi dan saat penyimpanan.
- Enkripsi simetris (AES) menggunakan satu kunci bersama untuk mengenkripsi dan mendekripsi: cepat, tetapi kuncinya sendiri harus sampai ke penerima dengan aman.
- Enkripsi asimetris (RSA) menggunakan kunci publik untuk mengenkripsi dan kunci privat yang sesuai untuk mendekripsi. Kunci publik dapat diberikan kepada siapa pun, yang menyelesaikan masalah berbagi kunci.
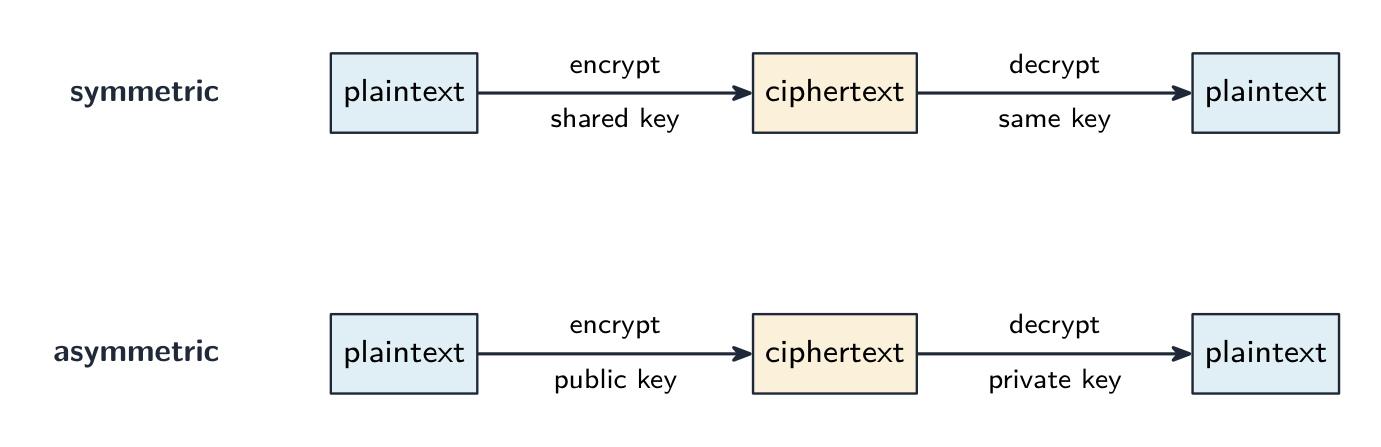
Satu kunci bersama, atau kunci publik untuk mengunci dan kunci privat untuk membuka
Enkripsi dengan Caesar cipher
Ubah pergeseran — itulah kuncinya. Setiap huruf bergeser sejumlah itu sepanjang alfabet untuk membuat teks terenkripsi, dan kunci yang sama menggesernya kembali. Kunci bersama ini adalah enkripsi simetris dalam skala kecil.
Enkripsi asimetris (misalnya RSA) berbeda dari simetris (misalnya AES) karena:
Asimetris menggunakan pasangan kunci publik/privat (memecahkan masalah berbagi kunci); simetris menggunakan satu kunci bersama (cepat).
Susun langkah enkripsi simetris, dari pengirim hingga penerima.
Enkripsi simetris menggunakan satu kunci bersama baik untuk mengunci (mengenkripsi) maupun membuka (mendekripsi) — siapa pun yang menyadap ciphertext tidak bisa membacanya tanpa kunci tersebut.
Enkripsi simetris menggunakan satu kunci bersama, sedangkan enkripsi asimetris menggunakan kunci publik untuk mengenkripsi dan kunci privat untuk mendekripsi.
Pemisahan publik/privat inilah yang memungkinkan enkripsi asimetris memecahkan masalah berbagi kunci secara aman.
Contoh kerja: bagaimana tanda tangan digital mengautentikasi dokumen
- Jelaskan bagaimana tanda tangan digital digunakan untuk mengautentikasi sebuah dokumen. [5]
- Pengirim memasukkan pesan melalui fungsi hash untuk menghasilkan ringkasan. Pengirim mengenkripsi ringkasan tersebut dengan kunci privat mereka; ringkasan yang terenkripsi itulah tanda tangan digital.
- Pesan dan tandatangan dikirim bersamaan. Penerima mendekripsi tandatangan dengan kunci publik pengirim untuk mendapatkan kembali ringkasan.
- Penerima melakukan hashing pada pesan yang diterima dan membandingkan kedua ringkasan tersebut. Kesamaan membuktikan siapa yang mengirimnya (hanya kunci privat yang dapat membuat tandatangan) dan bahwa pesan tidak diubah (perubahan apa pun akan mengubah hash).

Tandatangani hash, bukan pesannya
Susun langkah-langkah mengirim dan memeriksa tanda tangan digital dalam urutan.
Hash, tandai dengan kunci privat, kirim, buka dengan kunci publik, bandingkan. Kesamaan membuktikan pengirim dan bahwa tidak ada perubahan.
Contoh kerja: data rahasia melintasi internet
- Sebuah perusahaan mengirimkan data rahasia ke cabang melalui internet. Jelaskan metode untuk menjaganya tetap aman. [3]
- Enkripsi: data dienkripsi dengan kunci menjadi teks terenkripsi, sehingga orang tak berwenang yang menyadapnya tidak dapat membacanya, dan hanya penerima yang dituju, yang memiliki kuncinya, yang dapat mendekodifikasinya.
- Jawaban yang sama berlaku untuk file program yang dikirim via email ke penguji: enkripsi filenya atau kirim melalui koneksi yang terenkripsi, dengan kata sandi yang dikirim secara terpisah.
- Sebutkan apa yang dilakukan enkripsi dan apa yang tidak dilakukannya: enkripsi mencegah data dibaca, bukan disadap atau dihapus.
Contoh kerja: hak akses dalam basis data
- Jelaskan bagaimana hak akses melindungi data dalam basis data. [3]
- Setiap pengguna diberikan akun dengan nama pengguna dan kata sandi. Administrator basis data menetapkan izin untuk setiap tabel bagi masing-masing akun: baca saja, baca dan tulis, atau tidak ada akses.
- Pengguna hanya melihat tabel dan bidang yang diizinkan mereka, sehingga pelanggan tidak dapat membuka tabel staf dan petugas kasir dapat membaca tetapi tidak mengubah harga. DBMS menerapkan hal ini pada setiap kueri.
Dengan hak akses, seorang staf dapat diberikan izin untuk membaca tabel harga tetapi tidak mengubahnya.
Izin diatur per akun dan per tabel: baca saja, baca dan tulis, atau tidak ada akses. DBMS menegakkannya pada setiap kueri.
⟦⟧ Nilai yang sering terlewat
- Enkripsi melindungi kerahasiaan, bukan integritas. Gunakan checksum, paritas, atau digit pengecek untuk integritas.
- Enkripsi tidak mencegah penyadapan atau penghapusan; enkripsi mencegah salinan yang disadap dibaca.
- Tanda tangan digital mengenkripsi hash dari pesan dengan kunci privat, bukan pesannya itu sendiri.
- Sebutkan ukuran dan cara kerjanya. "Firewall" saja tidak mendapat poin; "membandingkan lalu lintas dengan kriteria yang ditetapkan dan memblokir yang gagal" mendapat poin.
Anda telah memahaminya
- Lapiskan pertahanan: kata sandi, antivirus, pembaruan, backup, enkripsi → ditambah firewall, akun pengguna, hak akses, log audit → ditambah VPN, HTTPS, tanda tangan digital
- autentikasi adalah sesuatu yang Anda tahu / miliki / merupakan; 2FA menggabungkan dua hal; biometrik membandingkan fitur yang ditangkap dengan data yang disimpan
- sesuaikan ukuran dengan ancaman: penyadapan → enkripsi; akses tak berwenang → autentikasi; internal → hak minimum; malware → antivirus dan pembaruan
- simetris = satu kunci bersama; asimetris = kunci publik mengenkripsi, kunci privat mendekripsi; tanda tangan digital adalah hash yang dienkripsi dengan kunci privat