Passer au contenu

Sécuriser les espaces

AP Cybersécurité · Sujet 2

Entrainer
Leçon vidéo pour ce sujet Ouvrir la page vidéo
9:30

Sécuriser les espaces

Un cadenas sur une chaîne. Une caméra au-dessus d'une porte. Pas d'ordinateurs, pas de code — mais de la sécurité. Parce qu'un adversaire qui ne peut pas briser votre chiffrement a un plan plus simple…

Narration en anglais · Sous-titres anglais + 中文 incrustés

2.1

Fondamentaux de la cybersécurité

Programme

Objectif d'apprentissage 2.1.A : Identifier les attaques d'ingénierie sociale.

  • 2.1.A.1 Les ingénieurs sociaux utilisent des tactiques psychologiques pour manipuler les cibles afin qu'elles effectuent une action souhaitée.
  • 2.1.A.2 Le prétexte consiste pour les adversaires à créer une raison crédible pour contacter une cible.
  • 2.1.A.3 L'autorité consiste pour les adversaires à se faire passer pour quelqu'un ayant autorité sur une cible ou à prétendre transmettre des instructions de cette personne.
  • 2.1.A.4 L'intimidation consiste pour les adversaires à annoncer des conséquences négatives si leurs exigences ne sont pas satisfaites.
  • 2.1.A.5 Le consensus consiste pour les adversaires à créer une pression sociale en faisant croire à une cible que tout le monde effectue une action souhaitée.
  • 2.1.A.6 La rareté consiste pour les adversaires à créer un sentiment de disponibilité limitée.
  • 2.1.A.7 La familiarité consiste pour les adversaires à se faire passer pour quelqu'un de proche de la cible ou à prétendre connaître cette personne pour établir la confiance.
  • 2.1.A.8 L'urgence consiste pour les adversaires à créer une échéance nécessitant une action rapide de la cible pour éviter des conséquences négatives.

Objectif d'apprentissage 2.1.B : Identifier les types d'adversaires.

  • 2.1.B.1 Les script kiddies sont des adversaires peu qualifiés qui utilisent des outils développés par d'autres sans comprendre comment ces outils fonctionnent. Ils sont souvent motivés par la cupidité ou le désir de reconnaissance.
  • 2.1.B.2 Les hacktivistes sont motivés par des causes sociales, politiques ou personnelles. Ils compromettent des ordinateurs et des réseaux pour soutenir leur cause ou stopper un mal perçu, croyant que leurs objectifs justifient leurs méthodes illégales.
  • 2.1.B.3 Les adversaires internes constituent une menace particulière car ils disposent de credentiels légitimes et d'un accès aux systèmes et aux données. Ils peuvent être recrutés par des tiers malveillants et être motivés par la cupidité ou la vengeance.
  • 2.1.B.4 Les cyberterroristes sont motivés par des considérations politiques ou idéologiques et cherchent à perturber des communautés entières, des régions ou des nations par des cyberattaques (par exemple, attaquer un réseau électrique, une station de traitement de l'eau ou d'autres infrastructures civiles). Ils peuvent agir de manière autonome ou au nom de gouvernements ou d'organisations criminelles.
  • 2.1.B.5 Les organisations criminelles transnationales cherchent principalement à obtenir un gain financier en déployant des ransomwares et en volant de la propriété intellectuelle d'entreprise (PI) pour la vendre sur des marchés illégaux.

Objectif d'apprentissage 2.1.C : Décrire les phases d'une cyberattaque.

  • 2.1.C.1 Les cyberattaques visent à perturber, nuire, voler ou détruire des appareils, des réseaux ou des données. Les adversaires agissent par phases, qui ne sont pas toutes utilisées dans chaque attaque. Les phases sont :
    • i. Reconnaissance
    • ii. Accès initial
    • iii. Persistance
    • iv. Mouvement latéral
    • v. Exécution d'actions
    • vi. Évasion de la détection
  • 2.1.C.2 Lors de la phase de reconnaissance d'une attaque, les adversaires collectent autant d'informations que possible sur leur cible, utilisant souvent du renseignement d'origine ouverte (OSINT), c'est-à-dire des informations librement disponibles.
  • 2.1.C.3 Lors de la phase d'accès initial d'une attaque, les adversaires s'installent sur l'ordinateur cible, souvent par ingénierie sociale ou via des identifiants compromis ou faibles.
  • 2.1.C.4 Après avoir obtenu l'accès lors d'une attaque, les adversaires établissent une persistance pour maintenir l'accès sans avoir besoin de le récupérer. Ils peuvent utiliser un protocole de commande et contrôle (C2) pour envoyer des commandes à l'appareil et recevoir des sorties, souvent via un malware tel qu'un cheval de Troie d'accès à distance (RAT) ou un rootkit.
  • 2.1.C.5 Lors de la phase de mouvement latéral d'une attaque, les adversaires tentent d'élever leurs privilèges en accédant à des ordinateurs et des comptes utilisateurs avec des permissions élevées vers des services et des données.
  • 2.1.C.6 Lors de la phase d'exécution d'actions d'une attaque, les adversaires agissent selon leurs objectifs en collectant des données ciblées, en les exfiltrant et en perturbant des services ou en détruisant des données.
  • 2.1.C.7 Lors de la dernière phase d'une attaque, de nombreux adversaires tentent d'éviter la détection en supprimant ou en modifiant des journaux d'événements et en effaçant d'autres fichiers qu'ils ont pu placer sur des appareils (par exemple, des malwares).

Objectif d'apprentissage 2.1.D : Décrire le processus d'évaluation des risques.

  • 2.1.D.1 Un risque survient lorsqu'une menace peut exploiter une vulnérabilité pour compromettre un actif.
  • 2.1.D.2 Un actif est tout ce qui a de la valeur. Les actifs incluent les ressources financières, la propriété intellectuelle, les données, l'infrastructure numérique, les biens physiques et la réputation.
  • 2.1.D.3 L'évaluation des risques prend en compte deux facteurs :
    • La probabilité qu'une attaque contre une vulnérabilité spécifique se produise
    • La gravité des dommages projetés résultant d'une attaque contre une vulnérabilité spécifique
  • 2.1.D.4 La probabilité qu'une vulnérabilité soit exploitée dépend de nombreux facteurs, notamment :
    • La valeur de la cible : Les adversaires sont plus susceptibles d'attaquer des cibles qu'ils perçoivent comme valables.
    • Le niveau de compétence requis pour exploiter la vulnérabilité (c'est-à-dire la difficulté) : Les vulnérabilités disposant d'exploits bien documentés nécessitent souvent moins de compétences et peuvent être exploitées par davantage d'adversaires.
    • La motivation et les capacités des adversaires probables : Les adversaires hautement motivés et compétents sont plus susceptibles d'être capables d'effectuer des exploits complexes.
  • 2.1.D.5 La gravité d'une attaque est souvent mesurée par le coût financier, ce qui peut également inclure des impacts sur la réputation et les opérations.
    • Exemples illustratifs pour 2.1.D.5 :
      • Un hacktiviste est passionné par les pratiques de pêche illégale soutenues par une entreprise locale de production alimentaire. La page web principale de cette entreprise serait une cible de haute valeur pour cet hacktiviste ; la modification de la page web pour exposer le soutien de l'entreprise à la pêche illégale ne fournirait aucun gain financier à l'adversaire, mais lui permettrait de sensibiliser à un sujet qui le motive.
  • 2.1.D.6 Le résultat d'une évaluation des risques peut être quantitatif ou qualitatif.
    • L'évaluation quantitative des risques attribue une valeur numérique à une vulnérabilité sur la base d'une échelle numérique (par ex., 1–10) ou d'un impact quantifiable, qui peut être financier (par ex., un risque annuel de $10,000).
    • Exemples illustratifs pour 2.1.D.6 :
      • Faible, moyen, élevé, sévère
      • Peu probable à faible impact, probable à faible impact, peu probable à fort impact, probable à fort impact
  • 2.1.D.7 La documentation de l'évaluation des risques doit comprendre :
    • Les actifs vulnérables et leur valeur
    • Des descriptions des menaces probables pesant sur les actifs
    • Des détails sur les vulnérabilités spécifiques pour des actifs spécifiques et la manière dont elles seraient exploitées
    • Une explication de la gravité des dommages (financiers, opérationnels, réputationnels, etc.) si un actif spécifique était compromis, ainsi que la probabilité que cette compromission se produise
    • Une note finale, quantitative ou qualitative, pour chaque risque identifié
    • Exemples illustratifs pour 2.1.D.7 :
      • Score gradué (par exemple, 1–10)
      • Valeur monétaire (par ex., un risque $10,000 risk vs. a$100,000)

Objectif d'apprentissage 2.1.E : Identifier les stratégies de gestion des risques.

  • 2.1.E.1 Une fois qu'un risque a été identifié et évalué, une organisation dispose de quatre options pour le gérer :
    • i. Éviter
    • ii. Transférer
    • iii. Atténuer
    • iv. Accepter
  • 2.1.E.2 L'évitement du risque consiste à cesser l'activité qui génère le risque. Si cette activité constitue une partie essentielle de la mission ou de l'objectif d'une organisation, alors l'évitement n'est pas possible.
  • 2.1.E.3 Le transfert de risque place le fardeau du risque sur une autre entité, telle qu'une compagnie d'assurance, un gouvernement ou des consommateurs.
  • 2.1.E.4 L'atténuation du risque met en œuvre des contrôles de sécurité pour réduire la probabilité ou l'impact d'un risque.
  • 2.1.E.5 Le risque résiduel est le risque qui subsiste après qu'une organisation ait eu recours à l'évitement, au transfert et à l'atténuation. Le risque résiduel correspond au niveau de risque auquel une organisation est prête à consentir. L'acceptation du risque reconnaît le fait qu'une sécurité absolue est inatteignable.
  • 2.1.E.6 Pour préserver les ressources financières et la capacité des employés, une organisation favorise souvent des solutions rentables et faciles à mettre en œuvre et à entretenir. Les solutions rentables coûtent moins à installer et à entretenir que la perte attendue résultant d'une attaque.

Objectif d'apprentissage 2.1.F : Identifier les types de contrôles de sécurité.

  • 2.1.F.1 Les contrôles de sécurité abordent au moins l'un des principes suivants :
    • La confidentialité garantit que seuls les individus, systèmes ou processus autorisés peuvent accéder aux données. Les systèmes dépourvus de confidentialité sont vulnérables au vol ou à la destruction de données.
    • L'intégrité garantit que les données sont exactes et dignes de confiance. Les systèmes dépourvus d'intégrité sont vulnérables à la manipulation des données.
    • La disponibilité garantit que les données et les services sont accessibles aux personnes autorisées lorsque cela est nécessaire. Les systèmes dépourvus de disponibilité peuvent connaître des temps d'arrêt inattendus.
  • 2.1.F.2 Les contrôles de sécurité peuvent être classés par type.
    • Les contrôles physiques assurent la sécurité dans l'espace physique et comprennent des serrures, des clôtures, des caméras, des borniers et des agents de sécurité.
    • Les contrôles techniques assurent la sécurité dans l'espace numérique et comprennent des pare-feu, des logiciels anti-malware et du chiffrement.
    • Les contrôles managériaux fournissent des règles, des directives, des politiques et des procédures précisant ce qui devrait être mis en place en matière de sécurité et comprennent des politiques de mots de passe, des revues d'accès régulières et des plans de réponse aux incidents (IRP).
  • 2.1.F.3 Les contrôles de sécurité peuvent être classés par fonction.
    • Les contrôles préventifs traitent des vulnérabilités potentielles avec pour objectif d'empêcher un adversaire d'attaquer et comprennent des serrures et du chiffrement.
    • Les contrôles détectifs aident à identifier les attaques lorsqu'elles se produisent et comprennent des systèmes de détection d'intrusion (IDS), des caméras et des systèmes de gestion des incidents et événements de sécurité (SIEM).
    • Les contrôles correctifs résolvent les problèmes et aident à restaurer les systèmes dans un état opérationnel et comprennent la correction des vulnérabilités, la réparation d'un lecteur de cartes cassé et des systèmes de prévention d'intrusion (IPS).

Objectif d'apprentissage 2.1.G : Expliquer pourquoi une stratégie de sécurité en profondeur est nécessaire pour protéger optimalement une organisation.

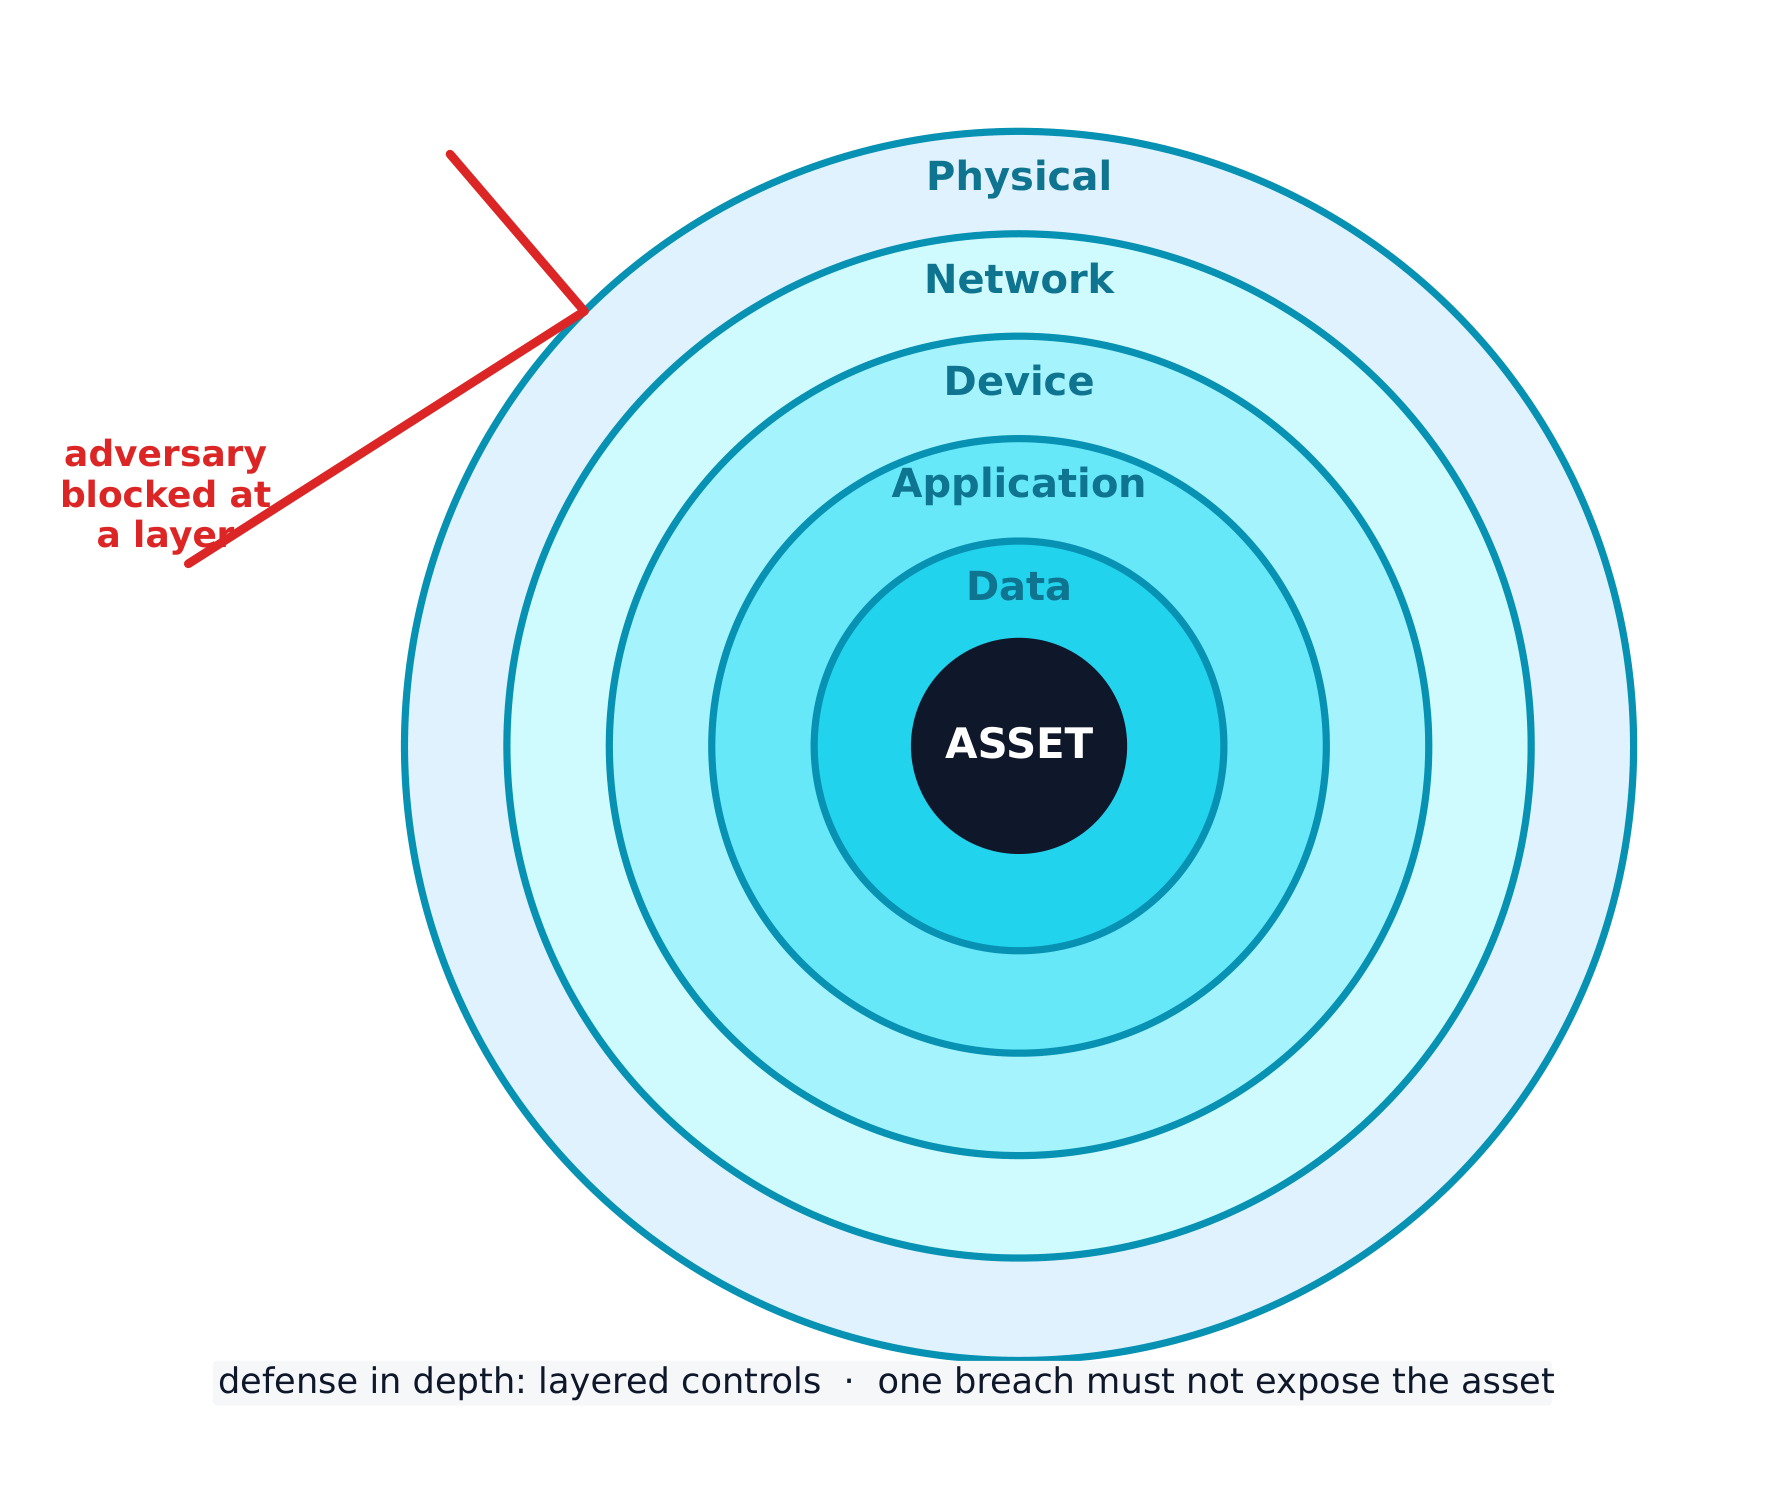
  • 2.1.G.1 Une stratégie de défense en profondeur, ou défense en couches, utilise plusieurs types de contrôles de sécurité pour protéger les données et systèmes sensibles.
  • 2.1.G.2 Une stratégie de défense en profondeur permet à une organisation de faire face à différents types de menaces, chacune avec un contrôle de sécurité le mieux adapté pour l'atténuer.
  • 2.1.G.3 Une stratégie de défense en profondeur permet la résilience de la protection des données afin que, lorsqu'un contrôle de sécurité est contourné par un adversaire, un autre contrôle de sécurité puisse encore empêcher l'accès aux données ou au système ou limiter les dommages causés aux données ou au système.
  • 2.1.G.4 Les couches d'une stratégie de défense en profondeur peuvent inclure les humains, le physique, le réseau, les appareils, les applications et les données.

Source : Description du cours et de l'examen AP College Board

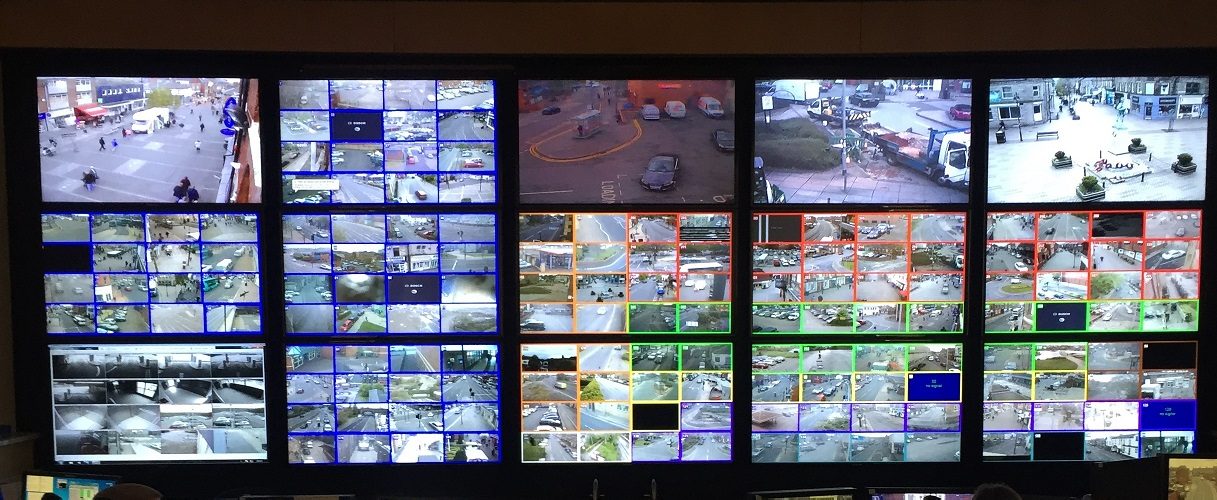
Un mur de moniteurs : la surveillance et le journalisation du réseau aident à détecter les intrusions

Avant de défendre un système, vous avez besoin d'un langage commun. Cette section le construit.

Chaque contrôle de sécurité protège au moins une partie du triplet CIA 信息安全三要素 – les trois objectifs de la sécurité :

  • Confidentialité 保密性 – seuls les personnes autorisées peuvent lire les données.
  • Intégrité 完整性 – les données sont exactes et inchangées.
  • Disponibilité 可用性 – les données et les services sont présents quand nécessaire.
Le triplet CIA : les trois objectifs que tout contrôle de sécurité soutient

Les attaques proviennent de différents adversaires, classés selon leurs objectifs. Un script kiddie 脚本小子 réutilise des outils créés par d'autres pour la cupidité ou la reconnaissance ; un hacktivist 黑客活动分子 agit pour une cause politique, sociale ou personnelle ; un insider 内部人员 détient déjà un accès légitime et peut agir par vengeance ou cupidité ; un cyberterroriste 网络恐怖分子 perturbe des infrastructures critiques comme un réseau électrique ou une station d'épuration ; et les organisations criminelles transnationales 跨国犯罪组织 cherchent l'argent via le ransomware et les données volées.

La plupart des attaques se déroulent en phases 阶段 : reconnaissance 侦察 (collecte d'informations, souvent à partir de sources OSINT 公开来源情报 publiques), accès initial, persistance, mouvement latéral 横向移动 (propagation à plus de systèmes par élévation de privilèges), exécution de l'action visée, et évasion de détection. Nommer la phase atteinte par un attaquant aide un défenseur à choisir la bonne réponse.

Ingénierie sociale : les sept tactiques

La plupart des attaques ne commencent pas par du code mais par l'ingénierie sociale 社会工程学 – des astuces psychologiques qui manipulent une personne pour qu'elle fasse ce que l'adversaire veut. L'examen nomme sept tactiques, et attend que vous identifiiez laquelle un scénario montre :

Tactique Le tour
Prétexte 借口 inventer une raison crédible pour entrer en contact (« Je suis de l'informatique, je vérifie votre compte »)
Autorité 权威 se faire passer pour une personne puissante, ou relayer les instructions du "patron"
Intimidation 恐吓 menacer des conséquences négatives si une demande n'est pas satisfaite
Consensus 从众 prétendre que tout le monde le fait déjà, afin de créer une pression sociale
Rareté 稀缺 inventer une disponibilité limitée ("plus que 2 restants")
Familiarité 熟悉 feindre d'être, ou de connaître, quelqu'un proche de la cible
Urgence 紧迫感 imposer un délai serré pour que la cible agisse sans réfléchir

le fil conducteur est que les sept contournent le jugement de la cible en déclenchant une réponse émotionnelle automatique - peur, confiance, hâte, ou le désir d'appartenir au groupe. La défense est la même à chaque fois : vérifier par un canal séparé et de confiance avant d'agir.

Un risque 风险 apparaît lorsqu'une menace 威胁 peut exploiter une vulnérabilité 漏洞 pour compromettre un actif 资产 (tout ce qui a de la valeur - données, argent, matériel, réputation). Nous évaluons le risque en pondérant deux éléments : la probabilité 可能性 d'une attaque et la sévérité 严重性 des dommages.

La probabilité dépend elle-même de la valeur 价值 de la cible (les adversaires chassent ce qui semble worth volant), de l'habileté 技能 nécessaire pour exploiter la vulnérabilité (une exploitation bien documentée nécessite peu d'habileté, donc plus d'adversaires peuvent l'utiliser), et de la motivation et capacité 动机和能力 des adversaires potentiels. La sévérité est généralement mesurée en coût financier, mais inclut aussi des dommages réputationnels et opérationnels.

Le score final peut s'écrire de deux manières, et l'examen veut que vous les distinguiez :

  • quantitatif Quantitatif - un nombre : une note sur une échelle (par ex. 1-10), ou une valeur monétaire (par ex. « un risque annuel de $10,000 »).
  • qualitatif 定性 - une étiquette : faible / moyen / élevé / sévère, ou une grille telle que possible-haut-impact vs peu probable-faible-impact.

Une évaluation des risques 风险评估 écrite doit enregistrer, pour chaque risque : l'actif vulnérable et sa valeur, les menaces probables, comment la vulnérabilité spécifique serait exploitée, la sévérité si elle était compromise, et un score quantitatif ou qualitatif final.

Une fois un risque mesuré, une organisation a quatre moyens de le gérer :

  • Éviter 规避 - arrêter l'activité risquée (seulement possible si elle n'est pas essentielle).
  • Transférer 转移 - transférer la charge à quelqu'un d'autre, comme un assureur.
  • Atténuer 缓解 - ajouter des contrôles pour réduire la probabilité ou l'impact.
  • Accepter 接受 - vivre avec le risque résiduel 剩余风险 restant, car la sécurité parfaite est impossible.

Les contrôles de sécurité sont regroupés de deux manières. Par type : physiques 物理 (serrures, clôtures, gardes), techniques 技术 (pare-feu, anti-malware, chiffrement) et managériaux 管理 (politiques et procédures). Par fonction : préventifs 预防性 (arrêter une attaque, comme une serrure), déTECTIFS 检测性 (repérer une attaque, comme une caméra) et correctifs 纠正性 (corriger et restaurer, comme appliquer un correctif).

Exemple résolu. Un hôpital stocke des dossiers patients sur un serveur non chiffré dans une pièce déverrouillée. Évaluer le risque : l'actif est très sensible (données de patients, protégées par la loi) et la vulnérabilité est facile à exploiter (pas de chiffrement, pas de contrôle d'accès), c'est donc un risque élevé. Maintenant, classer une solution - une serrure de porte : par type, c'est un contrôle physique, et par fonction, c'est préventif (il empêche l'entrée avant même qu'une attaque ne commence).

La meilleure stratégie consiste à superposer de nombreux contrôles - une approche de défense en profondeur 纵深防御. Si un adversaire contourne une couche, une autre reste debout. Les couches incluent les humaines, physiques, réseau, appareils, applications et données.

Défense en profondeur : de nombreuses couches pour qu'une seule brèche n'expose pas l'actif
Explorer

Classifier chaque contrôle de sécurité par fonction

Un contrôle préventif arrête une attaque, un contrôle détecteur repère une attaque en cours, et un contrôle correctif répare les dégâts et restaure le système.

Explorer

Classifier chaque contrôle de sécurité par type

Un contrôle physique garde l'espace physique, un contrôle technique fonctionne dans l'espace numérique, et un contrôle managérial est une règle, une politique ou une procédure.

Vocabulaire Entrainer
Anglais Chinois Pinyin
CIA triad/ˌsiː aɪ ˈeɪ ˈtraɪæd/ 信息安全三要素 xìn xī ān quán sān yào sù
Confidentiality/ˌkɒnfɪˌdenʃiˈæləti/ 保密性 bǎo mì xìng
Integrity/ɪnˈteɡrɪti/ 完整性 wán zhěng xìng
Availability/əˌveɪləˈbɪlɪti/ 可用性 kě yòng xìng
script kiddie/skrɪpt ˈkɪdi/ 脚本小子 jiǎo běn xiǎo zi
hacktivist/ˈhæktɪvɪst/ 黑客活动分子 hēi kè huó dòng fèn zǐ
insider/ɪnˈsaɪdə/ 内部人员 nèi bù rén yuán
cyberterrorist/ˈsaɪbəterərɪst/ 网络恐怖分子 wǎng luò kǒng bù fèn zi
transnational criminal organisations/trænˈsnæʃənl ˈkrɪmɪnl ˌɔːɡənaɪˈzeɪʃnz/ 跨国犯罪组织 kuà guó fàn zuì zǔ zhī
phases/ˈfeɪzɪz/ 阶段 jiē duàn
reconnaissance/rɪˈkɒnɪsəns/ 侦察 zhēn chá
OSINT/ˈəʊsɪnt/ 公开来源情报 gōng kāi lái yuán qíng bào
lateral movement/ˈlætərəl ˈmuːvmənt/ 横向移动 héng xiàng yí dòng
social engineering/ˈsəʊʃl ˌendʒɪˈnɪərɪŋ/ 社会工程学 shè huì gōng chéng xué
Pretexting/ˈpriːtekstɪŋ/ 借口 jiè kǒu
Authority/əˈθɒrɪti/ 权威 quán wēi
Intimidation/ɪnˌtɪmɪˈdeɪʃn/ 恐吓 kǒng hè
Consensus/kənˈsensəs/ 从众 cóng zhòng
Scarcity/ˈskeəsɪti/ 稀缺 xī quē
Familiarity/fəˌmɪliˈærɪti/ 熟悉 shú xī
Urgency/ˈɜːdʒənsi/ 紧迫感 jǐn pò gǎn
risk/rɪsk/ 风险 fēng xiǎn
threat/θret/ 威胁 wēi xié
vulnerability/ˌvʌlnərəˈbɪlɪti/ 漏洞 lòu dòng
asset/ˈæset/ 资产 zī chǎn
likelihood/ˈlaɪklihʊd/ 可能性 kě néng xìng
severity/səˈverɪti/ 严重性 yán zhòng xìng
quantitative/ˈkwɒntɪteɪtɪv/ 定量 dìng liàng
qualitative/ˈkwɒlɪteɪtɪv/ 定性 dìng xìng
risk assessment/rɪsk əˈsesmənt/ 风险评估 fēng xiǎn píng gū
Avoid/əˈvɔɪd/ 规避 guī bì
Transfer/ˈtrænsfɜː/ 转移 zhuǎn yí
Mitigate/ˈmɪtɪɡeɪt/ 缓解 huǎn jiě
Accept/əkˈsept/ 接受 jiē shòu
residual risk/rɪˈsɪdʒuːəl rɪsk/ 剩余风险 shèng yú fēng xiǎn
defense-in-depth/dɪˈfens ɪn depθ/ 纵深防御 zòng shēn fáng yù
physical attacks/ˈfɪzɪkl əˈtæks/ 物理攻击 wù lǐ gōng jī
2.2

Vulnérabilités et attaques physiques

Programme

Objectif d'apprentissage 2.2.A : Identifier les attaques physiques courantes.

  • 2.2.A.1 Les adversaires utilisent souvent l'ingénierie sociale lors de la conduite d'une attaque physique.
  • 2.2.A.2 Le piggybacking est le nom d'une attaque où un adversaire utilise l'ingénierie sociale pour manipuler une personne autorisée afin de lui octroyer l'accès à une zone restreinte. Les tactiques courantes de piggybacking consistent à porter un objet volumineux pour inciter une personne autorisée à maintenir la porte ouverte, à se faire passer pour une personne autorisée ayant oublié son badge d'accès, ou à se faire passer pour un technicien de maintenance devant accéder à une zone spécifique pour effectuer une inspection ou une réparation.
  • 2.2.A.3 Le tailgating est le nom d'une attaque où un adversaire obtient un accès non autorisé à une zone restreinte en suivant de près une personne autorisée sans que celle-ci n'en ait conscience ou connaissance.
  • 2.2.A.4 Le shoulder surfing (survol d'épaule) est le nom d'une attaque où un adversaire observe un utilisateur accédant à des informations sensibles afin de pouvoir les utiliser ultérieurement. Parfois, les adversaires utilisent une caméra pour enregistrer la cible en train d'accéder aux informations sensibles afin de les analyser plus tard.
  • 2.2.A.5 Le dumpster diving (fouille dans les poubelles) est le nom d'une attaque où un adversaire fouille les déchets physiques d'une cible à la recherche d'informations qui pourraient être utilisées pour aider l'adversaire à atteindre son objectif.
  • 2.2.A.6 Le clonage de cartes est le nom d'une attaque où un adversaire fait une copie de la carte d'accès d'un utilisateur autorisé afin de pouvoir accéder à toutes les ressources auxquelles cet utilisateur a droit.

Objectif d'apprentissage 2.2.B : Expliquer comment les menaces peuvent exploiter les vulnérabilités physiques courantes pour causer des pertes, des dommages, des perturbations ou la destruction d'actifs.

  • 2.2.B.1 Les menaces incluent les adversaires humains cherchant à causer du tort ou des perturbations, ainsi que les catastrophes naturelles. Les catastrophes naturelles peuvent provoquer des dommages physiques ou la destruction d'ordinateurs et de données, ainsi que la perturbation des services numériques fournis par les ordinateurs.
  • 2.2.B.2 Les vulnérabilités sont des faiblesses ou des failles qui pourraient permettre de compromettre un actif. Les compromissions courantes comprennent :
    • Un accès non autorisé à des données sensibles ou à des espaces physiques restreints
    • La perturbation de services
    • Le vol ou la destruction de ressources numériques ou physiques
    • Une modification non autorisée de données
  • 2.2.B.3 Lorsque les adversaires coupent l'alimentation électrique d'un appareil, l'appareil et tous les services qu'il fournit deviennent indisponibles. Pour couper l'alimentation, les adversaires peuvent endommager les fusibles ou disjoncteurs d'une boîte électrique, débrancher ou couper le câblage électrique, ou endommager les systèmes de distribution d'énergie comme les postes de transformation et les transformateurs.
  • 2.2.B.4 Lorsque les adversaires obtiennent accès à une zone contenant des informations sensibles, ils peuvent voler ou copier ces informations sensibles.
  • 2.2.B.5 Lorsque les adversaires obtiennent un accès physique à un appareil et à ses ports, ils peuvent brancher un keylogger ou un disque externe contenant des malwares, ce qui pourrait leur permettre de collecter des données auprès d'un utilisateur ou même de prendre le contrôle de l'appareil. Avec un accès physique direct, les adversaires peuvent également détruire physiquement un appareil, rendant l'appareil lui-même, les données stockées dessus et les services qu'il fournit indisponibles.

Objectif d'apprentissage 2.2.C : Évaluer et documenter les risques liés aux vulnérabilités physiques.

  • 2.2.C.1 L'accès physique aux appareils peut permettre aux adversaires de contourner de nombreux contrôles techniques et couches de sécurité.
  • 2.2.C.2 Des risques élevés liés aux vulnérabilités physiques surviennent lorsque des informations ou systèmes sensibles sont exposés dans des espaces physiques dont l'accès n'est pas suffisamment restreint et contrôlé.
    • Exemples illustratifs pour 2.2.C.2 :
      • Un serveur stockant des données clients se trouve dans une pièce sans serrure, accessible via un couloir non surveillé.
  • 2.2.C.3 Des risques modérés liés aux vulnérabilités physiques surviennent lorsqu'une partie non critique ou non sensible d'une organisation est laissée sans protection de telle sorte qu'elle pourrait servir de point d'ancrage à un adversaire pour obtenir un accès initial à d'autres ressources.
    • Exemples illustratifs pour 2.2.C.3 :
      • Un bureau possède une réception au-delà de laquelle l'accès est contrôlé ; la réceptionniste dispose d'un ordinateur connecté au réseau sans fil interne du bureau et cet ordinateur présente des ports USB exposés.
  • 2.2.C.4 Des risques faibles liés aux vulnérabilités physiques surviennent lorsqu'un actif vulnérable est de faible valeur et que la vulnérabilité est peu susceptible d'être exploitée.
    • Exemples illustratifs pour 2.2.C.4 :
      • Des employés dans un bureau nécessitant un badge d'accès laissent leurs ordinateurs portables sur leurs bureaux sans surveillance lorsqu'ils partagent tous ensemble pour déjeuner. Les ordinateurs ne contiennent aucune information sensible, mais aucun câble ne sécurise les appareils aux bureaux.

Source : Description du cours et de l'examen AP College Board

La sécurité numérique ne sert à rien si un adversaire peut simplement entrer en marchant. Les attaques physiques 物理攻击 courantes commencent souvent par l'ingénierie sociale :

  • Piggybacking 尾随(获许可) - tromper une personne autorisée à maintenir une porte ouverte (par exemple, en portant une boîte lourde).
  • Tailgating 尾随(未察觉) - glisser derrière quelqu'un dans une porte sécurisée sans qu'il ne s'en rende compte.
  • Shoulder surfing 肩窥 - observer quelqu'un taper un mot de passe ou lire des informations sensibles.
  • Dumpster diving 翻垃圾搜集情报 - fouiller les poubelles de la cible à la recherche d'informations utiles.
  • Card cloning 门禁卡复制 - copier une carte d'accès pour entrer dans des zones restreintes.

Avec un accès physique, un adversaire peut couper le courant, voler ou copier des données, ou brancher un keylogger 键盘记录器. Nous évaluons le risque physique comme élevé lorsque des systèmes sensibles se trouvent dans un espace sans accès contrôlé, modéré lorsqu'une zone sans importance pourrait servir de point d'appui 立足点 pour atteindre d'autres ressources, et faible lorsque l'actif est sans valeur et peu susceptible d'être attaqué.

Un cadenas sur une chaîne : la sécurité physique est la première couche — les serrures, portes et barrières comptent
Vocabulaire Entrainer
Anglais Chinois Pinyin
physical/ˈfɪzɪkl/ 物理 wù lǐ
technical/ˈteknɪkl/ 技术 jì shù
managerial/ˌmænəˈdʒɪərɪəl/ 管理 guǎn lǐ
preventative/prɪˈventətɪv/ 预防性 yù fáng xìng
detective/dɪˈtektɪv/ 检测性 jiǎn cè xìng
corrective/kəˈrektɪv/ 纠正性 jiū zhèng xìng
Piggybacking/ˈpɪɡɪbækɪŋ/ 尾随(获许可) wěi suí ( huò xǔ kě )
Tailgating/ˈteɪlɡeɪtɪŋ/ 尾随(未察觉) wěi suí ( wèi chá jué )
Shoulder surfing/ˈʃəʊldə ˈsɜːfɪŋ/ 肩窥 jiān kuī
Dumpster diving/ˈdʌmpstə ˈdaɪvɪŋ/ 翻垃圾搜集情报 fān lā jī sōu jí qíng bào
Card cloning/kɑːd ˈkləʊnɪŋ/ 门禁卡复制 mén jìn kǎ fù zhì
keylogger/ˈkiːlɒɡə/ 键盘记录器 jiàn pán jì lù qì
foothold/ˈfʊthəʊld/ 立足点 lì zú diǎn
clean desk policy/kliːn desk ˈpɒlɪsi/ 清桌政策 qīng zhuō zhèng cè
2.3

Protéger les espaces physiques

Programme

Objectif d'apprentissage 2.3.A : Identifier les contrôles managériaux liés à la sécurité physique.

  • 2.3.A.1 Les organisations devraient dispenser une formation à la sensibilisation à la sécurité aux employés pour leur enseigner comment ils peuvent contribuer à la sécurité de l'organisation en :
    • Détectant les tentatives d'ingénierie sociale comme le phishing
    • Ne badigeant pas d'autres personnes dans des zones restreintes
    • Prévenant le vol d'appareils
  • 2.3.A.2 Les organisations devraient avoir une politique de sécurité des stations de travail qui décrit les mesures nécessaires pour protéger un lieu de travail physique. La politique peut comporter des niveaux de sécurité des stations de travail basés sur le type de données traitées à une station de travail. Les politiques de stations de travail exigent souvent :
    • Verrouiller les appareils avant de laisser une station de travail sans surveillance pour prévenir l'accès non autorisé
    • Retirer les documents sensibles des stations de travail avant de les laisser sans surveillance (parfois appelé politique de bureau propre)
    • Utiliser un filtre d'écran de confidentialité ou une autre barrière physique pour empêcher les autres de voir les informations sur l'écran
    • Brancher les appareils à des parafoudres ou des alimentations sans interruption (ASU)

Objectif d'apprentissage 2.3.B : Déterminer les stratégies d'atténuation des risques liés aux vulnérabilités physiques.

  • 2.3.B.1 Pour déterminer un contrôle pertinent, un défenseur cybernétique examine comment un adversaire pourrait tirer parti d'une vulnérabilité pour attaquer un système et comment prévenir, détecter ou corriger cette attaque.
  • 2.3.B.2 L'installation de contrôles physiques tels que des clôtures, des grilles et des potelets autour d'un bâtiment peut dissuader les adversaires de tenter d'accéder physiquement aux bâtiments de l'organisation.
  • 2.3.B.3 Les serrures sur les portes, les armoires de serveurs et les ordinateurs peuvent empêcher l'accès ou le vol des appareils.
  • 2.3.B.4 Les lecteurs de cartes peuvent enregistrer quels badges d'employé sont utilisés pour accéder à différentes entrées à des heures spécifiques et refuser l'accès aux badges non autorisés.
  • 2.3.B.5 Les vestiaires de contrôle d'accès et les tourniquets peuvent empêcher une personne autorisée d'admettre intentionnellement ou accidentellement une personne non autorisée dans une zone restreinte.
  • 2.3.B.6 Les organisations peuvent désactiver les ports USB pour empêcher les disques externes de charger des malwares sur un ordinateur.
  • 2.3.B.7 Une alimentation sans interruption (ASU) fournit une source d'alimentation de secours pour un appareil en cas de coupure de courant. Les organisations peuvent également utiliser des générateurs électriques pour fournir de l'énergie à grande échelle à un bâtiment ou à un ensemble d'appareils critiques.
  • 2.3.B.8 Les organisations priorisent les atténuations des risques en fonction de la gravité des risques et du coût des atténuations recommandées.

Source : Description du cours et de l'examen AP College Board

Les contrôles managériaux viennent en premier : la formation à la sensibilisation à la sécurité enseigne aux employés de ne pas badge de personnes inconnues, et une politique de sécurité des postes de travail exige de verrouiller les appareils, de vider les bureaux (une politique clean desk 清桌政策) et d'utiliser des écrans de confidentialité.

Les contrôles physiques durcissent ensuite le bâtiment : clôtures, grilles et bollards 防撞柱 dissuadent l'accès ; les serrures protègent les portes et armoires ; les lecteurs de cartes 读卡器 enregistrent et restreignent l'entrée ; un vestibule de contrôle d'accès 门禁前室 (un sas à deux portes) empêche le piggybacking ; la désactivation des ports USB bloque les lecteurs malveillants ; et un onduleur (UPS) 不间断电源 maintient les appareils en fonctionnement lors d'une panne. Les organisations priorisent ces contrôles en adaptant le coût d'un contrôle à la sévérité du risque.

Une caméra de surveillance en dôme : les contrôles physiques et la surveillance protègent les espaces ainsi que les réseaux
Vocabulaire Entrainer
Anglais Chinois Pinyin
bollards/ˈbɒlɑːdz/ 防撞柱 fáng zhuàng zhù
card readers/kɑːd ˈriːdəz/ 读卡器 dú kǎ qì
access control vestibule/ˈækses kənˈtrəʊl ˈvestɪbjuːl/ 门禁前室 mén jìn qián shì
uninterruptible power supply (UPS)/ˌʌˌnɪntəˈrʌptɪbl ˈpaʊə səˈplaɪ/ 不间断电源 bù jiàn duàn diàn yuán
motion sensors/ˈməʊʃn ˈsensəz/ 运动传感器 yùn dòng chuán gǎn qì
points of ingress and egress/pɔɪnts ɒv ˈɪŋɡres ænd iːˈɡres/ 出入口 chū rù kǒu
2.4

Détecter les attaques physiques

Programme

Objectif d'apprentissage 2.4.A : Identifier les moyens dont disposent les contrôles de sécurité pour détecter les attaques physiques.

  • 2.4.A.1 Les caméras peuvent capturer un enregistrement visuel des activités malveillantes d'un adversaire. Le flux vidéo provenant d'une caméra doit être enregistré et surveillé pour un effet maximal. Les enregistrements peuvent être particulièrement utiles lors des enquêtes post-incident.
  • 2.4.A.2 Les gardes de sécurité peuvent surveiller l'activité dans une zone et répondre aux activités suspectes une fois détectées.
  • 2.4.A.3 Les capteurs de mouvement peuvent alerter la sécurité en cas de mouvement dans une zone.
  • 2.4.A.4 Les employés travaillant dans un espace physique sont souvent les premiers à remarquer la présence d'une personne non autorisée et peuvent alerter la sécurité.

Objectif d'apprentissage 2.4.B : Déterminer l'emplacement efficace des contrôles de sécurité pour détecter les attaques physiques.

  • 2.4.B.1 Lors du placement des caméras, il faut tenir compte de la couverture visuelle, de l'angle et de la capacité à être manipulés par un adversaire. Il faut également tenir compte de ce qu'une caméra dans une zone spécifique pourrait capturer d'un adversaire en action et comment ces informations seraient utiles. Les points d'entrée et de sortie sont souvent surveillés par caméra.
  • 2.4.B.2 Les capteurs de mouvement doivent être placés dans des zones où le trafic est inattendu, comme les salles de serveurs, ou des zones où des matériaux sensibles sont stockés et où peu de personnes ont accès. Les capteurs de mouvement dans les zones à fort trafic créent beaucoup de faux positifs, rendant les alarmes moins susceptibles d'être prises au sérieux lorsqu'un événement de sécurité réel se produit.
  • 2.4.B.3 Des serrures doivent être installées sur toutes les entrées vers des zones contenant des informations ou systèmes sensibles. Pour les zones abritant des informations ou systèmes particulièrement sensibles, une organisation peut utiliser un vestiaire de contrôle d'accès à l'entrée pour prévenir le piggybacking ou le tailgating.
  • 2.4.B.4 Les gardes de sécurité peuvent être stationnaires ou patrouilleurs. Les gardes stationnaires offrent une protection constante pour une zone spécifique, une entrée ou un article de haute valeur. Les gardes patrouilleurs sont plus difficiles pour un adversaire à planifier et peuvent créer une pression temporelle pour l'adversaire. Placer des gardes stationnaires aux endroits qui concentrent le flux de circulation (p. ex., portails d'entrée, entrées principales ou halls d'accueil, et entrées vers des zones d'accès plus sécurisées) peut être très efficace, tandis que les gardes patrouilleurs conviennent mieux aux périmètres et aux zones extérieures.

Objectif d'apprentissage 2.4.C : Appliquer des techniques de détection pour identifier les attaques physiques.

  • 2.4.C.1 Les caméras assurent une surveillance visuelle et un enregistrement visuel de l'activité dans un espace désigné. Les caméras peuvent être associées à un logiciel de reconnaissance faciale capable de générer des alertes lorsque des personnes non autorisées entrent dans des zones contrôlées. Une fois une brèche physique détectée, les défenseurs peuvent utiliser des images de caméras en direct et enregistrées pour suivre le parcours et les actions de l'adversaire.
  • 2.4.C.2 Les détecteurs de mouvement fonctionnent mieux lorsqu'ils sont associés à des caméras. Lorsqu'une alerte de sécurité est déclenchée parce qu'un détecteur de mouvement a été activé, les défenseurs peuvent utiliser des caméras pour vérifier visuellement l'espace et confirmer une brèche de sécurité physique.
  • 2.4.C.3 Lorsque les employés sont tenus d'utiliser un badge électronique pour déverrouiller une porte menant à une zone restreinte, un capteur peut enregistrer combien de temps la porte est restée ouverte. En examinant les journaux d'entrée pour la porte, le piggybacking ou le tailgating potentiel peut être détecté si les portes restent ouvertes plus longtemps que la durée normale.

Source : Description du cours et de l'examen AP College Board

Certains contrôles détectent les attaques plutôt que de les empêcher. Les caméras enregistrent l'activité et aident aux enquêtes post-incident ; les gardes de sécurité répondent à ce qu'ils voient ; les capteurs de mouvement 运动传感器 alertent le personnel ; et les employés eux-mêmes remarquent souvent un intrus en premier.

L'emplacement est crucial. Les caméras appartiennent aux points d'entrée et de sortie 出入口 (entrées et sorties). Les capteurs de mouvement fonctionnent mieux dans les zones à faible trafic comme les salles de serveurs - placez-les dans un couloir animé et les fausses alarmes constantes feront que tout le monde les ignorerait. Les gardes stationnaires protègent un point fixe de haute valeur, tandis que les gardes patrouilleurs sont plus difficiles à planifier pour un adversaire. L'examen des durées d'ouverture des portes dans les journaux d'entrée peut même révéler du piggybacking, car une porte laissée ouverte trop longtemps est suspecte.

2.4

Conseils d'examen

  • Mémoriser le triade CIA et être prêt à dire quel objectif un contrôle protège - le chiffrement sert à la confidentialité, un hash vérifie l'intégrité, une sauvegarde restaure la disponibilité.
  • Connaître les quatre réponses aux risques (éviter, transférer, atténuer, accepter) et les deux façons de classer les contrôles (par type : physique/technique/managérial ; par fonction : préventif/détectif/correctif).
  • Distinguer le piggybacking (avec consentement, trompé) du tailgating (sans la connaissance de la personne) - les questions d'examen testent cette paire exacte.
  • Pour les questions sur la notation des risques, un risque élevé nécessite à la fois une haute valeur ET une exploitation facile ; un "point d'appui vers d'autres systèmes" est le cas classique de risque modéré.
  • La défense en profondeur est la réponse idéale chaque fois qu'une question demande pourquoi un seul contrôle ne suffit pas.

Leçons interactives sur ce sujet

Traversez-le étape par étape, avec des exercices à vérification instantanée.

Épreuves Passées

Plus de sujets dans AP Cybersécurité

Se connecter ou créer un compte

IGCSE, A-Level & AP