Cybersécurité AP couvre le triplet CIA, les menaces et vulnérabilités, le contrôle d'accès et l'authentification, la cryptographie, la cybersécurité réseau, les logiciels sécurisés, la réponse aux incidents, et la politique de sécurité, droit et éthique. C'est un cours nouveau, donc aucun examen publié n'existe encore et la Description du Cours et de l'Examen est l'autorité sur ce qui est examiné.
Le raisonnement est défensif. Une question est généralement « voici un système, qu'est-ce qui pourrait mal tourner et qu'est-ce que vous feriez à ce propos » — ce qui nécessite une menace nommée, un contrôle nommé, et une raison pour laquelle le contrôle s'adresse à cette menace.
Apprenez le vocabulaire précisément. L'authentification n'est pas l'autorisation ; le hachage n'est pas le chiffrement ; une vulnérabilité n'est pas une menace. Ces distinctions sont sur lesquelles les questions sont construites.
Les notes suivent le CED à travers les menaces, la cryptographie, le réseau et la défense, avec des exemples pratiques que vous pouvez essayer dans le navigateur. Parce que le cours est nouveau, la bibliothèque contient les questions d'échantillon publiées jusqu'à présent plutôt qu'une série d'anciens examens.
Understanding Social Engineering · Comprendre l'ingénierie sociale
Syllabus · Programme
English
Learning Objective 1.1.A: Identify common indicators of social engineering tactics.
1.1.A.1 Social engineering attacks employ psychological tactics to manipulate users into revealing sensitive information (elicitation), downloading a malicious file, or clicking on a malicious link. Social engineering can be performed in person but is often done by email, by text message, or through social media messages.
1.1.A.2 Adversaries often use psychological tactics like intimidation and urgency to achieve their goals. Intimidation is when an adversary threatens a target with negative consequences if they don’t comply. Urgency is when an adversary creates reasons why a target should act quickly.
Learning Objective 1.1.B: Explain how social engineering tactics influence victims to perform a desired action.
1.1.B.1 Social engineering tactics rely on common psychological principles that influence human behavior.
1.1.B.2 Intimidation leverages a natural human aversion to negative consequences. By drawing attention to possible negative consequences, adversaries use fear to incite targets to act.
1.1.B.3 Urgency leverages a natural human response to react quickly to time-sensitive needs. When targets detect a sense of urgency in a message, they feel pressured to respond or act quickly, which can prevent them from taking the time to consider whether an action is reasonable or safe.
Learning Objective 1.1.C: Describe possible impacts for victims of social engineering attacks.
1.1.C.1 Victims may give an adversary personal information that could lead to impersonation, such as name, phone number, address, workplace, pets’ names, or birthdate. These types of information, and information like them, are often used on websites as challenge questions to verify a user’s identity.
1.1.C.2 Victims may give an adversary secure information like a one-time password (OTP) or authentication login code, which could allow an adversary to log in to a service as the victim.
1.1.C.3 Victims may download malware or click a link that installs malware on their device, steals information from their web browser, or directs them to a website where their login credentials can be captured by an adversary.
Français
Objectif d'apprentissage 1.1.A : Identifier les indicateurs courants des tactiques d'ingénierie sociale.
1.1.A.1 Les attaques par ingénierie sociale utilisent des tactiques psychologiques pour manipuler les utilisateurs afin qu'ils révèlent des informations sensibles (sollicitation), téléchargent un fichier malveillant ou cliquent sur un lien malveillant. L'ingénierie sociale peut être réalisée en présentiel, mais elle est souvent effectuée par courriel, par message texte ou via des messages sur les réseaux sociaux.
1.1.A.2 Les adversaires utilisent souvent des tactiques psychologiques comme l'intimidation et l'urgence pour atteindre leurs objectifs. L'intimidation consiste pour un adversaire à menacer une cible de conséquences négatives si elle ne se conforme pas. L'urgence consiste pour un adversaire à créer des raisons pour lesquelles une cible devrait agir rapidement.
Objectif d'apprentissage 1.1.B : Expliquer comment les tactiques d'ingénierie sociale influencent les victimes pour qu'elles effectuent une action souhaitée.
1.1.B.1 Les tactiques d'ingénierie sociale s'appuient sur des principes psychologiques courants qui influencent le comportement humain.
1.1.B.2 L'intimidation exploite l'aversion naturelle humaine aux conséquences négatives. En attirant l'attention sur les possibles conséquences négatives, les adversaires utilisent la peur pour inciter les cibles à agir.
1.1.B.3 L'urgence exploite la réponse naturelle humaine à réagir rapidement aux besoins urgents. Lorsque les cibles détectent un sentiment d'urgence dans un message, elles se sentent pressées de répondre ou d'agir rapidement, ce qui peut les empêcher de prendre le temps d'évaluer si une action est raisonnable ou sûre.
Objectif d'apprentissage 1.1.C : Décrire les impacts possibles pour les victimes d'attaques par ingénierie sociale.
1.1.C.1 Les victimes peuvent donner à un adversaire des informations personnelles pouvant mener à de l'usurpation d'identité, telles que nom, numéro de téléphone, adresse, lieu de travail, noms des animaux de compagnie ou date de naissance. Ce type d'information, et des informations similaires, est souvent utilisé sur les sites Web comme questions de vérification pour confirmer l'identité d'un utilisateur.
1.1.C.2 Les victimes peuvent donner à un adversaire des informations sécurisées comme un code à usage unique (OTP) ou un code de connexion d'authentification, ce qui pourrait permettre à l'adversaire de se connecter à un service en tant que victime.
1.1.C.3 Les victimes peuvent télécharger de la malveillance ou cliquer sur un lien installant de la malveillance sur leur appareil, volant des informations de leur navigateur web ou les dirigeant vers un site Web où leurs identifiants de connexion peuvent être capturés par un adversaire.
Source: College Board AP Course and Exam Description · Source : Description du cours et de l'examen AP College Board
English
Phishing: how a fake email steals a password
The weakest part of any computer system is often the human using it. Social engineering 社会工程学 is the art of tricking people into breaking security - giving away a password, opening a bad file, or clicking a bad link. The attacker (we call them an adversary 对手) does not need to break the code; they only need to fool a person.
Most social engineering happens by email, text message, or social media, though it can also happen in person or by phone. The goal is elicitation 套取信息 - getting sensitive information out of someone without them realising.
Adversaries lean on two powerful feelings:
Intimidation 恐吓 - the adversary threatens a bad result if you do not obey. Fear pushes you to act.
Urgency 紧迫感 - the adversary invents a deadline ("reply in the next hour or your account closes"). When we feel rushed, we stop thinking carefully about whether an action is safe.
The impact 影响 on a victim can be serious. They might reveal personal details (name, address, pet's name, birthday) that are later used to answer security challenge questions 安全问题 and impersonate 冒充 them. They might hand over a one-time password (OTP) 一次性密码, letting the adversary log in as them. Or they might download malware 恶意软件 that steals data from their browser.
Worked example. A phishing email reads: "Over 90% of staff have already verified their account - confirm yours in the next hour or lose payroll access." Two tactics are stacked here. "In the next hour" is urgency (a deadline that rushes you), and "over 90% of staff have already" is consensus (social pressure to follow the crowd). Naming each tactic - not just calling the email "suspicious" - is exactly what an exam answer needs.
Français
Hameçonnage : comment un faux email vole un mot de passe
La partie la plus faible de tout système informatique est souvent l'humain qui l'utilise. L'ingénierie sociale 社会工程学 est l'art de tromper les gens pour qu'ils enfreignent la sécurité – en donnant un mot de passe, en ouvrant un mauvais fichier ou en cliquant sur un mauvais lien. L'attaquant (que nous appelons un adversaire 对手) n'a pas besoin de briser le code ; il suffit de tromper une personne.
La plupart de l'ingénierie sociale se produit par email, message texte ou réseaux sociaux, bien qu'elle puisse aussi se produire en personne ou par téléphone. L'objectif est l'élicitation 套取信息 – obtenir des informations sensibles auprès de quelqu'un sans qu'il s'en rende compte.
Les adversaires s'appuient sur deux sentiments puissants :
Intimidation 恐吓 - l'adversaire menace une mauvaise issue si vous ne vous conformez pas. La peur vous pousse à agir.
Urgence 紧迫感 - l'adversaire invente un délai (« répondez dans l'heure suivante ou votre compte sera fermé »). Quand nous nous sentons pressés, nous cessons de réfléchir soigneusement à la sécurité d'un acte.
L'ingénierie sociale utilise la pression psychologique pour inciter une victime à agir avant de réfléchir
L'impact 影响 sur une victime peut être grave. Elle pourrait révéler des informations personnelles (nom, adresse, nom de l'animal de compagnie, date de naissance) qui seront ensuite utilisées pour répondre aux questions de sécurité 安全问题 et se faire passer pour elle. Elle pourrait fournir un code à usage unique (OTP) 一次性密码, permettant à l'adversaire de se connecter en son nom. Ou elle pourrait télécharger un malware 恶意软件 qui vole des données depuis son navigateur.
Exemple résolu. Un courriel de hameçonnage indique : « Plus de 90 % du personnel a déjà vérifié son compte — confirmez le vôtre dans l'heure suivante ou perdez l'accès à la paie. » Deux tactiques sont combinées ici. « Dans l'heure suivante » est une urgence (un délai qui vous presse), et « plus de 90 % du personnel a déjà » est un consensus (pression sociale pour suivre le groupe). Nommer chaque tactique – et non simplement qualifier le courriel de « suspicieux » – est exactement ce qu'une réponse d'examen exige.
Explore · Explorer
Quel tactique d'ingénierie sociale est-ce ?
L'intimidation menace du mal, l'urgence invente une date limite, le consensus prétend que tout le monde le fait, et l'autorité prétend avoir le pouvoir sur vous.
threat detection and response/θret dɪˈtekʃn ænd rɪˈspɒns/
威胁检测与响应
wēi xié jiǎn cè yǔ xiǎng yìng
1.2
Suspicious Website Logins · Connexions suspectes sur les sites Web
Syllabus · Programme
English
Learning Objective 1.2.A: Identify common signs of a password attack.
1.2.A.1 In an online password attack, adversaries try logging in to a device or service using common passwords, common password patterns, or stolen passwords.
1.2.A.2 Signs of an online password attack include:
Many failed attempts to log in over a short duration
Login attempts at unusual times
Login attempts from unknown devices
Learning Objective 1.2.B: Explain how adversaries take advantage of weak authentication.
1.2.B.1 Many people use common patterns when creating passwords, such as:
Starting a password with one or two words, adding a two-digit number (often signifying a year), and putting a special character at the end
Including the names of family or pets in their passwords
Including personally significant dates in their passwords
1.2.B.2 Adversaries often construct a dictionary of possible passwords based on personal information gathered about a target (e.g., birthday, anniversary, names of pets and family) and use an automated tool to submit potential passwords.
Learning Objective 1.2.C: Explain how to make authentication stronger.
1.2.C.1 Users should create passwords that are long, random, and unique. A password manager can be used to generate and store strong passwords, or a user may create long, unique passphrases for their accounts.
1.2.C.2 When creating passwords, users should avoid names, dates, or other personally meaningful words or numbers.
1.2.C.3 When available, users should enable multifactor authentication (MFA), which will require the user to provide extra proof of identity—such as a one-time code—in addition to the password as an extra layer of security.
Français
Objectif d'apprentissage 1.2.A : Identifier les signes courants d'une attaque par mot de passe.
1.2.A.1 Dans une attaque par mot de passe en ligne, les adversaires tentent de se connecter à un appareil ou à un service en utilisant des mots de passe courants, des motifs de mots de passe fréquents ou des mots de passe volés.
1.2.A.2 Les signes d'une attaque par mot de passe en ligne incluent :
De nombreux échecs de connexion sur une courte période
Des tentatives de connexion à des heures inhabituelles
Des tentatives de connexion provenant d'appareils inconnus
Objectif d'apprentissage 1.2.B : Expliquer comment les adversaires tirent parti d'une authentification faible.
1.2.B.1 Beaucoup de gens utilisent des motifs courants lors de la création de leurs mots de passe, tels que :
Commencer un mot de passe par un ou deux mots, ajouter un nombre à deux chiffres (souvent représentant une année), et placer un caractère spécial à la fin
Inclure les noms de membres de la famille ou d'animaux de compagnie dans leurs mots de passe
Inclure des dates personnellement significatives dans leurs mots de passe
1.2.B.2 Les adversaires construisent souvent un dictionnaire de mots de passe possibles basé sur des informations personnelles recueillies sur une cible (par ex., anniversaire, anniversaire, noms d'animaux de compagnie et de membres de la famille) et utilisent un outil automatisé pour soumettre des mots de passe potentiels.
1.2.C.1 Les utilisateurs doivent créer des mots de passe longs, aléatoires et uniques. Un gestionnaire de mots de passe peut être utilisé pour générer et stocker des mots de passe robustes, ou un utilisateur peut créer des phrases de passe longues et uniques pour ses comptes.
1.2.C.2 Lors de la création de mots de passe, les utilisateurs doivent éviter les noms, les dates ou autres mots ou nombres ayant une signification personnelle.
1.2.C.3 Lorsqu'elle est disponible, les utilisateurs doivent activer l'authentification multifacteur (MFA), ce qui exigera de l'utilisateur qu'il fournisse une preuve supplémentaire d'identité — telle qu'un code à usage unique — en plus du mot de passe comme couche de sécurité supplémentaire.
Source: College Board AP Course and Exam Description · Source : Description du cours et de l'examen AP College Board
English
A password attack 密码攻击 is any attempt to log in using guessed or stolen passwords. In an online password attack the adversary tries passwords against a real login page. The warning signs are visible in the logs:
many failed logins in a short time,
login attempts at unusual hours,
login attempts from unknown devices.
Adversaries succeed because people choose weak 弱 passwords. Common patterns include a word plus a two-digit year plus a special character (like Summer24!), or a pet's or family member's name. Because these patterns are so common, an adversary can build a dictionary 字典 of likely passwords from information gathered about you and let an automated tool try each one.
To make authentication 身份验证 stronger:
Create passwords that are long, random, and unique - a password manager 密码管理器 can generate and store them for you.
Avoid names, dates, and meaningful words.
Turn on multifactor authentication (MFA) 多因素身份验证, which asks for extra proof (like a texted code) on top of the password.
Français
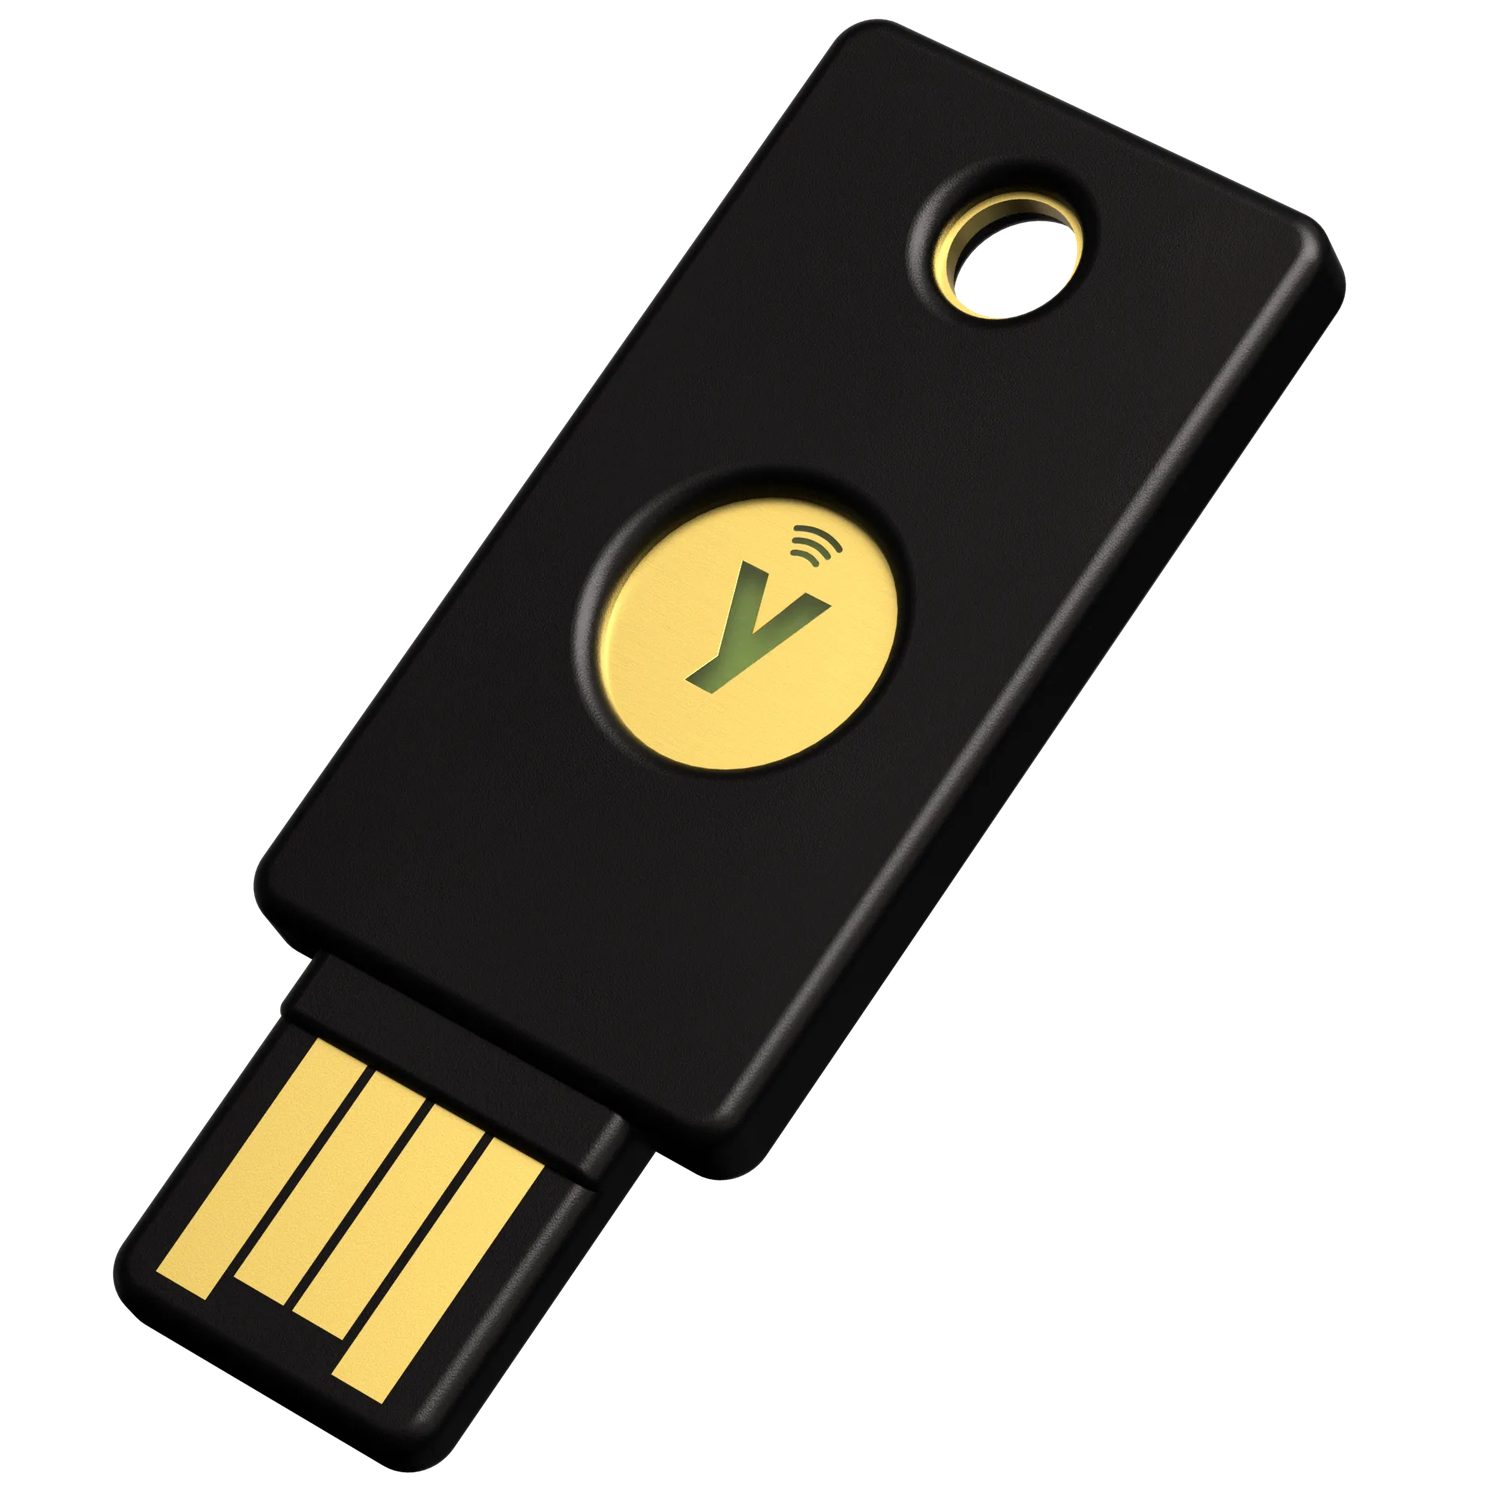
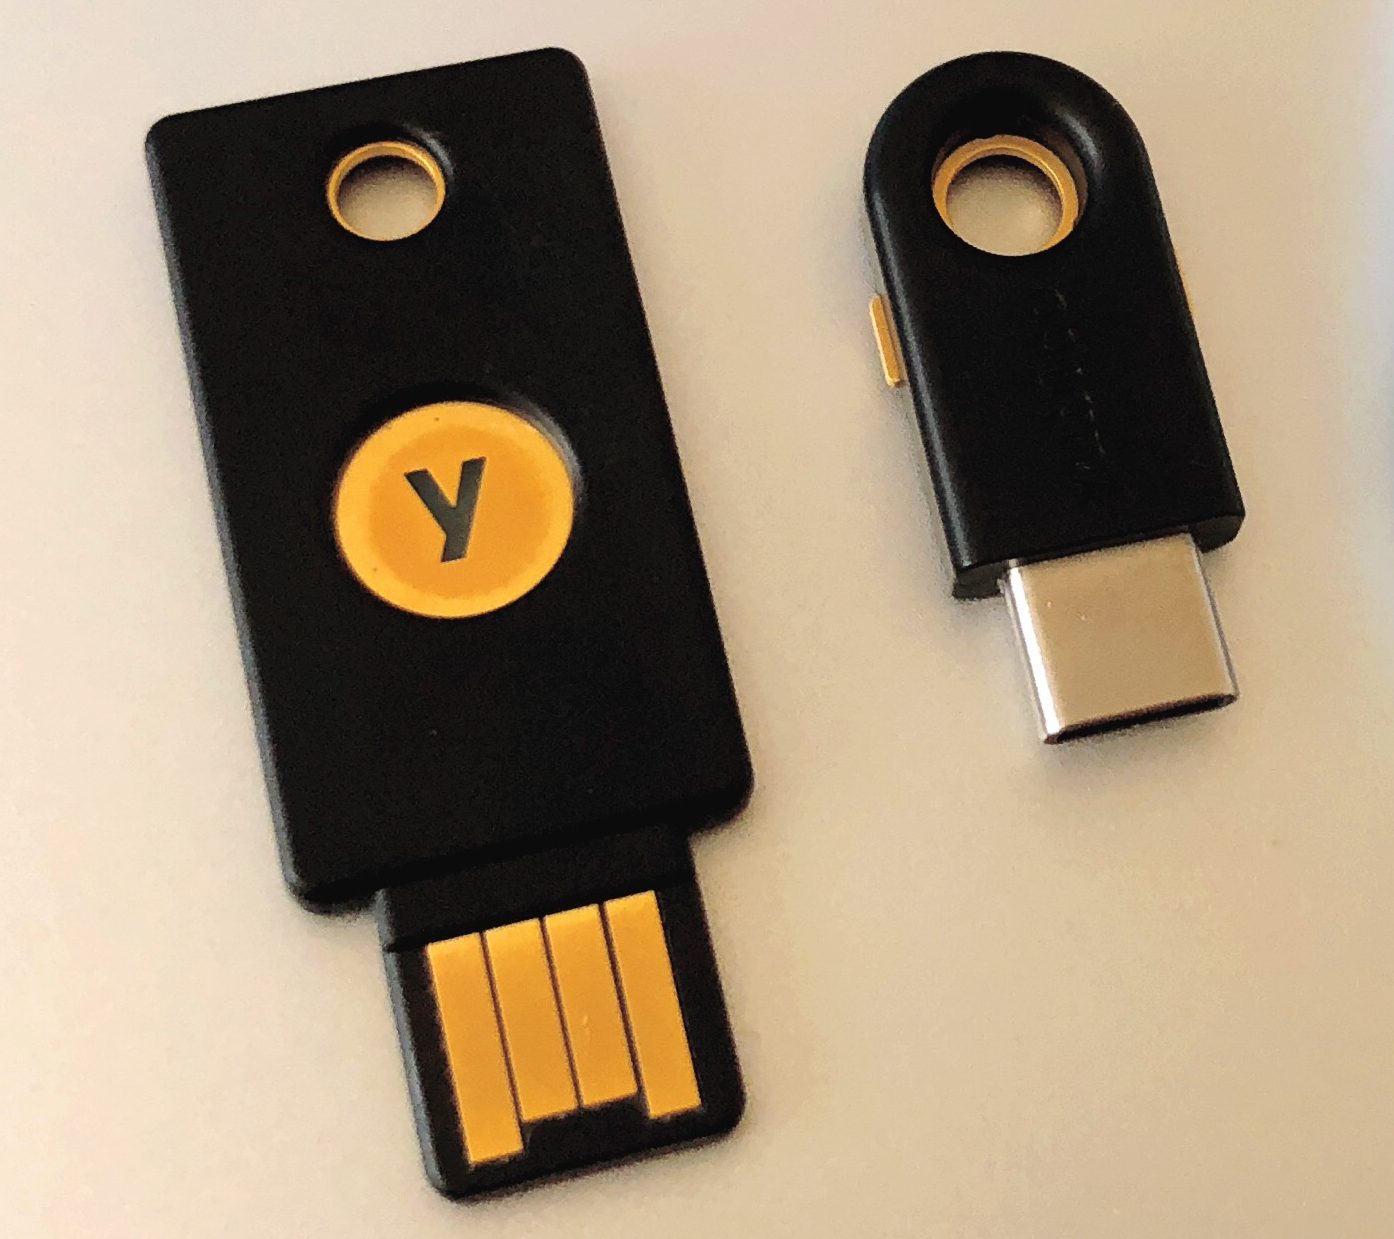
Une clé de sécurité matérielle : l'authentification forte réduit les dégâts lorsque le mot de passe est volé par hameçonnage
Une attaque par mot de passe 密码攻击 est toute tentative de connexion utilisant des mots de passe devinés ou volés. Dans une attaque par mot de passe en ligne, l'adversaire tente des mots de passe contre une page de connexion réelle. Les signes d'alerte sont visibles dans les journaux :
de nombreux échecs de connexion en peu de temps,
des tentatives de connexion à des heures inhabituelles,
des tentatives de connexion provenant d'appareils inconnus.
Les adversaires réussissent parce que les gens choisissent des mots de passe faibles 弱. Des motifs courants incluent un mot suivi d'une année à deux chiffres et d'un caractère spécial (comme Summer24!), ou le nom d'un animal de compagnie ou d'un membre de la famille. En raison de la fréquence de ces motifs, un adversaire peut construire un dictionnaire 字典 de mots de passe probables à partir d'informations recueillies à votre sujet, puis laisser un outil automatisé les tester un par un.
Pour renforcer l'authentification 身份验证 :
Créez des mots de passe longs, aléatoires et uniques – un gestionnaire de mots de passe 密码管理器 peut les générer et les stocker pour vous.
Évitez les noms, dates et mots significatifs.
Activez l'authentification multifacteur (MFA) 多因素身份验证, qui demande une preuve supplémentaire (comme un code reçu par SMS) en plus du mot de passe.
1.3
Best Practices for Public Networks · Meilleures pratiques pour les réseaux publics
Syllabus · Programme
English
Learning Objective 1.3.A: Identify the type of adversary conducting a cyberattack.
1.3.A.1 Adversaries can be classified by their skill levels.
Low-skilled adversaries rely on malicious cyber tools created by others that can be purchased online. The tools they use exploit known vulnerabilities.
High-skilled adversaries have the capacity to create new malicious cyber tools or modify existing ones to adapt to new defensive techniques and tools. They also have the capacity to discover undocumented vulnerabilities, known as zero days.
1.3.A.2 Adversaries have a variety of motivations, including greed, desire for recognition, dedication to a cause, revenge, politics, or beliefs.
Learning Objective 1.3.B: Identify types of wireless cyberattacks.
1.3.B.1 In an evil twin attack, an adversary sets up their own wireless access point (WAP) with a service set identifier (SSID) similar or identical to a target network; the adversary’s network is called the evil twin. Victims of this attack could select to unknowingly connect to the evil twin, allowing the adversary to capture their network traffic. The adversary cannot read traffic that uses an encrypted protocol like HTTPS.
1.3.B.2 In a jamming attack, an adversary floods an area with a strong electromagnetic (EM) signal in the same frequency range as the wireless network, which prevents legitimate traffic between the access point (AP) and users. This type of attack that prevents users from accessing resources is called a denial of service (DoS) attack.
1.3.B.3 In a war driving attack, adversaries try to detect wireless network beacons while driving or walking around a target. If a wireless signal is detected, the adversary can gather information about the type of wireless network used and find areas where the wireless signal extends outside the physical building.
Learning Objective 1.3.C: Describe actions individuals can take to increase protection of sensitive data when using the internet and Wi-Fi.
1.3.C.1 Individuals should verify that the name of any wireless network they join exactly matches the name of the network they intend to join.
1.3.C.2 Most internet protocols are encrypted to protect network traffic. However, individuals may consider the sensitivity of their data in choosing whether to join unencrypted Wi-Fi networks to protect vulnerable data such as DNS queries.
1.3.C.3 Individuals may consider using a virtual private network (VPN), which encrypts all their traffic to the VPN operator’s system. Although this action prevents a service provider from viewing traffic, the VPN provider can view the traffic.
Français
Objectif d'apprentissage 1.3.A : Identifier le type d'adversaire menant une cyberattaque.
1.3.A.1 Les adversaires peuvent être classés selon leur niveau de compétence.
Les adversaires peu qualifiés s'appuient sur des outils cybermalveillants créés par autrui, pouvant être achetés en ligne. Les outils qu'ils utilisent exploitent des vulnérabilités connues.
Les adversaires hautement qualifiés ont la capacité de créer de nouveaux outils cybermalveillants ou de modifier ceux existants pour s'adapter aux nouvelles techniques et outils défensifs. Ils disposent également de la capacité de découvrir des vulnérabilités non documentées, appelées « zéro jour ».
1.3.A.2 Les adversaires ont diverses motivations, notamment l'avidité, le désir de reconnaissance, la dévouement à une cause, la vengeance, la politique ou des convictions.
Objectif d'apprentissage 1.3.B : Identifier les types de cyberattaques sans fil.
1.3.B.1 Dans une attaque Evil Twin, un adversaire met en place son propre point d'accès sans fil (WAP) avec un identificateur de groupe de service (SSID) similaire ou identique à celui d'un réseau cible ; le réseau de l'adversaire est appelé l'Evil Twin. Les victimes de cette attaque pourraient choisir inconsciemment de se connecter à l'Evil Twin, permettant à l'adversaire de capturer leur trafic réseau. L'adversaire ne peut pas lire le trafic utilisant un protocole chiffré comme HTTPS.
1.3.B.2 Dans une attaque de brouillage, un adversaire inonde une zone d'un signal électromagnétique (EM) puissant dans la même plage de fréquence que le réseau sans fil, ce qui empêche le trafic légitime entre le point d'accès (AP) et les utilisateurs. Ce type d'attaque empêchant les utilisateurs d'accéder à des ressources est appelé une attaque de déni de service (DoS).
1.3.B.3 Dans une attaque de war driving, les adversaires tentent de détecter les balises de réseaux sans fil tout en roulant ou en marchant autour d'une cible. Si un signal sans fil est détecté, l'adversaire peut recueillir des informations sur le type de réseau sans fil utilisé et identifier les zones où le signal sans fil dépasse le bâtiment physique.
Objectif d'apprentissage 1.3.C : Décrire les actions que les individus peuvent entreprendre pour accroître la protection des données sensibles lors de l'utilisation d'Internet et de Wi-Fi.
1.3.C.1 Les individus doivent vérifier que le nom de tout réseau sans fil auquel ils se connectent correspond exactement au nom du réseau auquel ils prévoient de se connecter.
1.3.C.2 La plupart des protocoles Internet sont chiffrés pour protéger le trafic réseau. Cependant, les individus peuvent considérer la sensibilité de leurs données lorsqu'ils choisissent de se connecter à des réseaux Wi-Fi non chiffrés pour protéger des données vulnérables telles que les requêtes DNS.
1.3.C.3 Les individus peuvent envisager d'utiliser un réseau privé virtuel (VPN), qui chiffre tout leur trafic vers le système de l'opérateur VPN. Bien que cette action empêche un fournisseur de services de voir le trafic, le fournisseur VPN peut consulter le trafic.
Source: College Board AP Course and Exam Description · Source : Description du cours et de l'examen AP College Board
English
Not all adversaries are the same. We classify them by skill: low-skilled attackers buy ready-made tools online and reuse known exploits 漏洞利用, while high-skilled attackers write their own tools and can discover brand-new holes called zero days 零日漏洞. Their motivation 动机 varies too - greed, revenge, politics, or belief.
Public Wi-Fi is a favourite hunting ground. Three wireless attacks you must know:
Evil twin 双胞胎恶意热点 - the adversary sets up a fake access point 接入点 with a name (SSID 服务集标识符) copied from the real network. Victims connect to the fake one, and the adversary reads their traffic (though encrypted 加密的 sites like HTTPS stay safe).
Jamming 干扰攻击 - the adversary floods the air with a strong radio signal so no one can connect. This is one kind of denial of service (DoS) 拒绝服务 attack.
War driving 战争驾驶 - the adversary drives around detecting wireless networks and where their signal leaks outside a building.
To protect yourself on public networks: check that the network name exactly matches the one you intend to join, prefer encrypted sites, and consider a virtual private network (VPN) 虚拟专用网络, which encrypts all of your traffic to the VPN operator.
Français
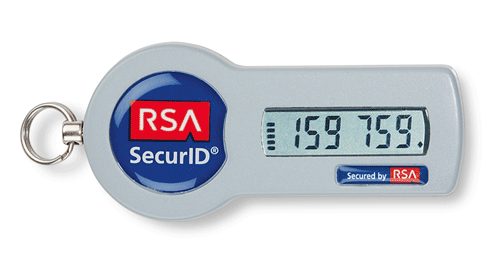
Un jeton de sécurité : les codes à usage unique et les jetons empêchent les connexions basées uniquement sur le mot de passe d'être suffisantes
Tous les adversaires ne sont pas égaux. Nous les classons selon leur compétence : les attaquants peu compétents achètent des outils tout prêts en ligne et réutilisent des exploits 漏洞利用 connus, tandis que les attaquants hautement compétents écrivent leurs propres outils et peuvent découvrir de nouveaux trous de sécurité appelés zero days 零日漏洞. Leur motivation 动机 varie également : cupidité, vengeance, politique ou conviction.
Le Wi-Fi public est un terrain de chasse favori. Trois attaques sans fil dont vous devez connaître l'existence :
Evil twin 双胞胎恶意热点 – l'adversaire met en place un faux point d'accès avec un nom (SSID 服务集标识符) copié à partir du réseau légitime. Les victimes se connectent au faux réseau, et l'adversateur lit leur trafic (bien que les sites chiffrés 加密的 comme HTTPS restent en sécurité).
Jamming 干扰攻击 – l'adversateur inonde l'espace aérien d'un signal radio puissant pour empêcher toute connexion. C'est une forme d'attaque par déni de service (DoS) 拒绝服务.
War driving 战争驾驶 – l'adversateur circule pour détecter les réseaux sans fil et localiser où leur signal fuit hors d'un bâtiment.
Un point d'accès evil-twin copie le nom du réseau réel pour que les victimes se connectent à l'attaquant
Pour vous protéger sur les réseaux publics : vérifiez que le nom du réseau correspond exactement à celui auquel vous souhaitez vous joindre, privilégiez les sites chiffrés, et envisagez un réseau privé virtuel (VPN) 虚拟专用网络, qui chiffre tout votre trafic vers l'opérateur VPN.
AI-Based Cybersecurity Attacks · Attaques de cybersécurité basées sur l'IA
Syllabus · Programme
English
Learning Objective 1.4.A: Explain how adversaries use AI-powered tools to augment cyberattacks.
1.4.A.1 Adversaries can use AI-powered tools that leverage existing voice and image samples of a person to create a digital avatar of that person. The use of these technologies enables adversaries to impersonate someone over the phone or even on a video call, which can lead to financial loss or the sharing of sensitive or private information. As more organizations adopt voice-based authentication, the impact of voice-impersonation has a larger potential impact.
1.4.A.2 Adversaries can use generative AI tools, like large language models (LLMs), to create convincing phishing messages in any target language. Because traditional phishing messages are sometimes written by non-native speakers of the target’s language, unnatural language is a feature that has been used to distinguish phishing messages from legitimate messages. However, with AI tools, adversaries can now craft phishing messages in any language that read as though they were written by a native speaker.
1.4.A.3 Adversaries can craft prompts that extract secure or sensitive information from LLMs. Secure or sensitive information in LLMs can come from user input and the large data sets used to train LLMs.
1.4.A.4 Adversaries can publish websites or modify existing websites to contain false information so that the false information will be included in the training sets for LLMs, causing the LLMs to repeat the false information.
1.4.A.5 Adversaries can perform reconnaissance on a target using AI-powered tools that scan the internet to gather information posted on social media and public websites.
1.4.A.6 Adversaries can use AI-enhanced coding tools to help them write new malware, modify existing application code to perform malicious activities, or to find vulnerabilities in large code bases.
Learning Objective 1.4.B: Explain how to protect against some AI-augmented cyberattacks.
1.4.B.1 Shared secrets with close friends and relatives that can be used to verify each other’s identities should be established. A secret word or phrase known only to two parties can be used to authenticate identities in high-stakes situations.
1.4.B.2 Multifactor authentication (MFA) should be enabled. If an adversary clones a target’s voice to access a system with voice authentication, requiring a second authentication factor could prevent an adversary from gaining access to accounts.
1.4.B.3 Personal or sensitive data should not be entered into any AI-powered tools, such as chatbots or virtual assistants. Some AI-powered tools feed user input back into the model to provide continuous training. Adversaries could extract data that users have included in prompts.
1.4.B.4 Output from AI-powered tools should be carefully evaluated. Verify information from AI-powered tools using reputable, stable, non-AI-based sources.
Français
Objectif d'apprentissage 1.4.A : Expliquer comment les adversaires utilisent des outils pilotés par l'IA pour renforcer les cyberattaques.
1.4.A.1 Les adversaires peuvent utiliser des outils pilotés par l'IA qui exploitent des échantillons vocaux et visuels existants d'une personne pour créer un avatar numérique de cette personne. L'utilisation de ces technologies permet aux adversaires de se faire passer pour quelqu'un au téléphone ou même lors d'un appel vidéo, ce qui peut entraîner des pertes financières ou le partage d'informations sensibles ou privées. Avec l'adoption croissante de l'authentification vocale par les organisations, l'impact de l'imitation vocale a un potentiel d'impact plus important.
1.4.A.2 Les adversaires peuvent utiliser des outils d'IA générative, comme les grands modèles de langage (LLM), pour créer des messages de hameçonnage convaincants dans n'importe quelle langue cible. Comme les messages de hameçonnage traditionnels sont parfois écrits par des non-locuteurs natifs de la langue cible, un langage mal naturel est une caractéristique qui a été utilisée pour distinguer les messages de hameçonnage des messages légitimes. Cependant, avec les outils IA, les adversaires peuvent désormais rédiger des messages de hameçonnage dans n'importe quelle langue qui semblent avoir été écrits par un locuteur natif.
1.4.A.3 Les adversaires peuvent concevoir des invitations (prompts) pour extraire des informations sécurisées ou sensibles des LLM. Les informations sécurisées ou sensibles dans les LLM peuvent provenir des entrées d'utilisateurs et des grands ensembles de données utilisés pour entraîner les LLM.
1.4.A.4 Les adversaires peuvent publier des sites Web ou modifier des sites Web existants pour y contenir de fausses informations afin que ces fausses informations soient incluses dans les ensembles de formation des LLM, causant ainsi la répétition de ces fausses informations par les LLM.
1.4.A.5 Les adversaires peuvent effectuer une reconnaissance sur une cible en utilisant des outils pilotés par l'IA qui scanent Internet pour recueillir des informations publiées sur les réseaux sociaux et les sites Web publics.
1.4.A.6 Les adversaires peuvent utiliser des outils de codage améliorés par l'IA pour les aider à écrire de nouveaux logiciels malveillants, modifier du code d'application existant pour effectuer des activités malveillantes, ou trouver des vulnérabilités dans de vastes bases de code.
Objectif d'apprentissage 1.4.B : Expliquer comment se protéger contre certaines cyberattaques renforcées par l'IA.
1.4.B.1 Des secrets partagés avec des amis proches et des membres de la famille pouvant être utilisés pour vérifier mutuellement leurs identités devraient être établis. Un mot ou une phrase secret connu uniquement de deux parties peut être utilisé pour authentifier les identités dans des situations à enjeux élevés.
1.4.B.2 L'authentification multifacteur (MFA) doit être activée. Si un adversaire clone la voix d'une cible pour accéder à un système avec authentification vocale, l'exigence d'un second facteur d'authentification pourrait empêcher l'adversaire d'accéder aux comptes.
1.4.B.3 Les données personnelles ou sensibles ne doivent pas être saisies dans des outils pilotés par l'IA, tels que des chatbots ou des assistants virtuels. Certains outils pilotés par l'IA réinjectent l'entrée de l'utilisateur dans le modèle pour fournir un entraînement continu. Les adversaires pourraient extraire des données que les utilisateurs ont incluses dans les invites.
1.4.B.4 Les sorties des outils pilotés par l'IA doivent être soigneusement évaluées. Vérifiez les informations issues des outils pilotés par l'IA en utilisant des sources fiables, stables et non basées sur l'IA.
Source: College Board AP Course and Exam Description · Source : Description du cours et de l'examen AP College Board
English
Artificial intelligence gives adversaries powerful new tools. With enough voice and image samples, an adversary can build a deepfake 深度伪造 avatar to impersonate someone on a call. Large language models (LLMs) 大语言模型 let them write convincing phishing 钓鱼 emails in perfect, native-sounding language - removing the clumsy wording that once gave scams away.
AI also helps adversaries on the back end: crafting prompts that pull secret data out of an LLM, planting false information on websites so it poisons an LLM's training data, scanning the internet to gather facts about a target, and even writing new malware.
You can defend against many AI-augmented attacks: agree on a shared secret 共享秘密 word with close contacts to verify identity, enable MFA (so a cloned voice alone cannot log in), never type sensitive data into a chatbot, and always double-check AI output against reliable, non-AI sources.
AI writes code, and that cuts both ways. Adversaries use AI-enhanced coding tools 人工智能辅助编程工具 to write new malware faster than they could by hand, to modify existing application code so that it performs malicious activity, and to scan a codebase for vulnerabilities 漏洞 to attack. The skill barrier falls: someone who could not previously write an exploit can now ask for one, so the number of capable attackers rises even when no new technique is invented.
Français
L'intelligence artificielle offre aux adversaires de nouveaux outils puissants. Avec suffisamment d'échantillons vocaux et d'images, un adversaire peut créer un avatar deepfake 深度伪造 pour se faire passer pour quelqu'un lors d'un appel. Les grands modèles de langage (LLMs) 大语言模型 leur permettent d'écrire des courriels de hameçonnage convaincants dans une langue parfaite et naturelle – éliminant les formulations maladroites qui trahissaient autrefois les arnaques.
L'IA aide aussi les adversaires en arrière-plan : élaborer des requêtes pour extraire des données confidentielles d'un LLM, semer de fausses informations sur des sites web pour empoisonner les données d'entraînement d'un LLM, scanner Internet pour rassembler des faits sur une cible, et même écrire de nouveaux malwares.
Vous pouvez vous défendre contre de nombreuses attaques augmentées par l'IA : convenir d'un mot secret partagé 共享秘密 avec vos proches pour vérifier l'identité, activer la MFA (pour qu'une voix clonée seule ne suffise pas à se connecter), ne jamais taper de données sensibles dans un chatbot, et toujours double-vérifier la sortie de l'IA auprès de sources fiables non-AI.
L'IA écrit du code, et cela va dans les deux sens. Les adversaires utilisent des outils de codage assistés par IA 人工智能辅助编程工具 pour écrire de nouveaux malwares plus vite qu'ils ne le pourraient manuellement, modifier du code d'application existant pour y intégrer des activités malveillantes, et scanner une base de code pour trouver des vulnérabilités 漏洞 à exploiter. La barrière de compétence baisse : quelqu'un qui ne pouvait auparavant pas écrire un exploit peut maintenant en demander un, faisant ainsi augmenter le nombre d'attaquants capables même sans invention de nouvelle technique.
Large language models (LLMs)/lɑːdʒ ˈlæŋɡwɪdʒ ˈmɒdlz/
大语言模型
dà yǔ yán mó xíng
1.5
Leveraging AI in Cyber Defense · Exploitation de l'IA pour la défense cybernétique
Syllabus · Programme
English
Learning Objective 1.5.A: Explain how cyber defenders can leverage AI-powered tools to protect networks, applications, and data.
1.5.A.1 AI tools can review current security configurations, like firewall rules and access controls, and recommend more secure options. Recommendations should always be checked by a knowledgeable security technician before being implemented.
1.5.A.2 AI-powered tools can analyze application code to identify vulnerabilities and recommend mitigations. Recommendations should always be reviewed by a knowledgeable programmer before being implemented.
1.5.A.3 AI-powered tools can suggest rules for automated detection systems. Detection rules should always be reviewed by a knowledgeable detection engineer before being added to a system.
Learning Objective 1.5.B: Explain how AI-powered tools are enabling faster and more accurate threat detection and response.
1.5.B.1 Of the millions of digital events that happen on networks daily, some likely represent an adversary conducting malicious activity. Humans cannot carefully examine all those events to identify the malicious activity.
1.5.B.2 AI-powered tools can be trained to quickly analyze digital events and sort the events that are likely malicious activity from those that are harmless.
1.5.B.3 AI-powered tools can be programmed to alert human cybersecurity personnel when likely malicious activity is detected or to take specific corrective actions based on the type of malicious activity detected.
1.5.B.4 AI-powered tools enable threat-detection and response teams to catch malicious activity and intervene quickly to prevent loss, harm, damage, and destruction to digital infrastructure and data.
Français
Objectif d'apprentissage 1.5.A : Expliquer comment les défenseurs cyber peuvent utiliser des outils pilotés par l'IA pour protéger les réseaux, les applications et les données.
1.5.A.1 Les outils IA peuvent examiner les configurations de sécurité actuelles, telles que les règles de pare-feu et les contrôles d'accès, et recommander des options plus sûres. Les recommandations doivent toujours être vérifiées par un technicien en sécurité compétent avant d'être mises en œuvre.
1.5.A.2 Les outils pilotés par l'IA peuvent analyser le code d'application pour identifier les vulnérabilités et recommander des atténuations. Les recommandations doivent toujours être examinées par un programmeur compétent avant d'être mises en œuvre.
1.5.A.3 Les outils pilotés par l'IA peuvent suggérer des règles pour les systèmes de détection automatisée. Les règles de détection doivent toujours être examinées par un ingénieur en détection compétent avant d'être ajoutées à un système.
Objectif d'apprentissage 1.5.B : Expliquer comment les outils pilotés par l'IA permettent une détection et une réponse aux menaces plus rapides et plus précises.
1.5.B.1 Sur les millions d'événements numériques qui se produisent quotidiennement sur les réseaux, certains représentent probablement un adversaire menant des activités malveillantes. Les humains ne peuvent pas examiner minutieusement tous ces événements pour identifier les activités malveillantes.
1.5.B.2 Les outils pilotés par l'IA peuvent être entraînés pour analyser rapidement les événements numériques et trier les événements susceptibles d'être des activités malveillantes de ceux qui sont inoffensifs.
1.5.B.3 Les outils pilotés par l'IA peuvent être programmés pour alerter le personnel de cybersécurité humain lorsque des activités malveillantes probables sont détectées ou pour prendre des mesures correctives spécifiques en fonction du type d'activité malveillante détectée.
1.5.B.4 Les outils pilotés par l'IA permettent aux équipes de détection et de réponse aux menaces de capturer les activités malveillantes et d'intervenir rapidement pour prévenir les pertes, dommages, destructions et préjudices à l'infrastructure et aux données numériques.
Source: College Board AP Course and Exam Description · Source : Description du cours et de l'examen AP College Board
English
The same technology defends us. AI tools can analyse an application's own source code, identify vulnerabilities in it and recommend mitigations; they can also review firewall rules and access settings and recommend safer options - though a human expert must always check the advice before applying it. AI can scan application code for weaknesses and suggest detection rules.
⚠️ A recommendation is not a fix. The CED is explicit that the advice must be reviewed and implemented by a knowledgeable programmer: an AI tool can be confidently wrong about whether a flaw is exploitable, and applying a suggested patch without understanding it can introduce a new fault of its own.
Its biggest advantage is scale. A medium network produces millions of events every day - far too many for people to read. AI can quickly sort the harmless events from the likely-malicious ones, alert human staff, or take an automatic action. This lets defenders catch an attack and respond in seconds instead of days, preventing loss and damage.
That scale is what makes threat detection and response 威胁检测与响应 possible in practice: an AI system flags malicious activity as it happens, so the response team can intervene quickly enough to prevent loss, harm, or destruction of digital infrastructure — rather than reading the logs days later and finding out what was taken.
Français
La même technologie nous défend. Les outils d'IA peuvent analyser le propre code source d'une application, identifier ses vulnérabilités et recommander des remèdes ; ils peuvent aussi examiner les règles de pare-feu et les paramètres d'accès pour proposer des options plus sûres – bien qu'un expert humain doive toujours vérifier les conseils avant de les appliquer. L'IA peut scanner le code d'application pour détecter des faiblesses et suggérer des règles de détection.
⚠️ Une recommandation n'est pas une solution. Le CED précise explicitement que les conseils doivent être revus et mis en œuvre par un programmeur expérimenté : un outil d'IA peut avoir tort avec confiance quant à l'exploitabilité d'une faille, et appliquer un correctif suggéré sans compréhension peut introduire une nouvelle défaillance.
Son principal avantage est l'échelle. Un réseau moyen produit des millions d'événements par jour – beaucoup trop pour que des humains puissent les lire. L'IA peut rapidement trier les événements inoffensifs des événements probablement malveillants, alerter le personnel humain, ou prendre une action automatique. Cela permet aux défenseurs de repérer une attaque et de répondre en secondes plutôt qu'en jours, prévenant ainsi les pertes et les dommages.
C'est cette échelle qui rend la détection et la réponse aux menaces 威胁检测与响应 possibles en pratique : un système d'IA signale l'activité malveillante au fur et à mesure, permettant à l'équipe de réponse d'intervenir rapidement assez pour prévenir les pertes, les dommages ou la destruction des infrastructures numériques – plutôt que de lire les journaux plusieurs jours plus tard et de découvrir ce qui a été volé.
1.5
Exam tips · Conseils d'examen
English
When a question asks you to rank risks, remember high risk = high impact AND easy to exploit. A parking-lot Wi-Fi leak matters less than an open internal port that lets an adversary spoof a device.
Learn the social-engineering tactics by name - intimidation, urgency, pretexting, authority, consensus, scarcity, familiarity - and be ready to spot which one an email is using.
Encryption still protects you on an evil twin: the adversary sees your traffic but cannot read HTTPS. Say what is exposed, not just "it's unsafe".
For "how to make authentication stronger", MFA is almost always part of the answer, plus long/unique passwords from a manager.
AI is dual-use: the same tool (LLMs, code analysis) appears on both the attack and the defense side. Read the question carefully to see which side it asks about.
Français
Lorsqu'une question vous demande de hiérarchiser les risques, rappelez-vous que risque élevé = impact élevé ET facile à exploiter. Une fuite Wi-Fi dans un parking compte moins qu'un port interne ouvert qui permet à un adversaire de tromper un appareil.
Apprenez les tactiques d'ingénierie sociale par leur nom – intimidation, urgence, prétexte, autorité, consensus, rareté, familiarité – et soyez prêt à identifier laquelle est utilisée dans un courriel.
Le chiffrement vous protège encore sur un evil twin : l'adversaire voit votre trafic mais ne peut pas lire le HTTPS. Dites quoi est exposé, et non seulement « c'est dangereux ».
Pour « comment renforcer l'authentification », la MFA fait presque toujours partie de la réponse, ainsi que des mots de passe longs/unique provenant d'un gestionnaire.
L'IA est à double usage : le même outil (LLMs, analyse de code) apparaît à la fois du côté de l'attaque et de la défense. Lisez attentivement la question pour voir de quel côté elle pose problème.
Cyber Foundations · Fondamentaux de la cybersécurité
Syllabus · Programme
English
Learning Objective 2.1.A: Identify social engineering attacks.
2.1.A.1 Social engineers use psychological tactics to manipulate targets into taking a desired action.
2.1.A.2 Pretexting is when adversaries create a believable reason to contact a target.
2.1.A.3 Authority is when adversaries impersonate someone with power over a target or pretend to relay instructions from that person.
2.1.A.4 Intimidation is when adversaries state negative consequences if demands aren’t met.
2.1.A.5 Consensus is when adversaries create social pressure by making a target believe everyone else is doing a desired action.
2.1.A.6 Scarcity is when adversaries create a sense of limited availability.
2.1.A.7 Familiarity is when adversaries pretend to be or know someone close to a target to establish trust.
2.1.A.8 Urgency is when adversaries create a deadline that requires quick action by a target to avert negative consequences.
Learning Objective 2.1.B: Identify types of adversaries.
2.1.B.1 Script kiddies are low-skilled adversaries who use tools developed by others without understanding how the tools work. They are often motivated by greed or a desire for recognition.
2.1.B.2 Hacktivists are motivated by social, political, or personal causes. They compromise computers and networks to support their cause or stop perceived harm, believing their goals justify their illegal methods.
2.1.B.3 Insider adversaries are unique threats because they have legitimate credentials and access to systems and data. They can be recruited by malicious third parties and can be motivated by greed or revenge.
2.1.B.4 Cyberterrorists are motivated by politics or beliefs and seek to disrupt entire communities, regions, or nations through cyberattacks (e.g., attacking a power grid, water treatment plant, or other civil infrastructure). They can act independently or on behalf of governments or criminal organizations.
2.1.B.5 Transnational criminal organizations seek financial gain primarily by deploying ransomware and stealing corporate intellectual property (IP) to sell in illegal markets.
Learning Objective 2.1.C: Describe the phases of a cyberattack.
2.1.C.1 Cyberattacks aim to disrupt, harm, steal, or destroy devices, networks, or data. Adversaries work in phases, which may not all be used in every attack. The phases are:
i. Reconnaissance
ii. Initial access
iii. Persistence
iv. Lateral movement
v. Taking action
vi. Evading detection
2.1.C.2 In the reconnaissance phase of an attack, adversaries gather as much information as possible about their target, often using open source intelligence (OSINT), which is freely available information.
2.1.C.3 In the initial-access phase of an attack, adversaries establish a foothold on the target’s computer, often through social engineering or compromised or weak credentials.
2.1.C.4 After gaining access during an attack, adversaries establish persistence to maintain access without needing to regain it. They may use a command and control (C2) protocol to send commands to the device and receive output, often through malware like a remote access trojan (RAT) or rootkit.
2.1.C.5 In the lateral-movement phase of an attack, adversaries try to escalate their privileges by accessing computers and user accounts with elevated permissions to services and data.
2.1.C.6 In the taking-action phase of an attack, adversaries act on their objectives by collecting targeted data, exfiltrating it, and disrupting services or destroying data.
2.1.C.7 In the final phase of an attack, many adversaries try to evade detection by removing or editing log files and erasing other files they may have planted on devices (e.g., malware).
Learning Objective 2.1.D: Describe the risk assessment process.
2.1.D.1 Risk occurs when a threat can exploit a vulnerability to compromise an asset.
2.1.D.2 An asset is anything valuable. Assets include financial resources, intellectual property, data, digital infrastructure, physical property, and reputation.
2.1.D.3 Risk assessment considers two factors:
The likelihood of an attack against a specific vulnerability
The severity of the projected damage from an attack against a specific vulnerability
2.1.D.4 The likelihood of a vulnerability being exploited depends on many factors, including:
The value of the target: Adversaries are more likely to attack targets they perceive as valuable.
The level of skill required to exploit the vulnerability (i.e., the difficulty): Vulnerabilities with well-documented exploits often require less skill and can be carried out by more adversaries.
The motivation and capabilities of likely adversaries: Highly motivated and skilled adversaries are more likely to be able to perform more complex exploits.
2.1.D.5 The severity of an attack is often measured by financial cost, which can also include reputational and operational impacts.
Illustrative examples for 2.1.D.5:
A hacktivist is passionate about illegal fishing practices supported by a local food production company. The main webpage of this food production company would be a high-value target for this hacktivist; defacing the webpage to expose the company’s support of illegal fishing would provide no financial gain to the adversary, but would allow them to raise awareness about an issue that motivates them.
2.1.D.6 The result of a risk assessment can be quantitative or qualitative.
Quantitative risk assessment assigns a numeric value to a vulnerability based on a numeric scale (e.g., 1–10) or quantifiable impact, which could be financial (e.g., a $10,000 annual risk).
Illustrative examples for 2.1.D.6:
Low, medium, high, severe
Unlikely low impact, likely low impact, unlikely high impact, likely high impact
2.1.D.7 Risk assessment documentation should include:
Vulnerable assets and their value
Descriptions of likely threats to the assets
Details of specific vulnerabilities for specific assets and how they would be exploited
An explanation of the severity of damage (financial, operational, reputational, etc.) if a specific asset were compromised, and the likelihood of that compromise occurring
A final rating, quantitative or qualitative, for each risk identified
Illustrative examples for 2.1.D.7:
Scaled score (e.g., 1–10)
Monetary value (e.g., a $10,000 risk vs. a$100,000 risk)
Learning Objective 2.1.E: Identify strategies for managing risk.
2.1.E.1 Once a risk has been identified and assessed, an organization has four options for managing that risk:
i. Avoid
ii. Transfer
iii. Mitigate
iv. Accept
2.1.E.2 Risk avoidance stops the activity that is generating the risk. If the activity is a critical part of an organization’s mission or purpose, then avoidance is not possible.
2.1.E.3 Risk transference places the burden of the risk on another entity, such as an insurance company, a government, or consumers.
2.1.E.4 Risk mitigation implements security controls to reduce the likelihood or impact of a risk.
2.1.E.5 Residual risk is the risk that remains after an organization has gone through avoidance, transference, and mitigation. The residual risk is the level of risk that an organization is willing to accept. Risk acceptance acknowledges the fact that absolute security is unattainable.
2.1.E.6 To conserve financial resources and employee capacity, an organization will often favor solutions that are cost effective and easy to implement and maintain. Cost-effective solutions cost less to install and maintain than the expected loss from an attack.
Learning Objective 2.1.F: Identify types of security controls.
2.1.F.1 Security controls address at least one of the following principles:
Confidentiality ensures that only authorized individuals, systems, or processes can access data. Systems lacking confidentiality are vulnerable to data theft or destruction.
Integrity ensures data are accurate and trustworthy. Systems lacking integrity are vulnerable to data manipulation.
Availability ensures data and services are accessible to authorized individuals when needed. Systems lacking availability may experience unexpected downtime.
2.1.F.2 Security controls can be classified by type.
Physical controls provide security in the physical space and include locks, fences, and cameras, bollards, and security guards.
Technical controls provide security in the digital space and include firewalls, anti-malware software, and encryption.
Managerial controls provide rules, guidelines, policies, and procedures that specify what security should be in place and include password policies, regular access reviews, and incident response plans (IRPs).
2.1.F.3 Security controls can be classified by function.
Preventative controls address potential vulnerabilities with the goal of stopping an adversary from attacking and include locks and encryption.
Detective controls help identify attacks when they occur and include intrusion detection systems (IDSs), cameras, and security incident and event management (SIEM) systems.
Corrective controls fix problems and help restore systems to an operational state and include vulnerability patching, repairing a broken card reader, and intrusion prevention systems (IPSs).
Learning Objective 2.1.G: Explain why a defense-in-depth security strategy is necessary to optimally protect an organization.
2.1.G.1 A defense-in-depth strategy, or layered defense, uses multiple types of security controls to protect sensitive data and systems.
2.1.G.2 A defense-in-depth strategy allows an organization to address different types of threats, each with a security control most suited to mitigate it.
2.1.G.3 A defense-in-depth strategy allows for resilience in data protection so when one security control is bypassed by an adversary, another security control may still prevent access to the data or system or limit the damage done to the data or system.
2.1.G.4 Layers in a defense-in-depth strategy can include human, physical, network, device, application, and data.
Français
Objectif d'apprentissage 2.1.A : Identifier les attaques d'ingénierie sociale.
2.1.A.1 Les ingénieurs sociaux utilisent des tactiques psychologiques pour manipuler les cibles afin qu'elles effectuent une action souhaitée.
2.1.A.2 Le prétexte consiste pour les adversaires à créer une raison crédible pour contacter une cible.
2.1.A.3 L'autorité consiste pour les adversaires à se faire passer pour quelqu'un ayant autorité sur une cible ou à prétendre transmettre des instructions de cette personne.
2.1.A.4 L'intimidation consiste pour les adversaires à annoncer des conséquences négatives si leurs exigences ne sont pas satisfaites.
2.1.A.5 Le consensus consiste pour les adversaires à créer une pression sociale en faisant croire à une cible que tout le monde effectue une action souhaitée.
2.1.A.6 La rareté consiste pour les adversaires à créer un sentiment de disponibilité limitée.
2.1.A.7 La familiarité consiste pour les adversaires à se faire passer pour quelqu'un de proche de la cible ou à prétendre connaître cette personne pour établir la confiance.
2.1.A.8 L'urgence consiste pour les adversaires à créer une échéance nécessitant une action rapide de la cible pour éviter des conséquences négatives.
Objectif d'apprentissage 2.1.B : Identifier les types d'adversaires.
2.1.B.1 Les script kiddies sont des adversaires peu qualifiés qui utilisent des outils développés par d'autres sans comprendre comment ces outils fonctionnent. Ils sont souvent motivés par la cupidité ou le désir de reconnaissance.
2.1.B.2 Les hacktivistes sont motivés par des causes sociales, politiques ou personnelles. Ils compromettent des ordinateurs et des réseaux pour soutenir leur cause ou stopper un mal perçu, croyant que leurs objectifs justifient leurs méthodes illégales.
2.1.B.3 Les adversaires internes constituent une menace particulière car ils disposent de credentiels légitimes et d'un accès aux systèmes et aux données. Ils peuvent être recrutés par des tiers malveillants et être motivés par la cupidité ou la vengeance.
2.1.B.4 Les cyberterroristes sont motivés par des considérations politiques ou idéologiques et cherchent à perturber des communautés entières, des régions ou des nations par des cyberattaques (par exemple, attaquer un réseau électrique, une station de traitement de l'eau ou d'autres infrastructures civiles). Ils peuvent agir de manière autonome ou au nom de gouvernements ou d'organisations criminelles.
2.1.B.5 Les organisations criminelles transnationales cherchent principalement à obtenir un gain financier en déployant des ransomwares et en volant de la propriété intellectuelle d'entreprise (PI) pour la vendre sur des marchés illégaux.
Objectif d'apprentissage 2.1.C : Décrire les phases d'une cyberattaque.
2.1.C.1 Les cyberattaques visent à perturber, nuire, voler ou détruire des appareils, des réseaux ou des données. Les adversaires agissent par phases, qui ne sont pas toutes utilisées dans chaque attaque. Les phases sont :
i. Reconnaissance
ii. Accès initial
iii. Persistance
iv. Mouvement latéral
v. Exécution d'actions
vi. Évasion de la détection
2.1.C.2 Lors de la phase de reconnaissance d'une attaque, les adversaires collectent autant d'informations que possible sur leur cible, utilisant souvent du renseignement d'origine ouverte (OSINT), c'est-à-dire des informations librement disponibles.
2.1.C.3 Lors de la phase d'accès initial d'une attaque, les adversaires s'installent sur l'ordinateur cible, souvent par ingénierie sociale ou via des identifiants compromis ou faibles.
2.1.C.4 Après avoir obtenu l'accès lors d'une attaque, les adversaires établissent une persistance pour maintenir l'accès sans avoir besoin de le récupérer. Ils peuvent utiliser un protocole de commande et contrôle (C2) pour envoyer des commandes à l'appareil et recevoir des sorties, souvent via un malware tel qu'un cheval de Troie d'accès à distance (RAT) ou un rootkit.
2.1.C.5 Lors de la phase de mouvement latéral d'une attaque, les adversaires tentent d'élever leurs privilèges en accédant à des ordinateurs et des comptes utilisateurs avec des permissions élevées vers des services et des données.
2.1.C.6 Lors de la phase d'exécution d'actions d'une attaque, les adversaires agissent selon leurs objectifs en collectant des données ciblées, en les exfiltrant et en perturbant des services ou en détruisant des données.
2.1.C.7 Lors de la dernière phase d'une attaque, de nombreux adversaires tentent d'éviter la détection en supprimant ou en modifiant des journaux d'événements et en effaçant d'autres fichiers qu'ils ont pu placer sur des appareils (par exemple, des malwares).
Objectif d'apprentissage 2.1.D : Décrire le processus d'évaluation des risques.
2.1.D.1 Un risque survient lorsqu'une menace peut exploiter une vulnérabilité pour compromettre un actif.
2.1.D.2 Un actif est tout ce qui a de la valeur. Les actifs incluent les ressources financières, la propriété intellectuelle, les données, l'infrastructure numérique, les biens physiques et la réputation.
2.1.D.3 L'évaluation des risques prend en compte deux facteurs :
La probabilité qu'une attaque contre une vulnérabilité spécifique se produise
La gravité des dommages projetés résultant d'une attaque contre une vulnérabilité spécifique
2.1.D.4 La probabilité qu'une vulnérabilité soit exploitée dépend de nombreux facteurs, notamment :
La valeur de la cible : Les adversaires sont plus susceptibles d'attaquer des cibles qu'ils perçoivent comme valables.
Le niveau de compétence requis pour exploiter la vulnérabilité (c'est-à-dire la difficulté) : Les vulnérabilités disposant d'exploits bien documentés nécessitent souvent moins de compétences et peuvent être exploitées par davantage d'adversaires.
La motivation et les capacités des adversaires probables : Les adversaires hautement motivés et compétents sont plus susceptibles d'être capables d'effectuer des exploits complexes.
2.1.D.5 La gravité d'une attaque est souvent mesurée par le coût financier, ce qui peut également inclure des impacts sur la réputation et les opérations.
Exemples illustratifs pour 2.1.D.5 :
Un hacktiviste est passionné par les pratiques de pêche illégale soutenues par une entreprise locale de production alimentaire. La page web principale de cette entreprise serait une cible de haute valeur pour cet hacktiviste ; la modification de la page web pour exposer le soutien de l'entreprise à la pêche illégale ne fournirait aucun gain financier à l'adversaire, mais lui permettrait de sensibiliser à un sujet qui le motive.
2.1.D.6 Le résultat d'une évaluation des risques peut être quantitatif ou qualitatif.
L'évaluation quantitative des risques attribue une valeur numérique à une vulnérabilité sur la base d'une échelle numérique (par ex., 1–10) ou d'un impact quantifiable, qui peut être financier (par ex., un risque annuel de $10,000).
Exemples illustratifs pour 2.1.D.6 :
Faible, moyen, élevé, sévère
Peu probable à faible impact, probable à faible impact, peu probable à fort impact, probable à fort impact
2.1.D.7 La documentation de l'évaluation des risques doit comprendre :
Les actifs vulnérables et leur valeur
Des descriptions des menaces probables pesant sur les actifs
Des détails sur les vulnérabilités spécifiques pour des actifs spécifiques et la manière dont elles seraient exploitées
Une explication de la gravité des dommages (financiers, opérationnels, réputationnels, etc.) si un actif spécifique était compromis, ainsi que la probabilité que cette compromission se produise
Une note finale, quantitative ou qualitative, pour chaque risque identifié
Exemples illustratifs pour 2.1.D.7 :
Score gradué (par exemple, 1–10)
Valeur monétaire (par ex., un risque $10,000 risk vs. a$100,000)
Objectif d'apprentissage 2.1.E : Identifier les stratégies de gestion des risques.
2.1.E.1 Une fois qu'un risque a été identifié et évalué, une organisation dispose de quatre options pour le gérer :
i. Éviter
ii. Transférer
iii. Atténuer
iv. Accepter
2.1.E.2 L'évitement du risque consiste à cesser l'activité qui génère le risque. Si cette activité constitue une partie essentielle de la mission ou de l'objectif d'une organisation, alors l'évitement n'est pas possible.
2.1.E.3 Le transfert de risque place le fardeau du risque sur une autre entité, telle qu'une compagnie d'assurance, un gouvernement ou des consommateurs.
2.1.E.4 L'atténuation du risque met en œuvre des contrôles de sécurité pour réduire la probabilité ou l'impact d'un risque.
2.1.E.5 Le risque résiduel est le risque qui subsiste après qu'une organisation ait eu recours à l'évitement, au transfert et à l'atténuation. Le risque résiduel correspond au niveau de risque auquel une organisation est prête à consentir. L'acceptation du risque reconnaît le fait qu'une sécurité absolue est inatteignable.
2.1.E.6 Pour préserver les ressources financières et la capacité des employés, une organisation favorise souvent des solutions rentables et faciles à mettre en œuvre et à entretenir. Les solutions rentables coûtent moins à installer et à entretenir que la perte attendue résultant d'une attaque.
Objectif d'apprentissage 2.1.F : Identifier les types de contrôles de sécurité.
2.1.F.1 Les contrôles de sécurité abordent au moins l'un des principes suivants :
La confidentialité garantit que seuls les individus, systèmes ou processus autorisés peuvent accéder aux données. Les systèmes dépourvus de confidentialité sont vulnérables au vol ou à la destruction de données.
L'intégrité garantit que les données sont exactes et dignes de confiance. Les systèmes dépourvus d'intégrité sont vulnérables à la manipulation des données.
La disponibilité garantit que les données et les services sont accessibles aux personnes autorisées lorsque cela est nécessaire. Les systèmes dépourvus de disponibilité peuvent connaître des temps d'arrêt inattendus.
2.1.F.2 Les contrôles de sécurité peuvent être classés par type.
Les contrôles physiques assurent la sécurité dans l'espace physique et comprennent des serrures, des clôtures, des caméras, des borniers et des agents de sécurité.
Les contrôles techniques assurent la sécurité dans l'espace numérique et comprennent des pare-feu, des logiciels anti-malware et du chiffrement.
Les contrôles managériaux fournissent des règles, des directives, des politiques et des procédures précisant ce qui devrait être mis en place en matière de sécurité et comprennent des politiques de mots de passe, des revues d'accès régulières et des plans de réponse aux incidents (IRP).
2.1.F.3 Les contrôles de sécurité peuvent être classés par fonction.
Les contrôles préventifs traitent des vulnérabilités potentielles avec pour objectif d'empêcher un adversaire d'attaquer et comprennent des serrures et du chiffrement.
Les contrôles détectifs aident à identifier les attaques lorsqu'elles se produisent et comprennent des systèmes de détection d'intrusion (IDS), des caméras et des systèmes de gestion des incidents et événements de sécurité (SIEM).
Les contrôles correctifs résolvent les problèmes et aident à restaurer les systèmes dans un état opérationnel et comprennent la correction des vulnérabilités, la réparation d'un lecteur de cartes cassé et des systèmes de prévention d'intrusion (IPS).
Objectif d'apprentissage 2.1.G : Expliquer pourquoi une stratégie de sécurité en profondeur est nécessaire pour protéger optimalement une organisation.
2.1.G.1 Une stratégie de défense en profondeur, ou défense en couches, utilise plusieurs types de contrôles de sécurité pour protéger les données et systèmes sensibles.
2.1.G.2 Une stratégie de défense en profondeur permet à une organisation de faire face à différents types de menaces, chacune avec un contrôle de sécurité le mieux adapté pour l'atténuer.
2.1.G.3 Une stratégie de défense en profondeur permet la résilience de la protection des données afin que, lorsqu'un contrôle de sécurité est contourné par un adversaire, un autre contrôle de sécurité puisse encore empêcher l'accès aux données ou au système ou limiter les dommages causés aux données ou au système.
2.1.G.4 Les couches d'une stratégie de défense en profondeur peuvent inclure les humains, le physique, le réseau, les appareils, les applications et les données.
Source: College Board AP Course and Exam Description · Source : Description du cours et de l'examen AP College Board
English
Before defending a system, you need a shared language. This section builds it.
Every security control protects at least one part of the CIA triad 信息安全三要素 - the three goals of security:
Confidentiality 保密性 - only authorised people can read the data.
Integrity 完整性 - the data is accurate and unaltered.
Availability 可用性 - the data and services are there when needed.
Attacks come from different adversaries, classified by their goals. A script kiddie 脚本小子 reuses tools built by others for greed or recognition; a hacktivist 黑客活动分子 acts for a political, social, or personal cause; an insider 内部人员 already holds legitimate access and may act from revenge or greed; a cyberterrorist 网络恐怖分子 disrupts critical infrastructure like a power grid or water plant; and transnational criminal organisations 跨国犯罪组织 chase money through ransomware and stolen data.
Most attacks unfold in phases 阶段: reconnaissance 侦察 (gathering information, often from public OSINT 公开来源情报 sources), initial access, persistence, lateral movement 横向移动 (spreading to more systems by escalating privileges), taking action on the goal, and evading detection. Naming the phase an attacker has reached helps a defender choose the right response.
Social engineering: the seven tactics
Most attacks begin not with code but with social engineering 社会工程学 - psychological tricks that manipulate a person into doing what the adversary wants. The exam names seven tactics, and expects you to identify which one a scenario shows:
Tactic
The trick
Pretexting 借口
inventing a believable reason to make contact ("I'm from IT, verifying your account")
Authority 权威
posing as someone powerful, or relaying "the boss's" instructions
Intimidation 恐吓
threatening negative consequences if a demand is not met
Consensus 从众
claiming everyone else is already doing it, to create social pressure
Scarcity 稀缺
inventing limited availability ("only 2 left")
Familiarity 熟悉
pretending to be, or to know, someone close to the target
Urgency 紧迫感
imposing a tight deadline so the target acts before thinking
the common thread is that all seven bypass a target's judgement by triggering an automatic emotional response - fear, trust, haste, or the wish to fit in. The defence is the same each time: verify through a separate, trusted channel before acting.
A risk 风险 appears when a threat 威胁 can exploit a vulnerability 漏洞 to compromise an asset 资产 (anything valuable - data, money, hardware, reputation). We assess risk by weighing two things: the likelihood 可能性 of an attack and the severity 严重性 of the damage.
Likelihood itself depends on the value of the target (adversaries chase what looks worth stealing), the skill needed to exploit the vulnerability (a well-documented exploit needs little skill, so more adversaries can use it), and the motivation and capability of likely adversaries. Severity is usually measured in financial cost, but includes reputational and operational damage too.
The final rating can be written two ways, and the exam wants you to tell them apart:
quantitative 定量 - a number: a score on a scale (e.g. 1-10), or a money value (e.g. "a $10,000 annual risk").
qualitative 定性 - a label: low / medium / high / severe, or a grid such as likely-high-impact vs unlikely-low-impact.
A written risk assessment 风险评估 should record, for each risk: the vulnerable asset and its value, the likely threats, how the specific vulnerability would be exploited, the severity if it were compromised, and a final quantitative or qualitative rating.
Once a risk is measured, an organisation has four ways to manage it:
Avoid 规避 - stop the risky activity (only possible if it isn't essential).
Transfer 转移 - shift the burden to someone else, such as an insurer.
Mitigate 缓解 - add controls to lower the likelihood or impact.
Accept 接受 - live with the leftover residual risk 剩余风险, because perfect security is impossible.
Security controls are grouped two ways. By type: physical 物理 (locks, fences, guards), technical 技术 (firewalls, anti-malware, encryption), and managerial 管理 (policies and procedures). By function: preventative 预防性 (stop an attack, like a lock), detective 检测性 (spot an attack, like a camera), and corrective 纠正性 (fix and restore, like patching).
Worked example. A hospital stores patient records on an unencrypted server in an unlocked room. Rate the risk: the asset is highly sensitive (patient data, protected by law) and the vulnerability is easy to exploit (no encryption, no access control), so this is a high risk. Now classify one fix - a door lock: by type it is a physical control, and by function it is preventative (it stops entry before an attack even begins).
The best strategy layers many controls - a defense-in-depth 纵深防御 approach. If an adversary bypasses one layer, another still stands. Layers include human, physical, network, device, application, and data.
Français
Un mur de moniteurs : la surveillance et le journalisation du réseau aident à détecter les intrusions
Avant de défendre un système, vous avez besoin d'un langage commun. Cette section le construit.
Chaque contrôle de sécurité protège au moins une partie du triplet CIA 信息安全三要素 – les trois objectifs de la sécurité :
Confidentialité 保密性 – seuls les personnes autorisées peuvent lire les données.
Intégrité 完整性 – les données sont exactes et inchangées.
Disponibilité 可用性 – les données et les services sont présents quand nécessaire.
Le triplet CIA : les trois objectifs que tout contrôle de sécurité soutient
Les attaques proviennent de différents adversaires, classés selon leurs objectifs. Un script kiddie 脚本小子 réutilise des outils créés par d'autres pour la cupidité ou la reconnaissance ; un hacktivist 黑客活动分子 agit pour une cause politique, sociale ou personnelle ; un insider 内部人员 détient déjà un accès légitime et peut agir par vengeance ou cupidité ; un cyberterroriste 网络恐怖分子 perturbe des infrastructures critiques comme un réseau électrique ou une station d'épuration ; et les organisations criminelles transnationales 跨国犯罪组织 cherchent l'argent via le ransomware et les données volées.
La plupart des attaques se déroulent en phases 阶段 : reconnaissance 侦察 (collecte d'informations, souvent à partir de sources OSINT 公开来源情报 publiques), accès initial, persistance, mouvement latéral 横向移动 (propagation à plus de systèmes par élévation de privilèges), exécution de l'action visée, et évasion de détection. Nommer la phase atteinte par un attaquant aide un défenseur à choisir la bonne réponse.
Ingénierie sociale : les sept tactiques
La plupart des attaques ne commencent pas par du code mais par l'ingénierie sociale 社会工程学 – des astuces psychologiques qui manipulent une personne pour qu'elle fasse ce que l'adversaire veut. L'examen nomme sept tactiques, et attend que vous identifiiez laquelle un scénario montre :
Tactique
Le tour
Prétexte 借口
inventer une raison crédible pour entrer en contact (« Je suis de l'informatique, je vérifie votre compte »)
Autorité 权威
se faire passer pour une personne puissante, ou relayer les instructions du "patron"
Intimidation 恐吓
menacer des conséquences négatives si une demande n'est pas satisfaite
Consensus 从众
prétendre que tout le monde le fait déjà, afin de créer une pression sociale
Rareté 稀缺
inventer une disponibilité limitée ("plus que 2 restants")
Familiarité 熟悉
feindre d'être, ou de connaître, quelqu'un proche de la cible
Urgence 紧迫感
imposer un délai serré pour que la cible agisse sans réfléchir
le fil conducteur est que les sept contournent le jugement de la cible en déclenchant une réponse émotionnelle automatique - peur, confiance, hâte, ou le désir d'appartenir au groupe. La défense est la même à chaque fois : vérifier par un canal séparé et de confiance avant d'agir.
Un risque 风险 apparaît lorsqu'une menace 威胁 peut exploiter une vulnérabilité 漏洞 pour compromettre un actif 资产 (tout ce qui a de la valeur - données, argent, matériel, réputation). Nous évaluons le risque en pondérant deux éléments : la probabilité 可能性 d'une attaque et la sévérité 严重性 des dommages.
La probabilité dépend elle-même de la valeur 价值 de la cible (les adversaires chassent ce qui semble worth volant), de l'habileté 技能 nécessaire pour exploiter la vulnérabilité (une exploitation bien documentée nécessite peu d'habileté, donc plus d'adversaires peuvent l'utiliser), et de la motivation et capacité 动机和能力 des adversaires potentiels. La sévérité est généralement mesurée en coût financier, mais inclut aussi des dommages réputationnels et opérationnels.
Le score final peut s'écrire de deux manières, et l'examen veut que vous les distinguiez :
quantitatif Quantitatif - un nombre : une note sur une échelle (par ex. 1-10), ou une valeur monétaire (par ex. « un risque annuel de $10,000 »).
qualitatif 定性 - une étiquette : faible / moyen / élevé / sévère, ou une grille telle que possible-haut-impact vs peu probable-faible-impact.
Une évaluation des risques 风险评估 écrite doit enregistrer, pour chaque risque : l'actif vulnérable et sa valeur, les menaces probables, comment la vulnérabilité spécifique serait exploitée, la sévérité si elle était compromise, et un score quantitatif ou qualitatif final.
Une fois un risque mesuré, une organisation a quatre moyens de le gérer :
Éviter 规避 - arrêter l'activité risquée (seulement possible si elle n'est pas essentielle).
Transférer 转移 - transférer la charge à quelqu'un d'autre, comme un assureur.
Atténuer 缓解 - ajouter des contrôles pour réduire la probabilité ou l'impact.
Accepter 接受 - vivre avec le risque résiduel 剩余风险 restant, car la sécurité parfaite est impossible.
Les contrôles de sécurité sont regroupés de deux manières. Par type : physiques 物理 (serrures, clôtures, gardes), techniques 技术 (pare-feu, anti-malware, chiffrement) et managériaux 管理 (politiques et procédures). Par fonction : préventifs 预防性 (arrêter une attaque, comme une serrure), déTECTIFS 检测性 (repérer une attaque, comme une caméra) et correctifs 纠正性 (corriger et restaurer, comme appliquer un correctif).
Exemple résolu. Un hôpital stocke des dossiers patients sur un serveur non chiffré dans une pièce déverrouillée. Évaluer le risque : l'actif est très sensible (données de patients, protégées par la loi) et la vulnérabilité est facile à exploiter (pas de chiffrement, pas de contrôle d'accès), c'est donc un risque élevé. Maintenant, classer une solution - une serrure de porte : par type, c'est un contrôle physique, et par fonction, c'est préventif (il empêche l'entrée avant même qu'une attaque ne commence).
La meilleure stratégie consiste à superposer de nombreux contrôles - une approche de défense en profondeur 纵深防御. Si un adversaire contourne une couche, une autre reste debout. Les couches incluent les humaines, physiques, réseau, appareils, applications et données.
Défense en profondeur : de nombreuses couches pour qu'une seule brèche n'expose pas l'actif
Explore · Explorer
Classifier chaque contrôle de sécurité par fonction
Un contrôle préventif arrête une attaque, un contrôle détecteur repère une attaque en cours, et un contrôle correctif répare les dégâts et restaure le système.
Explore · Explorer
Classifier chaque contrôle de sécurité par type
Un contrôle physique garde l'espace physique, un contrôle technique fonctionne dans l'espace numérique, et un contrôle managérial est une règle, une politique ou une procédure.
Physical Vulnerabilities and Attacks · Vulnérabilités et attaques physiques
Syllabus · Programme
English
Learning Objective 2.2.A: Identify common physical attacks.
2.2.A.1 Adversaries often use social engineering when conducting a physical attack.
2.2.A.2 Piggybacking is the name for an attack where an adversary uses social engineering to manipulate an authorized individual to grant the adversary access to a restricted area. Common piggybacking tactics include carrying something large to entice an authorized person to hold the door open, pretending to be an authorized person who has forgotten their access token, or pretending to be a maintenance person who needs to get into a certain area to perform an inspection or repair.
2.2.A.3 Tailgating is the name for an attack where an adversary gains unauthorized access to a restricted area by following close behind an authorized individual without that individual’s awareness or knowledge.
2.2.A.4 Shoulder surfing is the name for an attack where an adversary watches as a user accesses sensitive information so the adversary can use it later. Sometimes adversaries use a camera to record the target accessing the sensitive information for later analysis.
2.2.A.5 Dumpster diving is the name for an attack where an adversary goes through a target’s physical trash to look for information that could be used to help the adversary reach their goal.
2.2.A.6 Card cloning is the name for an attack where an adversary makes a copy of an authorized user’s access card so they can gain access to all the resources the user is authorized to access.
Learning Objective 2.2.B: Explain how threats can exploit common physical vulnerabilities to cause loss, damage, disruption, or destruction to assets.
2.2.B.1 Threats include human adversaries seeking to cause harm or disruption as well as natural disasters. Natural disasters can cause physical damage or destruction to computers and data as well as disruption of digital services provided by computers.
2.2.B.2 Vulnerabilities are weaknesses or flaws that could allow an asset to be compromised. Common compromises include:
Unauthorized access to sensitive data or restricted physical spaces
Disruption of services
Theft or destruction of digital or physical resources
Unauthorized modification of data
2.2.B.3 When adversaries disrupt power to a device, the device and any services it provides become unavailable. To disrupt power, adversaries may damage fuses or breakers in an electrical box, unplug or cut electrical wiring, or damage power distribution systems like substations and transformers.
2.2.B.4 When adversaries gain access to an area with sensitive information, they can steal or copy sensitive information.
2.2.B.5 When adversaries gain physical access to a device and its ports, they can plug in a keylogger or external drive containing malware, which could allow them to collect data from a user or possibly even to gain control of the device. With direct physical access adversaries can also physically destroy a device, making the device itself, any data stored on it, and any services it provides unavailable.
Learning Objective 2.2.C: Assess and document risks from physical vulnerabilities.
2.2.C.1 Physical access to devices can allow adversaries to bypass many technical controls and layers of security.
2.2.C.2 High risks from physical vulnerabilities arise when sensitive information or systems are exposed in physical spaces without sufficiently restricted and controlled access.
Illustrative examples for 2.2.C.2:
A server that stores customer data is in a room with no lock which is accessed via an unmonitored hallway.
2.2.C.3 Moderate risks from physical vulnerabilities arise when a noncritical or nonsensitive part of an organization is left unprotected in a way that it could act as a foothold for an adversary to gain initial access to other resources.
Illustrative examples for 2.2.C.3:
An office has a reception area beyond which access is controlled; the receptionist has a computer that connects to the office’s internal wireless network and the computer has exposed USB ports.
2.2.C.4 Low risks from physical vulnerabilities arise when a vulnerable asset is of low value and the vulnerability is unlikely to be exploited.
Illustrative examples for 2.2.C.4:
Employees in an office that requires badge access have laptop computers that they leave on their desks unattended when they all go to lunch together. The computers do not contain any sensitive information, but there are no cables securing the devices to the desks.
Français
Objectif d'apprentissage 2.2.A : Identifier les attaques physiques courantes.
2.2.A.1 Les adversaires utilisent souvent l'ingénierie sociale lors de la conduite d'une attaque physique.
2.2.A.2 Le piggybacking est le nom d'une attaque où un adversaire utilise l'ingénierie sociale pour manipuler une personne autorisée afin de lui octroyer l'accès à une zone restreinte. Les tactiques courantes de piggybacking consistent à porter un objet volumineux pour inciter une personne autorisée à maintenir la porte ouverte, à se faire passer pour une personne autorisée ayant oublié son badge d'accès, ou à se faire passer pour un technicien de maintenance devant accéder à une zone spécifique pour effectuer une inspection ou une réparation.
2.2.A.3 Le tailgating est le nom d'une attaque où un adversaire obtient un accès non autorisé à une zone restreinte en suivant de près une personne autorisée sans que celle-ci n'en ait conscience ou connaissance.
2.2.A.4 Le shoulder surfing (survol d'épaule) est le nom d'une attaque où un adversaire observe un utilisateur accédant à des informations sensibles afin de pouvoir les utiliser ultérieurement. Parfois, les adversaires utilisent une caméra pour enregistrer la cible en train d'accéder aux informations sensibles afin de les analyser plus tard.
2.2.A.5 Le dumpster diving (fouille dans les poubelles) est le nom d'une attaque où un adversaire fouille les déchets physiques d'une cible à la recherche d'informations qui pourraient être utilisées pour aider l'adversaire à atteindre son objectif.
2.2.A.6 Le clonage de cartes est le nom d'une attaque où un adversaire fait une copie de la carte d'accès d'un utilisateur autorisé afin de pouvoir accéder à toutes les ressources auxquelles cet utilisateur a droit.
Objectif d'apprentissage 2.2.B : Expliquer comment les menaces peuvent exploiter les vulnérabilités physiques courantes pour causer des pertes, des dommages, des perturbations ou la destruction d'actifs.
2.2.B.1 Les menaces incluent les adversaires humains cherchant à causer du tort ou des perturbations, ainsi que les catastrophes naturelles. Les catastrophes naturelles peuvent provoquer des dommages physiques ou la destruction d'ordinateurs et de données, ainsi que la perturbation des services numériques fournis par les ordinateurs.
2.2.B.2 Les vulnérabilités sont des faiblesses ou des failles qui pourraient permettre de compromettre un actif. Les compromissions courantes comprennent :
Un accès non autorisé à des données sensibles ou à des espaces physiques restreints
La perturbation de services
Le vol ou la destruction de ressources numériques ou physiques
Une modification non autorisée de données
2.2.B.3 Lorsque les adversaires coupent l'alimentation électrique d'un appareil, l'appareil et tous les services qu'il fournit deviennent indisponibles. Pour couper l'alimentation, les adversaires peuvent endommager les fusibles ou disjoncteurs d'une boîte électrique, débrancher ou couper le câblage électrique, ou endommager les systèmes de distribution d'énergie comme les postes de transformation et les transformateurs.
2.2.B.4 Lorsque les adversaires obtiennent accès à une zone contenant des informations sensibles, ils peuvent voler ou copier ces informations sensibles.
2.2.B.5 Lorsque les adversaires obtiennent un accès physique à un appareil et à ses ports, ils peuvent brancher un keylogger ou un disque externe contenant des malwares, ce qui pourrait leur permettre de collecter des données auprès d'un utilisateur ou même de prendre le contrôle de l'appareil. Avec un accès physique direct, les adversaires peuvent également détruire physiquement un appareil, rendant l'appareil lui-même, les données stockées dessus et les services qu'il fournit indisponibles.
Objectif d'apprentissage 2.2.C : Évaluer et documenter les risques liés aux vulnérabilités physiques.
2.2.C.1 L'accès physique aux appareils peut permettre aux adversaires de contourner de nombreux contrôles techniques et couches de sécurité.
2.2.C.2 Des risques élevés liés aux vulnérabilités physiques surviennent lorsque des informations ou systèmes sensibles sont exposés dans des espaces physiques dont l'accès n'est pas suffisamment restreint et contrôlé.
Exemples illustratifs pour 2.2.C.2 :
Un serveur stockant des données clients se trouve dans une pièce sans serrure, accessible via un couloir non surveillé.
2.2.C.3 Des risques modérés liés aux vulnérabilités physiques surviennent lorsqu'une partie non critique ou non sensible d'une organisation est laissée sans protection de telle sorte qu'elle pourrait servir de point d'ancrage à un adversaire pour obtenir un accès initial à d'autres ressources.
Exemples illustratifs pour 2.2.C.3 :
Un bureau possède une réception au-delà de laquelle l'accès est contrôlé ; la réceptionniste dispose d'un ordinateur connecté au réseau sans fil interne du bureau et cet ordinateur présente des ports USB exposés.
2.2.C.4 Des risques faibles liés aux vulnérabilités physiques surviennent lorsqu'un actif vulnérable est de faible valeur et que la vulnérabilité est peu susceptible d'être exploitée.
Exemples illustratifs pour 2.2.C.4 :
Des employés dans un bureau nécessitant un badge d'accès laissent leurs ordinateurs portables sur leurs bureaux sans surveillance lorsqu'ils partagent tous ensemble pour déjeuner. Les ordinateurs ne contiennent aucune information sensible, mais aucun câble ne sécurise les appareils aux bureaux.
Source: College Board AP Course and Exam Description · Source : Description du cours et de l'examen AP College Board
English
Digital security means nothing if an adversary can simply walk in. Common physical attacks 物理攻击 often begin with social engineering:
Piggybacking 尾随(获许可) - tricking an authorised person into holding a door open (for example, by carrying a heavy box).
Tailgating 尾随(未察觉) - slipping through a secured door behind someone without their knowledge.
Shoulder surfing 肩窥 - watching someone type a password or read sensitive information.
Dumpster diving 翻垃圾搜集情报 - searching a target's trash for useful information.
Card cloning 门禁卡复制 - copying an access card to enter restricted areas.
With physical access, an adversary can cut power, steal or copy data, or plug in a keylogger 键盘记录器. We rate physical risk as high when sensitive systems sit in a space without controlled access, moderate when an unimportant area could act as a foothold 立足点 to reach other resources, and low when the asset is worthless and unlikely to be attacked.
Français
La sécurité numérique ne sert à rien si un adversaire peut simplement entrer en marchant. Les attaques physiques 物理攻击 courantes commencent souvent par l'ingénierie sociale :
Piggybacking 尾随(获许可) - tromper une personne autorisée à maintenir une porte ouverte (par exemple, en portant une boîte lourde).
Tailgating 尾随(未察觉) - glisser derrière quelqu'un dans une porte sécurisée sans qu'il ne s'en rende compte.
Shoulder surfing 肩窥 - observer quelqu'un taper un mot de passe ou lire des informations sensibles.
Dumpster diving 翻垃圾搜集情报 - fouiller les poubelles de la cible à la recherche d'informations utiles.
Card cloning 门禁卡复制 - copier une carte d'accès pour entrer dans des zones restreintes.
Avec un accès physique, un adversaire peut couper le courant, voler ou copier des données, ou brancher un keylogger 键盘记录器. Nous évaluons le risque physique comme élevé lorsque des systèmes sensibles se trouvent dans un espace sans accès contrôlé, modéré lorsqu'une zone sans importance pourrait servir de point d'appui 立足点 pour atteindre d'autres ressources, et faible lorsque l'actif est sans valeur et peu susceptible d'être attaqué.
Un cadenas sur une chaîne : la sécurité physique est la première couche — les serrures, portes et barrières comptent
Protecting Physical Spaces · Protéger les espaces physiques
Syllabus · Programme
English
Learning Objective 2.3.A: Identify managerial controls related to physical security.
2.3.A.1 Organizations should conduct employee security awareness training to educate employees about how they can contribute to the organization’s security by:
Detecting social engineering attempts like phishing
Not badging other people into restricted areas
Preventing device theft
2.3.A.2 Organizations should have a workstation security policy that outlines the measures necessary to protect a physical workplace. The policy may have tiers of workstation security based on the type of data handled at a workstation. Workstation policies often require:
Locking devices before leaving workstations unattended to prevent unauthorized access
Clearing sensitive documents off workstations before leaving them unattended (sometimes called a clean desk policy)
Using a privacy screen filter or other physical barrier to prevent others from viewing information on the screen
Connecting devices to surge protectors or uninterruptible power supplies (UPS)
Learning Objective 2.3.B: Determine mitigation strategies for risks from physical vulnerabilities.
2.3.B.1 To determine a relevant control, a cyber defender considers how an adversary could take advantage of a vulnerability to attack a system and how to prevent, detect, or correct the attack.
2.3.B.2 Installing physical controls like fencing, gates, and bollards around a building can deter adversaries from trying to physically access an organization’s buildings.
2.3.B.3 Locks on doors, server cabinets, and computers can prevent devices from being accessed or stolen.
2.3.B.4 Card readers can record which employee badges are being used to access different entries at specific times and deny access to unauthorized badges.
2.3.B.5 Access control vestibules and turnstiles can prevent an authorized person from intentionally or accidentally admitting an unauthorized person into a restricted area.
2.3.B.6 Organizations can disable USB ports to prevent external drives from loading malware onto a computer.
2.3.B.7 An uninterruptible power supply (UPS) provides a backup power source for a device in the event of a power outage. Organizations can also use power generators to provide power at a larger scale to a building or set of critical devices.
2.3.B.8 Organizations prioritize risk mitigations based on the severity of the risks and the cost of the recommended mitigations.
Français
Objectif d'apprentissage 2.3.A : Identifier les contrôles managériaux liés à la sécurité physique.
2.3.A.1 Les organisations devraient dispenser une formation à la sensibilisation à la sécurité aux employés pour leur enseigner comment ils peuvent contribuer à la sécurité de l'organisation en :
Détectant les tentatives d'ingénierie sociale comme le phishing
Ne badigeant pas d'autres personnes dans des zones restreintes
Prévenant le vol d'appareils
2.3.A.2 Les organisations devraient avoir une politique de sécurité des stations de travail qui décrit les mesures nécessaires pour protéger un lieu de travail physique. La politique peut comporter des niveaux de sécurité des stations de travail basés sur le type de données traitées à une station de travail. Les politiques de stations de travail exigent souvent :
Verrouiller les appareils avant de laisser une station de travail sans surveillance pour prévenir l'accès non autorisé
Retirer les documents sensibles des stations de travail avant de les laisser sans surveillance (parfois appelé politique de bureau propre)
Utiliser un filtre d'écran de confidentialité ou une autre barrière physique pour empêcher les autres de voir les informations sur l'écran
Brancher les appareils à des parafoudres ou des alimentations sans interruption (ASU)
Objectif d'apprentissage 2.3.B : Déterminer les stratégies d'atténuation des risques liés aux vulnérabilités physiques.
2.3.B.1 Pour déterminer un contrôle pertinent, un défenseur cybernétique examine comment un adversaire pourrait tirer parti d'une vulnérabilité pour attaquer un système et comment prévenir, détecter ou corriger cette attaque.
2.3.B.2 L'installation de contrôles physiques tels que des clôtures, des grilles et des potelets autour d'un bâtiment peut dissuader les adversaires de tenter d'accéder physiquement aux bâtiments de l'organisation.
2.3.B.3 Les serrures sur les portes, les armoires de serveurs et les ordinateurs peuvent empêcher l'accès ou le vol des appareils.
2.3.B.4 Les lecteurs de cartes peuvent enregistrer quels badges d'employé sont utilisés pour accéder à différentes entrées à des heures spécifiques et refuser l'accès aux badges non autorisés.
2.3.B.5 Les vestiaires de contrôle d'accès et les tourniquets peuvent empêcher une personne autorisée d'admettre intentionnellement ou accidentellement une personne non autorisée dans une zone restreinte.
2.3.B.6 Les organisations peuvent désactiver les ports USB pour empêcher les disques externes de charger des malwares sur un ordinateur.
2.3.B.7 Une alimentation sans interruption (ASU) fournit une source d'alimentation de secours pour un appareil en cas de coupure de courant. Les organisations peuvent également utiliser des générateurs électriques pour fournir de l'énergie à grande échelle à un bâtiment ou à un ensemble d'appareils critiques.
2.3.B.8 Les organisations priorisent les atténuations des risques en fonction de la gravité des risques et du coût des atténuations recommandées.
Source: College Board AP Course and Exam Description · Source : Description du cours et de l'examen AP College Board
English
Managerial controls come first: security-awareness training teaches staff not to badge strangers in, and a workstation security policy requires locking devices, clearing desks (a clean desk policy 清桌政策), and using privacy screens.
Physical controls then harden the building: fences, gates, and bollards 防撞柱 deter access; locks protect doors and cabinets; card readers 读卡器 log and restrict entry; an access control vestibule 门禁前室 (a two-door airlock) stops piggybacking; disabling USB ports blocks malware drives; and an uninterruptible power supply (UPS) 不间断电源 keeps devices running through an outage. Organisations prioritise these by matching the cost of a control to the severity of the risk.
Français
Les contrôles managériaux viennent en premier : la formation à la sensibilisation à la sécurité enseigne aux employés de ne pas badge de personnes inconnues, et une politique de sécurité des postes de travail exige de verrouiller les appareils, de vider les bureaux (une politique clean desk 清桌政策) et d'utiliser des écrans de confidentialité.
Les contrôles physiques durcissent ensuite le bâtiment : clôtures, grilles et bollards 防撞柱 dissuadent l'accès ; les serrures protègent les portes et armoires ; les lecteurs de cartes 读卡器 enregistrent et restreignent l'entrée ; un vestibule de contrôle d'accès 门禁前室 (un sas à deux portes) empêche le piggybacking ; la désactivation des ports USB bloque les lecteurs malveillants ; et un onduleur (UPS) 不间断电源 maintient les appareils en fonctionnement lors d'une panne. Les organisations priorisent ces contrôles en adaptant le coût d'un contrôle à la sévérité du risque.
Une caméra de surveillance en dôme : les contrôles physiques et la surveillance protègent les espaces ainsi que les réseaux
2.4.A.1 Cameras can capture a visual record of an adversary’s malicious activity. The feed from a camera should be recorded and monitored for maximum effect. Recordings can be especially helpful in after-incident investigations.
2.4.A.2 Security guards can monitor activity in an area and respond to suspicious activity once detected.
2.4.A.3 Motion sensors can alert security to movement in an area.
2.4.A.4 Employees that work in a physical space are often the first to notice the presence of an unauthorized person and can alert security.
Learning Objective 2.4.B: Determine effective placement of security controls for detecting physical attacks.
2.4.B.1 When placing cameras, consideration should be given to visual coverage, angle, and the ability to be tampered with by an adversary. Consideration should also be given to what a camera in a specific area could capture an adversary doing and how that information would be helpful. Points of ingress and egress are often monitored by camera.
2.4.B.2 Motion sensors should be placed in areas where traffic is unexpected, like server rooms, or areas where sensitive materials are stored and few people have access. Motion sensors in high-traffic areas create many false alarms, making the alarms less likely to be taken seriously when there is a real security event.
2.4.B.3 Locks should be placed on all entries to areas containing sensitive information or systems. For areas with particularly sensitive information or systems, an organization could use an access control vestibule at the entry point to prevent piggybacking or tailgating.
2.4.B.4 Security guards can be stationary or patrolling. Stationary guards can provide constant protection for a specific area, entrance, or high-value item. Patrolling guards are more difficult for an adversary to plan around and can create time pressure for an adversary. Placing stationary guards at places that funnel traffic (e.g., entry gates, main entrances or lobbies, and entrances to more secure access areas) can be highly effective, while patrolling guards are better suited for perimeters and exterior areas.
Learning Objective 2.4.C: Apply detection techniques to identify physical attacks.
2.4.C.1 Cameras provide visual monitoring and a visual record of activity within a designated space. Cameras can be paired with facial recognition software that can provide alerts when unauthorized individuals enter controlled areas. Once a physical breach has been detected, defenders can use live and recorded camera footage to track an adversary’s path and actions.
2.4.C.2 Motion detectors work best when paired with cameras. When a security alert is raised because a motion detector has been activated, defenders can use cameras to check the space visually and verify a physical security breach.
2.4.C.3 When employees are required to use an electronic badge to unlock a door to a restricted area, a sensor can record how long the door was open. In reviewing entry logs for the door, potential piggybacking or tailgating can be detected by doors being open for longer than normal lengths of time.
Français
Objectif d'apprentissage 2.4.A : Identifier les moyens dont disposent les contrôles de sécurité pour détecter les attaques physiques.
2.4.A.1 Les caméras peuvent capturer un enregistrement visuel des activités malveillantes d'un adversaire. Le flux vidéo provenant d'une caméra doit être enregistré et surveillé pour un effet maximal. Les enregistrements peuvent être particulièrement utiles lors des enquêtes post-incident.
2.4.A.2 Les gardes de sécurité peuvent surveiller l'activité dans une zone et répondre aux activités suspectes une fois détectées.
2.4.A.3 Les capteurs de mouvement peuvent alerter la sécurité en cas de mouvement dans une zone.
2.4.A.4 Les employés travaillant dans un espace physique sont souvent les premiers à remarquer la présence d'une personne non autorisée et peuvent alerter la sécurité.
Objectif d'apprentissage 2.4.B : Déterminer l'emplacement efficace des contrôles de sécurité pour détecter les attaques physiques.
2.4.B.1 Lors du placement des caméras, il faut tenir compte de la couverture visuelle, de l'angle et de la capacité à être manipulés par un adversaire. Il faut également tenir compte de ce qu'une caméra dans une zone spécifique pourrait capturer d'un adversaire en action et comment ces informations seraient utiles. Les points d'entrée et de sortie sont souvent surveillés par caméra.
2.4.B.2 Les capteurs de mouvement doivent être placés dans des zones où le trafic est inattendu, comme les salles de serveurs, ou des zones où des matériaux sensibles sont stockés et où peu de personnes ont accès. Les capteurs de mouvement dans les zones à fort trafic créent beaucoup de faux positifs, rendant les alarmes moins susceptibles d'être prises au sérieux lorsqu'un événement de sécurité réel se produit.
2.4.B.3 Des serrures doivent être installées sur toutes les entrées vers des zones contenant des informations ou systèmes sensibles. Pour les zones abritant des informations ou systèmes particulièrement sensibles, une organisation peut utiliser un vestiaire de contrôle d'accès à l'entrée pour prévenir le piggybacking ou le tailgating.
2.4.B.4 Les gardes de sécurité peuvent être stationnaires ou patrouilleurs. Les gardes stationnaires offrent une protection constante pour une zone spécifique, une entrée ou un article de haute valeur. Les gardes patrouilleurs sont plus difficiles pour un adversaire à planifier et peuvent créer une pression temporelle pour l'adversaire. Placer des gardes stationnaires aux endroits qui concentrent le flux de circulation (p. ex., portails d'entrée, entrées principales ou halls d'accueil, et entrées vers des zones d'accès plus sécurisées) peut être très efficace, tandis que les gardes patrouilleurs conviennent mieux aux périmètres et aux zones extérieures.
Objectif d'apprentissage 2.4.C : Appliquer des techniques de détection pour identifier les attaques physiques.
2.4.C.1 Les caméras assurent une surveillance visuelle et un enregistrement visuel de l'activité dans un espace désigné. Les caméras peuvent être associées à un logiciel de reconnaissance faciale capable de générer des alertes lorsque des personnes non autorisées entrent dans des zones contrôlées. Une fois une brèche physique détectée, les défenseurs peuvent utiliser des images de caméras en direct et enregistrées pour suivre le parcours et les actions de l'adversaire.
2.4.C.2 Les détecteurs de mouvement fonctionnent mieux lorsqu'ils sont associés à des caméras. Lorsqu'une alerte de sécurité est déclenchée parce qu'un détecteur de mouvement a été activé, les défenseurs peuvent utiliser des caméras pour vérifier visuellement l'espace et confirmer une brèche de sécurité physique.
2.4.C.3 Lorsque les employés sont tenus d'utiliser un badge électronique pour déverrouiller une porte menant à une zone restreinte, un capteur peut enregistrer combien de temps la porte est restée ouverte. En examinant les journaux d'entrée pour la porte, le piggybacking ou le tailgating potentiel peut être détecté si les portes restent ouvertes plus longtemps que la durée normale.
Source: College Board AP Course and Exam Description · Source : Description du cours et de l'examen AP College Board
English
Some controls detect attacks rather than prevent them. Cameras record activity and help after-incident investigations; security guards respond to what they see; motion sensors 运动传感器 alert staff to movement; and employees themselves often notice an intruder first.
Placement matters. Cameras belong at points of ingress and egress 出入口 (entrances and exits). Motion sensors work best in low-traffic areas like server rooms - put them in a busy hallway and constant false alarms make everyone ignore them. Stationary guards protect a fixed high-value point, while patrolling guards are harder for an adversary to plan around. Reviewing door-open times in entry logs can even reveal piggybacking, because a door held open too long is suspicious.
Français
Certains contrôles détectent les attaques plutôt que de les empêcher. Les caméras enregistrent l'activité et aident aux enquêtes post-incident ; les gardes de sécurité répondent à ce qu'ils voient ; les capteurs de mouvement 运动传感器 alertent le personnel ; et les employés eux-mêmes remarquent souvent un intrus en premier.
L'emplacement est crucial. Les caméras appartiennent aux points d'entrée et de sortie 出入口 (entrées et sorties). Les capteurs de mouvement fonctionnent mieux dans les zones à faible trafic comme les salles de serveurs - placez-les dans un couloir animé et les fausses alarmes constantes feront que tout le monde les ignorerait. Les gardes stationnaires protègent un point fixe de haute valeur, tandis que les gardes patrouilleurs sont plus difficiles à planifier pour un adversaire. L'examen des durées d'ouverture des portes dans les journaux d'entrée peut même révéler du piggybacking, car une porte laissée ouverte trop longtemps est suspecte.
Memorise the CIA triad and be ready to say which goal a control protects - encryption serves confidentiality, a hash checks integrity, a backup restores availability.
Know the four risk responses (avoid, transfer, mitigate, accept) and the two ways to classify controls (by type: physical/technical/managerial; by function: preventative/detective/corrective).
Distinguish piggybacking (with consent, tricked) from tailgating (without the person's knowledge) - exam questions test this exact pair.
For risk-rating questions, high risk needs both high value AND easy exploitation; a "foothold to other systems" is the classic moderate risk.
Defense in depth is the model answer whenever a question asks why one control is not enough.
Français
Mémoriser le triade CIA et être prêt à dire quel objectif un contrôle protège - le chiffrement sert à la confidentialité, un hash vérifie l'intégrité, une sauvegarde restaure la disponibilité.
Connaître les quatre réponses aux risques (éviter, transférer, atténuer, accepter) et les deux façons de classer les contrôles (par type : physique/technique/managérial ; par fonction : préventif/détectif/correctif).
Distinguer le piggybacking (avec consentement, trompé) du tailgating (sans la connaissance de la personne) - les questions d'examen testent cette paire exacte.
Pour les questions sur la notation des risques, un risque élevé nécessite à la fois une haute valeur ET une exploitation facile ; un "point d'appui vers d'autres systèmes" est le cas classique de risque modéré.
La défense en profondeur est la réponse idéale chaque fois qu'une question demande pourquoi un seul contrôle ne suffit pas.
Network Vulnerabilities and Attacks · Vulnérabilités et attaques réseau
Syllabus · Programme
English
Learning Objective 3.1.A: Identify common network attacks.
3.1.A.1 The address resolution protocol (ARP) is used by a default gateway on a network to establish a table that pairs internet protocol (IP) addresses with media access control (MAC) addresses. An ARP poisoning attack is when an adversary sends falsified ARP packets to the default gateway to modify the table so that the adversary’s device receives traffic intended for the target by linking the target’s IP address to the adversary’s MAC address. Faking a MAC address is called MAC spoofing. This is an example of an on-path attack (or man-in-the-middle attack), which is when an adversary interrupts a data stream between two parties, captures both parties’ data, and copies or alters the data before sending them on. Both parties think they are communicating directly with each other, but instead they are each communicating with the adversary who is secretly intercepting their messages.
3.1.A.2 A MAC flooding attack is when an adversary sends the target switch many Ethernet frames, each with a different MAC address. This can force the switch into broadcast mode, and the adversary can then collect all of the frames on the network (because they are being broadcast), which could allow the adversary to access sensitive information. This is an example of eavesdropping (or sniffing), which is when an adversary captures data in transit and can record and copy the data.
3.1.A.3 A domain name system (DNS) poisoning attack is when an adversary pretends to be an authoritative name server (NS) and plants a fake DNS record on a DNS server to redirect browser traffic to a malicious website designed to steal credentials. This is an example of credential harvesting, which is when adversaries set up a fake login site that looks like a real one. Unsuspecting users enter their real credentials, which the adversaries capture and use.
3.1.A.4 A smurf attack attempts to overwhelm a network with Internet Control Message Protocol (ICMP) requests. It is a type of denial of service (DoS) attack, which makes a system or resource unavailable to authorized users. During a smurf attack, an adversary sends many ICMP requests with the victim’s address to the network’s broadcast address. The network’s gateway then sends these requests to all devices on the network. Each device on the network replies to the victim’s address, creating a flood of traffic that can block legitimate messages. When multiple devices attack the same target simultaneously, it’s called a distributed denial of service (DDoS) attack.
Learning Objective 3.1.B: Explain how adversaries can exploit network vulnerabilities to steal, disrupt, or destroy network communication.
3.1.B.1 Adversaries can send malicious traffic into a network to flood it creating a DoS, to map the internal structure of the network, or to spoof a legitimate device. Networks without firewalls, or with improperly configured firewalls, are vulnerable to these types of attacks.
3.1.B.2 Adversaries that have compromised a device often attempt to leverage their access to compromise other devices on the local area network (LAN).
3.1.B.3 Adversaries that physically plug into a data port can gain access to a LAN through the switch port unless port security is enabled. This allows adversaries to launch DoS attacks or perform MAC flooding or MAC spoofing attacks.
3.1.B.4 Adversaries standing outside of physically secure spaces can pick up the signals and beacon frames from a wireless access point that is broadcasting outside the physical space. This allows them to gather information about the wireless network and to attempt eavesdropping and cryptographic attacks on it.
3.1.B.5 Adversaries can attempt to join networks to launch attacks from within the networks. Networks that do not authenticate devices and users make it easier for adversaries to join.
3.1.B.6 If there is an open network port, an adversary can plug a wireless access point into the port creating a rogue access point. The adversary could use this rogue access point to access the internal network wirelessly (maybe even from outside the physical space). This allows the adversary direct access to the LAN, bypassing any firewalls.
3.1.B.7 Adversaries can attempt to break wireless encryption and intercept, steal, or compromise data on a network.
Learning Objective 3.1.C: Assess and document risks from network vulnerabilities.
3.1.C.1 Vulnerabilities on a network can lead to adversaries being able to intercept and alter data in transit, launch DoS attacks, or move laterally on a network to gain access to more sensitive or critical systems. Network vulnerabilities can constitute a risk to confidentiality, integrity, and availability.
3.1.C.2 There are automated vulnerability scanners that can check networks, devices, and applications for known vulnerabilities. These scanners produce a report that often includes the vulnerabilities detected, their severity, and mitigation recommendations.
3.1.C.3 Successfully exploiting a network vulnerability often requires advanced technical ability and knowledge. This can impact the likelihood of an exploit.
3.1.C.4 High risks from network vulnerabilities allow an adversary to easily have a significant impact by capturing network traffic, spoofing a legitimate device on the network, or launching a DoS attack.
Illustrative examples for 3.1.C.4:
An organization has a single unsegmented internal network that is accessible via a wireless network with weak encryption, and on that network it has a server running its proprietary web-application.
3.1.C.5 Moderate risks from network vulnerabilities could include vulnerabilities that might give adversaries the ability to gain information about systems or devices on a network.
Illustrative examples for 3.1.C.5:
An organization’s external firewall is not configured to block external ICMP traffic.
3.1.C.6 Low risks from network vulnerabilities include vulnerabilities that would be difficult to exploit and would likely have minimal negative impacts on an organization.
Illustrative examples for 3.1.C.6:
An organization has wireless access points that broadcast a beacon frame, which contains the network service set identifier (SSID) and the wireless encryption protocols.
Français
Objectif d'apprentissage 3.1.A : Identifier les attaques réseau courantes.
3.1.A.1 Le protocole de résolution d'adresses (ARP) est utilisé par une passerelle par défaut sur un réseau pour établir une table qui associe les adresses Internet Protocol (IP) aux adresses Media Access Control (MAC). Une attaque d'empoisonnement ARP consiste pour un adversaire à envoyer des paquets ARP falsifiés à la passerelle par défaut afin de modifier la table de sorte que le dispositif de l'adversaire reçoive le trafic destiné à la cible en liant l'adresse IP de la cible à l'adresse MAC de l'adversaire. La falsification d'une adresse MAC s'appelle le spoofing MAC. Il s'agit d'une exemple d'attaque on-path (ou attaque homme du milieu), qui survient lorsqu'un adversaire interrompt un flux de données entre deux parties, capture les données des deux parties et copie ou modifie les données avant de les transmettre. Les deux parties pensent communiquer directement avec l'autre, mais elles communiquent chacune avec l'adversaire qui intercepte secrètement leurs messages.
3.1.A.2 Une attaque de saturation MAC (MAC flooding) consiste pour un adversaire à envoyer beaucoup de trames Ethernet à un commutateur cible, chacune avec une adresse MAC différente. Cela peut forcer le commutateur en mode diffusion, et l'adversaire peut alors recueillir toutes les trames du réseau (car elles sont diffusées), ce qui pourrait permettre à l'adversaire d'accéder à des informations sensibles. Il s'agit d'une exemple d'écoute passive (ou sniffing), qui survient lorsqu'un adversaire capture des données en transit et peut enregistrer et copier les données.
3.1.A.3 Une attaque d'empoisonnement DNS (Domain Name System) consiste pour un adversaire à se faire passer pour un serveur de noms autoritaire (NS) et à planter un enregistrement DNS falsifié sur un serveur DNS pour rediriger le trafic des navigateurs vers un site malveillant conçu pour voler des identifiants. Il s'agit d'une exemple de récolte d'identifiants (credential harvesting), qui survient lorsque les adversaires mettent en place un site de connexion fake ressemblant à un site réel. Les utilisateurs non méfiants entrent leurs vraies identifiants, que les adversaires capturent et utilisent.
3.1.A.4 Une attaque Smurf tente de submerger un réseau avec des requêtes Internet Control Message Protocol (ICMP). C'est un type d'attaque de déni de service (DoS), qui rend un système ou une ressource indisponible pour les utilisateurs autorisés. Lors d'une attaque Smurf, un adversaire envoie de nombreuses requêtes ICMP avec l'adresse de la victime à l'adresse de diffusion du réseau. La passerelle du réseau envoie ensuite ces requêtes à tous les dispositifs du réseau. Chaque dispositif du réseau répond à l'adresse de la victime, créant un flot de trafic qui peut bloquer les messages légitimes. Lorsqu'un plusieurs dispositifs attaquent la même cible simultanément, on parle d'attaque de déni de service distribué (DDoS).
Objectif d'apprentissage 3.1.B : Expliquer comment les adversaires peuvent exploiter les vulnérabilités réseau pour voler, perturber ou détruire les communications réseau.
3.1.B.1 Les adversaires peuvent envoyer un trafic malveillant dans un réseau pour le saturer et créer une DoS, cartographier la structure interne du réseau, ou effectuer un spoofing d'un dispositif légitime. Les réseaux sans pare-feu, ou avec des pare-feu mal configurés, sont vulnérables à ce type d'attaques.
3.1.B.2 Les adversaires qui ont compromis un dispositif tentent souvent d'utiliser leur accès pour compromettre d'autres dispositifs sur le réseau local (LAN).
3.1.B.3 Les adversaires qui se branchent physiquement à un port de données peuvent accéder à un LAN via le port du commutateur, sauf si la sécurité de port est activée. Cela permet aux adversaires de lancer des attaques DoS ou d'effectuer des attaques de saturation MAC ou de spoofing MAC.
3.1.B.4 Les adversaires situés à l'extérieur des espaces physiquement sécurisés peuvent capter les signaux et les trames balises d'un point d'accès sans fil qui diffuse en dehors de l'espace physique. Cela leur permet de rassembler des informations sur le réseau sans fil et de tenter une écoute passive et des attaques cryptographiques dessus.
3.1.B.5 Les adversaires peuvent tenter de rejoindre des réseaux pour lancer des attaques depuis l'intérieur de ceux-ci. Les réseaux qui n'authentifient pas les dispositifs et les utilisateurs facilitent l'accès des adversaires.
3.1.B.6 S'il existe un port de réseau ouvert, un adversaire peut brancher un point d'accès sans fil au port pour créer un point d'accès rogue. L'adversaire pourrait utiliser ce point d'accès rogue pour accéder au réseau interne sans fil (peut-être même depuis l'extérieur de l'espace physique). Cela permet à l'adversaire un accès direct au LAN, contournant tout pare-feu.
3.1.B.7 Les adversaires peuvent tenter de briser le chiffrement sans fil et intercepter, voler ou compromettre des données sur un réseau.
Objectif d'apprentissage 3.1.C : Évaluer et documenter les risques liés aux vulnérabilités réseau.
3.1.C.1 Les vulnérabilités sur un réseau peuvent permettre aux adversaires d'intercepter et de modifier des données en transit, de lancer des attaques DoS, ou de se déplacer latéralement sur un réseau pour accéder à des systèmes plus sensibles ou critiques. Les vulnérabilités réseau constituent un risque pour la confidentialité, l'intégrité et la disponibilité.
3.1.C.2 Il existe des scanners de vulnérabilités automatisés qui peuvent vérifier les réseaux, les dispositifs et les applications à la recherche de vulnérabilités connues. Ces scanners produisent un rapport qui inclut souvent les vulnérabilités détectées, leur gravité et les recommandations d'atténuation.
3.1.C.3 L'exploitation réussie d'une vulnérabilité réseau nécessite souvent des compétences techniques avancées et des connaissances spécifiques. Cela peut impacter la probabilité d'une exploitation.
3.1.C.4 Des risques élevés liés aux vulnérabilités réseau permettent à un adversaire d'avoir facilement un impact significatif en capturant le trafic réseau, en effectuant un spoofing d'un dispositif légitime sur le réseau, ou en lançant une attaque DoS.
Exemples illustratifs pour 3.1.C.4 :
Une organisation dispose d'un seul réseau interne non segmenté accessible via un réseau sans fil à faible chiffrement, et sur ce réseau, elle possède un serveur hébergeant son application web propriétaire.
3.1.C.5 Des risques moyens liés aux vulnérabilités réseau pourraient inclure des vulnérabilités qui pourraient donner aux adversaires la capacité d'obtenir des informations sur les systèmes ou les dispositifs d'un réseau.
Exemples illustratifs pour 3.1.C.5 :
Le pare-feu externe d'une organisation n'est pas configuré pour bloquer le trafic ICMP externe.
3.1.C.6 Des risques faibles liés aux vulnérabilités réseau incluent des vulnérabilités qui seraient difficiles à exploiter et qui auraient probablement des impacts négatifs minimes pour une organisation.
Exemples illustratifs pour 3.1.C.6 :
Une organisation dispose de points d'accès sans fil qui diffusent une trame balise contenant l'identifiant de service de réseau (SSID) et les protocoles de chiffrement sans fil.
Source: College Board AP Course and Exam Description · Source : Description du cours et de l'examen AP College Board
English
A man-in-the-middle attackDDoS: a botnet floods a server
A network connects devices so they can share data - and every connection is a possible way in. You must know the classic network attacks and the tricks behind them.
ARP poisoning 地址解析投毒 - the address resolution protocol (ARP) 地址解析协议 pairs IP addresses with hardware MAC addresses 物理地址. An adversary sends fake ARP messages so traffic meant for the target flows to the adversary instead. This is an on-path attack 中间人攻击 (also called man-in-the-middle): the adversary secretly sits between two parties, reading and even altering their messages.
MAC flooding 物理地址泛洪 - flooding a switch 交换机 with fake MAC addresses forces it into broadcast mode, so the adversary can capture all traffic. This is a form of eavesdropping 窃听.
DNS poisoning 域名投毒 - planting a fake record on a domain name system (DNS) 域名系统 server redirects users to a malicious site to steal credentials (credential harvesting 凭据收集).
Smurf attack - flooding a network with ICMP requests aimed at the broadcast address, so every device replies to the victim. It is a denial of service (DoS) 拒绝服务 attack; when many machines attack at once it becomes a distributed denial of service (DDoS) 分布式拒绝服务.
Adversaries exploit weak networks to flood, map, or spoof devices. A physical data port with no port security lets an attacker plug in; an open port lets them install a rogue access point 非法接入点 that bypasses the firewall entirely. We rate network risk by impact and by how much skill the exploit needs.
To find weaknesses before an adversary does, organisations run an automated vulnerability scanner 自动漏洞扫描器: a tool that checks networks, devices, and applications against a database of known vulnerabilities, then produces a report listing each one found, how severe it is, and a recommended mitigation 缓解措施. Fixing the highest-severity items first is a core part of managing network risk.
Français
Une attaque homme-au-milieuDDoS : un botnet inonde un serveur
Un réseau connecte les appareils pour qu'ils partagent des données - et chaque connexion est une voie d'entrée possible. Vous devez connaître les attaques réseau classiques et les astuces derrière elles.
ARP poisoning 地址解析投毒 - le protocol de résolution d'adresses (ARP) 地址解析协议 associe des adresses IP à des adresses matérielles MAC addresses 物理地址. Un adversaire envoie de faux messages ARP pour que le trafic destiné à la cible passe par l'adversaire au lieu de cela. C'est une attaque on-path 中间人攻击 (aussi appelée homme-au-milieu) : l'adversaire se place secrètement entre deux parties, lisant et même modifiant leurs messages.
MAC flooding 物理地址泛洪 - noyer un switch 交换机 avec de fausses adresses MAC le force en mode diffusion, permettant à l'adversaire de capturer tout le trafic. C'est une forme d'eavesdropping 窃听.
DNS poisoning 域名投毒 - planter un faux enregistrement sur un serveur de domain name system (DNS) 域名系统 redirige les utilisateurs vers un site malveillant pour voler des identifiants (credential harvesting 凭据收集).
Smurf attack - inonder un réseau avec des requêtes ICMP dirigées vers l'adresse de diffusion, de sorte que chaque appareil répond à la victime. C'est une attaque de denial of service (DoS) 拒绝服务 ; lorsque plusieurs machines attaquent simultanément, cela devient une distributed denial of service (DDoS) 分布式拒绝服务.
Les adversaires exploitent les réseaux faibles pour inonder, cartographier ou usurper des identités. Un port de données physique sans port security permet à un attaquant de se brancher ; un port ouvert leur permet d'installer un rogue access point 非法接入点 qui contourne entièrement le pare-feu. Nous évaluons le risque réseau selon l'impact et selon l'habileté requise pour l'exploitation.
Pour trouver les faiblesses avant qu'un adversaire ne le fasse, les organisations exécutent un scanner de vulnérabilités automatisé 自动漏洞扫描器 : un outil qui vérifie les réseaux, appareils et applications contre une base de données de connues vulnérabilités, puis produit un rapport listant chacune trouvée, son sévérisme 严重程度, et une mesure d'atténuation 缓解措施 recommandée. Corriger les éléments de plus haute sévérité en premier est une partie centrale de la gestion du risque réseau.
Explore · Explorer
Identifier l'attaque réseau à partir de ses preuves
Chaque attaque réseau laisse une trace distincte : empoisonnement ARP = une IP avec deux MAC ; inondation MAC = une affluence de nouvelles MAC ; empoisonnement DNS = trafic web redirigé ; smurf/DoS = une inondation qui bloque le trafic légitime.
Protecting Networks: Managerial Controls and Wireless Security · Protéger les réseaux : Contrôles managérials et sécurité sans fil
Syllabus · Programme
English
Learning Objective 3.2.A: Identify managerial controls related to network security.
3.2.A.1 A router security policy will set forth a minimum configuration standard for routers on an organization’s network and may include:
Banning local user accounts (All router logins must use an approved authentication server.)
Disabling unnecessary services (e.g., Telnet)
Requiring a firewall (An organization may opt for a firewall device separate from the router.)
3.2.A.2 A switch security policy will set forth a minimum configuration standard for switches on an organization’s network and may include:
Banning local user accounts (All switch logins must use an approved authentication server.)
Requiring port security to be enabled.
Using MAC filtering
3.2.A.3 A virtual private network (VPN) policy will detail the minimum security requirements for employees using a VPN to access an organization’s internal network, and it may include:
A list of roles within the organization that are allowed to use a VPN to access the organization’s internal network
Authentication requirements for employees using a VPN (e.g., public/private key system or MFA)
A prohibition against split tunneling (also called dual tunneling)
3.2.A.4 A wireless security policy will establish the minimum security requirements for wireless networks within an organization and may include:
Requiring users to authenticate to the wireless network through an extensible authentication protocol (EAP) connected to an approved authentication server
Requiring all wireless traffic to be encrypted using AES encryption with a minimum key length
3.2.B.1 Organizations can disable beacon frame broadcasting on wireless access points (WAPs) to make it harder for adversaries to find their wireless network and learn its basic properties.
3.2.B.2 Organizations can control the broadcast direction and signal strength of a WAP so the signal does not extend beyond the physical space the access point is meant to cover.
3.2.B.3 Organizations should enable strong wireless encryption protocols to ensure wireless frames are not readable by adversaries who might intercept them.
WEP, WPS, and the original WPA wireless encryption protocols have known vulnerabilities and are insecure.
WPA3 is currently the strongest wireless encryption algorithm.
3.2.B.4 Organizations can enable MAC filtering to prevent unauthorized devices from accessing the network, and they can require users to authenticate when joining a network.
Français
Objectif d'apprentissage 3.2.A : Identifier les contrôles managérials liés à la sécurité réseau.
3.2.A.1 Une politique de sécurité de routeur définira une norme de configuration minimale pour les routeurs sur le réseau d'une organisation et peut inclure :
L'interdiction des comptes utilisateurs locaux (Toutes les connexions au routeur doivent utiliser un serveur d'authentification approuvé.)
La désactivation des services inutiles (par ex., Telnet)
L'exigence d'un pare-feu (Une organisation peut opter pour un appareil de pare-feu séparé du routeur.)
3.2.A.2 Une politique de sécurité de commutateur définira une norme de configuration minimale pour les commutateurs sur le réseau d'une organisation et peut inclure :
L'interdiction des comptes utilisateurs locaux (Toutes les connexions au commutateur doivent utiliser un serveur d'authentification approuvé.)
L'exigence que la sécurité de port soit activée.
L'utilisation du filtrage MAC
3.2.A.3 Une politique de réseau privé virtuel (VPN) détaillera les exigences de sécurité minimales pour les employés utilisant un VPN pour accéder au réseau interne d'une organisation, et elle peut inclure :
Une liste des rôles au sein de l'autorisation d'utiliser un VPN pour accéder au réseau interne de l'organisation
Exigences d'authentification pour les employés utilisant un VPN (par ex., système de clés publiques/privées ou MFA)
L'interdiction du tunnelage divisé (également appelé double tunnelage)
3.2.A.4 Une politique de sécurité sans fil établira les exigences de sécurité minimales pour les réseaux sans fil au sein d'une organisation et peut inclure :
L'exigence que les utilisateurs s'authentifient au réseau sans fil via un protocole d'authentification extensible (EAP) connecté à un serveur d'authentification approuvé
L'exigence que tout le trafic sans fil soit chiffré en utilisant le chiffrement AES avec une longueur de clé minimale
La désactivation des trames balises sur les points d'accès sans fil
Objectif d'apprentissage 3.2.B : Configurer les fonctionnalités de sécurité du réseau sans fil.
3.2.B.1 Les organisations peuvent désactiver la diffusion des trames balises sur les points d'accès sans fil (WAP) pour rendre plus difficile pour les adversaires de trouver leur réseau sans fil et d'en apprendre les propriétés de base.
3.2.B.2 Les organisations peuvent contrôler la direction de diffusion et l'intensité du signal d'un WAP afin que le signal ne dépasse pas l'espace physique que le point d'accès est censé couvrir.
3.2.B.3 Les organisations devraient activer des protocoles de chiffrement sans fil robustes pour s'assurer que les trames sans fil ne soient pas lisibles par les adversaires qui pourraient les intercepter.
Les protocoles de chiffrement sans fil WEP, WPS et l'original WPA présentent des vulnérabilités connues et sont insegurs.
WPA3 est actuellement l'algorithme de chiffrement sans fil le plus robuste.
3.2.B.4 Les organisations peuvent activer le filtrage MAC pour empêcher les dispositifs non autorisés d'accéder au réseau, et elles peuvent exiger que les utilisateurs s'authentifient lors de la connexion à un réseau.
Source: College Board AP Course and Exam Description · Source : Description du cours et de l'examen AP College Board
English
Good network security starts with written policies that set a minimum standard: a router security policy and switch security policy ban local accounts and require port security; a VPN policy sets authentication rules and forbids split tunneling 分离隧道; and a wireless security policy requires strong encryption and authenticated access.
For wireless networks specifically, organisations disable beacon frames so the network is harder to find, control signal strength so it does not leak outside the building, enable strong encryption - WPA3 Wi-Fi 保护接入第三代 is the current strongest, while old WEP and the original WPA are broken - and use MAC filtering to allow only known devices.
Français
Une bonne sécurité réseau commence par des politiques écrites qui fixent une norme minimale : une politique de sécurité du routeur et une politique de sécurité du commutateur interdisent les comptes locaux et exigent la sécurité des ports ; une politique VPN définit les règles d'authentification et interdit le split tunneling 分离隧道;et une politique de sécurité sans fil exige un chiffrement puissant et un accès authentifié。
Pour les réseaux sans fil spécifiquement, les organisations désactivent les trames beacon pour rendre le réseau plus difficile à trouver, contrôlent l'intensité du signal pour qu'il ne fuit pas hors du bâtiment, activent un chiffrement fort - WPA3 Wi-Fi 保护接入第三代 est le plus fort actuellement, tandis que l'ancien WEP et le premier WPA sont compromis - et utilisent le filtrage MAC pour autoriser uniquement les appareils connus。
Protecting Networks: Segmentation · Protection des Réseaux : Segmentation
Syllabus · Programme
English
Learning Objective 3.3.A: Identify techniques for segmenting a network.
3.3.A.1 Firewall zones and rules can be used to create a screened subnet (also known as a demilitarized zone, or DMZ)—a network segment that sits between public, external networks like the internet and internal, private networks. A screened subnet is typically a lower security zone than the internal, private networks, and it typically holds an organization’s publicly facing resources, separating them from the internal network.
3.3.A.2 Subnetting can be used to create different subnets based on IP addressing. If a device is compromised by an adversary, subnets can contain a security breach to reduce the number of exposed devices.
3.3.A.3 Switches can be used to create VLANs, which logically separate devices physically connected to central switches.
3.3.B.1 Network segmentation refers to the process of dividing a network into smaller, isolated segments or subnetworks (subnets).
3.3.B.2 Dividing a network into smaller subnets isolates network traffic, which can prevent attacks on one subnet from impacting devices on other subnets.
3.3.B.3 Network segmentation can allow for different security policies and controls to be applied to different segments of the network, allowing for higher security zones and lower security zones.
3.3.B.4 Port security on a switch can prevent MAC flooding by limiting the number of addresses assignable to any single switch port.
Français
Objectif d'apprentissage 3.3.A : Identifier les techniques de segmentation d'un réseau.
3.3.A.1 Les zones et règles de pare-feu peuvent être utilisées pour créer un sous-réseau blindé (également connu sous le nom de zone démilitarisée, ou DMZ) — un segment de réseau situé entre les réseaux publics externes comme Internet et les réseaux internes privés. Un sous-réseau blindé est généralement une zone de sécurité inférieure aux réseaux internes privés, et il contient généralement les ressources orientées vers le public d'une organisation, les séparant du réseau interne.
3.3.A.2 Le subnetting peut être utilisé pour créer différents sous-réseaux basés sur l'adressage IP. Si un dispositif est compromis par un adversaire, les sous-réseaux peuvent contenir une faille de sécurité pour réduire le nombre de dispositifs exposés.
3.3.A.3 Les commutateurs peuvent être utilisés pour créer des VLANs, qui séparent logiquement les dispositifs physiquement connectés aux commutateurs centraux.
Objectif d'apprentissage 3.3.B : Expliquer pourquoi la segmentation du réseau peut accroître la sécurité du réseau.
3.3.B.1 La segmentation du réseau fait référence au processus de division d'un réseau en segments ou sous-réseaux (subnets) plus petits et isolés.
3.3.B.2 Diviser un réseau en sous-réseaux plus petits isole le trafic réseau, ce qui peut empêcher qu'une attaque sur un sous-réseau n'affecte les appareils d'autres sous-réseaux.
3.3.B.3 La segmentation du réseau permet d'appliquer des politiques et contrôles de sécurité différents à divers segments du réseau, permettant ainsi la création de zones de haute sécurité et de zones de basse sécurité.
3.3.B.4 La sécurité de port sur un commutateur peut prévenir l'inondation MAC en limitant le nombre d'adresses assignables à chaque port de commutateur.
Source: College Board AP Course and Exam Description · Source : Description du cours et de l'examen AP College Board
English
Network segmentation 网络分段 divides one network into smaller, isolated pieces (subnets 子网). If one subnet is breached, the damage is contained and cannot spread.
A key pattern is the screened subnet 屏蔽子网 (also called a DMZ 隔离区). It sits between the public internet and the private internal network, holding an organisation's public-facing servers in a lower-security zone - separated from the sensitive internal systems.
Segments can also be built with subnetting (by IP address) or VLANs 虚拟局域网 (logically separating devices on the same switch). Each segment can then get its own security policy - higher-security and lower-security zones.
Français
La segmentation réseau 网络分段 divise un réseau en plusieurs petites parties isolées (sous-réseaux 子网). Si un sous-réseau est compromis, les dégâts sont contenus et ne peuvent pas se propager。
Un schéma clé est le sous-réseau blindé 屏蔽子网 (aussi appelé DMZ 隔离区). Il se situe entre Internet public et le réseau interne privé, hébergeant les serveurs exposés au public d'une organisation dans une zone de sécurité inférieure - séparée des systèmes internes sensibles。
Un sous-réseau blindé (DMZ) place les serveurs publics entre deux pare-feu, à l'écart du réseau privé
Les segments peuvent également être construits avec le subnetting (par adresse IP) ou les VLANs 虚拟局域网 (séparation logique des appareils sur le même commutateur). Chaque segment peut alors obtenir sa propre politique de sécurité - zones haute sécurité et basse sécurité。
Coffrets de serveurs : la segmentation réseau isole les systèmes pour qu'une seule compromission n'ouvre tout
Protecting Networks: Firewalls · Protection des Réseaux : Pare-feu
Syllabus · Programme
English
Learning Objective 3.4.A: Identify types of network-based firewalls.
3.4.A.1 A firewall is used to allow or deny network traffic in or out of a network. The firewall itself is software that can be hosted on a standalone device or integrated into another network device, such as a router.
3.4.A.2 A stateless firewall filters traffic based on information in packet headers, such as IP addresses, ports, and protocols.
3.4.A.3 A stateful firewall (also known as dynamic packet filtering) tracks the state of network connections passing through the firewall and can filter according to connection-related rules in addition to the filtering done by a stateless firewall. This allows for more control over content allowed in and out of a network.
3.4.A.4 A next-generation firewall (NGFW) has both the capabilities of typical stateless and stateful firewalls and additional advanced features, such as intrusion prevention, deep packet inspection, and filtering by application type.
Learning Objective 3.4.B: Explain how a firewall uses an access control list to allow or deny traffic entering or leaving a network.
3.4.B.1 Network administrators create a set of rules, called an access control list (ACL), that a firewall uses to permit or deny inbound and outbound network traffic.
3.4.B.2 ACL rules are checked in order and the first rule that matches the criteria will be executed for the specified data.
3.4.B.3 A typical ACL will specify the direction of traffic (inbound or outbound), the criterion to filter by (IP addresses, logical port, service, or application), and the action to take (permit or deny).
Learning Objective 3.4.C: Determine the effective placement of firewalls in a network.
3.4.C.1 Each segment of a network should have a firewall to control the flow of data in and out of that segment.
3.4.C.2 Network segments may have different security needs based on the data and services within them. The level of security for each firewall can be set independently.
3.4.C.3 Each point of data ingress and egress between the internal network and the public internet should have a firewall.
Learning Objective 3.4.D: Configure a firewall to manage the flow of network traffic.
3.4.D.1 The requirements for a firewall will specify what type of traffic from which sources or to which destinations should be allowed or denied.
3.4.D.2 Specific rules for a firewall can allow or deny inbound or outbound traffic based on source or destination port or IP address, service, protocol, or application.
Illustrative examples for 3.4.D.2:
Allow inbound TCP port 22 from ALL; (this rule will allow all inbound TCP traffic with destination port 22, which is the designated port for the SSH protocol)
Deny inbound TCP port 80 from 192.168.1.0/24; (this rule will deny inbound TCP traffic with destination port 80 from IP addresses in the 192.168.1.0-192.168.1.255 range)
3.4.D.3 Rules are implemented in order, and changing the order of a set of rules can change which traffic is allowed or denied. Consideration must be given to the precedence of filtering priorities when establishing the order of rules.
Illustrative examples for 3.4.D.3:
This set of rules would allow SSH traffic and deny other inbound TCP traffic
Rule 1: ALLOW inbound TCP port 22 from ALL;
Rule 2: DENY inbound TCP ALL from ALL;
Reversing the order of those rules would deny all inbound TCP traffic including SSH traffic.
Français
Objectif d'apprentissage 3.4.A : Identifier les types de pare-feux basés sur le réseau.
3.4.A.1 Un pare-feu est utilisé pour autoriser ou refuser le trafic réseau entrant ou sortant d'un réseau. Le pare-feu lui-même est un logiciel qui peut être hébergé sur un appareil autonome ou intégré dans un autre appareil réseau, tel qu'un routeur.
3.4.A.2 Un pare-feu sans état filtre le trafic en se basant sur les informations contenues dans les en-têtes de paquets, telles que les adresses IP, les ports et les protocoles.
3.4.A.3 Un pare-feu avec état (également appelé filtrage dynamique de paquets) suit l'état des connexions réseau traversant le pare-feu et peut filtrer selon des règles liées à la connexion, en plus du filtrage effectué par un pare-feu sans état. Cela permet un contrôle plus fin du contenu autorisé à entrer et sortir d'un réseau.
3.4.A.4 Un pare-feu de nouvelle génération (NGFW) possède à la fois les capacités des pare-feux sans état et avec état typiques, ainsi que des fonctionnalités avancées supplémentaires, telles que la prévention d'intrusion, l'inspection approfondie de paquets et le filtrage par type d'application.
Objectif d'apprentissage 3.4.B : Expliquer comment un pare-feu utilise une liste de contrôle d'accès pour autoriser ou refuser le trafic entrant ou sortant d'un réseau.
3.4.B.1 Les administrateurs réseau créent un ensemble de règles, appelé liste de contrôle d'accès (ACL), qu'un pare-feu utilise pour permettre ou refuser le trafic réseau entrant et sortant.
3.4.B.2 Les règles ACL sont vérifiées dans l'ordre, et la première règle correspondant aux critères sera exécutée pour les données spécifiées.
3.4.B.3 Une ACL typique spécifie la direction du trafic (entrant ou sortant), le critère de filtrage (adresses IP, port logique, service ou application) et l'action à entreprendre (autoriser ou refuser).
Objectif d'apprentissage 3.4.C : Déterminer l'emplacement efficace des pare-feux dans un réseau.
3.4.C.1 Chaque segment d'un réseau doit disposer d'un pare-feu pour contrôler le flux de données entrant et sortant de ce segment.
3.4.C.2 Les segments de réseau peuvent avoir des besoins de sécurité différents en fonction des données et services qu'ils contiennent. Le niveau de sécurité de chaque pare-feu peut être défini indépendamment.
3.4.C.3 Chaque point d'entrée et de sortie de données entre le réseau interne et Internet public doit disposer d'un pare-feu.
Objectif d'apprentissage 3.4.D : Configurer un pare-feu pour gérer le flux de trafic réseau.
3.4.D.1 Les exigences d'un pare-feu préciseront quels types de trafic provenant de quelles sources ou vers quelles destinations doivent être autorisés ou refusés.
3.4.D.2 Des règles spécifiques pour un pare-feu peuvent autoriser ou refuser le trafic entrant ou sortant en fonction du port source ou de destination, de l'adresse IP, du service, du protocole ou de l'application.
Exemples illustratifs pour 3.4.D.2 :
Autoriser le TCP entrant port 22 depuis TOUT ; (cette règle permettra tout le trafic TCP entrant avec le port de destination 22, qui est le port désigné pour le protocole SSH)
Refuser le TCP entrant port 80 depuis 192.168.1.0/24 ; (cette règle refusera le trafic TCP entrant avec le port de destination 80 provenant des adresses IP dans la plage 192.168.1.0-192.168.1.255)
3.4.D.3 Les règles sont implémentées dans l'ordre, et changer l'ordre d'un ensemble de règles peut modifier le trafic autorisé ou refusé. Il faut tenir compte de la priorité de filtrage lors de l'établissement de l'ordre des règles.
Exemples illustratifs pour 3.4.D.3 :
Cet ensemble de règles permettrait le trafic SSH et refuserait tout autre trafic TCP entrant
Règle 1 : AUTORISER le TCP entrant port 22 depuis TOUT ;
Règle 2 : REFUSER le TCP entrant TOUT depuis TOUT ;
Inverser l'ordre de ces règles refuserait tout le trafic TCP entrant, y compris le trafic SSH.
Source: College Board AP Course and Exam Description · Source : Description du cours et de l'examen AP College Board
English
How a firewall decides
A firewall 防火墙 allows or denies traffic entering or leaving a network. There are several kinds:
Stateful 有状态 - also tracks the state of each connection for finer control.
Next-generation (NGFW) - adds advanced features like intrusion prevention and deep packet inspection.
A firewall follows an access control list (ACL) 访问控制列表 - an ordered set of rules. Rules are checked in order, and the first match wins, so the order of rules changes which traffic gets through. Each rule specifies a direction, a thing to filter by (IP, port, service), and an action (permit or deny).
Worked example. A firewall has Rule 3: DENY TCP 443 from 192.168.*, and lower down Rule 7: ALLOW TCP 443 from ALL. A user at 192.168.45.37 cannot reach port 443 - even though Rule 7 would allow them - because Rule 3 matches first, and the first match wins. The fix is to move the ALLOW rule above the DENY. This is why rule order, not just rule content, decides what traffic gets through.
Firewalls belong at every point where data crosses between zones - at each network segment and at every gateway to the public internet.
Français
Comment un pare-feu décide
Un pare-feu 防火墙 permet ou refuse le trafic entrant ou sortant d'un réseau. Il existe plusieurs types :
Sans état 无状态 - filtre uniquement selon les en-têtes de paquets (IP, port, protocole)。
Avec état 有状态 - suit également l'état de chaque connexion pour un contrôle plus fin。
De nouvelle génération (NGFW) - ajoute des fonctionnalités avancées comme la prévention des intrusions et l'inspection approfondie des paquets。
Un pare-feu suit une liste de contrôle d'accès (ACL) 访问控制列表 - un ensemble ordonné de règles. Les règles sont vérifiées dans l'ordre, et le premier match l'emporte, donc l'ordre des règles détermine quel trafic passe. Chaque règle spécifie une direction, un critère de filtrage (IP, port, service) et une action (autoriser ou refuser)。
Un pare-feu vérifie son ACL de haut en bas ; la première règle correspondante décide
Exemple résolu. Un pare-feu a la Règle 3 : DENY TCP 443 from 192.168.*, et plus bas la Règle 7 : ALLOW TCP 443 from ALL. Un utilisateur à 192.168.45.37 ne peut atteindre le port 443 - même si la Règle 7 le permettrait - car la Règle 3 correspond en premier, et le premier match l'emporte. La solution consiste à déplacer la règle ALLOW au-dessus de la DENY. C'est pourquoi c'est l'ordre des règles, et non seulement leur contenu, qui détermine ce qui passe。
Les pare-feu doivent être présents à chaque point où les données traversent entre des zones - à chaque segment réseau et à chaque passerelle vers Internet public。
Matériel réseau réel : un pare-feu est un appareil (ou un logiciel) placé là où ces câbles rencontrent le monde extérieur
network intrusion detection system (NIDS)/ˈnetwɜːk ɪnˈtruːʒn dɪˈtekʃn ˈsɪstəm/
网络入侵检测系统
wǎng luò rù qīn jiǎn cè xì tǒng
network intrusion prevention system (NIPS)/ˈnetwɜːk ɪnˈtruːʒn prɪˈvenʃn ˈsɪstəm/
网络入侵防御系统
wǎng luò rù qīn fáng yù xì tǒng
security information and event management (SIEM)/sɪˈkjʊərɪti ˌɪnfəˈmeɪʃn ænd ɪˈvent ˈmænɪdʒmənt/
安全信息与事件管理
ān quán xìn xī yǔ shì jiàn guǎn lǐ
Signature-based/ˈsɪɡnɪtʃə beɪst/
基于特征
jī yú tè zhēng
Anomaly-based/əˈnɒməli beɪst/
基于异常
jī yú yì cháng
baseline/ˈbeɪslaɪn/
基线
jī xiàn
network-based indicators of compromise/ˈnetwɜːk beɪst ˈɪndɪkeɪtəz ɒv ˈkɒmprəmaɪz/
网络入侵指标
wǎng luò rù qīn zhǐ biāo
probabilistic/ˌprɒbəbɪˈlɪstɪk/
概率的
gài lǜ de
threshold/ˈθreʃəʊld/
阈值
yù zhí
alert fatigue/əˈlɜːt fəˈtiːɡ/
警报疲劳
jǐng bào pí láo
3.5
Detecting Network Attacks · Détection des Attaques Réseau
Syllabus · Programme
English
Learning Objective 3.5.A: Identify types of automated security tools used to detect network attacks.
3.5.A.1 Automated detection tools analyze data collected from an organization’s network and devices, such as switches and routers, servers, firewalls, and user computers. These data are often collected in a log file.
3.5.A.2 A network intrusion detection system (NIDS) is an automated tool that analyzes data to determine if malicious activity is taking place on a network. When an attack is detected, it generates an alert.
3.5.A.3 A network intrusion prevention system (NIPS) is an automated tool that, like an IDS, analyzes data to determine if malicious activity is taking place on a network. A NIPS can also mitigate or halt an attack by closing ports, blocking specific IP or MAC addresses, or rejecting specific protocols.
3.5.A.4 A security information and event management (SIEM) system collects and analyzes data from multiple sources (including firewalls, NIDS/NIPS, device logs, and application logs) to detect patterns that may indicate a cyberattack and raises an alert if a potential attack is detected. Security analysts investigate the alert to determine whether it represents a true threat and follow standard operating procedures to resolve or escalate the alert.
Learning Objective 3.5.B: Explain how organizations can leverage artificial intelligence (AI) to enhance threat detection and response.
3.5.B.1 Computers log every action that users take. Firewalls, IDS, IPS, and other network sensors log all the traffic passing through various points in a network. A medium-sized organization’s network is logging millions (or even tens of millions) of data points per day. Even a large team of humans is incapable of analyzing so much data.
3.5.B.2 Threat detection teams are creating AI algorithms to analyze large amounts of data and classify the data patterns as malicious or normal.
3.5.B.3 AI models for threat detection are based on probabilistic calculations; they report a percentage to indicate the likelihood that something is malicious.
3.5.B.4 Organizations determine their own thresholds for what percentage of likelihood of a threat results in an alert. If the threshold is set too high, real attacks may go undetected; if the threshold is too low, the security team will be overwhelmed with false alerts.
Learning Objective 3.5.C: Determine a network detection method.
3.5.C.1 Volume of network traffic is a criterion for determining a detection method. Signature-based detection is more efficient for networks with high traffic volume. Signature-based detection compares detection data to a database of known indicators of compromise (IoCs), called signatures. Signature databases must be updated with IoCs for the latest attacks. Signature-based detection runs more quickly than anomaly-based detection.
3.5.C.2 Consistency of network traffic patterns is a criterion for determining a detection method. Anomaly-based detection is most effective on networks with consistent traffic patterns. Anomaly-based detection compares detection data to a baseline of recorded activity. Baselines must be recorded on uncompromised systems to establish expected data types and volumes. Anomaly-based detection triggers an alert or action when data types or volumes outside of a specified tolerance range are recorded. Anomaly-based detection relies on consistent patterns in network traffic to detect anomalous traffic patterns.
3.5.C.3 Degree of sensitivity or criticality of a network is a criterion for determining a detection method. Networks with more sensitive or critical data or services will likely consider a hybrid approach. Hybrid detection combines signature-based and anomaly-based detection. Hybrid detection is more expensive than using either signature- or anomaly-based detection alone, and hybrid-detection models generate more alerts.
3.5.C.4 Likelihood of novel attacks on a network is a criterion for determining a detection method. Signature-based detection cannot detect a new attack. When an organization suspects that adversaries are likely to attempt a new attack on a network, anomaly-based detection is the preferred method when the cost of hybrid detection is prohibitively high.
Learning Objective 3.5.D: Evaluate the impact of a network detection method.
3.5.D.1 Speed of detection is a factor in evaluating the impact of a network detection method. Faster detection enables faster response. Signature-based detection methods are faster than anomaly-based detection methods, especially on networks with high traffic volume.
3.5.D.2 Cost is a factor in evaluating the impact of a network detection method. Detection tools and ongoing costs need to be within a budget. Anomaly-based detection systems require more expensive hardware to operate than signature based. Hybrid detection is the most expensive option because it combines both anomaly- and signature-based methods.
3.5.D.3 False positive rate is a factor in evaluating the impact of a network detection method. Signature-based detection has almost no false positives. Anomaly-based or hybrid detection will have higher false positive rates. Impacts of high false positive rates include:
Time and resources are put toward investigating alerts for nonmalicious activity.
Alert fatigue is a condition that occurs when responders get accustomed to false positives and take alerts less seriously because they assume alerts are false positives before investigating them.
3.5.D.4 False negative rate is a factor in evaluating the impact of a network detection method. A false negative occurs when an adversary can bypass a detection system. Signature-based detection systems are easier to bypass than anomaly-based or hybrid systems. False negatives can result in adversaries causing loss, harm, disruption, or destruction to data and systems.
Learning Objective 3.5.E: Apply detection techniques to identify indicators of network attacks by analyzing log files.
3.5.E.1 Evil-twin attacks can be detected by regularly scanning for service set identifiers (SSIDs) that look suspicious or similar to local legitimate SSIDs. Signal triangulation can be used to locate and disable an access point broadcasting an evil-twin network.
3.5.E.2 Jamming attacks can be detected by recognizing that no wireless devices in a specific physical space are able to connect to a wireless network and by scanning for electromagnetic (EM) noise in the wireless range.
3.5.E.3 ARP poisoning attacks can be detected by monitoring network traffic for unusual ARP messages (particularly duplicate MAC address ARP packets) and checking the ARP table on the default gateway.
3.5.E.4 MAC flooding attacks can be detected by monitoring network traffic for an unexpected surge of Ethernet frames with different MAC addresses and checking the MAC address table on a switch.
3.5.E.5 DNS poisoning attacks are difficult to detect. However, if an organization’s website experiences an abrupt and otherwise inexplicable drop in traffic, DNS records should be examined as a potential cause.
3.5.E.6 Smurf attacks can be detected by watching network traffic for a sudden increase in ICMP requests sent to the network’s broadcast address.
3.5.E.7 Network-based IoCs are discovered when analyzing network traffic, often in the form of packet capture files. Indicators can be found in source and destination IP addresses, ports, and protocols. These can include:
Connections to known malicious IP addresses
Unauthorized network scans
Unusual spikes or slow downs in network traffic
Mismatched port-application traffic
Français
Objectif d'apprentissage 3.5.A : Identifier les types d'outils de sécurité automatisés utilisés pour détecter les attaques réseau.
3.5.A.1 Les outils de détection automatique analysent les données collectées à partir du réseau et des appareils d'une organisation, tels que les commutateurs et routeurs, les serveurs, les pare-feu et les ordinateurs utilisateurs. Ces données sont souvent collectées dans un fichier journal.
3.5.A.2 Un système de détection d'intrusion réseau (NIDS) est un outil automatique qui analyse les données pour déterminer si des activités malveillantes ont lieu sur un réseau. Lorsqu'une attaque est détectée, il génère une alerte.
3.5.A.3 Un système de prévention d'intrusion réseau (NIPS) est un outil automatique qui, comme un IDS, analyse les données pour déterminer si des activités malveillantes ont lieu sur un réseau. Un NIPS peut également atténuer ou arrêter une attaque en fermant des ports, en bloquant des adresses IP ou MAC spécifiques, ou en rejetant des protocoles spécifiques.
3.5.A.4 Un système de gestion des informations et événements de sécurité (SIEM) collecte et analyse les données provenant de multiples sources (y compris les pare-feu, NIDS/NIPS, journaux d'appareils et journaux d'applications) pour détecter des modèles pouvant indiquer une cyberattaque et déclenche une alerte si une attaque potentielle est détectée. Les analystes en sécurité enquêtent sur l'alerte pour déterminer si elle représente une véritable menace et suivent les procédures opérationnelles standard pour résoudre ou escalader l'alerte.
Objectif d'apprentissage 3.5.B : Expliquer comment les organisations peuvent utiliser l'intelligence artificielle (IA) pour améliorer la détection et la réponse aux menaces.
3.5.B.1 Les ordinateurs enregistrent chaque action effectuée par les utilisateurs. Les pare-feu, IDS, IPS et autres capteurs réseau enregistrent tout le trafic passant par divers points d'un réseau. Le réseau d'une moyenne organisation enregistre des millions (voire des dizaines de millions) de points de données par jour. Même une grande équipe humaine est incapable d'analyser autant de données.
3.5.B.2 Les équipes de détection des menaces créent des algorithmes d'IA pour analyser de grandes quantités de données et classifier les motifs de données comme malveillants ou normaux.
3.5.B.3 Les modèles d'IA pour la détection des menaces sont basés sur des calculs probabilistes ; ils rapportent un pourcentage pour indiquer la probabilité qu'un élément soit malveillant.
3.5.B.4 Les organisations déterminent elles-mêmes leurs seuils pour le pourcentage de probabilité d'une menace nécessitant une alerte. Si le seuil est trop élevé, de vraies attaques peuvent passer inaperçues ; si le seuil est trop bas, l'équipe de sécurité sera submergée par les fausses alertes.
Objectif d'apprentissage 3.5.C : Déterminer une méthode de détection réseau.
3.5.C.1 Le volume de trafic réseau est un critère pour déterminer une méthode de détection. La détection basée sur des signatures est plus efficace pour les réseaux à fort volume de trafic. La détection basée sur des signatures compare les données de détection à une base de données d'indicateurs de compromission (IoC) connus, appelées signatures. Les bases de données de signatures doivent être mises à jour avec les IoC pour les dernières attaques. La détection basée sur des signatures s'exécute plus rapidement que la détection basée sur les anomalies.
3.5.C.2 La cohérence des motifs de trafic réseau est un critère pour déterminer une méthode de détection. La détection basée sur les anomalies est la plus efficace sur les réseaux présentant des motifs de trafic constants. La détection basée sur les anomalies compare les données de détection à une ligne de base d'activités enregistrées. Les lignes de base doivent être enregistrées sur des systèmes non compromis pour établir les types et volumes de données attendus. La détection basée sur les anomalies déclenche une alerte ou une action lorsque des types ou volumes de données hors d'une plage de tolérance spécifiée sont enregistrés. La détection basée sur les anomalies repose sur des motifs constants dans le trafic réseau pour détecter des motifs de trafic anormaux.
3.5.C.3 Le degré de sensibilité ou de criticité d'un réseau est un critère pour déterminer une méthode de détection. Les réseaux contenant des données ou services plus sensibles ou critiques envisageront probablement une approche hybride. La détection hybride combine la détection basée sur des signatures et la détection basée sur les anomalies. La détection hybride est plus coûteuse que l'utilisation exclusive de méthodes basées sur des signatures ou sur les anomalies, et les modèles de détection hybride génèrent davantage d'alertes.
3.5.C.4 La probabilité d'attaques novatrices sur un réseau est un critère pour déterminer une méthode de détection. La détection basée sur des signatures ne peut pas détecter une nouvelle attaque. Lorsqu'une organisation soupçonne que des adversaires sont susceptibles de tenter une nouvelle attaque sur un réseau, la détection basée sur les anomalies est la méthode privilégiée lorsque le coût de la détection hybride est prohibitif.
Objectif d'apprentissage 3.5.D : Évaluer l'impact d'une méthode de détection réseau.
3.5.D.1 La vitesse de détection est un facteur dans l'évaluation de l'impact d'une méthode de détection réseau. Une détection plus rapide permet une réponse plus rapide. Les méthodes de détection basées sur des signatures sont plus rapides que les méthodes de détection basées sur les anomalies, surtout sur les réseaux à fort volume de trafic.
3.5.D.2 Le coût est un facteur dans l'évaluation de l'impact d'une méthode de détection réseau. Les outils de détection et les coûts récurrents doivent rester dans le cadre budgétaire. Les systèmes de détection basés sur les anomalies nécessitent du matériel plus coûteux à faire fonctionner que ceux basés sur des signatures. La détection hybride est l'option la plus coûteuse car elle combine les méthodes basées sur les anomalies et sur des signatures.
3.5.D.3 Le taux de faux positifs est un facteur dans l'évaluation de l'impact d'une méthode de détection réseau. La détection basée sur des signatures présente presque aucun faux positif. La détection basée sur les anomalies ou hybride aura des taux de faux positifs plus élevés. Les impacts d'un taux élevé de faux positifs incluent :
Du temps et des ressources sont consacrés à l'enquête sur les alertes relatives à une activité non malveillante.
La fatigue d'alerte est un état qui survient lorsque les intervenants s'habituent aux faux positifs et prennent les alertes moins au sérieux car ils supposent que les alertes sont des faux positifs avant de les enquêter.
3.5.D.4 Le taux de faux négatifs est un facteur dans l'évaluation de l'impact d'une méthode de détection réseau. Un faux négatif se produit lorsqu'un adversaire peut contourner un système de détection. Les systèmes de détection basés sur des signatures sont plus faciles à contourner que les systèmes basés sur les anomalies ou hybrides. Les faux négatifs peuvent entraîner des pertes, des dommages, des perturbations ou des destructions de données et de systèmes causés par des adversaires.
Objectif d'apprentissage 3.5.E : Appliquer des techniques de détection pour identifier les indicateurs d'attaques réseau en analysant des fichiers journaux.
3.5.E.1 Les attaques Evil-Twin peuvent être détectées en scannant régulièrement les identificateurs de service (SSID) qui semblent suspicious ou similaires aux SSID locaux légitimes. La triangulation de signal peut être utilisée pour localiser et désactiver un point d'accès diffusant un réseau Evil-Twin.
3.5.E.2 Les attaques de brouillage peuvent être détectées en constatant qu'aucun appareil sans fil dans un espace physique spécifique ne peut se connecter à un réseau sans fil et en effectuant un balayage pour détecter un bruit électromagnétique (EM) dans la plage sans fil.
3.5.E.3 Les attaques d'empoisonnement ARP peuvent être détectées en surveillant le trafic réseau afin de repérer des messages ARP inhabituels (en particulier des paquets ARP avec des adresses MAC en double) et en vérifiant la table ARP sur la passerelle par défaut.
3.5.E.4 Les attaques de saturation MAC peuvent être détectées en surveillant le trafic réseau pour une augmentation inattendue de trames Ethernet avec différentes adresses MAC et en vérifiant la table des adresses MAC sur un commutateur.
3.5.E.5 Les attaques d'empoisonnement DNS sont difficiles à détecter. Cependant, si le site web d'une organisation subit une chute brutale et inexplicable du trafic, les enregistrements DNS doivent être examinés comme cause potentielle.
3.5.E.6 Les attaques Smurf peuvent être détectées en surveillant le trafic réseau pour une augmentation soudaine de requêtes ICMP envoyées à l'adresse de diffusion du réseau.
3.5.E.7 Les IoC basés sur le réseau sont découverts lors de l'analyse du trafic réseau, souvent sous forme de fichiers de capture de paquets. Des indicateurs peuvent être trouvés dans les adresses IP source et destination, les ports et les protocoles. Ceux-ci peuvent inclure :
Connexions vers des adresses IP malveillantes connues
Balayages de réseau non autorisés
Hautes pointes ou ralentissements inhabituels du trafic réseau
Inadéquation entre le port et le trafic application
Source: College Board AP Course and Exam Description · Source : Description du cours et de l'examen AP College Board
English
When prevention fails, detection takes over. Automated tools read the log files 日志文件 that record network activity:
a network intrusion detection system (NIDS) 网络入侵检测系统 analyses traffic and raises an alert, but does not block;
a network intrusion prevention system (NIPS) 网络入侵防御系统 can also stop an attack by closing ports or blocking addresses;
a security information and event management (SIEM) 安全信息与事件管理 system gathers data from many sources to spot patterns.
There are two detection methods. Signature-based 基于特征 detection compares traffic to a database of known attack signatures - fast and low on false alarms, but blind to brand-new attacks. Anomaly-based 基于异常 detection compares traffic to a normal baseline 基线 and flags anything unusual - it can catch novel attacks but needs more resources and raises more false alarms. A hybrid approach combines both.
Examining captured traffic (packet-capture files), analysts hunt for network-based indicators of compromise 网络入侵指标 in the source and destination IP addresses, ports, and protocols. Four common ones: connections to known-malicious IP addresses, unauthorized network scans (an outsider probing your ports), unusual spikes or slowdowns in traffic, and mismatched port-application traffic (for example, non-web traffic flowing over port 80). These complete the host-, file-, and behaviour-based indicators a single device logs.
AI, thresholds, and alert fatigue
A medium network logs millions of events a day - far more than any team can read - so organisations train AI models to sort likely-malicious patterns from normal ones. These models are probabilistic 概率的: rather than a yes/no, each event gets a percentage likelihood of being malicious.
The organisation then sets a threshold 阈值 - the likelihood at which an alert fires - and that choice is a genuine trade-off:
set the threshold too high and real attacks slip through undetected;
set it too low and the team is overwhelmed with false alerts.
Too many false alerts cause alert fatigue 警报疲劳: responders get so used to false positives that they start assuming an alert is false before investigating it - so a real attack, when it finally comes, is waved away. This is exactly why a low false-positive rate matters: signature-based detection has almost none, while anomaly-based and hybrid detection trade a higher false-positive rate for the ability to catch novel attacks.
Français
Lorsque la prévention échoue, la détection prend le relais. Les outils automatiques lisent les fichiers journaux 日志文件 qui enregistrent l'activité réseau :
un système de détection d'intrusion réseau (NIDS) 网络入侵检测 système analyse le trafic et lève une alerte, mais ne bloque pas ;
un système de prévention d'intrusion réseau (NIPS) 网络入侵防御系统 peut également arrêter une attaque en fermant des ports ou en bloquant des adresses ;
un système de gestion de l'information et des événements de sécurité (SIEM) 安全信息与事件管理 système rassemble des données provenant de nombreuses sources pour repérer des modèles。
Il existe deux méthodes de détection. La détection basée sur les signatures 基于特征 compare le trafic à une base de données de signatures d'attaques connues - rapide et peu de fausses alarmes, mais aveugle aux nouvelles attaques. La détection basée sur les anomalies 基于异常 compare le trafic à une ligne de base 基线 normale et signale tout ce qui est inhabituel - elle peut capturer des attaques novatrices mais nécessite plus de ressources et génère plus de fausses alarmes. Une approche hybride combine les deux。
En examinant le trafic capturé (fichiers packet-capture), les analystes cherchent des indicateurs de compromission basés sur le réseau 网络入侵指标 dans les adresses IP source et destination, les ports et les protocoles. Quatre indicateurs courants : connexions vers des adresses IP malicieuses connues, balayages réseau non autorisés (un outsider qui teste vos ports), pics ou ralentissements inhabituels dans le trafic, et mismatch de trafic port-application (par exemple, du trafic non web circulant sur le port 80). Ces éléments complètent les indicateurs basés sur l'hôte, les fichiers et le comportement qu'enregistre un seul appareil。
IA, seuils et fatigue des alertes
Un réseau moyen enregistre des millions d'événements par jour - bien plus que toute équipe ne peut lire - donc les organisations forcent des modèles IA à trier les modèles probablement malicieux des normaux. Ces modèles sont probabilistes 概率的 : plutôt qu'un oui/non, chaque événement reçoit une probabilité en pourcentage d'être malicieux。
L'organisation définit ensuite un seuil 阈值 - la probabilité à laquelle une alerte se déclenche - et ce choix est un véritable compromis :
définir le seuil trop haut et les vraies attaques passent inaperçues ;
le définir trop bas et l'équipe est submergée par les fausses alertes。
Trop de fausses alertes provoquent une fatigue des alertes 警报疲劳 : les intervenants s'habituent tant aux faux positifs qu'ils supposent qu'une alerte est fausse avant de l'enquêter - donc une vraie attaque, lorsqu'elle survient enfin, est rejetée. C'est exactement pourquoi un taux de faux positifs faible est important : la détection basée sur les signatures en a presque aucun, tandis que la détection basée sur les anomalies et hybride échange un taux de faux positifs plus élevé contre la capacité à capturer des attaques novatrices。
La détection basée sur les signatures correspond aux attaques connues ; la détection basée sur les anomalies signale les écarts par rapport à la normale
3.5
Exam tips · Conseils d'examen
English
For firewall-ACL questions, read the rules top-to-bottom and stop at the first match - a Deny rule above an Allow blocks the traffic even though the Allow exists lower down.
Pair each attack with its tell-tale sign: ARP poisoning = one IP with two MAC addresses; MAC flooding = a surge of new MAC addresses; DNS poisoning = an unexplained drop in web traffic.
Read packet captures for network-based IoCs: known-malicious IPs, unauthorized scans, traffic spikes/slowdowns, and mismatched port-application traffic.
Run vulnerability scanners to find known weaknesses proactively, and fix the highest-severity findings first.
Signature-based = fast, few false positives, misses new attacks (more false negatives); anomaly-based = catches new attacks, costs more, more false positives. Memorise this trade-off.
A screened subnet / DMZ holds public-facing servers between the internet and the private network - name it whenever a question separates public services from internal data.
WPA3 is the strong wireless encryption; WEP and original WPA are insecure.
Français
Pour les questions sur ACL de pare-feu, lire les règles de haut en bas et s'arrêter à la première correspondance - une règle Deny au-dessus d'une Allow bloque le trafic même si l'Allow existe plus bas。
Associer chaque attaque à son signe distinctif : ARP poisoning = une IP avec deux adresses MAC ; MAC flooding = une surge de nouvelles adresses MAC ; DNS poisoning = une chute inexpliquée du trafic web。
Lire les captures de paquets pour les IoCs basés sur le réseau : IPs malicieuses connues, balayages non autorisés, pics/ralentissements de trafic, et trafic port-application mismatch。
Exécuter des scanners de vulnérabilités pour trouver proactivement les faiblesses connues, et corriger d'abord les découvertes de plus haute gravité。
Basée sur les signatures = rapide, peu de faux positifs, rate les nouvelles attaques (plus de faux négatifs) ; basée sur les anomalies = capture les nouvelles attaques, coûte plus cher, plus de faux positifs. Mémorisez ce compromis。
Un sous-réseau blindé / DMZ héberge les serveurs exposés au public entre Internet et le réseau privé - nommez-le chaque fois qu'une question sépare les services publics des données internes。
WPA3 est le chiffrement sans fil fort ; WEP et le premier WPA sont insecure。
Device Vulnerabilities and Attacks · Vulnérabilités et Attaques des Appareils
Syllabus · Programme
English
Learning Objective 4.1.A: Identify types of computing devices.
4.1.A.1 Server computers are devices that provide one or more services to other computers (e.g., DNS, DHCP, FTP). Any computer can be a server, and in an enterprise environment servers typically have more processing power and storage than a personal computer.
4.1.A.2 Personal computers are devices that are designed to be used by one person for work or recreational purposes (e.g., word processing, graphic design, web browsing, and media production or viewing). These include desktop, laptop, and notebook computers.
4.1.A.3 Handheld computers (also called mobile computers or information appliances) are smaller than personal computers and run on battery power. These include tablets, smartphones, and wearable technology like smart watches.
4.1.A.4 Embedded computers are devices that are part of a machine. Embedded devices have specific instruction sets for interfacing with the specialized components of the machine they’re embedded in. Embedded computers tend to be slower and cheaper than other computers and have minimal storage.
4.1.A.5 Everyday devices with embedded computers are often called Internet of Things (IoT) devices. Embedded computers are found in transportation (e.g., cars, trains, and airplanes), devices that operate critical infrastructure (e.g., operating circuit breakers at electrical substations and pumps at water treatment plants), medical equipment (e.g., IV pumps, MRI scanners, pacemakers, and insulin pumps), and everyday devices like washing machines, coffee makers, and thermostats.
Learning Objective 4.1.B: Identify the type of malware used in a cyberattack.
4.1.B.1 Malware is malicious software that can damage or destroy a device or network, or allow an adversary access to a device and the data on the device.
4.1.B.2 Malware is often used as a tool to accomplish part of an adversary’s plan to achieve their ultimate goal(s). There are many types of malware, such as:
Viruses are malware that must be activated by a user executing or opening a file.
Worms spread from one computer to another without human interaction.
Trojans are malware embedded in other software that seems harmless. Remote access trojans (RATs) provide an adversary with remote access to the target system.
Ransomware encrypts a device’s files, preventing the user from accessing files on the device. The ransomware typically presents the user with a screen demanding payment and promising to give the user a decryption key for their files if the user pays within a fixed amount of time.
Spyware tracks a user’s actions on a computer and sends information back to an adversary.
A keylogger is software or hardware that logs the users keystrokes and sends the information back to the adversary. Adversaries can often extract usernames and passwords from keylogger data.
Logic bombs are set to trigger their effect only when a specific set of conditions are met; the conditions can include time and date, specific type or version of the operating system, character set the computer is using, etc.
A rootkit is sophisticated malware that gets into the target computer’s operating system and can control nearly every aspect of the system, including making the rootkit itself invisible to detection.
4.1.B.3 While most malware is a file or a collection of files, fileless malware is malicious code that lives in RAM and uses legitimate programs already installed on a device to compromise it.
Learning Objective 4.1.C: Explain how adversaries can exploit common device vulnerabilities to cause loss, damage, disruption, or destruction.
4.1.C.1 Adversaries can develop exploits for known vulnerabilities in software (including operating systems). Devices with unpatched software are vulnerable to these exploits, which could allow an adversary to crash a system, view user actions, enable or disable various services or components on the device (e.g., turning on a webcam or microphone), or even take control of the device to issue their own commands including commands to steal or destroy information on the device.
4.1.C.2 Adversaries can take advantage of weak authentication requirements by guessing a user’s password or using social engineering to get a user to divulge their password.
4.1.C.3 When systems don’t have a password on the basic input output system (BIOS) or unified extensible firmware interface (UEFI), an adversary can boot a computer into a special mode (e.g., “recovery mode”) that gives them higher-level privileges. Without BIOS or UEFI protection, adversaries can load their own operating system onto a device from an external drive and use specialized tools to alter or create user profiles, including changing user passwords.
4.1.C.4 Adversaries can load malware onto an external drive, and if autorun is enabled, then a device will run the malware when the external drive is inserted.
4.1.C.5 Adversaries can leverage open ports to connect to a device.
4.1.C.6 Adversaries can send malicious data to devices to disrupt them or attempt to take control of them. Devices that have no firewall (or a misconfigured firewall) cannot filter out this malicious data.
4.1.C.7 Adversaries often attempt to install malware on a device to disrupt or control it. Devices lacking anti-malware software are more vulnerable to this type of attack.
Learning Objective 4.1.D: Assess and document risks from device vulnerabilities.
4.1.D.1 Risk from device vulnerabilities can come from unauthorized access or malware that allow an adversary to impersonate an authorized user, remotely control a device, encrypt a device’s drive to ransom the data, or wipe a device’s memory, destroying data or rendering the device inoperable. The level of risk varies depending on the criticality of the device or the services the device provides or data it stores.
4.1.D.2 High risks from device vulnerabilities involve potentially compromising sensitive data or critical operations.
Illustrative examples for 4.1.D.2:
An organization has not installed the most recent update for their email server which included a patch for a known critical vulnerability.
4.1.D.3 Moderate risks from device vulnerabilities can arise from weak authentication requirements or from vulnerabilities that would be less likely to be exploited.
Illustrative examples for 4.1.D.3:
A water treatment plant has embedded systems controlling pumps. The pumps can be remotely accessed via username and password for remote management for the plant, but the devices do not require multi-factor authentication (MFA).
4.1.D.4 Low risks from device vulnerabilities are typically related to vulnerabilities that, if exploited, would have little impact.
Illustrative examples for 4.1.D.4:
An employee’s laptop has telnet port 23 open.
Français
Objectif d'apprentissage 4.1.A : Identifier les types d'appareils informatiques.
4.1.A.1 Les ordinateurs serveurs sont des appareils qui fournissent un ou plusieurs services à d'autres ordinateurs (par ex., DNS, DHCP, FTP). Tout ordinateur peut être un serveur, et dans un environnement d'entreprise, les serveurs ont généralement plus de puissance de traitement et de stockage qu'un ordinateur personnel.
4.1.A.2 Les ordinateurs personnels sont des appareils conçus pour être utilisés par une seule personne à des fins professionnelles ou récréatives (par ex., traitement de texte, graphisme, navigation Web et production ou visionnage de médias). Ils comprennent les ordinateurs de bureau, portables et notebooks.
4.1.A.3 Les ordinateurs portables (également appelés ordinateurs mobiles ou appareils d'information) sont plus petits que les ordinateurs personnels et fonctionnent sur batterie. Ils comprennent les tablettes, smartphones et technologies portables comme les montres connectées.
4.1.A.4 Les ordinateurs embarqués sont des appareils faisant partie d'une machine. Les dispositifs embarqués disposent d'ensembles d'instructions spécifiques pour interagir avec les composants spécialisés de la machine dans laquelle ils sont intégrés. Les ordinateurs embarqués ont tendance à être plus lents et moins chers que les autres ordinateurs et possèdent un stockage minimal.
4.1.A.5 Les appareils quotidiens munis d'ordinateurs embarqués sont souvent appelés appareils Internet des objets (IoT). Les ordinateurs embarqués se trouvent dans les transports (par ex., voitures, trains et avions), les dispositifs opérant des infrastructures critiques (par ex., actionnant des disjoncteurs dans des postes électriques et des pompes dans des stations d'épuration), les équipements médicaux (par ex., perfuseurs, scanners IRM, stimulateurs cardiaques et pompes à insuline) et les appareils courants comme les lave-linge, les cafetières et les thermostats.
Objectif d'apprentissage 4.1.B : Identifier le type de malware utilisé dans une cyberattaque.
4.1.B.1 Le malware est un logiciel malveillant capable d'endommager ou de détruire un appareil ou un réseau, ou permettant à un adversaire d'accéder à un appareil et aux données qui s'y trouvent.
4.1.B.2 Le malware est souvent utilisé comme outil pour accomplir une partie du plan d'un adversaire visant à atteindre ses objectifs finaux. Il existe de nombreux types de malware, tels que :
Les virus sont du malware qui doit être activé par un utilisateur exécutant ou ouvrant un fichier.
Les vers se propagent d'un ordinateur à un autre sans intervention humaine.
Les chevaux de Troie sont du malware intégré à d'autres logiciels看似无害. Les chevaux de Troie à accès distant (RAT) offrent à un adversaire un accès à distance au système cible.
Le ransomware chiffre les fichiers d'un appareil, empêchant l'utilisateur d'y accéder. Le ransomware présente généralement à l'utilisateur un écran exigeant un paiement et promettant de lui fournir une clé de déchiffrement pour ses fichiers si l'utilisateur paie dans un délai fixe.
Le spyware suit les actions d'un utilisateur sur un ordinateur et renvoie des informations à un adversaire.
Un keylogger est un logiciel ou un matériel qui enregistre les frappes de l'utilisateur et renvoie ces informations à l'adversaire. Les adversaires peuvent souvent extraire des noms d'utilisateur et des mots de passe à partir des données du keylogger.
Les bombes logiques sont programmées pour déclencher leur effet uniquement lorsque des conditions spécifiques sont réunies ; celles-ci peuvent inclure une date et une heure, un type ou une version d'exploitation spécifique, un ensemble de caractères utilisé par l'ordinateur, etc.
Un rootkit est un malware sophistiqué qui s'infiltre dans le système d'exploitation de l'ordinateur cible et peut contrôler presque tous les aspects du système, y compris rendre le rootkit lui-même invisible face à la détection.
4.1.B.3 Bien que la plupart du malware soit un fichier ou un ensemble de fichiers, le malware sans fichier est un code malveillant résidant dans la RAM et utilisant des programmes légitimes déjà installés sur un appareil pour le compromettre.
Objectif d'apprentissage 4.1.C : Expliquer comment les adversaires peuvent exploiter les vulnérabilités courantes des appareils pour causer des pertes, des dommages, des perturbations ou des destructions.
4.1.C.1 Les adversaires peuvent développer des exploits pour des vulnérabilités connues dans les logiciels (y compris les systèmes d'exploitation). Les appareils dont le logiciel n'est pas mis à jour sont vulnérables à ces exploits, ce qui pourrait permettre à un adversaire de faire planter un système, de visualiser les actions de l'utilisateur, d'activer ou de désactiver divers services ou composants sur l'appareil (par ex., activer une caméra web ou un microphone), ou même de prendre le contrôle de l'appareil pour émettre ses propres commandes, y compris des commandes destinées à voler ou détruire des données sur l'appareil.
4.1.C.2 Les adversaires peuvent tirer parti de exigences d'authentification faibles en devinant le mot de passe d'un utilisateur ou en utilisant l'ingénierie sociale pour obtenir qu'il révèle son mot de passe.
4.1.C.3 Lorsque les systèmes ne disposent pas de mot de passe sur le système d'entrée-sortie de base (BIOS) ou l'interface de firmware extensible unifiée (UEFI), un adversaire peut amorcer un ordinateur dans un mode spécial (par ex., « mode de récupération ») qui lui confère des privilèges de niveau supérieur. Sans protection BIOS ou UEFI, les adversaires peuvent charger leur propre système d'exploitation sur un appareil depuis un lecteur externe et utiliser des outils spécialisés pour modifier ou créer des profils utilisateurs, y compris changer les mots de passe utilisateurs.
4.1.C.4 Les adversaires peuvent charger du malware sur un lecteur externe, et si l'exécution automatique est activée, l'appareil exécutera le malware lors de l'insertion du lecteur externe.
4.1.C.5 Les adversaires peuvent utiliser des ports ouverts pour se connecter à un appareil.
4.1.C.6 Les adversaires peuvent envoyer des données malveillantes à des appareils pour les perturber ou tenter de les prendre en main. Les appareils qui n'ont pas de pare-feu (ou un pare-feu mal configuré) ne peuvent pas filtrer ces données malveillantes.
4.1.C.7 Les adversaires tentent souvent d'installer du malware sur un appareil pour le perturber ou le contrôler. Les appareils dépourvus de logiciel anti-malware sont plus vulnérables à ce type d'attaque.
Objectif d'apprentissage 4.1.D : Évaluer et documenter les risques liés aux vulnérabilités des appareils.
4.1.D.1 Le risque lié aux vulnérabilités des appareils peut provenir d'un accès non autorisé ou du malware permettant à un adversaire de se faire passer pour un utilisateur autorisé, de contrôler à distance un appareil, de chiffrer le disque de l'appareil pour rançonner les données, ou d'effacer la mémoire de l'appareil, détruisant les données ou rendant l'appareil inutilisable. Le niveau de risque varie selon la criticité de l'appareil, des services qu'il fournit ou des données qu'il stocke.
4.1.D.2 Les hauts risques liés aux vulnérabilités des appareils concernent la compromission potentielle de données sensibles ou d'opérations critiques.
Exemples illustratifs pour 4.1.D.2 :
Une organisation n'a pas installé la mise à jour la plus récente de son serveur de messagerie, laquelle comprenait un correctif pour une vulnérabilité critique connue.
4.1.D.3 Les risques modérés liés aux vulnérabilités des appareils peuvent résulter d'exigences d'authentification faibles ou de vulnérabilités qui seraient moins susceptibles d'être exploitées.
Exemples illustratifs pour 4.1.D.3 :
Une station d'épuration dispose de systèmes embarqués contrôlant des pompes. Les pompes peuvent être accédées à distance via nom d'utilisateur et mot de passe pour la gestion à distance de la station, mais les appareils ne nécessitent pas d'authentification multifacteur (AMF).
4.1.D.4 Les faibles risques liés aux vulnérabilités des appareils sont généralement associés à des vulnérabilités qui, si elles étaient exploitées, auraient peu d'impact.
Exemples illustratifs pour 4.1.D.4 :
L'ordinateur portable d'un employé a le port telnet 23 ouvert.
Source: College Board AP Course and Exam Description · Source : Description du cours et de l'examen AP College Board
English
A device is any computer - a server, a personal laptop, a smartphone, or an embedded computer 嵌入式计算机 built into a machine. Everyday devices with embedded computers are called Internet of Things (IoT) 物联网 devices, and they run everything from water pumps to washing machines.
The four classes of device, and why the class matters
Class
What it is
Security consequence
servers
shared machines running services for many users
the highest-value target; one compromise reaches everyone
personal computers
desktops and laptops
general purpose, so they run anything the user installs
handheld computers 手持计算机 (also called mobile computers or information appliances)
smaller than a PC and running on battery power — smartphones, tablets, smart watches and other wearable technology
easily lost or stolen, and often carried across untrusted networks
embedded computers
a computer that is part of a machine — a car's engine controller, a thermostat, a medical pump
has a specialised instruction set for interfacing with its components, and tends to be slower, cheaper and to have minimal storage, so security features are often left out and updates are rare
That last row is the reason embedded and IoT devices appear so often in attack scenarios: the constraints that make them cheap are the same constraints that make them hard to defend.
The main threat to a device is malware 恶意软件 - malicious software. Learn the types:
Virus 病毒 - must be activated by a user opening a file.
Worm 蠕虫 - spreads by itself, with no human action.
Trojan 木马 - hides inside software that looks safe; a remote access trojan (RAT) 远程访问木马 gives the adversary remote control.
Ransomware 勒索软件 - encrypts your files and demands payment for the key.
Spyware 间谍软件 - secretly tracks what you do.
Keylogger 键盘记录器 - records every keystroke to steal passwords.
Logic bomb 逻辑炸弹 - triggers only when a condition is met (a date, a version).
Rootkit - deeply hides in the operating system and can even make itself invisible.
Most malware is a file, but fileless malware 无文件恶意软件 is different: it lives only in RAM 内存 and abuses legitimate programs already on the device, leaving no file for a scanner to find.
Adversaries exploit unpatched software 未打补丁的软件, weak passwords, unprotected BIOS/UEFI startup settings, and open ports. We rate device risk by the value and criticality of the device - a hospital's unpatched email server is high risk, while an employee's laptop with one unused open port is low.
Français
Un appareil est tout ordinateur - un serveur, un ordinateur portable personnel, un smartphone ou un ordinateur embarqué 嵌入式计算机 intégré dans une machine. Les appareils courants avec ordinateurs embarqués sont appelés appareils Internet of Things (IoT) 物联网, et ils font fonctionner tout, des pompes à eau aux machines à laver。
Les quatre classes d'appareils, et pourquoi la classe importe
Classe
Ce que c'est
Conséquence de sécurité
Serveurs
machines partagées exécutant des services pour de nombreux utilisateurs
cible de la plus haute valeur ; une seule compromission touche tout le monde
Ordinateurs personnels
ordinateurs de bureau et portables
usage général, donc ils exécutent tout ce que l'utilisateur installe
Ordinateurs portables 手持计算机 (aussi appelés ordinateurs mobiles ou appareils d'information)
plus petits qu'un PC et fonctionnant sur alimentation par batterie — smartphones, tablettes, montres connectées et autres technologies portables
facilement perdus ou volés, et souvent transportés à travers des réseaux de confiance douteuse
Ordinateurs embarqués
un ordinateur qui fait partie d'une machine — contrôleur de moteur de voiture, thermostat, pompe médicale
possède un ensemble d'instructions spécialisé pour interagir avec ses composants, et tend à être plus lent, moins cher et avoir un stockage minimal, donc les fonctionnalités de sécurité sont souvent absentes et les mises à jour rares
Cette dernière ligne explique pourquoi les appareils embarqués et IoT apparaissent si souvent dans les scénarios d'attaque : les contraintes qui les rendent bon marché sont les mêmes qui les rendent difficiles à défendre。
La principale menace pour un appareil est le malware 恶意软件 - logiciels malveillants. Apprenez les types :
Virus 病毒 - doit être activé par un utilisateur ouvrant un fichier。
Ver 蠕虫 - se propège tout seul, sans action humaine。
Trojan 木马 - se cache dans un logiciel qui semble sûr ; un remote access trojan (RAT) 远程访问木马 donne à l'adversaire un contrôle à distance。
Ransomware 勒索软件 - chiffre vos fichiers et réclame un paiement pour la clé。
Spyware 间谍软件 - suit secrètement ce que vous faites。
Keylogger 键盘记录器 - enregistre chaque frappe de clavier pour voler des mots de passe。
Logic bomb 逻辑炸弹 - se déclenche uniquement quand une condition est remplie (une date, une version)。
Rootkit - se cache profondément dans le système d'exploitation et peut même devenir invisible。
La plupart du malware est un fichier, mais le fileless malware 无文件恶意软件 est différent : il vit uniquement dans la RAM 内存 et abuse de programmes légitimes déjà présents sur l'appareil, ne laissant aucun fichier pour qu'un scanner le trouve.
Les adversaires exploitent des logiciels non corrigés 未打补丁的软件, des mots de passe faibles, des paramètres de démarrage BIOS/UEFI non protégés et des ports ouverts. Nous évaluons le risque des appareils selon la valeur et la criticité de l'appareil : un serveur de courriel non corrigé dans un hôpital présente un risque élevé, tandis qu'un ordinateur portable d'employé avec un seul port ouvert inutilisé présente un risque faible.
Explore · Explorer
Nommez le malware d'après son comportement
Chaque type de malware a une caractéristique définissante : un ver se propage lui-même, un virus nécessite qu'un utilisateur l'exécute, les rançongiciels chiffrent pour de l'argent, et un rootkit se cache profondément dans le système d'exploitation.
Learning Objective 4.2.A: Explain why hashes (also called hash outputs, checksums, message digests, or digests) are used to store passwords.
4.2.A.1 A cryptographic hash function (also called a message digest function) is a mathematical algorithm that takes binary data of an arbitrary length, processes it according to a set of instructions, and outputs a fixed-length binary string called the hash (or checksum or message digest). Well known cryptographic hashes include:
MD5
SHA-1, SHA-256, SHA-512 (SHA stands for Secure Hash Algorithm)
NTHash
RIPEMD-160
4.2.A.2 An n-bit hash has $2^n$ possible outputs. The number of inputs is infinite, and so inevitably two different inputs will produce the same hash. This is called a collision.
4.2.A.3 Cryptographic hash functions have the following properties:
Hashes are collision resistant; it is difficult to find two different inputs to the same hash function that produce the same output.
Hashes have pre-image resistance; given a hash, it is infeasible to figure out the input that generated the hash.
Hashes are repeatable; the same input will always produce the same hash.
Hashes have a fixed length; the length in bits of the hash for a specific hash function is constant regardless of the size of the input.
4.2.A.4 Adversaries try to compromise hashing functions by forcing collisions in their output. If an efficient algorithm exists to force a collision for a specific hash function, then that hash function will be deprecated (no longer used in secure settings). MD5 and SHA1 are examples of deprecated hash functions.
4.2.A.5 Password-based authentication services shouldn’t store passwords in plaintext, so that if an adversary gains access to the user:password directory they won’t immediately know the passwords for all users. Instead, user passwords should be hashed and the hash stored in a database. When a user enters their password, it is hashed, and the hash is compared to the hash stored on file. If the hashes match, then the user is authenticated.
4.2.A.6 If two users had the same password, then their passwords would have identical hashes in the user:password directory. To prevent this, a few random bits (called salt) are hashed with a user’s password to generate the hash. Each user’s salt is unique, so even if two users have the same password they will have a different password hash because they have different salt.
Learning Objective 4.2.B: Explain how password attacks exploit vulnerabilities.
4.2.B.1 If an adversary can compromise the password of a legitimate user, and that user’s organization has not enabled MFA or other authentication protections, then the adversary can act within that organization with all the access and rights available to the user.
4.2.B.2 Password attacks can be classified as online or offline.
Online password attacks attempt user:password combinations in an active authentication portal.
Offline password attacks have captured a user:password database and can run password attacks against the database on their own computer. This method bypasses any account lock out protections that may be in place.
4.2.B.3 Many users reuse the same passwords (or variations of the same password) for all the services and accounts they have, despite warnings not to. When an organization’s user database is stolen, the usernames, emails, and passwords are sold to adversaries or posted online. Adversaries often begin an attempt to compromise an account by trying stolen or leaked credentials for a target individual.
4.2.B.4 Many users set passwords that are easy to guess, and adversaries will attempt to guess common passwords for a user’s account. Password spraying is an attack where an adversary attempts a common password against many different user accounts.
4.2.B.5 Some services and devices (e.g., switches, routers, and IoT devices) are preconfigured with a default administrative user and password. Credential stuffing is an attack where an adversary attempts to gain access to these services or devices using common default credentials or account credentials that have been stolen.
4.2.B.6 Offline password attacks use automated hash-cracking tools to hash possible passwords and compare them against a captured hash. Although hashes can’t be reversed, an adversary can use these tools to hash many potential passwords and compare them to the target hash. If an adversary finds a hash that matches, they can use the password that generated the hash to login to the user’s account. Offline attacks include:
Brute force attacks, where an adversary uses an automated tool to test all the potential passwords that a user could have
Dictionary attacks, where an adversary uses an automated tool to test a list of common passwords
4.2.B.7 A rainbow table attack uses a list of common passwords to generate a rainbow table. A rainbow table is a table that contains each potential password and its hash. The table is then sorted by the hashes, and the adversary uses an automated tool to search the list of hashes for the captured hash. If the hashes match, then the adversary has found a password that generates the same hash, and the password will allow the adversary to login to the user’s account.
Learning Objective 4.2.C: Determine the type of authentication used to verify the identity of a user.
4.2.C.1 Authentication mechanisms are technical controls that verify the identity of a user to ensure that only authorized users access a system. The proof the user provides to identify themselves is called a factor. Common authentication factors include:
Something the user knows (knowledge factor)
Something the user has (possession factor)
Something the user is (biometric factor)
Somewhere the user is (location factor)
4.2.C.2 Knowledge factors can be passwords, PINs, or answers to preselected challenge questions. For a knowledge factor to be effective it needs to be something an adversary can’t easily guess; however, knowledge factors that are difficult for an adversary to figure out can also be harder for a user to remember.
4.2.C.3 A possession factor is an object a user has that is unique to them, such as an access card, a bank card, a cell phone, or an authentication token. The more difficult it is for an adversary to obtain the object (or a copy of it), the more secure the possession factor is.
4.2.C.4 Biometric factors measure features of the human body and can include fingerprints, palm prints, facial recognition, iris or retina scans, or voice identification. Biometric factors are difficult for an adversary to duplicate because they are unique to an individual.
4.2.C.5 Location factors use information about Wi-Fi signals, GPS data, time zone settings, and even IP address information to make determinations about location. Rules can be established for allowing or denying access based on a location factor.
4.2.C.6 Multifactor authentication (MFA) is when a system uses more than one factor to authenticate a user. MFA is more secure than single-factor authentication because it requires the user to provide at least two separate factors of authentication.
Learning Objective 4.2.D: Configure login settings to make a device more secure.
4.2.D.1 Requiring complexity in passwords is a login setting that can be configured. When enabled, users setting a new password must include at least one character from each character set. Passwords with characters from each character set are significantly harder for an adversary to crack than passwords that use characters from only one or two character sets. The main character sets often required are:
Uppercase letters (A–Z)
Lowercase letters (a–z)
Numeric digits (0–9)
Special characters (!”#$%&’()*+,-./:;<=>?@ [ \ ] ^_`{|}~)
4.2.D.2 Requiring a minimum password length is a login setting that can be configured. This means that users must have at least a certain number of characters in their password. The longer and more complex a password is, the longer it will take a digital tool to crack the password.
4.2.D.3 Requiring a maximum password age is a login setting that can be configured. When configured, users will receive a prompt to change their password a certain number of days after their last password change, usually every 90 or 120 days. If a user’s password has been compromised, changing it could prevent an adversary from gaining access to the user’s account. However, some national standards recommend that organizations not require users to change their passwords on predefined intervals to discourage users from developing password patterns (e.g., PasswordFall2028).
4.2.D.4 Requiring the system to store a certain number of previous user passwords is a login setting that can be configured. This prevents a user from reusing a password. Many organizations store users’ previous 5–10 password hashes to prevent reuse.
4.2.D.5 Requiring a lockout period after a certain number of invalid login attempts is a login setting that can be configured. This prevents an adversary from continuously randomly attempting wrong passwords. Many organizations lock a user’s account after 3–5 invalid login attempts. The period of the lockout varies.
Français
Objectif d'apprentissage 4.2.A : Expliquer pourquoi les hachages (également appelés sorties de hachage, sommes de contrôle, empreintes de message ou digestes) sont utilisés pour stocker les mots de passe.
4.2.A.1 Une fonction de hachage cryptographique (également appelée fonction d'empreinte de message) est un algorithme mathématique qui prend des données binaires de longueur arbitraire, les traite selon un ensemble d'instructions, et produit une chaîne binaire de longueur fixe appelée hachage (ou somme de contrôle ou empreinte de message). Les hachages cryptographiques bien connus incluent :
4.2.A.2 Un hachage de n bits a $2^n$ sorties possibles. Le nombre d'entrées est infini, et donc inévitablement deux entrées différentes produiront le même hachage. C'est ce qu'on appelle une collision.
4.2.A.3 Les fonctions de hachage cryptographiques ont les propriétés suivantes :
Les hachages sont résistants aux collisions ; il est difficile de trouver deux entrées différentes pour la même fonction de hachage qui produisent la même sortie.
Les hachages ont une résistance à l'image préalable ; étant donné un hachage, il est irréalisable de retrouver l'entrée qui l'a généré.
Les hachages sont répétables ; la même entrée produira toujours le même hachage.
Les hachages ont une longueur fixe ; la longueur en bits du hachage pour une fonction de hachage spécifique est constante quelle que soit la taille de l'entrée.
4.2.A.4 Les adversaires tentent de compromettre les fonctions de hachage en forçant des collisions dans leur sortie. Si un algorithme efficace existe pour forcer une collision pour une fonction de hachage spécifique, alors cette fonction de hachage sera dépréciée (plus utilisée dans les environnements sécurisés). MD5 et SHA1 sont des exemples de fonctions de hachage dépréciées.
4.2.A.5 Les services d'authentification par mot de passe ne devraient pas stocker les mots de passe en clair, afin que si un adversaire accède au répertoire user:password, il ne connaisse pas immédiatement les mots de passe de tous les utilisateurs. Au lieu de cela, les mots de passe des utilisateurs doivent être hachés et le hash stocké dans une base de données. Lorsqu'un utilisateur entre son mot de passe, celui-ci est haché, et le hash est comparé à celui stocké sur fichier. Si les hashes correspondent, l'utilisateur est authentifié.
4.2.A.6 Si deux utilisateurs avaient le même mot de passe, leurs mots de passe auraient des hashes identiques dans le répertoire user:password. Pour éviter cela, quelques bits aléatoires (appelés sel) sont hachés avec le mot de passe d'un utilisateur pour générer le hash. Le sel de chaque utilisateur est unique, donc même si deux utilisateurs ont le même mot de passe, ils auront un hash différent car ils ont des sels différents.
Objectif d'apprentissage 4.2.B : Expliquer comment les attaques par mots de passe exploitent les vulnérabilités.
4.2.B.1 Si un adversaire peut compromettre le mot de passe d'un utilisateur légitime, et que l'organisation de cet utilisateur n'a pas activé l'AMF ou d'autres protections d'authentification, alors l'adversaire peut agir au sein de cette organisation avec tous les accès et droits disponibles pour l'utilisateur.
4.2.B.2 Les attaques par mots de passe peuvent être classées comme en ligne ou hors ligne.
Les attaques par mots de passe en ligne tentent des combinaisons utilisateur:mot de passe dans un portail d'authentification actif.
Les attaques par mots de passe hors ligne ont capturé une base de données utilisateur:password et peuvent exécuter des attaques par mots de passe contre la base de données sur leur propre ordinateur. Cette méthode contourne toute protection de verrouillage de compte qui pourrait être en place.
4.2.B.3 De nombreux utilisateurs réutilisent les mêmes mots de passe (ou des variantes du même mot de passe) pour tous les services et comptes qu'ils possèdent, malgré les mises en garde de ne pas le faire. Lorsqu'une base de données utilisateurs d'une organisation est volée, les noms d'utilisateur, adresses e-mail et mots de passe sont vendus aux adversaires ou publiés en ligne. Les adversaires commencent souvent à essayer de compromettre un compte en testant des identifiants volés ou fuités pour une cible individuelle.
4.2.B.4 De nombreux utilisateurs définissent des mots de passe faciles à deviner, et les adversaires tenteront de deviner des mots de passe courants pour le compte d'un utilisateur. L'épandage de mots de passe (password spraying) est une attaque où un adversaire tente un mot de passe commun contre de nombreux comptes utilisateurs différents.
4.2.B.5 Certains services et appareils (par ex., commutateurs, routeurs et appareils IoT) sont préconfigurés avec un utilisateur administratif et un mot de passe par défaut. Le rembourrage d'identifiants (credential stuffing) est une attaque où un adversaire tente d'accéder à ces services ou appareils en utilisant des identifiants par défaut courants ou des identifiants de compte qui ont été volés.
4.2.B.6 Les attaques par mots de passe hors ligne utilisent des outils automatisés de crackage de hash pour hacher des mots de passe possibles et les comparer à un hash capturé. Bien que les hashes ne puissent pas être inversés, un adversaire peut utiliser ces outils pour hacher de nombreux mots de passe potentiels et les comparer au hash cible. Si un adversaire trouve un hash correspondant, il peut utiliser le mot de passe qui a généré ce hash pour se connecter au compte de l'utilisateur. Les attaques hors ligne incluent :
Les attaques par force brute, où un adversaire utilise un outil automatisé pour tester tous les mots de passe potentiels qu'un utilisateur pourrait avoir
Les attaques par dictionnaire, où un adversaire utilise un outil automatisé pour tester une liste de mots de passe courants
4.2.B.7 Une attaque par table arc-en-ciel utilise une liste de mots de passe courants pour générer une table arc-en-ciel. Une table arc-en-ciel est une table contenant chaque mot de passe potentiel et son hash. La table est ensuite triée par les hashes, et l'adversaire utilise un outil automatisé pour rechercher le hash capturé dans la liste des hashes. Si les hashes correspondent, l'adversaire a trouvé un mot de passe qui génère le même hash, et ce mot de passe permettra à l'adversaire de se connecter au compte de l'utilisateur.
Objectif d'apprentissage 4.2.C : Déterminer le type d'authentification utilisé pour vérifier l'identité d'un utilisateur.
4.2.C.1 Les mécanismes d'authentification sont des contrôles techniques qui vérifient l'identité d'un utilisateur pour s'assurer que seuls les utilisateurs autorisés accèdent à un système. La preuve que l'utilisateur fournit pour s'identifier est appelée facteur. Les facteurs d'authentification courants incluent :
Quelque chose que l'utilisateur connaît (facteur de connaissance)
Quelque chose que l'utilisateur possède (facteur de possession)
Quelque chose dont l'utilisateur dispose (facteur biométrique)
Quelque part où l'utilisateur se trouve (facteur de localisation)
4.2.C.2 Les facteurs de connaissance peuvent être des mots de passe, des codes PIN ou des réponses à des questions de défi prédéfinies. Pour qu'un facteur de connaissance soit efficace, il doit être quelque chose qu'un adversaire ne peut pas facilement deviner ; cependant, les facteurs de connaissance difficiles pour un adversaire à trouver peuvent aussi être plus difficiles pour un utilisateur à retenir.
4.2.C.3 Un facteur de possession est un objet qu'un utilisateur possède et qui lui est unique, tel qu'une carte d'accès, une carte bancaire, un téléphone portable ou un jeton d'authentification. Plus il est difficile pour un adversaire d'obtenir l'objet (ou une copie de celui-ci), plus le facteur de possession est sécurisé.
4.2.C.4 Les facteurs biométriques mesurent des caractéristiques du corps humain et peuvent inclure les empreintes digitales, les empreintes de paume, la reconnaissance faciale, les scans d'iris ou de rétine, ou l'identification vocale. Les facteurs biométriques sont difficiles pour un adversaire à dupliquer car ils sont uniques à un individu.
4.2.C.5 Les facteurs de localisation utilisent des informations sur les signaux Wi-Fi, les données GPS, les paramètres du fuseau horaire et même les informations d'adresse IP pour déterminer la localisation. Des règles peuvent être établies pour autoriser ou refuser l'accès en fonction d'un facteur de localisation.
4.2.C.6 L'authentification multifactorielle (MFA) consiste à utiliser plus d'un facteur pour authentifier un utilisateur. La MFA est plus sécurisée que l'authentification à un seul facteur car elle exige que l'utilisateur fournisse au moins deux facteurs d'authentification distincts.
Objectif d'apprentissage 4.2.D : Configurer les paramètres de connexion pour rendre un appareil plus sécurisé.
4.2.D.1 Exiger la complexité dans les mots de passe est un paramètre de connexion qui peut être configuré. Lorsqu'il est activé, les utilisateurs définissant un nouveau mot de passe doivent inclure au moins un caractère de chaque ensemble de caractères. Les mots de passe avec des caractères de chaque ensemble de caractères sont beaucoup plus difficiles à craquer pour un adversaire que les mots de passe utilisant des caractères d'un ou deux ensembles seulement. Les principaux ensembles de caractères souvent requis sont :
4.2.D.2 Exiger une longueur minimale de mot de passe est un paramètre de connexion qui peut être configuré. Cela signifie que les utilisateurs doivent avoir au moins un certain nombre de caractères dans leur mot de passe. Plus un mot de passe est long et complexe, plus il faudra de temps à un outil numérique pour le craquer.
4.2.D.3 Exiger une durée maximale de vie du mot de passe est un paramètre de connexion qui peut être configuré. Lorsqu'il est configuré, les utilisateurs recevront une invitation à changer leur mot de passe un certain nombre de jours après leur dernier changement de mot de passe, généralement tous les 90 ou 120 jours. Si le mot de passe d'un utilisateur a été compromis, le changer pourrait empêcher un adversaire d'accéder au compte de l'utilisateur. Cependant, certaines normes nationales recommandent aux organisations de ne pas exiger des utilisateurs qu'ils changent leurs mots de passe à des intervalles prédéfinis pour décourager les utilisateurs de développer des motifs de mots de passe (ex. : PasswordFall2028).
4.2.D.4 Exiger que le système stocke un certain nombre de précédents mots de passe utilisateurs est un paramètre de connexion qui peut être configuré. Cela empêche un utilisateur de réutiliser un mot de passe. De nombreuses organisations stockent les 5 à 10 derniers hashes de mots de passe des utilisateurs pour éviter la réutilisation.
4.2.D.5 Exiger une période de verrouillage après un certain nombre de tentatives de connexion invalides est un paramètre de connexion qui peut être configuré. Cela empêche un adversaire de tenter continuellement de manière aléatoire de mauvais mots de passe. De nombreuses organisations verrouillent le compte d'un utilisateur après 3 à 5 tentatives de connexion invalides. La durée du verrouillage varie.
Source: College Board AP Course and Exam Description · Source : Description du cours et de l'examen AP College Board
English
Multi-factor authentication
To store passwords safely, systems use a cryptographic hash function 密码散列函数 - a one-way maths algorithm that turns any input into a fixed-length string called a hash 散列值 (or digest). Hashes have three vital properties: they are collision resistant 抗碰撞 (hard to find two inputs with the same output), have pre-image resistance 抗原像 (you cannot work backwards to the input), and are repeatable (the same input always gives the same hash).
Real hash functions have names. The Secure Hash Algorithm (SHA) family – SHA-256 and SHA-512 – is today's standard. Adversaries attack a hash function by trying to force a collision (two different inputs with the same hash); once an efficient collision attack exists, that function is deprecated 弃用 (retired from secure use). MD5 and SHA-1 are the classic deprecated examples – never rely on them to protect data today.
A service never stores your plaintext password. It stores the hash; when you log in, it hashes what you typed and compares. To stop two identical passwords producing identical hashes, a few random bits called salt 盐值 are added before hashing, so every stored hash is unique.
Worked example. Two users both choose the password sunshine. Without salt, both stored hashes would be identical, so cracking one instantly cracks the other. Give each user a unique salt - say x7 and q2 - and the service hashes sunshinex7 and sunshineq2 instead. The two stored hashes now look completely different, so the adversary must attack each account separately. This is why a stolen hash database is far less dangerous when the hashes are salted.
Adversaries fight back with password attacks. Online attacks guess against a live login; offline attacks steal the hash database and crack it on their own machine (which bypasses any account-lockout protection). Techniques include:
brute force 暴力破解 - an automated tool tries every possible password in turn; guaranteed to work eventually, but slow, and it grows explosively with password length.
a dictionary attack 字典攻击 - the tool tries a list of common words and known passwords first, because most people pick guessable ones.
password spraying 密码喷洒 - one common password against many accounts (this dodges lockout, which counts failures per account).
credential stuffing 撞库 - reusing stolen or default credentials, exploiting that people reuse passwords across sites.
a rainbow table 彩虹表 - a precomputed table of passwords and their hashes, sorted by hash, so a captured hash can be looked up instead of recomputed.
Password policy settings
An administrator hardens accounts by configuring login settings - and the exam expects you to name them and say what each defends against:
Setting
What it does
The attack it slows
complexity 复杂度
require a character from each set (upper, lower, digit, special)
brute force / dictionary
minimum length 最小长度
require N characters - length matters more than anything
brute force (grows exponentially)
maximum age 最长有效期
force a change every ~90-120 days
limits how long a stolen password is useful
password history 密码历史
store the last 5-10 hashes, block reuse
stops recycling an old (possibly leaked) password
lockout 锁定
lock the account after 3-5 wrong tries
brute force / online guessing
One subtlety worth a mark: some national standards now advise against forced expiry, because regular changes push users into predictable patterns like PasswordFall2028. A password manager 密码管理器 solves the real problem - it generates and stores a long, unique password per site, so none is ever reused or guessable.
Authentication factors prove who you are, and fall into categories: something you know (a password), something you have (a token or phone), something you are (a biometric 生物特征 like a fingerprint or retina scan), and somewhere you are (a location factor). Using two or more is multifactor authentication (MFA) 多因素身份验证 - far stronger than a password alone.
Removable media, and the autorun problem
An adversary can load malware onto an external drive — a USB stick, a portable disc — and leave it where someone will pick it up. If autorun 自动运行 is enabled, the device runs a program from that drive the moment it is inserted, with no click required, so the malware executes before the user has decided to trust anything.
Two controls answer this, and the exam wants both named:
Disable autorun, so inserting a drive never runs anything by itself.
Prohibit users from connecting external drives or media at all — enforced by policy and by a technical control that blocks the USB ports — which is why so many secure environments physically or logically disable them.
Français
Authentification multifacteurUn scanner d'empreintes digitales : l'authentification biométrique vérifie quelque chose en VOUS (something you ARE), ce qui est beaucoup plus difficile pour un attaquant à voler ou à deviner qu'un mot de passe
Pour stocker les mots de passe en toute sécurité, les systèmes utilisent une fonction de hachage cryptographique 密码散列函数 - un algorithme mathématique à sens unique qui transforme n'importe quelle entrée en une chaîne de longueur fixe appelée hachage 散列值 (ou digest). Les hachages possèdent trois propriétés essentielles : ils sont résistants aux collisions 抗碰撞 (difficile de trouver deux entrées produisant la même sortie), présentent une résistance à l'image inverse 抗原像 (vous ne pouvez pas remonter à l'entrée) et sont répétitifs (une même entrée produit toujours le même hachage).
Une fonction de hachage transforme n'importe quelle entrée en un digest de longueur fixe et ne peut pas être inversée
Les vraies fonctions de hachage ont des noms. La famille Secure Hash Algorithm (SHA) – SHA-256 et SHA-512 – est la norme actuelle. Les adversaires attaquent une fonction de hachage en tentant de forcer une collision (deux entrées différentes ayant le même hachage) ; dès qu'une attaque par collision efficace existe, cette fonction est dépréciée 弃用 (retraitée de l'utilisation sécurisée). MD5 et SHA-1 sont des exemples classiques dépréciés – ne jamais s'y fier pour protéger des données aujourd'hui.
Un service ne stocke jamais votre mot de passe en clair. Il stocke le hachage ; lors de votre connexion, il hache ce que vous avez tapé et compare. Pour éviter que deux mots de passe identiques produisent des hachages identiques, quelques bits aléatoires appelés sel 盐值 sont ajoutés avant le hachage, afin que chaque hachage stocké soit unique.
Exemple résolu. Deux utilisateurs choisissent tous deux le mot de passe sunshine. Sans sel, les deux hachages stockés seraient identiques, donc casser l'un casserait instantanément l'autre. Donnez à chaque utilisateur un sel unique - disons x7 et q2 - et le service hachera sunshinex7 et sunshineq2 au lieu de cela. Les deux hachages stockés ressemblent maintenant complètement différents, donc l'adversaire doit attaquer chaque compte séparément. C'est pourquoi une base de données de hachages volée est beaucoup moins dangereuse lorsque les hachages sont salés.
Les adversaires ripostent avec des attaques par mots de passe. Les attaques en ligne tentent de deviner contre une connexion active ; les attaques hors ligne volent la base de données de hachages et la cassent sur leur propre machine (ce qui contourne toute protection de verrouillage de compte). Les techniques incluent :
brute force 暴力破解 - un outil automatique teste chaque mot de passe possible successivement ; garanti de fonctionner finalement, mais lent, et il croît exponentiellement avec la longueur du mot de passe.
une attaque par dictionnaire 字典攻击 - l'outil tente d'abord une liste de mots courants et de mots de passe connus, car la plupart des gens en choisissent de prévisibles.
password spraying 密码喷洒 - un mot de passe commun contre de nombreux comptes (cela évite le verrouillage, qui compte les échecs par compte).
credential stuffing 撞库 - réutiliser des identifiants volés ou par défaut, exploitant le fait que les gens réutilisent leurs mots de passe sur plusieurs sites.
une rainbow table 彩虹表 - une table précalculée de mots de passe et de leurs hachages, triée par hachage, afin qu'un hachage capturé puisse être recherché au lieu d'être recalculé.
Paramètres de politique de mots de passe
Un administrateur renforce les comptes en configurant les paramètres de connexion - et l'examen attend que vous les nommiez et précisiez contre quoi chacun se défend :
Paramètre
Ce qu'il fait
L'attaque qu'il ralentit
complexity 复杂度
exiger un caractère de chaque ensemble (majuscule, minuscule, chiffre, spécial)
brute force / dictionnaire
minimum length 最小长度
exiger N caractères - la longueur importe plus que tout
brute force (croissance exponentielle)
maximum age 最长有效期
forcer un changement toutes les ~90-120 jours
limite la durée pendant laquelle un mot de passe volé reste utile
password history 密码历史
stocker les 5-10 derniers hachages, bloquer la réutilisation
empêche de recycler un ancien mot de passe (potentiellement fuité)
lockout 锁定
verrouiller le compte après 3-5 tentatives erronées
brute force / devinette en ligne
Une subtilité qui vaut une note : certaines normes nationales conseillent désormais contre l'expiration forcée, car les changements réguliers poussent les utilisateurs vers des modèles prévisibles comme PasswordFall2028. Un gestionnaire de mots de passe 密码管理器 résout le vrai problème - il génère et stocke un mot de passe long et unique par site, afin qu'aucun ne soit jamais réutilisé ou deviné.
Les facteurs d'authentification prouvent qui vous êtes et se divisent en catégories : quelque chose que vous connaissez (un mot de passe), quelque chose que vous possédez (un jeton ou un téléphone), quelque chose que vous êtes (une biométrie 生物特征 comme une empreinte digitale ou un balayage rétinien) et quelque part où vous êtes (un facteur de localisation). En utiliser deux ou plusieurs constitue l'authentification multifactorielle (MFA) 多因素身份验证 - bien plus puissant qu'un mot de passe seul.
Une clé de sécurité matérielle prouve qui vous êtes avec quelque chose que vous tenez physiquement — un second facteur fort
Médias amovibles et problème d'autorun
Un adversaire peut charger un malveillant sur un disque externe - une clé USB, un disque portable - et le laisser là où quelqu'un pourrait le ramasser. Si l'autorun 自动运行 est activé, l'appareil exécute un programme depuis ce disque au moment de son insertion, sans aucun clic requis, donc le malveillant s'exécute avant que l'utilisateur n'ait décidé de faire confiance à quoi que ce soit.
Deux contrôles répondent à cela, et l'examen veut que les deux soient nommés :
Désactiver l'autorun, afin qu'insérer un disque n'exécute rien tout seul.
Interdire aux utilisateurs de connecter des disques externes ou des médias au total - imposé par la politique et par un contrôle technique qui bloque les ports USB - c'est pourquoi tant d'environnements sécurisés les désactivent physiquement ou logiquement.
Explore · Explorer
Comment un hachage mappe n'importe quelle entrée à un emplacement fixe
Une fonction de hachage envoie toute entrée à une sortie de longueur fixe. La même entrée aboutit toujours au même endroit (reproductible), et vous ne pouvez pas revenir en arrière depuis l'emplacement vers l'entrée.
Learning Objective 4.3.A: Identify managerial controls related to device security.
4.3.A.1 An acceptable use policy will describe the range of activities that are permissible, prohibited, or required by users on devices owned by an organization and may include:
Prohibiting users from accessing specific websites or types of websites (e.g., social media or gaming)
Requiring users to keep software updated
Allowing users to connect peripheral devices
Prohibiting users from connecting external drives or media
4.3.A.2 A password policy will detail the requirements for user passwords within an organization and may include:
A minimum or maximum password length
A minimum or maximum amount of time a user may keep the same password
A prohibition of password reuse
Rules for password construction (e.g., no dictionary words and character set requirements)
A suggestion to use secure password management tools instead of writing passwords down
4.3.A.3 A software installation policy will describe what (if any) software users are allowed to install on their devices and usually also a process for users to request specialized software they may need to perform their role, and it may include:
A prohibition against users installing software on their devices
A process for users to request new software needed for their role
A list of approved software for users
Learning Objective 4.3.B: Explain how anti-malware software can make a device more secure.
4.3.B.1 Anti-malware software (sometimes called antivirus software) has tools to quarantine and remove malware that can corrupt, spy on, or destroy a system. Malware contains indicators that make it detectable; these indicators are called signatures.
4.3.B.2 Anti-malware software has a database of malware signatures. It periodically scans the files on a device and checks to see if any of the files match any of the signatures in its database. If there is a match, the software quarantines and removes the malicious files.
Learning Objective 4.3.C: Explain why keeping a device’s operating system and software updated makes it more secure.
4.3.C.1 When vulnerabilities in operating systems and software are found, the vendor or organization that maintains the operating system software will fix it and send an update. A small update is called a patch.
4.3.C.2 Ensuring that a computer’s operating system and software applications are updated to the most recent version prevents adversaries from taking advantage of a known vulnerability.
Learning Objective 4.3.D: Configure a host-based firewall.
4.3.D.1 Host-based firewalls allow or deny traffic into or out of a single device. This provides an extra layer of security in case a host is connected to a compromised network.
4.3.D.2 A host-based firewall is software that runs on a device and follows a set of rules (an ACL) like a network-based firewall. Firewall rules are implemented in order, applying the first rule that matches.
4.3.D.3 A host-based firewall can also block specified types of outbound traffic. Host-based firewalls should always block ports or services not needed for a given device.
Illustrative examples for 4.3.D.3:
A host-based firewall is configured to block outbound FTP traffic. This prevents an adversary with remote access to the host from using FTP to exfiltrate a file to the adversary’s server.
4.3.D.4 The rules for a host-based firewall can allow or deny traffic based on source or destination port or IP address, service, protocol, or application.
Français
Objectif d'apprentissage 4.3.A : Identifier les contrôles managériaux liés à la sécurité des appareils.
4.3.A.1 Une politique d'utilisation acceptable décrira la gamme d'activités qui sont permises, interdites ou requises par les utilisateurs sur les appareils appartenant à une organisation et peut inclure :
Interdire aux utilisateurs d'accéder à des sites Web spécifiques ou de types de sites Web (par ex., réseaux sociaux ou jeux)
Exiger des utilisateurs qu'ils maintiennent leurs logiciels à jour
Permettre aux utilisateurs de connecter des périphériques externes
Interdire aux utilisateurs de connecter des lecteurs ou supports externes
4.3.A.2 Une politique de mots de passe détaillera les exigences pour les mots de passe des utilisateurs au sein d'une organisation et peut inclure :
Une longueur minimale ou maximale de mot de passe
Une durée minimale ou maximale pendant laquelle un utilisateur peut garder le même mot de passe
L'interdiction de réutiliser des mots de passe
Des règles pour la construction des mots de passe (par ex., pas de mots de dictionnaire et exigences d'ensembles de caractères)
Une suggestion d'utiliser des outils de gestion de mots de passe sécurisés au lieu d'écrire des mots de passe
4.3.A.3 Une politique d'installation de logiciels décrira ce (le cas échéant) que les utilisateurs sont autorisés à installer sur leurs appareils et comprendra généralement également un processus pour que les utilisateurs demandent des logiciels spécialisés dont ils pourraient avoir besoin pour remplir leur rôle, et peut inclure :
L'interdiction aux utilisateurs d'installer des logiciels sur leurs appareils
Un processus pour que les utilisateurs demandent de nouveaux logiciels nécessaires à leur rôle
Une liste de logiciels approuvés pour les utilisateurs
Objectif d'apprentissage 4.3.B : Expliquer comment les logiciels anti-malware peuvent rendre un appareil plus sécurisé.
4.3.B.1 Les logiciels anti-malware (parfois appelés logiciels antivirus) disposent d'outils pour mettre en quarantaine et supprimer les malwares qui peuvent corrompre, espionner ou détruire un système. Les malwares contiennent des indicateurs qui les rendent détectables ; ces indicateurs sont appelés signatures.
4.3.B.2 Les logiciels anti-malware possèdent une base de données de signatures de malwares. Ils scannent périodiquement les fichiers d'un appareil et vérifient si l'un des fichiers correspond à l'une des signatures de leur base de données. S'il y a une correspondance, le logiciel met en quarantaine et supprime les fichiers malveillants.
Objectif d'apprentissage 4.3.C : Expliquer pourquoi le maintien à jour du système d'exploitation et des logiciels d'un appareil le rend plus sécurisé.
4.3.C.1 Lorsque des vulnérabilités dans les systèmes d'exploitation et les logiciels sont découvertes, le fabricant ou l'organisation qui maintient le logiciel du système d'exploitation le corrigera et enverra une mise à jour. Une petite mise à jour est appelée correctif (patch).
4.3.C.2 Assurer que le système d'exploitation et les applications logicielles d'un ordinateur sont mis à jour vers la version la plus récente empêche les adversaires d'exploiter une vulnérabilité connue.
Objectif d'apprentissage 4.3.D : Configurer un pare-feu basé sur l'hôte.
4.3.D.1 Les pare-feux basés sur l'hôte autorisent ou bloquent le trafic entrant ou sortant d'un seul appareil. Cela offre une couche de sécurité supplémentaire au cas où un hôte serait connecté à un réseau compromis.
4.3.D.2 Un pare-feu basé sur l'hôte est un logiciel qui s'exécute sur un appareil et suit un ensemble de règles (une ACL) comme un pare-feu basé sur le réseau. Les règles du pare-feu sont appliquées dans l'ordre, en utilisant la première règle correspondante.
4.3.D.3 Un pare-feu basé sur l'hôte peut également bloquer des types spécifiques de trafic sortant. Les pare-feux basés sur l'hôte doivent toujours bloquer les ports ou services non nécessaires pour un appareil donné.
Exemples illustratifs pour 4.3.D.3 :
Un pare-feu basé sur l'hôte est configuré pour bloquer le trafic FTP sortant. Cela empêche un adversaire ayant un accès distant à l'hôte d'utiliser FTP pour exfiltrer un fichier vers le serveur de l'adversaire.
4.3.D.4 Les règles d'un pare-feu basé sur l'hôte peuvent autoriser ou bloquer le trafic en fonction du port source ou de destination, de l'adresse IP, du service, du protocole ou de l'application.
Source: College Board AP Course and Exam Description · Source : Description du cours et de l'examen AP College Board
English
Managerial controls set the rules: an acceptable use policy 可接受使用政策 lists what users may and may not do, a password policy sets length and reuse rules, and a software installation policy controls what can be installed.
Technical controls do the work. Anti-malware software 反恶意软件 keeps a database of malware signatures and quarantines any file that matches. Keeping the operating system and applications updated - installing each patch 补丁 - closes known holes before adversaries can use them. A host-based firewall 主机防火墙 controls traffic in and out of one single device, blocking ports and services it does not need.
Français
Les contrôles managériaux fixent les règles : une politique d'utilisation acceptable 可接受使用政策 énumère ce que les utilisateurs peuvent et ne peuvent pas faire, une politique de mots de passe définit les règles de longueur et de réutilisation, et une politique d'installation de logiciels contrôle ce qui peut être installé.
Les contrôles techniques font le travail. Le logiciel anti-malware 反恶意软件 maintient une base de données de signatures de malwares et met en quarantaine tout fichier correspondant. Maintenir le système d'exploitation et les applications à jour - installer chaque correctif 补丁 - ferme les failles connues avant que les adversaires ne puissent les exploiter. Un pare-feu basé hôte 主机防火墙 contrôle le trafic entrant et sortant d'un appareil unique, bloquant les ports et services dont il n'a pas besoin.
Le logiciel anti-malware scanne les fichiers contre une base de données de signatures et met en quarantaine les correspondances - ce scan a signalé deux menaces
Detecting Attacks on Devices · Détection des attaques sur les appareils
Syllabus · Programme
English
Learning Objective 4.4.A: Explain how to detect attacks against devices.
4.4.A.1 System processes and settings, login attempts, file download attempts, and user actions are logged by computing systems. These logs can be used to reconstruct circumstances leading up to and during a cyber incident.
4.4.A.2 An indicator of compromise (IoC) is evidence that an adversary has compromised a device or network.
4.4.A.3 Authentication logs (or auth logs) record every attempted login on a system. Analysis of authentication logs can reveal attempted attacks.
4.4.A.4 Host-based IoCs are discovered when analyzing logs and configuration settings. Indicators, such as the following, can be found in authentication logs, user activity logs, and system configuration files:
Unusual files being created or modified
Unexpected processes or services
Unauthorized changes to system configuration settings
Unauthorized software installation or update
4.4.A.5 File-based IoCs are discovered when analyzing files on a device. Indicators are usually found in executable files and can include:
Files whose hash matches known malware
File names that are known to be created by a certain piece of malware
File paths that are associated with malicious activity
4.4.A.6 Behavior-based IoCs are discovered when analyzing logs. Indicators can be found in authentication logs and access logs and can include:
Multiple failed login attempts
Unusual login times or locations
Unauthorized attempts to access sensitive data
Attempts to elevate user privileges on a system
Learning Objective 4.4.B: Determine controls for detecting attacks against a device.
4.4.B.1 Performance is a criterion for determining a detection method. Detection tools use system memory and processing power and can impact the performance of a device. Anomaly-based detection tools use more system resources than signature-based tools. Signature-based detection is a better option for devices with less powerful system resources. Many embedded devices do not have enough system resources to run any detection tools on the device.
4.4.B.2 Cost is a criterion for determining a detection method. Organizations that purchase detection software need to consider the cost of purchasing enough software licenses for the number of devices they need to monitor. Some organizations purchase an endpoint detection and response (EDR) service from a third-party vendor. Although these services are expensive, they provide a holistic, unified approach to threat detection for an organization’s devices; they typically include a centralized alert platform for monitoring possible attacks on devices.
4.4.B.3 Sensitivity or criticality of the device is a criterion for determining a detection method. Devices that store or process sensitive information or provide critical services are more likely to be targeted by adversaries and benefit from a hybrid-detection model to offer maximum protection, when possible.
Learning Objective 4.4.C: Evaluate the impact of a device detection method.
4.4.C.1 Speed and performance are factors in evaluating the impact of a detection method. Signature-based detection is faster than anomaly-based detection in general, and that effect is compounded on devices, which often lack the processing power to effectively run anomaly-based detection tools. Implementing resource-intensive detection tools on devices can degrade device performance.
4.4.C.2 Phase of the attack is a factor in evaluating the impact of a detection method. To carry out actions on a device, adversaries must first bypass a combination of physical- or network-layer protective, deterrent, and detective security controls. Detecting and stopping an attack at the device level can prevent adversaries from accessing sensitive data or disrupting critical services.
4.4.C.3 False positives versus ease of bypassing detection is a factor in evaluating the impact of a detection method. Most device-level detection tools are signature-based, and signature-based detection has a low rate of false positives. However, signature-based detection is easier for adversaries to bypass.
Learning Objective 4.4.D: Apply detection techniques to identify indicators of password attacks by analyzing log files.
4.4.D.1 Online password attacks can be detected in authentication logs. A single user attempting many wrong passwords is an indicator of an online password attack. If a user:password hash database has been compromised, all the user passwords in the database should be considered insecure and all users should be forced to reset their passwords.
4.4.D.2 If an authorized user is logging in from a different location or IP address than expected, or at a different time than normal, this can be an indicator that the user’s password has been compromised.
4.4.D.3 An indicator of password spraying is many users trying to log in within seconds of each other from one IP address or from unusual IP addresses.
4.4.D.4 An indicator of credential stuffing is a series of default user:password combinations being attempted on a device in quick succession, often from the same IP address.
4.4.D.5 Offline password attacks can’t be detected, because the attack takes place on the adversary’s computer.
Français
Objectif d'apprentissage 4.4.A : Expliquer comment détecter les attaques contre les appareils.
4.4.A.1 Les processus système, les paramètres, les tentatives de connexion, les tentatives de téléchargement de fichiers et les actions des utilisateurs sont enregistrés par les systèmes informatiques. Ces journaux peuvent être utilisés pour reconstituer les circonstances précédant et accompagnant un incident cybernétique.
4.4.A.2 Un indicateur de compromission (IoC) est une preuve qu'un adversaire a compromis un appareil ou un réseau.
4.4.A.3 Les journaux d'authentification (ou logs auth) enregistrent chaque tentative de connexion sur un système. L'analyse des journaux d'authentification peut révéler des attaques tentées.
4.4.A.4 Les IoCs basés sur l'hôte sont découverts lors de l'analyse des journaux et des paramètres de configuration. Des indicateurs, tels que ceux suivants, peuvent être trouvés dans les journaux d'authentification, les journaux d'activité utilisateur et les fichiers de configuration système :
Fichiers inhabituels créés ou modifiés
Processus ou services inattendus
Changements non autorisés aux paramètres de configuration système
Installation ou mise à jour de logiciels non autorisés
4.4.A.5 Les IoCs basés sur les fichiers sont découverts lors de l'analyse des fichiers sur un appareil. Les indicateurs se trouvent généralement dans les fichiers exécutables et peuvent inclure :
Fichiers dont le hash correspond à un malware connu
Noms de fichiers connus pour être créés par un certain type de malware
Chemins de fichiers associés à une activité malveillante
4.4.A.6 Les IoCs basés sur le comportement sont découverts lors de l'analyse des journaux. Les indicateurs peuvent être trouvés dans les journaux d'authentification et les journaux d'accès et peuvent inclure :
Plusieurs tentatives de connexion échouées
Heures ou lieux de connexion inhabituels
Tentatives non autorisées d'accès à des données sensibles
Tentatives d'élévation des privilèges utilisateur sur un système
Objectif d'apprentissage 4.4.B : Déterminer les contrôles pour détecter les attaques contre un appareil.
4.4.B.1 La performance est un critère pour déterminer une méthode de détection. Les outils de détection utilisent la mémoire système et la puissance de traitement et peuvent impacter les performances d'un appareil. Les outils de détection basés sur l'anomalie utilisent plus de ressources système que les outils basés sur les signatures. La détection basée sur les signatures est une meilleure option pour les appareils disposant de ressources système moins puissantes. De nombreux appareils embarqués ne disposent pas de suffisamment de ressources système pour faire fonctionner des outils de détection sur l'appareil.
4.4.B.2 Le coût est un critère pour déterminer une méthode de détection. Les organisations qui achètent un logiciel de détection doivent considérer le coût de l'achat de suffisamment de licences logicielles pour le nombre d'appareils qu'elles doivent surveiller. Certaines organisations acquièrent un service de détection et réponse aux terminaux (EDR) auprès d'un fournisseur tiers. Bien que ces services soient coûteux, ils offrent une approche holistique et unifiée de la détection des menaces pour les appareils d'une organisation ; ils incluent généralement une plateforme centralisée de signalement pour la surveillance des attaques potentielles contre les appareils.
4.4.B.3 La sensibilité ou la criticité de l'appareil est un critère pour déterminer une méthode de détection. Les appareils qui stockent ou traitent des informations sensibles ou qui fournissent des services critiques sont plus susceptibles d'être ciblés par des adversaires et bénéficient d'un modèle de détection hybride pour offrir une protection maximale, lorsque cela est possible.
Objectif d'apprentissage 4.4.C : Évaluer l'impact d'une méthode de détection d'appareil.
4.4.C.1 La vitesse et les performances sont des facteurs dans l'évaluation de l'impact d'une méthode de détection. La détection basée sur les signatures est généralement plus rapide que la détection basée sur l'anomalie, et cet effet est amplifié sur les appareils, qui manquent souvent de puissance de traitement pour exécuter efficacement des outils de détection basés sur l'anomalie. L'implémentation d'outils de détection exigeants en ressources sur les appareils peut dégrader les performances de l'appareil.
4.4.C.2 La phase de l'attaque est un facteur dans l'évaluation de l'impact d'une méthode de détection. Pour effectuer des actions sur un appareil, les adversaires doivent d'abord contourner une combinaison de contrôles de sécurité physiques ou de niveau réseau protecteurs, dissuasifs et détectifs. Détecter et stopper une attaque au niveau de l'appareil peut empêcher les adversaires d'accéder à des données sensibles ou de perturber des services critiques.
4.4.C.3 Les faux positifs par rapport à la facilité de contournement de la détection est un facteur dans l'évaluation de l'impact d'une méthode de détection. La plupart des outils de détection au niveau de l'appareil sont basés sur les signatures, et la détection basée sur les signatures présente un faible taux de faux positifs. Cependant, la détection basée sur les signatures est plus facile pour les adversaires à contourner.
Objectif d'apprentissage 4.4.D : Appliquer des techniques de détection pour identifier les indicateurs d'attaques par mots de passe en analysant les fichiers journaux.
4.4.D.1 Les attaques par mots de passe en ligne peuvent être détectées dans les journaux d'authentification. Un seul utilisateur tentant de nombreux mots de passe incorrects est un indicateur d'une attaque par mots de passe en ligne. Si une base de données de hachage de mots de passe utilisateur a été compromise, tous les mots de passe des utilisateurs dans la base de données doivent être considérés comme sécuritaires et tous les utilisateurs doivent être forcés de réinitialiser leurs mots de passe.
4.4.D.2 Si un utilisateur autorisé se connecte depuis un emplacement ou une adresse IP différente de celle attendue, ou à un moment différent de la normale, cela peut être un indicateur que le mot de passe de l'utilisateur a été compromis.
4.4.D.3 Un indicateur de pulvérisation de mots de passe est le fait que de nombreux utilisateurs essaient de se connecter dans des secondes les uns après les autres à partir d'une même adresse IP ou d'adresses IP inhabituelles.
4.4.D.4 Un indicateur de remplissage de credentiels est une série de combinaisons utilisateur:mot de passe par défaut étant essayées sur un appareil en succession rapide, souvent à partir de la même adresse IP.
4.4.D.5 Les attaques par mots de passe hors ligne ne peuvent pas être détectées, car l'attaque a lieu sur l'ordinateur de l'adversaire.
Source: College Board AP Course and Exam Description · Source : Description du cours et de l'examen AP College Board
English
Devices log logins, file changes, and processes, and these logs reveal an indicator of compromise (IoC) 入侵指标 - evidence that an adversary got in. Host-based IoCs show up as unexpected processes or changed settings; file-based IoCs are files whose hash matches known malware; behaviour-based IoCs are things like many failed logins or unusual login times.
Choosing a detection method means weighing performance (signature-based is lighter, better for weak devices), cost (an endpoint detection and response (EDR) 端点检测与响应 service is powerful but expensive), and how sensitive the device is. Reading authentication logs exposes password attacks: many wrong passwords for one user signals a guessing attack; many users failing from one IP signals password spraying; a burst of default credentials signals credential stuffing. Offline attacks, though, cannot be detected - they happen on the adversary's own computer.
Speed is itself a security factor.Signature-based detection compares what it sees against a list of known-bad patterns, so it is faster than anomaly-based detection, which must first learn what normal looks like and then measure every event against that model. Anomaly-based detection catches attacks that have no signature yet, but it costs far more processing power — and on a device that lacks it, the effect compounds: the detection runs slowly, the device degrades, and the method ends up not being implemented effectively at all.
Français
Les appareils enregistrent les connexions, les modifications de fichiers et les processus, et ces journaux révèlent un indicateur de compromission (IoC) 入侵指标 - une preuve qu'un adversaire est entré. Les IoCs basés sur l'hôte apparaissent sous forme de processus inattendus ou de paramètres modifiés ; les IoCs basés sur les fichiers sont des fichiers dont le hachage correspond à un malware connu ; les IoCs basés sur le comportement sont des éléments tels que de nombreuses tentatives de connexion échouées ou des heures de connexion inhabituelles.
Choisir une méthode de détection revient à pondérer les performances (la détection basée sur les signatures est légère, meilleure pour les appareils faibles), le coût (un service endpoint detection and response (EDR) 端点检测与响应 est puissant mais cher) et la sensibilité de l'appareil. Lire les journaux d'authentification expose les attaques par mots de passe : de nombreux mots de passe erronés pour un utilisateur signalent une attaque par devinette ; de nombreux utilisateurs échouant depuis une seule adresse IP signalent un password spraying ; un pic d'identifiants par défaut signale un credential stuffing. Cependant, les attaques hors ligne ne peuvent pas être détectées - elles se déroulent sur l'ordinateur de l'adversaire.
La vitesse est elle-même un facteur de sécurité. La détection basée sur les signatures compare ce qu'elle voit contre une liste de motifs connaisant mauvais, donc elle est plus rapide que la détection basée sur les anomalies, qui doit d'abord apprendre à quoi ressemble la normale puis mesurer chaque événement par rapport à ce modèle. La détection basée sur les anomalies attrape les attaques qui n'ont pas encore de signature, mais elle coûte beaucoup plus de puissance de traitement - et sur un appareil qui en manque, l'effet s'amplifie : la détection fonctionne lentement, l'appareil se dégrade, et la méthode finit par ne pas être implémentée efficacement du tout.
Know each malware type by its defining trait: a worm self-spreads, a virus needs a user, ransomware encrypts for money, a RAT gives remote control, a rootkit hides.
A hash is one-way and fixed-length; salt makes identical passwords hash differently. Never say a service "stores the password" - it stores the salted hash.
Name real algorithms: SHA-256/SHA-512 are current; MD5 and SHA-1 are deprecated because efficient collision attacks exist.
Match the password attack to its log signature: one user + many wrong passwords = guessing; many users + one IP = spraying; default credentials = stuffing.
Sort authentication factors into know / have / are / where, and remember MFA combines two or more - a fingerprint plus a password, not two passwords.
Offline password attacks cannot be detected because the cracking happens on the adversary's machine - a favourite exam "gotcha".
Français
Connaître chaque type de malware par sa caractéristique définissante : un ver se propage tout seul, un virus a besoin d'un utilisateur, un rançongier chiffre pour de l'argent, un RAT donne un contrôle à distance, un rootkit se cache.
Un hachage est à sens unique et de longueur fixe ; le sel rend les hachages de mots de passe identiques différents. Ne jamais dire qu'un service « stocke le mot de passe » - il stocke le hachage salé.
Nommer de vrais algorithmes : SHA-256/SHA-512 sont actuels ; MD5 et SHA-1 sont dépréciés car des attaques par collision efficaces existent.
Associer l'attaque par mot de passe à sa signature de journal : un utilisateur + de nombreux mots de passe erronés = devinette ; de nombreux utilisateurs + une seule IP = spraying ; identifiants par défaut = stuffing.
Classer les facteurs d'authentification en know / have / are / where, et se souvenir que MFA combine deux ou plusieurs - une empreinte digitale plus un mot de passe, pas deux mots de passe.
Les attaques par mots de passe hors ligne ne peuvent pas être détectées car le cracking a lieu sur la machine de l'adversaire - un piège d'examen favori.
Application and Data Vulnerabilities and Attacks · Vulnérabilités et attaques des applications et des données
Syllabus · Programme
English
Learning Objective 5.1.A: Explain how adversaries can exploit application and file vulnerabilities to cause loss, damage, disruption, or destruction.
5.1.A.1 An adversary can read any unencrypted files if they have access to the device or drive storing the files.
5.1.A.2 Computers have standard users and administrative users. Administrative users have access to control system settings and can typically access any files or applications on a system. If regular users are given administrative privileges on a computer, and an adversary can compromise a user’s account, then the adversary will have elevated privileges on the system.
5.1.A.3 When access control settings are weakly configured, many users often have permission to view and sometimes even edit files on a system. Adversaries can take advantage of weak access control settings to steal or destroy files or disrupt an application.
Learning Objective 5.1.B: Explain how application attacks exploit vulnerabilities.
5.1.B.1 Applications are programs that run instructions on computers; they are executable data. Some applications run locally on a user’s computer, while other applications, like web applications, run on a server and are accessed by users through a network.
5.1.B.2 Many applications take user input through open-ended input fields where users can type characters (e.g., letters, numbers, punctuation). Developers should include user input checks in their application, such as numeric input when asked for a number of items, to ensure that the user input matches what is expected; the application should reject input outside of the expected parameters. This process of verifying that user input meets expected criteria before processing it is called data validation. Applications that fail to validate user input are vulnerable to injection-type attacks, where adversaries insert unexpected character strings in input fields to alter the behavior of a program.
5.1.B.3 Structured query language (SQL) is a computer language used to request information from databases and make changes to databases or entries in databases. Applications that query a database using unvalidated or unsanitized input from users are vulnerable.
5.1.B.4 An SQL-injection attack places SQL commands and control characters into a user-input field in an application, which can lead to a breach of confidentiality by causing the application to return more information than it should, or a breach of integrity by modifying or deleting data in the database.
5.1.B.5 Websites are written using hypertext markup language (HTML), and many websites use Javascript to create dynamic content on websites or web applications. Because Javascript commands run in the browser of the user visiting the website, those commands can access sensitive data stored in the browser like usernames, passwords, and cryptographic keys.
5.1.B.6 A cross site scripting (XSS) attack injects malicious code into a website that a user’s browser then executes. The malicious code can be embedded in a link the user clicks (a Type I or Reflected XSS attack) or it can be inserted onto a website through a comment field, forum post, or visitor log, which would affect any user visiting that website (a Type II or Stored XSS attack).
5.1.B.7 When applications take user input, that input is written to a buffer. A buffer is a designated section of computer memory with a fixed size. If the amount of data the user enters exceeds the size of the buffer, it can overflow into adjacent memory locations and overwrite other parts of the computer’s memory.
5.1.B.8 A buffer overflow attack feeds more data into memory than was allotted, which can cause a system to crash or to execute code outside the scope of a program’s security policy, effectively allowing the adversary to perform unauthorized actions on a computer, such as accessing, modifying, or deleting files.
5.1.B.9 The files that run web applications are stored in directories on servers. When users access web applications, their browsers send GET requests using hypertext transfer protocol (HTTP). A GET request accesses a file somewhere in the filesystem of the server.
5.1.B.10 In a directory traversal attack, adversaries modify URLs and GET requests to attempt to access sensitive data (e.g., usernames and passwords) on a server’s file system.
Illustrative examples for 5.1.B.10:
A web server stores images for a website it hosts in the /var/www/images/ directory. An adversary modifies a URL requesting an image to ../../../etc/passwd. The .. moves one directory up in the file system; so the three consecutive .. returns the path to the root, and from there the adversary is attempting to access the passwd file that would return a list of all the authorized usernames on the device.
Learning Objective 5.1.C: Assess and document risks from application and data vulnerabilities.
5.1.C.1 Data security risks can involve a compromise of confidentiality when unauthorized persons can access sensitive data, integrity when data can be manipulated or altered from its intended state, and availability when data can be destroyed or encrypted to prevent others from accessing it.
5.1.C.2 High risks from data vulnerabilities often involve highly sensitive data (e.g., data that is governed by laws or regulations) that could be compromised through a highly likely exploit.
Illustrative examples for 5.1.C.2:
The company developing the next jet engine that will be used by the Air Force in its planes is storing the technical specifications for the engine on an unencrypted drive.
5.1.C.3 Moderate risks from data vulnerabilities often involve sensitive data not having strong enough encryption or strict enough access controls.
Illustrative examples for 5.1.C.3:
A company stores its customers’ PII in a spreadsheet, and the spreadsheet is encrypted using a small key.
5.1.C.4 Low risks from data vulnerabilities often involve less sensitive information being encrypted with shorter keys or having access controls that are not strict enough.
Illustrative examples for 5.1.C.4:
An organization’s CEO stores his private memos to his executive staff on a company share drive that is unencrypted and has no access controls.
Français
Objectif d'apprentissage 5.1.A : Expliquer comment les adversaires peuvent exploiter les vulnérabilités applicatives et de fichiers pour provoquer des pertes, des dommages, des perturbations ou des destructions.
5.1.A.1 Un adversaire peut lire tout fichier non chiffré s'il a accès à l'appareil ou au disque stockant les fichiers.
5.1.A.2 Les ordinateurs ont des utilisateurs standards et des utilisateurs administrateurs. Les utilisateurs administrateurs ont accès aux paramètres de contrôle du système et peuvent généralement accéder à n'importe quels fichiers ou applications sur un système. Si des utilisateurs réguliers se voient accorder des privilèges administrateurs sur un ordinateur et qu'un adversaire peut compromettre le compte d'un utilisateur, alors l'adversaire aura des privilèges élevés sur le système.
5.1.A.3 Lorsque les paramètres de contrôle d'accès sont faiblement configurés, de nombreux utilisateurs ont souvent la permission de visualiser et parfois même de modifier des fichiers sur un système. Les adversaires peuvent tirer parti de paramètres de contrôle d'accès faibles pour voler ou détruire des fichiers ou perturber une application.
Objectif d'apprentissage 5.1.B : Expliquer comment les attaques applicatives exploitent les vulnérabilités.
5.1.B.1 Les applications sont des programmes qui exécutent des instructions sur des ordinateurs ; ce sont des données exécutables. Certaines applications s'exécutent localement sur l'ordinateur d'un utilisateur, tandis que d'autres applications, comme les applications web, s'exécutent sur un serveur et sont accessibles par les utilisateurs via un réseau.
5.1.B.2 De nombreuses applications prennent des entrées utilisateur via des champs de saisie ouverts où les utilisateurs peuvent taper des caractères (par exemple, des lettres, des chiffres, de la ponctuation). Les développeurs devraient inclure des vérifications d'entrée utilisateur dans leur application, telles que des entrées numériques lorsqu'on demande un nombre d'articles, pour s'assurer que l'entrée utilisateur correspond à ce qui est attendu ; l'application doit rejeter les entrées en dehors des paramètres attendus. Ce processus de vérification que l'entrée utilisateur répond aux critères attendus avant son traitement est appelé validation des données. Les applications qui échouent à valider l'entrée utilisateur sont vulnérables aux attaques de type injection, où les adversaires insèrent des chaînes de caractères inattendues dans les champs de saisie pour altérer le comportement d'un programme.
5.1.B.3 Le langage SQL (Structured Query Language) est un langage informatique utilisé pour demander des informations aux bases de données et apporter des modifications aux bases de données ou aux entrées des bases de données. Les applications qui interrogent une base de données en utilisant des entrées non validées ou non nettoyées provenant des utilisateurs sont vulnérables.
5.1.B.4 Une attaque d'injection SQL place des commandes SQL et des caractères de contrôle dans un champ de saisie utilisateur dans une application, ce qui peut entraîner une atteinte à la confidentialité en faisant retourner à l'application plus d'informations qu'elle ne devrait, ou une atteinte à l'intégrité en modifiant ou en supprimant des données dans la base de données.
5.1.B.5 Les sites Web sont écrits en langage HTML (hypertext markup language), et de nombreux sites utilisent Javascript pour créer du contenu dynamique sur les sites Web ou les applications Web. Comme les commandes Javascript s'exécutent dans le navigateur de l'utilisateur visitant le site, ces commandes peuvent accéder aux données sensibles stockées dans le navigateur, telles que les noms d'utilisateur, les mots de passe et les clés cryptographiques.
5.1.B.6 Une attaque XSS (Cross Site Scripting) injecte du code malveillant dans un site Web que le navigateur de l'utilisateur exécute ensuite. Le code malveillant peut être intégré dans un lien cliqué par l'utilisateur (une attaque XSS de Type I ou Reflectée) ou il peut être inséré sur un site Web via un champ de commentaire, un message de forum ou un journal de visiteur, ce qui affecterait tout utilisateur visitant ce site Web (une attaque XSS de Type II ou Stockée).
5.1.B.7 Lorsqu'elles prennent une entrée utilisateur, cette entrée est écrite dans un tampon. Un tampon est une section désignée de la mémoire informatique avec une taille fixe. Si la quantité de données saisies par l'utilisateur dépasse la taille du tampon, elle peut déborder vers des emplacements mémoire adjacents et écraser d'autres parties de la mémoire de l'ordinateur.
5.1.B.8 Une attaque de débordement de tampon alimente plus de données dans la mémoire que ce qui était alloué, ce qui peut provoquer un crash du système ou l'exécution de code en dehors du cadre de la politique de sécurité d'un programme, permettant ainsi effectivement à l'adversaire d'effectuer des actions non autorisées sur un ordinateur, telles que l'accès, la modification ou la suppression de fichiers.
5.1.B.9 Les fichiers qui exécutent les applications web sont stockés dans des répertoires sur des serveurs. Lorsqu'ils accèdent à des applications web, leurs navigateurs envoient des requêtes GET en utilisant le protocole de transfert hypertexte (HTTP). Une requête GET accède à un fichier quelque part dans le système de fichiers du serveur.
5.1.B.10 Dans une attaque par traversal de répertoire, les adversaires modifient les URL et les requêtes GET pour tenter d'accéder à des données sensibles (par exemple, noms d'utilisateur et mots de passe) sur le système de fichiers d'un serveur.
Exemples illustratifs pour 5.1.B.10 :
Un serveur web stocke les images d'un site qu'il héberge dans le répertoire /var/www/images/. Un adversaire modifie une URL demandant une image pour obtenir ../../../etc/passwd. Le .. permet de remonter d'un répertoire dans le système de fichiers ; ainsi, trois .. consécutifs renvoie le chemin vers la racine, et de là, l'adversaire tente d'accéder au fichier passwd qui contiendrait une liste de tous les utilisateurs autorisés sur l'appareil.
Objectif d'apprentissage 5.1.C : Évaluer et documenter les risques liés aux vulnérabilités des applications et des données.
5.1.C.1 Les risques pour la sécurité des données peuvent impliquer une atteinte à la confidentialité lorsque des personnes non autorisées peuvent accéder à des données sensibles, une atteinte à l'intégrité lorsque des données peuvent être manipulées ou altérées par rapport à leur état prévu, et une perte de disponibilité lorsque des données peuvent être détruites ou chiffrées pour empêcher d'autres personnes de y accéder.
5.1.C.2 Les hauts risques dus aux vulnérabilités des données concernent souvent des données très sensibles (par exemple, des données régies par des lois ou des réglementations) qui pourraient être compromises par une exploitation très probable.
Exemples illustratifs pour 5.1.C.2 :
L'entreprise développant le prochain réacteur qui sera utilisé par l'Air Force dans ses avions stocke les spécifications techniques du réacteur sur un disque non chiffré.
5.1.C.3 Les risques moyens dus aux vulnérabilités des données concernent souvent des données sensibles ne disposant pas d'un chiffrement suffisamment fort ou de contrôles d'accès assez stricts.
Exemples illustratifs pour 5.1.C.3 :
Une entreprise stocke les RPI (renseignements personnels identifiables) de ses clients dans un tableur, et ce tableur est chiffré avec une petite clé.
5.1.C.4 Les faibles risques dus aux vulnérabilités des données concernent souvent des informations moins sensibles étant chiffrées avec des clés plus courtes ou ayant des contrôles d'accès qui ne sont pas assez stricts.
Exemples illustratifs pour 5.1.C.4 :
Le PDG d'une organisation stocke ses mémos privés destinés à son personnel exécutif sur un lecteur partagé de l'entreprise qui est non chiffré et ne dispose d'aucun contrôle d'accès.
Source: College Board AP Course and Exam Description · Source : Description du cours et de l'examen AP College Board
English
SQL injection
Applications 应用程序 are the programs that run on computers, and data is what they process - both are prime targets. If files are stored unencrypted, anyone with access to the drive can read them. If a normal user is given administrative 管理性 privileges, an adversary who steals that account gains sweeping power.
The biggest application danger is bad user input. When a program does not check what a user types, an adversary can slip in commands - an injection attack 注入攻击. Data validation 数据验证 (checking input meets expected rules) is the defense. Key attacks:
SQL injection SQL注入 - inserting SQL commands into an input field to read or change a database.
Cross-site scripting (XSS) 跨站脚本 - injecting malicious script into a website that runs in another user's browser.
What a SQL injection actually looks like
SQL is a language for querying a database, and its control words are always written in capital letters — SELECT, FROM, WHERE, IN, OR, AND. A login form usually builds a query by pasting what you typed into one:
An attacker types SQL into the field instead of a name. Two tricks do most of the damage:
A condition that is always true. Entering ' OR '1'='1 makes the WHERE clause true for every row, so the database returns every user.
A double dash, which begins a comment in SQL. Entering admin' -- ends the name string and comments out the whole rest of the line, including the password check, so the query becomes … WHERE name = 'admin' and the attacker is logged in as the administrator without a password.
The defence is not to filter for the word SELECT. It is to stop the input being treated as code at all: use parameterised queries 参数化查询 (also called prepared statements), where the database is given the query and the values separately and never mixes them, and add input validation to reject characters the field has no reason to contain.
Buffer overflow 缓冲区溢出 - sending more data than a memory buffer 缓冲区 can hold, so it overflows into nearby memory and may run the adversary's code.
Directory traversal 目录遍历 - using ../ sequences in a URL to reach files outside the intended folder, such as /etc/passwd.
We rate data risk by sensitivity: unencrypted military plans are high risk; customer data with a weak key is moderate; low-value data with short keys is low.
Français
Injection SQL
Les applications 应用程序 sont les programmes qui s'exécutent sur les ordinateurs, et les données 数据 sont ce qu'ils traitent - ce sont toutes deux des cibles prioritaires. Si les fichiers sont stockés sans chiffrement, n'importe qui ayant accès au disque peut les lire. Si un utilisateur normal se voit accorder des privilèges administratifs 管理性, un adversaire qui vole ce compte obtient un pouvoir étendu.
Le plus grand danger appliqué est la mauvaise saisie utilisateur. Lorsqu'un programme ne vérifie pas ce qu'un utilisateur tape, un adversaire peut glisser des commandes - une attaque par injection 注入攻击. La validation des données 数据验证 (vérifier si l'entrée respecte les règles attendues) est la défense. Attaques clés :
SQL injection SQL注入 - insérer des commandes SQL dans un champ de saisie pour lire ou modifier une base de données.
Cross-site scripting (XSS) 跨站脚本 - injecter un script malveillant dans un site web qui s'exécute dans le navigateur d'un autre utilisateur.
À quoi ressemble réellement une injection SQL
SQL est un langage pour interroger une base de données, et ses mots-clés s'écrivent toujours en majuscules — SELECT, FROM, WHERE, IN, OR, AND. Un formulaire de connexion construit généralement une requête en collant ce que vous avez tapé dans l'une des champs :
SELECT * FROM users WHERE name = 'alice' AND password = 'secret'
Un attaquant tape du SQL dans le champ au lieu d'un nom. Deux astuces causent la plupart des dégâts :
Une condition toujours vraie. Insérer ' OR '1'='1 rend la clause WHERE vraie pour chaque ligne, de sorte que la base de données renvoie tous les utilisateurs.
Un double tiret, qui commence un commentaire en SQL. Entrer admin' -- termine la chaîne de nom et commente toute la suite de la ligne, y compris la vérification du mot de passe, donc la requête devient … WHERE name = 'admin' et l'attaquant se connecte en tant qu'administrateur sans mot de passe.
La défense ne consiste pas à filtrer le mot SELECT. Il faut empêcher l'entrée d'être traitée comme du code : utiliser des requêtes paramétrées 参数化查询 (aussi appelées instructions préparées), où la base de données reçoit la requête et les valeurs séparément sans jamais les mélanger, et ajouter une validation des entrées pour rejeter les caractères que le champ n'a aucune raison de contenir.
Débordement de tampon 缓冲区溢出 - envoyer plus de données qu'un tampon 缓冲区 mémoire ne peut contenir, ce qui provoque un débordement vers la mémoire voisine et peut exécuter le code de l'adversaire.
Traversée de répertoires 目录遍历 - utiliser des séquences ../ dans une URL pour accéder à des fichiers en dehors du dossier prévu, comme /etc/passwd.
Nous évaluons le risque de données selon leur sensibilité : des plans militaires non chiffrés sont à risque élevé ; des données clients avec une clé faible sont à risque modéré ; des données de faible valeur avec de courtes clés sont à risque faible.
Protecting Applications and Data: Managerial Controls and Access Controls · Protéger les applications et les données : contrôles managériaux et contrôles d'accès
Syllabus · Programme
English
Learning Objective 5.2.A: Explain how the state or classification of data impacts the type and degree of security applied to that data.
5.2.A.1 Organizations implement specific security controls to comply with legal requirements based on the types of data they collect, store, process, and transmit.
5.2.A.2 Data can be classified by their state.
Data at rest are stored on a drive. It is important to protect the physical drive storing the data from destruction or theft. Data at rest can also be encrypted so that if an adversary steals it, they can’t immediately read the data.
Data in transit are being sent from one device to another. If the data are being transferred over physical media (e.g., cables) it is important to protect the media. Data in transit can also be encrypted so that if an adversary intercepts it, they can’t immediately read the data.
Data in use are being processed by software or a person. Access controls can be used to limit who or what has the ability to use data in different ways (e.g., view or edit). Data must be unencrypted to be used.
5.2.A.3 Organizations often categorize data according to their sensitivity and prioritize a higher degree of security for more sensitive information.
5.2.A.4 Laws and regulations can require certain types of data to be stored, transmitted, and handled according to specific rules.
Personally identifiable information (PII) is any data that allows someone to be identified and includes (but is not limited to): name, signature, phone number, address, biometric data (e.g., fingerprints), social security number, date of birth, and email address. The protection of this data is covered by many laws but most notably The Privacy Act of 1974 and for children under the age of 13 the Children’s Online Privacy Protection Act of 1998.
Protected health information (PHI) is any data related to an individual’s health, treatment, payment for healthcare at any time and includes (but is not limited to): test results, treatment records, hospital records, doctor visit notes, and health provider payment records. The protection of PHI is included in the Health Insurance Portability and Accountability Act of 1996.
Payment card information (PCI) is the data collected by organizations to process payments via cards (e.g., credit cards) and includes the following: name, account number, expiration date, address, and CVV code. The protection of this data is regulated by the Payment Card Industry Data Security Standard (PCI-DSS).
5.2.A.5 Organizations that collect regulated data will label them and have policies that comply with the legal or regulatory requirements for the safe storage, transmission, and handling of these data.
Learning Objective 5.2.B: Identify managerial controls related to application and data security.
5.2.B.1 A cryptography policy will describe the acceptable encryption protocols and key parameters for an organization and may include:
A list of encryption algorithms approved for specific uses
Minimum or maximum key lengths
Cryptographic key-generation requirements and parameters
Cryptographic key-storage requirements
5.2.B.2 A web application security policy will outline the requirements and parameters for testing and mitigating web application vulnerabilities in an organization, and it may include:
Parameters for when an application is subject to a security assessment
Timelines for remediating vulnerabilities based on level of risk
Parameters for how an application security assessment is to be carried out (e.g., using specific tools or according to specific frameworks)
Learning Objective 5.2.C: Determine an appropriate access control model to protect applications and data.
5.2.C.1 Access control enforces which users or applications (called subjects) can access, modify, add, or remove (called operations) which files or applications (called objects). Access control models describe how to determine which subjects have what type of access to which objects.
5.2.C.2 Role-based access control (RBAC) assigns every subject to a role and defines which roles have which types of access to which objects.
Illustrative examples for 5.2.C.2:
An example of a role at a company might be “accountant,” and one type of object could be the payroll software. Role-based access could be used to ensure that only subjects who are assigned to the role of “accountant” have access to the payroll software object.
5.2.C.3 Rule-based access control (RuBAC) checks a set of rules to determine what type of access a subject should have for a specific object and then allows or denies types of access based on the rules. This access control model is typically layered on top of another access control model.
Illustrative examples for 5.2.C.3:
There is a rule that prohibits subjects (even those who would normally have access) from accessing a certain database (the object) outside of local working hours. When a subject attempts to access the database, even if they are authorized to access it, they will be denied access if it is outside the time designated by the rule.
5.2.C.4 Discretionary access control (DAC) gives individual subjects the ability to set the type of access that other subjects have on objects they own. In DAC models some subjects are designated as administrators or super users, and they have the ability to override the access controls established by other subjects.
Illustrative examples for 5.2.C.4:
Bob creates a file (an object) and decides to give Alice permission to edit the file, to give Frank permission to view the file only, and to deny everyone else access to the file altogether.
5.2.C.5 Mandatory access control (MAC) follows strict rules for which types of access each subject level has for objects that are above their level, at their level, or below their level. Subject and object levels are assigned by an external administrator.
5.2.C.6 The Bell-LaPadula model is a MAC model that is often used by governments and military organizations to control the security of information. This model has the following two important properties:
i. The Simple Security Property states that subjects may not read objects that are above their level.
ii. The * (Star) Security Property states that subjects may not write to objects below their level.
These rules taken together are often summarized as “write up, read down” (WURD).
5.2.C.7 The principle of least privilege is the idea that entities should be given exactly as much access as they need to perform their function and no more.
Learning Objective 5.2.D: Configure access control settings on a Linux-based system.
5.2.D.1 Authorization is when an entity is granted permission to have a certain type of access to a resource. Access controls are put in place to control which users have what types of access to which data.
5.2.D.2 There are three types of access to a file in Linux that can be set, and they always come in the following order:
i. Read access allows a user to view the contents of a file.
ii. Write access allows a user to make changes to a file.
iii. Execute access allows a user to run a binary file such as a program.
These are abbreviated rwx, respectively. If a user only has read and execute permissions (not write), then it would display as r-x. The - symbol indicates the absence of that permission.
5.2.D.3 There are three default entities for which permissions are set and always in this order: (1) the file owner, (2) the file group, and (3) all other users. The three sets are displayed with no spaces (e.g., rwxrwxrwx).
5.2.D.4 To view the current permission settings for a file, use the command ls -l, which will show the current settings for the default entities. If there is a + symbol at the end of the permissions, this means that other permissions have been set for that file and it can be viewed with the getfacl command.
5.2.D.5 To modify the permission settings for a file, use the chmod command. This command can be used with the numeric method or the symbolic method.
5.2.D.6 To use chmod in the numeric method the syntax is chmod ### filename. Each of the three ### represents one of the three entities mentioned above (the owner, the group, other nongroup users).
The first # = the owner
The second # = the group
The third # = other nongroup users
The permission for each entity is determined by adding up the values for the types of access to be granted:
0 = no permissions
1 = execute
2 = write
4 = read
Therefore 3 sets permission to write and execute, 5 sets permission to read and execute, 6 sets permission to read and write, and 7 sets permission to read, write, and execute.
Illustrative examples for 5.2.D.6:
The command chmod 750 test would set the permissions for the owner to read, write, and execute, for the group to read and execute, and for everyone else to no access at all.
The command chmod 543 test would set the permissions for the owner to read and execute, for the group to read only, and for everyone else to write and execute.
The command chmod 777 test would set the permissions for all three entities to read, write, and execute for the file test.
5.2.D.7 To use chmod in the symbolic method the syntax is chmod entity +(or –) permission filename. The entities are the user owner, the group, and other nongroup users. Each entity is represented with a single letter.
u = user owner
g = group
o = others
a = all
Permission can be either added or removed to any combination of entities.
= add the permission
– = remove the permission
The permissions that can be set are read, write, and execute.
r = read
w = write
x = execute
Entities and permissions can be combined in a single command. To add the read and execute permissions for the group and user owner for a file called testfile, the command would be chmod ug+rx testfile.
Français
Objectif d'apprentissage 5.2.A : Expliquer comment l'état ou la classification des données impacte le type et le degré de sécurité appliqué à ces données.
5.2.A.1 Les organisations mettent en œuvre des contrôles de sécurité spécifiques pour se conformer aux exigences légales basées sur les types de données qu'elles collectent, stockent, traitent et transmettent.
5.2.A.2 Les données peuvent être classifiées selon leur état.
Les données au repos sont stockées sur un disque. Il est important de protéger le disque physique stockant les données contre la destruction ou le vol. Les données au repos peuvent également être chiffrées afin que si un adversaire les vole, il ne puisse pas immédiatement lire les données.
Les données en transit sont envoyées d'un appareil à un autre. Si les données sont transférées via un support physique (par exemple, des câbles), il est important de protéger le support. Les données en transit peuvent également être chiffrées afin que si un adversaire les intercepte, il ne puisse pas immédiatement lire les données.
Les données en cours d'utilisation sont traitées par un logiciel ou une personne. Des contrôles d'accès peuvent être utilisés pour limiter qui ou quoi a la capacité d'utiliser les données de différentes manières (par exemple, afficher ou modifier). Les données doivent être déchiffrées pour être utilisées.
5.2.A.3 Les organisations catégorisent souvent les données selon leur sensibilité et priorisent un degré de sécurité plus élevé pour les informations plus sensibles.
5.2.A.4 Les lois et réglementations peuvent exiger que certains types de données soient stockés, transmis et traités conformément à des règles spécifiques.
Les renseignements personnels identifiables (RPI/PII) sont toutes les données permettant d'identifier une personne et incluent (mais ne se limitent pas à) : nom, signature, numéro de téléphone, adresse, données biométriques (par exemple, empreintes digitales), numéro de sécurité sociale, date de naissance et adresse e-mail. La protection de ces données est couverte par de nombreuses lois mais notamment The Privacy Act of 1974 et, pour les enfants de moins de 13 ans, le Children’s Online Privacy Protection Act of 1998.
Les informations de santé protégées (PHI) sont toutes les données relatives à la santé d'un individu, à son traitement, au paiement des soins de santé à tout moment et incluent (mais ne se limitent pas à) : résultats de tests, dossiers de traitement, dossiers hospitaliers, notes de visite chez le médecin et dossiers de paiement des prestataires de soins. La protection des PHI est incluse dans le Health Insurance Portability and Accountability Act of 1996.
Les informations de carte de paiement (PCI) sont les données collectées par les organisations pour traiter les paiements par cartes (par exemple, cartes de crédit) et incluent les éléments suivants : nom, numéro de compte, date d'expiration, adresse et code CVV. La protection de ces données est réglementée par le Payment Card Industry Data Security Standard (PCI-DSS).
5.2.A.5 Les organisations qui collectent des données réglementées les étiquettent et disposent de politiques se conformant aux exigences légales ou réglementaires pour le stockage sécurisé, la transmission et le traitement de ces données.
Objectif d'apprentissage 5.2.B : Identifier les contrôles managériaux liés à la sécurité des applications et des données.
5.2.B.1 Une politique de cryptographie décrira les protocoles de chiffrement et les paramètres de clé acceptables pour une organisation et peut inclure :
Une liste des algorithmes de chiffrement approuvés pour des usages spécifiques
Longueurs minimales ou maximales de clés
Exigences et paramètres de génération de clés cryptographiques
Exigences de stockage de clés cryptographiques
5.2.B.2 Une politique de sécurité des applications web définira les exigences et les paramètres pour tester et atténuer les vulnérabilités des applications web dans une organisation, et elle peut inclure :
Paramètres pour le moment où une application est soumise à une évaluation de sécurité
Échéanciers pour la résolution des vulnérabilités selon le niveau de risque
Paramètres pour la manière dont une évaluation de sécurité des applications doit être effectuée (par exemple, en utilisant des outils spécifiques ou selon des cadres spécifiques)
Objectif d'apprentissage 5.2.C : Déterminer un modèle de contrôle d'accès approprié pour protéger les applications et les données.
5.2.C.1 Le contrôle d'accès impose quels utilisateurs ou applications (appelés sujets) peuvent accéder, modifier, ajouter ou supprimer (appelées opérations) quels fichiers ou applications (appelés objets). Les modèles de contrôle d'accès décrivent comment déterminer quels sujets ont quel type d'accès à quels objets.
5.2.C.2 Le contrôle d'accès basé sur les rôles (RBAC) attribue chaque sujet à un rôle et définit quels rôles ont quel type d'accès à quels objets.
Exemples illustratifs pour 5.2.C.2 :
Un exemple de rôle dans une entreprise pourrait être « comptable », et un type d'objet pourrait être le logiciel de paie. Le contrôle d'accès basé sur les rôles pourrait être utilisé pour s'assurer que seuls les sujets assignés au rôle de « comptable » ont accès à l'objet logiciel de paie.
5.2.C.3 Le contrôle d'accès basé sur les règles (RuBAC) vérifie un ensemble de règles pour déterminer quel type d'accès un sujet devrait avoir pour un objet spécifique, puis autorise ou refuse des types d'accès en fonction des règles. Ce modèle de contrôle d'accès est généralement superposé à un autre modèle de contrôle d'accès.
Exemples illustratifs pour 5.2.C.3 :
Il existe une règle interdisant aux sujets (même ceux qui auraient normalement accès) d'accéder à une certaine base de données (l'objet) en dehors des heures de travail locales. Lorsqu'un sujet tente d'accéder à la base de données, même s'il est autorisé à y accéder, il se verra refuser l'accès si c'est en dehors du temps désigné par la règle.
5.2.C.4 Le contrôle d'accès discrétionnaire (DAC) donne aux sujets individuels la capacité de définir le type d'accès que d'autres sujets ont sur les objets qu'ils possèdent. Dans les modèles DAC, certains sujets sont désignés comme administrateurs ou super-utilisateurs, et ils ont la capacité de contourner les contrôles d'accès établis par d'autres sujets.
Exemples illustratifs pour 5.2.C.4 :
Bob crée un fichier (un objet) et décide de donner à Alice la permission de modifier le fichier, de donner à Frank la permission de voir le fichier uniquement, et de refuser l'accès à ce fichier à tous les autres.
5.2.C.5 Le contrôle d'accès obligatoire (MAC) suit des règles strictes concernant les types d'accès que chaque niveau de sujet a pour les objets situés au-dessus de son niveau, à son niveau ou en dessous de son niveau. Les niveaux de sujet et d'objet sont assignés par un administrateur externe.
5.2.C.6 Le modèle Bell-LaPadula est un modèle MAC souvent utilisé par les gouvernements et les organisations militaires pour contrôler la sécurité des informations. Ce modèle possède les deux propriétés importantes suivantes :
i. La Propriété Simple stipule que les sujets ne peuvent pas lire les objets situés au-dessus de leur niveau.
ii. La Propriété * (Étoile) stipule que les sujets ne peuvent pas écrire dans les objets situés en dessous de leur niveau.
Ces règles prises ensemble sont souvent résumées par « write up, read down » (WURD).
5.2.C.7 Le principe de moindre privilège est l'idée que les entités devraient recevoir exactement autant d'accès qu'elles ont besoin pour effectuer leur fonction et aucun de plus.
Objectif d'apprentissage 5.2.D : Configurer les paramètres de contrôle d'accès sur un système basé sur Linux.
5.2.D.1 L'autorisation est le fait qu'une entité obtienne la permission d'avoir un certain type d'accès à une ressource. Des contrôles d'accès sont mis en place pour contrôler quels utilisateurs ont quels types d'accès à quelles données.
5.2.D.2 Il existe trois types d'accès à un fichier sous Linux qui peuvent être définis, et ils viennent toujours dans l'ordre suivant :
i. L'accès en lecture permet à un utilisateur de voir le contenu d'un fichier.
ii. L'accès en écriture permet à un utilisateur de modifier un fichier.
iii. L'accès en exécution permet à un utilisateur d'exécuter un fichier binaire tel qu'un programme.
Ceux-ci sont abrégés rwx, respectivement. Si un utilisateur n'a que les permissions de lecture et d'exécution (pas d'écriture), cela s'affichera comme r-x. Le symbole - indique l'absence de cette permission.
5.2.D.3 Il existe trois entités par défaut pour lesquelles les permissions sont définies et toujours dans cet ordre : (1) le propriétaire du fichier, (2) le groupe du fichier, et (3) tous les autres utilisateurs. Les trois ensembles s'affichent sans espaces (par exemple, rwxrwxrwx).
5.2.D.4 Pour afficher les paramètres d'autorisation actuels d'un fichier, utilisez la commande ls -l, qui affichera les paramètres actuels pour les entités par défaut. S'il y a un symbole + à la fin des autorisations, cela signifie que d'autres autorisations ont été définies pour ce fichier et qu'elles peuvent être visualisées avec la commande getfacl.
5.2.D.5 Pour modifier les paramètres d'autorisation d'un fichier, utilisez la commande chmod. Cette commande peut être utilisée avec la méthode numérique ou la méthode symbolique.
5.2.D.6 Pour utiliser chmod dans la méthode numérique, la syntaxe est chmod ### filename. Chacun des trois ### représente l'une des trois entités mentionnées ci-dessus (le propriétaire, le groupe, les autres utilisateurs non membres du groupe).
Le premier # = le propriétaire
Le deuxième # = le groupe
Le troisième # = les autres utilisateurs non membres du groupe
L'autorisation pour chaque entité est déterminée en additionnant les valeurs des types d'accès à accorder :
0 = aucune autorisation
1 = exécution
2 = écriture
4 = lecture
Par conséquent, 3 définit l'autorisation d'écriture et d'exécution, 5 définit l'autorisation de lecture et d'exécution, 6 définit l'autorisation de lecture et d'écriture, et 7 définit l'autorisation de lecture, d'écriture et d'exécution.
Exemples illustratifs pour 5.2.D.6 :
La commande chmod 750 test définirait les autorisations pour le propriétaire : lecture, écriture et exécution ; pour le groupe : lecture et exécution ; et pour tous les autres : aucun accès.
La commande chmod 543 test définirait les autorisations pour le propriétaire : lecture et exécution ; pour le groupe : lecture seule ; et pour tous les autres : écriture et exécution.
La commande chmod 777 test définirait les autorisations pour les trois entités : lecture, écriture et exécution pour le fichier test.
5.2.D.7 Pour utiliser chmod dans la méthode symbolique, la syntaxe est chmod entity +(ou –) permission filename. Les entités sont l'utilisateur propriétaire, le groupe et les autres utilisateurs non membres du groupe. Chaque entité est représentée par une seule lettre.
u = utilisateur propriétaire
g = groupe
o = autres
a = tous
L'autorisation peut être ajoutée ou retirée à n'importe quelle combinaison d'entités.
= ajouter l'autorisation
– = retirer l'autorisation
Les autorisations qui peuvent être définies sont la lecture, l'écriture et l'exécution.
r = lecture
w = écriture
x = exécution
Les entités et les autorisations peuvent être combinées dans une seule commande. Pour ajouter les autorisations de lecture et d'exécution pour le groupe et l'utilisateur propriétaire pour un fichier nommé testfile, la commande serait chmod ug+rx testfile.
Source: College Board AP Course and Exam Description · Source : Description du cours et de l'examen AP College Board
English
Data is classified by its state - at rest 静态数据 (stored on a drive), in transit 传输中数据 (moving between devices), and in use 使用中数据 (being processed). Data at rest and in transit can be encrypted so a thief cannot read it; data in use must be decrypted, so access controls guard it instead.
Some data types are regulated 受监管 - the law dictates how they must be stored, transmitted and handled - so an organisation must achieve compliance 合规 by matching its controls to the rules. The exam expects you to pair each data type with its governing law:
Regulated data
What it is
Governing law
personally identifiable information (PII) 个人身份信息
anything identifying a person: name, address, SSN, biometrics, date of birth
The Privacy Act (1974); COPPA for under-13s
protected health information (PHI) 受保护健康信息
health, treatment and healthcare-payment records
HIPAA (1996)
payment card information (PCI) 支付卡信息
card number, expiry, CVV, cardholder name
PCI-DSS
An organisation that collects regulated data must label it and hold policies that keep its storage, transmission and handling compliant - the higher the sensitivity, the higher the required degree of security.
Access control decides which subjects (users) may perform which operations on which objects (files). Four models:
Role-based (RBAC) 基于角色的访问控制 - access follows your role (all "accountants" reach the payroll software).
Rule-based (RuBAC) 基于规则的访问控制 - access follows conditions (only during business hours), layered on another model.
Discretionary (DAC) 自主访问控制 - the owner of a file decides who else may use it.
Mandatory (MAC) 强制访问控制 - a central administrator sets strict levels; the Bell-LaPadula model summarises it as "write up, read down".
A guiding idea across all models is the principle of least privilege 最小权限原则 - give each entity exactly the access it needs and no more.
On a Linux system, each file has three permissions - read (r), write (w), execute (x) - for three groups: the owner, the group, and others. The chmod command sets them with numbers, adding 4 (read) + 2 (write) + 1 (execute). So chmod 640 means owner read+write (6), group read (4), others nothing (0).
Worked example. A principal wants only herself to read and edit a file, her staff group to read it, and no one else to touch it. Read+write = 4+2 = 6 for the owner, read = 4 for the group, nothing = 0 for others, giving chmod 640 file. The listing then shows -rw-r-----. To also let the owner run the file as a program you would add execute (7 = 4+2+1), giving chmod 740.
Français
Les données sont classées par leur état - au repos 静态数据 (stockées sur un disque), en transit 传输中数据 (en mouvement entre appareils), et en cours d'utilisation 使用中数据 (en cours de traitement). Les données au repos et en transit peuvent être chiffrées pour qu'un voleur ne puisse pas les lire ; les données en cours d'utilisation doivent être déchiffrées, c'est pourquoi des contrôles d'accès les protègent.
Certains types de données sont réglementés 受监管 - la loi dicte comment ils doivent être stockés, transmis et manipulés - donc une organisation doit obtenir une conformité 合规 en alignant ses contrôles sur les règles. L'examen attend que vous associiez chaque type de données à sa loi régissant :
tout identifiant une personne : nom, adresse, numéro de sécurité sociale, biométrie, date de naissance
The Privacy Act (1974) ; COPPA pour les moins de 13 ans
informations de santé protégées (PHI) 受保护健康信息
dossiers de santé, de traitement et de paiement des soins de santé
HIPAA (1996)
informations de carte de paiement (PCI) 支付卡信息
numéro de carte, date d'expiration, CVV, nom du titulaire
PCI-DSS
Une organisation qui collecte des données réglementées doit les étiqueter et détenir des politiques assurant que leur stockage, transmission et manipulation soient conformes - plus la sensibilité est élevée, plus le niveau de sécurité requis doit l'être.
Le contrôle d'accès décide quels sujets (utilisateurs) peuvent effectuer quelles opérations sur quels objets (fichiers). Quatre modèles :
Basé sur les rôles (RBAC) 基于角色的访问控制 - l'accès suit votre rôle (tous les "comptables" accèdent au logiciel de paie).
Basé sur les règles (RuBAC) 基于规则的访问控制 - l'accès suit des conditions (uniquement pendant les heures de travail), superposé à un autre modèle.
Discrétionnaire (DAC) 自主访问控制 - le propriétaire d'un fichier décide qui d'autre peut l'utiliser.
Mandaté (MAC) 强制访问控制 - un administrateur central définit des niveaux stricts ; le modèle Bell-LaPadula le résume ainsi : "écrire en haut, lire en bas".
Quatre modèles de contrôle d'accès déterminent qui accède à quel objet, et comment
Une idée directrice à travers tous les modèles est le principe de moindre privilège 最小权限原则 - donner à chaque entité exactement l'accès dont elle a besoin et rien de plus.
Sur un système Linux, chaque fichier a trois permissions - lire (r), écrire (w), exécuter (x) - pour trois groupes : le propriétaire, le groupe, et les autres. La commande chmod les définit avec des nombres, en additionnant 4 (lire) + 2 (écrire) + 1 (exécuter). Donc chmod 640 signifie propriétaire lire+écrire (6), groupe lire (4), autres rien (0).
Permissions de fichiers Linux : lire/écrire/exécuter pour propriétaire, groupe, et autres
Exemple résolu. Un principal veut seulement elle-même pouvoir lire et modifier un fichier, son groupe de personnel pour le lire, et personne d'autre ne peut y toucher. Lire+écrire = 4+2 = 6 pour le propriétaire, lire = 4 pour le groupe, rien = 0 pour les autres, donnant chmod 640 file. L'affichage montre ensuite -rw-r-----. Pour permettre aussi au propriétaire d'exécuter le fichier comme programme, il faudrait ajouter exécuter (7 = 4+2+1), donnant chmod 740.
Explore · Explorer
Quel modèle de contrôle d'accès correspond à la règle ?
Chaque modèle de contrôle d'accès a un décideur différent : RBAC par votre rôle, RuBAC par une condition, DAC par le propriétaire du fichier, et MAC par les niveaux d'un administrateur central.
Protecting Stored Data with Cryptography · Protéger les données stockées avec la cryptographie
Syllabus · Programme
English
Learning Objective 5.3.A: Explain how encryption can be used to protect files.
5.3.A.1 The purpose of cryptography is to hide information. A cryptographic algorithm defines a process for encrypting and decrypting information. Encryption is the process of hiding the information, and decryption is the process of reversing the encryption to retrieve the original information.
5.3.A.2 An encryption algorithm defines a process for combining the information to be encrypted with a predefined key. The information to be encrypted is called the plaintext. The output of the encryption algorithm is called the ciphertext.
5.3.A.3 The number of possible keys that can be used in an encryption algorithm is called the keyspace. The larger the keyspace, the longer it will take an adversary to discover the correct key by random chance.
5.3.A.4 Cryptographic algorithms are classified by whether they use one key or two keys.
Symmetric encryption algorithms use the same key to encrypt and decrypt information.
Asymmetric encryption algorithms use two different keys—one to encrypt information and the other to decrypt information.
5.3.A.5 Cryptographic algorithms are also classified by whether they process information one bit at a time or in fixed-size chunks of bits.
Block encryption handles information in fixed-size chunks called blocks, producing an output block for each input block.
Stream encryption handles input information continuously, producing output one element at a time.
Learning Objective 5.3.B: Apply symmetric encryption algorithms to encrypt and decrypt data.
5.3.B.1 Computer-based encryption algorithms operate on binary data. The most common symmetric encryption algorithm is the Advanced Encryption Standard (AES). AES encryption is used to secure Wi-Fi transmissions, internet browsing, file encryption on disks, and hardware-level encryption on processors.
5.3.B.2 AES is a symmetric key block cipher that encrypts data in 128-bit blocks (16 bytes). AES can operate with keys of varying lengths. Longer keys produce more secure encryption but require more time to encrypt and decrypt.
5.3.B.3 Symmetric encryption and decryption can be performed using the command line, specialized software, or web-based tools.
On a command line interface, users can encrypt or decrypt with OpenSSL.
Specialized software like AES Crypt is an open source tool that can encrypt and decrypt files.
There are many web-based tools for encrypting and decrypting files.
5.3.B.4 Using OpenSSL in a CLI, a user can encrypt and decrypt a file using the following commands (note that the encryption key is derived from the password provided):
To encrypt a file named test with AES using a 128-bit key, use the command: openssl enc -aes-128-cbc -e -in test -k password -out test.enc
To decrypt the encrypted file using the same key, use the command: openssl enc -aes-128-cbc -d -in test.enc -k password -out text
Français
Objectif d'apprentissage 5.3.A : Expliquer comment le chiffrement peut être utilisé pour protéger les fichiers.
5.3.A.1 Le but de la cryptographie est de cacher des informations. Un algorithme de cryptographie définit un processus de chiffrement et de déchiffrement des informations. Le chiffrement est le processus de cachage des informations, et le déchiffrement est le processus d'inversion du chiffrement pour récupérer les informations originales.
5.3.A.2 Un algorithme de chiffrement définit un processus de combinaison des informations à chiffrer avec une clé prédéfinie. Les informations à chiffrer sont appelées le texte en clair. La sortie de l'algorithme de chiffrement est appelée le texte chiffré.
5.3.A.3 Le nombre de clés possibles pouvant être utilisées dans un algorithme de chiffrement est appelé l'espace de clés. Plus l'espace de clés est grand, plus il faudra de temps à un adversaire pour découvrir la bonne clé par hasard.
5.3.A.4 Les algorithmes de cryptographie sont classés selon qu'ils utilisent une clé ou deux clés.
Les algorithmes de chiffrement symétriques utilisent la même clé pour chiffrer et déchiffrer les informations.
Les algorithmes de chiffrement asymétriques utilisent deux clés différentes — une pour chiffrer les informations et l'autre pour les déchiffrer.
5.3.A.5 Les algorithmes de cryptographie sont également classés selon qu'ils traitent les informations bit par bit ou par blocs de taille fixe de bits.
Le chiffrement par bloc traite les informations par blocs de taille fixe appelés blocs, produisant un bloc de sortie pour chaque bloc d'entrée.
Le chiffrement par flux traite les informations d'entrée de manière continue, produisant une sortie élément par élément.
Objectif d'apprentissage 5.3.B : Appliquer des algorithmes de chiffrement symétriques pour chiffrer et déchiffrer des données.
5.3.B.1 Les algorithmes de chiffrement informatiques fonctionnent sur des données binaires. L'algorithme de chiffrement symétrique le plus courant est le Advanced Encryption Standard (AES). Le chiffrement AES est utilisé pour sécuriser les transmissions Wi-Fi, la navigation Internet, le chiffrement de fichiers sur disque et le chiffrement au niveau matériel sur les processeurs.
5.3.B.2 AES est un chiffrement par bloc à clé symétrique qui chiffre les données par blocs de 128 bits (16 octets). AES peut fonctionner avec des clés de longueurs variables. Des clés plus longues produisent un chiffrement plus sûr mais nécessitent plus de temps pour chiffrer et déchiffrer.
5.3.B.3 Le chiffrement et le déchiffrement symétriques peuvent être effectués via la ligne de commande, des logiciels spécialisés ou des outils en ligne.
Sur une interface en ligne de commande, les utilisateurs peuvent chiffrer ou déchiffrer avec OpenSSL.
Les logiciels spécialisés comme AES Crypt sont des outils open source capables de chiffrer et de déchiffrer des fichiers.
Il existe de nombreux outils en ligne pour chiffrer et déchiffrer des fichiers.
5.3.B.4 En utilisant OpenSSL dans une CLI, un utilisateur peut chiffrer et déchiffrer un fichier à l'aide des commandes suivantes (notez que la clé de chiffrement est dérivée du mot de passe fourni) :
Pour chiffrer un fichier nommé test avec AES utilisant une clé de 128 bits, utilisez la commande : openssl enc -aes-128-cbc -e -in test -k password -out test.enc
Pour déchiffrer le fichier chiffré en utilisant la même clé, utilisez la commande : openssl enc -aes-128-cbc -d -in test.enc -k password -out text
Source: College Board AP Course and Exam Description · Source : Description du cours et de l'examen AP College Board
English
Symmetric vs asymmetric encryptionHashing and the avalanche effect
Cryptography 密码学 hides information. An encryption algorithm combines the plaintext 明文 with a key 密钥 to produce ciphertext 密文; decryption reverses it. The keyspace 密钥空间 is the number of possible keys - the bigger it is, the longer an adversary needs to guess. An n-bit key has a keyspace of $2^n$.
Symmetric encryption 对称加密 uses the same key to encrypt and decrypt. The standard is AES 高级加密标准, a block cipher 分组密码 that works on 128-bit blocks and secures Wi-Fi, browsing, and stored files. Because both sides need the same secret key, sharing that key safely is the challenge.
Français
Une machine Enigma : la cryptographie protège les données stockées et transmises contre les espionsChiffrement symétrique vs asymétriqueHachage et effet d'avalanche
La cryptographie 密码学 cache des informations. Un algorithme de chiffrement combine le plaintext 明文 avec une clé 密钥 pour produire un ciphertext 密文 ; le déchiffrement inverse le processus. L'espace de clés 密钥空间 est le nombre de clés possibles - plus il est grand, plus un adversaire met de temps à deviner. Une clé de ⟦n⟧ bits a un espace de clés de $2^n$.
Le chiffrement symétrique 对称加密 utilise la même clé pour chiffrer et déchiffrer. La norme est AES 高级加密标准, un chiffre par blocs 分组密码 qui fonctionne sur des blocs de 128 bits et sécurise Wi-Fi, navigation et fichiers stockés. Comme les deux parties ont besoin de la même clé secrète, partager cette clé en toute sécurité est le défi.
La machine Enigma brouillait les messages avec des rotors — un exemple précoce cassable de chiffrement
Explore · Explorer
Chiffrer un message en décalant les lettres
Le chiffrement combine le texte en clair avec une clé pour produire du texte chiffré. Dans ce cipher simple, la clé est le montant du décalage ; seule une personne connaissant le décalage peut déchiffrer le message.
Learning Objective 5.4.A: Determine the appropriate asymmetric key to use when sending or receiving encrypted data.
5.4.A.1 Asymmetric encryption allows users to communicate securely without prearranging a shared secret key.
5.4.A.2 When using asymmetric encryption, each entity that will be receiving data must first generate a key pair. Key pairs are binary strings of equal length that are generated at the same time through a mathematical process. One key is designated as the public key and the other as the private key. The keys are mathematical inverses of each other— each key reverses its partner. Either key can be used to encrypt information, but only the other key in the key pair will then be able to decrypt it.
5.4.A.3 Once the receiver generates the key pair, the private key must be stored securely. If the private key is exposed, shared, stolen, corrupted, or compromised the key pair must be deleted and a new key pair must be generated, because the security of the encryption algorithm rests on the security of the private key. The public key is published for anyone to view and use.
5.4.A.4 To send information securely to someone, the sender will use the receiver’s public key to encrypt the data and send it. Only the receiver who has the private key will be able to decrypt and read the information.
Learning Objective 5.4.B: Explain why the length of a key impacts the security of encrypted data.
5.4.B.1 Longer keys result in larger keyspaces. For binary keys, an n-bit length key has a keyspace of $2^n$.
5.4.B.2 Using an application to randomly guess an n-bit length encryption key means that on average an adversary will be able to guess the correct key in $2^n \div 2$ (or $2^{n-1}$) guesses.
5.4.B.3 Although longer keys are more secure, they also require more time to encrypt and decrypt messages.
5.4.B.4 Computational processing power and efficiency continue to improve, allowing software to guess keys faster. Key-length recommendations for both symmetric and asymmetric encryption algorithms are periodically increased to account for increased processing power.
5.4.B.5 Key-length comparison is only valid when comparing keys for the same cryptographic algorithm.
Illustrative examples for 5.4.B.5:
An AES 256-bit key is more secure than an AES 128-bit key.
An RSA 4096-bit key is more secure than an RSA 2048-bit key.
RSA and AES keys cannot be directly compared to one another in determining the level of security.
Learning Objective 5.4.C: Apply asymmetric encryption algorithms to encrypt and decrypt data.
5.4.C.1 Common asymmetric encryption algorithms include RSA and elliptic curve cryptography (ECC). Asymmetric algorithms are used in many applications, including digital signatures and digital certificates.
5.4.C.2 As with symmetric encryption, asymmetric encryption and decryption can be performed using the command line, specialized software, or web-based tools.
On a command line interface, users can encrypt or decrypt with OpenSSL.
Specialized software like RSA Encryption Tool is an open source tool that can encrypt and decrypt files.
There are many web-based tools for encrypting and decrypting files.
5.4.C.3 In a CLI, a user can generate an asymmetric key pair and encrypt or decrypt files as necessary.
To generate a 2048-bit RSA key pair and save the key to a file named rsa.pem use the command: openssl genrsa -out rsa.pem 2048
To extract the public key from rsa.pem into a file named public.pem, use the command: openssl rsa -pubout -in rsa.pem -outform PEM -out public.pem
To encrypt the file test using RSA encryption and the key file public.pem, use the command: openssl pkeyutl -encrypt -pubin -inkey public.pem -in test -out test.enc
To decrypt the test.enc file using the rsa.pem file, run the command: openssl pkeyutl -decrypt -inkey rsa.pem -in test.enc -out test
Français
Objectif d'apprentissage 5.4.A : Déterminer la clé asymétrique appropriée à utiliser lors de l'envoi ou de la réception de données chiffrées.
5.4.A.1 Le chiffrement asymétrique permet aux utilisateurs de communiquer en toute sécurité sans avoir au préalable organisé une clé secrète partagée.
5.4.A.2 Lors de l'utilisation du chiffrement asymétrique, chaque entité recevant des données doit d'abord générer une paire de clés. Les paires de clés sont des chaînes binaires de longueur égale générées simultanément par un processus mathématique. Une clé est désignée comme clé publique et l'autre comme clé privée. Les clés sont des inverses mathématiques l'une de l'autre — chaque clé inverse son partenaire. N'importe quelle clé peut être utilisée pour chiffrer des informations, mais seule l'autre clé de la paire de clés pourra ensuite les déchiffrer.
5.4.A.3 Une fois que le récepteur a généré la paire de clés, la clé privée doit être stockée en toute sécurité. Si la clé privée est exposée, partagée, volée, corrompue ou compromise, la paire de clés doit être supprimée et une nouvelle paire de clés doit être générée, car la sécurité de l'algorithme de chiffrement repose sur la sécurité de la clé privée. La clé publique est publiée pour que chacun puisse la voir et l'utiliser.
5.4.A.4 Pour envoyer des informations en toute sécurité à quelqu'un, l'expéditeur utilisera la clé publique du récepteur pour chiffrer les données et les envoyer. Seul le récepteur disposant de la clé privée pourra déchiffrer et lire les informations.
Objectif d'apprentissage 5.4.B : Expliquer pourquoi la longueur d'une clé impacte la sécurité des données chiffrées.
5.4.B.1 Des clés plus longues entraînent des espaces de clés plus grands. Pour des clés binaires, une clé de longueur n bits a un espace de clés de $2^n$.
5.4.B.2 L'utilisation d'une application pour deviner au hasard une clé de chiffrement de longueur n bits signifie qu'en moyenne, un adversaire sera capable de deviner la bonne clé en $2^n \div 2$ (ou $2^{n-1}$) tentatives.
5.4.B.3 Bien que les clés plus longues soient plus sûres, elles nécessitent également plus de temps pour chiffrer et déchiffrer les messages.
5.4.B.4 La puissance de traitement informatique et l'efficacité continuent de s'améliorer, permettant aux logiciels de deviner les clés plus rapidement. Les recommandations de longueur de clé pour les algorithmes de chiffrement symétriques et asymétriques sont périodiquement augmentées pour tenir compte de l'accroissement de la puissance de traitement.
5.4.B.5 La comparaison de la longueur des clés n'est valide que lorsqu'on compare des clés pour le même algorithme de cryptographie.
Exemples illustratifs pour 5.4.B.5 :
Une clé AES de 256 bits est plus sûre qu'une clé AES de 128 bits.
Une clé RSA de 4096 bits est plus sûre qu'une clé RSA de 2048 bits.
Les clés RSA et AES ne peuvent pas être directement comparées entre elles pour déterminer le niveau de sécurité.
Objectif d'apprentissage 5.4.C : Appliquer des algorithmes de chiffrement asymétriques pour chiffrer et déchiffrer des données.
5.4.C.1 Les algorithmes de chiffrement asymétriques courants incluent RSA et la cryptographie à courbe elliptique (ECC). Les algorithmes asymétriques sont utilisés dans de nombreuses applications, notamment les signatures numériques et les certificats numériques.
5.4.C.2 Tout comme pour le chiffrement symétrique, le chiffrement et le déchiffrement asymétriques peuvent être effectués via la ligne de commande, des logiciels spécialisés ou des outils en ligne.
Sur une interface en ligne de commande, les utilisateurs peuvent chiffrer ou déchiffrer avec OpenSSL.
Les logiciels spécialisés comme RSA Encryption Tool sont des outils open source capables de chiffrer et de déchiffrer des fichiers.
Il existe de nombreux outils en ligne pour chiffrer et déchiffrer des fichiers.
5.4.C.3 Dans une CLI, un utilisateur peut générer une paire de clés asymétriques et chiffrer ou déchiffrer des fichiers selon les besoins.
Pour générer une paire de clés RSA de 2048 bits et sauvegarder la clé dans un fichier nommé rsa.pem, utilisez la commande : openssl genrsa -out rsa.pem 2048
Pour extraire la clé publique de rsa.pem vers un fichier nommé public.pem, utilisez la commande : openssl rsa -pubout -in rsa.pem -outform PEM -out public.pem
Pour chiffrer le fichier test en utilisant le chiffrement RSA et le fichier de clé public.pem, utilisez la commande : openssl pkeyutl -encrypt -pubin -inkey public.pem -in test -out test.enc
Pour déchiffrer le fichier test.enc en utilisant le fichier rsa.pem, exécutez la commande : openssl pkeyutl -decrypt -inkey rsa.pem -in test.enc -out test
Source: College Board AP Course and Exam Description · Source : Description du cours et de l'examen AP College Board
English
Asymmetric encryption 非对称加密 solves the key-sharing problem with a key pair 密钥对 - a public key 公钥 anyone may see and a private key 私钥 kept secret. The keys are mathematical inverses: whatever one locks, only the other unlocks. To send you a secret, I encrypt with your public key, and only your private key can decrypt it - so we never had to share a secret in advance.
Longer keys mean larger keyspaces and more security, but slower encryption. Common asymmetric algorithms are RSA and elliptic curve cryptography (ECC) 椭圆曲线密码学, used in digital signatures and certificates. Remember: you can only compare key lengths within the same algorithm - an RSA 4096-bit key is not directly comparable to an AES 256-bit key.
Français
Le chiffrement asymétrique 非对称加密 résout le problème du partage de clés avec une paire de clés 密钥对 - une clé publique 公钥 que tout le monde peut voir et une clé privée 私钥 gardée secrète. Les clés sont des inverses mathématiques : ce qu'une verrouille, seule l'autre déverrouille. Pour vous envoyer un secret, je chiffre avec votre clé publique, et seule votre clé privée peut le déchiffrer - nous n'avons donc jamais dû partager un secret à l'avance.
Chiffrement asymétrique : chiffrer avec la clé publique, déchiffrer avec la clé privée
Des clés plus longues signifient des espaces de clés plus grands et plus de sécurité, mais un chiffrement plus lent. Les algorithmes asymétriques courants sont RSA et la cryptographie à courbe elliptique (ECC) 椭圆曲线密码学, utilisés dans les signatures numériques et certificats. Rappelez-vous : on ne peut comparer les longueurs de clés qu'au sein du même algorithme - une clé RSA de 4096 bits n'est pas directement comparable à une clé AES de 256 bits.
Un cadenas : la cryptographie verrouille les données pour que seul quelqu'un ayant la clé correspondante puisse les ouvrir
Protecting Applications · Protéger les applications
Syllabus · Programme
English
Learning Objective 5.5.A: Identify the application security principles of secure by design and security by default.
5.5.A.1 Secure by design is an initiative that encourages companies to include security in all phases of product development including design. When organizations implement secure by design, security is a design principle not just a technical feature.
5.5.A.2 Secure by design includes three design principles:
i. Companies should take ownership of customer security outcomes. Companies should build products that meet the security needs of their customers.
ii. Companies should embrace radical transparency and accountability. Sharing relevant security-related product news and updates quickly increases security for everyone.
iii. Companies should build organizational structure and leadership to implement secure by design. Companies need leaders who are focused on security and have a security-first posture.
5.5.A.3 Secure by design includes the concept of secure by default, which is the idea that security features for software and devices should be enabled by default. Devices and software should be secure to use out of the box, with security features already enabled.
Learning Objective 5.5.B: Explain how user input sanitization protects applications.
5.5.B.1 When users enter input into an application, the application typically encases that input in special characters to process it. The characters that encase the user input are called control characters and include the single quote, the double quote, and the semicolon.
5.5.B.2 When creating a program that takes user input, programmers should use a function to verify that user input meets their expected criteria and does not include any control characters that could be used to manipulate the system. This verification function can sanitize user input by removing potentially malicious characters, or it can give the user an error and force the user to provide different input. This can protect against many application attacks, including:
SQL injection attacks
XSS attacks
Directory traversal attacks
Français
Objectif d'apprentissage 5.5.A : Identifier les principes de sécurité applicatifs de « Secure by Design » et de « Security by Default ».
5.5.A.1 « Secure by Design » (Sûr dès la conception) est une initiative qui encourage les entreprises à intégrer la sécurité dans toutes les phases du développement de produit, y compris la conception. Lorsque les organisations implémentent « Secure by Design », la sécurité est un principe de conception et non seulement une fonctionnalité technique.
5.5.A.2 « Secure by Design » comprend trois principes de conception :
i. Les entreprises devraient assumer la responsabilité des résultats en matière de sécurité des clients. Les entreprises devraient concevoir des produits qui répondent aux besoins de sécurité de leurs clients.
ii. Les entreprises devraient adopter une transparence et une responsabilisation radicales. Partager rapidement des nouvelles et mises à jour pertinentes liées à la sécurité du produit augmente la sécurité pour tous.
iii. Les entreprises devraient construire une structure organisationnelle et un leadership pour mettre en œuvre la sécurité dès la conception. Les entreprises ont besoin de leaders focalisés sur la sécurité et ayant une posture axée sur la sécurité.
5.5.A.3 La conception sécurisée comprend le concept de sécurité par défaut, qui consiste à activer les fonctionnalités de sécurité pour les logiciels et les appareils par défaut. Les appareils et logiciels doivent être sécurisés dès leur première utilisation, avec les fonctionnalités de sécurité déjà activées.
Objectif d'apprentissage 5.5.B : Expliquer comment la normalisation des entrées utilisateur protège les applications.
5.5.B.1 Lorsqu'un utilisateur saisit des informations dans une application, celle-ci encapsule généralement cette entrée dans des caractères spéciaux pour la traiter. Les caractères qui encadrent l'entrée utilisateur sont appelés caractères de contrôle et inclent l'apostrophe, la guillemet double et le point-virgule.
5.5.B.2 Lors de la création d'un programme prenant des entrées utilisateur, les programmateurs doivent utiliser une fonction pour vérifier que l'entrée utilisateur correspond aux critères attendus et ne contient aucun caractère de contrôle susceptible d'être utilisé pour manipuler le système. Cette fonction de vérification peut normaliser l'entrée utilisateur en supprimant les caractères potentiellement malveillants, ou elle peut afficher une erreur à l'utilisateur et forcer celui-ci à fournir une entrée différente. Cela peut protéger contre de nombreuses attaques applicatives, notamment :
Attaques d'injection SQL
Attaques XSS
Attaques de traversal de répertoire
Source: College Board AP Course and Exam Description · Source : Description du cours et de l'examen AP College Board
English
Two design principles keep applications safe from the start. Secure by design 安全设计 builds security into every phase of development, not as an afterthought. Secure by default 默认安全 means the product ships with its security features already enabled - safe straight out of the box.
Secure by design rests on three principles a company must adopt: (1) take ownership of its customers' security outcomes rather than shifting blame onto users, (2) embrace radical transparency and accountability – sharing security-relevant news and updates quickly so everyone becomes safer, and (3) build the organisational structure and leadership that makes security a first-class goal.
The key defense against injection attacks is input sanitization 输入清理. Certain special characters 特殊字符 - the single quote, double quote, and semicolon - can be used to manipulate a system, so a good program removes or rejects them before processing. Sanitization protects against SQL injection, XSS, and directory-traversal attacks alike.
Français
Deux principes de conception maintiennent les applications sûres dès le départ. Sûr par conception 安全设计 intègre la sécurité à chaque phase du développement, pas comme une après-pensée. Sûr par défaut 默认安全 signifie que le produit est livré avec ses fonctionnalités de sécurité déjà activées - sûr dès la sortie de boîte.
Sûr par repose sur trois principes qu'une entreprise doit adopter : (1) assumer la responsabilité des résultats de sécurité de ses clients plutôt que de transférer la faute aux utilisateurs, (2) embrasser la transparence radicale et la responsabilisation – partager rapidement les actualités et mises à jour liées à la sécurité pour que chacun soit plus en sécurité, et (3) construire la structure organisationnelle et le leadership qui font de la sécurité un objectif de première classe.
La défense clé contre les attaques par injection est la nettoyage des entrées 输入清理. Certains caractères spéciaux 特殊字符 - la guillemet simple, le guillemet double, et le point-virgule - peuvent être utilisés pour manipuler un système, donc un bon programme les supprime ou les rejette avant le traitement. Le nettoyage protège contre les injections SQL, XSS et les attaques par traversée de répertoires.
Detecting Attacks on Data and Applications · Détecter les attaques contre les données et les applications
Syllabus · Programme
English
Learning Objective 5.6.A: Explain how to detect attacks on data.
5.6.A.1 Devices track and log when data are accessed and by whom. The process of recording and monitoring user activities is called accounting. Analysis of these logs can reveal malicious activity when an adversary attempts to access, copy, move, or delete data. Suspicious activity can include:
Accessing files that aren’t typically accessed
Accessing files or applications outside of a user’s normal patterns (including time of day, location, and device type)
Attempts to delete or copy sensitive files
5.6.A.2 A honeypot is a file that appears as if it contains valuable data (e.g., credit card information, PII, passwords), but the data in the file are fake. A system can alert defenders if someone attempts to access the honeypot. Since the honeypot is a fake file, there is no legitimate reason to be accessing it, and any attempted access would be an indicator of malicious activity.
5.6.A.3 Cryptographic hash functions can generate a digest for data and can reveal if data have been altered. If a file has changed unexpectedly, this can be a sign of malicious activity.
Learning Objective 5.6.B: Determine controls for detecting attacks against applications or data.
5.6.B.1 Cost is a criterion in determining detective controls. Detective controls like honeypots and using hash values to check data integrity are inexpensive. Some organizations invest in third-party data loss prevention (DLP) services, which monitor data access, usage, and transmission by users throughout the organization to detect suspicious activity; DLP services provide strong detection capabilities at a higher cost.
5.6.B.2 Sensitivity or criticality of data or applications is a criterion in determining detective controls. More sensitive or critical data or applications are more likely targets of an adversary and should be monitored more closely.
5.6.B.3 Classification of data is a criterion in determining detective controls. Data that have been classified as private, educational, healthcare, or financial often have legal or regulatory detection and monitoring requirements.
Learning Objective 5.6.C: Evaluate the impact of a method for detecting attacks against an application or data.
5.6.C.1 To operate at an effective speed, log analysis needs to be augmented with some automation. Honeypots offer near instantaneous detection capabilities.
5.6.C.2 Some DLP tools, honeypots, and realtime automated log analysis provide alerts as an attack is happening. These tools allow for a prompt response that can stop an attack before it does more harm. Retrospective log analysis and the use of cryptographic hashes to verify data integrity identify attacks after they have occurred.
5.6.C.3 False negatives can occur in applications and data attack detection. Cryptographic hash functions only detect if data have been altered. An adversary could view and steal data without altering it, and a cryptographic hash function would not detect this. Honeypots cannot detect adversaries that do not attempt to access them.
Learning Objective 5.6.D: Identify whether a file has been altered by verifying its hash.
5.6.D.1 Cryptographic hash functions can help identify changes in a file because they are repeatable: the same input always produces the same output for a given hash function.
5.6.D.2 Hashes can be calculated using the command line on a computer, a website, or specialized software.
In Windows Powershell, if a user wanted to generate the SHA256 hash for a file named testfile, they would use the command: Get-FileHash testfile -Algorithm SHA256
In BASH the same could be accomplished with the command: sha256sum testfile
In zsh, the common command line terminal on Apple computers, this could be accomplished with the command: shasum -a 256 testfile
5.6.D.3 A file can be hashed and its hash output recorded. Then it can be hashed again later, and the second hash output can be compared to the previous hash output for the same file. If a file’s hash changes, then the file was altered between when the first and second hashes were generated.
Learning Objective 5.6.E: Apply detection techniques to identify and report indicators of application attacks by analyzing log files.
5.6.E.1 SQL injection attacks can be detected by reviewing application and server logs of user input for SQL control words and symbols such as:
A single (') or double (") quote character
Boolean conditions like OR 1=1
A double dash (which indicates a comment in SQL): --
SQL control words (always in capital letters) like WHERE, IN, FROM
5.6.E.2 XSS attacks can be detected by reviewing user input for suspicious tags, particularly the tag.
5.6.E.3 For web applications, buffer overflows can be detected by checking the amount of data the user is sending to the web application in their request. The fields commonly checked are the URL length, cookie length, query string length, and total request length. Long strings in any of these fields can be an indicator of an attempted buffer overflow attack.
5.6.E.4 Directory traversal attacks can be detected by reviewing application and server logs. HTTP GET requests that include paths with sequences of ../ are indicators of an adversary attempting a directory traversal.
Français
Objectif d'apprentissage 5.6.A : Expliquer comment détecter les attaques sur les données.
5.6.A.1 Les appareils suivent et enregistrent quand les données sont accédées et par qui. Le processus consistant à enregistrer et surveiller les activités des utilisateurs est appelé comptabilisation (accounting). L'analyse de ces journaux peut révéler une activité malveillante lorsqu'un adversaire tente d'accéder, copier, déplacer ou supprimer des données. Une activité suspecte peut inclure :
Accès à des fichiers non typiquement consultés
Accès à des fichiers ou applications en dehors des habitudes normales d'un utilisateur (y compris l'heure de la journée, l'emplacement et le type d'appareil)
Tentatives de suppression ou de copie de fichiers sensibles
5.6.A.2 Un pot de miel (honeypot) est un fichier qui semble contenir des données précieuses (par ex., des informations de carte de crédit, des PII, des mots de passe), mais les données du fichier sont fausses. Un système peut alerter les défenseurs si quelqu'un tente d'accéder au pot de miel. Puisque le pot de miel est un fichier fictif, il n'y a aucune raison légitime de l'accéder, et toute tentative d'accès serait un indicateur d'activité malveillante.
5.6.A.3 Les fonctions de hachage cryptographique peuvent générer un digest pour les données et révéler si les données ont été modifiées. Si un fichier a changé de manière inattendue, cela peut être un signe d'activité malveillante.
Objectif d'apprentissage 5.6.B : Déterminer les contrôles pour détecter les attaques contre les applications ou les données.
5.6.B.1 Le coût est un critère dans la détermination des contrôles de détection. Les contrôles de détection comme les pots de miel et l'utilisation de valeurs de hachage pour vérifier l'intégrité des données sont peu coûteux. Certaines organisations investissent dans des services tiers de prévention des pertes de données (DLP), qui surveillent l'accès, l'utilisation et la transmission des données par les utilisateurs à travers l'organisation pour détecter les activités suspectes ; les services DLP offrent de solides capacités de détection à un coût plus élevé.
5.6.B.2 La sensibilité ou la criticité des données ou des applications est un critère dans la détermination des contrôles de détection. Les données ou applications plus sensibles ou critiques sont plus susceptibles d'être ciblées par un adversaire et doivent être surveillées plus étroitement.
5.6.B.3 La classification des données est un critère dans la détermination des contrôles de détection. Les données classifiées comme privées, éducatives, de santé ou financières ont souvent des exigences légales ou réglementaires en matière de détection et de surveillance.
Objectif d'apprentissage 5.6.C : Évaluer l'impact d'une méthode de détection des attaques contre une application ou des données.
5.6.C.1 Pour fonctionner à une vitesse efficace, l'analyse des journaux doit être complétée par une certaine automatisation. Les pots de miel offrent des capacités de détection quasi instantanées.
5.6.C.2 Certains outils DLP, pots de miel et analyses de journaux automatisées en temps réel fournissent des alertes alors qu'une attaque se produit. Ces outils permettent une réponse rapide qui peut arrêter une attaque avant qu'elle ne cause davantage de dommages. L'analyse rétrospective des journaux et l'utilisation de hachages cryptographiques pour vérifier l'intégrité des données identifient les attaques après qu'elles se sont produites.
5.6.C.3 Des faux négatifs peuvent se produire dans la détection des attaques sur les applications et les données. Les fonctions de hachage cryptographique ne détectent que si les données ont été modifiées. Un adversaire pourrait consulter et voler des données sans les modifier, et une fonction de hachage cryptographique ne détecterait pas cela. Les pots de miel ne peuvent pas détecter les adversaires qui n'essayent pas de les accéder.
Objectif d'apprentissage 5.6.D : Identifier si un fichier a été modifié en vérifiant son hachage.
5.6.D.1 Les fonctions de hachage cryptographique peuvent aider à identifier les changements dans un fichier car elles sont reproductibles : la même entrée produit toujours la même sortie pour une fonction de hachage donnée.
5.6.D.2 Les hachages peuvent être calculés via la ligne de commande sur un ordinateur, un site web ou un logiciel spécialisé.
Dans Windows PowerShell, si un utilisateur voulait générer le hachage SHA256 pour un fichier nommé testfile, il utiliserait la commande : Get-FileHash testfile -Algorithm SHA256
Dans BASH, la même chose pourrait être accomplie avec la commande : sha256sum testfile
Dans zsh, le terminal de ligne de commande courant sur les ordinateurs Apple, cela pourrait être accompli avec la commande : shasum -a 256 testfile
5.6.D.3 Un fichier peut être haché et sa sortie de hachage enregistrée. Ensuite, il peut être haché à nouveau plus tard, et la deuxième sortie de hachage peut être comparée à la sortie de hachage précédente pour le même fichier. Si le hachage d'un fichier change, alors le fichier a été modifié entre la génération du premier et du second hachage.
Objectif d'apprentissage 5.6.E : Appliquer des techniques de détection pour identifier et rapporter les indicateurs d'attaques applicatives en analysant les fichiers journaux.
5.6.E.1 Les attaques d'injection SQL peuvent être détectées en examinant les journaux d'application et de serveur concernant les entrées utilisateur à la recherche de mots-clés et symboles de contrôle SQL tels que :
Un simple (') ou un double (") caractère guillemet
Conditions booléennes comme OR 1=1
Un double tiret (qui indique un commentaire dans SQL) : --
Mots-clés de contrôle SQL (toujours en majuscules) comme WHERE, IN, FROM
5.6.E.2 Les attaques XSS peuvent être détectées en examinant les entrées utilisateur à la recherche de balises suspectes, en particulier la balise .
5.6.E.3 Pour les applications web, les débordements de tampon peuvent être détectés en vérifiant la quantité de données que l'utilisateur envoie à l'application web dans sa requête. Les champs couramment vérifiés sont la longueur de l'URL, la longueur des cookies, la longueur de la chaîne de requête et la longueur totale de la requête. De longues chaînes dans l'un de ces champs peuvent être un indicateur d'une tentative d'attaque par débordement de tampon.
5.6.E.4 Les attaques de traversal de répertoire peuvent être détectées en examinant les journaux d'application et de serveur. Les requêtes HTTP GET qui incluent des chemins avec des séquences de ../ sont des indicateurs d'un adversaire tentant un traversal de répertoire.
Source: College Board AP Course and Exam Description · Source : Description du cours et de l'examen AP College Board
English
To detect data attacks, systems perform accounting 审计记录 - logging who accessed what and when. But logs are huge, so log analysis must be automated to run at a useful speed; a human reading raw logs is far too slow. A clever complement is a honeypot 蜜罐 - a fake file that looks valuable; since no one has a real reason to open it, any access is a clear, near-instantaneous sign of an attack. Watch especially for attempts to delete or copy sensitive files. Cryptographic hashes also help: re-hash a file and compare - if the digest changed, the file was altered.
Choosing detective controls means weighing cost (honeypots are cheap; a data loss prevention (DLP) 数据泄露防护 service is powerful but pricey) against the sensitivity of the data. To read a specific attack from logs, look for its signature: SQL injection shows OR 1=1 and --; XSS shows <script> tags; directory traversal shows ../ sequences; a buffer overflow shows unusually long input strings.
Checking that a file has not been altered
A cryptographic hash turns a file of any size into a short fixed-length value. Change one byte of the file and the hash changes completely, so comparing a downloaded file's hash with the one the publisher lists proves the file arrived intact. You do this at the command line:
Shell
Command
BASH (Linux, and most servers)
sha256sum testfile
zsh, the usual terminal on Apple computers
shasum -a 256 testfile
Both print the SHA-256 hash of testfile. If it differs from the published value by even one character, the file has been altered — by corruption in transit, or by an attacker who replaced it.
⚠️ A hash proves integrity, not authenticity. An attacker who can replace the file on a web page can usually replace the published hash beside it too; that is why a signed hash, or one fetched over a separate trusted channel, is stronger evidence.
Français
Pour détecter les attaques contre les données, les systèmes effectuent une comptabilité 审计记录 - enregistrant qui a accédé à quoi et quand. Mais les logs sont énormes, donc l'analyse de logs doit être automatisée pour fonctionner à une vitesse utile ; un humain lisant des logs bruts est bien trop lent. Un complément ingénieux est un pot de miel 蜜罐 - un faux fichier qui semble précieux ; comme personne n'a de raison réelle de l'ouvrir, tout accès est un signe clair, presque instantané, d'une attaque. Surveillez particulièrement les tentatives de suppression ou de copie de fichiers sensibles. Les hachages cryptographiques aident également : re-hachez un fichier et comparez - si le digest a changé, le fichier a été altéré.
Choisir des contrôles détectifs revient à pondérer le coût (les pots de miel sont bon marché ; un service de prévention des pertes de données (DLP) 数据泄露防护 est puissant mais cher) contre la sensibilité des données. Pour lire une attaque spécifique dans les logs, cherchez sa signature : l'injection SQL montre OR 1=1 et -- ; XSS montre des balises <script> ; la traversée de répertoires montre des séquences ../ ; un débordement de tampon montre des chaînes d'entrée anormalement longues.
Vérifier qu'un fichier n'a pas été altéré
Un hachage cryptographique transforme un fichier de n'importe quelle taille en une valeur courte de longueur fixe. Changez un seul octet du fichier et le hachage change complètement, donc comparer le hachage d'un fichier téléchargé avec celui listé par l'éditeur prouve que le fichier est arrivé intact. Vous faites cela à la ligne de commande :
Shell
Commande
BASH (Linux, et la plupart des serveurs)
sha256sum testfile
zsh, le terminal habituel sur les ordinateurs Apple
shasum -a 256 testfile
Les deux affichent le hachage SHA-256 de testfile. S'il diffère de la valeur publiée d'un seul caractère, le fichier a été altéré — par une corruption en transit, ou par un attaquant qui l'a remplacé.
⚠️ Un hachage prouve l'intégrité, pas l'authenticité. Un attaquant qui peut remplacer le fichier sur une page web peut généralement remplacer le hachage publié à côté aussi ; c'est pourquoi un hachage signé, ou celui obtenu via un canal de confiance séparé, constitue une preuve plus forte.
Match each application attack to its evidence in a log: OR 1=1 / -- = SQL injection; <script> = XSS; ../ = directory traversal; very long input = buffer overflow.
Learn the four access-control models by their decider: RBAC = your role, RuBAC = a condition, DAC = the file's owner, MAC = a central admin. Least privilege underlies them all.
Read Linux permissions by adding 4+2+1 per group - chmod 750 = owner rwx (7), group r-x (5), others none (0). Practice converting both ways.
Symmetric = one shared key (fast, AES); asymmetric = a public/private key pair (solves key sharing, RSA/ECC). Encrypt with the recipient's public key.
Input sanitization is the single best answer for preventing injection attacks; a honeypot is the classic cheap detective control.
Français
Associez chaque attaque d'application à son preuve dans un journal : OR 1=1 / -- = injection SQL ; <script> = XSS ; ../ = traversée de répertoire ; entrée très longue = débordement de tampon.
Apprenez les quatre modèles de contrôle d'accès par leur décideur : RBAC = votre rôle, RuBAC = une condition, DAC = le propriétaire du fichier, MAC = un administrateur central. La privilège minimal est sous-jacent à tous.
Lisez les permissions Linux en additionnant 4+2+1 par groupe - chmod 750 = propriétaire rwx (7), groupe r-x (5), autres rien (0). Pratiquez la conversion dans les deux sens.
Symétrique = une clé partagée (rapide, AES) ; asymétrique = une paire de clés publique/privée (résout le partage des clés, RSA/ECC). Chiffrez avec la clé publique du destinataire.
La sanitisation des entrées est la meilleure réponse unique pour prévenir les attaques d'injection ; un pot de miel est le contrôle détective classique et bon marché.
Pick one and the site follows you — notes, papers, videos and practice all open on it. · Sélectionnez-en une et le site vous suit — notes, documents, vidéos et exercices s'ouvrent dessus.
Type to search notes, lessons, code, vocabulary and past-paper questions across every subject. · Tapez pour rechercher des notes, leçons, code, vocabulaire et examens dans toutes les matières.