Objectif d'apprentissage 4.1.A : Identifier les types d'appareils informatiques.
- 4.1.A.1 Les ordinateurs serveurs sont des appareils qui fournissent un ou plusieurs services à d'autres ordinateurs (par ex., DNS, DHCP, FTP). Tout ordinateur peut être un serveur, et dans un environnement d'entreprise, les serveurs ont généralement plus de puissance de traitement et de stockage qu'un ordinateur personnel.
- 4.1.A.2 Les ordinateurs personnels sont des appareils conçus pour être utilisés par une seule personne à des fins professionnelles ou récréatives (par ex., traitement de texte, graphisme, navigation Web et production ou visionnage de médias). Ils comprennent les ordinateurs de bureau, portables et notebooks.
- 4.1.A.3 Les ordinateurs portables (également appelés ordinateurs mobiles ou appareils d'information) sont plus petits que les ordinateurs personnels et fonctionnent sur batterie. Ils comprennent les tablettes, smartphones et technologies portables comme les montres connectées.
- 4.1.A.4 Les ordinateurs embarqués sont des appareils faisant partie d'une machine. Les dispositifs embarqués disposent d'ensembles d'instructions spécifiques pour interagir avec les composants spécialisés de la machine dans laquelle ils sont intégrés. Les ordinateurs embarqués ont tendance à être plus lents et moins chers que les autres ordinateurs et possèdent un stockage minimal.
- 4.1.A.5 Les appareils quotidiens munis d'ordinateurs embarqués sont souvent appelés appareils Internet des objets (IoT). Les ordinateurs embarqués se trouvent dans les transports (par ex., voitures, trains et avions), les dispositifs opérant des infrastructures critiques (par ex., actionnant des disjoncteurs dans des postes électriques et des pompes dans des stations d'épuration), les équipements médicaux (par ex., perfuseurs, scanners IRM, stimulateurs cardiaques et pompes à insuline) et les appareils courants comme les lave-linge, les cafetières et les thermostats.
Objectif d'apprentissage 4.1.B : Identifier le type de malware utilisé dans une cyberattaque.
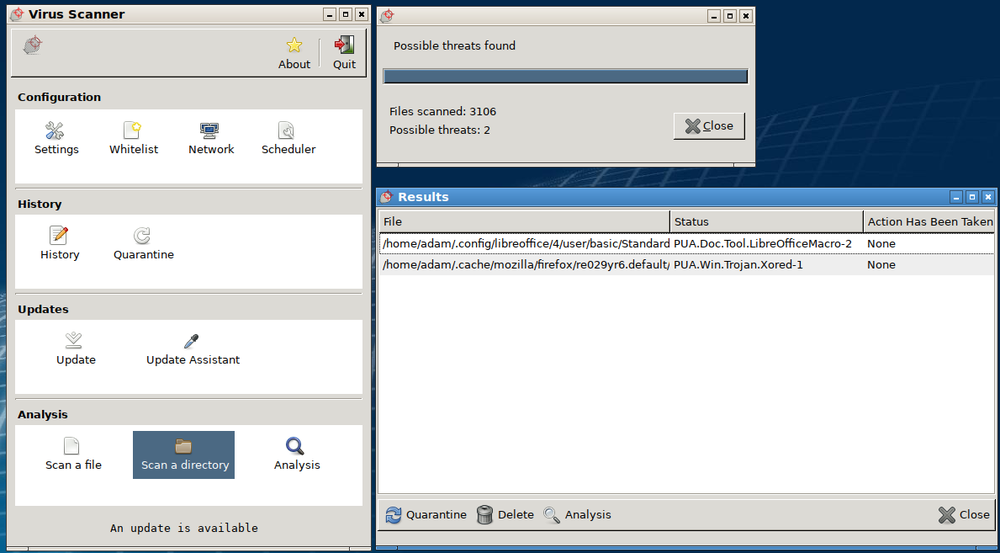
- 4.1.B.1 Le malware est un logiciel malveillant capable d'endommager ou de détruire un appareil ou un réseau, ou permettant à un adversaire d'accéder à un appareil et aux données qui s'y trouvent.
- 4.1.B.2 Le malware est souvent utilisé comme outil pour accomplir une partie du plan d'un adversaire visant à atteindre ses objectifs finaux. Il existe de nombreux types de malware, tels que :
- Les virus sont du malware qui doit être activé par un utilisateur exécutant ou ouvrant un fichier.
- Les vers se propagent d'un ordinateur à un autre sans intervention humaine.
- Les chevaux de Troie sont du malware intégré à d'autres logiciels看似无害. Les chevaux de Troie à accès distant (RAT) offrent à un adversaire un accès à distance au système cible.
- Le ransomware chiffre les fichiers d'un appareil, empêchant l'utilisateur d'y accéder. Le ransomware présente généralement à l'utilisateur un écran exigeant un paiement et promettant de lui fournir une clé de déchiffrement pour ses fichiers si l'utilisateur paie dans un délai fixe.
- Le spyware suit les actions d'un utilisateur sur un ordinateur et renvoie des informations à un adversaire.
- Un keylogger est un logiciel ou un matériel qui enregistre les frappes de l'utilisateur et renvoie ces informations à l'adversaire. Les adversaires peuvent souvent extraire des noms d'utilisateur et des mots de passe à partir des données du keylogger.
- Les bombes logiques sont programmées pour déclencher leur effet uniquement lorsque des conditions spécifiques sont réunies ; celles-ci peuvent inclure une date et une heure, un type ou une version d'exploitation spécifique, un ensemble de caractères utilisé par l'ordinateur, etc.
- Un rootkit est un malware sophistiqué qui s'infiltre dans le système d'exploitation de l'ordinateur cible et peut contrôler presque tous les aspects du système, y compris rendre le rootkit lui-même invisible face à la détection.
- 4.1.B.3 Bien que la plupart du malware soit un fichier ou un ensemble de fichiers, le malware sans fichier est un code malveillant résidant dans la RAM et utilisant des programmes légitimes déjà installés sur un appareil pour le compromettre.
Objectif d'apprentissage 4.1.C : Expliquer comment les adversaires peuvent exploiter les vulnérabilités courantes des appareils pour causer des pertes, des dommages, des perturbations ou des destructions.
- 4.1.C.1 Les adversaires peuvent développer des exploits pour des vulnérabilités connues dans les logiciels (y compris les systèmes d'exploitation). Les appareils dont le logiciel n'est pas mis à jour sont vulnérables à ces exploits, ce qui pourrait permettre à un adversaire de faire planter un système, de visualiser les actions de l'utilisateur, d'activer ou de désactiver divers services ou composants sur l'appareil (par ex., activer une caméra web ou un microphone), ou même de prendre le contrôle de l'appareil pour émettre ses propres commandes, y compris des commandes destinées à voler ou détruire des données sur l'appareil.
- 4.1.C.2 Les adversaires peuvent tirer parti de exigences d'authentification faibles en devinant le mot de passe d'un utilisateur ou en utilisant l'ingénierie sociale pour obtenir qu'il révèle son mot de passe.
- 4.1.C.3 Lorsque les systèmes ne disposent pas de mot de passe sur le système d'entrée-sortie de base (BIOS) ou l'interface de firmware extensible unifiée (UEFI), un adversaire peut amorcer un ordinateur dans un mode spécial (par ex., « mode de récupération ») qui lui confère des privilèges de niveau supérieur. Sans protection BIOS ou UEFI, les adversaires peuvent charger leur propre système d'exploitation sur un appareil depuis un lecteur externe et utiliser des outils spécialisés pour modifier ou créer des profils utilisateurs, y compris changer les mots de passe utilisateurs.
- 4.1.C.4 Les adversaires peuvent charger du malware sur un lecteur externe, et si l'exécution automatique est activée, l'appareil exécutera le malware lors de l'insertion du lecteur externe.
- 4.1.C.5 Les adversaires peuvent utiliser des ports ouverts pour se connecter à un appareil.
- 4.1.C.6 Les adversaires peuvent envoyer des données malveillantes à des appareils pour les perturber ou tenter de les prendre en main. Les appareils qui n'ont pas de pare-feu (ou un pare-feu mal configuré) ne peuvent pas filtrer ces données malveillantes.
- 4.1.C.7 Les adversaires tentent souvent d'installer du malware sur un appareil pour le perturber ou le contrôler. Les appareils dépourvus de logiciel anti-malware sont plus vulnérables à ce type d'attaque.
Objectif d'apprentissage 4.1.D : Évaluer et documenter les risques liés aux vulnérabilités des appareils.
- 4.1.D.1 Le risque lié aux vulnérabilités des appareils peut provenir d'un accès non autorisé ou du malware permettant à un adversaire de se faire passer pour un utilisateur autorisé, de contrôler à distance un appareil, de chiffrer le disque de l'appareil pour rançonner les données, ou d'effacer la mémoire de l'appareil, détruisant les données ou rendant l'appareil inutilisable. Le niveau de risque varie selon la criticité de l'appareil, des services qu'il fournit ou des données qu'il stocke.
- 4.1.D.2 Les hauts risques liés aux vulnérabilités des appareils concernent la compromission potentielle de données sensibles ou d'opérations critiques.
- Exemples illustratifs pour 4.1.D.2 :
- Une organisation n'a pas installé la mise à jour la plus récente de son serveur de messagerie, laquelle comprenait un correctif pour une vulnérabilité critique connue.
- Exemples illustratifs pour 4.1.D.2 :
- 4.1.D.3 Les risques modérés liés aux vulnérabilités des appareils peuvent résulter d'exigences d'authentification faibles ou de vulnérabilités qui seraient moins susceptibles d'être exploitées.
- Exemples illustratifs pour 4.1.D.3 :
- Une station d'épuration dispose de systèmes embarqués contrôlant des pompes. Les pompes peuvent être accédées à distance via nom d'utilisateur et mot de passe pour la gestion à distance de la station, mais les appareils ne nécessitent pas d'authentification multifacteur (AMF).
- Exemples illustratifs pour 4.1.D.3 :
- 4.1.D.4 Les faibles risques liés aux vulnérabilités des appareils sont généralement associés à des vulnérabilités qui, si elles étaient exploitées, auraient peu d'impact.
- Exemples illustratifs pour 4.1.D.4 :
- L'ordinateur portable d'un employé a le port telnet 23 ouvert.
- Exemples illustratifs pour 4.1.D.4 :