| Los candidatos deben ser capaces de: | Notas y orientación |
|---|---|
| Demostrar comprensión del funcionamiento del cifrado | Incluye el uso de clave pública, clave privada, texto plano, texto cifrado, cifrado, criptografía de clave simétrica y criptografía de clave asimétrica. Cómo se pueden usar las claves para enviar un mensaje privado desde el público hacia un individuo u organización. Cómo se pueden usar las claves para enviar un mensaje verificado al público. Cómo se cifran y descifran los datos, utilizando criptografía simétrica y asimétrica. Propósito, beneficios y desventajas de la criptografía cuántica. |
| Demostrar conocimiento de la Capa de Sockets Seguros (SSL) / Seguridad en la Capa de Transporte (TLS) | Propósito de SSL/TLS. Uso de SSL/TLS en la comunicación cliente-servidor. Situaciones en las que sería apropiado utilizar SSL/TLS. |
| Demostrar comprensión de la certificación digital | Cómo se obtiene un certificado digital. Cómo se utiliza un certificado digital para generar firmas digitales. |
Seguridad
A-Level Ciencias de la Computación · Tema 17
 13:19
Cómo funciona la encriptación
Mira el candado en la barra de direcciones de tu navegador. Escribiste el nombre de tu banco y, de alguna manera, tu laptop está segura ahora de que realmente se está comunicando con el banco — y…
Narración en inglés · Subtítulos en inglés + 中文 quemados en pantalla
17.1
Cómo funciona el cifrado

Syllabus
Fuente: Plan de estudios Cambridge International
El cifrado (encryption) convierte el texto legible texto plano (plaintext) en un texto ilegible texto cifrado (ciphertext) mediante una operación matemática que depende de una clave. Solo alguien con la clave adecuada puede revertirlo — descifrado (decryption) — para recuperar el texto plano. Un atacante que intercepte el texto cifrado sin la clave solo verá datos sin sentido, ya que intentar todas las claves posibles tomaría demasiado tiempo. Un enfoque más reciente, la criptografía cuántica (quantum cryptography), utiliza la física cuántica para compartir una clave de manera que revelaría a cualquier espía.

Cifrado simétrico
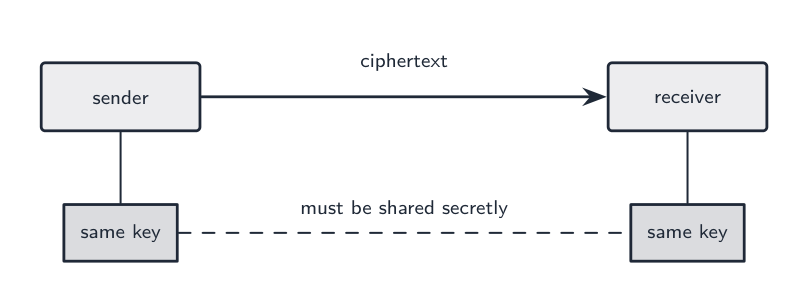
El cifrado simétrico (symmetric encryption) o criptografía de clave simétrica utiliza la misma clave tanto para cifrar como para descifrar, por lo que el emisor y el receptor deben poseer ambos la clave secreta. Es rápido y adecuado para datos masivos (un disco completo, un flujo de video). Su problema es la distribución de claves: ¿cómo se comparte la clave de forma segura en primer lugar? El cifrado asimétrico resuelve esto.
"Describa lo que se entiende por cifrado de clave simétrica" (dos puntos). Se utiliza la misma clave para cifrar el texto plano y para descifrar el texto cifrado, por lo que la clave debe ser compartida entre el emisor y el receptor y mantenido secreta ante todos los demás. Dos desventajas. La clave debe ser intercambiada antes de que pueda enviarse el mensaje, y si es interceptada en tránsito, el interceptador puede leer cada mensaje; se necesita una clave separada para cada par de correspondientes; y no ofrece prueba de quién envió el mensaje, porque ambos extremos poseen la misma clave. "Dé dos razones para usar la criptografía de claves": para que los datos sean ilegibles para quienquiera que los intercepte (confidencialidad); para que el receptor esté seguro de que los datos provenían del emisor declarado y no fueron alterados (autenticidad e integridad). Los dos métodos son la criptografía de clave simétrica y asimétrica.
Cifrado asimétrico (de clave pública)
El cifrado asimétrico (asymmetric encryption) o criptografía de clave asimétrica proporciona a cada usuario un par de claves relacionadas: una clave pública (public key) que publican, y una clave privada (private key) que mantienen en secreto. Los datos cifrados con la clave pública pueden descifrarse solo con la clave privada correspondiente, y viceversa.

Para enviar un mensaje secreto a Alice: obtener su clave pública publicada, cifrarla con ella y enviarla. Solo Alice —que posee la clave privada correspondiente— puede descifrarla. No se necesita un intercambio previo de claves. La compensación es que es mucho más lento que el simétrico, por lo que no se utiliza para datos grandes.
"Indique lo que se entiende por una clave privada". Una clave conocida solo por su propietario (nunca transmitida), utilizada para descifrar datos que fueron cifrados con la clave pública correspondiente, y para crear firmas digitales. "Describa el proceso de cifrado asimétrico" (cuatro puntos): (1) el receptor genera un par de claves, una clave pública y una clave privada, matemáticamente relacionadas; (2) la clave pública se pone a disposición de cualquiera que quiera enviarle algo; (3) el emisor cifra el texto plano con la clave pública del receptor; (4) el texto cifrado solo puede descifrarse con la clave privada del receptor, que nunca sale del receptor, por lo que nadie que intercepte el mensaje puede leerlo.
Ejemplo resuelto. Fred quiere enviarle a Sheila un documento confidencial. Explique cómo se utiliza el cifrado asimétrico.
Sheila tiene un par de claves; le envía a Fred su clave pública (o él la obtiene de su certificado). Fred cifra el documento con la clave pública de Sheila y envía el texto cifrado. Solo la clave privada de Sheila puede descifrarlo, y solo Sheila la posee, por lo que nadie más, incluido Fred una vez que está cifrado, puede leer el documento. Las claves se usan a la inversa del emisor: su clave pública para bloquear, su clave privada para desbloquear. Una organización que mantiene un par de claves "para recibir transmisiones seguras" hace exactamente esto: publica la clave pública, guarda la clave privada y descifra lo que llega.
Dos diferencias entre el cifrado simétrico y asimétrico. El simétrico usa una clave para ambas direcciones; el asimétrico usa dos claves relacionadas, una para cifrar y la otra para descifrar. En el cifrado simétrico, la clave debe mantenerse en secreto por ambas partes e intercambiarse de forma segura; en el asimétrico, la clave pública puede ser publicada y solo la clave privada es secreta. El cifrado simétrico es mucho más rápido y se adapta a grandes cantidades de datos; el asimétrico es más lento, por lo que se utiliza para claves y firmas en lugar de datos masivos.
Una clave privada debe permanecer en secreto, por lo que a veces se guarda en una pequeña llave de seguridad de hardware (hardware security key). La conectas o la tocas para demostrar quién eres, y la clave secreta nunca sale del dispositivo.
Enfoque híbrido (utilizado por casi todos los sistemas reales)
Utilice el cifrado asimétrico para intercambiar una clave de sesión (session key) fresca, y luego utilice esa clave simétrica para los datos:
- el cliente genera una clave de sesión aleatoria.
- cifra la clave de sesión con la clave pública del servidor.
- el servidor la descifra con su clave privada.
- ambos extremos ahora comparten la clave de sesión y utilizan el cifrado simétrico rápido para el resto.
Así es como funcionan HTTPS y SSH.
La versión del examen del problema de intercambio de claves. "Se debe intercambiar una clave simétrica antes de enviar el mensaje. Explique cómo puede intercambiarse la clave de forma segura." El emisor cifra la clave simétrica con la clave pública del receptor y la envía; el receptor la descifra con su clave privada; ambos ahora poseen la clave simétrica, que nunca fue expuesta en tránsito, y la utilizan para los mensajes. El cifrado asimétrico resuelve el problema de distribución; el cifrado simétrico realiza luego el trabajo rápido.

Hashing (relacionado, no cifrado)
Una función de hash criptográfico (cryptographic hash) toma cualquier entrada y produce un resumen (digest) de tamaño fijo tal que la misma entrada siempre produce el mismo resumen, es inviable encontrar dos entradas con el mismo resumen, y un cambio mínimo en la entrada cambia completamente el resumen. El hashing es de una sola vía (one-way): no puedes recuperar la entrada original. Se utiliza para verificar contraseñas almacenadas, verificaciones de integridad y firmas digitales.

Criptografía cuántica
La criptografía cuántica utiliza la física de la luz para distribuir claves: los bits de una clave se envían como fotones cuyos estados cuánticos codifican los valores. "Describa su propósito": transmitir una clave de cifrado de forma segura, de tal manera que cualquier intento de interceptarla pueda ser detectado, ya que medir un fotón cambia su estado; un espía (eavesdropper) deja evidencia, y la clave corrupta se descarta y se envía una nueva. Beneficios: la interceptación siempre es detectable; la clave no puede copiarse sin alterarse; es segura contra futuros avances en potencia computacional (una clave matemática eventualmente puede ser rota, una cuántica no se puede leer sin perturbarla). Desventajas: requiere equipos especializados y caros; solo funciona a distancias limitadas en fibra óptica dedicada (o línea de vista), no a través de internet existente; distribuye la clave solo, por lo que el cifrado ordinario aún protege el mensaje; y es una tecnología nueva con pocos proveedores y poca experiencia.
Explorar
Hashing y el efecto avalancha
Un hash es unidireccional: fácil de calcular, prácticamente imposible de revertir. Un cambio mínimo en la entrada invierte una parte grande e impredecible de la salida — el efecto avalancha que hace que los hashes sean buenos para contraseñas.
Explorar
El cifrado César
Desplaza cada letra para cifrar el mensaje. Un cifrado simple muestra la idea de una clave: y por qué una clave pequeña es fácil de romper.
Vocabulario
Entrenar
| Inglés | Chino | Pinyin |
|---|---|---|
| encryption/enˈkrɪpʃn/ | 加密 | jiā mì |
| plaintext/ˈpleɪntekst/ | 明文 | míng wén |
| ciphertext/ˈsaɪfətekst/ | 密文 | mì wén |
| decryption/dɪˈkrɪpʃn/ | 解密 | jiě mì |
| quantum cryptography/ˈkwɒntəm krɪpˈtɒɡrəfi/ | 量子密码学 | liàng zǐ mì mǎ xué |
| eavesdropper/ˈiːvzdrɒpə/ | 窃听者 | qiè tīng zhě |
| symmetric encryption/sɪˈmetrɪk enˈkrɪpʃn/ | 对称加密 | duì chèn jiā mì |
| key distribution/kiː ˌdɪstrɪˈbjuːʃn/ | 密钥分发 | mì yào fēn fā |
| asymmetric encryption/ˌeɪsɪˈmetrɪk enˈkrɪpʃn/ | 非对称加密 | fēi duì chèn jiā mì |
| integrity/ɪnˈteɡrɪti/ | 完整性 | wán zhěng xìng |
| public key/ˈpʌblɪk kiː/ | 公钥 | gōng yào |
| private key/ˈpraɪvət kiː/ | 私钥 | sī yào |
| hardware security key/ˈhɑːdweə sɪˈkjʊərɪti kiː/ | 硬件安全密钥 | yìng jiàn ān quán mì yào |
| session key/ˈseʃn kiː/ | 会话密钥 | huì huà mì yào |
| cryptographic hash/ˌkrɪptəˈɡræfɪk hæʃ/ | 密码散列 | mì mǎ sàn liè |
| digest/ˈdaɪdʒest/ | 摘要 | zhāi yào |
17.1
SSL / TLS
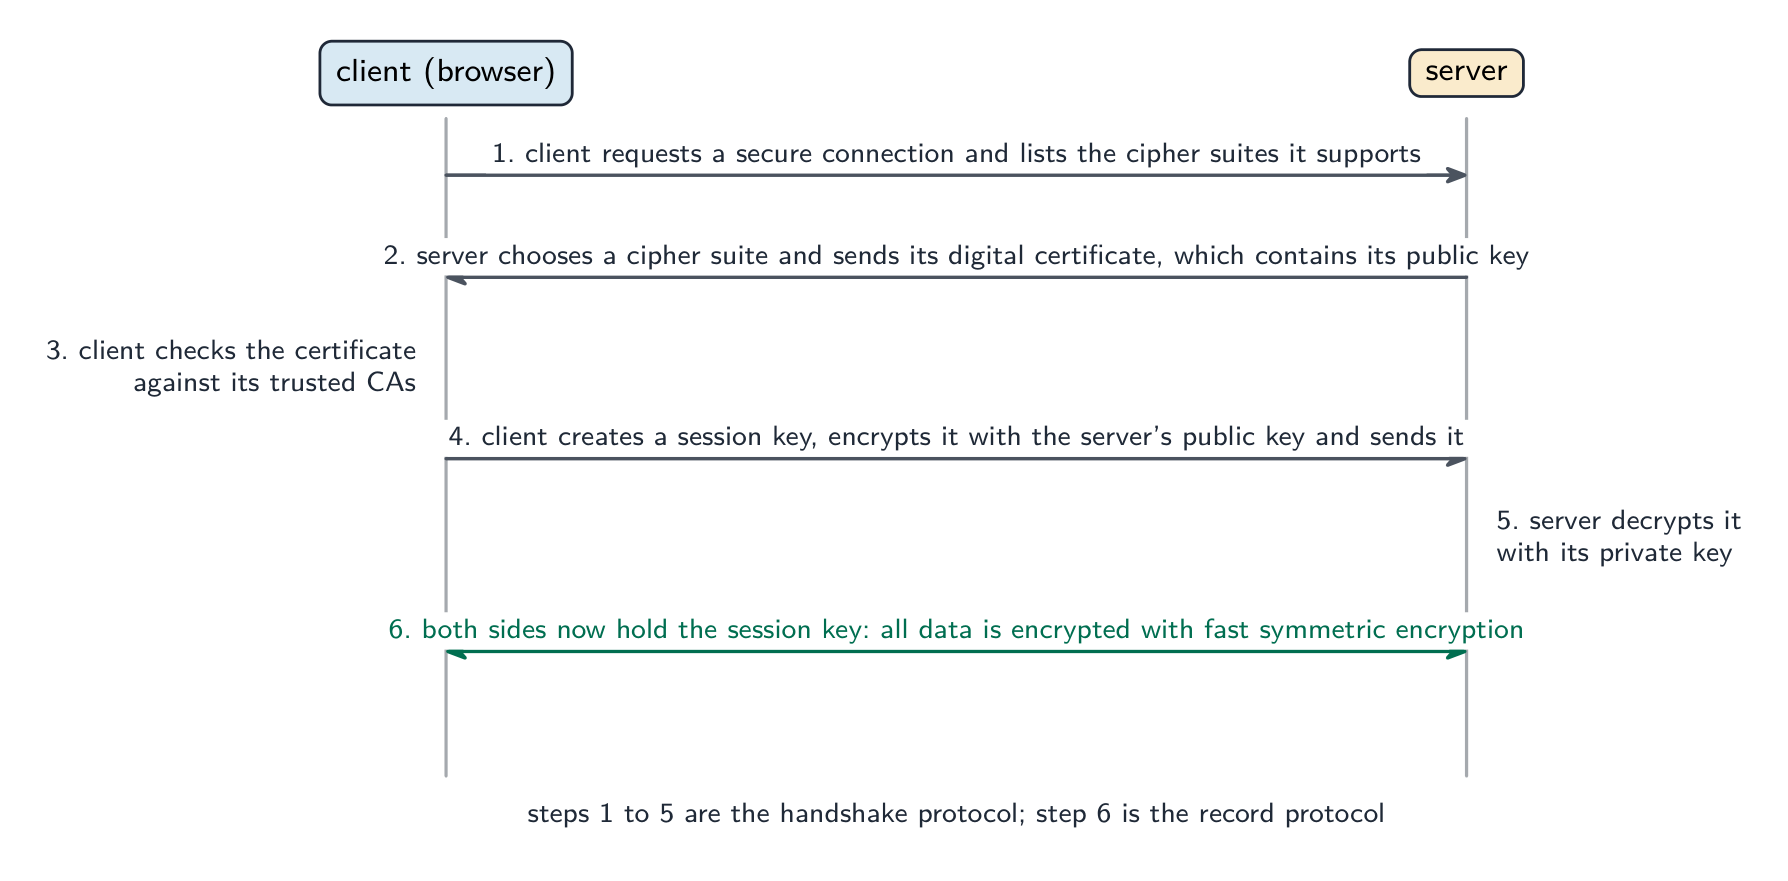
TLS (Transport Layer Security, Seguridad de Capa de Transporte, sucesor de la Secure Socket Layer, SSL) es un protocolo que proporciona cifrado y autenticación para los datos enviados a través de una red. Cifra los datos en tránsito, autentifica el servidor con un certificado y proporciona integridad (detección de manipulaciones).
Resumen de un apretón de manos (handshake) de TLS:
- el cliente se conecta y propone opciones de cifrado.
- el servidor selecciona una y envía su certificado digital (con su clave pública): emitir y validar estos certificados es la certificación digital.
- el cliente verifica el certificado.
- los dos extremos intercambian una clave de sesión fresca utilizando criptografía asimétrica.
- todo el tráfico posterior utiliza cifrado simétrico rápido con la clave de sesión.
El resultado es un túnel cifrado, autenticado y verificado en integridad para protocolos de nivel superior (HTTP, SMTP). Es apropiado dondequiera que se envíe información sensible: navegación web HTTPS, banca en línea y pagos, correo electrónico seguro y VPNs.
"Describa el propósito de SSL/TLS" e "indique dos funciones". El propósito es proporcionar comunicación segura entre un cliente y un servidor a través de una red. Sus funciones: cifra los datos enviados, para que no puedan leerse si son interceptados; autentifica el servidor (y opcionalmente el cliente) mediante un certificado digital, para que el cliente sepa que se está comunicando con el sitio legítimo; y verifica la integridad de los datos, para detectar cambios en tránsito. Dos ejemplos de dónde es apropiado: banca en línea y compras en línea (pagos con tarjeta); también inicios de sesión, correo privado, transferencia de archivos, VoIP y mensajería instantánea: cualquier transacción en la que datos privados crucen internet.
Los dos protocolos que componen TLS. El protocolo de apretón de manos (handshake) establece la sesión: acuerda los algoritmos de cifrado (cipher suite), autentifica el servidor con su certificado e intercambia la clave de sesión. El protocolo de registro (record) transporta luego los datos: cifra cada mensaje con la clave de sesión, agrega una verificación de integridad y lo pasa a la capa de transporte.
"Explique cómo se utiliza SSL/TLS cuando se inicia la comunicación cliente-servidor" (seis puntos). (1) El cliente (navegador) envía una solicitud al servidor para una conexión segura, indicando qué métodos de cifrado soporta. (2) El servidor devuelve su certificado digital, que contiene su clave pública. (3) El cliente verifica que el certificado sea válido (emitido por una Autoridad Certificadora de confianza, no expirado, para el dominio correcto). (4) El cliente genera una clave de sesión, la cifra con la clave pública del servidor y la envía. (5) El servidor descifra la clave de sesión con su clave privada. (6) Ambos lados ahora poseen la clave de sesión y todos los datos posteriores se envían utilizando cifrado simétrico con ella. Dé los pasos en este orden; los puntos son por el certificado, la clave pública, la clave de sesión y el cambio al cifrado simétrico.
Explorar
El apretón de manos TLS
Paso a paso lo que ocurre antes de que aparezca el candado. La criptografía pública lenta solo se usa para acordar una clave compartida; la página real viaja luego bajo cifrado simétrico rápido.
Vocabulario
Entrenar
| Inglés | Chino | Pinyin |
|---|---|---|
| TLS/ˌtiː el ˈes/ | 传输层安全 | chuán shū céng ān quán |
| authentication/ɔːˌθentɪˈkeɪʃn/ | 身份验证 | shēn fèn yàn zhèng |
| authenticates/ɔːˈθentɪkeɪts/ | 认证 | rèn zhèng |
| handshake/ˈhændʃeɪk/ | 握手 | wò shǒu |
17.1
Certificados digitales
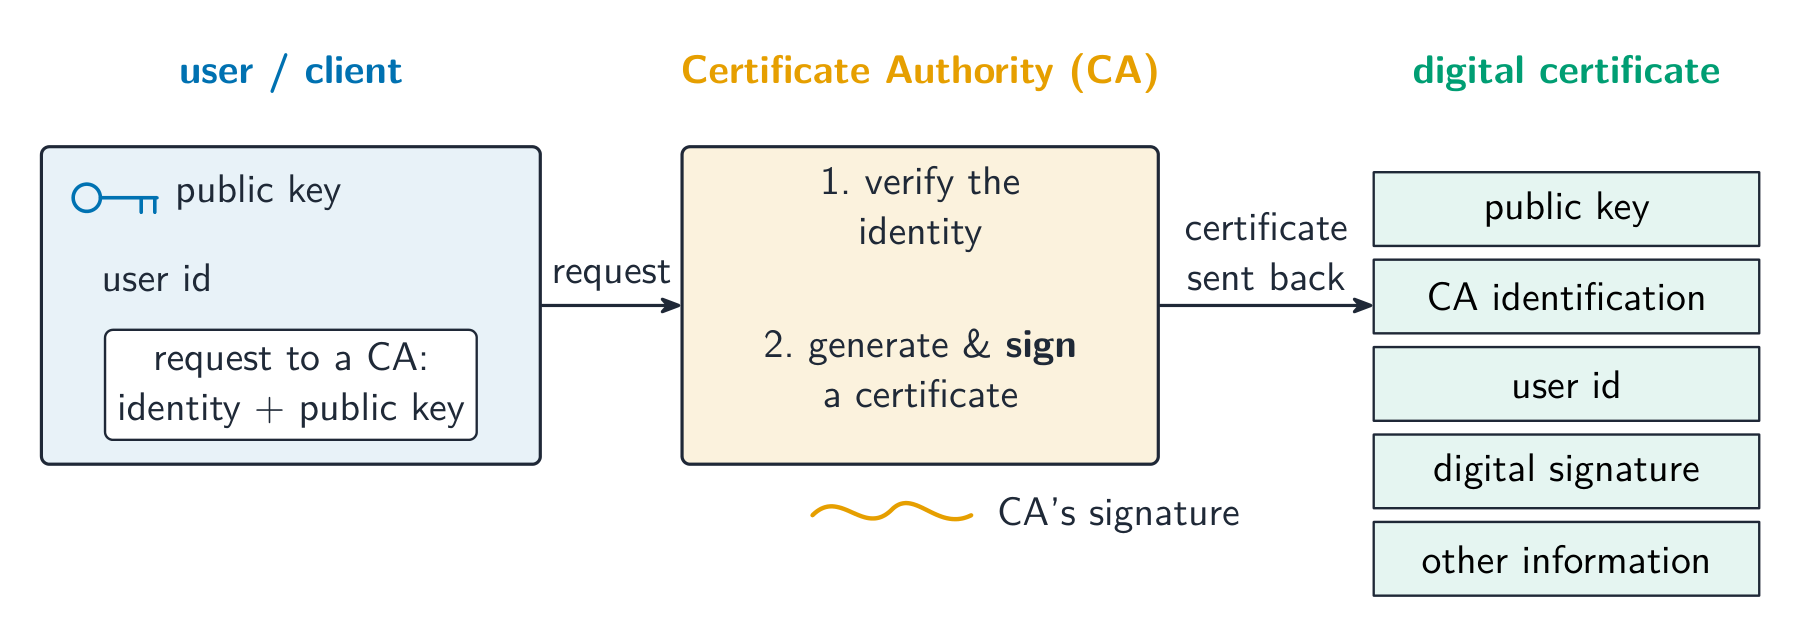
Un certificado digital (digital certificate) vincula una identidad (un dominio, una organización) a una clave pública, y está firmado por una Autoridad Certificadora (Certificate Authority, CA) de confianza. Contiene el sujeto (quién identifica), la clave pública del sujeto, el emisor (la CA), un período de validez y la firma de la CA sobre todo ello.
Para verificar uno, el cliente (que posee una lista de CAs raíz de confianza):
- verifica las fechas de vencimiento.
- verifica que el nombre del sujeto coincida con la URL.
- verifica que esté firmado por una CA de confianza, utilizando la clave pública de la CA para verificar la firma.
- sigue la cadena de certificados hasta una raíz de confianza.
Si algo falla, el navegador muestra la advertencia "Su conexión no es privada". Cuando verifica correctamente, el cliente sabe que la identidad fue verificada por una CA de confianza, que la clave pública realmente pertenece a esa identidad y que el certificado está vigente.
"Describa lo que se entiende por un certificado digital" (dos puntos). Un documento electrónico emitido por una Autoridad Certificadora que verifica la identidad de su propietario (una persona, organización o sitio web) y contiene la clave pública del propietario. Elementos encontrados en uno: el número de serie; el nombre del propietario (sujeto) y, para un sitio web, su dominio; la clave pública del propietario; el nombre de la CA emisora; el período de validez (fechas); el algoritmo de firma utilizado; y la firma digital de la CA en todo el certificado.
"Explique cómo una organización adquiere un certificado digital" (cuatro puntos). (1) La organización genera su propio par de claves, una clave pública y una clave privada. (2) Envía una solicitud que contiene su clave pública y sus detalles de identidad a una Autoridad Certificadora. (3) La CA verifica la identidad (verifica que el solicitante sea realmente la organización o posea el dominio). (4) La CA crea el certificado que contiene la clave pública y la identidad, lo firma con su propia clave privada y lo devuelve. (5) La organización instala el certificado en su servidor para que pueda enviarse a los clientes. La clave privada nunca sale de la organización.
"Explique por qué se requiere un certificado digital para validar una firma digital". Para verificar una firma, el receptor necesita la clave pública del emisor y debe estar seguro de que la clave realmente pertenece al emisor declarado; el certificado proporciona la clave pública junto con la identidad, y como el certificado está firmado por una CA de confianza, el receptor puede confiar en ese vínculo. Sin él, un impostor podría publicar una clave pública a nombre de otra persona y firmar mensajes en su nombre. El mismo razonamiento responde "qué debería incluirse con un programa descargado de internet para probar que es genuino": una firma digital, verificada contra el certificado del editor.
Vocabulario
Entrenar
| Inglés | Chino | Pinyin |
|---|---|---|
| digital certificate/ˈdɪdʒɪtl səˈtɪfɪkət/ | 数字证书 | shù zì zhèng shū |
| Certificate Authority/səˈtɪfɪkət əˈθɒrɪti/ | 证书颁发机构 | zhèng shū bān fā jī gòu |
17.1
Firmas digitales
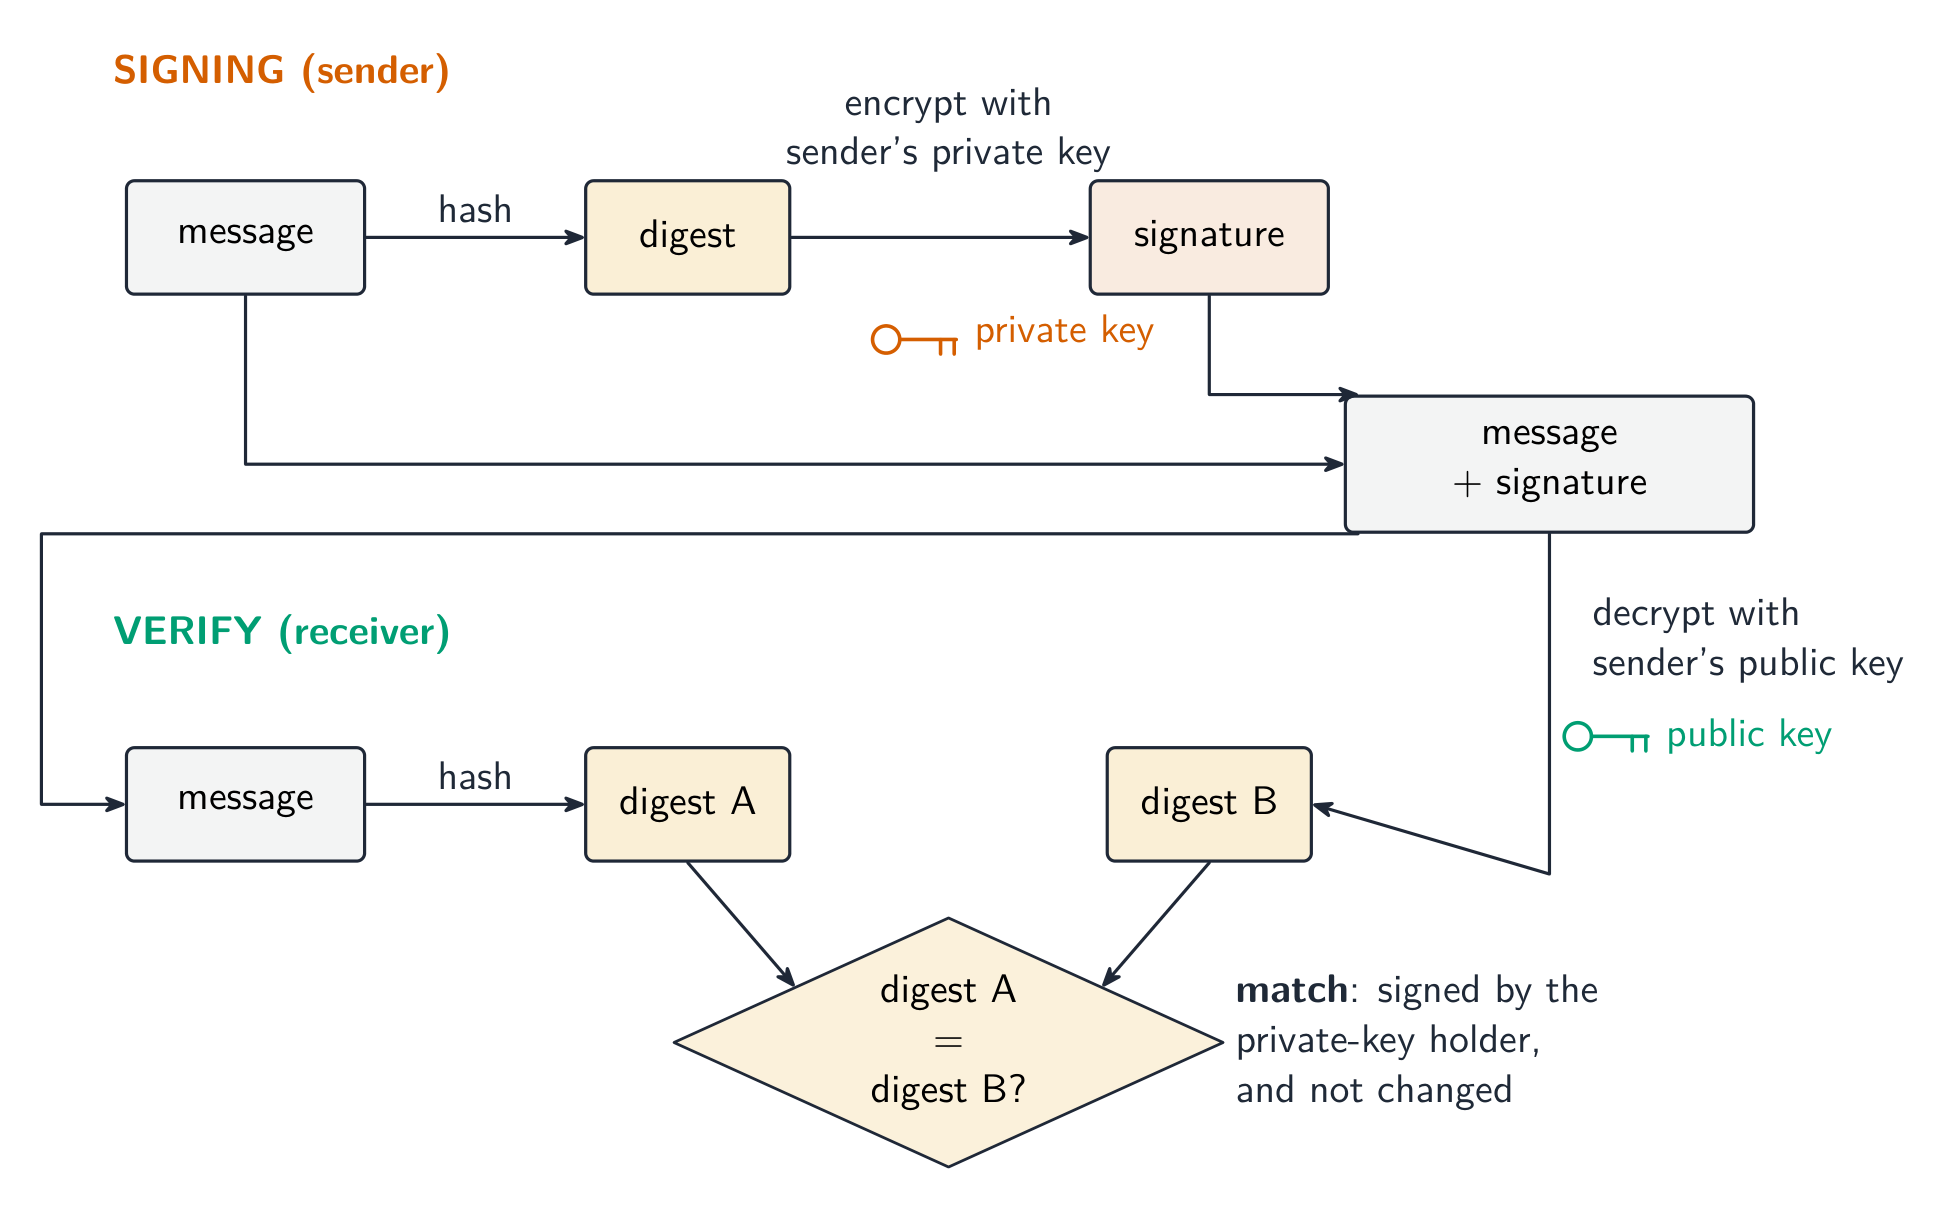
Una firma digital (digital signature) demuestra quién firmó un mensaje y que no fue cambiado. Para firmar:
- calcular un hash criptográfico del mensaje.
- cifrar el hash con la clave privada del emisor: esa es la firma.
- enviar el mensaje y la firma.
Para verificar: calcular el hash del mensaje recibido; descifrar la firma con la clave pública del emisor para obtener el hash del emisor; comparar. Si coinciden, el mensaje fue firmado por el titular de la clave privada (autenticación) y no fue alterado (integridad). Una firma no oculta el mensaje; para confidencialidad además, cifrar y firmar.
"Explique el papel de un certificado digital en la creación de una firma digital" (tres puntos). El certificado del emisor fue emitido por una CA y contiene la clave pública del emisor junto con su identidad; el emisor produce la firma calculando el hash del mensaje y cifrando el hash con su clave privada, la pareja de la clave en el certificado; el receptor utiliza la clave pública del certificado para descifrar el hash y, dado que el certificado vincula esa clave al emisor, la firma demuestra quién firmó.
"Explique cómo se utiliza una firma digital para verificar un mensaje" (cuatro puntos). (1) El receptor descifra la firma con la clave pública del emisor (tomada del certificado del emisor), lo que arroja el hash que el emisor calculó. (2) El receptor calcula el hash del mensaje recibido con el mismo algoritmo de hash. (3) Se comparan los dos hashes. (4) Si coinciden, el mensaje provino del titular de la clave privada (auténtico) y no ha sido alterado desde que fue firmado (integridad); si difieren, el mensaje se rechaza. Un banco que recibe datos confidenciales con una firma hace exactamente esto antes de confiar en ellos; los propios datos pueden estar cifrados aparte con la clave pública del banco para confidencialidad.
Poniéndolo todo junto
Una solicitud segura a https://www.bank.com: el servidor envía su certificado; el cliente lo verifica contra las CAs de confianza; el cliente usa la clave pública del servidor para intercambiar una clave de sesión; luego los datos fluyen cifrados con esa clave. El cifrado detiene a los espías, el certificado demuestra la identidad del servidor y las verificaciones de integridad detienen un ataque hombre-en-el-medio (man-in-the-middle) que altera los datos.
Ejemplo resuelto. Alice le envía a Bob un contrato. Quiere que Bob esté seguro de que vino de ella y no fue alterado, y quiere que nadie más pueda leerlo. ¿Qué claves usa y en qué dirección? Son dos trabajos diferentes que requieren dos pares de claves distintos. Para la firma (autenticación e integridad): Alice calcula el hash del contrato y cifra ese hash con su propia clave privada; Bob lo descifra con la clave pública de Alice y lo compara con su propio hash del mensaje. Solo Alice posee su clave privada, así que solo ella pudo haberla producido. Para la confidencialidad: Alice cifra el contrato en sí con la clave pública de Bob, para que solo la clave privada de Bob pueda abrirlo. Una regla mantiene claras las cuatro cosas: firme con su propia clave privada y cifre con la clave pública del destinatario. Una firma por sí sola no oculta el mensaje.
Vocabulario
Entrenar
| Inglés | Chino | Pinyin |
|---|---|---|
| digital signature/ˈdɪdʒɪtl ˈsɪɡnɪtʃə/ | 数字签名 | shù zì qiān míng |
| man-in-the-middle/mæn ɪnðə ˈmɪdl/ | 中间人攻击 | zhōng jiān rén gōng jī |
17.1
Definiciones aceptadas por el examinador
Una pregunta de definición se califica según palabras exactas. Aprenda estas definiciones tal cual y dé solo una respuesta.
| Término | Definición |
|---|---|
| encryption (cifrado) | convertir texto plano en texto cifrado usando un algoritmo y una clave para que no pueda entenderse si es interceptado |
| plaintext / ciphertext (texto plano / texto cifrado) | los datos originales legibles / la forma cifrada e ilegible de los mismos |
| symmetric key cryptography (criptografía de clave simétrica) | se usa la misma clave secreta para cifrar y descifrar, por lo que debe compartirse de forma segura por ambas partes |
| asymmetric key cryptography (criptografía de clave asimétrica) | se usa un par de claves relacionadas: la clave pública cifra y solo la clave privada correspondiente descifra |
| public key (clave pública) | una clave puesta a disposición de cualquiera, usada para cifrar mensajes dirigidos a su propietario y para verificar las firmas del propietario |
| private key (clave privada) | una clave conocida solo por su propietario, usada para descifrar mensajes cifrados con la clave pública y para firmar |
| SSL/TLS | protocolos que proporcionan comunicación segura (cifrada, autenticada, verificada en integridad) entre un cliente y un servidor |
| digital certificate (certificado digital) | un documento electrónico emitido por una Autoridad Certificadora que verifica la identidad del propietario y contiene su clave pública |
| digital signature (firma digital) | un hash de un mensaje cifrado con la clave privada del emisor, que demuestra quién lo envió y que no ha sido alterado |
| Certificate Authority (Autoridad Certificadora) | una organización de confianza que verifica identidades y emite y firma certificados digitales |
| quantum cryptography (criptografía cuántica) | el uso de estados cuánticos de fotones para distribuir claves de modo que cualquier interceptación sea detectada |
17.1
Consejos para el examen
- Simétrico: una clave secreta compartida, rápida, el intercambio de claves es la debilidad. Asimétrico: clave pública para cifrar, clave privada para descifrar, lento, no hay problema de intercambio. Dos diferencias, dos desventajas, dos razones: el examen pide que las presente en pares.
- La confidencialidad usa las claves del receptor (pública para bloquear, privada para desbloquear); una firma usa las claves del emisor (privada para firmar, pública para verificar). Diga de quién es la clave cada vez.
- El inicio de TLS tiene seis pasos: solicitud, certificado con clave pública, verificación, clave de sesión cifrada con la pública, descifrada con la privada, cifrado simétrico a partir de entonces.
- Un certificado es identidad más clave pública, firmado por una CA; la adquisición es par de claves, solicitud, verificación, firma, instalación. Se necesita para validar una firma porque demuestra de quién es la clave pública.
- Una firma es un hash cifrado con la clave privada; la verificación es descifrar, recalcular el hash, comparar. Integridad y autenticidad son las dos cosas que demuestran.
- La criptografía cuántica distribuye claves y detecta espías; sus límites son costo, distancia y novedad.
Errores comunes
- Decir que un mensaje se cifra con la clave pública del emisor; la clave pública del receptor cifra, la clave privada del receptor descifra.
- Describir una firma como "cifrar el mensaje con la clave privada" en lugar de cifrar su hash.
- Afirmar que un certificado contiene la clave privada; contiene la clave pública y la identidad, firmada por la CA.
- Listar "el servidor envía su clave privada" en el apretón de manos de TLS; solo viaja la clave pública, dentro del certificado.
- Dar "SSL/TLS hace la conexión más rápida" como función; sus funciones son cifrado, autenticación e integridad.
- Confundir hashing con cifrado: un hash no puede revertirse y no tiene clave; el cifrado es reversible con la clave.
- Responder "por qué se necesita un certificado para una firma" con "para cifrarlo"; se necesita para confiar en la clave pública.
Lecciones interactivas sobre este tema
Trátalo paso a paso, con ejercicios de verificación instantánea.