En este preciso momento, tus dispositivos están bajo ataque. No por una persona encogida sobre un teclado — sino por ejércitos de bots automatizados, escaneando sin cesar el…
English narration · English + 中文 subtitles burned in · Narración en inglés · Subtítulos en inglés + 中文 quemados en pantalla
6.1
Security, privacy and integrity — three different ideas · Seguridad, privacidad e integridad — tres ideas diferentes
Syllabus
English
Candidates should be able to:
Notes and guidance
Explain the difference between the terms security, privacy and integrity of data
Show appreciation of the need for both the security of data and the security of the computer system
Describe security measures designed to protect computer systems, ranging from the stand-alone PC to a network of computers
Including user accounts, passwords, authentication techniques such as digital signatures and biometrics, firewall, anti-virus software, anti-spyware, encryption
Show understanding of the threats to computer and data security posed by networks and the internet
Including malware (virus, spyware), hackers, phishing, pharming
Describe methods that can be used to restrict the risks posed by threats
Describe security methods designed to protect the security of data
Including encryption, access rights
Español
Los candidatos deben ser capaces de:
Notas y orientación
Explicar la diferencia entre los términos seguridad, privacidad e integridad de los datos
Demostrar comprensión de la necesidad tanto de la seguridad de los datos como de la seguridad del sistema informático
Describir las medidas de seguridad diseñadas para proteger sistemas informáticos, desde un PC independiente hasta una red de computadoras
Incluyendo cuentas de usuario, contraseñas, técnicas de autenticación como firmas digitales y biometría, firewall, software antivirus, antiespías, cifrado
Demostrar comprensión de las amenazas a la seguridad de los computadores y los datos planteadas por las redes e Internet
Describir métodos que pueden utilizarse para reducir los riesgos planteados por las amenazas
Describir métodos de seguridad diseñados para proteger la integridad de los datos
Incluyendo cifrado, derechos de acceso
Source: Cambridge International syllabus · Fuente: Plan de estudios Cambridge International
English
These sound alike but mean different things:
security 安全 — protecting data from unauthorised 未授权 access, change or destruction.
privacy 隐私 — an individual's right to control who sees their personal data, with consent and a clear purpose.
integrity 完整性 — the data being accurate and complete — not corrupted or accidentally changed.
A file can be secure (only the right people can open it) but lack integrity (a typo corrupted it); or accurate but not private (anyone can read it). All three are needed.
The differences the scheme wants, one sentence each: security is keeping the data safe from loss and from unauthorised access; privacy is keeping the data confidential, so that only those with the right to see it can; integrity is the data being correct, consistent and complete. So "the difference between security and privacy": security is about protecting the data from being accessed, changed or lost by people who should not; privacy is about the individual's right to decide who may see their personal data. "The difference between security and integrity": security protects the data from unauthorised access; integrity is about the data being accurate and up to date, which validation and verification protect.
Español
Estos suenan similares pero significan cosas diferentes:
seguridad seguridad — proteger los datos contra el acceso, la modificación o la destrucción no autorizada.
privacidad privacidad — el derecho de una persona a controlar quién ve sus datos personales, con consentimiento y un propósito claro.
integridad integridad — que los datos sean exactos y completos, sin corrupción ni cambios accidentales.
Un archivo puede ser seguro (solo las personas adecuadas pueden abrirlo) pero carecer de integridad (una errata lo corrompió); o ser exacto pero no privado (cualquiera puede leerlo). Se necesitan los tres.
Las diferencias que exige el plan de estudios, una oración cada una: la seguridad es mantener los datos a salvo de pérdidas y accesos no autorizados; la privacidad es mantener los datos confidenciales, de modo que solo quienes tienen derecho puedan verlos; la integridad es que los datos sean correctos, coherentes y completos. Por tanto, "la diferencia entre seguridad y privacidad": la seguridad se refiere a proteger los datos para que no sean accedidos, modificados o perdidos por personas indebidas; la privacidad se refiere al derecho del individuo a decidir quién puede ver sus datos personales. "La diferencia entre seguridad e integridad": la seguridad protege los datos contra accesos no autorizados; la integridad se refiere a que los datos sean exactos y estén actualizados, lo cual protegen la validación y la verificación.
Explore · Explorar
Laboratorio de riesgos y responsabilidad
Clasifique los ejemplos según la regla, riesgo o protección involucrados.
6.1
Why security matters · Por qué importa la seguridad
English
Two things to protect: the data itself (keep it confidential, intact and available) and the computer system (a compromised system can attack others, steal credentials, or be held to ransom).
"Why does the school need to keep both secure?" Data: it is personal and confidential, so it must not be read, changed or deleted by an unauthorised person, and its loss would stop the school working. System: an intruder who reaches the computer system can install malware, use it to attack other systems, damage the hardware or software, or lock it with ransomware; a secure system is the first line of defence for the data on it.
Español
Dos cosas que proteger: los propios datos (mantener su confidencialidad, integridad y disponibilidad) y el sistema informático (un sistema comprometido puede atacar a otros, robar credenciales o ser secuestrado mediante ransomware).
"¿Por qué necesita la escuela mantener ambos seguros?" Datos: son personales y confidenciales, por lo que no deben ser leídos, modificados ni eliminados por personas no autorizadas, y su pérdida impediría el funcionamiento de la escuela. Sistema: un intruso que acceda al sistema informático puede instalar malware, utilizarlo para atacar otros sistemas, dañar el hardware o software, o bloquearlo con ransomware; un sistema seguro es la primera línea de defensa para los datos que contiene.
virus 病毒 — self-copying code that attaches to other programs and spreads when they run.
worm 蠕虫 — self-copying code that spreads over networks 网络 with no user action.
Trojan horse 木马 — looks useful but hides malicious code.
spyware 间谍软件 — secretly collects information (keystrokes, passwords).
ransomware 勒索软件 — encrypts your files and demands payment.
adware 广告软件 — pushes unwanted adverts.
2. Tricking people (social attacks):
phishing 网络钓鱼 — fake emails/sites that trick users into giving credentials.
pharming 域名欺骗 — redirects a user to a fake site even when they type the correct address.
social engineering 社会工程 — tricking people into giving up information.
The scheme's descriptions of the four named threats: a virus is malicious software that replicates (copies itself), attaches itself to other files and deletes or corrupts data; spyware is malicious software that records the user's key presses and actions and sends them to a third party, to obtain passwords and personal data; a phishing email pretends to come from a legitimate organisation and contains a link to a fake website where the user is asked for personal or bank details; pharming is malicious code installed on the user's computer or on a web server that redirects the user to a fake website even though they typed the correct address. Similarities of spyware and a virus: both are malware, both are installed without the user's knowledge, both can send data to a third party or damage the system; the difference is that a virus replicates itself while spyware records and transmits information. Phishing and pharming both lead the user to a fake website that collects their data; phishing needs the user to click a link in an email, pharming works through code on the computer or the DNS server and needs no email.
3. Attacks on the network:
hacking 黑客入侵 by hackers 黑客 — unauthorised access, often via weak passwords or software flaws.
denial of service 拒绝服务 (DoS/DDoS) — floods a server so real users cannot reach it.
eavesdropping 窃听 — capturing data in transit (a risk on open Wi-Fi).
man-in-the-middle 中间人攻击 — an attacker secretly relays or alters messages between two parties.
Worked example. Identify and describe two threats to the data on a school network, and give a different prevention method for each.
Threat 1, malware: a virus copied onto a computer from an email attachment or a download replicates itself and corrupts or deletes files; prevention: anti-virus software that scans files and is kept up to date. Threat 2, hacking: an unauthorised person gains access to the network, for example by guessing a weak password, and reads or changes the data; prevention: a firewall that blocks unauthorised connections, or strong passwords with two-factor authentication. A third pair, phishing: an email leads a user to a fake site that collects their login; prevention: training users to check the sender and the URL, and filtering email. The measure must match the threat: encryption does not stop a virus, and anti-virus software does not stop phishing.
Español
Las amenazas se dividen en tres grupos.
Un atacante de intermediario se sitúa entre las dos partes
Malware (software malicioso) — programas dañinos:
virus — código auto-replicante que se adjunta a otros programas y se propaga cuando estos se ejecutan.
gusano — código auto-replicante que se propaga a través de redes sin necesidad de intervención del usuario.
caballo de Troya — parece útil pero oculta código malicioso.
spyware — recopila información secretamente (pulsaciones de teclado, contraseñas).
ransomware — cifra tus archivos y exige un pago.
adware — muestra publicidad no deseada.
2. Engañar a las personas (ataques sociales):
phishing — correos electrónicos o sitios web falsos que engañan a los usuarios para que faciliten sus credenciales.
pharming — redirige a un usuario a un sitio falso incluso cuando escribe la dirección correcta.
ingeniería social — engañar a las personas para que revelen información.
Las descripciones del plan de estudios de las cuatro amenazas nombradas: un virus es software malicioso que se replica (se copia a sí mismo), se adjunta a otros archivos y elimina o corrompe datos; el spyware es software malicioso que registra las pulsaciones de tecla y acciones del usuario y las envía a un tercero para obtener contraseñas y datos personales; un correo de phishing finge provenir de una organización legítima y contiene un enlace a un sitio web falso donde se pide al usuario datos personales o bancarios; el pharming es código malicioso instalado en el ordenador del usuario o en un servidor web que redirige al usuario a un sitio web falso aunque haya escrito la dirección correcta. Similitudes entre spyware y virus: ambos son malware, ambos se instalan sin el conocimiento del usuario, ambos pueden enviar datos a un tercero o dañar el sistema; la diferencia es que el virus se replica mientras que el spyware registra y transmite información. Phishing y pharming llevan ambos al usuario a un sitio web falso que recopila sus datos; el phishing requiere que el usuario haga clic en un enlace en un correo electrónico, mientras que el pharming funciona mediante código en el ordenador o en el servidor DNS y no necesita correo electrónico.
3. Ataques a la red:
hacking — acceso no autorizado, a menudo mediante contraseñas débiles o vulnerabilidades de software.
denegación de servicio (DoS/DDoS) — satura un servidor para que los usuarios reales no puedan acceder a él.
escucha clandestina (eavesdropping) — captura de datos en tránsito (riesgo en Wi-Fi abierto).
intermediario (man-in-the-middle) — un atacante retransmite o altera secretamente los mensajes entre dos partes.
Ejemplo resuelto. Identifica y describe dos amenazas a los datos en una red escolar, y proporciona un método de prevención diferente para cada una.
Amenaza 1, malware: un virus copiado en un ordenador desde un adjunto de correo electrónico o una descarga se replica y corrompe o elimina archivos; prevención: software antivirus que escanea archivos y se mantiene actualizado. Amenaza 2, hacking: una persona no autorizada obtiene acceso a la red, por ejemplo adivinando una contraseña débil, y lee o modifica los datos; prevención: un cortafuegos que bloquee conexiones no autorizadas, o contraseñas fuertes con autenticación de dos factores. Un tercer par, phishing: un correo electrónico lleva a un usuario a un sitio falso que recopila sus credenciales de inicio de sesión; prevención: formación de usuarios para verificar el remitente y la URL, y filtrado de correo electrónico. La medida debe coincidir con la amenaza: el cifrado no detiene un virus, y el software antivirus no detiene el phishing.
Malware por comportamiento: propagación autónoma (virus, gusano) frente a oculto/disfrazado (Troya, spyware, ransomware, adware)
Measures protect both the security of data (against loss, theft or corruption) and the security of the computer system (its hardware, software and network).
A standalone PC
a strong password; antivirus kept up to date; prompt software updates; backup 备份 to separate media; full-disk encryption 加密; a locked screen.
A networked PC
All the above, plus a firewall 防火墙, per-user permissions (admin rights only for admins), central management of user accounts 用户账户, and audit logs 审计日志 (who logged in, what they touched).
How the measures work, in the wording the scheme awards:
firewall: examines every incoming and outgoing transmission and compares it with set criteria (a whitelist or blacklist of addresses, ports and protocols); blocks any that do not meet the criteria; can prevent access to certain sites and warn of unauthorised access attempts.
encryption: the data is scrambled (encoded) with a key into ciphertext, so an intercepted copy cannot be understood without the key; the receiver uses a key to decrypt it. It protects data in transmission and in storage, but it does not stop the data being intercepted or deleted.
passwords and user accounts: only a user who knows the password can log in; a strong password (long, mixed characters, changed regularly) cannot be guessed; accounts lock after repeated failures; each account carries its own access rights.
anti-virus and anti-spyware software: scans files and programs against a database of known malware signatures, checks behaviour, quarantines or deletes what it finds, and must be updated so that new malware is recognised.
access rights: each user (or group) is given permissions for each file or table, such as read-only or read and write, so a user cannot see or change data that is not theirs; a database can also present each user with a view containing only the fields they need.
biometrics: the device captures an image of the face, fingerprint or iris, converts it to digital data, compares it with the stored data for that user and allows access only on a match; it cannot be forgotten, lent or guessed like a password.
backups: a copy of the data on separate media, kept off-site, so that lost or corrupted data can be restored.
To restrict the risks of malware, in three marks: install anti-malware software and keep it updated; use a firewall; do not open attachments or download files from unknown sources; keep the operating system and applications patched; and train users.
Across the internet
VPN 虚拟专用网 — encrypts traffic between the user and the corporate gateway.
HTTPS / TLS — encrypt web traffic.
digital signatures 数字签名 — prove who sent a message and that it was not altered in transit.
intrusion detection — watches traffic for known attack patterns.
How a digital signature authenticates a document (five marks): the sender puts the message through a hash function to produce a digest; the sender encrypts the digest with their private key, and that encrypted digest is the digital signature; the message and the signature are sent together; the receiver decrypts the signature with the sender's public key to recover the digest; the receiver hashes the received message and compares the two digests; if they match, the message came from the sender (only they hold the private key) and was not altered in transmission. A signature proves who sent the message and that it is intact; it does not hide the contents, which is what encryption of the message is for.
Español
Las medidas protegen tanto la seguridad de los datos (contra pérdidas, robo o corrupción) como la seguridad del sistema informático (su hardware, software y red).
Un PC independiente
una contraseña fuerte; antivirus mantenido actualizado; actualizaciones de software oportunas; copia de seguridad en medios separados; cifrado completo del disco; pantalla bloqueada.
Un PC conectado a red
Todo lo anterior, más un cortafuegos, permisos por usuario (derechos de administrador solo para administradores), gestión centralizada de cuentas de usuario, y registros de auditoría (quién inició sesión, qué tocó).
Cómo funcionan las medidas, con la redacción que otorga puntos el plan de estudios:
cortafuegos: examina cada transmisión entrante y saliente y la compara con criterios establecidos (una lista blanca o negra de direcciones, puertos y protocolos); bloquea cualquier cosa que no cumpla los criterios; puede prevenir el acceso a ciertos sitios y advertir de intentos de acceso no autorizado.
cifrado: los datos se codifican (encriptan) con una clave en texto cifrado, de modo que una copia interceptada no pueda entenderse sin la clave; el receptor utiliza una clave para descifrarlos. Protege los datos en tránsito y en almacenamiento, pero no evita que los datos sean interceptados o eliminados.
contraseñas y cuentas de usuario: solo un usuario que conozca la contraseña puede iniciar sesión; una contraseña fuerte (larga, con caracteres variados, cambiada regularmente) no puede ser adivinada; las cuentas se bloquean tras varios intentos fallidos; cada cuenta tiene sus propios derechos de acceso.
software antivirus y antispyware: escanea archivos y programas comparándolos con una base de datos de firmas de malware conocidas, verifica el comportamiento, cuarentena o elimina lo que encuentra, y debe actualizarse para reconocer nuevo malware.
derechos de acceso: se otorgan permisos a cada usuario (o grupo) para cada archivo o tabla, como solo lectura o lectura y escritura, de modo que un usuario no pueda ver ni modificar datos que no le pertenecen; una base de datos también puede presentar a cada usuario una vista que contenga solo los campos que necesita.
biometría: el dispositivo captura una imagen de la cara, huella dactilar o iris, la convierte en datos digitales, la compara con los datos almacenados para ese usuario y permite el acceso solo si hay coincidencia; no puede olvidarse, prestarse ni adivinarse como una contraseña.
copias de seguridad: una copia de los datos en medios separados, guardada fuera del sitio, de modo que los datos perdidos o corruptos puedan restaurarse.
Para restringir los riesgos del malware, en tres puntos: instalar software anti-malware y mantenerlo actualizado; usar un cortafuegos; no abrir adjuntos ni descargar archivos de fuentes desconocidas; mantener el sistema operativo y las aplicaciones parcheadas; y formar a los usuarios.
Un cortafuegos se sitúa entre el ordenador del usuario e internet
A través de internet
VPN — cifra el tráfico entre el usuario y la puerta de enlace corporativa.
HTTPS / TLS — cifra el tráfico web.
firmas digitales — prueban quién envió un mensaje y que no fue alterado en tránsito.
detección de intrusiones — vigila el tráfico en busca de patrones de ataque conocidos.
Cómo una firma digital autentica un documento (cinco puntos): el emisor pasa el mensaje por una función hash para producir un resumen; el emisor cifra el resumen con su clave privada, y ese resumen cifrado es la firma digital; el mensaje y la firma se envían juntos; el receptor descifra la firma con la clave pública del emisor para recuperar el resumen; el receptor calcula el hash del mensaje recibido y compara los dos resúmenes; si coinciden, el mensaje provino del emisor (solo ellos poseen la clave privada) y no fue alterado en la transmisión. Una firma prueba quién envió el mensaje y que está intacto; no oculta el contenido, para eso sirve el cifrado del mensaje.
Una firma digital: un hash del mensaje, cifrado con la clave privada del emisor, verificado por el receptor contra un hash fresco
Matching measures to threats · Coincidir medidas con amenazas
English
interception in transit → encrypt the data (HTTPS, VPN). Intercepted ciphertext is useless without the key.
unauthorised access → strong authentication 身份验证 (long passwords; two-factor authentication 双因素认证 with a phone code or key); user authorisation 授权; lock-out after failed logins.
malware → anti-virus software and anti-spyware 反间谍软件 with real-time scanning; patching; avoid untrusted downloads.
phishing → user training; email filtering; check the URL before entering credentials.
internal threats → the least-privilege 最小权限 principle (give each user only what they need); auditing.
DDoS → rate limiting and traffic filtering.
For confidential data crossing the internet, the scheme's method is encryption: the data is encoded with a key into ciphertext, so that an unauthorised person who intercepts it cannot read it, and only the intended receiver, who has the key, can decode it. For a program file sent by email for testing, the same answer applies (encrypt the file, or send it over an encrypted connection), together with a password on the file itself.
Español
intercepción en tránsito → cifrar los datos (HTTPS, VPN). El texto cifrado interceptado es inútil sin la clave.
acceso no autorizado → autenticación fuerte (contraseñas largas; autenticación de dos factores con código de teléfono o llave); autorización de usuario; bloqueo tras inicios de sesión fallidos.
malware → software antivirus y antispyware con escaneo en tiempo real; parcheo; evitar descargas no confiables.
phishing → formación de usuarios; filtrado de correo electrónico; verificar la URL antes de introducir credenciales.
amenazas internas → principio de mínimo privilegio (dar a cada usuario solo lo necesario); auditoría.
DDoS → limitación de velocidad y filtrado de tráfico.
Para datos confidenciales que cruzan internet, el método del plan de estudios es el cifrado: los datos se codifican con una clave en texto cifrado, de modo que una persona no autorizada que los intercepte no pueda leerlos, y solo el receptor previsto, que posee la clave, pueda decodificarlos. Para un archivo de programa enviado por correo electrónico para pruebas, la misma respuesta aplica (cifrar el archivo, o enviarlo sobre una conexión cifrada), junto con una contraseña en el propio archivo.
6.1
Protecting the data itself · Proteger los propios datos
English
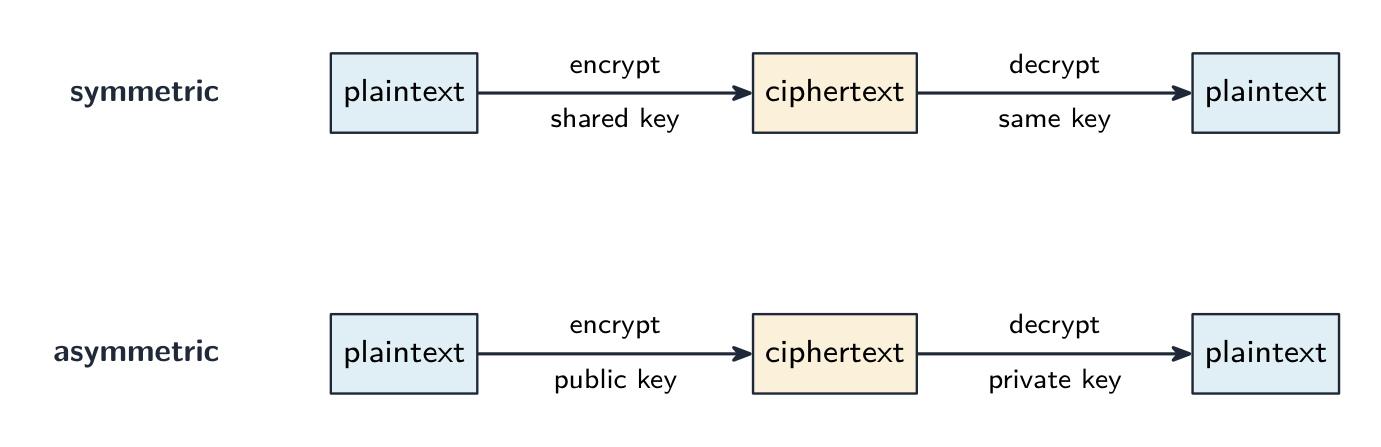
encryption — turn plaintext 明文 into ciphertext 密文 with a key. Symmetric encryption 对称加密 (AES) uses one shared key; asymmetric encryption 非对称加密 (RSA) uses a public key 公钥 and a private key 私钥. Protects data at rest and in transit.
access control 访问控制 — file permissions (read/write/execute) and access rights 访问权限, enforced by the OS.
authentication — authentication techniques verify the user: something you know (password), have (token, phone), or are (biometrics 生物识别 — fingerprint, face, iris); strongest combined.
backups — keep copies (some off-site) so loss or corruption is recoverable.
physical security — locked server rooms, cable locks.
Access rights in a database, described for three marks: each user is given an account with a username and password; the database administrator assigns each account permissions for each table, such as read-only, read and write, or no access; users see only the tables and fields they are allowed to, so a customer cannot open the staff table and a clerk can read but not change the prices. The DBMS enforces this with its access rights and with views, and it can encrypt the stored data as well.
Español
cifrado — convertir texto en claro 明文 en texto cifrado 密wen con una clave. El cifrado simétrico 对称加密 (AES) utiliza una clave compartida; el cifrado asimétrico 非对称加密 (RSA) utiliza una clave pública 公钥 y una clave privada 私钥. Protege los datos en reposo y en tránsito.
control de acceso 访问控制 — permisos de archivo (lectura/escritura/ejecución) y derechos de acceso 访问权限, aplicados por el sistema operativo.
autenticación — las técnicas de autenticación verifican al usuario: algo que sabe (contraseña), algo que tiene (token, teléfono) o algo que es (biometría 生物识别 — huella dactilar, rostro, iris); la combinación es más fuerte.
copias de seguridad — mantener copias (algunas fuera del sitio) para que la pérdida o corrupción sea recuperable.
seguridad física — salas de servidores con cerradura, candados para cables.
Los derechos de acceso en una base de datos, descritos para tres puntos: a cada usuario se le asigna una cuenta con un nombre de usuario y contraseña; el administrador de la base de datos asigna a cada cuenta permisos para cada tabla, como solo lectura, lectura y escritura, o sin acceso; los usuarios ven solo las tablas y campos que tienen permitido, por lo que un cliente no puede abrir la tabla del personal y un cajero puede leer pero no cambiar los precios. El SGDBD aplica esto mediante sus derechos de acceso y mediante vistas, y también puede cifrar los datos almacenados.
Simétrico usa una clave compartida; asimétrico usa una clave pública para cifrar y una clave privada para descifrarUn token de seguridad muestra un código cambiante para la autenticación de dos factores ("algo que tienes")Un lector de huellas dactilares verifica "algo que eres" — una característica de la persona, no una contraseña
Explore · Explorar
Cifrar con un cifrado César
Cambiar el desplazamiento: esa es la clave. Cada letra se desplaza ese número de lugares a lo largo del alfabeto para crear el texto cifrado, y la misma clave lo devuelve al lugar original. Esa clave compartida es la encriptación simétrica en miniatura.
Describe how data validation and data verification help protect the integrity of data
Describe and use methods of data validation
Including range check, format check, length check, presence check, existence check, limit check, check digit
Describe and use methods of data verification during data entry and data transfer
During data entry including visual check, double entry During data transfer including parity check (byte and block), checksum
Español
Los candidatos deben ser capaces de:
Notas y orientaciones
Describir cómo la validación de datos y la verificación de datos ayudan a proteger la integridad de los datos
Describir y utilizar métodos de validación de datos
Incluye comprobación de rango, comprobación de formato, comprobación de longitud, comprobación de presencia, comprobación de existencia, límite de comprobación y dígito de control
Describir y utilizar métodos de verificación de datos durante la introducción y transferencia de datos
Durante la introducción, incluye comprobación visual y entrada doble. Durante la transferencia, incluye comprobación de paridad (byte y bloque) y suma de verificación
Source: Cambridge International syllabus · Fuente: Plan de estudios Cambridge International
English
Data has integrity when it is accurate and complete. Two techniques: data validation (catch bad data before storing) and data verification (confirm data was entered or transferred correctly).
Validation — does the data make sense?
Validation 验证 checks data against sensible rules, automatically:
range check — within limits (a month is 1–12).
limit check — on the correct side of a single limit (e.g. age ≥ 18).
existence check — the referenced item exists (e.g. a product code is in the table).
length check — the right number of characters.
type / character check — the right kind of data (a phone field allows only digits).
format check — matches a pattern (an email must contain @).
presence check — required fields are not empty.
check digit 校验位 — an extra digit computed from the others (ISBN, card numbers) that spots transcription errors.
Worked example. In a simple check-digit scheme the check digit is the remainder when the sum of the digits is divided by $10$, appended to the number. The number $4162$ has digit sum $13$, so it is stored as $41623$. A user types $14623$: the first two digits are swapped, but the sum is still $13$, so the check digit still matches and the error is not caught. A user who types $41523$ is caught, because $4 + 1 + 5 + 2 = 12$ gives check digit $2$. A scheme that catches swapped digits weights each position differently, as the ISBN-13 check does (weights $1, 3, 1, 3, \ldots$, then the digit that makes the total a multiple of $10$). A check digit is validation: it tests the number against a rule at the moment it is entered.
lookup check and consistency check (e.g. delivery date ≥ order date).
Validation catches data that is wrongly formatted, but not data that is the right format yet factually wrong ("Bob" for "Bib").
Worked example. Identify the validation check each piece of pseudocode performs.
Pseudocode
Check
IF x < 0 OR x > 10 THEN OUTPUT "Invalid"
range check: the value must lie between two limits
IF x = "" THEN OUTPUT "Invalid"
presence check: the field must not be empty
IF NOT(x = "Red" OR x = "Yellow" OR x = "Blue") THEN OUTPUT "Invalid"
lookup (existence) check: the value must be one of a list
IF LENGTH(x) <> 6 THEN OUTPUT "Invalid"
length check: the right number of characters
IF MID(x, 1, 1) < "A" OR MID(x, 1, 1) > "Z" THEN OUTPUT "Invalid"
format check: a particular character must be a letter
To validate a car registration number that must be one letter, three digits and two letters: a format check tests each position against its pattern, and a length check confirms six characters. To validate a date of birth: a format check (DD/MM/YYYY), a range check (the month is $1$ to $12$, the year is not in the future) and a presence check (it is not left blank). A mark between $0$ and the maximum for the test needs a type check (an integer) and a range check, with the upper limit read from the test's own record: that is how validation protects integrity, by refusing data that could not be correct.
Verification — was the data entered or transferred correctly?
Verification 核对 checks the data was not changed in moving from one place to another.
During entry: double entry (type it twice and compare, as for a new password) or visual check.
In the scheme's words, double entry is entering the data twice, by the same person or by two people, and having the computer compare the two versions and report any difference; a visual check is the person comparing what is on the screen with the original source document and correcting any difference before saving. Both protect integrity by making sure the stored data matches the source. Even after validation and verification the data can still be wrong: it can be sensible and match the source, yet the source itself was wrong, or the user typed a different but valid value from the one intended.
During transfer (bits can flip):
parity check 奇偶校验 — an extra bit makes the number of 1s even (even parity) or odd. The receiver re-counts. Catches single-bit errors.
checksum 校验和 — the sender sends a summary value of the data; the receiver recomputes it and compares.
cyclic redundancy check 循环冗余校验 (CRC) — a stronger checksum using polynomial division, catching many more error types.
A parity block check 奇偶块校验 goes further and locates the error. Arrange the bytes in a grid: give each byte a row parity bit, then compute one extra parity byte whose bits are the column parity of the bytes above. A single flipped bit now fails one row and one column – their intersection pinpoints exactly which bit changed, so it can even be corrected.
Worked example. Four bytes are sent with even parity, followed by a parity byte. Find the bit that was corrupted.
Count the 1s in each row and each column. Every row and column should have an even number; byte 3 has five and column 4 has three. The bit where that row and that column cross is the one that changed, so it is reset from 1 to 0. A parity check on its own detects an error in a byte but cannot say which bit; two errors in the same byte cancel and pass unnoticed. A checksum, explained for three marks: the sender puts the block of data through an algorithm that produces a checksum value; the data and the checksum are sent together; the receiver runs the same algorithm on the data it received; if the two checksums match, the data is accepted, and if not, it is rejected and sent again.
Verification only proves what arrived matches what was sent — not that the data is correct, and not against deliberate tampering. Validation asks "is this sensible?"; verification asks "was this copied correctly?" — use both.
The table questions sort the methods by when they are used: during data entry, double entry and a visual check; during data transfer, a parity check (byte or block) and a checksum. Transferring video files from a camera to a server uses a checksum: the camera computes it, the server recomputes it, a mismatch means retransmit.
Worked example. A user types their date of birth as 31/02/2009, and types their email address twice. Which check catches which error, and what is the difference? Validation asks "is this data sensible?" - the computer tests it against a rule, and a format or range check rejects 31/02/2009 because February never has 31 days. Verification asks "was this data entered correctly?" - typing the email twice is double entry, and comparing the two copies catches a typing slip. The limit is what makes this a favourite question: validation can never tell you the data is right, only that it is possible - 01/02/2009 passes every validation rule even if the user was actually born on a different day. Say what each check can and cannot catch.
Español
Los datos tienen integridad cuando son precisos y completos. Dos técnicas: validación de datos (detectar datos incorrectos antes de almacenarlos) y verificación de datos (confirmar que los datos fueron ingresados o transferidos correctamente).
Validación — ¿tienen sentido los datos?
Validación 验证 comprueba los datos frente a reglas sensatas, automáticamente:
comprobación de rango — dentro de límites (un mes es 1–12).
comprobación de límite — en el lado correcto de un único límite (por ejemplo, edad ≥ 18).
comprobación de existencia — el elemento referenciado existe (por ejemplo, un código de producto está en la tabla).
comprobación de longitud — el número correcto de caracteres.
comprobación de tipo/carácter — el tipo correcto de datos (un campo de teléfono permite solo dígitos).
comprobación de formato — coincide con un patrón (un correo electrónico debe contener @).
comprobación de presencia — los campos obligatorios no están vacíos.
dígito de control 校验位 — un dígito extra calculado a partir de los demás (ISBN, números de tarjeta) que detecta errores de transcripción.
Ejemplo resuelto. En un esquema sencillo de dígito de control, el dígito de control es el resto cuando la suma de los dígitos se divide por $10$, añadido al número. El número $4162$ tiene una suma de dígitos de $13$, por lo que se almacena como $41623$. Un usuario escribe $14623$: los dos primeros dígitos están intercambiados, pero la suma sigue siendo $13$, por lo que el dígito de control sigue coincidiendo y el error no se detecta. Un usuario que escribe $41523$ es detectado, porque $4 + 1 + 5 + 2 = 12$ da un dígito de control de $2$. Un esquema que detecta dígitos intercambiados pondera cada posición de manera diferente, como hace la comprobación ISBN-13 (ponderaciones $1, 3, 1, 3, \ldots$, luego el dígito que hace que el total sea un múltiplo de $10$). Un dígito de control es validación: prueba el número contra una regla en el momento en que se introduce.
comprobación de búsqueda y comprobación de consistencia (por ejemplo, fecha de entrega ≥ fecha de pedido).
La validación detecta datos mal formateados, pero no datos que tengan el formato correcto pero sean factualmente erróneos ("Bob" por "Bib").
Ejemplo resuelto. Identificar la comprobación de validación que realiza cada fragmento de pseudocódigo.
Pseudocódigo
Comprobación
IF x < 0 OR x > 10 THEN OUTPUT "Invalid"
comprobación de rango: el valor debe estar entre dos límites
IF x = "" THEN OUTPUT "Invalid"
comprobación de presencia: el campo no debe estar vacío
IF NOT(x = "Red" OR x = "Yellow" OR x = "Blue") THEN OUTPUT "Invalid"
comprobación de búsqueda (existencia): el valor debe ser uno de una lista
IF LENGTH(x) <> 6 THEN OUTPUT "Invalid"
comprobación de longitud: el número correcto de caracteres
IF MID(x, 1, 1) < "A" OR MID(x, 1, 1) > "Z" THEN OUTPUT "Invalid"
comprobación de formato: un carácter particular debe ser una letra
Para validar un número de matrícula de coche que debe constar de una letra, tres dígitos y dos letras: una comprobación de formato prueba cada posición frente a su patrón, y una comprobación de longitud confirma seis caracteres. Para validar una fecha de nacimiento: una comprobación de formato (DD/MM/YYYY), una comprobación de rango (el mes es de $1$ a $12$, el año no está en el futuro) y una comprobación de presencia (no se deja en blanco). Una puntuación entre $0$ y el máximo para la prueba necesita una comprobación de tipo (un entero) y una comprobación de rango, con el límite superior leído desde el propio registro de la prueba: así es como la validación protege la integridad, rechazando datos que no podrían ser correctos.
Verificación — ¿se introdujeron o transfirieron los datos correctamente?
Verificación 核对 comprueba que los datos no cambiaron al moverse de un lugar a otro.
Durante la entrada: entrada doble (escribirlo dos veces y comparar, como para una nueva contraseña) o comprobación visual.
En palabras del esquema, la entrada doble consiste en ingresar los datos dos veces, por la misma persona o por dos personas, y tener que el ordenador compare las dos versiones e informe cualquier diferencia; una comprobación visual es la persona comparando lo que hay en la pantalla con el documento fuente original y corrigiendo cualquier diferencia antes de guardar. Ambas protegen la integridad asegurando que los datos almacenados coincidan con la fuente. Incluso después de la validación y verificación, los datos aún pueden ser incorrectos: pueden ser sensatos y coincidir con la fuente, pero la fuente misma era incorrecta, o el usuario escribió un valor diferente pero válido distinto del pretendido.
Durante la transferencia (los bits pueden volverse invertidos):
comprobación de paridad 奇偶校验 — un bit extra hace que el número de 1s sea par (paridad par) o impar. El receptor vuelve a contar. Detecta errores de un solo bit.
suma de comprobación 校验和 — el remitente envía un valor resumen de los datos; el receptor lo recalcular y compara.
comprobación de redundancia cíclica 循环冗余校验 (CRC) — una suma de comprobación más fuerte que utiliza división polinómica, detectando muchos más tipos de errores.
Una comprobación de bloque de paridad 奇偶块校验 va más allá y localiza el error. Organizar los bytes en una cuadrícula: dar a cada byte un bit de paridad de fila, luego calcular un byte de paridad extra cuyos bits sean la paridad de columna de los bytes anteriores. Un único bit invertido ahora falla en una fila y una columna — su intersección apunta exactamente a qué bit cambió, por lo que incluso puede corregirse.
Ejemplo resuelto. Se envían cuatro bytes con paridad par, seguidos de un byte de paridad. Encontrar el bit que fue corrupto.
Una comprobación de bloque de paridad: la fila que falla y la columna que falla se cruzan en el bit invertido
Contar los 1s en cada fila y cada columna. Cada fila y columna debería tener un número par; el byte 3 tiene cinco y la columna 4 tiene tres. El bit donde esa fila y esa columna se cruzan es el que cambió, por lo que se restablece de 1 a 0. Una comprobación de paridad por sí sola detecta un error en un byte pero no puede decir qué bit; dos errores en el mismo byte se cancelan y pasan desapercibidos. Una suma de comprobación, explicada para tres puntos: el remitente pasa el bloque de datos a través de un algoritmo que produce un valor de suma de comprobación; los datos y la suma de comprobación se envían juntos; el receptor ejecuta el mismo algoritmo sobre los datos que recibió; si las dos sumas de comprobación coinciden, los datos se aceptan, y si no, se rechazan y reenvían.
El bit de paridad se establece para que el número de 1s sea par o imparCalculando una suma de comprobación para un bloque de datos
La verificación solo demuestra que lo recibido coincide con lo enviado — no que los datos sean correctos, ni contra manipulaciones deliberadas. La validación pregunta "¿son estos datos sensatos?"; la verificación pregunta "¿se copiaron correctamente?" — usar ambas.
Las preguntas de la tabla clasifican los métodos según cuándo se usan: durante la entrada de datos, entrada doble y una comprobación visual; durante la transferencia de datos, una comprobación de paridad (byte o bloque) y una suma de comprobación. Transferir archivos de vídeo de una cámara a un servidor utiliza una suma de comprobación: la cámara la calcula, el servidor la recalcula, una discrepancia significa retransmisión.
La validación comprueba que los datos tienen sentido; la verificación comprueba que se copiaron sin cambios
Ejemplo resuelto. Un usuario escribe su fecha de nacimiento como 31/02/2009, y escribe su dirección de correo electrónico dos veces. ¿Qué comprobación detecta qué error, y cuál es la diferencia? La validación pregunta "¿son estos datos sensatos?" - el ordenador los prueba contra una regla, y una comprobación de formato o rango rechaza 31/02/2009 porque febrero nunca tiene 31 días. La verificación pregunta "¿se introdujeron correctamente estos datos?" - escribir el correo electrónico dos veces es entrada doble, y comparar las dos copias detecta un error de tipeo. El límite es lo que hace que esta sea una pregunta favorita: la validación nunca puede decirte que los datos están correctos, solo que son posibles - 01/02/2009 pasa todas las reglas de validación incluso si el usuario nació realmente en un día diferente. Di qué puede y qué no puede detectar cada comprobación.
Explore · Explorar
Laboratorio de conceptos informáticos
Clasificar ejemplos concretos según la idea informática que demuestran.
Definitions the examiner accepts · Definiciones aceptadas por el examinador
English
A definition question is marked against fixed wording. Learn these exactly.
Term
Definition
data security
keeping data safe from loss and from unauthorised access, change or deletion
data privacy
keeping data confidential, so that it is seen only by those who have the right to see it
data integrity
the data being accurate, consistent and complete
malware
malicious software that is installed without the user's knowledge to damage a system or steal data
virus
malware that replicates itself, attaches to other files and corrupts or deletes data
spyware
malware that records the user's key presses or actions and sends them to a third party
phishing
an email pretending to be from a legitimate organisation that leads the user to a fake website to collect personal data
pharming
malicious code that redirects the user to a fake website even when the correct address is entered
firewall
hardware or software that examines all traffic entering or leaving a system against set criteria and blocks what does not meet them
encryption
scrambling data with a key into ciphertext, so that it cannot be understood without the key to decrypt it
digital signature
a hash of a message encrypted with the sender's private key, used to prove who sent it and that it was not altered
data validation
an automatic check that entered data is reasonable and follows set rules
data verification
a check that data has been entered or transferred correctly, by comparing it with the source or with a recomputed value
check digit
an extra digit calculated from the other digits of a number and appended to it, so that an error in the number can be detected
parity check
an extra bit added to a byte so that the number of 1s is even (or odd), which the receiver recounts
checksum
a value calculated from a block of data by an algorithm and sent with it, recalculated by the receiver and compared
Español
Una pregunta de definición se califica según palabras fijas. Aprenda estas exactamente.
Término
Definición
seguridad de los datos
mantener los datos a salvo de pérdidas y de acceso, cambio o eliminación no autorizados
privacidad de los datos
mantener los datos confidenciales, de modo que solo sean vistos por aquellos que tienen derecho a verlos
integridad de los datos
que los datos sean precisos, consistentes y completos
malware
software malicioso que se instala sin el conocimiento del usuario para dañar un sistema o robar datos
virus
malware que se replica, se adjunta a otros archivos y corrompe o elimina datos
spyware
malware que registra las pulsaciones de tecla o acciones del usuario y las envía a un tercero
phishing
un correo electrónico que finge ser de una organización legítima que lleva al usuario a un sitio web falso para recopilar datos personales
pharming
código malicioso que redirige al usuario a un sitio web falso incluso cuando se ingresa la dirección correcta
firewall
hardware o software que examina todo el tráfico que entra o sale de un sistema contra criterios establecidos y bloquea lo que no los cumple
cifrado
codificación de datos con una clave en texto cifrado, de modo que no pueda entenderse sin la clave para descifrarlo
firma digital
un hash de un mensaje cifrado con la clave privada del remitente, utilizado para probar quién lo envió y que no fue alterado
validación de datos
una comprobación automática de que los datos ingresados son razonables y siguen reglas establecidas
verificación de datos
una comprobación de que los datos han sido introducidos o transferidos correctamente, comparándolos con la fuente o con un valor recalculation
dígito de control
un dígito adicional calculado a partir de los demás dígitos de un número y añadido a este, para que se pueda detectar un error en el número
comprobación de paridad
un bit adicional añadido a un byte para que el número de 1s sea par (o impar), lo cual el receptor vuelve a contar
suma de verificación
un valor calculado a partir de un bloque de datos mediante un algoritmo y enviado junto con él, recalculado por el receptor y comparado
6.2
Exam tips · Consejos para el examen
English
Keep the three ideas separate: security (keeping data safe), privacy (who may see it), integrity (keeping it correct).
Match each threat (malware, hacking, phishing, interception) to a measure (firewall, encryption, authentication, access rights).
Encryption protects confidentiality, not integrity — use a checksum, parity or check digit for integrity.
Distinguish a virus, worm and Trojan and how each spreads.
Common mistakes
Giving the same measure for two threats, or a measure that does not fit the threat. Each threat in the table needs a different prevention that actually stops it.
Naming a measure without saying how it works. "Firewall" scores when it is followed by "compares traffic with set criteria and blocks what fails".
Calling validation a check that the data is correct. Validation checks that data is reasonable; verification checks that it matches the source. Neither proves it is true.
Saying a digital signature encrypts the message. It encrypts a hash of the message with the private key; the receiver decrypts it with the public key and compares hashes.
Describing a check digit as verification, or a parity check as validation. The check digit is a validation rule on entry; parity and checksums verify a transfer.
Writing that a virus "sends data to a third party" and spyware "replicates". The replicating one is the virus; the recording one is spyware.
Español
Mantenga separadas las tres ideas: seguridad (mantener los datos a salvo), privacidad (quién puede verlos) e integridad (mantenerlos correctos).
Relacione cada amenaza (malware, hacking, phishing, interceptación) con una medida (cortafuegos, cifrado, autenticación, derechos de acceso).
El cifrado protege la confidencialidad, no la integridad: utilice una suma de verificación, una comprobación de paridad o un dígito de control para la integridad.
Distinga entre virus, gusano y troyano y cómo se propaga cada uno.
Errores comunes
Dar la misma medida para dos amenazas, o una medida que no se ajuste a la amenaza. Cada amenaza en la tabla necesita una prevención diferente que realmente la detenga.
Nombrar una medida sin decir cómo funciona. "Cortafuegos" obtiene puntos cuando va seguido de "compara el tráfico con criterios establecidos y bloquea lo que no cumple".
Llamando validación a una comprobación de que los datos son correctos. La validación comprueba que los datos sean razonables; la verificación comprueba que coincidan con la fuente. Ninguna prueba que sean verdaderos.
Decir que una firma digital cifra el mensaje. Cifra un hash del mensaje con la clave privada; el receptor lo descifra con la clave pública y compara los hashes.
Describir un dígito de control como verificación, o una comprobación de paridad como validación. El dígito de control es una regla de validación en la entrada; las paridades y sumas de verificación verifican una transferencia.
Escribir que un virus "envía datos a un tercero" y que el spyware "se replica". El que se replica es el virus; el que graba es el spyware.
Interactive lessons on this topic · Lecciones interactivas sobre este tema
Work through it step by step, with instant-check exercises. · Trátalo paso a paso, con ejercicios de verificación instantánea.
Pick one and the site follows you — notes, papers, videos and practice all open on it. · Selecciona uno y el sitio te sigue — notas, documentos, videos y práctica se abren en él.
Type to search notes, lessons, code, vocabulary and past-paper questions across every subject. · Escribe para buscar notas, lecciones, código, vocabulario y preguntas de exámenes anteriores en todas las materias.