Mục tiêu học tập 2.1.A: Xác định các cuộc tấn công kỹ thuật xã hội.
- 2.1.A.1 Những kẻ thao túng tâm lý sử dụng các chiến thuật tâm lý để thao túng mục tiêu thực hiện một hành động mong muốn.
- 2.1.A.2 Tạo tiền cảnh là khi kẻ tấn công tạo ra một lý do thuyết phục để liên lạc với mục tiêu.
- 2.1.A.3 Uy quyền là khi kẻ tấn công giả mạo một người có quyền lực đối với mục tiêu hoặc giả vờ truyền đạt chỉ thị từ người đó.
- 2.1.A.4 Lừa đỗi là khi kẻ tấn công nêu rõ các hậu quả tiêu cực nếu các yêu cầu không được đáp ứng.
- 2.1.A.5 Đồng thuận là khi kẻ tấn công tạo áp lực xã hội bằng cách khiến mục tiêu tin rằng mọi người khác đều đang thực hiện một hành động mong muốn.
- 2.1.A.6 khan hiếm là khi kẻ tấn công tạo cảm giác về sự sẵn có có hạn.
- 2.1.A.7 quen thuộc là khi kẻ tấn công giả vờ là hoặc biết ai đó gần gũi với mục tiêu để thiết lập niềm tin.
- 2.1.A.8 Khẩn cấp là khi kẻ tấn công tạo ra một thời hạn yêu cầu mục tiêu phải hành động nhanh chóng để ngăn ngừa các hậu quả tiêu cực.
Mục tiêu học tập 2.1.B: Xác định các loại kẻ tấn công.
- 2.1.B.1 Script kiddies là những kẻ tấn công ít kỹ năng sử dụng các công cụ do người khác phát triển mà không hiểu cách chúng hoạt động. Họ thường bị thúc đẩy bởi tham vọng hoặc mong muốn được công nhận.
- 2.1.B.2 Hacktivists bị thúc đẩy bởi các nguyên nhân xã hội, chính trị hoặc cá nhân. Họ xâm phạm máy tính và mạng lưới để hỗ trợ nguyên nhân của mình hoặc ngăn chặn thiệt hại được cho là đang xảy ra, tin rằng mục tiêu của họ biện minh cho phương pháp trái luật của họ.
- 2.1.B.3 Kẻ tấn công nội bộ là mối đe dọa đặc biệt vì họ có giấy chứng nhận hợp lệ và quyền truy cập vào hệ thống và dữ liệu. Họ có thể bị tuyển dụng bởi các bên thứ ba độc hại và có thể bị thúc đẩy bởi tham vọng hoặc lòng thù địch.
- 2.1.B.4 khủng bố mạng bị thúc đẩy bởi chính trị hoặc niềm tin và tìm cách gây gián đoạn cho toàn bộ cộng đồng, khu vực hoặc quốc gia thông qua các cuộc tấn công mạng (ví dụ: tấn công lưới điện, nhà máy xử lý nước hoặc cơ sở hạ tầng dân sự khác). Họ có thể hành động độc lập hoặc thay mặt cho chính phủ hoặc tổ chức tội phạm.
- 2.1.B.5 Tổ chức tội phạm xuyên quốc gia tìm kiếm lợi nhuận tài chính chủ yếu bằng cách triển khai ransomware và đánh cắp tài sản trí tuệ doanh nghiệp (IP) để bán trong các thị trường bất hợp pháp.
Mục tiêu học tập 2.1.C: Mô tả các giai đoạn của một cuộc tấn công mạng.
- 2.1.C.1 Các cuộc tấn công mạng nhằm mục đích gây gián đoạn, làm tổn hại, đánh cắp hoặc phá hủy thiết bị, mạng hoặc dữ liệu. Kẻ tấn công làm việc theo từng giai đoạn, có thể không phải tất cả các giai đoạn nào cũng được sử dụng trong mỗi cuộc tấn công. Các giai đoạn bao gồm:
- i. Tái kiến
- ii. Truy cập ban đầu
- iii. Duy trì
- iv. Di chuyển ngang
- v. Thực hiện hành động
- vi. Tránh phát hiện
- 2.1.C.2 Trong giai đoạn tái kiến của một cuộc tấn công, kẻ tấn công thu thập càng nhiều thông tin càng tốt về mục tiêu của mình, thường sử dụng tình báo nguồn mở (OSINT), là thông tin miễn phí.
- 2.1.C.3 Trong giai đoạn truy cập ban đầu của một cuộc tấn công, kẻ thù thiết lập vị thế trên máy tính mục tiêu, thường thông qua kỹ thuật xã hội hóa hoặc sử dụng mật khẩu bị xâm phạm hoặc yếu.
- 2.1.C.4 Sau khi có quyền truy cập trong một cuộc tấn công, kẻ thù thiết lập khả năng tồn tại (persistence) để duy trì quyền truy cập mà không cần phải chiếm lại nó. Chúng có thể sử dụng giao thức điều khiển và chỉ huy (C2) để gửi lệnh đến thiết bị và nhận dữ liệu phản hồi, thường thông qua phần mềm độc hại như trojan truy cập từ xa (RAT) hoặc rootkit.
- 2.1.C.5 Trong giai đoạn di chuyển ngang của một cuộc tấn công, kẻ thù cố gắng nâng cao quyền hạn bằng cách truy cập vào các máy tính và tài khoản người dùng có quyền truy cập cao hơn đối với các dịch vụ và dữ liệu.
- 2.1.C.6 Trong giai đoạn hành động của một cuộc tấn công, kẻ thù thực hiện các mục tiêu của mình bằng cách thu thập dữ liệu được nhắm mục tiêu, tẩu thoát dữ liệu đó, và phá hủy dịch vụ hoặc xóa dữ liệu.
- 2.1.C.7 Trong giai đoạn cuối cùng của một cuộc tấn công, nhiều kẻ thù cố gắng né tránh việc phát hiện bằng cách xóa hoặc chỉnh sửa nhật ký và xóa bỏ các tệp khác mà chúng có thể đã cài đặt trên các thiết bị (ví dụ: phần mềm độc hại).
Mục tiêu học tập 2.1.D: Mô tả quy trình đánh giá rủi ro.
- 2.1.D.1 Rủi ro xảy ra khi một mối đe dọa có thể khai thác điểm yếu để làm tổn hại đến một tài sản.
- 2.1.D.2 Một tài sản là bất cứ thứ gì có giá trị. Tài sản bao gồm nguồn lực tài chính, sở hữu trí tuệ, dữ liệu, hạ tầng kỹ thuật số, tài sản vật lý và danh tiếng.
- 2.1.D.3 Đánh giá rủi ro xem xét hai yếu tố:
- Khả năng xảy ra một cuộc tấn công vào một điểm yếu cụ thể
- Mức độ nghiêm trọng của thiệt hại dự kiến từ một cuộc tấn công vào một điểm yếu cụ thể
- 2.1.D.4 Khả năng một điểm yếu bị khai thác phụ thuộc vào nhiều yếu tố, bao gồm:
- Giá trị của mục tiêu: Kẻ thù có xu hướng tấn công các mục tiêu mà chúng cảm thấy có giá trị.
- Trình độ kỹ năng yêu cầu để khai thác điểm yếu (tức là mức độ khó): Các điểm yếu có phương thức khai thác được mô tả rõ ràng thường đòi hỏi ít kỹ năng hơn và có thể được thực hiện bởi nhiều kẻ thù hơn.
- Động lực và năng lực của những kẻ thù tiềm năng: Những kẻ thù có động lực mạnh và kỹ năng cao có khả năng thực hiện các cuộc khai thác phức tạp hơn.
- 2.1.D.5 Mức độ nghiêm trọng của một cuộc tấn công thường được đo lường bằng chi phí tài chính, cũng có thể bao gồm các tác động về danh tiếng và vận hành.
- Ví dụ minh họa cho 2.1.D.5:
- Một hacker chủ nghĩa hoạt động rất nhiệt tình với vấn đề đánh bắt cá trái phép được hỗ trợ bởi một công ty sản xuất thực phẩm địa phương. Trang web chính của công ty sản xuất thực phẩm này sẽ là một mục tiêu có giá trị cao đối với hacker này; làm hỏng trang web để tiết lộ sự hỗ trợ của công ty đối với việc đánh bắt cá trái phép sẽ không mang lại lợi ích tài chính nào cho kẻ thù, nhưng sẽ giúp họraising nhận thức về một vấn đề thúc đẩy động cơ của họ.
- Ví dụ minh họa cho 2.1.D.5:
- 2.1.D.6 Kết quả của một cuộc đánh giá rủi ro có thể định lượng hoặc định tính.
- Đánh giá rủi ro định lượng gán một giá trị số cho một điểm yếu dựa trên thang đo số (ví dụ: 1–10) hoặc tác động có thể định lượng, chẳng hạn như tài chính (ví dụ: rủi ro $10,000 mỗi năm).
- Ví dụ minh họa cho 2.1.D.6:
- Thấp, Trung bình, Cao, Nghiêm trọng
- Không khả thi ảnh hưởng thấp, Khả thi ảnh hưởng thấp, Không khả thi ảnh hưởng cao, Khả thi ảnh hưởng cao
- 2.1.D.7 Tài liệu đánh giá rủi ro nên bao gồm:
- Các tài sản dễ bị tổn thương và giá trị của chúng
- Mô tả các mối đe dọa tiềm năng đối với các tài sản
- Chi tiết về các điểm yếu cụ thể đối với các tài sản cụ thể và cách chúng sẽ bị khai thác
- Giải thích về mức độ nghiêm trọng của thiệt hại (tài chính, vận hành, danh tiếng, v.v.) nếu một tài sản cụ thể bị tổn hại, và khả năng xảy ra sự tổn hại đó
- Xếp hạng cuối cùng, định lượng hoặc định tính, cho từng rủi ro được xác định
- Ví dụ minh họa cho 2.1.D.7:
- Điểm số theo thang đo (ví dụ: 1–10)
- Giá trị tiền tệ (ví dụ: rủi ro $10,000 risk vs. a$100,000)
Mục tiêu học tập 2.1.E: Xác định các chiến lược quản lý rủi ro.
- 2.1.E.1 Khi một rủi ro đã được xác định và đánh giá, một tổ chức có bốn tùy chọn để quản lý rủi ro đó:
- i. Tránh
- ii. Chuyển giao
- iii. Giảm thiểu
- iv. Chấp nhận
- 2.1.E.2 Việc tránh rủi ro dừng lại hoạt động đang tạo ra rủi ro. Nếu hoạt động đó là một phần quan trọng trong sứ mệnh hoặc mục đích của tổ chức, thì việc tránh rủi ro là không thể.
- 2.1.E.3 Việc chuyển giao rủi ro đặt gánh nặng của rủi ro lên một thực thể khác, chẳng hạn như công ty bảo hiểm, chính phủ hoặc người tiêu dùng.
- 2.1.E.4 Việc giảm thiểu rủi ro triển khai các biện pháp kiểm soát an ninh để giảm khả năng xảy ra hoặc tác động của một rủi ro.
- 2.1.E.5 Rủi ro dư thừa là rủi ro còn lại sau khi một tổ chức đã trải qua quá trình tránh, chuyển giao và giảm thiểu. Mức độ rủi ro dư thừa là mức độ rủi ro mà tổ chức sẵn sàng chấp nhận. Việc chấp nhận rủi ro thừa nhận thực tế rằng bảo mật tuyệt đối là không thể đạt được.
- 2.1.E.6 Để tiết kiệm nguồn lực tài chính và năng lực nhân viên, một tổ chức thường ưu tiên các giải pháp có hiệu quả về chi phí và dễ dàng triển khai cũng như bảo trì. Các giải pháp có hiệu quả về chi phí tốn kém hơn để lắp đặt và bảo trì so với tổn thất dự kiến từ một cuộc tấn công.
Mục tiêu học tập 2.1.F: Xác định các loại biện pháp kiểm soát an ninh.
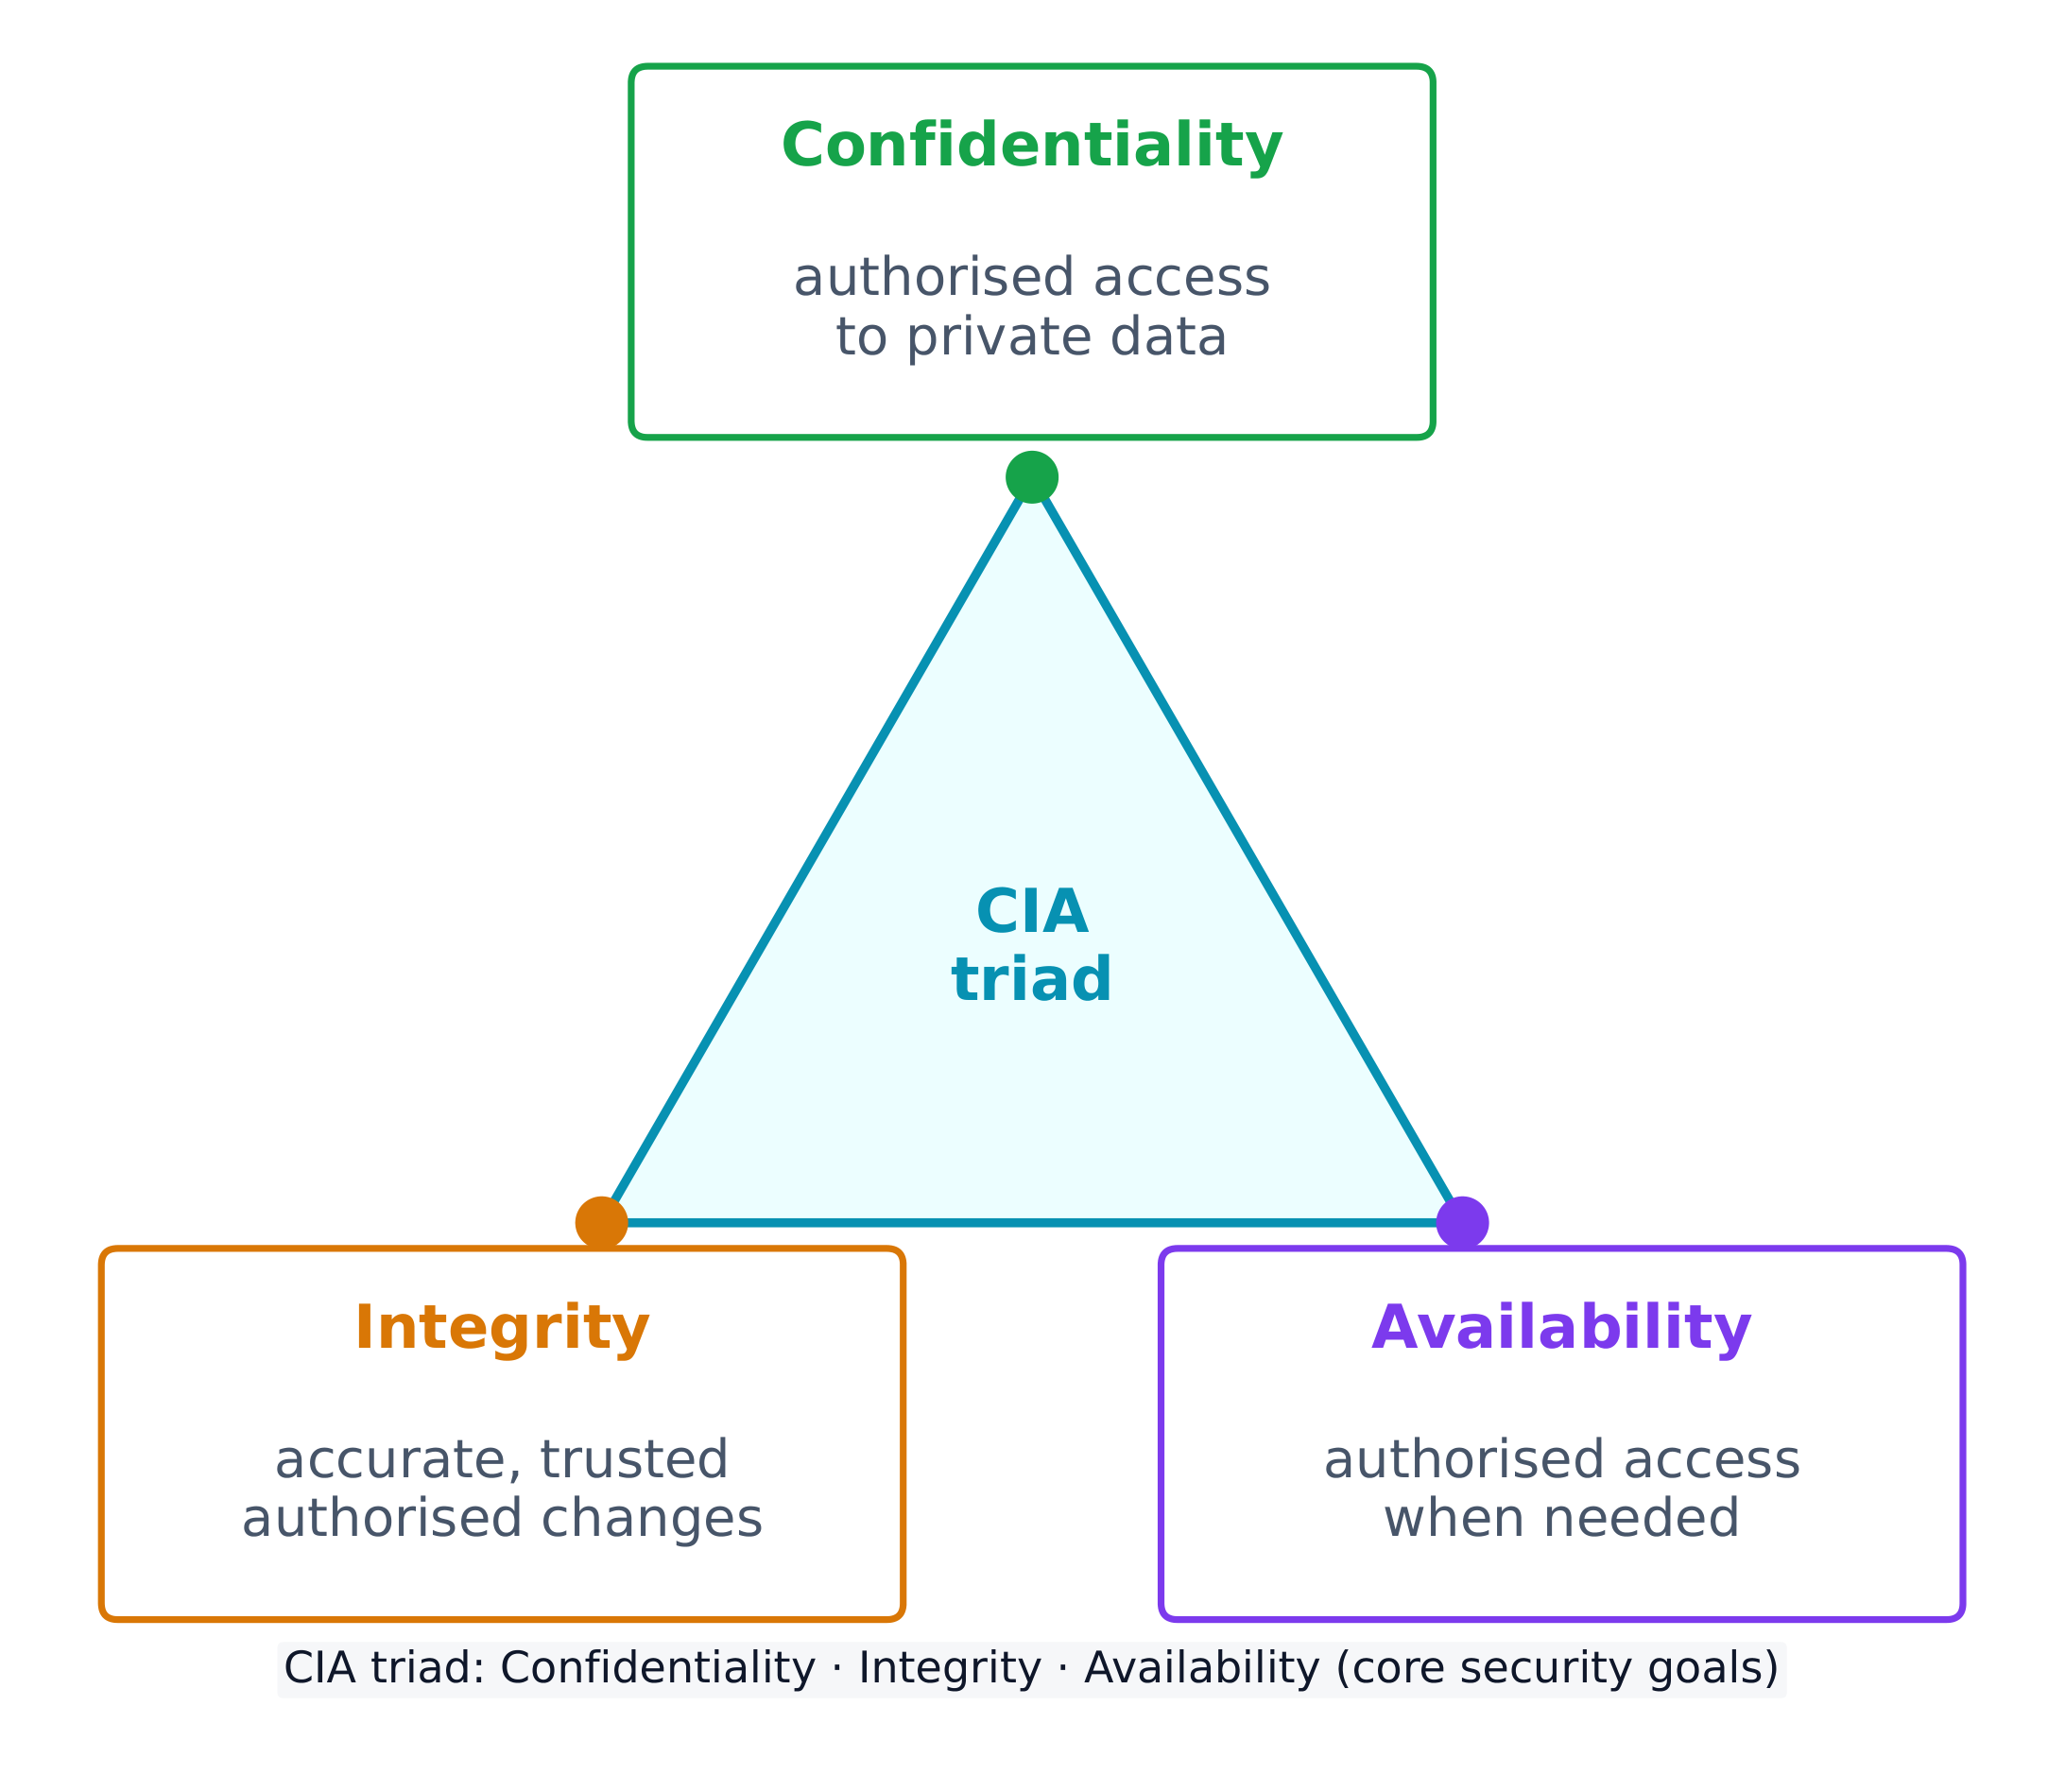
- 2.1.F.1 Các biện pháp kiểm soát an ninh giải quyết ít nhất một trong các nguyên tắc sau:
- Tính bí mật đảm bảo rằng chỉ những cá nhân, hệ thống hoặc quy trình được ủy quyền mới có thể truy cập dữ liệu. Các hệ thống thiếu tính bí mật dễ bị tổn thương trước việc trộm cắp hoặc phá hủy dữ liệu.
- Tính toàn vẹn đảm bảo dữ liệu chính xác và đáng tin cậy. Các hệ thống thiếu tính toàn vẹn dễ bị tổn thương trước việc thao túng dữ liệu.
- Tính khả dụng đảm bảo dữ liệu và dịch vụ có thể truy cập được bởi các cá nhân được ủy quyền khi cần thiết. Các hệ thống thiếu tính khả dụng có thể gặp phải thời gian ngừng hoạt động bất ngờ.
- 2.1.F.2 Các biện pháp kiểm soát an ninh có thể được phân loại theo loại hình.
- Biện pháp kiểm soát vật lý cung cấp sự an toàn trong không gian vật lý và bao gồm khóa, hàng rào, camera, cọc chắn và nhân viên bảo vệ.
- Biện pháp kiểm soát kỹ thuật cung cấp sự an toàn trong không gian số và bao gồm tường lửa, phần mềm chống mã độc và mã hóa.
- Biện pháp kiểm soát quản trị cung cấp các quy tắc, hướng dẫn, chính sách và quy trình quy định những gì cần được đặt để đảm bảo an ninh và bao gồm chính sách mật khẩu, xem xét quyền truy cập định kỳ và kế hoạch ứng phó với sự cố (IRP).
- 2.1.F.3 Các biện pháp kiểm soát an ninh có thể được phân loại theo chức năng.
- Biện pháp kiểm soát phòng ngừa giải quyết các lỗ hổng tiềm ẩn với mục tiêu ngăn chặn kẻ thù tấn công và bao gồm khóa và mã hóa.
- Biện pháp kiểm tra phát hiện giúp xác định các cuộc tấn công khi chúng xảy ra và bao gồm hệ thống phát hiện xâm nhập (IDS), camera và hệ thống quản lý sự kiện và sự cố an ninh (SIEM).
- Biện pháp kiểm soát khắc phục sửa chữa các vấn đề và giúp khôi phục hệ thống về trạng thái hoạt động và bao gồm vá lỗi lỗ hổng, sửa chữa đầu đọc thẻ hỏng và hệ thống ngăn chặn xâm nhập (IPS).
Mục tiêu học tập 2.1.G: Giải thích tại sao chiến lược an ninh đa lớp là cần thiết để bảo vệ tổ chức một cách tối ưu.
- 2.1.G.1 Chiến lược an ninh đa lớp, hay phòng thủ nhiều tầng, sử dụng nhiều loại biện pháp kiểm soát an ninh khác nhau để bảo vệ dữ liệu và hệ thống nhạy cảm.
- 2.1.G.2 Chiến lược an ninh đa lớp cho phép tổ chức giải quyết các loại mối đe dọa khác nhau, mỗi loại đều có biện pháp kiểm soát an ninh phù hợp nhất để giảm thiểu.
- 2.1.G.3 Chiến lược an ninh đa lớp cho phép khả năng phục hồi trong bảo vệ dữ liệu, do đó khi một biện pháp kiểm soát an ninh bị kẻ thù vượt qua, một biện pháp kiểm soát an ninh khác vẫn có thể ngăn chặn việc truy cập vào dữ liệu hoặc hệ thống hoặc hạn chế thiệt hại gây ra cho dữ liệu hoặc hệ thống.
- 2.1.G.4 Các lớp trong chiến lược an ninh đa lớp có thể bao gồm con người, vật lý, mạng, thiết bị, ứng dụng và dữ liệu.