Objetivo de Aprendizagem 2.1.A: Identificar ataques de engenharia social.
- 2.1.A.1 Engenheiros sociais usam táticas psicológicas para manipular alvos a tomar uma ação desejada.
- 2.1.A.2 Pretexting é quando adversários criam uma razão credível para entrar em contato com um alvo.
- 2.1.A.3 Autoridade é quando adversários se passam por alguém com poder sobre um alvo ou fingem transmitir instruções dessa pessoa.
- 2.1.A.4 Intimidação é quando adversários declaram consequências negativas se demandas não forem atendidas.
- 2.1.A.5 Consenso é quando adversários criam pressão social fazendo um alvo acreditar que todos os outros estão realizando uma ação desejada.
- 2.1.A.6 Escassez é quando adversários criam uma sensação de disponibilidade limitada.
- 2.1.A.7 Familiaridade é quando adversários fingem ser ou conhecer alguém próximo a um alvo para estabelecer confiança.
- 2.1.A.8 Urgência é quando adversários criam um prazo que requer ação rápida por parte de um alvo para evitar consequências negativas.
Objetivo de Aprendizagem 2.1.B: Identificar tipos de adversários.
- 2.1.B.1 Script kiddies são adversários de baixa habilidade que usam ferramentas desenvolvidas por outros sem entender como as ferramentas funcionam. Eles são frequentemente motivados pela ganância ou pelo desejo de reconhecimento.
- 2.1.B.2 Hacktivistas são motivados por causas sociais, políticas ou pessoais. Eles comprometem computadores e redes para apoiar sua causa ou impedir danos percebidos, acreditando que seus objetivos justificam métodos ilegais.
- 2.1.B.3 Adversários internos são ameaças únicas porque possuem credenciais legítimas e acesso a sistemas e dados. Eles podem ser recrutados por terceiros maliciosos e podem ser motivados pela ganância ou vingança.
- 2.1.B.4 Ciberterroristas são motivados por política ou crenças e buscam perturbar comunidades inteiras, regiões ou nações através de ataques cibernéticos (ex.: atacar uma rede elétrica, planta de tratamento de água ou outra infraestrutura civil). Eles podem atuar independentemente ou em nome de governos ou organizações criminosas.
- 2.1.B.5 Organizações criminosas transnacionais buscam lucro financeiro principalmente implantando ransomware e roubando propriedade intelectual corporativa (PI) para vender em mercados ilegais.
Objetivo de Aprendizagem 2.1.C: Descrever as fases de um ataque cibernético.
- 2.1.C.1 Ataques cibernéticos visam perturbar, prejudicar, roubar ou destruir dispositivos, redes ou dados. Os adversários atuam em fases, que nem sempre são usadas em cada ataque. As fases são:
- i. Reconhecimento
- ii. Acesso inicial
- iii. Persistência
- iv. Movimento lateral
- v. Tomada de ação
- vi. Evitação de detecção
- 2.1.C.2 Na fase de reconhecimento de um ataque, os adversários coletam o máximo de informações possível sobre seu alvo, muitas vezes usando inteligência de fontes abertas (OSINT), que é informação livremente disponível.
- 2.1.C.3 Na fase de acesso inicial de um ataque, os adversários estabelecem uma base no computador do alvo, geralmente através de engenharia social ou credenciais comprometidas ou fracas.
- 2.1.C.4 Após ganhar acesso durante um ataque, os adversários estabelecem persistência para manter o acesso sem precisar recuperá-lo. Eles podem usar um protocolo de comando e controle (C2) para enviar comandos ao dispositivo e receber saídas, frequentemente através de malware como um trojan de acesso remoto (RAT) ou rootkit.
- 2.1.C.5 Na fase de movimento lateral de um ataque, os adversários tentam escalar seus privilégios acessando computadores e contas de usuário com permissões elevadas para serviços e dados.
- 2.1.C.6 Na fase de tomada de ação de um ataque, os adversários agem conforme seus objetivos coletando dados direcionados, extraindo-os e perturbando serviços ou destruindo dados.
- 2.1.C.7 Na fase final de um ataque, muitos adversários tentam evitar a detecção removendo ou editando arquivos de log e apagando outros arquivos que possam ter plantado nos dispositivos (ex.: malware).
Objetivo de Aprendizagem 2.1.D: Descrever o processo de avaliação de riscos.
- 2.1.D.1 Risco ocorre quando uma ameaça pode explorar uma vulnerabilidade para comprometer um ativo.
- 2.1.D.2 Um ativo é qualquer coisa valiosa. Ativos incluem recursos financeiros, propriedade intelectual, dados, infraestrutura digital, bens físicos e reputação.
- 2.1.D.3 A avaliação de risco considera dois fatores:
- A probabilidade de um ataque contra uma vulnerabilidade específica
- A severidade dos danos projetados de um ataque contra uma vulnerabilidade específica
- 2.1.D.4 A probabilidade de uma vulnerabilidade ser explorada depende de muitos fatores, incluindo:
- O valor do alvo: Os adversários são mais propensos a atacar alvos que consideram valiosos.
- O nível de habilidade necessário para explorar a vulnerabilidade (ou seja, a dificuldade): Vulnerabilidades com exploits bem documentados geralmente exigem menos habilidade e podem ser executadas por mais adversários.
- A motivação e as capacidades dos prováveis adversários: Adversários altamente motivados e habilidosos são mais propensos a serem capazes de realizar exploits mais complexos.
- 2.1.D.5 A severidade de um ataque é frequentemente medida pelo custo financeiro, que também pode incluir impactos reputacionais e operacionais.
- Exemplos ilustrativos para 2.1.D.5:
- Um hacktivista é apaixonado por práticas ilegais de pesca apoiadas por uma empresa local de produção de alimentos. A página principal dessa empresa de produção de alimentos seria um alvo de alto valor para esse hacktivista; desfigurar a página da web para expor o apoio da empresa à pesca ilegal não traria ganho financeiro ao adversário, mas permitiria que ele levantasse consciência sobre uma questão que o motiva.
- Exemplos ilustrativos para 2.1.D.5:
- 2.1.D.6 O resultado de uma avaliação de risco pode ser quantitativo ou qualitativo.
- A avaliação quantitativa de riscos atribui um valor numérico a uma vulnerabilidade com base em uma escala numérica (por exemplo, 1–10) ou impacto quantificável, que pode ser financeiro (por exemplo, um risco anual de $10,000).
- Exemplos ilustrativos para 2.1.D.6:
- Baixo, médio, alto, severo
- Provável baixo impacto, improvável baixo impacto, improvável alto impacto, provável alto impacto
- 2.1.D.7 A documentação da avaliação de risco deve incluir:
- Ativos vulneráveis e seu valor
- Descrições das prováveis ameaças aos ativos
- Detalhes de vulnerabilidades específicas para ativos específicos e como seriam exploradas
- Uma explicação da severidade dos danos (financeiros, operacionais, reputacionais, etc.) se um ativo específico fosse comprometido, e a probabilidade desse comprometimento ocorrer
- Uma classificação final, quantitativa ou qualitativa, para cada risco identificado
- Exemplos ilustrativos para 2.1.D.7:
- Pontuação escalonada (ex.: 1–10)
- Valor monetário (por exemplo, um risco de $10,000 risk vs. a$100,000)
Objetivo de Aprendizagem 2.1.E: Identificar estratégias para gerenciar riscos.
- 2.1.E.1 Uma vez que um risco tenha sido identificado e avaliado, uma organização tem quatro opções para gerenciar esse risco:
- i. Evitar
- ii. Transferir
- iii. Mitigar
- iv. Aceitar
- 2.1.E.2 A evitação de risco interrompe a atividade que está gerando o risco. Se a atividade for uma parte crítica da missão ou propósito de uma organização, então a evitação não é possível.
- 2.1.E.3 A transferência de risco coloca o ônus do risco em outra entidade, como uma seguradora, um governo ou consumidores.
- 2.1.E.4 A mitigação de risco implementa controles de segurança para reduzir a probabilidade ou o impacto de um risco.
- 2.1.E.5 Risco residual é o risco que permanece após uma organização ter passado pela evitação, transferência e mitigação. O risco residual é o nível de risco que uma organização está disposta a aceitar. A aceitação de risco reconhece o fato de que a segurança absoluta é inatingível.
- 2.1.E.6 Para conservar recursos financeiros e capacidade de funcionários, uma organização frequentemente favorecerá soluções que sejam rentáveis e fáceis de implementar e manter. Soluções rentáveis custam menos para instalar e manter do que a perda esperada de um ataque.
Objetivo de Aprendizagem 2.1.F: Identificar tipos de controles de segurança.
- 2.1.F.1 Controles de segurança abordam pelo menos um dos seguintes princípios:
- Confidencialidade garante que apenas pessoas autorizadas, sistemas ou processos possam acessar dados. Sistemas sem confidencialidade são vulneráveis a roubo ou destruição de dados.
- Integridade garante que os dados sejam precisos e confiáveis. Sistemas sem integridade são vulneráveis a manipulação de dados.
- Disponibilidade garante que dados e serviços estejam acessíveis a pessoas autorizadas quando necessários. Sistemas sem disponibilidade podem experimentar tempos de inatividade inesperados.
- 2.1.F.2 Controles de segurança podem ser classificados por tipo.
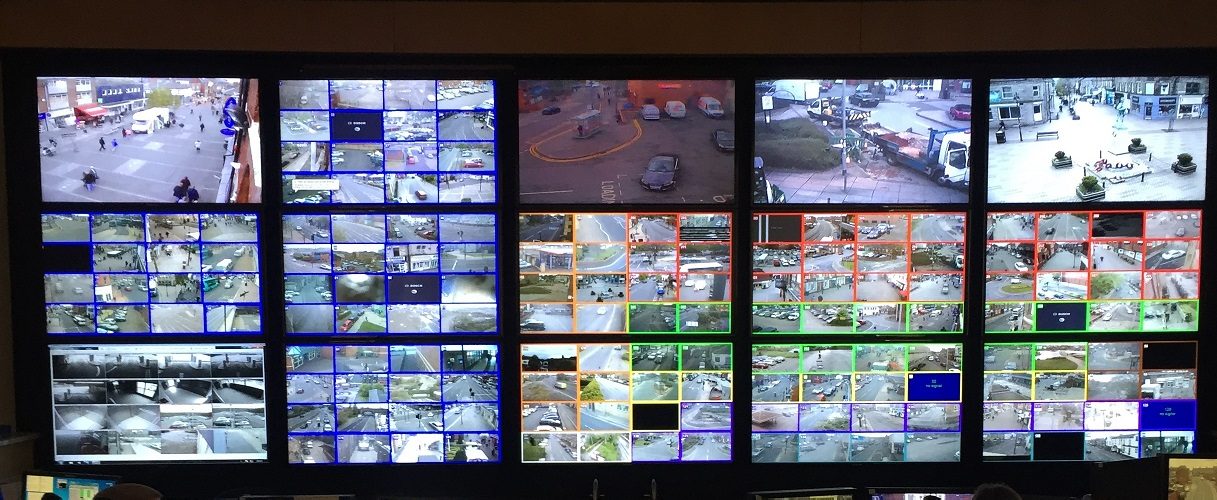
- Controles físicos fornecem segurança no espaço físico e incluem fechaduras, cercas e câmeras, bollards e guardas de segurança.
- Controles técnicos fornecem segurança no espaço digital e incluem firewalls, software anti-malware e criptografia.
- Controles gerenciais fornecem regras, diretrizes, políticas e procedimentos que especificam o que a segurança deve estar em lugar e incluem políticas de senhas, revisões regulares de acesso e planos de resposta a incidentes (IRPs).
- 2.1.F.3 Controles de segurança podem ser classificados por função.
- Controles preventivos abordam vulnerabilidades potenciais com o objetivo de impedir que um adversário ataque e incluem fechaduras e criptografia.
- Controles detectores ajudam a identificar ataques quando ocorrem e incluem sistemas de detecção de intrusão (IDSs), câmeras e sistemas de gerenciamento de eventos e incidentes de segurança (SIEM).
- Controles corretivos corrigem problemas e ajudam a restaurar sistemas para um estado operacional e incluem correção de vulnerabilidades, reparo de leitores de cartão quebrados e sistemas de prevenção de intrusão (IPSs).
Objetivo de Aprendizagem 2.1.G: Explicar por que uma estratégia de segurança em profundidade é necessária para proteger optimalmente uma organização.
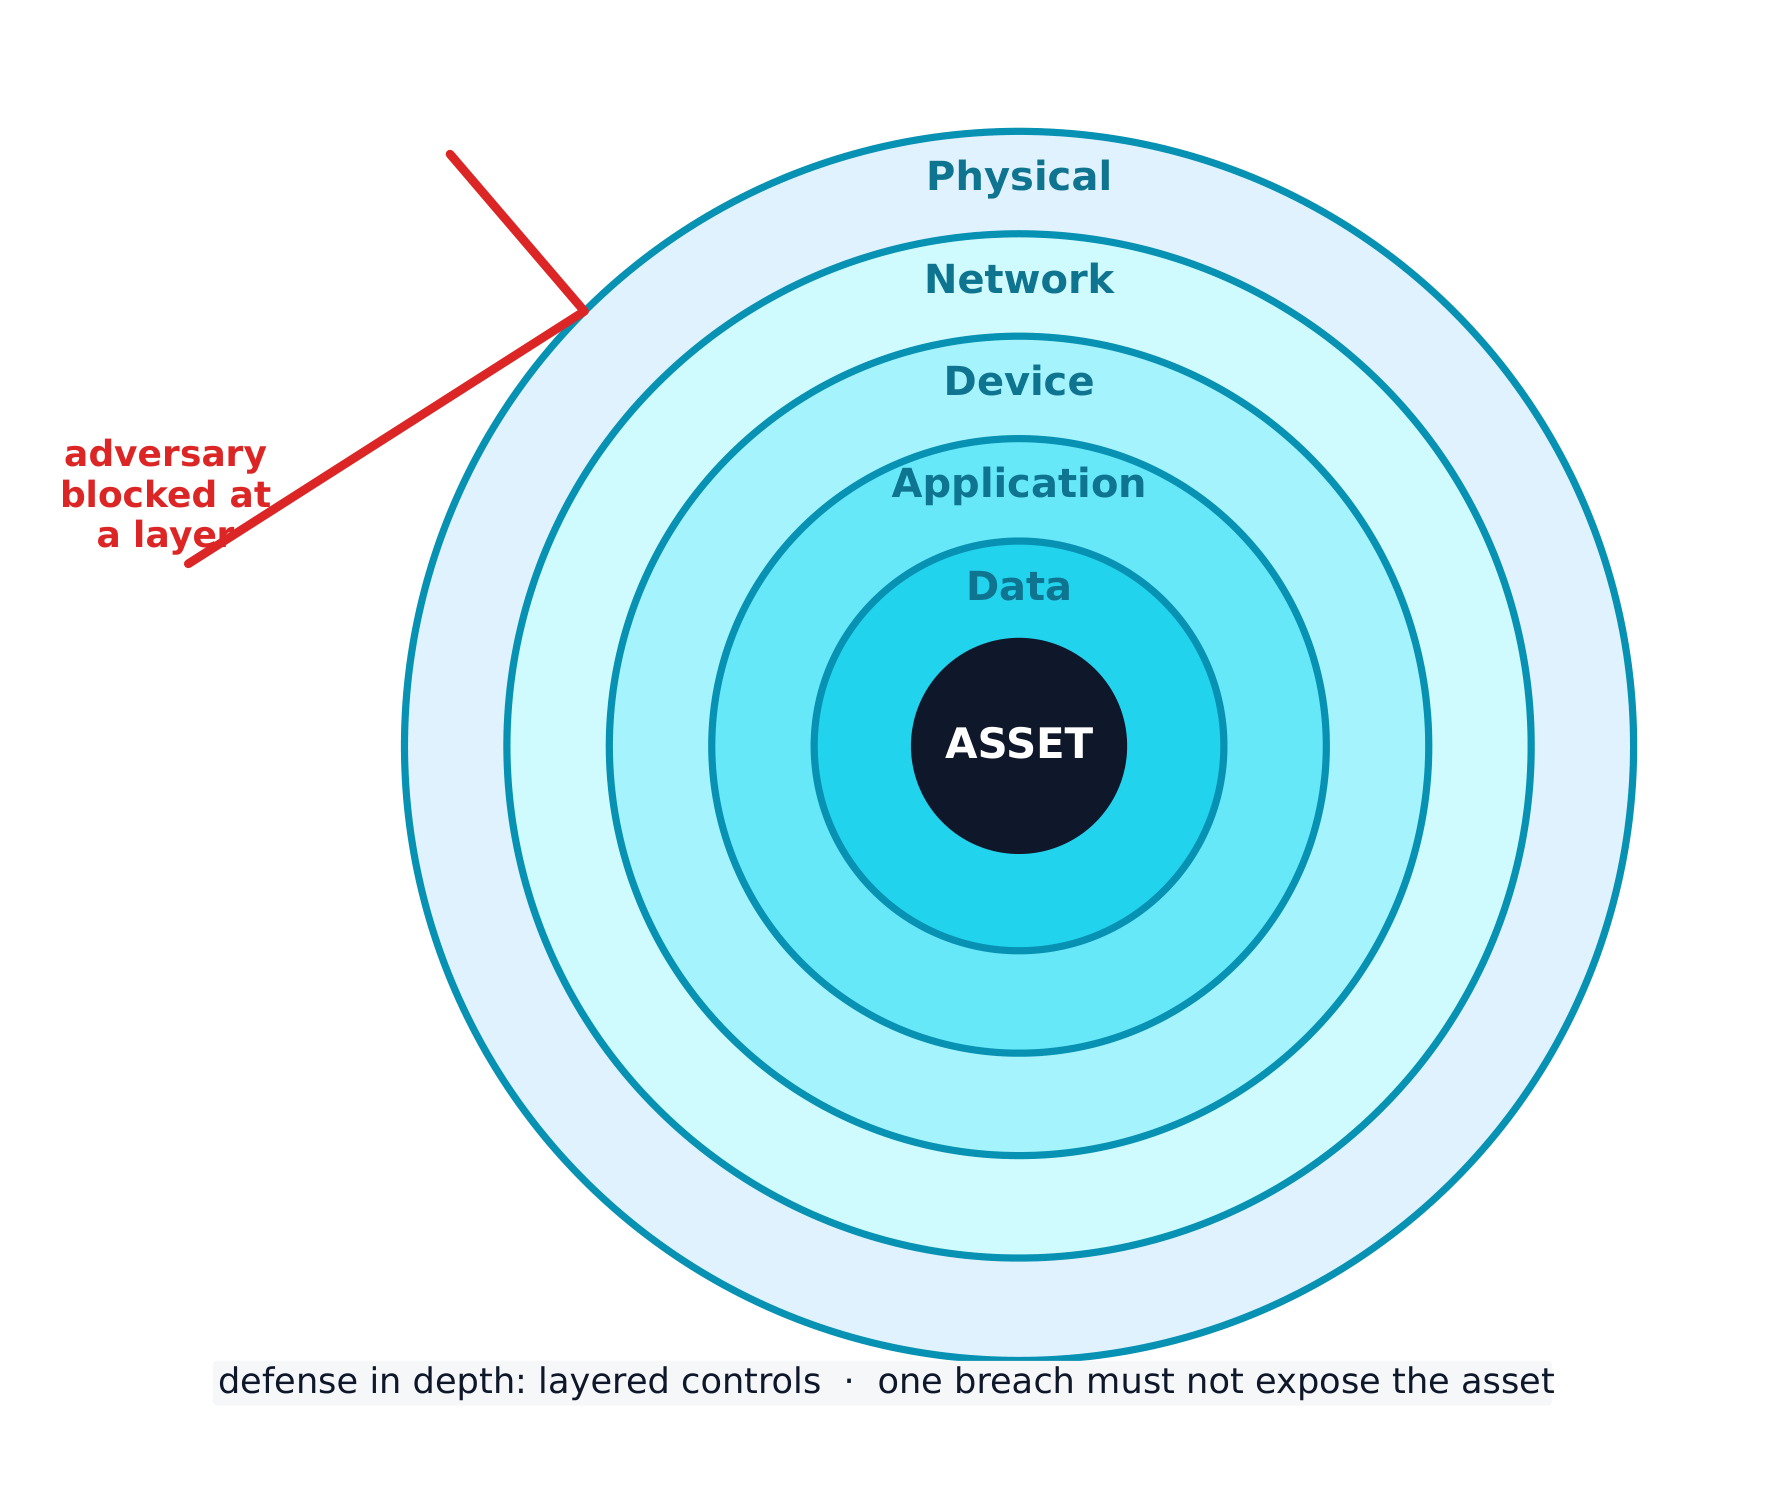
- 2.1.G.1 Uma estratégia de defesa em profundidade, ou defesa em camadas, usa múltiplos tipos de controles de segurança para proteger dados e sistemas sensíveis.
- 2.1.G.2 Uma estratégia de defesa em profundidade permite que uma organização aborde diferentes tipos de ameaças, cada uma com um controle de segurança mais adequado para mitigá-la.
- 2.1.G.3 Uma estratégia de defesa em profundidade permite resiliência na proteção de dados para que, quando um controle de segurança for contornado por um adversário, outro controle de segurança ainda possa impedir o acesso aos dados ou sistema ou limitar os danos causados aos dados ou sistema.
- 2.1.G.4 Camadas em uma estratégia de defesa em profundidade podem incluir humano, físico, rede, dispositivo, aplicativo e dados.