Pular para o conteúdo

Segurança de Redes

Segurança Cibernética do AP · Tópico 3

Treinar
Videoaula para este tópico Abrir a página do vídeo
9:26

Segurança de Redes

Você envia uma mensagem ao seu banco. Ela chega. A resposta volta. Tudo parece normal. Mas alguém está sentado quietamente entre você, lendo cada mensagem…

Narração em inglês · Legendas em inglês + 中文 gravadas

3.1

Vulnerabilidades e Ataques de Rede

Programa

Objetivo de Aprendizagem 3.1.A: Identificar ataques de rede comuns.

  • 3.1.A.1 O protocolo de resolução de endereços (ARP) é usado por um gateway padrão em uma rede para estabelecer uma tabela que associa endereços de internet protocol (IP) a endereços de controle de acesso de mídia (MAC). Um ataque de envenenamento ARP ocorre quando um adversário envia pacotes ARP falsificados ao gateway padrão para modificar a tabela, de modo que o dispositivo do adversário receba tráfego destinado ao alvo, vinculando o endereço IP do alvo ao MAC do adversário. Falsificar um endereço MAC é chamado de spoofing de MAC. Este é um exemplo de ataque on-path (ou ataque homem-no-meio), que ocorre quando um adversário interrompe um fluxo de dados entre duas partes, captura os dados de ambas as partes e copia ou altera os dados antes de enviá-los adiante. Ambas as partes acham que estão se comunicando diretamente entre si, mas na verdade cada uma está se comunicando com o adversário que intercepta secretamente suas mensagens.
  • 3.1.A.2 Um ataque de inundação de MAC ocorre quando um adversário envia muitos quadros Ethernet ao switch-alvo, cada um com um endereço MAC diferente. Isso pode forçar o switch a entrar no modo de broadcast, e o adversário então pode coletar todos os quadros da rede (pois estão sendo transmitidos para todos), o que poderia permitir que o adversário acesse informações sensíveis. Este é um exemplo de escuta espional (ou sniffing), que ocorre quando um adversário captura dados em trânsito e pode gravar e copiar os dados.
  • 3.1.A.3 Um ataque de envenenamento DNS (Domain Name System) ocorre quando um adversário se faz passar por um servidor de nomes autoritário (NS) e implanta um registro DNS falso em um servidor DNS para redirecionar o tráfego do navegador para um site malicioso projetado para roubar credenciais. Este é um exemplo de colheita de credenciais, que ocorre quando adversários configuram um site de login falso que parece ser real. Usuários despreocupados inserem suas credenciais reais, que são capturadas e usadas pelos adversários.
  • 3.1.A.4 Um ataque smurf tenta sobrecarregar uma rede com solicitações de Internet Control Message Protocol (ICMP). É um tipo de ataque de negação de serviço (DoS), que torna um sistema ou recurso indisponível para usuários autorizados. Durante um ataque smurf, um adversário envia muitas solicitações ICMP com o endereço da vítima para o endereço de broadcast da rede. O gateway da rede então envia essas solicitações para todos os dispositivos da rede. Cada dispositivo na rede responde para o endereço da vítima, criando uma inundação de tráfego que pode bloquear mensagens legítimas. Quando múltiplos dispositivos atacam o mesmo alvo simultaneamente, chama-se ataque de negação de serviço distribuído (DDoS).

Objetivo de Aprendizagem 3.1.B: Explicar como adversários podem explorar vulnerabilidades de rede para roubar, interromper ou destruir a comunicação de rede.

  • 3.1.B.1 Adversários podem enviar tráfego malicioso para dentro de uma rede para inundá-la criando um DoS, mapear a estrutura interna da rede ou fazer spoofing de um dispositivo legítimo. Redes sem firewalls, ou com firewalls configurados incorretamente, são vulneráveis a esse tipo de ataque.
  • 3.1.B.2 Adversários que comprometeram um dispositivo frequentemente tentam aproveitar seu acesso para comprometer outros dispositivos na rede local (LAN).
  • 3.1.B.3 Adversários que se conectam fisicamente a uma porta de dados podem ganhar acesso a uma LAN através da porta do switch, a menos que a segurança de porta esteja habilitada. Isso permite que adversários lancem ataques DoS ou realizem ataques de inundação de MAC ou spoofing de MAC.
  • 3.1.B.4 Adversários posicionados fora de espaços fisicamente seguros podem capturar sinais e quadros beacon de um ponto de acesso sem fio que está transmitindo para fora do espaço físico. Isso permite que eles reunam informações sobre a rede sem fio e tentem escutas espionais e ataques criptográficos contra ela.
  • 3.1.B.5 Adversários podem tentar ingressar em redes para lançar ataques a partir do interior das redes. Redes que não autenticam dispositivos e usuários facilitam a entrada de adversários.
  • 3.1.B.6 Se houver uma porta de rede aberta, um adversário pode conectar um ponto de acesso sem fio à porta, criando um ponto de acesso rogue. O adversário poderia usar esse ponto de acesso rogue para acessar a rede interna sem fio (talvez até de fora do espaço físico). Isso permite ao adversário acesso direto à LAN, contornando qualquer firewall.
  • 3.1.B.7 Adversários podem tentar quebrar a criptografia sem fio e interceptar, roubar ou comprometer dados em uma rede.

Objetivo de Aprendizagem 3.1.C: Avaliar e documentar riscos decorrentes de vulnerabilidades de rede.

  • 3.1.C.1 Vulnerabilidades em uma rede podem levar a adversários a serem capazes de interceptar e alterar dados em trânsito, lançar ataques DoS ou mover-se lateralmente em uma rede para obter acesso a sistemas mais sensíveis ou críticos. Vulnerabilidades de rede podem constituir um risco para confidencialidade, integridade e disponibilidade.
  • 3.1.C.2 Existem varredores automatizados de vulnerabilidades que podem verificar redes, dispositivos e aplicativos quanto a vulnerabilidades conhecidas. Esses varredores produzem um relatório que geralmente inclui as vulnerabilidades detectadas, sua severidade e recomendações de mitigação.
  • 3.1.C.3 A exploração bem-sucedida de uma vulnerabilidade de rede geralmente requer habilidade técnica avançada e conhecimento. Isso pode impactar a probabilidade de uma exploração.
  • 3.1.C.4 Riscos elevados decorrentes de vulnerabilidades de rede permitem que um adversário cause facilmente um impacto significativo ao capturar tráfego de rede, fazer spoofing de um dispositivo legítimo na rede ou lançar um ataque DoS.
    • Exemplos ilustrativos para 3.1.C.4:
      • Uma organização possui uma única rede interna não segmentada que é acessível via rede sem fio com criptografia fraca, e nessa rede há um servidor executando seu aplicativo web proprietário.
  • 3.1.C.5 Riscos moderados decorrentes de vulnerabilidades de rede podem incluir vulnerabilidades que poderiam dar aos adversários a capacidade de obter informações sobre sistemas ou dispositivos em uma rede.
    • Exemplos ilustrativos para 3.1.C.5:
      • O firewall externo de uma organização não está configurado para bloquear tráfego ICMP externo.
  • 3.1.C.6 Riscos baixos decorrentes de vulnerabilidades de rede incluem vulnerabilidades que seriam difíceis de explorar e provavelmente teriam impactos negativos mínimos em uma organização.
    • Exemplos ilustrativos para 3.1.C.6:
      • Uma organização possui pontos de acesso sem fio que transmitem um quadro beacon, que contém o identificador de conjunto de serviços (SSID) da rede e os protocolos de criptografia sem fio.

Fonte: College Board AP Course and Exam Description

A man-in-the-middle attack
DDoS: a botnet floods a server

Uma rede conecta dispositivos para que possam compartilhar dados - e toda conexão é uma possível via de entrada. Você deve conhecer os clássicos ataques de rede e os truques por trás deles.

  • ARP poisoning 地址解析投毒 - o protocolo de resolução de endereços (ARP) 地址解析协议 associa endereços IP com endereços físicos MAC addresses 物理地址. Um adversário envia mensagens ARP falsas para que o tráfego destinado ao alvo flua para o adversário em vez disso. Este é um ataque on-path 中间人攻击 (também chamado de man-in-the-middle): o adversário se sinta secretamente entre duas partes, lendo e até alterando suas mensagens.
  • MAC flooding 物理地址泛洪 - inundar um interruptor 交换机 com endereços MAC falsos força-o para o modo de broadcast, permitindo que o adversário capture todo o tráfego. Esta é uma forma de eavesdropping 窃听.
  • DNS poisoning 域名投毒 - plantar um registro falso em um servidor de sistema de nomes de domínio (DNS) 域名系统 redireciona usuários para um site malicioso para roubar credenciais (credential harvesting 凭据收集).
  • Smurf attack - inundar uma rede com requisições ICMP direcionadas para o endereço de broadcast, para que todos os dispositivos respondam à vítima. É um ataque de negativa de serviço (DoS) 拒绝服务; quando muitas máquinas atacam simultaneamente torna-se uma negação de serviço distribuída (DDoS) 分布式拒绝服务.

Adversários exploram redes fracas para inundar, mapear ou suplantar dispositivos. Uma porta de dados física sem segurança de porta permite que um atacante conecte; uma porta aberta permite instalar um rogue access point 非法接入点 que contorna completamente o firewall. Avaliamos o risco de rede pelo impacto e pela quantidade de habilidade que a exploração requer.

Para encontrar fraquezas antes que um adversário faça, organizações executam um escaneador automático de vulnerabilidades 自动漏洞扫描器: uma ferramenta que verifica redes, dispositivos e aplicativos contra um banco de dados de vulnerabilidades conhecidas, produzindo depois um relatório listando cada uma encontrada, sua gravidade e uma mitigação 缓解措施 recomendada. Corrigir primeiro os itens de maior gravidade é parte central do gerenciamento de riscos de rede.

Explorar

Identifique o ataque de rede a partir de suas evidências

Cada ataque de rede deixa um rastro distinto: Envenenamento ARP = um IP com duas MACs; Inundação MAC = uma enxurrada de novas MACs; Envenenamento DNS = tráfego web mal direcionado; smurf/DoS = uma inundação que bloqueia o tráfego legítimo.

Vocabulário Treinar
Inglês Chinês Pinyin
ARP poisoning/ɑːp ˈpɔɪzənɪŋ/ 地址解析投毒 dì zhǐ jiě xī tóu dú
address resolution protocol (ARP)/əˈdres ˌrezəˈluːʃn ˈprəʊtəkɒl/ 地址解析协议 dì zhǐ jiě xī xié yì
MAC addresses/mæk əˈdresɪz/ 物理地址 wù lǐ dì zhǐ
on-path attack/ɒn pæθ əˈtæk/ 中间人攻击 zhōng jiān rén gōng jī
MAC flooding/mæk ˈflʌdɪŋ/ 物理地址泛洪 wù lǐ dì zhǐ fàn hóng
switch/swɪtʃ/ 交换机 jiāo huàn jī
eavesdropping/ˈiːvzdrɒpɪŋ/ 窃听 qiè tīng
DNS poisoning/ˌdiː en ˈes ˈpɔɪzənɪŋ/ 域名投毒 yù míng tóu dú
domain name system (DNS)/dəˈmeɪn neɪm ˈsɪstəm/ 域名系统 yù míng xì tǒng
credential harvesting/krɪˈdenʃl ˈhɑːvɪstɪŋ/ 凭据收集 píng jù shōu jí
denial of service (DoS)/dɪˈnaɪəl ɒv ˈsɜːvɪs/ 拒绝服务 jù jué fú wù
distributed denial of service (DDoS)/ˈdɪstrɪbjuːtɪd dɪˈnaɪəl ɒv ˈsɜːvɪs/ 分布式拒绝服务 fēn bù shì jù jué fú wù
rogue access point/rəʊɡ ˈækses pɔɪnt/ 非法接入点 fēi fǎ jiē rù diǎn
automated vulnerability scanner/ˈɔːtəmeɪtɪd ˌvʌlnərəˈbɪlɪti ˈskænə/ 自动漏洞扫描器 zì dòng lòu dòng sǎo miáo qì
mitigation/ˌmɪtɪˈɡeɪʃn/ 缓解措施 huǎn jiě cuò shī
firewall/ˈfaɪəwɔːl/ 防火墙 fáng huǒ qiáng
3.2

Protegendo Redes: Controles Gestores e Segurança Sem Fio

Programa

Objetivo de Aprendizagem 3.2.A: Identificar controles gerenciais relacionados à segurança de rede.

  • 3.2.A.1 Uma política de segurança de roteador definirá um padrão mínimo de configuração para roteadores na rede de uma organização e pode incluir:
    • Proibir contas de usuário locais (Todos os logins no roteador devem usar um servidor de autenticação aprovado.)
    • Desativar serviços desnecessários (ex: Telnet)
    • Exigir um firewall (Uma organização pode optar por um dispositivo de firewall separado do roteador.)
  • 3.2.A.2 Uma política de segurança de switch definirá um padrão mínimo de configuração para switches na rede de uma organização e pode incluir:
    • Proibir contas de usuário locais (Todos os logins no switch devem usar um servidor de autenticação aprovado.)
    • Exigir que a segurança de porta esteja habilitada.
    • Usar filtragem de MAC
  • 3.2.A.3 Uma política de VPN (Virtual Private Network) detalhará os requisitos mínimos de segurança para funcionários usando uma VPN para acessar a rede interna de uma organização, e pode incluir:
    • Uma lista de cargos dentro da organização que são permitidos a usar uma VPN para acessar a rede interna da organização
    • Requisitos de autenticação para funcionários usando uma VPN (ex: sistema de chave pública/privada ou MFA)
    • Proibição de túnel dividido (também chamado de túnel duplo)
  • 3.2.A.4 Uma política de segurança sem fio estabelecerá os requisitos mínimos de segurança para redes sem fio dentro de uma organização e pode incluir:
    • Exigir que os usuários se autentiquem na rede sem fio através de um protocolo de autenticação extensível (EAP) conectado a um servidor de autenticação aprovado
    • Exigir que todo o tráfego sem fio seja criptografado usando criptografia AES com comprimento de chave mínimo
    • Desativar quadros beacon em pontos de acesso sem fio

Objetivo de Aprendizagem 3.2.B: Configurar recursos de segurança de rede sem fio.

  • 3.2.B.1 Organizações podem desativar a transmissão de quadros beacon em pontos de acesso sem fio (WAPs) para dificultar que adversários encontrem sua rede sem fio e aprendam suas propriedades básicas.
  • 3.2.B.2 Organizações podem controlar a direção de transmissão e a intensidade do sinal de um WAP para que o sinal não se estenda além do espaço físico que o ponto de acesso deve cobrir.
  • 3.2.B.3 Organizações devem habilitar protocolos fortes de criptografia sem fio para garantir que quadros sem fio não sejam legíveis por adversários que possam interceptá-los.
    • Os protocolos de criptografia sem fio WEP, WPS e o WPA original possuem vulnerabilidades conhecidas e são inseguros.
    • O WPA3 é atualmente o algoritmo de criptografia sem fio mais forte.
  • 3.2.B.4 Organizações podem habilitar a filtragem de MAC para impedir que dispositivos não autorizados acessem a rede, e podem exigir que os usuários se autentifiquem ao ingressar em uma rede.

Fonte: College Board AP Course and Exam Description

Uma boa segurança de rede começa com políticas escritas que estabelecem um padrão mínimo: uma política de segurança do roteador e uma política de segurança do switch proíbem contas locais e exigem segurança de porta; uma política de VPN estabelece regras de autenticação e proíbe split tunneling (separação de túnel); e uma política de segurança sem fio exige criptografia forte e acesso autenticado.

Para redes sem fio especificamente, organizações desabilitam quadros beacon para que a rede seja mais difícil de encontrar, controlam a força do sinal para que não vaze para fora do prédio, habilitam criptografia forte - WPA3 é a mais forte atualmente, enquanto o antigo WEP e o original WPA estão quebrados - e usam filtro MAC para permitir apenas dispositivos conhecidos.

Vocabulário Treinar
Inglês Chinês Pinyin
split tunneling/splɪt ˈtʌnəlɪŋ/ 分离隧道 fēn lí suì dào
WPA3/ˌdʌbljuː piː eɪ ˈθriː/ Wi-Fi 保护接入第三代 bǎo hù jiē rù dì sān dài
Network segmentation/ˈnetwɜːk ˌseɡmənˈteɪʃn/ 网络分段 wǎng luò fēn duàn
subnets/ˈsʌbnets/ 子网 zi wǎng
screened subnet/skriːnd ˈsʌbnet/ 屏蔽子网 píng bì zi wǎng
3.3

Protegendo Redes: Segmentação

Programa

Objetivo de Aprendizagem 3.3.A: Identificar técnicas para segmentar uma rede.

  • 3.3.A.1 Zonas e regras de firewall podem ser usadas para criar uma subnet filtrada (também conhecida como zona desmilitarizada, ou DMZ)—um segmento de rede que fica entre redes públicas externas, como a internet, e redes internas privadas. Uma subnet filtrada é tipicamente uma zona de segurança inferior às redes internas privadas e tipicamente aloja os recursos expostos publicamente de uma organização, separando-os da rede interna.
  • 3.3.A.2 A sub-redes (subnetting) pode ser usada para criar diferentes sub-redes baseadas em endereçamento IP. Se um dispositivo é comprometido por um adversário, as sub-redes podem conter uma violação de segurança para reduzir o número de dispositivos expostos.
  • 3.3.A.3 Switches podem ser usados para criar VLANs, que separam logicamente dispositivos fisicamente conectados a switches centrais.

Objetivo de Aprendizagem 3.3.B: Explicar por que a segmentação de rede pode aumentar a segurança da rede.

  • 3.3.B.1 A segmentação de rede refere-se ao processo de dividir uma rede em segmentos menores ou sub-redes (subnets) isolados.
  • 3.3.B.2 Dividir uma rede em sub-redes menores isola o tráfego de rede, o que pode prevenir ataques a uma sub-rede sem afetar dispositivos em outras sub-redes.
  • 3.3.B.3 A segmentação de rede pode permitir que diferentes políticas e controles de segurança sejam aplicados a diferentes segmentos da rede, permitindo zonas de alta segurança e zonas de baixa segurança.
  • 3.3.B.4 A segurança de porta em um switch pode evitar o flooding de MAC limitando o número de endereços atribuíveis a qualquer porta individual do switch.

Fonte: College Board AP Course and Exam Description

Segmentação de rede (网络分段) divide uma rede em pedaços menores e isolados (sub-redes / 子网). Se uma sub-rede for comprometida, os danos ficam contidos e não se espalham.

Um padrão chave é a sub-rede blindada (屏蔽子网), também chamada de DMZ (隔离区). Ela fica entre a internet pública e a rede interna privada, abrigando servidores de exposição pública da organização em uma zona de menor segurança — separada dos sistemas internos sensíveis.

A sub-rede blindada (DMZ) coloca servidores públicos entre dois firewalls, longe da rede privada

Os segmentos também podem ser construídos com subnetting (por endereço IP) ou VLANs (虚拟局域网, separando logicamente dispositivos no mesmo switch). Cada segmento pode então receber sua própria política de segurança — zonas de alta segurança e baixa segurança.

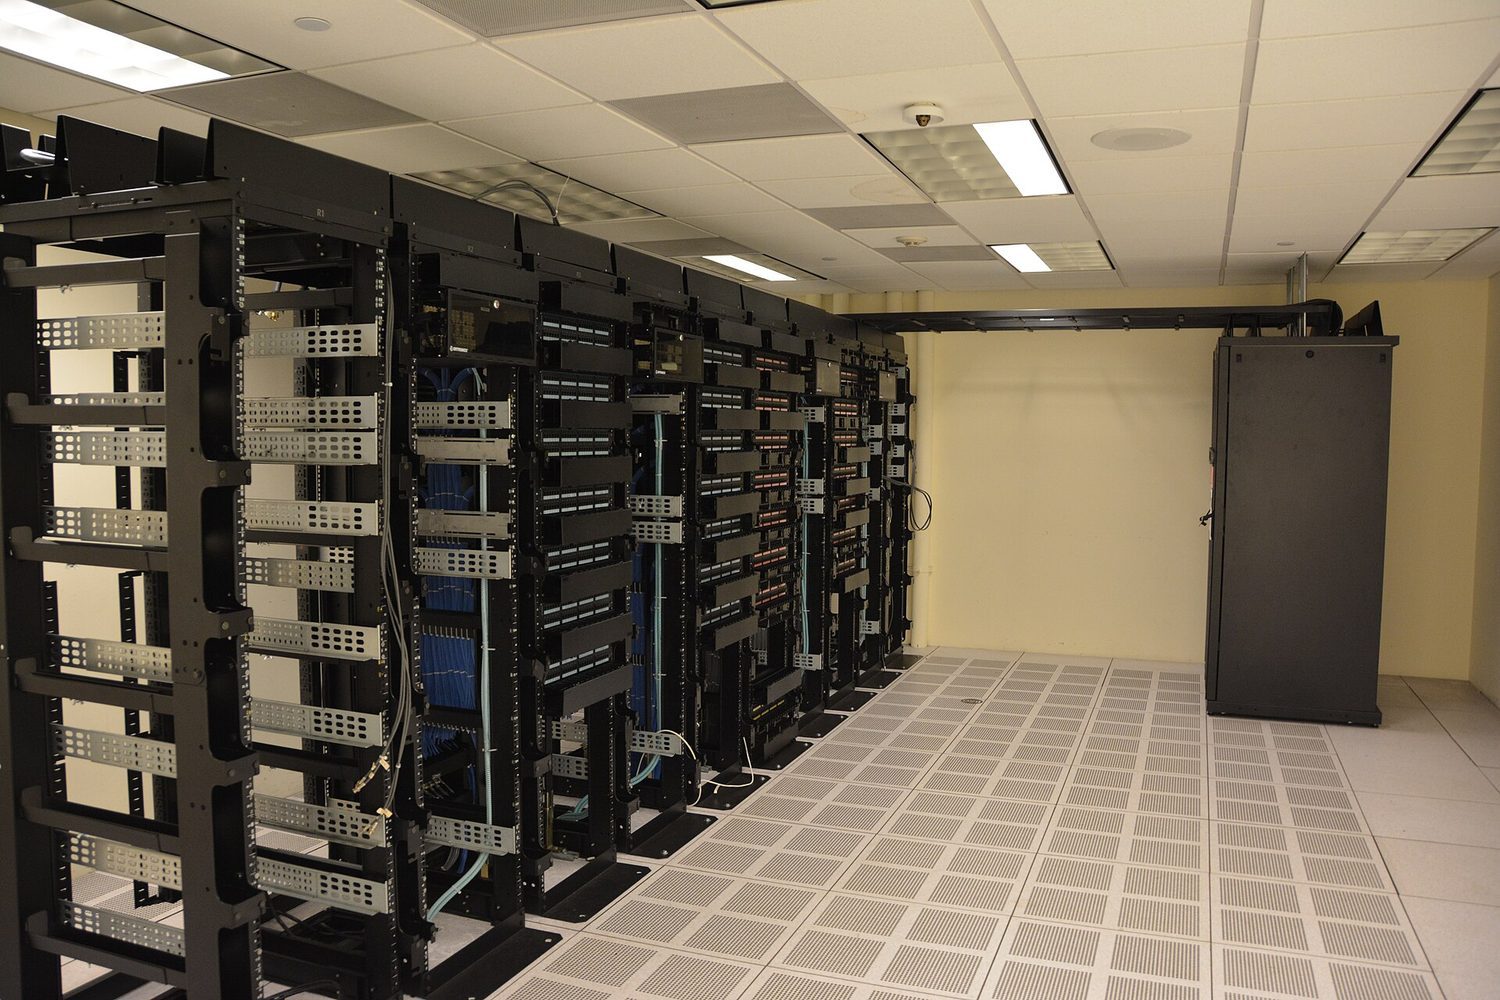
Gabinetes de servidores: a segmentação de rede isola sistemas para que uma violação não abra tudo
Vocabulário Treinar
Inglês Chinês Pinyin
DMZ/ˌdiː em ˈzed/ 隔离区 gé lí qū
VLANs/ˈviːlænz/ 虚拟局域网 xū nǐ jú yù wǎng
3.4

Protegendo Redes: Firewalls

Programa

Objetivo de Aprendizagem 3.4.A: Identificar tipos de firewalls baseados em rede.

  • 3.4.A.1 Um firewall é usado para permitir ou negar tráfego de rede entrando ou saindo de uma rede. O próprio firewall é um software que pode ser hospedado em um dispositivo independente ou integrado em outro dispositivo de rede, como um roteador.
  • 3.4.A.2 Um firewall sem estado filtra o tráfego com base em informações nos cabeçalhos dos pacotes, como endereços IP, portas e protocolos.
  • 3.4.A.3 Um firewall com estado (também conhecido como filtragem dinâmica de pacotes) rastreia o estado das conexões de rede que passam pelo firewall e pode filtrar de acordo com regras relacionadas à conexão, além da filtragem feita por um firewall sem estado. Isso permite maior controle sobre o conteúdo permitido dentro e fora de uma rede.
  • 3.4.A.4 Um firewall de próxima geração (NGFW) possui as capacidades típicas de firewalls sem estado e com estado, além de recursos avançados adicionais, como prevenção de intrusão, inspeção profunda de pacotes e filtragem por tipo de aplicativo.

Objetivo de Aprendizagem 3.4.B: Explicar como um firewall usa uma lista de controle de acesso para permitir ou negar tráfego entrando ou saindo de uma rede.

  • 3.4.B.1 Administradores de rede criam um conjunto de regras, chamado lista de controle de acesso (ACL), que um firewall usa para permitir ou negar tráfego de rede de entrada e saída.
  • 3.4.B.2 As regras da ACL são verificadas em ordem e a primeira regra que corresponder aos critérios será executada para os dados especificados.
  • 3.4.B.3 Uma ACL típica especificará a direção do tráfego (entrada ou saída), o critério para filtragem (endereços IP, porta lógica, serviço ou aplicativo) e a ação a ser tomada (permitir ou negar).

Objetivo de Aprendizagem 3.4.C: Determinar a posição efetiva de firewalls em uma rede.

  • 3.4.C.1 Cada segmento de uma rede deve ter um firewall para controlar o fluxo de dados entrando e saindo desse segmento.
  • 3.4.C.2 Os segmentos de rede podem ter diferentes necessidades de segurança com base nos dados e serviços contidos neles. O nível de segurança de cada firewall pode ser definido independentemente.
  • 3.4.C.3 Cada ponto de entrada e saída de dados entre a rede interna e a internet pública deve ter um firewall.

Objetivo de Aprendizagem 3.4.D: Configurar um firewall para gerenciar o fluxo de tráfego de rede.

  • 3.4.D.1 Os requisitos para um firewall especificarão que tipo de tráfego de quais origens ou para quais destinos deve ser permitido ou negado.
  • 3.4.D.2 Regras específicas para um firewall podem permitir ou negar tráfego de entrada ou saída com base na porta de origem ou destino, endereço IP, serviço, protocolo ou aplicativo.
    • Exemplos ilustrativos para 3.4.D.2:
      • Permitir TCP porta 22 de entrada de TODOS; (essa regra permitirá todo o tráfego TCP de entrada com porta de destino 22, que é a porta designada para o protocolo SSH)
      • Negar TCP porta 80 de entrada de 192.168.1.0/24; (essa regra negará o tráfego TCP de entrada com porta de destino 80 de endereços IP no intervalo 192.168.1.0-192.168.1.255)
  • 3.4.D.3 As regras são implementadas em ordem, e alterar a ordem de um conjunto de regras pode mudar qual tráfego é permitido ou negado. Deve-se considerar a precedência das prioridades de filtragem ao estabelecer a ordem das regras.
    • Exemplos ilustrativos para 3.4.D.3:
      • Este conjunto de regras permitiria tráfego SSH e negaria outro tráfego TCP de entrada
      • Regra 1: PERMITIR TCP porta 22 de entrada de TODOS;
      • Regra 2: NEGAR TCP TODO de entrada de TODOS;
      • Inverter a ordem dessas regras negaria todo o tráfego TCP de entrada, incluindo tráfego SSH.

Fonte: College Board AP Course and Exam Description

Como um firewall decide

Um firewall (防火墙) permite ou nega tráfego entrando ou saindo de uma rede. Existem vários tipos:

  • Stateless (无状态) - filtra apenas pelos cabeçalhos dos pacotes (IP, porta, protocolo).
  • Stateful (有状态) - também rastreia o estado de cada conexão para controle mais fino.
  • Next-generation (NGFW) - adiciona recursos avançados como prevenção de intrusão e inspeção profunda de pacotes.

Um firewall segue uma lista de controle de acesso (ACL) (访问控制列表) - um conjunto ordenado de regras. As regras são verificadas na ordem, e a primeira correspondência vence, então a ordem das regras altera qual tráfego passa. Cada regra especifica uma direção, algo para filtrar por (IP, porta, serviço) e uma ação (permitir ou negar).

Um firewall verifica sua ACL de cima para baixo; a primeira regra correspondente decide

Exemplo resolvido. Um firewall tem a Regra 3: DENY TCP 443 from 192.168.*, e abaixo, a Regra 7: ALLOW TCP 443 from ALL. Um usuário em 192.168.45.37 não consegue alcançar a porta 443 - mesmo que a Regra 7 permitisse - porque a Regra 3 corresponde primeiro, e o primeiro match vence. A correção é mover a regra ALLOW acima da DENY. É por isso que a ordem das regras, não apenas o conteúdo da regra, decide o que passa no tráfego.

Firewalls devem estar em todos os pontos onde dados cruzam entre zonas - em cada segmento de rede e em todas as passagens para a internet pública.

Switches de rede montados em rack com muitos cabos ethernet
Hardware de rede real: um firewall é um dispositivo (ou software) posicionado onde esses cabos encontram o mundo externo
Vocabulário Treinar
Inglês Chinês Pinyin
Stateless/ˈsteɪtləs/ 无状态 wú zhuàng tài
Stateful/ˈsteɪtfl/ 有状态 yǒu zhuàng tài
access control list (ACL)/ˈækses kənˈtrəʊl lɪst/ 访问控制列表 fǎng wèn kòng zhì liè biǎo
log files/lɒɡ faɪlz/ 日志文件 rì zhì wén jiàn
network intrusion detection system (NIDS)/ˈnetwɜːk ɪnˈtruːʒn dɪˈtekʃn ˈsɪstəm/ 网络入侵检测系统 wǎng luò rù qīn jiǎn cè xì tǒng
network intrusion prevention system (NIPS)/ˈnetwɜːk ɪnˈtruːʒn prɪˈvenʃn ˈsɪstəm/ 网络入侵防御系统 wǎng luò rù qīn fáng yù xì tǒng
security information and event management (SIEM)/sɪˈkjʊərɪti ˌɪnfəˈmeɪʃn ænd ɪˈvent ˈmænɪdʒmənt/ 安全信息与事件管理 ān quán xìn xī yǔ shì jiàn guǎn lǐ
Signature-based/ˈsɪɡnɪtʃə beɪst/ 基于特征 jī yú tè zhēng
Anomaly-based/əˈnɒməli beɪst/ 基于异常 jī yú yì cháng
baseline/ˈbeɪslaɪn/ 基线 jī xiàn
network-based indicators of compromise/ˈnetwɜːk beɪst ˈɪndɪkeɪtəz ɒv ˈkɒmprəmaɪz/ 网络入侵指标 wǎng luò rù qīn zhǐ biāo
probabilistic/ˌprɒbəbɪˈlɪstɪk/ 概率的 gài lǜ de
threshold/ˈθreʃəʊld/ 阈值 yù zhí
alert fatigue/əˈlɜːt fəˈtiːɡ/ 警报疲劳 jǐng bào pí láo
3.5

Detectando Ataques à Rede

Programa

Objetivo de Aprendizagem 3.5.A: Identificar tipos de ferramentas de segurança automatizadas usadas para detectar ataques de rede.

  • 3.5.A.1 Ferramentas de detecção automatizada analisam dados coletados da rede e dispositivos de uma organização, como switches e roteadores, servidores, firewalls e computadores de usuários. Esses dados são frequentemente coletados em um arquivo de log.
  • 3.5.A.2 Um sistema de detecção de intrusão em rede (NIDS) é uma ferramenta automatizada que analisa dados para determinar se atividades maliciosas estão ocorrendo em uma rede. Quando um ataque é detectado, ele gera um alerta.
  • 3.5.A.3 Um sistema de prevenção de intrusão em rede (NIPS) é uma ferramenta automatizada que, assim como um IDS, analisa dados para determinar se atividades maliciosas estão ocorrendo em uma rede. Um NIPS também pode mitigar ou interromper um ataque fechando portas, bloqueando endereços IP ou MAC específicos, ou rejeitando protocolos específicos.
  • 3.5.A.4 Um sistema de gerenciamento de informações e eventos de segurança (SIEM) coleta e analisa dados de múltiplas fontes (incluindo firewalls, NIDS/NIPS, logs de dispositivos e logs de aplicativos) para detectar padrões que possam indicar um ciberataque e levanta um alerta se for detectado um possível ataque. Analistas de segurança investigam o alerta para determinar se representa uma ameaça real e seguem procedimentos operacionais padrão para resolver ou escalonar o alerta.

Objetivo de Aprendizagem 3.5.B: Explicar como as organizações podem usar inteligência artificial (IA) para melhorar a detecção e resposta a ameaças.

  • 3.5.B.1 Computadores registram todas as ações que os usuários realizam. Firewalls, IDS, IPS e outros sensores de rede registram todo o tráfego que passa por vários pontos de uma rede. A rede de uma organização de porte médio está registrando milhões (ou até dezenas de milhões) de pontos de dados por dia. Mesmo uma equipe grande de humanos é incapaz de analisar tanta quantidade de dados.
  • 3.5.B.2 Equipes de detecção de ameaças estão criando algoritmos de IA para analisar grandes quantidades de dados e classificar os padrões de dados como maliciosos ou normais.
  • 3.5.B.3 Modelos de IA para detecção de ameaças são baseados em cálculos probabilísticos; eles relatam uma porcentagem para indicar a probabilidade de algo ser malicioso.
  • 3.5.B.4 As organizações definem seus próprios limiares para qual porcentagem de probabilidade de uma ameaça resulta em um alerta. Se o limiar estiver configurado muito alto, ataques reais podem passar despercebidos; se o limiar estiver muito baixo, a equipe de segurança ficará sobrecarregada com falsos positivos.

Objetivo de Aprendizagem 3.5.C: Determinar um método de detecção de rede.

  • 3.5.C.1 O volume de tráfego de rede é um critério para determinar um método de detecção. A detecção baseada em assinatura é mais eficiente para redes com alto volume de tráfego. A detecção baseada em assinatura compara os dados de detecção a um banco de dados de indicadores conhecidos de comprometimento (IoCs), chamados assinaturas. Os bancos de dados de assinaturas devem ser atualizados com IoCs para os últimos ataques. A detecção baseada em assinatura executa mais rapidamente do que a detecção baseada em anomalias.
  • 3.5.C.2 A consistência dos padrões de tráfego de rede é um critério para determinar um método de detecção. A detecção baseada em anomalias é mais eficaz em redes com padrões de tráfego consistentes. A detecção baseada em anomalias compara os dados de detecção a uma linha de base de atividade registrada. As linhas de base devem ser registradas em sistemas não comprometidos para estabelecer tipos e volumes de dados esperados. A detecção baseada em anomalias dispara um alerta ou ação quando tipos ou volumes de dados fora de uma faixa de tolerância especificada são registrados. A detecção baseada em anomalias depende de padrões consistentes no tráfego de rede para detectar padrões de tráfego anômalos.
  • 3.5.C.3 O grau de sensibilidade ou criticidade de uma rede é um critério para determinar um método de detecção. Redes com dados ou serviços mais sensíveis ou críticos provavelmente considerarão uma abordagem híbrida. A detecção híbrida combina detecção baseada em assinatura e baseada em anomalias. A detecção híbrida é mais cara do que usar apenas detecção baseada em assinatura ou anomalias, e modelos de detecção híbrida geram mais alertas.
  • 3.5.C.4 A probabilidade de ataques novos em uma rede é um critério para determinar um método de detecção. A detecção baseada em assinatura não pode detectar um novo ataque. Quando uma organização suspeita que adversários provavelmente tentarão um novo ataque em uma rede, a detecção baseada em anomalias é o método preferido quando o custo da detecção híbrida é proibitivamente alto.

Objetivo de Aprendizagem 3.5.D: Avaliar o impacto de um método de detecção de rede.

  • 3.5.D.1 A velocidade de detecção é um fator na avaliação do impacto de um método de detecção de rede. Detecção mais rápida permite resposta mais rápida. Os métodos de detecção baseados em assinatura são mais rápidos do que os métodos de detecção baseados em anomalias, especialmente em redes com alto volume de tráfego.
  • 3.5.D.2 O custo é um fator na avaliação do impacto de um método de detecção de rede. As ferramentas de detecção e custos recorrentes precisam estar dentro de um orçamento. Os sistemas de detecção baseados em anomalias exigem hardware mais caro para operar do que os baseados em assinatura. A detecção híbrida é a opção mais cara porque combina ambos os métodos, baseado em anomalias e baseado em assinatura.
  • 3.5.D.3 A taxa de falso positivo é um fator na avaliação do impacto de um método de detecção de rede. A detecção baseada em assinatura tem quase nenhum falso positivo. A detecção baseada em anomalias ou híbrida terá taxas de falso positivo mais altas. Os impactos de altas taxas de falso positivo incluem:
    • Tempo e recursos são gastos investigando alertas por atividade não maliciosa.
    • Fadiga de alerta é uma condição que ocorre quando respondentes se acostumam com falsos positivos e levam os alertas menos a sério porque assumem que os alertas são falsos positivos antes de investigá-los.
  • 3.5.D.4 A taxa de falso negativo é um fator na avaliação do impacto de um método de detecção de rede. Um falso negativo ocorre quando um adversário consegue burlar um sistema de detecção. Sistemas de detecção baseados em assinatura são mais fáceis de burlar do que sistemas baseados em anomalias ou híbridos. Falsos negativos podem resultar em adversários causando perda, dano, interrupção ou destruição de dados e sistemas.

Objetivo de Aprendizagem 3.5.E: Aplicar técnicas de detecção para identificar indicadores de ataques de rede analisando arquivos de log.

  • 3.5.E.1 Ataques Evil-twin podem ser detectados escaneando regularmente identificadores de conjunto de serviços (SSIDs) que pareçam suspeitos ou semelhantes aos SSIDs locais legítimos. A triangulação de sinal pode ser usada para localizar e desativar um ponto de acesso transmitindo uma rede evil-twin.
  • 3.5.E.2 Ataques de interferência (jamming) podem ser detectados ao reconhecer que nenhum dispositivo sem fio em um espaço físico específico consegue se conectar a uma rede sem fio e ao verificar ruído eletromagnético (EM) na faixa de frequência sem fio.
  • 3.5.E.3 Ataques de envenenamento ARP podem ser detectados monitorando o tráfego da rede por mensagens ARP incomuns (particularmente pacotes ARP com endereços MAC duplicados) e verificando a tabela ARP no gateway padrão.
  • 3.5.E.4 Ataques de inundação de MAC podem ser detectados monitorando o tráfego da rede por um aumento inesperado de quadros Ethernet com diferentes endereços MAC e verificando a tabela de endereços MAC em um switch.
  • 3.5.E.5 Ataques de envenenamento DNS são difíceis de detectar. No entanto, se o site de uma organização apresentar uma queda abrupta e inexplicável no tráfego, os registros DNS devem ser examinados como uma possível causa.
  • 3.5.E.6 Ataques Smurf podem ser detectados observando o tráfego da rede por um aumento súbito de requisições ICMP enviadas para o endereço de broadcast da rede.
  • 3.5.E.7 IOCs baseados em rede são descobertos ao analisar o tráfego da rede, geralmente na forma de arquivos de captura de pacotes. Indicadores podem ser encontrados em endereços IP de origem e destino, portas e protocolos. Estes podem incluir:
    • Conexões com endereços IP maliciosos conhecidos
    • Escaneamentos de rede não autorizados
    • Picos ou lentidões incomuns no tráfego da rede
    • Tráfego incompatível entre porta e aplicação

Fonte: College Board AP Course and Exam Description

Quando a prevenção falha, a detecção assume o comando. Ferramentas automatizadas leem os arquivos de log (日志文件) que registram a atividade da rede:

  • um sistema de detecção de intrusão na rede (NIDS) (网络入侵检测系统) analisa o tráfego e gera um alerta, mas não bloqueia;
  • um sistema de prevenção de intrusão na rede (NIPS) (网络入侵防御系统) também pode interromper um ataque fechando portas ou bloqueando endereços;
  • um sistema de gerenciamento de informações e eventos de segurança (SIEM) (安全信息与事件管理) coleta dados de várias fontes para identificar padrões.

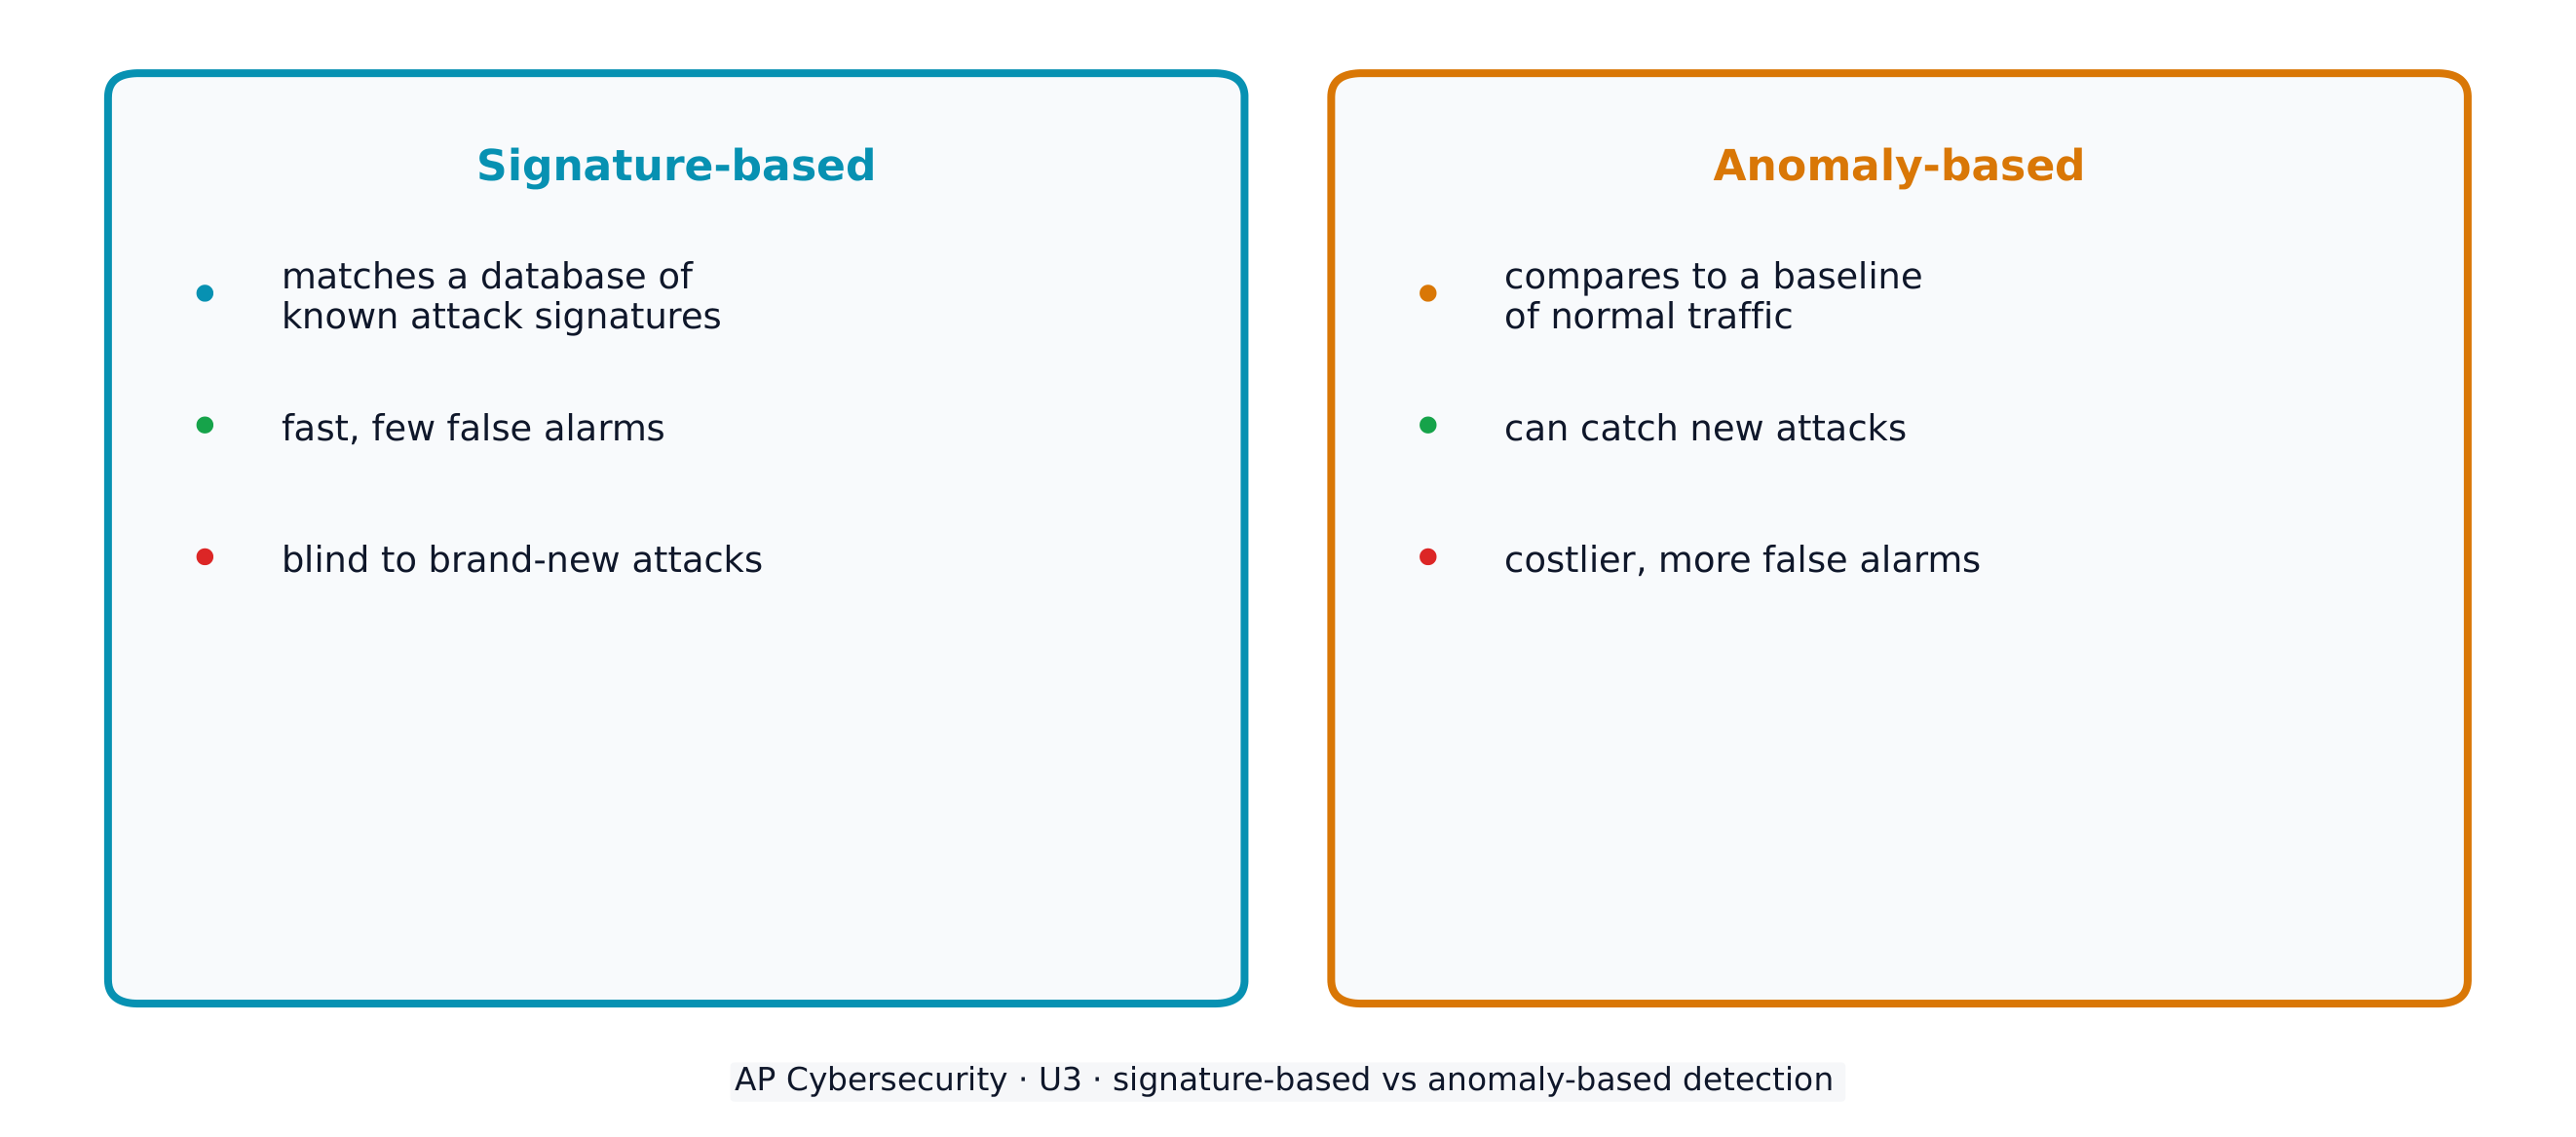
Existem dois métodos de detecção. A detecção baseada em assinatura (基于特征) compara o tráfego a um banco de dados de assinaturas de ataques conhecidas - rápida e com poucos falsos positivos, mas cega para novos ataques. A detecção baseada em anomalia (基于异常) compara o tráfego a uma linha de base (基线) normal e sinaliza qualquer coisa incomum - pode capturar ataques novelos, mas consome mais recursos e gera mais falsos positivos. Uma abordagem híbrida combina ambas.

Ao examinar tráfego capturado (arquivos packet-capture), analistas buscam indicadores de comprometimento baseados em rede (网络入侵指标) nos endereços IP de origem e destino, portas e protocolos. Quatro comuns: conexões para endereços IP maliciosos conhecidos, escaneamentos de rede não autorizados (um estranho sondando suas portas), picos ou lentidões incomuns no tráfego, e tráfego incompatível de porta-aplicativo (por exemplo, tráfego não-web fluindo pela porta 80). Estes completam os indicadores baseados em host, arquivo e comportamento registrados por um único dispositivo.

IA, limiares e fadiga de alertas

Uma rede média registra milhões de eventos por dia - muito mais do que qualquer equipe pode ler - então organizações treinam modelos de IA para classificar padrões provavelmente maliciosos dos normais. Esses modelos são probabilísticos (概率的): em vez de sim/não, cada evento recebe uma probabilidade percentual de ser malicioso.

A organização então define um limiar (阈值) - a probabilidade na qual um alerta é disparado - e essa escolha é um verdadeiro trade-off:

  • definir o limiar muito alto e ataques reais passam sem serem detectados;
  • definir muito baixo e a equipe fica sobrecarregada com falsos alertas.

Muitos falsos positivos causam fadiga de alertas (警报疲劳): respondentes acostumam-se tanto com falsos positivos que começam a assumir que um alerta é falso antes de investigá-lo - então, quando um ataque real finalmente ocorre, ele é ignorado. É exatamente por isso que uma taxa baixa de falsos positivos importa: a detecção baseada em assinatura tem quase nenhuma, enquanto a baseada em anomalia e a híbrida trocam uma taxa maior de falsos positivos pela capacidade de capturar ataques novelos.

Detecção baseada em assinatura corresponde a ataques conhecidos; detecção baseada em anomalia sinaliza desvios do normal
3.5

Dicas de prova

  • Para questões sobre ACL de firewall, leia as regras de cima para baixo e pare na primeira correspondência - uma regra Deny acima de uma Allow bloqueia o tráfego mesmo que a Allow exista mais abaixo.
  • Associe cada ataque a seu sinal revelador: envenenamento ARP = um IP com duas MACs; flood de MAC = uma onda de novas MACs; envenenamento DNS = queda inexplicável no tráfego web.
  • Leia capturas de pacote para IoCs baseados em rede: IPs maliciosos conhecidos, escaneamentos não autorizados, picos/lentidões de tráfego e tráfego incompatível de porta-aplicativo.
  • Execute scanners de vulnerabilidade para encontrar fraquezas conhecidas proativamente e corrija primeiro as descobertas de maior severidade.
  • Baseada em assinatura = rápida, poucos falsos positivos, perde novos ataques (mais falsos negativos); baseada em anomalia = captura novos ataques, custa mais, mais falsos positivos. Memorize esse trade-off.
  • Uma sub-rede blindada / DMZ abriga servidores de exposição pública entre a internet e a rede privada - nomeie-a sempre que uma questão separar serviços públicos de dados internos.
  • WPA3 é a criptografia sem fio forte; WEP e WPA original são inseguros.

Aulas interativas sobre este tópico

Passe por ele passo a passo, com exercícios de verificação instantânea.

Provas Anteriores

Mais tópicos em Segurança Cibernética do AP

Entrar ou criar conta

IGCSE, A-Level & AP