Bỏ qua nội dung

Giới thiệu về Bảo mật

AP An ninh mạng · Chủ đề 1

Bài học video cho chủ đề này Mở trang video
7:55

Giới thiệu về Bảo mật

Bạn có thể xây dựng một bức tường hoàn hảo. Mã hóa không thể phá vỡ, tường lửa ở mọi cổng, bản vá được áp dụng ngay ngày phát hành. Và kẻ thù vẫn có thể đi thẳng vào…

Giọng đọc tiếng Anh · phụ đề tiếng Anh + 中文 được ghi trực tiếp

1.1

Hiểu biết về Kỹ thuật Xã hội

Chương trình

Mục tiêu học tập 1.1.A: Xác định các dấu hiệu phổ biến của các chiến lược kỹ thuật xã hội.

  • 1.1.A.1 Các cuộc tấn công kỹ thuật xã hội sử dụng các thủ đoạn tâm lý để thao túng người dùng tiết lộ thông tin nhạy cảm (lấy thông tin), tải xuống tệp độc hại hoặc nhấp vào liên kết độc hại. Kỹ thuật xã hội có thể được thực hiện trực tiếp nhưng thường diễn ra qua email, tin nhắn văn bản hoặc tin nhắn trên mạng xã hội.
  • 1.1.A.2 Kẻ thù thường sử dụng các thủ đoạn tâm lý như đe dọa và sự cấp bách để đạt được mục tiêu. Đe dọa là khi kẻ thù đe dọa mục tiêu bằng các hậu quả tiêu cực nếu họ không tuân theo. Sự cấp bách là khi kẻ thù tạo ra các lý do tại sao mục tiêu nên hành động nhanh chóng.

Mục tiêu học tập 1.1.B: Giải thích cách các chiến lược kỹ thuật xã hội ảnh hưởng đến nạn nhân để thực hiện hành động mong muốn.

  • 1.1.B.1 Các chiến lược kỹ thuật xã hội dựa trên các nguyên tắc tâm lý chung ảnh hưởng đến hành vi con người.
  • 1.1.B.2 Đe dọa tận dụng sự e ngại tự nhiên của con người trước các hậu quả tiêu cực. Bằng cách thu hút sự chú ý vào các hậu quả tiêu cực có thể xảy ra, kẻ thù sử dụng nỗi sợ hãi để kích thích mục tiêu hành động.
  • 1.1.B.3 Sự cấp bách tận dụng phản ứng tự nhiên của con người khi cần phản ứng nhanh với các nhu cầu phụ thuộc vào thời gian. Khi mục tiêu nhận thấy cảm giác cấp bách trong tin nhắn, họ cảm thấy áp lực phải trả lời hoặc hành động ngay lập tức, điều này có thể ngăn họ dành thời gian để xem xét liệu hành động đó có hợp lý hay an toàn hay không.

Mục tiêu học tập 1.1.C: Mô tả các tác động tiềm ẩn đối với nạn nhân của các cuộc tấn công kỹ thuật xã hội.

  • 1.1.C.1 Nạn nhân có thể cung cấp cho kẻ thù thông tin cá nhân dẫn đến việc giả mạo danh tính, chẳng hạn như tên, số điện thoại, địa chỉ, nơi làm việc, tên thú cưng hoặc ngày sinh. Loại thông tin này và các loại thông tin tương tự thường được sử dụng trên các trang web dưới dạng câu hỏi thách thức để xác minh danh tính người dùng.
  • 1.1.C.2 Nạn nhân có thể cung cấp cho kẻ thù thông tin bảo mật như mật khẩu dùng một lần (OTP) hoặc mã đăng nhập xác thực, điều này có thể cho phép kẻ thù đăng nhập vào dịch vụ với danh tính nạn nhân.
  • 1.1.C.3 Nạn nhân có thể tải xuống phần mềm độc hại hoặc nhấp vào liên kết sẽ cài đặt phần mềm độc hại lên thiết bị của họ, đánh cắp thông tin từ trình duyệt web hoặc đưa họ đến một trang web nơi thông tin đăng nhập của họ có thể bị kẻ thù thu thập.
Nguồn: Mô tả Khóa học và Bài thi College Board AP

Phishing: cách một email giả đánh cắp mật khẩu

Phần yếu nhất của bất kỳ hệ thống máy tính nào thường là con người đang sử dụng nó. Kỹ thuật xã hội là nghệ thuật đánh lừa mọi người vi phạm bảo mật - cung cấp mật khẩu, mở file xấu, hoặc nhấp vào liên kết xấu. Kẻ tấn công (gọi là kẻ thù) không cần phá mã; họ chỉ cần lừa một con người.

Hầu hết kỹ thuật xã hội diễn ra qua email, tin nhắn văn bản, hoặc mạng xã hội, mặc dù cũng có thể xảy ra trực tiếp hoặc qua điện thoại. Mục tiêu là lấy thông tin - lấy ra thông tin nhạy cảm từ ai đó mà không để họ nhận ra.

Kẻ thù dựa vào hai cảm xúc mạnh mẽ:

  • Sợ hãi/Đe dọa - kẻ thù đe dọa hậu quả xấu nếu bạn không tuân theo. Nỗi sợ đẩy bạn hành động.
  • Sự cấp bách - kẻ thù invent một hạn chót ("hãy trả lời trong giờ tới hoặc tài khoản của bạn sẽ bị đóng"). Khi cảm thấy vội vã, chúng ta ngừng suy nghĩ kỹ lưỡng về việc liệu hành động đó có an toàn hay không.
Kỹ thuật xã hội sử dụng áp lực tâm lý để khiến nạn nhân hành động trước khi họ suy nghĩ
Kỹ thuật xã hội sử dụng áp lực tâm lý để khiến nạn nhân hành động trước khi suy nghĩ

Tác động lên nạn nhân có thể nghiêm trọng. Họ có thể tiết lộ chi tiết cá nhân (tên, địa chỉ, tên thú cưng, ngày sinh) sau này được sử dụng để trả lời các câu hỏi thách thức bảo mật và giả mạo danh tính họ. Họ có thể trao mật khẩu dùng một lần (OTP), cho phép kẻ thù đăng nhập với tư cách của họ. Hoặc họ có thể tải phân mềm độc hại đánh cắp dữ liệu từ trình duyệt của họ.

Ví dụ minh họa. Một email phishing có nội dung: "Hơn 90% nhân viên đã xác minh tài khoản của họ - hãy xác nhận của bạn trong giờ tới hoặc mất quyền truy cập lương." Hai chiến thuật được lồng ghép ở đây. "Trong giờ tới" là sự cấp bách (một hạn chốt khiến bạn vội vàng), và "hơn 90% nhân viên đã" là sự đồng thuận (áp lực xã hội để đi theo đám đông). Tên gọi từng chiến thuật - không chỉ gọi email là "nghi ngờ" - chính là điều mà câu trả lời thi cần.

Khám phá

Nó là chiến thuật kỹ thuật xã hội nào?

Sợ hãi đe dọa gây hại, khẩn cấp tạo ra một hạn chót, sự đồng thuận claim rằng tất cả mọi người đều đang làm điều đó, và quyền lực giả vờ có quyền kiểm soát bạn.

Từ vựng Luyện tập
English Tiếng Việt
Social engineering/ˈsəʊʃl ˌendʒɪˈnɪərɪŋ/ Kỹ thuật xã hội
adversary/ˈædvəsəri/ kẻ thù
elicitation/ɪˌlɪsɪˈteɪʃn/ lấy thông tin
Intimidation/ɪnˌtɪmɪˈdeɪʃn/ sự đe dọa
Urgency/ˈɜːdʒənsi/ Khẩn cấp
impact/ˈɪmpækt/ tác động
challenge questions/ˈtʃælɪndʒ ˈkwestʃnz/ câu hỏi thách thức
impersonate/ɪmˈpɜːsəneɪt/ giả mạo
one-time password (OTP)/wʌn taɪm ˈpæswɜːd/ mật khẩu một lần (OTP)
phishing/ˈfɪʃɪŋ/ phishing
shared secret/ʃeəd ˈsiːkrɪt/ bí mật chia sẻ
AI-enhanced coding tools/ˌeɪ ˈaɪ enˈhænst ˈkəʊdɪŋ tuːlz/ công cụ lập trình tăng cường AI
vulnerabilities/ˌvʌlnərəˈbɪlɪtiz/ lỗ hổng bảo mật
threat detection and response/θret dɪˈtekʃn ænd rɪˈspɒns/ phát hiện và ứng phó với mối đe dọa
1.2

Đăng nhập Trang web Nghi ngờ

Chương trình

Mục tiêu học tập 1.2.A: Xác định các dấu hiệu phổ biến của cuộc tấn công mật khẩu.

  • 1.2.A.1 Trong cuộc tấn công mật khẩu trực tuyến, kẻ thù cố gắng đăng nhập vào thiết bị hoặc dịch vụ bằng cách sử dụng các mật khẩu phổ biến, các mẫu mật khẩu phổ biến hoặc mật khẩu bị đánh cắp.
  • 1.2.A.2 Các dấu hiệu của cuộc tấn công mật khẩu trực tuyến bao gồm:
    • Nhiều lần thất bại trong việc đăng nhập trong khoảng thời gian ngắn
    • Các lần đăng nhập diễn ra vào những thời điểm bất thường
    • Các lần đăng nhập từ các thiết bị chưa quen thuộc

Mục tiêu học tập 1.2.B: Giải thích cách kẻ thù lợi dụng xác thực yếu kém.

  • 1.2.B.1 Nhiều người sử dụng các mẫu phổ biến khi tạo mật khẩu, chẳng hạn như:
    • Bắt đầu mật khẩu bằng một hoặc hai từ, thêm một số hai chữ số (thường biểu thị năm), và đặt ký tự đặc biệt ở cuối
    • Bao gồm tên thành viên gia đình hoặc thú cưng trong mật khẩu của họ
    • Bao gồm các ngày tháng có ý nghĩa cá nhân trong mật khẩu của họ
  • 1.2.B.2 Kẻ thù thường xây dựng danh sách các mật khẩu có thể dựa trên thông tin cá nhân thu thập được về mục tiêu (ví dụ: ngày sinh, kỷ niệm, tên thú cưng và thành viên gia đình) và sử dụng công cụ tự động để gửi các mật khẩu tiềm năng.

Mục tiêu học tập 1.2.C: Giải thích cách làm cho xác thực mạnh hơn.

  • 1.2.C.1 Người dùng nên tạo mật khẩu dài, ngẫu nhiên và duy nhất. Có thể sử dụng trình quản lý mật khẩu để tạo và lưu trữ mật khẩu an toàn, hoặc người dùng có thể tạo các cụm mật khẩu dài, duy nhất cho tài khoản của mình.
  • 1.2.C.2 Khi tạo mật khẩu, người dùng nên tránh sử dụng tên, ngày tháng hoặc các từ ngữ, con số có ý nghĩa cá nhân khác.
  • 1.2.C.3 Khi có sẵn, người dùng nên bật xác thực đa yếu tố (MFA), yêu cầu người dùng cung cấp thêm bằng chứng nhận dạng—như mã một lần—bên cạnh mật khẩu như một lớp bảo vệ bổ sung.

Nguồn: Mô tả Khóa học và Bài thi College Board AP

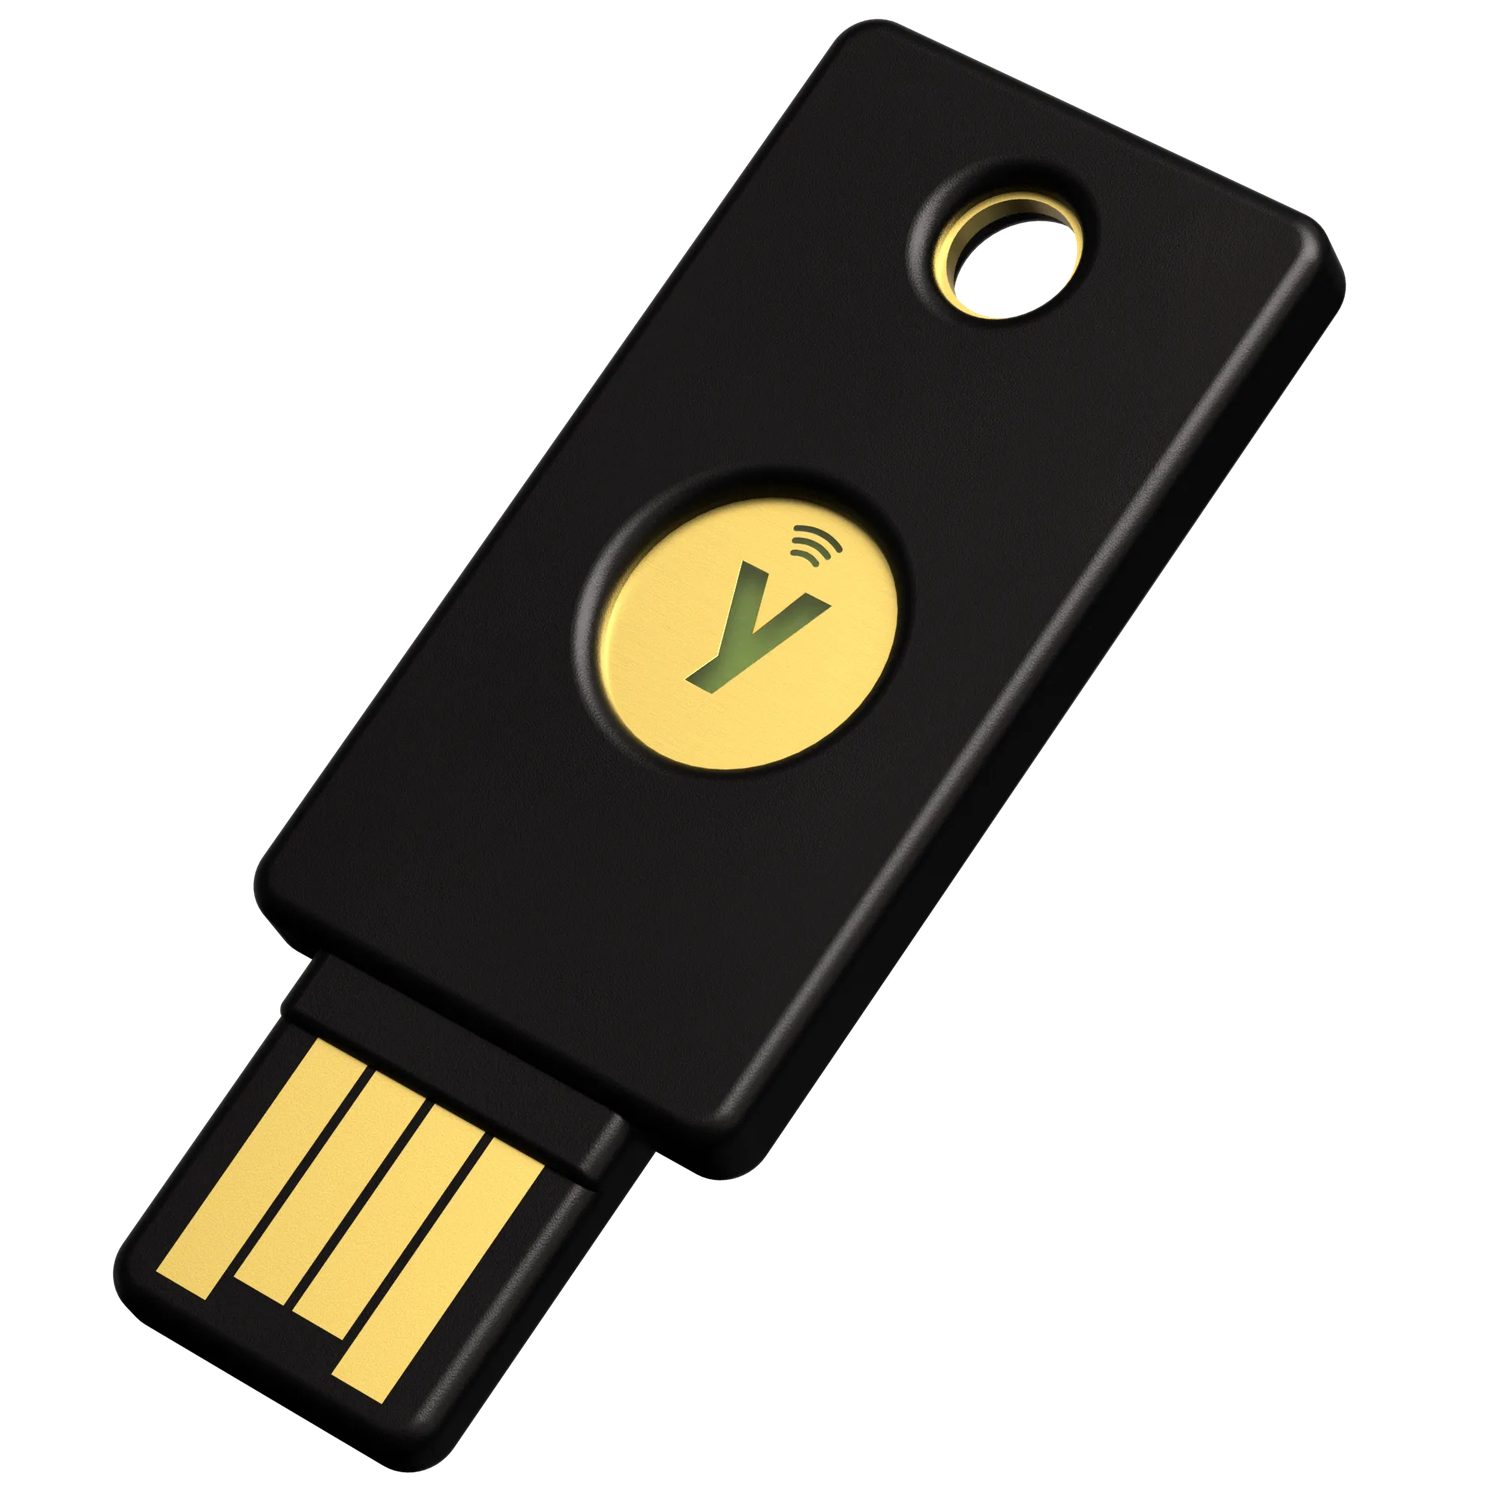
Khóa bảo mật phần cứng: xác thực mạnh mẽ giúp giảm thiểu thiệt hại khi mật khẩu bị đánh cắp qua kỹ thuật xã hội
A hardware security key: xác thực mạnh giảm thiểu thiệt hại khi mật khẩu bị đánh cắp qua phishing

Một tấn công mật khẩu là bất kỳ nỗ lực nào đăng nhập bằng mật khẩu đoán hoặc bị đánh cắp. Trong cuộc tấn công mật khẩu trực tuyến, kẻ thù thử các mật khẩu trên trang đăng nhập thật. Các dấu hiệu cảnh báo có thể thấy rõ trong nhật ký:

  • nhiều lần đăng nhập thất bại trong thời gian ngắn,
  • các nỗ lực đăng nhập vào những giờ bất thường,
  • các nỗ lực đăng nhập từ các thiết bị không quen thuộc.

Kẻ thù thành công vì người dùng chọn mật khẩu yếu. Các mẫu phổ biến bao gồm một từ kết hợp với năm hai chữ số và ký tự đặc biệt (như Summer24!), hoặc tên thú cưng/thành viên gia đình. Vì các mẫu này quá thường xuyên, kẻ thù có thể xây dựng một từ điển các mật khẩu tiềm năng dựa trên thông tin thu thập được về bạn và sử dụng công cụ tự động thử từng mật khẩu.

Để làm cho xác thực mạnh mẽ hơn:

  • Tạo mật khẩu dài, ngẫu nhiên và độc nhất—một quản lý mật khẩu có thể tạo và lưu trữ chúng thay bạn.
  • Tránh tên, ngày tháng và các từ có ý nghĩa.
  • Bật xác thực đa yếu tố (MFA), yêu cầu bằng chứng bổ sung (như mã gửi qua tin nhắn) ngoài mật khẩu.
1.3

Thực hành tốt nhất cho mạng công cộng

Chương trình

Mục tiêu học tập 1.3.A: Xác định loại kẻ thù đang thực hiện cuộc tấn công mạng.

  • 1.3.A.1 Kẻ thù có thể được phân loại theo mức độ kỹ năng của họ.
    • Kẻ thù kém kỹ năng dựa vào các công cụ cyber độc hại do người khác tạo ra mà có thể mua trực tuyến. Các công cụ họ sử dụng khai thác các lỗ hổng đã biết.
    • Kẻ thù có kỹ năng cao có khả năng tạo ra các công cụ cyber độc hại mới hoặc sửa đổi các công cụ hiện có để thích ứng với các kỹ thuật và công cụ phòng thủ mới. Họ cũng có khả năng phát hiện các lỗ hổng chưa được ghi chép, được gọi là zero days.
  • 1.3.A.2 Kẻ thù có nhiều động cơ khác nhau, bao gồm tham vọng, mong muốn được công nhận, cam kết vì một mục đích, lòng căm ghét, chính trị hoặc niềm tin.

Mục tiêu học tập 1.3.B: Xác định các loại cuộc tấn công mạng không dây.

  • 1.3.B.1 Trong cuộc tấn công Evil Twin, kẻ thù thiết lập điểm truy cập không dây (WAP) riêng với định danh bộ dịch vụ (SSID) tương tự hoặc giống hệt mạng mục tiêu; mạng của kẻ thù được gọi là Evil Twin. nạn nhân của cuộc tấn công này có thể chọn vô tình kết nối vào Evil Twin, cho phép kẻ thù thu thập lưu lượng mạng của họ. Kẻ thù không thể đọc lưu lượng sử dụng giao thức mã hóa như HTTPS.
  • 1.3.B.2 Trong cuộc tấn công gây nhiễu (jamming), kẻ thù tràn ngập một khu vực bằng tín hiệu điện từ (EM) mạnh trong cùng dải tần số với mạng không dây, ngăn chặn lưu lượng hợp lệ giữa điểm truy cập (AP) và người dùng. Loại cuộc tấn công ngăn người dùng truy cập tài nguyên này được gọi là cuộc tấn công từ chối dịch vụ (DoS).
  • 1.3.B.3 Trong cuộc tấn công War Driving, kẻ thù cố gắng phát hiện các tín hiệu beacons mạng không dây khi lái xe hoặc đi bộ quanh khu vực mục tiêu. Nếu phát hiện tín hiệu không dây, kẻ thù có thể thu thập thông tin về loại mạng không dây được sử dụng và tìm thấy các khu vực nơi tín hiệu không wireless lan rộng ra ngoài tòa nhà vật lý.

Mục tiêu học tập 1.3.C: Mô tả các hành động cá nhân có thể thực hiện để tăng cường bảo vệ dữ liệu nhạy cảm khi sử dụng internet và Wi-Fi.

  • 1.3.C.1 Cá nhân nên xác minh rằng tên của bất kỳ mạng không dây nào họ tham gia khớp chính xác với tên mạng mà họ dự định kết nối.
  • 1.3.C.2 Hầu hết các giao thức internet đều được mã hóa để bảo vệ lưu lượng mạng. Tuy nhiên, cá nhân có thể xem xét mức độ nhạy cảm của dữ liệu của mình khi quyết định có tham gia các mạng Wi-Fi không mã hóa hay không để bảo vệ dữ liệu dễ bị tổn thương như các truy vấn DNS.
  • 1.3.C.3 Cá nhân có thể cân nhắc sử dụng mạng riêng ảo (VPN), mã hóa toàn bộ lưu lượng của họ đến hệ thống của nhà cung cấp VPN. Mặc dù hành động này ngăn nhà cung cấp dịch vụ xem lưu lượng, nhưng nhà cung cấp VPN có thể xem lưu lượng đó.

Nguồn: Mô tả Khóa học và Bài thi College Board AP

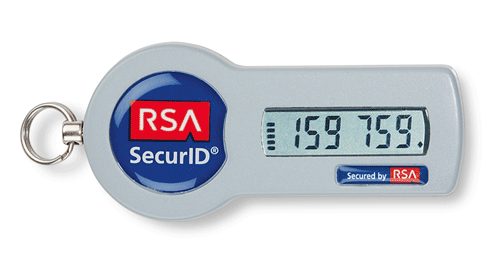
Thẻ bảo mật: mã một lần và thẻ stop đăng nhập chỉ bằng mật khẩu là không đủ

Không phải kẻ thù nào cũng giống nhau. Chúng ta phân loại họ theo kỹ năng: kẻ tấn công kỹ năng thấp mua công cụ có sẵn trực tuyến và tái sử dụng các lỗ hổng đã biết, trong khi kẻ tấn công kỹ năng cao tự viết công cụ riêng và có thể phát hiện ra những lỗ hổng hoàn toàn mới gọi là zero days. Động cơ của họ cũng khác nhau—tham lam, trả thù, chính trị, hoặc niềm tin.

Wi-Fi công cộng là nơi săn mồi yêu thích. Ba cuộc tấn công không dây bạn cần biết:

  • Evil twin—kẻ thù thiết lập một trạm truy cập giả có tên (SSID) sao chép từ mạng thật. Người bị nạn kết nối vào trạm giả, và kẻ thù đọc lưu lượng của họ (tuy nhiên các trang web được mã hóa như HTTPS vẫn an toàn).
  • Jamming—kẻ thù tràn ngập không gian bằng tín hiệu vô tuyến mạnh để không ai có thể kết nối. Đây là một dạng cuộc tấn công chống dịch vụ (DoS).
  • War driving—kẻ thù lái xe quanh khu vực để phát hiện các mạng không dây và vị trí mà tín hiệu của chúng rò rỉ ra ngoài tòa nhà.
Trạm truy cập evil-twin sao chép tên mạng thật để người bị nạn kết nối với kẻ tấn công

Để bảo vệ bản thân trên mạng công cộng: kiểm tra xem tên mạng khớp chính xác với mạng bạn định kết nối, ưu tiên các trang web được mã hóa, và cân nhắc sử dụng mạng riêng ảo (VPN), mã hóa toàn bộ lưu lượng của bạn đến nhà cung cấp VPN.

Từ vựng Luyện tập
English Tiếng Việt
zero days/ˈzɪərəʊ deɪz/ ngày không vá
motivation/ˌməʊtɪˈveɪʃn/ động lực
Evil twin/ˈiːvl twɪn/ Twin xấu
access point/ˈækses pɔɪnt/ trạm truy cập
SSID/ˌes es aɪ ˈdiː/ SSID
encrypted/enˈkrɪptɪd/ được mã hóa
Jamming/ˈdʒæmɪŋ/ Gây nhiễu
denial of service (DoS)/dɪˈnaɪəl ɒv ˈsɜːvɪs/ từ chối dịch vụ (DoS)
War driving/wɔː ˈdraɪvɪŋ/ Lái xe tìm mạng
virtual private network (VPN)/ˈvɜːtʃuːəl ˈpraɪvət ˈnetwɜːk/ mạng riêng ảo (VPN)
1.4

Cuộc tấn công An ninh mạng Dựa trên AI

Chương trình

Mục tiêu học tập 1.4.A: Giải thích cách kẻ thù sử dụng các công cụ hỗ trợ AI để gia tăng cuộc tấn công mạng.

  • 1.4.A.1 Kẻ thù có thể sử dụng các công cụ hỗ trợ AI tận dụng các mẫu giọng nói và hình ảnh hiện có của một người để tạo ra avatar kỹ thuật số của người đó. Việc sử dụng các công nghệ này cho phép kẻ thù giả mạo ai đó qua điện thoại hoặc thậm chí trong cuộc gọi video, dẫn đến thiệt hại tài chính hoặc chia sẻ thông tin nhạy cảm hoặc riêng tư. Khi càng nhiều tổ chức áp dụng xác thực dựa trên giọng nói, tác động của việc giả mạo giọng nói có tiềm năng ảnh hưởng lớn hơn.
  • 1.4.A.2 Kẻ thù có thể sử dụng các công cụ AI tạo sinh, như mô hình ngôn ngữ lớn (LLMs), để tạo ra các tin nhắn lừa đảo đáng tin ở bất kỳ ngôn ngữ mục tiêu nào. Vì các tin nhắn lừa đảo truyền thống đôi khi được viết bởi những người không phải母语 của ngôn ngữ mục tiêu, ngôn ngữ không tự nhiên là đặc điểm đã được sử dụng để phân biệt tin nhắn lừa đảo với tin nhắn hợp lệ. Tuy nhiên, với các công cụ AI, kẻ thù giờ đây có thể tinh chỉnh tin nhắn lừa đảo bằng bất kỳ ngôn ngữ nào sao cho đọc lên như thể chúng được viết bởi một母语 viên.
  • 1.4.A.3 Kẻ thù có thể tinh chỉnh prompt để trích xuất thông tin an toàn hoặc nhạy cảm từ LLMs. Thông tin an toàn hoặc nhạy cảm trong LLMs có thể đến từ đầu vào của người dùng và các bộ dữ liệu lớn được sử dụng để huấn luyện LLMs.
  • 1.4.A.4 Kẻ thù có thể đăng tải các trang web hoặc sửa đổi các trang web hiện có để chứa thông tin sai lệch nhằm mục đích đưa thông tin sai lệch đó vào các bộ dữ liệu huấn luyện cho LLMs, khiến LLMs lặp lại thông tin sai lệch đó.
  • 1.4.A.5 Kẻ thù có thể tiến hành thám thính mục tiêu bằng các công cụ hỗ trợ AI quét internet để thu thập thông tin được đăng trên mạng xã hội và các trang web công khai.
  • 1.4.A.6 Kẻ thù có thể sử dụng các công cụ lập trình được nâng cấp bởi AI để giúp họ viết malware mới, sửa đổi mã ứng dụng hiện có để thực hiện các hoạt động độc hại, hoặc để tìm kiếm các lỗ hổng trong các cơ sở mã lớn.

Mục tiêu học tập 1.4.B: Giải thích cách bảo vệ chống lại một số cuộc tấn công mạng được hỗ trợ bởi AI.

  • 1.4.B.1 Các bí mật được chia sẻ với bạn bè thân thiết và người nhà, có thể dùng để xác thực danh tính lẫn nhau, nên được thiết lập. Một từ khóa hoặc cụm từ chỉ hai bên biết có thể được sử dụng để xác thực danh tính trong các tình huống có rủi ro cao.
  • 1.4.B.2 Xác thực đa yếu tố (MFA) nên được kích hoạt. Nếu kẻ tấn công sao chép giọng nói của mục tiêu để truy cập hệ thống có xác thực bằng giọng nói, việc yêu cầu thêm một yếu tố xác thực thứ hai có thể ngăn kẻ tấn công chiếm quyền truy cập vào tài khoản.
  • 1.4.B.3 Dữ liệu cá nhân hoặc nhạy cảm không nên nhập vào bất kỳ công cụ nào có khả năng AI, chẳng hạn như chatbot hoặc trợ lý ảo. Một số công cụ có khả năng AI trả lại dữ liệu đầu vào cho mô hình để cung cấp đào tạo liên tục. Kẻ tấn công có thể trích xuất dữ liệu mà người dùng đã đưa vào các câu hỏi.
  • 1.4.B.4 Kết quả đầu ra từ các công cụ có khả năng AI cần được đánh giá kỹ lưỡng. Xác minh thông tin từ các công cụ có khả năng AI bằng các nguồn đáng tin cậy, ổn định, không dựa trên AI.

Nguồn: Mô tả Khóa học và Bài thi College Board AP

Trí tuệ nhân tạo mang lại cho kẻ thù những công cụ mới đầy sức mạnh. Với đủ mẫu giọng nói và hình ảnh, kẻ thù có thể xây dựng avatar deepfake để giả danh ai đó trong cuộc gọi. Mô hình ngôn ngữ lớn (LLMs) cho phép họ viết email phishing thuyết phục bằng ngôn ngữ chuẩn mực, mang âm hưởng bản địa—loại bỏ cách diễn đạt vụng về vốn từng暴露 các vụ lừa đảo.

AI cũng giúp kẻ thù ở phía hậu trường: tạo prompt để trích xuất dữ liệu bí mật khỏi LLM, chèn thông tin sai lệch lên website để gây ô nhiễm dữ liệu huấn luyện của LLM, quét internet để thu thập thông tin về mục tiêu, và thậm chí viết malware mới.

Bạn có thể phòng chống nhiều cuộc tấn công tăng cường bởi AI: thống nhất một từ bí mật chung với liên lạc thân thiết để xác minh danh tính, bật MFA (để giọng nói sao chép đơn lẻ không thể đăng nhập), không bao giờ nhập dữ liệu nhạy cảm vào chatbot, và luôn kiểm tra kỹ lưỡng đầu ra của AI so với các nguồn đáng tin cậy phi-AI.

AI viết code, điều đó mang lại cả lợi ích lẫn rủi ro. Kẻ thù sử dụng công cụ lập trình được tăng cường bởi AI để viết malware mới nhanh hơn so với viết tay, sửa đổi code ứng dụng hiện có để thực hiện hoạt động độc hại, và quét cơ sở code để tìm lỗ hổng nhằm tấn công. Rào cản kỹ năng giảm xuống: một người vốn không thể viết exploit trước đây nay có thể yêu cầu nó, do đó số lượng kẻ tấn công có khả năng tăng lên ngay cả khi không có kỹ thuật mới nào được sáng chế.

Từ vựng Luyện tập
English Tiếng Việt
malware/ˈmælweə/ malware (mã độc)
password attack/ˈpæswɜːd əˈtæk/ tấn công mật khẩu
weak/wiːk/ yếu
dictionary/ˈdɪkʃənəri/ từ điển
authentication/ɔːˌθentɪˈkeɪʃn/ xác thực
password manager/ˈpæswɜːd ˈmænɪdʒə/ quản lý mật khẩu
multifactor authentication (MFA)/ˌmʌltɪˈfæktə ɔːˌθentɪˈkeɪʃn/ xác thực đa yếu tố (MFA)
exploits/ˈeksplɔɪts/ lợi dụng lỗ hổng
deepfake/ˈdiːpfeɪk/ deepfake
Large language models (LLMs)/lɑːdʒ ˈlæŋɡwɪdʒ ˈmɒdlz/ Mô hình ngôn ngữ lớn (LLMs)
1.5

Khai thác AI trong Phòng thủ An ninh mạng

Chương trình

Mục tiêu học tập 1.5.A: Giải thích cách các chuyên gia phòng thủ an ninh mạng có thể khai thác các công cụ có khả năng AI để bảo vệ mạng, ứng dụng và dữ liệu.

  • 1.5.A.1 Các công cụ AI có thể xem xét cấu hình bảo mật hiện tại, như quy tắc tường lửa và kiểm soát truy cập, và đề xuất các tùy chọn an toàn hơn. Các khuyến nghị luôn phải được kiểm tra bởi kỹ thuật viên an ninh am hiểu trước khi triển khai.
  • 1.5.A.2 Các công cụ có khả năng AI có thể phân tích mã ứng dụng để xác định lỗ hổng và đề xuất biện pháp giảm thiểu. Các khuyến nghị luôn phải được xem xét bởi lập trình viên am hiểu trước khi triển khai.
  • 1.5.A.3 Các công cụ có khả năng AI có thể đề xuất các quy tắc cho hệ thống phát hiện tự động. Các quy tắc phát hiện luôn phải được xem xét bởi kỹ sư phát hiện am hiểu trước khi thêm vào hệ thống.

Mục tiêu học tập 1.5.B: Giải thích cách các công cụ có khả năng AI đang giúp tăng tốc độ và độ chính xác trong việc phát hiện và phản hồi mối đe dọa.

  • 1.5.B.1 Trong số hàng triệu sự kiện kỹ thuật số xảy ra trên mạng mỗi ngày, một số có khả năng đại diện cho kẻ tấn công đang thực hiện hoạt động độc hại. Con người không thể kiểm tra cẩn thận tất cả những sự kiện đó để xác định hoạt động độc hại.
  • 1.5.B.2 Các công cụ có khả năng AI có thể được huấn luyện để nhanh chóng phân tích các sự kiện kỹ thuật số và phân loại các sự kiện có khả năng là hoạt động độc hại so với những sự kiện vô hại.
  • 1.5.B.3 Các công cụ có khả năng AI có thể được lập trình để cảnh báo nhân viên an ninh mạng con người khi phát hiện hoạt động có khả năng là độc hại hoặc thực hiện các hành động khắc phục cụ thể dựa trên loại hoạt động độc hại được phát hiện.
  • 1.5.B.4 Các công cụ có khả năng AI cho phép các đội phát hiện và phản hồi mối đe dọa bắt kịp hoạt động độc hại và can thiệp nhanh chóng để ngăn chặn thiệt hại, tổn thất, hư hỏng và phá hủy cơ sở hạ tầng kỹ thuật số và dữ liệu.

Nguồn: Mô tả Khóa học và Bài thi College Board AP

Công nghệ tương tự cũng bảo vệ chúng ta. Công cụ AI có thể phân tích source code của chính ứng dụng, xác định lỗ hổng trong đó và đề xuất biện pháp khắc phục; chúng cũng có thể xem xét quy tắc tường lửa và cài đặt quyền truy cập và đề xuất các tùy chọn an toàn hơn—mặc dù chuyên gia con người luôn phải kiểm tra lời khuyên trước khi áp dụng. AI có thể quét code ứng dụng để tìm điểm yếu và đề xuất các quy tắc phát hiện.

⚠️ Một đề xuất không phải là giải pháp. CED nhấn mạnh rằng lời khuyên phải được xem xét và triển khai bởi một lập trình viên am hiểu: công cụ AI có thể sai lầm một cách tự tin về việc một lỗi có thể bị khai thác hay không, và áp dụng bản vá đề xuất mà không hiểu rõ có thể tạo ra một lỗi mới.

Lợi thế lớn nhất của nó là phạm vi. Một mạng trung bình tạo ra hàng triệu sự kiện mỗi ngày—quá nhiều để con người đọc hết. AI có thể nhanh chóng phân loại các sự kiện vô hại khỏi các sự kiện có khả năng độc hại, cảnh báo nhân viên con người, hoặc thực hiện hành động tự động. Điều này giúp đội phòng thủ bắt kịp cuộc tấn công và phản hồi trong vài giây thay vì vài ngày, ngăn chặn thiệt hại và tổn thất.

Phạm vi đó chính là yếu tố làm cho phát hiện mối đe dọa và phản hồi trở nên khả thi trong thực tế: hệ thống AI đánh dấu hoạt động độc hại khi nó xảy ra, vậy đội phản ứng có thể can thiệp nhanh đủ để ngăn chặn thiệt hại, tổn thương hoặc phá hủy hạ tầng số—thay vì đọc nhật ký sau vài ngày và phát hiện ra những gì đã bị lấy mất.

1.5

Mẹo làm bài thi

  • Khi câu hỏi yêu cầu xếp hạng rủi ro, hãy nhớ rủi ro cao = tác động cao VÀ dễ bị khai thác. Một rò rỉ Wi-Fi ở bãi đỗ xe quan trọng ít hơn một cổng mở bên trong cho phép kẻ thù giả mạo thiết bị.
  • Học các chiến lược thao túng xã hội theo tên - sợ hãi, khẩn cấp, tiền văn, quyền lực, đồng thuận, khan hiếm, quen thuộc—và sẵn sàng nhận diện xem email đang sử dụng cái nào.
  • Mã hóa vẫn bảo vệ bạn trước Evil Twin: kẻ thù thấy lưu lượng của bạn nhưng không thể đọc HTTPS. Hãy nói gì bị lộ, không chỉ "nó không an toàn".
  • Đối với "làm thế nào để tăng cường xác thực", MFA hầu như luôn là một phần của câu trả lời, cùng với mật khẩu dài/độc nhất từ quản lý mật khẩu.
  • AI có tính chất hai mặt: cùng một công cụ (LLMs, phân tích mã) xuất hiện cả ở phía tấn công lẫn phòng thủ. Đọc kỹ câu hỏi để xem nó đang hỏi về phía nào.

Bài học tương tác về chủ đề này

Làm theo từng bước, kèm theo bài tập kiểm tra ngay lập tức.

Đề thi cũ

Nhiều chủ đề hơn trong AP An ninh mạng

Đăng nhập hoặc tạo tài khoản

IGCSE, A-Level & AP