ข้ามไปยังเนื้อหา

การป้องกันอุปกรณ์

AP ความปลอดภัยทางไซเบอร์ · หัวข้อ 4

ดูสไลด์ ฝึกฝน
บทเรียนวิดีโอสำหรับหัวข้อนี้ เปิดหน้าวิดีโอ
9:32

การป้องกันอุปกรณ์

เป็นเช้าวันจันทร์ในโรงพยาบาลที่คึกคัก ภายในหนึ่งนาที หน้าจอในหอผู้ป่วย ห้องยา และสำนักงานบันทึกทั้งหมดจะเปลี่ยนไป ไฟล์ทุกอย่างบนนั้นคือ...

การบรรยายภาษาอังกฤษ · คำบรรยายภาษาอังกฤษ + 中文 ลอยตัวบนภาพ

4.1

ความเสี่ยงและความเสี่ยงของอุปกรณ์

หลักสูตร

วัตถุประสงค์การเรียนรู้ 4.1.A: ระบุประเภทของอุปกรณ์คอมพิวเตอร์

  • 4.1.A.1 คอมพิวเตอร์เซิร์ฟเวอร์คืออุปกรณ์ที่ให้บริการหนึ่งหรือหลายอย่างแก่คอมพิวเตอร์อื่น ๆ (เช่น DNS, DHCP, FTP) คอมพิวเตอร์เครื่องใดก็สามารถเป็นเซิร์ฟเวอร์ได้ และในสภาพแวดล้อมระดับองค์กร เซิร์ฟเวอร์มักจะมีความสามารถในการประมวลผลและความจุในการจัดเก็บข้อมูลมากกว่าคอมพิวเตอร์ส่วนบุคคล
  • 4.1.A.2 คอมพิวเตอร์ส่วนบุคคลคืออุปกรณ์ที่ออกแบบมาเพื่อใช้โดยบุคคลเดียวเพื่อการทำงานหรือความบันเทิง (เช่น การพิมพ์เอกสาร, การออกแบบกราฟิก, การท่องเว็บ, และการผลิตหรือรับชมสื่อ) รวมถึงคอมพิวเตอร์เดสก์ท็อป แล็ปท็อป และโน้ตบุ๊ค
  • 4.1.A.3 คอมพิวเตอร์พกพา (หรือเรียกว่าคอมพิวเตอร์มือถือ หรืออุปกรณ์สารสนเทศ) มีขนาดเล็กกว่าคอมพิวเตอร์ส่วนบุคคลและใช้พลังงานจากแบตเตอรี่ รวมถึงแท็บเล็ต สมาร์ทโฟน และเทคโนโลยีสวมใส่ เช่น นาฬิกาอัจฉริยะ
  • 4.1.A.4 คอมพิวเตอร์ฝังตัวคืออุปกรณ์ที่เป็นส่วนหนึ่งของเครื่องจักร อุปกรณ์ฝังตัวจะมีชุดคำสั่งเฉพาะสำหรับการเชื่อมต่อเข้ากับส่วนประกอบพิเศษของเครื่องจักรที่ฝังอยู่ คอมพิวเตอร์ฝังตัวมักจะมีความเร็วต่ำกว่าและมีราคาถูกกว่าคอมพิวเตอร์ทั่วไป และมีพื้นที่จัดเก็บข้อมูลน้อยมาก
  • 4.1.A.5 อุปกรณ์ในชีวิตประจำวันที่มีคอมพิวเตอร์ฝังตัวมัก被称为 Internet of Things (IoT) devices คอมพิวเตอร์ฝังตัวพบได้ในยานพาหนะ (เช่น รถยนต์, เรือ, เครื่องบิน), อุปกรณ์ที่ดำเนินการโครงสร้างพื้นฐานสำคัญ (เช่น การเปิด-ปิดเบรกเกอร์ในสถานีไฟฟ้าแรงสูง และปั๊มในระบบบำบัดน้ำ), อุปกรณ์ทางการแพทย์ (เช่น ปั๊มหยดน้ำ, เครื่อง MRI, จังหวะหัวใจเทียม, และปั๊มอินซูลิน), และอุปกรณ์ในชีวิตประจำวัน เช่น เครื่องซักผ้า, เครื่องชงกาแฟ, และเทอร์โมสตัท

วัตถุประสงค์การเรียนรู้ 4.1.B: ระบุประเภทของมัลแวร์ที่ใช้ในการโจมตีทางไซเบอร์

  • 4.1.B.1 มัลแวร์คือซอฟต์แวร์ที่เป็นอันตรายที่สามารถทำลายหรือทำให้เสียหายต่ออุปกรณ์หรือเครือข่าย หรือเปิดโอกาสให้ผู้โจมตีเข้าถึงอุปกรณ์และข้อมูลบนอุปกรณ์นั้นได้
  • 4.1.B.2 มัลแวร์มักใช้เป็นเครื่องมือเพื่อให้ผู้โจมตีบรรลุเป้าหมายหลักของตน มีมัลแวร์หลายประเภท เช่น:
    • ไวรัสคือมัลแวร์ที่ต้องถูกเปิดใช้งานโดยผู้ใช้通过开展หรือเปิดไฟล์
    • เวิร์มกระจายจากคอมพิวเตอร์หนึ่งไปยังอีกเครื่องหนึ่งโดยไม่ต้องมีการกระทำจากมนุษย์
    • Trojan คือมัลแวร์ที่ถูกฝังอยู่ในซอฟต์แวร์อื่น ๆ ที่ดู无害 Remote access trojans (RATs) เปิดโอกาสให้ผู้โจมตีเข้าถึงระบบเป้าหมายจากระยะไกล
    • Ransomware จะเข้ารหัสไฟล์ของอุปกรณ์ ทำให้ผู้ใช้ไม่สามารถเข้าถึงไฟล์บนอุปกรณ์ได้ โดยปกติแล้ว Ransomware จะแสดงหน้าจอให้ผู้ใช้กรอกค่าไถ่และสัญญาว่าจะมอบกุญแจถอดรหัสให้กับผู้ใช้หากชำระภายในกำหนดเวลา
    • Spyware จะติดตามการกระทำของผู้ใช้บนคอมพิวเตอร์และส่งข้อมูลกลับไปยังผู้โจมตี
    • Keylogger คือซอฟต์แวร์หรือฮาร์ดแวร์ที่บันทึกการกดแป้นพิมพ์ของผู้ใช้และส่งข้อมูลกลับไปยังผู้โจมตี ผู้โจมตีมักจะดึงชื่อผู้ใช้และรหัสผ่านออกจากข้อมูลของ keylogger ได้
    • Logic bombs ถูกตั้งไว้เพื่อกระตุ้นผลลัพธ์เฉพาะเมื่อเงื่อนไขที่กำหนดเป็นจริง; เงื่อนไขอาจรวมถึงเวลาและวันที่, ประเภทหรือเวอร์ชันของระบบปฏิบัติการ, ชุดอักขระที่คอมพิวเตอร์กำลังใช้ ฯลฯ
    • Rootkit คือมัลแวร์ที่มีความซับซ้อนซึ่งแทรกเข้าสู่ระบบปฏิบัติการของคอมพิวเตอร์เป้าหมายและสามารถควบคุมเกือบทุกด้านของระบบ รวมถึงการทำให้อัตโนมัติตัวเองไม่ปรากฏต่อการตรวจจับ
  • 4.1.B.3 แม้มัลแวร์ส่วนใหญ่จะเป็นไฟล์หรือกลุ่มไฟล์ แต่ Fileless malware คือโค้ดที่เป็นอันตรายที่อาศัยอยู่ใน RAM และใช้โปรแกรมที่ถูกติดตั้งอยู่แล้วบนอุปกรณ์เพื่อทำลายมัน

วัตถุประสงค์การเรียนรู้ 4.1.C: อธิบายวิธีการที่ผู้โจมตี可以利用ความเปราะบางทั่วไปของอุปกรณ์เพื่อก่อให้เกิดความสูญเสีย ความเสียหาย การหยุดชะงัก หรือการทำลาย

  • 4.1.C.1 ผู้โจมตีสามารถสร้างช่องโหว่ exploitation สำหรับจุดอ่อนที่ทราบแล้วในซอฟต์แวร์ (รวมถึงระบบปฏิบัติการ) อุปกรณ์ที่มีซอฟต์แวร์ไม่ได้รับการอัปเดตเพื่อปิดช่องโหว่จะเสี่ยงต่อ exploitation เหล่านี้ ซึ่งอาจทำให้ผู้โจมตีสามารถทำให้ระบบล่ม ดูการกระทำของผู้ใช้ เปิดหรือปิดบริการหรือส่วนประกอบต่างๆ บนอุปกรณ์ (เช่น การเปิดกล้องเว็บแคมหรือไมโครโฟน) หรือแม้แต่ยึดควบคุมอุปกรณ์เพื่อออกคำสั่งของตนเอง รวมถึงคำสั่งเพื่อขโมยหรือทำลายข้อมูลบนอุปกรณ์
  • 4.1.C.2 ผู้โจมตีสามารถใช้ประโยชน์จากข้อกำหนดการยืนยันตัวตนที่อ่อนแอโดยการเดารหัสผ่านของผู้ใช้หรือใช้เทคนิคทางสังคมวิทยา (social engineering) เพื่อให้ผู้ใช้เปิดเผยรหัสผ่านของตน
  • 4.1.C.3 เมื่อระบบไม่มีรหัสผ่านสำหรับ basic input output system (BIOS) หรือ unified extensible firmware interface (UEFI) ผู้โจมตีสามารถบูตคอมพิวเตอร์เข้าสู่โหมดพิเศษ (เช่น “recovery mode”) ที่ให้สิทธิ์ระดับสูงแก่พวกเขา โดยไม่มีการป้องกัน BIOS หรือ UEFI ผู้โจมตีสามารถโหลดระบบปฏิบัติการของตนเองลงบนอุปกรณ์จากไดรฟ์ภายนอกและใช้เครื่องมือเฉพาะเจาะจงในการแก้ไขหรือสร้างโปรไฟล์ผู้ใช้ใหม่ รวมถึงการเปลี่ยนรหัสผ่านของผู้ใช้
  • 4.1.C.4 ผู้โจมตีสามารถโหลดมัลแวร์ลงบนไดรฟ์ภายนอก และหากเปิดใช้งาน autorun แล้ว อุปกรณ์จะรันมัลแวร์เมื่อเสียบไดรฟ์ภายนอกเข้าไป
  • 4.1.C.5 ผู้โจมตีสามารถใช้พอร์ตที่เปิดอยู่เพื่อเชื่อมต่อกับอุปกรณ์
  • 4.1.C.6 ผู้โจมตีสามารถส่งข้อมูลที่เป็นอันตรายไปยังอุปกรณ์เพื่อยึดครองหรือขัดขวางการทำงาน และอุปกรณ์ที่ไม่มีไฟวอลล์ (หรือมีไฟวอลล์ที่ตั้งค่าผิดพลาด) จะไม่สามารถกรองข้อมูลที่เป็นอันตรายเหล่านี้ได้
  • 4.1.C.7 ผู้โจมตีมักพยายามติดตั้งมัลแวร์บนอุปกรณ์เพื่อยึดครองหรือขัดขวางการทำงาน อุปกรณ์ที่ขาดซอฟต์แวร์ป้องกันมัลแวร์จะมีความเสี่ยงต่อการโจมตีประเภทนี้มากกว่า

วัตถุประสงค์การเรียนรู้ 4.1.D: ประเมินและบันทึกความเสี่ยงจากช่องโหว่ของอุปกรณ์

  • 4.1.D.1 ความเสี่ยงจากช่องโหว่ของอุปกรณ์อาจมาจากการเข้าถึงโดยไม่ได้รับอนุญาตหรือมัลแวร์ที่อนุญาตให้ผู้โจมตีปลอมตัวเป็นผู้ใช้ที่ได้รับอนุญาต ควบคุมอุปกรณ์จากระยะไกล เข้ารหัสไดรฟ์ของอุปกรณ์เพื่อเรียกค่าไถ่ข้อมูล หรือลบความจำของอุปกรณ์ ทำให้ข้อมูลหายหรือทำให้อุปกรณ์ใช้งานไม่ได้ ระดับความเสี่ยงจะแตกต่างกันไปตามความสำคัญของอุปกรณ์ บริการที่อุปกรณ์ให้บริการ หรือข้อมูลที่เก็บรักษาไว้
  • 4.1.D.2 ความเสี่ยงสูงจากช่องโหว่ของอุปกรณ์เกี่ยวข้องกับการถูกทำลายข้อมูลสำคัญหรือกระบวนการสำคัญอย่างมีนัยสำคัญ
    • ตัวอย่างประกอบสำหรับ 4.1.D.2:
      • องค์กรไม่ได้ติดตั้งการอัปเดตล่าสุดสำหรับเซิร์ฟเวอร์อีเมลซึ่งรวมถึงการปิดช่องโหว่สำหรับจุดอ่อนที่ทราบแล้วที่มีระดับวิกฤต
  • 4.1.D.3 ความเสี่ยงปานกลางจากช่องโหว่ของอุปกรณ์อาจเกิดขึ้นจากข้อกำหนดการยืนยันตัวตนที่อ่อนแอหรือจากช่องโหว่ที่จะถูกนำไปใช้ประโยชน์น้อยกว่า
    • ตัวอย่างประกอบสำหรับ 4.1.D.3:
      • โรงงานบำบัดน้ำมีระบบฝังตัวควบคุมปั๊มน้ำ ปั๊มสามารถเข้าถึงจากระยะไกลผ่านชื่อผู้ใช้และรหัสผ่านสำหรับการจัดการระยะไกลสำหรับโรงงาน แต่อุปกรณ์ไม่ต้องการการยืนยันตัวตนหลายขั้นตอน (MFA)
  • 4.1.D.4 ความเสี่ยงต่ำจากช่องโหว่ของอุปกรณ์มักเกี่ยวข้องกับช่องโหว่ที่จะมีผลกระทบเล็กน้อยหากถูกนำไปใช้ประโยชน์
    • ตัวอย่างประกอบสำหรับ 4.1.D.4:
      • แล็ปท็อปของพนักงานมีพอร์ต telnet 23 เปิดอยู่

แหล่งที่มา: คำอธิบายหลักสูตรและข้อสอบ College Board AP

อุปกรณ์ (device) คือคอมพิวเตอร์ทุกประเภท - เซิร์ฟเวอร์, แล็ปท็อปส่วนบุคคล,สมาร์ทโฟน หรือ คอมพิวเตอร์ฝังตัว (embedded computer) ที่สร้างอยู่ในเครื่อง อุปกรณ์ทั่วไปที่มีคอมพิวเตอร์ฝังตัวเรียกว่า อุปกรณ์ Internet of Things (IoT) และ它们在运行 everything from water pumps to washing machines. (Note: The source text had a mix of English and Chinese here. Translating the meaning):它们运行从水泵到洗衣机等各种设备。

สี่ประเภทของอุปกรณ์ และทำไมประเภทจึงสำคัญ

ประเภท สิ่งที่มันคือ ผลกระทบด้านความปลอดภัย
เซิร์ฟเวอร์ (servers) เครื่อง.shared的运行服务给许多用户 เป้าหมายที่มีค่าสูงสุด; การถูกบุกรุกเพียงครั้งเดียวเข้าถึงทุกคน
คอมพิวเตอร์ส่วนบุคคล (personal computers) คอมพิวเตอร์ตั้งโต๊ะและแล็ปท็อป อเนกประสงค์, ดังนั้นจึงรันทุกอย่างที่ผู้ใช้งานติดตั้ง
คอมพิวเตอร์มือถือ (handheld computers) (หรือเรียกว่าคอมพิวเตอร์เคลื่อนที่หรืออุปกรณ์สารสนเทศ) เล็กกว่า PC และทำงานด้วย พลังงานแบตเตอรี่ — สมาร์ทโฟน, แท็บเล็ต, นาฬิกาอัจฉริยะและ เทคโนโลยีสวมใส่ (wearable technology) อื่นๆ หายง่ายหรือถูกขโมย และมักพกพาไปตามeriorที่เชื่อถือไม่ได้
คอมพิวเตอร์ฝังตัว (embedded computers) คอมพิวเตอร์ที่เป็น ส่วนหนึ่งของเครื่อง — ตัวควบคุมเครื่องยนต์รถยนต์, เทอร์โมสตัท, ปั๊มทางการแพทย์ มี ชุดคำสั่งเฉพาะ (specialised instruction set) สำหรับเชื่อมต่อกับส่วนประกอบของตนเอง, และ มักจะมีความเร็วช้ากว่า, ราคาถูกกว่า และมีพื้นที่จัดเก็บน้อย, ดังนั้นคุณสมบัติด้านความปลอดภัยจึงมักถูกละเลยและการอัปเดตก็หายาก

บรรทัดสุดท้ายนี้คือเหตุผลที่อุปกรณ์ฝังตัวและ IoT ปรากฏในสถานการณ์การโจมตีบ่อยครั้ง: ข้อจำกัดที่ทำให้ราคาถูกคือข้อจำกัดเดียวกันที่ทำให้ยากต่อการป้องกัน

ภัยคุกคามหลักต่ออุปกรณ์คือ มัลแวร์ (malware) - ซอฟต์แวร์ที่เป็นอันตราย เรียนรู้ประเภทต่างๆ:

  • ไวรัส (Virus) - ต้องเปิดไฟล์โดยผู้ใช้เพื่อกระตุ้นให้ทำงาน
  • เวิร์ม (Worm) - กระจายตัวเองโดยไม่ต้องมีการกระทำจากมนุษย์
  • โทรจัน (Trojan) - ซ่อนอยู่ในซอฟต์แวร์ที่ดูปลอดภัย; โทรจันสำหรับการเข้าถึงระยะไกล (RAT) ให้ผู้โจมตีการควบคุมจากระยะไกล
  • ** ransomware** - เข้ารหัสไฟล์ของคุณและขอเงินค่าไถ่เพื่อรับกุญแจ
  • spyware - ติดตามสิ่งที่คุณทำอย่างลับๆ
  • keylogger - บันทึกทุกครั้งที่กดปุ่มเพื่อขโมยรหัสผ่าน
  • logic bomb - ถูกกระตุ้นเมื่อมีเงื่อนไข特定的 (วันที่, เวอร์ชัน)
  • rootkit - ซ่อนลึกในระบบปฏิบัติการและ thậm chíทำให้ตัวเองไม่เห็นได้

มัลแวร์ส่วนใหญ่เป็นไฟล์ แต่ fileless malware แตกต่าง: มันอาศัยอยู่ใน RAM เท่านั้นและใช้โปรแกรมที่ถูกกฎหมายที่มีอยู่แล้วในอุปกรณ์ โดยไม่ทิ้งไฟล์ให้เครื่องสแกนหาได้

ผู้โจมตีใช้ประโยชน์จาก ซอฟต์แวร์没有被补丁, รหัสผ่านที่อ่อนแอ, การตั้งค่าการเริ่มต้น BIOS/UEFI ที่ไม่ปลอดภัย, และพอร์ตที่เปิดอยู่ เราประเมินความเสี่ยงของอุปกรณ์ตามคุณค่าและความสำคัญของอุปกรณ์ - เซิร์ฟเวอร์อีเมล没有被补丁 ของโรงพยาบาลมีความเสี่ยง สูง ในขณะที่แล็ปท็อปของพนักงานที่มีพอร์ตเปิดที่ยังไม่ใช้งานหนึ่งพอร์ตมีความเสี่ยง ต่ำ

สำรวจ

ตั้งชื่อนม้ลแวร์ตามพฤติกรรม

มัลแวร์แต่ละชนิดมีลักษณะเด่นหนึ่งอย่าง: worm แพร่ขยายเอง, virus ต้องให้ผู้ใช้รัน, ransomware เข้ารหัสเพื่อเรียกค่าไถ่, และ rootkit ซ่อนลึกในระบบปฏิบัติการ

คำศัพท์ ฝึกฝน
English ไทย
embedded computer/emˈbedɪd kəmˈpjuːtə/ คอมพิวเตอร์ฝังตัว
Internet of Things (IoT)/ˈɪntənet ɒv θɪŋz/ อินเทอร์เน็ตของสิ่งของ (IoT)
handheld computers/ˈhændheld kəmˈpjuːtəz/ คอมพิวเตอร์แบบพกพา
malware/ˈmælweə/ มัลแวร์
Virus/ˈvaɪrəs/ ไวรัส
Worm/wɜːm/ เวิร์ม (Worm)
Trojan/ˈtrəʊdʒn/ โทรจัน (Trojan)
remote access trojan (RAT)/rɪˈməʊt ˈækses ˈtrəʊdʒn/ Trojan การเข้าถึงระยะไกล (RAT)
Ransomware/ˈrænsəmweə/ แรนซัมแวร์
Spyware/ˈspaɪweə/ สไปว์แวร์ (Spyware)
Keylogger/ˈkiːlɒɡə/ Keylogger
Logic bomb/ˈlɒdʒɪk bɒm/ ระเบิดตรรกะ (Logic bomb)
fileless malware/ˈfaɪlləs ˈmælweə/ มัลแวร์ไร้ไฟล์ (fileless malware)
RAM/ræm/ RAM
unpatched software/ʌnˈpætʃt ˈsɒftweə/ ซอฟต์แวร์没有被修补丁
4.2

การยืนยันตัวตน (Authentication)

หลักสูตร

วัตถุประสงค์การเรียนรู้ 4.2.A: อธิบายเหตุผลที่ใช้ฟังก์ชันแฮช (หรือเรียกว่า hash outputs, checksums, message digests, หรือ digests) ในการจัดเก็บรหัสผ่าน

  • 4.2.A.1 ฟังก์ชันแฮชแบบคริปโตกราฟิก (หรือเรียกว่าฟังก์ชัน message digest) เป็นอัลกอริทึมทางคณิตศาสตร์ที่รับข้อมูลแบบไบนารีที่มีความยาวตามใจ欲takes และประมวลผลตามชุดคำสั่งที่กำหนด แล้วผลลัพธ์ออกมาเป็นสาย字符串แบบไบนERTY ที่มีความยาวคงที่เรียกว่าแฮช (หรือ checksum หรือ message digest) ฟังก์ชันแฮชแบบคริปโตกราฟิกที่มีชื่อเสียง ได้แก่:
    • MD5
    • SHA-1, SHA-256, SHA-512 (SHA ย่อมาจาก Secure Hash Algorithm)
    • NTHash
    • RIPEMD-160
  • 4.2.A.2 แฮชขนาด n บิต มี $2^n$ ผลลัพธ์ที่เป็นไปได้ จำนวนอินพุตมีจำนวนไม่จำกัด ดังนั้นจึงหลีกเลี่ยงไม่ได้ว่าอินพุตที่แตกต่างกันสองค่าจะสร้างแฮชเดียวกัน สิ่งนี้เรียกว่า collision
  • 4.2.A.3 ฟังก์ชันแฮชแบบคริปโตกราฟิกมีคุณสมบัติดังนี้:
    • แฮชมีความต้านทานต่อ collision; ทำได้ยากที่จะหาอินพุตที่แตกต่างกันสองค่าให้กับฟังก์ชันแฮชเดียวกันที่สร้างผลลัพธ์เหมือนกัน
    • แฮชมีความต้านทานต่อ pre-image;给定一个哈希,很难找出产生该哈希的输入。给定一个哈希值,几乎不可能反推出生成该哈希值的原始输入。
    • แฮชสามารถทำซ้ำได้; อินพุตเดียวกันจะสร้างแฮชเสมอ
    • แฮชมีความยาวคงที่; ความยาวเป็นบิตของแฮชสำหรับฟังก์ชันแฮชเฉพาะจะมีค่าคงที่ไม่ว่าขนาดของอินพุตจะเป็นอย่างไร
  • 4.2.A.4 ผู้โจมตีพยายามทำลายความปลอดภัยของฟังก์ชันแฮชโดยการบังคับให้เกิด collision ในผลลัพธ์ หากมีอัลกอริทึมที่มีประสิทธิภาพในการบังคับให้เกิด collision สำหรับฟังก์ชันแฮชเฉพาะ ฟังก์ชันแฮชนั้นจะถูกเลิกใช้ (ไม่ใช้ในสถานการณ์ที่ต้องการความปลอดภัย) MD5 และ SHA1 เป็นตัวอย่างของฟังก์ชันแฮชที่ถูกเลิกใช้
  • 4.2.A.5 บริการยืนยันตัวตนด้วยรหัสผ่านไม่ควรจัดเก็บรหัสผ่านในรูปแบบ plain text เพื่อไม่ให้ผู้โจมตีที่เข้าถึง user:password directory สามารถรู้รหัสผ่านของผู้ใช้ทุกคนได้ทันที แทนที่จะใช้วิธีนั้น รหัสผ่านของผู้ใช้ควรถูกแปลงเป็นแฮชและเก็บแฮชไว้ในฐานข้อมูล เมื่อผู้ใช้กรอกรหัสผ่าน ระบบจะสร้างแฮชและเปรียบเทียบกับแฮชที่เก็บไว้ หากแฮชตรงกัน ผู้ใช้นั้นจะผ่านการยืนยันตัวตน
  • 4.2.A.6 หากผู้ใช้สองคนมีรหัสผ่านเหมือนกัน แฮชของรหัสผ่านทั้งสองจะเหมือนกันในโฟลเดอร์ user:password เพื่อป้องกันสิ่งนี้ จะมีการแฮชบิตสุ่มจำนวนเล็กน้อย (ซึ่งเรียกว่า salt) เข้ากับรหัสผ่านของผู้ใช้เพื่อสร้างแฮช Salt ของแต่ละผู้ใช้อาจไม่ซ้ำกัน ดังนั้น แม้ผู้ใช้สองคนจะมีรหัสผ่านเหมือนกัน แต่他们会จะมีรหัสผ่านแฮชต่างกันเนื่องจากมี salt ที่แตกต่างกัน

จุดประสงค์การเรียนรู้ 4.2.B: อธิบายการโจมตีรหัสผ่าน如何利用ความอ่อนแอของระบบ

  • 4.2.B.1 หากผู้โจมตีสามารถเข้าถึงรหัสผ่านของผู้ใช้ที่ถูกต้องตามกฎหมายได้ และองค์กรของผู้ใช้ไม่ได้เปิดใช้งาน MFA หรือการป้องกันยืนยันตัวตนอื่นๆ ผู้โจมตีก็สามารถดำเนินการภายในองค์กรนั้นด้วยสิทธิ์และการเข้าถึงทั้งหมดที่มีอยู่สำหรับผู้ใช้ดังกล่าว
  • 4.2.B.2 การโจมตีรหัสผ่านสามารถจำแนกเป็นแบบออนไลน์หรือแบบออฟไลน์ได้
    • การโจมตีรหัสผ่านแบบออนไลน์พยายามใช้ชุดข้อมูล user:password ในหน้าเว็บยืนยันตัวตนที่ทำงานอยู่
    • การโจมตีรหัสผ่านแบบออฟไลน์ได้จับฐานข้อมูล user:password มาแล้วและสามารถรันการโจมตีต่อฐานข้อมูลนั้นบนคอมพิวเตอร์ของตนเอง วิธีนี้จะข้ามการป้องกันล็อคบัญชีที่อาจถูกตั้งค่าไว้
  • 4.2.B.3 ผู้ใช้จำนวนมากนำรหัสผ่านเดิม (หรือคำแปรผันของรหัสผ่านเดียวกัน) ไปใช้กับบริการและบัญชีทั้งหมดที่ตนเองมีอยู่ แม้ว่าจะมีคำเตือนไม่ให้ทำเช่นนั้นก็ตาม เมื่อฐานข้อมูลผู้ใช้ขององค์กรถูกขโมย ชื่อผู้ใช้ อีเมล และรหัสผ่านจะถูกขายให้ผู้โจมตีหรือโพสต์บนอินเทอร์เน็ต ผู้โจมตีมักเริ่มการพยายามเข้าถึงบัญชีโดยการใช้ชื่อผู้ใช้และรหัสผ่านที่ถูกขโมยหรือรั่วไหลของบุคคลเป้าหมาย
  • 4.2.B.4 ผู้ใช้จำนวนมากตั้งรหัสผ่านที่คาดเดาง่าย และผู้โจมตีจะพยายามเดารหัสผ่านทั่วไปสำหรับบัญชีของผู้ใช้ การพ่นรหัสผ่าน (Password spraying) คือการโจมตีที่ผู้โจมตีพยายามใช้รหัสผ่านทั่วไปต่อบัญชีผู้ใช้ที่แตกต่างกันหลายบัญชี
  • 4.2.B.5 บางบริการและอุปกรณ์ (เช่น สวิตช์, เร้าเตอร์, และอุปกรณ์ IoT) ถูกกำหนดค่าล่วงหน้าด้วยผู้ใช้และรหัสผ่านผู้ดูแลระบบเริ่มต้น Credential stuffing คือการโจมตีที่ผู้โจมตีพยายามเข้าถึงบริการหรือเหล่านี้โดยใช้รหัสประจำตัวเริ่มต้นทั่วไปหรือรหัสประจำตัวบัญชีที่ถูกขโมยมา
  • 4.2.B.6 การโจมตีรหัสผ่านแบบออฟไลน์ใช้เครื่องมือแฮชครา๊กอัตโนมัติในการแฮชรหัสผ่านที่เป็นไปได้และเปรียบเทียบมันกับแฮชที่ถูกจับไว้ แม้แฮชจะไม่สามารถย้อนกลับได้ แต่ผู้โจมตีสามารถใช้เครื่องมือเหล่านี้ในการแฮชรหัสผ่านที่เป็นไปได้จำนวนมากและเปรียบเทียบกับแฮชเป้าหมาย หากผู้โจมตีพบแฮชที่ตรงกัน พวกเขาสามารถใช้รหัสผ่านที่สร้างแฮชนั้นเข้าสู่บัญชีผู้ใช้ การโจมตีแบบออฟไลน์ประกอบด้วย:
    • การโจมตี Brute force ซึ่งผู้โจมตีใช้เครื่องมืออัตโนมัติทดสอบรหัสผ่านที่เป็นไปได้ทั้งหมดที่ผู้ใช้อาจมี
    • การโจมตี Dictionary ซึ่งผู้โจมตีใช้เครื่องมืออัตโนมัติทดสอบรายการรหัสผ่านทั่วไป
  • 4.2.B.7 การโจมตี Rainbow table ใช้รายการรหัสผ่านทั่วไปเพื่อสร้างตาราง rainbow ตาราง rainbow เป็นตารางที่contains รหัสน่าจะเป็นไปได้ทั้งหมดและแฮชของมัน จากนั้นตารางจะถูกเรียงลำดับตามแฮช และผู้โจมตีจะใช้เครื่องมืออัตโนมัติค้นหาในรายการแฮชเพื่อหาแฮชที่ถูกจับไว้ หากแฮชตรงกัน แสดงว่าผู้โจมตีได้พบรหัสผ่านที่สร้างแฮชเดียวกัน และรหัสผ่านนั้นจะทำให้ผู้โจมตีเข้าสู่บัญชีผู้ใช้ได้

จุดประสงค์การเรียนรู้ 4.2.C: กำหนดประเภทของการยืนยันตัวตนที่ใช้เพื่อยืนยันตัวตนผู้ใช้

  • 4.2.C.1 กลไกการยืนยันตัวตนคือมาตรการควบคุมทางเทคนิคที่ยืนยันตัวตนผู้ใช้เพื่อให้แน่ใจว่าเฉพาะผู้ใช้ที่ได้รับอนุญาตเท่านั้นที่จะเข้าถึงระบบ หลักฐานที่ผู้ใช้ให้เพื่อยืนยันตัวตนตัวเองเรียกว่าปัจจัย (factor) ปัจจัยการยืนยันตัวตนทั่วไป ได้แก่:
    • สิ่งที่ผู้ใช้รู้ (ปัจจัยความรู้)
    • สิ่งที่ผู้ใช้มี (ปัจจัยการถือครอง)
    • สิ่งที่ผู้ใช้เป็น (ปัจจัยชีวภาพ)
    • สถานที่ที่ผู้ใช้อยู่ (ปัจจัยสถานที่)
  • 4.2.C.2 ปัจจัยความรู้สามารถเป็นรหัสผ่าน, PIN, หรือคำตอบสำหรับคำถามท้าทายที่เลือกไว้ล่วงหน้า เพื่อให้ปัจจัยรู้มีประสิทธิภาพ ต้องเป็นสิ่งที่ผู้โจมตีคาดเดาง่ายๆ ไม่ได้ อย่างไรก็ตาม ปัจจัยรู้ที่ผู้โจมตีคิดออกยากก็อาจทำให้ผู้ใช้จดจำได้ยากขึ้นเช่นกัน
  • 4.2.C.3 ปัจจัยการถือครองคือวัตถุที่ผู้ใช้มีซึ่งเป็นเอกลักษณ์ต่อตัว mereka เช่น บัตรเข้า, บัตรธนาคาร, โทรศัพท์มือถือ, หรือ Token ยืนยันตัวตน ยิ่งผู้โจมตียากต่อการได้รับวัตถุนั้น (หรือสำเนา) ปัจจัยการถือครองยิ่งปลอดภัยมาก
  • 4.2.C.4 ปัจจัยชีวภาพวัดลักษณะของร่างกายมนุษย์และอาจรวมถึงลายนิ้วมือ, ลายฝ่ามือ, การจดจำใบหน้า, การสแกนตาหรือจอประสาทตา, หรือการระบุเสียง ปัจจัยชีวภาพยากต่อการเลียนแบบสำหรับผู้โจมตีเพราะเป็นเอกลักษณ์ต่อแต่ละบุคคล
  • 4.2.C.5 ปัจจัยสถานที่ใช้ข้อมูลเกี่ยวกับสัญญาณ Wi-Fi, ข้อมูล GPS, การตั้งค่าเขตเวลา, และแม้แต่ข้อมูล IP เพื่อตัดสินตำแหน่ง สามารถกำหนดกฎสำหรับการอนุญาตหรือปฏิเสธการเข้าถึงโดยอาศัยปัจจัยสถานที่ได้
  • 4.2.C.6 การยืนยันตัวตนหลายปัจจัย (MFA) คือเมื่อระบบใช้มากกว่าหนึ่งปัจจัยในการยืนยันตัวตน MFA ปลอดภัยกว่าการยืนยันตัวตนแบบเดียวเพราะต้องการให้ผู้用户提供อย่างน้อยสองปัจจัยการยืนยันตัวตนที่แยกออกจากกัน

จุดประสงค์การเรียนรู้ 4.2.D: ตั้งค่าการเข้าสู่ระบบเพื่อให้เครื่องมีความปลอดภัยมากขึ้น

  • 4.2.D.1 การกำหนดความซับซ้อนของรหัสผ่านเป็นการตั้งค่าการเข้าสู่ระบบที่สามารถปรับได้ เมื่อเปิดใช้งาน ผู้ที่ตั้งรหัสผ่านใหม่ต้องรวมอักขระอย่างน้อยหนึ่งจากแต่ละเซตอักขระ รหัสผ่านที่มีอักขระจากทุกเซตอักขระยากต่อการแฮกกว่ารหัสผ่านที่ใช้เพียงอักขระจากเซตใดเซตหนึ่งหรือสองเซต เซตอักขระหลักที่มักจำเป็นคือ:
    • ตัวอักษรพิมพ์ใหญ่ (A–Z)
    • ตัวอักษรพิมพ์เล็ก (a–z)
    • Numeric digits (0–9)
    • ตัวอักษรพิเศษ (!"#$%&'()*+,-./:;<=>?@ [ \ ] ^_`{|}~)
  • 4.2.D.2 การกำหนดความยาวรหัสผ่านขั้นต่ำเป็นค่าการตั้งค่าการเข้าสู่ระบบที่ปรับแต่งได้ หมายความว่าผู้ใช้ต้องมีตัวอักษรอย่างน้อยจำนวนหนึ่งในการตั้งรหัสผ่าน รหัสผ่านที่ยาวและซับซ้อนมากขึ้น จะทำให้เครื่องมือดิจิทัลใช้เวลานานขึ้นในการแกะรหัสผ่าน
  • 4.2.D.3 การกำหนดอายุสูงสุดของรหัสผ่านเป็นค่าการตั้งค่าการเข้าสู่ระบบที่ปรับแต่งได้ เมื่อมีการตั้งค่าแล้ว ผู้ใช้จะได้รับคำเตือนให้เปลี่ยนรหัสผ่านหลังจากผ่านไปหลายวันนับจากวันที่เปลี่ยนล่าสุด โดยทั่วไปคือทุก 90 หรือ 120 วัน หากรหัสผ่านของผู้ใช้ถูกขโมย การเปลี่ยนรหัสผ่านอาจช่วยป้องกันผู้ไม่หวังดีจากการเข้าถึงบัญชีผู้ใช้ อย่างไรก็ตาม มาตรฐานระดับประเทศบางแห่งแนะนำให้องค์กรไม่บังคับให้ผู้ใช้เปลี่ยนรหัสผ่านตามช่วงเวลาที่กำหนดไว้ เพื่อป้องกันการเกิดรูปแบบรหัสผ่านซ้ำๆ ของผู้ใช้ (เช่น PasswordFall2028)
  • 4.2.D.4 การกำหนดให้ระบบเก็บรหัสผ่านเดิมของผู้ใช้จำนวนหนึ่งไว้เป็นค่าการตั้งค่าการเข้าสู่ระบบที่ปรับแต่งได้ ซึ่งช่วยป้องกันไม่ให้ผู้ใช้ใช้รหัสผ่านเดิมอีกครั้ง องค์กรจำนวนมากจะเก็บรหัสผ่านเก่า 5–10 ครั้งของผู้ใช้เพื่อป้องกันการนำกลับมาใช้ใหม่
  • 4.2.D.5 การกำหนดระยะเวลาล็อกเอาท์หลังจากรายงานการพยายามเข้าสู่ระบบผิดพลาดจำนวนหนึ่งเป็นค่าการตั้งค่าการเข้าสู่ระบบที่ปรับแต่งได้ ซึ่งช่วยป้องกันผู้ไม่หวังดีจากการสุ่มลองใส่รหัสผ่านผิดอย่างต่อเนื่อง องค์กรعديدแห่งจะล็อกบัญชีผู้ใช้หลังจากมีการพยายามเข้าสู่ระบบผิดพลาด 3–5 ครั้ง ระยะเวลาการล็อกเอาท์จะแตกต่างกันไป

แหล่งที่มา: คำอธิบายหลักสูตรและข้อสอบ College Board AP

การยืนยันตัวตนหลายปัจจัย (Multi-factor authentication)
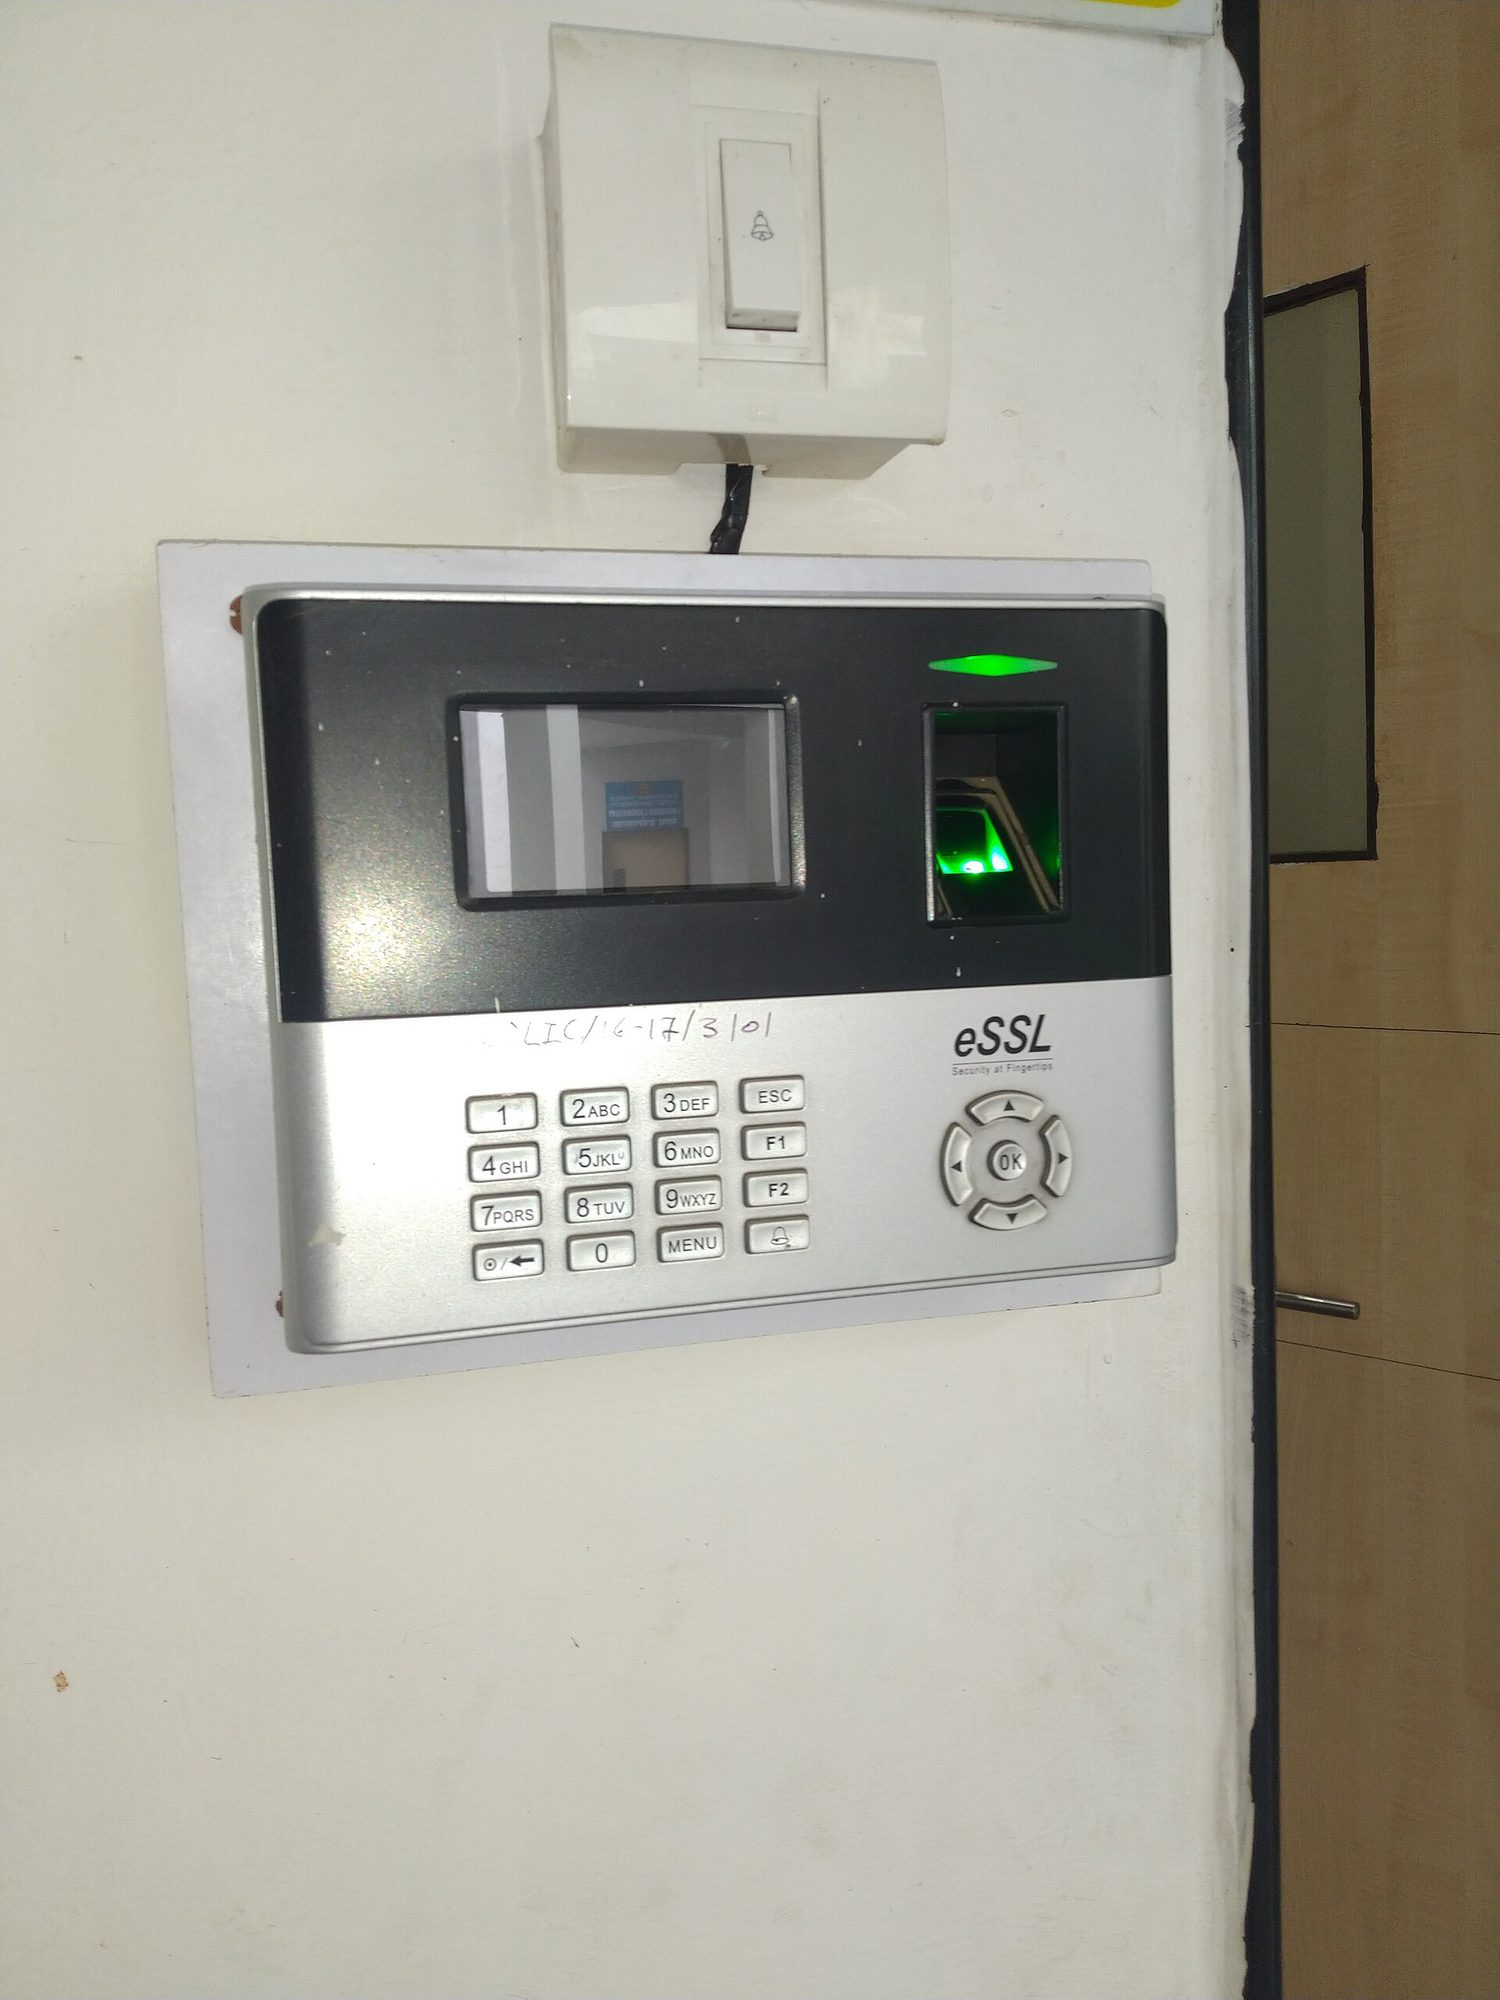
A person pressing a fingertip onto a small optical fingerprint scanner
เครื่องสแกนลายนิ้วมือ: การยืนยันตัวตนทางชีวภาพตรวจสอบสิ่งที่คุณเป็น (something you ARE), ซึ่งยากต่อการโจรกรรมหรือเดาของนักโจมตีมากกว่ารหัสผ่าน

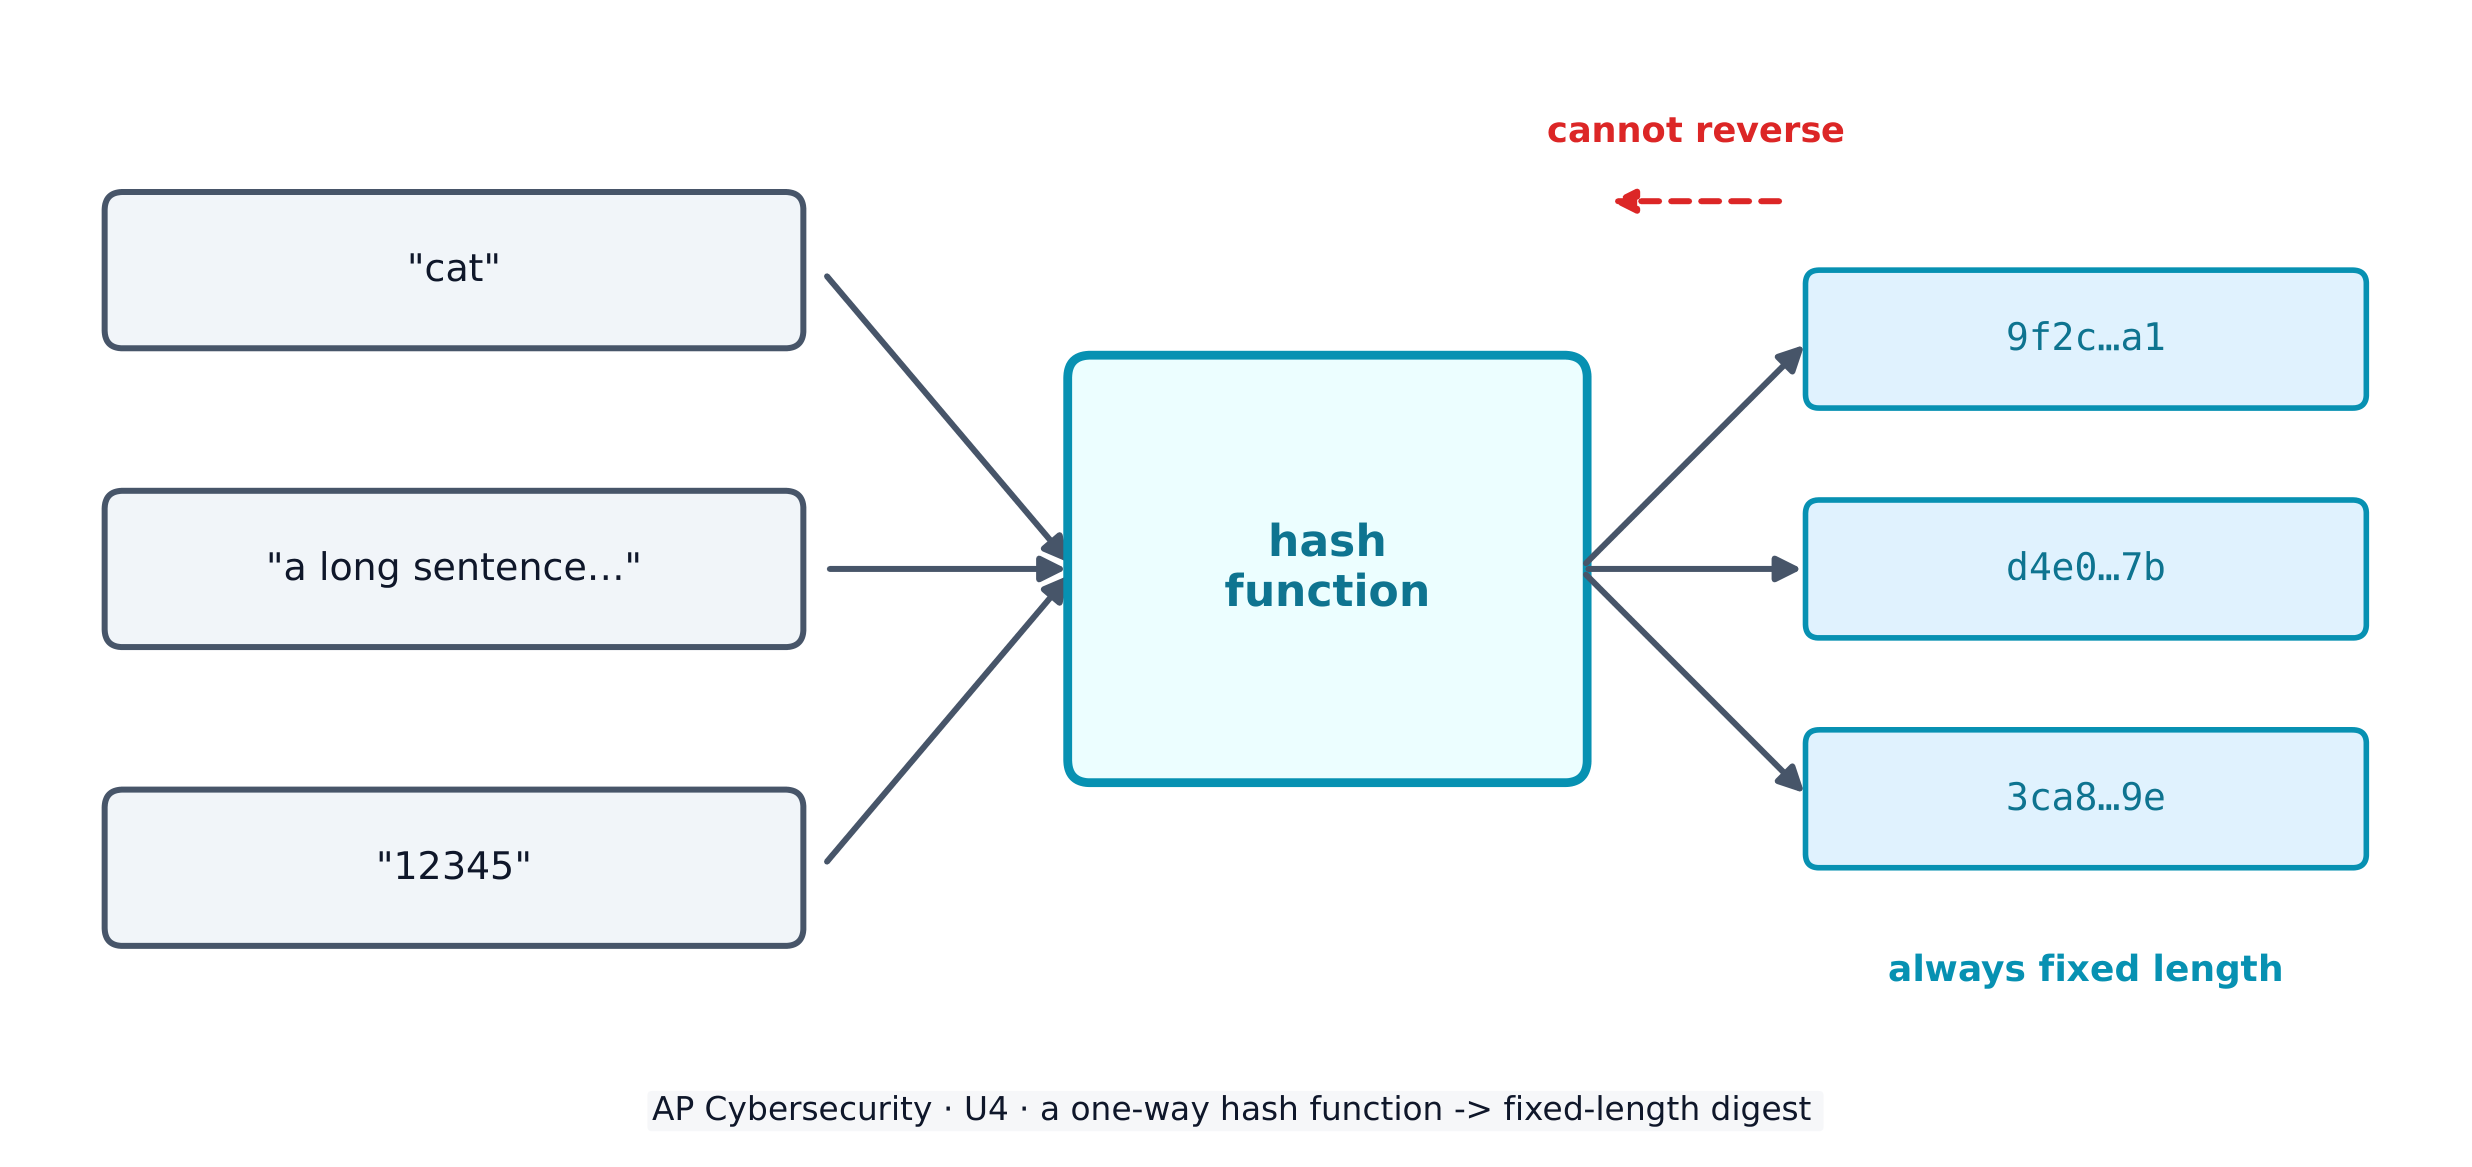
เพื่อจัดเก็บรหัสผ่านอย่างปลอดภัย ระบบใช้ ฟังก์ชันแฮชทางคณิตศาสตร์ (cryptographic hash function) - อัลกอริทึมคณิตศาสตร์แบบทางเดียวที่แปลงอินพุตใดๆ เป็นสตริงที่มีความยาวคงที่ที่เรียกว่า แฮช (hash) (หรือ digest). แฮชมีสามคุณสมบัติที่สำคัญ:它们是 ** resistant ต่อการชน (collision resistant)** (ยากที่จะหาค่าอินพุตสองค่าที่มีเอาต์พุตเหมือนกัน), มี pre-image resistance (ไม่สามารถย้อนกลับไปยังอินพุตได้), และเป็น repeatable (อินพุตเดียวกันให้แฮชเสมอ)

A hash function turns any input into a fixed-length digest, and cannot be reversed
ฟังก์ชันแฮชแปลงอินพุตใดๆ เป็น digest ที่มีความยาวคงที่ และไม่สามารถย้อนกลับได้

ฟังก์ชันแฮชจริงมีชื่อ ฟังก์ชัน Secure Hash Algorithm (SHA) – SHA-256 และ SHA-512 – เป็นมาตรฐานในปัจจุบัน ผู้โจมตีจะโจมตีฟังก์ชันแฮชโดยพยายาม สร้างการชน (collision) (อินพุตที่แตกต่างกันสองชนิดแต่ให้ค่าแฮชเหมือนกัน) เมื่อมีการโจมตีแบบชนที่มีประสิทธิภาพเกิดขึ้นแล้ว ฟังก์ชันนั้นจะถูก ยกเลิกการใช้งาน (deprecated) (ถอนออกจากการใช้งานด้านความปลอดภัย) MD5 และ SHA-1 เป็นตัวอย่างคลาสสิกของการถูกยกเลิกการใช้งาน – ห้ามพึ่งพาฟังก์ชันเหล่านี้เพื่อปกป้องข้อมูลในปัจจุบัน

บริการไม่เก็บรหัสผ่านแบบข้อความธรรมดาของคุณไว้ บริการจะเก็บ ค่าแฮช; เมื่อคุณเข้าสู่ระบบ它将จะแฮชสิ่งที่พิมพ์ลงและเปรียบเทียบ เพื่อป้องกันไม่ให้รหัสผ่านที่เหมือนกันสองตัวสร้างค่าแฮชที่เหมือนกัน จะเพิ่มบิตสุ่มจำนวนเล็กน้อยที่เรียกว่า เกลือ (salt) ก่อนทำการแฮช ทำให้ค่าแฮชที่เก็บไว้ทั้งหมดแตกต่างกัน

ตัวอย่างคำอธิบาย ผู้ใช้สองคนเลือกรหัสผ่าน sunshine เช่นกัน หากไม่มีเกลือ ค่าแฮชที่เก็บไว้ทั้งสองจะเหมือนกัน ทำให้_temperature__account一个 instantly_temperature另一个。มอบเกลือเฉพาะสำหรับผู้ใช้แต่ละคน – เช่น x7 และ q2 – แล้วบริการจะแฮช sunshinex7 และ sunshineq2 แทน ค่าแฮชที่เก็บไว้ทั้งสองตอนนี้ดูแตกต่างกันอย่างสิ้นเชิง ทำให้ผู้ต้องร้ายต้องโจมตีบัญชีแยกต่างหาก นี่คือเหตุผลว่าทำไมฐานข้อมูลแฮชที่ถูกขโมยจึงอันตรายน้อยกว่ามากเมื่อแฮชมีเกลือ

ผู้ต้องร้ายตอบโต้ด้วยการ โจมตีรหัสผ่าน การโจมตี ออนไลน์ จะลองเดารหัสผ่านกับหน้าเข้าสู่ระบบจริง; การโจมตี ออฟไลน์ จะขโมยฐานข้อมูลแฮชและ_temperature它ในเครื่องของตนเอง (ซึ่งข้ามการป้องกันล็อคบัญชี) เทคนิครวมถึง:

  • brute force - เครื่องมืออัตโนมัติจะลอง ทุก รหัสผ่านที่เป็นไปได้ทีละตัว; รับประกันว่าจะทำงานได้ในที่สุด แต่ช้าลง, และมันเพิ่มขึ้นอย่างรวดเร็วตามความยาวของรหัสผ่าน.
  • dictionary attack - เครื่องมือจะลองรายการคำทั่วไปและรหัสผ่านที่รู้จักเป็นอันดับแรก เนื่องจาก大多数人เลือกสิ่งที่เดาได้ง่าย
  • password spraying - ใช้รหัสผ่านหนึ่งตัวต่อหลายบัญชี (วิธีนี้หลีกเลี่ยงการล็อค ซึ่งนับความผิดพลาดต่อบัญชี)
  • credential stuffing - ใช้ข้อมูลยืนยันตัวตนที่ถูกขโมยหรือค่าเริ่มต้นซ้ำ Embassy ที่ผู้ใช้ใช้รหัสผ่านซ้ำข้ามเว็บไซต์
  • rainbow table - ตารางที่คำนวณล่วงหน้าของรหัสผ่านและค่าแฮช их它们, เรียงตามค่าแฮช เพื่อให้สามารถค้นหาค่าแฮชที่ถูกจับได้โดยไม่ต้องคำนวณใหม่

การตั้งค่านโยบายรหัสผ่าน

ผู้ดูแลระบบเสริมความปลอดภัยให้กับบัญชีโดยการ กำหนดการตั้งค่าการเข้าสู่ระบบ – และการสอบคาดหวังให้คุณระบุชื่อบนและบอกว่าการป้องกันอะไรแต่ละอย่าง:

การตั้งค่า สิ่งที่ทำ การโจมตีที่ชะลอไว้
complexity กำหนดต้องมีอักขระจากแต่ละชุด (ตัวพิมพ์ใหญ่, ตัวพิมพ์เล็ก,的数字, พิเศษ) brute force / dictionary
minimum length กำหนดให้ใช้ N อักขระ – ความยาวสำคัญกว่าสิ่งอื่นใด brute force (เพิ่มขึ้นแบบเอ็กซ์โพเนนเชียล)
maximum age บังคับให้เปลี่ยนทุก ~90-120 วัน จำกัดระยะเวลาที่รหัสผ่านที่ถูกขโมยจะมีประโยชน์
password history เก็บค่าแฮชล่าสุด 5-10 ตัว, ป้องกันการใช้ซ้ำ หยุดการใช้รหัสผ่านเก่าที่อาจรั่วไหลซ้ำ
lockout ล็อคบัญชีหลังจากลองผิด 3-5 ครั้ง brute force / online guessing

รายละเอียดเล็กๆ น้อยๆ ที่ควรทราบ: มาตรฐานแห่งชาติบางแห่งตอนนี้แนะนำ ไม่ให้ บังคับให้หมดอายุ เพราะการเปลี่ยนประจำ促使 users into predictable patterns like PasswordFall2028. Password manager แก้ไขปัญหาที่แท้จริง – มันสร้างและเก็บรหัสผ่านที่ยาวและเฉพาะสำหรับแต่ละเว็บไซต์ ทำให้ไม่มีรหัสผ่านใดถูกใช้ซ้ำหรือเดาได้ง่าย

ปัจจัยการยืนยันตัวตน (Authentication factors) ยืนยันว่าคุณคือใคร และมีประเภทต่างๆ: สิ่งที่ คุณ รู้ (รหัสผ่าน), สิ่งที่ คุณ มี (token หรือโทรศัพท์), สิ่งที่ คุณ เป็น (biometric เช่นลายนิ้วมือหรือสแกนเรติน่า), และสถานที่ที่คุณ อยู่ (ปัจจัยตำแหน่ง) การใช้สองอย่างขึ้นไปคือ การยืนยันตัวตนหลายขั้นตอน (MFA) – แข็งแกร่งกว่ารหัสผ่านเพียงอย่างเดียวมาก

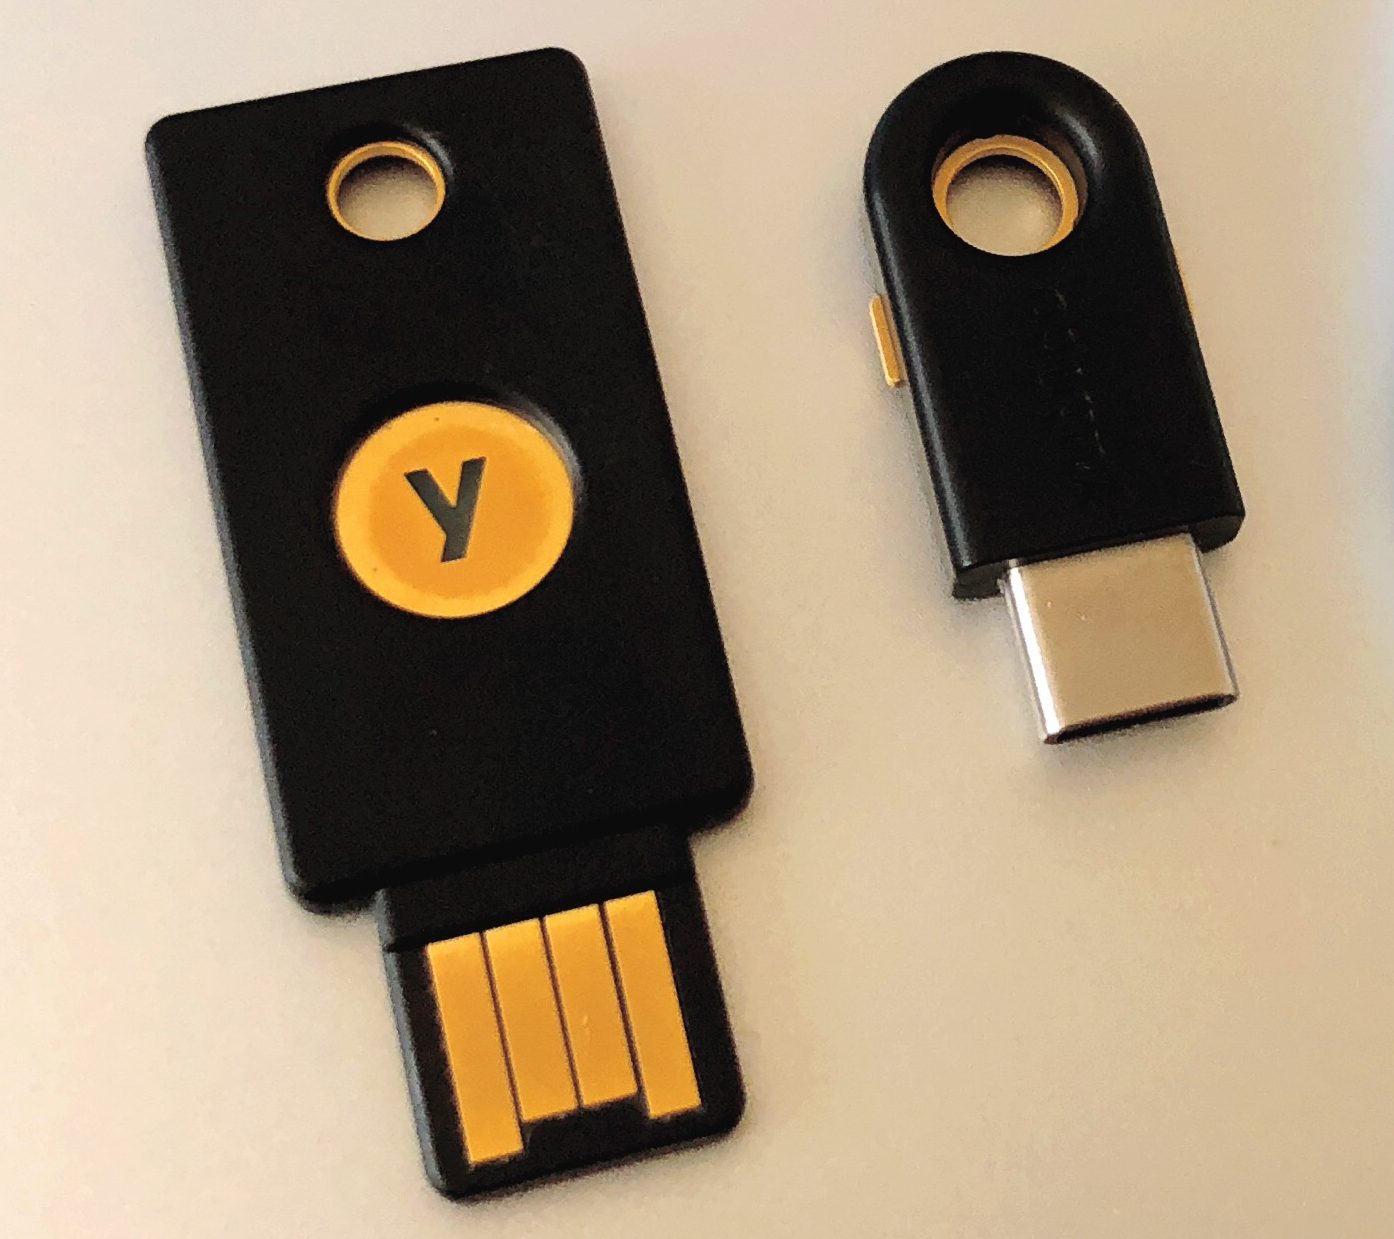
กุญแจความปลอดภัยฮาร์ดแวร์ USB ขนาดเล็กสองอัน
กุญแจความปลอดภัยฮาร์ดแวร์ยืนยันตัวตนด้วยสิ่งที่ถืออยู่ในมือ – ปัจจัยรองที่แข็งแกร่ง

สื่อถอดได้ และปัญหา autorun

ผู้ต้องร้ายสามารถโหลดมัลแวร์ลงใน ไดรฟ์ภายนอก – Stick USB, Disc แบบพกพา – และทิ้งไว้ให้คนอื่นหยิบขึ้นมา หาก autorun เปิดอยู่ Device จะรันโปรแกรมจากไดรฟ์นั้น ทันทีที่เสียบเข้า โดยไม่ต้องคลิกใดๆ ทำให้มัลแวร์被执行ก่อนที่ผู้ใช้จะตัดสินใจเชื่อถืออะไรเลย

การควบคุมสองอย่างตอบคำถามนี้ และการสอบต้องการให้ระบุชื่อทั้งสอง:

  • ปิด autorun, เพื่อให้การเสียบไดรฟ์ไม่รันอะไรเอง
  • ห้ามผู้ใช้เชื่อมต่อดูรฟ์ภายนอกหรือสื่อ เลย – enforced by policy และโดย technical control ที่บล็อกพอร์ต USB – ซึ่งเป็นเหตุผลว่าทำไมสภาพแวดล้อมที่ปลอดภัยจำนวนมากถึงปิดใช้งานทางกายภาพหรือทาง.logically them
สำรวจ

วิธีที่ hash映射ทุกอินพุตไปยังช่องความยาวคงที่

ฟังก์ชัน hash ส่งอินพุตทุกอย่างไปยังเอาต์พุตความยาวคงที่ อินพุตเดียวกันจะตกอยู่ในตำแหน่งเดิมเสมอ (ทำซ้ำได้) และไม่สามารถย้อนกลับจากช่องนั้นไปหาอินพุตได้

คำศัพท์ ฝึกฝน
English ไทย
cryptographic hash function/ˌkrɪptəˈɡræfɪk hæʃ ˈfʌŋkʃn/ ฟังก์ชันแฮชเข้ารหัส
hash/hæʃ/ แฮช (hash)
collision resistant/kəˈlɪʒn rɪˈzɪstənt/ ต้านทานการชน (collision resistant)
pre-image resistance/priː ˈɪmɪdʒ rɪˈzɪstəns/ pre-image resistance
deprecated/ˈdeprɪkeɪtɪd/ เลิกใช้แล้ว (deprecated)
salt/sɒlt/ เกลือ
brute force/bruːt fɔːs/ brute force
dictionary attack/ˈdɪkʃənəri əˈtæk/ การโจมตีแบบพจนานุกรม
password spraying/ˈpæswɜːd ˈspreɪɪŋ/ Password spraying
credential stuffing/krɪˈdenʃl ˈstʌfɪŋ/ Credential stuffing
rainbow table/ˈreɪnbəʊ ˈteɪbl/ ตารางสายรุ้ง (rainbow table)
complexity/kəmˈpleksɪti/ ความซับซ้อน
minimum length/ˈmɪnɪməm leŋθ/ ความยาวขั้นต่ำ
maximum age/ˈmæksɪməm eɪdʒ/ อายุสูงสุด
password history/ˈpæswɜːd ˈhɪstəri/ ประวัติรหัสผ่าน
lockout/ˈlɒkaʊt/ การล็อกเอาท์
password manager/ˈpæswɜːd ˈmænɪdʒə/ ผู้จัดการรหัสผ่าน
biometric/ˌbaɪəʊˈmetrɪk/ ชีวมิติ
multifactor authentication (MFA)/ˌmʌltɪˈfæktə ɔːˌθentɪˈkeɪʃn/ การยืนยันตัวตนหลายปัจจัย (MFA)
autorun/ˌɔːtəʊˈrʌn/ autorun
ดูบทเรียน
4.3

การปกป้องอุปกรณ์

หลักสูตร

วัตถุประสงค์การเรียนรู้ 4.3.A: ระบุการควบคุมด้านการจัดการที่เกี่ยวข้องกับความปลอดภัยของอุปกรณ์

  • 4.3.A.1 นโยบายการใช้ที่ยอมรับได้จะอธิบายขอบเขตของกิจกรรมที่อนุญาต ห้าม หรือต้องทำโดยผู้ใช้บนอุปกรณ์ที่เป็นเจ้าของขององค์กร และอาจรวมถึง:
    • การห้ามผู้ใช้เข้าถึงเว็บไซต์เฉพาะหรือประเภทของเว็บไซต์ (เช่น สื่อสังคมออนไลน์หรือเกม)
    • การบังคับให้ผู้ใช้รักษาซอฟต์แวร์ให้ทันสมัย
    • การอนุญาตให้ผู้เชื่อมต่อกับอุปกรณ์ต่อพ่วง
    • การห้ามผู้ใช้เชื่อมต่อกับไดรฟ์ภายนอกหรือสื่อจัดเก็บข้อมูล
  • 4.3.A.2 นโยบายรหัสผ่านจะรายละเอียดข้อกำหนดสำหรับรหัสผ่านของผู้ใช้ภายในองค์กร และอาจรวมถึง:
    • ความยาวรหัสผ่านขั้นต่ำหรือสูงสุด
    • ระยะเวลาขั้นต่ำหรือสูงสุดที่ผู้ใช้สามารถรักษารหัสผ่านเดิมได้
    • การห้ามใช้รหัสผ่านซ้ำ
    • กฎเกณฑ์สำหรับการสร้างรหัสผ่าน (เช่น ห้ามใช้คำในพจนานุกรมและข้อกำหนดชุดตัวอักษร)
    • คำแนะนำให้ใช้เครื่องมือจัดการรหัสผ่านที่ปลอดภัยแทนการจดรหัสผ่านลงกระดาษ
  • 4.3.A.3 นโยบายการติดตั้งซอฟต์แวร์จะอธิบายว่าผู้ใช้สามารถติดตั้งซอฟต์แวร์ใด (ถ้ามี) บนอุปกรณ์ของตน และมักจะมีกระบวนการที่ผู้ใช้สามารถขอซอฟต์แวร์เฉพาะทางที่ต้องการสำหรับบทบาทการทำงาน และอาจรวมถึง:
    • การห้ามผู้ใช้ติดตั้งซอฟต์แวร์บนอุปกรณ์
    • กระบวนการที่ผู้ใช้สามารถขอซอฟต์แวร์ใหม่ที่จำเป็นสำหรับบทบาทการทำงาน
    • รายการซอฟต์แวร์ที่ได้รับการอนุมัติสำหรับผู้ใช้งาน

วัตถุประสงค์การเรียนรู้ 4.3.B: อธิบายว่าซอฟต์แวร์ป้องกันมัลแวร์สามารถทำให้ปลอดภัยของอุปกรณ์ดีขึ้นได้อย่างไร

  • 4.3.B.1 ซอฟต์แวร์ป้องกันมัลแวร์ (บางครั้งเรียกว่าซอฟต์แวร์แอนตี้ไวรัส) มีเครื่องมือในการกักกันและลบมัลแวร์ที่สามารถทำลาย spy หรือทำลายระบบ มัลแวร์มีตัวบ่งชี้ที่ทำให้ตรวจจับได้ ซึ่งตัวบ่งชี้นี้เรียกว่าลายเซ็น
  • 4.3.B.2 ซอฟต์แวร์ป้องกันมัลแวร์มีฐานข้อมูลลายเซ็นมัลแวร์它将定期扫描设备上的文件并检查是否有任何文件与数据库中的任何签名匹配。如果有匹配,软件将隔离并删除恶意文件。

วัตถุประสงค์การเรียนรู้ 4.3.C: อธิบายว่าทำไมการรักษาการอัปเดตระบบปฏิบัติการและซอฟต์แวร์ของอุปกรณ์จึงทำให้ปลอดภัยขึ้น

  • 4.3.C.1 เมื่อพบช่องโหว่ในระบบปฏิบัติการและซอฟต์แวร์ ผู้ผลิตหรือองค์กรที่ดูแลระบบปฏิบัติการจะแก้ไขและส่งการอัปเดต การอัปเดตขนาดเล็กเรียกว่าแพตช์
  • 4.3.C.2 การมั่นใจว่าระบบปฏิบัติการและแอปพลิเคชันซอฟต์แวร์ของคอมพิวเตอร์ได้รับการอัปเดตเป็นเวอร์ชันล่าสุดจะช่วยป้องกันผู้ไม่หวังดีจากการใช้ประโยชน์จากช่องโหว่ที่ถูกทราบแล้ว

วัตถุประสงค์การเรียนรู้ 4.3.D: ตั้งค่าไฟร์วอลล์แบบโฮสต์

  • 4.3.D.1 ไฟร์วอลล์แบบโฮสต์อนุญาตหรือปฏิเสธการรับส่งข้อมูลเข้าหรือออกจากอุปกรณ์เดียว ซึ่งให้การป้องกันชั้นเพิ่มเติมในกรณีที่โฮสต์เชื่อมต่อกับเครือข่ายที่ถูก攻破แล้ว
  • 4.3.D.2 ไฟร์วอลล์แบบโฮสต์เป็นซอฟต์แวร์ที่ทำงานบนอุปกรณ์และปฏิบัติตามชุดกฎ (ACL) เหมือนกับไฟร์วอลล์แบบเครือข่าย กฎหมายไฟร์วอลล์จะถูกนำไปใช้ตามลำดับ โดยใช้กฎแรกที่ตรงกัน
  • 4.3.D.3 ไฟร์วอลล์แบบโฮสต์ยังสามารถปิดกั้นประเภทการรับส่งข้อมูลออกที่ระบุไว้ ไฟร์วอลล์แบบโฮสต์ควรปิดกั้นพอร์ตหรือบริการที่ไม่จำเป็นสำหรับอุปกรณ์ที่กำหนดเสมอ
    • ตัวอย่างประกอบสำหรับ 4.3.D.3:
      • ไฟร์วอลล์แบบโฮสต์ถูกตั้งค่าให้ปิดกั้นการรับส่งข้อมูล FTP แบบออก ซึ่งช่วยป้องกันผู้ไม่หวังดีที่มีสิทธิ์เข้าถึงระยะไกลจากโฮสต์จากการใช้ FTP เพื่อดึงไฟล์ออกไปยังเซิร์ฟเวอร์ของผู้ไม่หวังดี
  • 4.3.D.4 กฎสำหรับไฟร์วอลล์แบบโฮสต์สามารถอนุญาตหรือปฏิเสธการรับส่งข้อมูลبناءตามพอร์ตต้นทางหรือปลายทาง หรือที่อยู่ IP บริการ โปรโตคอล หรือแอปพลิเคชัน

แหล่งที่มา: คำอธิบายหลักสูตรและข้อสอบ College Board AP

การควบคุมด้านการบริหารกำหนดกฎ: นโยบายการใช้ที่ยอมรับได้ (acceptable use policy) ระบุสิ่งที่ผู้ใช้ทำได้และไม่ได้ทำ, นโยบายรหัสผ่าน กำหนดความยาวและกฎการใช้ซ้ำ, และ นโยบายการติดตั้งซอฟต์แวร์ ควบคุมสิ่งที่สามารถติดตั้งได้

การควบคุมทางเทคนิคทำหน้าที่ Anti-malware software รักษาคำนำหน้าของมัลแวร์ signatures และ quarantine ไฟล์ที่ตรงกับมัน การรักษา Operating system และ applications updated - ติดตั้งแต่ละ patch - ปิดช่องโหว่ที่รู้จักก่อนผู้ต้องร้ายจะใช้它们在

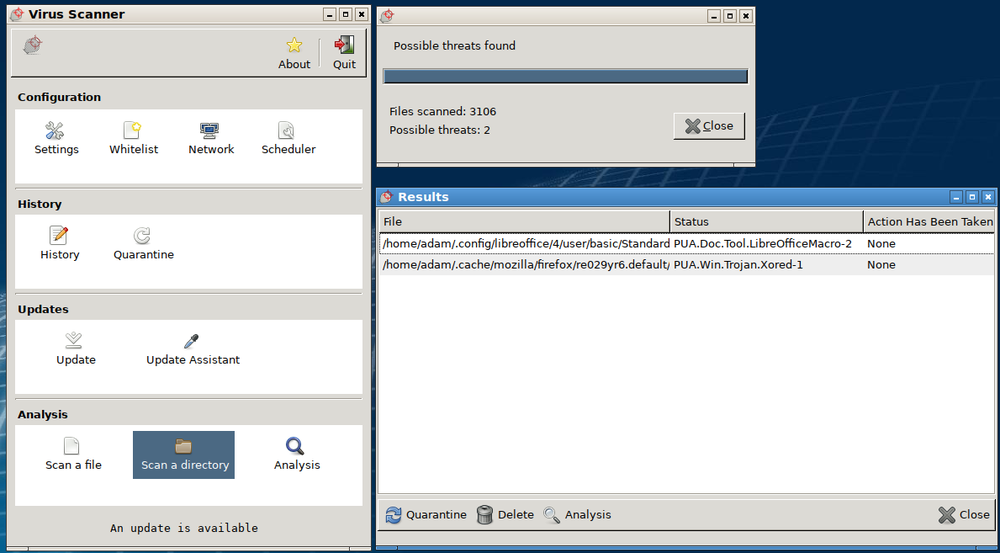
หน้าต่าง Anti-malware scanner: สแกนไฟล์ 3106 ไฟล์, พบภัยคุกคามสองชนิด, พร้อมการควบคุม quarantine และ update
Anti-malware software สแกนไฟล์เทียบกับฐานข้อมูล signatures และ quarantine任何matches – การสแกนนี้มี标记 two threats
คำศัพท์ ฝึกฝน
English ไทย
acceptable use policy/əkˈseptəbl juːs ˈpɒlɪsi/ นโยบายการใช้งานที่ยอมรับได้
Anti-malware software/ˈænti ˈmælweə ˈsɒftweə/ ซอฟต์แวร์ Anti-malware
patch/pætʃ/ patch
host-based firewall/həʊst beɪst ˈfaɪəwɔːl/ host-based firewall
indicator of compromise (IoC)/ˈɪndɪkeɪtə ɒv ˈkɒmprəmaɪz/ ตัวบ่งชี้การถูกบุกรุก (IoC)
endpoint detection and response (EDR)/endˈpɔɪnt dɪˈtekʃn ænd rɪˈspɒns/ การตรวจจับและตอบสนองที่จุดปลาย (EDR)
4.4

การตรวจจับการโจมตีบนอุปกรณ์

หลักสูตร

วัตถุประสงค์การเรียนรู้ 4.4.A: อธิบายวิธีการตรวจจับการโจมตีต่ออุปกรณ์

  • 4.4.A.1 กระบวนการและค่าการตั้งค่าของระบบ การพยายามเข้าสู่ระบบ การพยายามดาวน์โหลดไฟล์ และการกระทำของผู้ใช้จะถูกบันทึกโดยระบบคอมพิวเตอร์ บันทึกเหล่านี้สามารถใช้เพื่อสร้างสถานการณ์ที่นำไปสู่และระหว่างเหตุการณ์ไซเบอร์
  • 4.4.A.2 สัญญาณการถูกบุกรุก (IoC) คือหลักฐานที่บ่งชี้ว่าผู้โจมตีได้เข้าควบคุมอุปกรณ์หรือเครือข่ายแล้ว
  • 4.4.A.3 บันทึกการยืนยันตัวตน (หรือ auth logs) บันทึกทุกครั้งที่พยายามเข้าสู่ระบบบนระบบคอมพิวเตอร์ การวิเคราะห์บันทึกการยืนยันตัวตนสามารถเปิดเผยการโจมตีที่พยายามเกิดขึ้นได้
  • 4.4.A.4 สัญญาณการถูกบุกรุกแบบ Host-based จะถูกค้นพบเมื่อวิเคราะห์บันทึกและตั้งค่าการกำหนดค่า สัญญาณต่างๆ เช่น ตัวอย่างต่อไปนี้ สามารถพบได้ในบันทึกการยืนยันตัวตน บันทึกกิจกรรมของผู้ใช้ และไฟล์การกำหนดค่าระบบ:
    • ไฟล์ที่ไม่ปกติถูกสร้างหรือแก้ไข
    • กระบวนการหรือบริการที่ไม่คาดคิด
    • การเปลี่ยนแปลงการตั้งค่าระบบโดยไม่ได้รับอนุญาต
    • การติดตั้งหรืออัปเดตซอฟต์แวร์โดยไม่ได้รับอนุญาต
  • 4.4.A.5 สัญญาณการถูกบุกรุกแบบ File-based จะถูกค้นพบเมื่อวิเคราะห์ไฟล์บนอุปกรณ์ สัญญาณมักพบในไฟล์ที่รันได้และอาจประกอบด้วย:
    • ไฟล์ที่มีค่าแฮชตรงกับมัลแวร์ที่รู้จัก
    • ชื่อไฟล์ที่ทราบกันดีว่าเป็นการสร้างโดยมัลแวร์บางชนิด
    • เส้นทางไฟล์ที่เกี่ยวข้องกับกิจกรรมที่เป็นอันตราย
  • 4.4.A.6 สัญญาณการถูกบุกรุกแบบ Behavior-based จะถูกค้นพบเมื่อวิเคราะห์บันทึก สัญญาณสามารถพบได้ในบันทึกการยืนยันตัวตนและบันทึกการเข้าถึงและอาจประกอบด้วย:
    • ความพยายามเข้าสู่ระบบล้มเหลวหลายครั้ง
    • เวลาหรือสถานที่เข้าสู่ระบบที่ไม่ปกติ
    • ความพยายามเข้าถึงข้อมูลสำคัญโดยไม่ได้รับอนุญาต
    • ความพยายามยกระดับสิทธิ์ผู้ใช้ในระบบ

วัตถุประสงค์การเรียนรู้ 4.4.B: กำหนดมาตรการสำหรับการตรวจจับการโจมตีต่ออุปกรณ์

  • 4.4.B.1 ประสิทธิภาพเป็นเกณฑ์ในการกำหนดวิธีการตรวจจับ เครื่องมือตรวจจับใช้หน่วยความจำและกำลังประมวลผลของระบบและอาจส่งผลต่อประสิทธิภาพของอุปกรณ์ เครื่องมือตรวจจับแบบ Anomaly ใช้ทรัพยากรระบบมากกว่าเครื่องมือแบบ Signature การตรวจจับแบบ Signature เป็นทางเลือกที่ดีกว่าสำหรับอุปกรณ์ที่มีทรัพยากรระบบไม่สูงมากนัก อุปกรณ์ฝังตัวจำนวนมากไม่มีทรัพยากรระบบเพียงพอที่จะรันเครื่องมือตรวจจับใดๆ บนอุปกรณ์ได้
  • 4.4.B.2 ต้นทุนเป็นเกณฑ์ในการกำหนดวิธีการองค์กรที่ซื้อซอฟต์แวร์ตรวจจับต้องพิจารณาต้นทุนในการซื้อใบอนุญาตซอฟต์แวร์ให้เพียงพอต่อจำนวนอุปกรณ์ที่ต้องการตรวจสอบ บางองค์กรซื้อบริการตรวจจับและตอบสนองจุดปลาย (EDR) จากผู้ขายภายนอก แม้ว่าจะมีราคาแพง แต่บริการเหล่านี้ให้แนวทางที่ครอบคลุมและเป็นเอกภาพในการตรวจจับภัยคุกคามสำหรับอุปกรณ์ขององค์กร โดยทั่วไปจะรวมแพลตฟอร์มแจ้งเตือนแบบรวมศูนย์สำหรับการตรวจสอบการโจมตีที่อาจเกิดขึ้นต่ออุปกรณ์
  • 4.4.B.3 ระดับความไวต่อความเสี่ยงหรือความสำคัญของอุปกรณ์เป็นเกณฑ์ในการกำหนดวิธีการอุปกรณ์ที่จัดเก็บหรือประมวลผลข้อมูลสำคัญหรือให้บริการที่สำคัญมีแนวโน้มจะถูกโจมตีมากกว่าและจะได้รับประโยชน์จากโมเดลตรวจจับแบบผสมผสานเพื่อให้ความป้องกันสูงสุดเท่าที่จะเป็นไปได้

วัตถุประสงค์การเรียนรู้ 4.4.C: ประเมินผลกระทบของวิธีการตรวจจับอุปกรณ์

  • 4.4.C.1 ความเร็วและประสิทธิภาพเป็นปัจจัยในการประเมินผลกระทบของวิธีการตรวจจับ โดยทั่วไปการตรวจจับแบบ Signature จะเร็วกว่าการตรวจจับแบบ Anomaly และผลนี้ยิ่งชัดเจนขึ้นเมื่ออยู่ในอุปกรณ์ซึ่งมักขาดกำลังประมวลผลที่จะรันเครื่องมือตรวจจับแบบ Anomaly ได้อย่างมีประสิทธิภาพ การนำเครื่องมือตรวจจับที่ใช้ทรัพยากรสูงมาติดตั้งบนอุปกรณ์อาจทำให้ประสิทธิภาพของอุปกรณ์ลดลง
  • 4.4.C.2 ระยะของการโจมตีเป็นปัจจัยในการประเมินผลกระทบของวิธีการตรวจจับ เพื่อดำเนินการบนอุปกรณ์ ผู้โจมตีต้องผ่านด่านการป้องกัน การยับยั้ง และการตรวจจับที่ประกอบด้วยความปลอดภัยชั้นฟิสิกส์หรือเครือข่ายก่อน การตรวจจับและหยุดยั้งการโจมตีในระดับอุปกรณ์สามารถป้องกันไม่ให้ผู้โจมตีเข้าถึงข้อมูลสำคัญหรือรบกวนบริการสำคัญได้
  • 4.4.C.3 ผลบวกเท็จเปรียบเทียบกับความสะดวกในการหลบเลี่ยงการตรวจจับเป็นปัจจัยในการประเมินผลกระทบของวิธีการตรวจจับ เครื่องมือตรวจจับระดับอุปกรณ์ส่วนใหญ่เป็นแบบ Signature และการตรวจจับแบบ Signature มีอัตราผลบวกต่ำ อย่างไรก็ตาม การตรวจจับแบบ Signature ถูกผู้โจมตีหลบเลี่ยงได้ง่ายกว่า

วัตถุประสงค์การเรียนรู้ 4.4.D: ใช้เทคนิคการตรวจจับเพื่อระบุสัญญาณของการโจมตีรหัสผ่านโดยการวิเคราะห์ไฟล์บันทึก

  • 4.4.D.1 การโจมตีรหัสผ่านออนไลน์สามารถตรวจจับได้ในบันทึกการยืนยันตัวตน ผู้ใช้รายหนึ่งพยายามใส่รหัสผ่านผิดหลายครั้งคือสัญญาณของการโจมตีรหัสผ่านออนไลน์ หากฐานข้อมูลแฮชรหัสผ่านผู้ใช้ถูกบุกรุก รหัสผ่านผู้ใช้ทั้งหมดในฐานข้อมูลควร被视为ไม่ปลอดภัยและควรบังคับให้ผู้ใช้อุทิศเปลี่ยนรหัสผ่านทั้งหมด
  • 4.4.D.2 หากผู้ใช้ที่มีสิทธิ์เข้าสู่ระบบจากสถานที่หรือที่อยู่ IP ที่ต่างจากความคาดหวัง หรือในช่วงเวลาที่ต่างจากปกติ อาจเป็นสัญญาณว่ารหัสผ่านของผู้使用该被 compromised
  • 4.4.D.3 สัญญาณของการพ่นรหัสผ่าน (Password Spraying) คือผู้ใช้หลายคนพยายามเข้าสู่ระบบภายในเวลาไม่กี่วินาทีจากที่อยู่ IP เดียวกันหรือจากที่อยู่ IP ที่ผิดปกติ
  • 4.4.D.4 สัญญาณของการเติมข้อมูลประจำตัว (Credential Stuffing) คือการลองใช้ชุดข้อมูลประจำตัวผู้ใช้:รหัสผ่านเริ่มต้นหลายชุดบนอุปกรณ์ในลำดับรวดเร็ว มักมาจากที่อยู่ IP เดียวกัน
  • 4.4.D.5 การโจมตีรหัสผ่านออฟไลน์ไม่สามารถตรวจจับได้ เพราะการโจมตีเกิดขึ้นบนคอมพิวเตอร์ของผู้โจมตี

แหล่งที่มา: คำอธิบายหลักสูตรและข้อสอบ College Board AP

อุปกรณ์บันทึกการเข้าสู่ระบบ การเปลี่ยนแปลงไฟล์ และกระบวนการ โดยข้อมูลเหล่านี้สามารถบ่งบอกถึง ตัวชี้วัดการถูกโจมตี (IoC) - ซึ่งคือหลักฐานที่แสดงว่าผู้ไม่ประสงค์ดีได้เข้าถึงระบบแล้ว IoC แบบโฮสต์ จะปรากฏเป็นกระบวนการที่ไม่คาดคิดหรือการตั้งค่าที่เปลี่ยนไป; IoC แบบไฟล์ คือไฟล์ที่มีค่าแฮชตรงกับมัลแวร์ที่รู้จัก; ส่วน IoC แบบพฤติกรรม เช่น การล็อกอินล้มเหลวหลายครั้ง หรือเวลาเข้าใช้ที่ไม่ปกติ

การเลือกวิธีการตรวจจับต้องพิจารณาถึง ประสิทธิภาพ (วิธีตามลายนิ้วมือมีน้ำหนักเบา เหมาะกับอุปกรณ์อ่อนแอ), ค่าใช้จ่าย (บริการ การตรวจจับและตอบสนองระดับเอนด์พอยต์ (EDR) มีประสิทธิภาพสูงแต่แพง), และความไวต่อความเสี่ยงของอุปกรณ์ การอ่าน ลอกรายละเอียดการยืนยันตัวตน ช่วยเปิดเผยการโจมตีรหัสผ่าน: รหัสผ่านผิดจำนวนมากสำหรับผู้ใช้คนเดียวบ่งบอกถึงการเดารหัส; ผู้ใช้หลายคนล้มเหลวจาก IP เดียวบ่งบอกถึง การสเปรย์รหัสผ่าน; การส่งชุดข้อมูลรหัสผ่านเริ่มต้นพร้อมกันบ่งบอกถึง การเติมข้อมูลรหัสผ่าน อย่างไรก็ตาม การโจมตีแบบออฟไลน์ไม่สามารถตรวจจับได้ เนื่องจากเกิดขึ้นบนคอมพิวเตอร์ของผู้ไม่ประสงค์ดีเอง

ความเร็วก็เป็นปัจจัยด้านความปลอดภัยอย่างหนึ่ง การตรวจจับแบบตามลายนิ้วมือจะเปรียบเทียบสิ่งที่เห็นได้กับรายการรูปแบบที่เป็นอันตราย Known-bad ทำให้มีความ เร็ว กว่าการตรวจจับแบบความผิดปกติ (anomaly-based) ซึ่งต้องเรียนรู้ก่อนว่าสิ่งใดเป็นปกติ แล้วจึงวัดทุกเหตุการณ์เทียบกับโมเดลนั้น การตรวจจับแบบความผิดปกติสามารถจับการโจมตีที่ยังไม่มีลายนิ้วมือได้ แต่ต้องใช้กำลังประมวลผลมากกว่ามาก — และในอุปกรณ์ที่ขาดแคลนทรัพยากร ผลกระทบจะทวีคูณ: การตรวจจับทำงานช้าลง อุปกรณ์เสื่อมสภาพ และวิธีนี้อาจไม่ได้ถูกนำไปใช้ได้อย่างมีประสิทธิภาพเลย

4.4

ข้อแนะนำสำหรับการสอบ

  • รู้จักแต่ละ ประเภทของมัลแวร์ตามลักษณะเด่น: เวิร์มกระจายตัวเอง, ไวรัสต้องการการใช้งานจากผู้ใช้, แรนซัมแวร์เข้ารหัสเพื่อเรียกค่าไถ่, RAT ให้การควบคุมระยะไกล, รูทคิตซ่อนตัว
  • แฮชเป็น ทางเดียวและมีขนาดคงที่; เกลือ (salt) ทำให้รหัสผ่านเหมือนกันเกิดค่าแฮชต่างกัน ห้ามบอกว่าบริการ "เก็บรหัสผ่านไว้" เพราะมันเก็บ ค่าแฮชที่มีเกลือผสม แทน
  • ใช้ชื่ออัลกอริทึมที่ถูกต้อง: SHA-256/SHA-512 เป็นมาตรฐานปัจจุบัน; ส่วน MD5 และ SHA-1 ถูก ยกเลิกการใช้งาน เนื่องจากมีเทคนิคการโจมตีการชน (collision attacks) ที่มีประสิทธิภาพแล้ว
  • จับคู่การโจมตีรหัสผ่านกับลายเซ็นในลอกระหว่าง: ผู้ใช้ 1 คน + รหัสผ่านผิดหลายครั้ง = การเดา; ผู้ใช้หลาย คน + IP เดียว = การสเปรย์; รหัสผ่านเริ่มต้น = การเติมข้อมูล
  • จัดกลุ่มปัจจัยการยืนยันตัวตนออกเป็น สิ่งที่รู้ / สิ่งที่ถือ / สิ่งที่เป็น / สถานที่, และจำไว้ว่า MFA ต้องรวมสองอย่างขึ้นไปเข้าด้วยกัน เช่น ลายนิ้วมือบวกกับรหัสผ่าน ไม่ใช่รหัสผ่านสองตัว
  • การโจมตีรหัสผ่านแบบออฟไลน์ไม่สามารถตรวจจับได้ เพราะการ cracking เกิดขึ้นบนเครื่องของผู้ไม่ประสงค์ดี — ซึ่งเป็นข้อสอบที่มักออกให้ระวัง

บทเรียนเชิงโต้ตอบสำหรับหัวข้อนี้

ทำทีละขั้นตอน พร้อมแบบฝึกหัดตรวจสอบผลทันที

ข้อสอบย้อนหลัง

หัวข้อเพิ่มเติมใน AP ความปลอดภัยทางไซเบอร์

เข้าสู่ระบบหรือสร้างบัญชี

IGCSE, A-Level & AP