Меры безопасности и защита данных
| English | Русский |
|---|---|
| public key/ˈpʌblɪk kiː/ | открытый ключ |
| private key/ˈpraɪvət kiː/ | приватным ключом |
| antivirus/ˌæntɪˈvaɪrəs/ | антивирус |
| backup/ˈbækʌp/ | резервная копия |
| encryption/enˈkrɪpʃn/ | шифрование |
| firewall/ˈfaɪəwɔːl/ | межсетевой экран |
| user accounts/ˈjuːzə əˈkaʊnts/ | учетные записи пользователей |
| audit logs/ˈɔːdɪt lɒɡz/ | журналы аудита |
| anti-spyware/ˈænti ˈspaɪweə/ | антишпионское ПО |
| access rights/ˈækses raɪts/ | права доступа |
| authentication/ɔːˌθentɪˈkeɪʃn/ | аутентификация |
| biometrics/ˌbaɪəʊˈmetrɪks/ | биометрия |
| two-factor authentication/tuː ˈfæktə ɔːˌθentɪˈkeɪʃn/ | двухфакторная аутентификация |
| authorisation/ˌɔːθəraɪˈzeɪʃn/ | авторизация |
| VPN/ˌviː piː ˈen/ | VPN |
| ciphertext/ˈsaɪfətekst/ | шифротекст |
| least-privilege/liːst ˈprɪvɪlɪdʒ/ | минимальные привилегии |
| plaintext/ˈpleɪntekst/ | открытый текст |
| symmetric encryption/sɪˈmetrɪk enˈkrɪpʃn/ | симметричное шифрование |
| asymmetric encryption/ˌeɪsɪˈmetrɪk enˈkrɪpʃn/ | асимметричное шифрование |
| digital signature/ˈdɪdʒɪtl ˈsɪɡnɪtʃə/ | цифровая подпись |
Замок, который может закрыть любой, но открыть только один
- Каждый раз, когда вы совершаете онлайн-покупку, номер вашей карты проходит через десятки маршрутизаторов, принадлежащих незнакомым людям. Любой из них мог скопировать байты.
- То, что делает это безопасным, — идея 1977 года: замок, которыйmodal можно закрыть, но открыть может только владелец конкретного ключа. Вы запираете номер карты публичным ключом магазина; открыть его может только закрытый (приватный) ключ магазина.
- Это лишь одна из многих мер. В этом уроке рассматриваются защиты: от отдельного ПК до открытого интернета, как работает каждая из них словами экзаменатора и какая подходит для какой угрозы.
Автономный ПК
- Надежный пароль: длинный, с разными символами, регулярно меняемый, никогда не передаваемый.
- Антивирус с регулярными обновлениями, своевременные обновления программного обеспечения и заблокированный экран при уходе.
- Резервная копия на отдельном носителе, хранящаяся вне офиса, чтобы потерянные или поврежденные данные можно было восстановить; полное шифрование диска (disk encryption), чтобы украденный ноутбук ничего не дал злоумышленнику.
Какие меры защитят автономный ПК, который никогда не подключается к сети? Выберите все подходящие варианты.
Вирусы всё ещё попадают на USB-накопители и через загрузки, а диски всё ещё выходят из строя, поэтому применяются пароль, антивирус и резервное копирование. Аудит сетевых входов — это мера для сетевого ПК.
Сетевой ПК
- Всё вышеперечисленное, плюс межсетевой экран (файрвол): он проверяет каждый входящий и исходящий пакет данных, сравнивает их с заданными критериями, такими как белый или черный список адресов, портов и протоколов, блокирует те, которые не соответствуют критериям, и может предупреждать о попытках несанкционированного доступа.
- Все вышеперечисленное, плюс межсетевой экран: он проверяет каждый входящий и исходящий пакет, сравнивает их с заданными критериями, такими как белый или черный список адресов, портов и протоколов, блокирует те, что не соответствуют критериям, и может предупреждать о попытках несанкционированного доступа.
- Централизованные учетные записи пользователей с правами для каждого пользователя: административные права только для администраторов.

Трафик, не прошедший проверку, никогда не достигает компьютера
Межсетевой экран (файрвол) в основном:
Межсетевой экран управляет тем, какой сетевой трафик разрешено пропускать внутрь или наружу, согласно набору правил.
Как работают меры защиты, словами экзаменатора
- Программное обеспечение для антивирусной защиты и удаления шпионского ПО сканирует файлы и программы по базе данных известных сигнатур вредоносного ПО, проверяет поведение, помещает найденные угрозы в карантин или удаляет их, и должно регулярно обновляться, чтобы распознавать новые виды вредоносного ПО.
- Антивирусное и антиспайварное программное обеспечение сканирует файлы и программы по базе известных сигнатур вредоносного ПО, проверяет поведение, помещает найденное в карантин или удаляет его, и должно обновляться, чтобы распознавать новые угрозы.
- Пароли и учетные записи: войти могут только те, кто знает пароль; учетные записи блокируются после нескольких неудачных попыток; каждая учетная запись имеет свои права доступа.
- Права доступа: каждому пользователю или группе предоставляются разрешения на каждый файл или таблицу, такие как «только чтение» или «чтение и запись», чтобы никто не видел и не изменял чужие данные.
Аутентификация
- Аутентификация подтверждает личность пользователя: что-то, что он знает (пароль), что-то, что он имеет (токен или телефон), или что-то, чем он является (биометрия).
- Аутентификация подтверждает личность пользователя: то, что он знает (пароль), то, чем он владеет (токен или телефон), или то, кем он является (биометрия).
- Биометрия: устройство захватывает лицо, отпечаток пальца или радужную оболочку, преобразует их в цифровые данные, сравнивает с сохраненными данными этого пользователя и предоставляет доступ только при совпадении. Её нельзя забыть, одолжить или подобрать.

То, что вы имеете

То, чем вы являетесь
Код из приложения телефона является примером какого фактора аутентификации?
Код токена/телефона — это «что-то, чем вы владеете». Двухфакторная аутентификация сочетает его с паролем («знаете») или биометрией («являетесь»).
Сканер отпечатков пальцев аутентифицирует пользователя по чему-то, что он ____.
Знаете (пароль), владеете (токеном), являетесь (биометрической особенностью). Биометрию нельзя забыть, одолжить или угадать.
Соответствие меры угрозе
- Перехват при передаче: зашифровать данные (HTTPS, VPN). Перехваченный шифротекст бесполезен без ключа.
- Перехват в пути передачи: шифруйте данные (HTTPS, VPN). Перехваченный шифротекст бесполезен без ключа.
- Несанкционированный доступ: надежная аутентификация и двухфакторная защита, блокировка после неудачных попыток входа. Внутреннее злоупотребление: принцип минимальных привилегий, каждый пользователь получает только необходимое, плюс аудит.
Соотнесите каждую угрозу с мерой безопасности, которая лучше всего ей противостоит.
У каждой угрозы есть оптимальная защита — шифрование против перехвата, аутентификация против вторжений, патчи против вредоносного ПО, ограничение привилегий против действий инсайдеров.
Лучшая защита от перехвата данных при передаче — это:
Зашифрованные данные, перехваченные при передаче, бесполезны без ключа. Аутентификация и антивирусная защита решают разные угрозы.
Шифрование
- Шифрование преобразует открытый текст с помощью ключа в шифротекст, так что перехваченная копия не может быть расшифрована без ключа; получатель использует ключ для дешифрования. Оно защищает данные при передаче и хранении.
- Симметричное шифрование (AES) использует один общий ключ для шифрования и дешифрования: быстро, но сам ключ должен безопасно добраться до получателя.
- Асимметричное шифрование (RSA) использует открытый ключ для шифрования и соответствующий закрытый ключ для дешифрования. Открытый ключ можно передать кому угодно, что решает проблему безопасной передачи ключа.
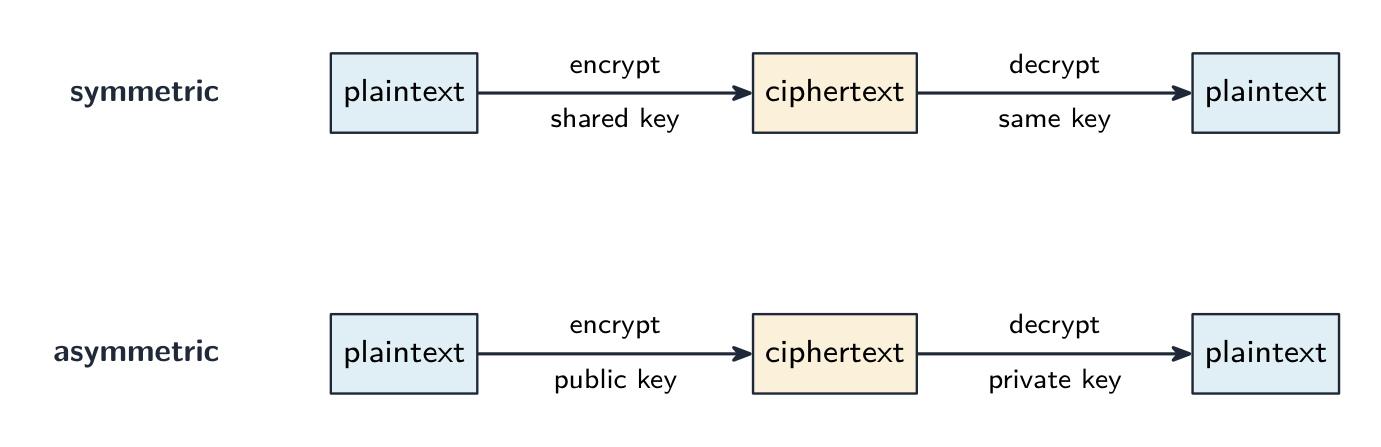
Один общий ключ или открытый ключ для блокировки и закрытый ключ для разблокировки
Зашифруйте с помощью шифра Цезаря
Измените сдвиг — это и есть ключ. Каждая буква сдвигается на это количество позиций по алфавиту, образуя шифротекст, и тот же ключ сдвигает её обратно. Этот общий ключ является симметричным шифрованием в миниатюре.
Асимметричное шифрование (например, RSA) отличается от симметричного (например, AES), потому что оно:
Асимметричное использует пару открытого/закрытого ключа (решает проблему обмена ключами); симметричное использует один общий ключ (быстрое).
Расставьте этапы симметричного шифрования по порядку: от отправителя к получателю.
Симметричное шифрование использует один общий ключ как для блокировки (шифрования), так и для разблокировки (расшифровки) — любой перехвативший шифротекст не сможет прочитать его без этого ключа.
Симметричное шифрование использует один общий ключ, тогда как асимметричное шифрование использует открытый ключ для шифрования и закрытый ключ для расшифровки.
Именно такое разделение на открытый/закрытый ключ позволяет асимметричному шифрованию решить проблему безопасного обмена ключом.
Разобранное решение: как цифровая подпись аутентифицирует документ
- Объясните, как используется цифровая подпись для аутентификации документа. [5]
- Отправитель пропускает сообщение через хеш-функцию для получения дайджеста. Отправитель шифрует дайджест своим закрытым ключом; этот зашифрованный дайджест является цифровой подписью.
- Сообщение и подпись отправляются вместе. Получатель расшифровывает подпись с помощью открытого ключа отправителя, чтобы восстановить дайджест.
- Получатель вычисляет хеш полученного сообщения и сравнивает два дайджеста. Совпадение доказывает отправителя (только закрытый ключ мог создать подпись) и то, что сообщение не изменялось (любое изменение изменило бы хеш).

Подписывайте хеш, а не само сообщение
Расставьте этапы отправки и проверки цифровой подписи по порядку.
Хеширование, подписание закрытым ключом, отправка, разблокировка открытым ключом, сравнение. Совпадение подтверждает отправителя и то, что ничего не изменилось.
Разобранное решение: конфиденциальные данные, передаваемые по интернету
- Компания отправляет конфиденциальные данные филиалу через интернет. Опишите метод их защиты. [3]
- Шифрование: данные кодируются ключом в шифротекст, поэтому_chargeable person_l (неавторизованное лицо), перехватившее их, не сможет прочитать, и только intended receiver_l (предназначенный получатель), обладающий ключом, сможет их декодировать.
- Тот же ответ подходит для файла программы, отправленного тестеру по электронной почте: зашифруйте файл или отправьте его по защищенному каналу связи, а пароль отправьте отдельно.
- Укажите, что делает шифрование и чего оно не делает: оно предотвращает чтение данных, а не их перехват или удаление.
Разобранное решение: права доступа в базе данных
- Опишите, как права доступа защищают данные в базе данных. [3]
- Каждому пользователю выдается учетная запись с именем пользователя и паролем. Администратор базы данных назначает каждой учетной записи разрешения для каждой таблицы: только чтение, чтение и запись или отсутствие доступа.
- Пользователи видят только те таблицы и поля, к которым им разрешен доступ, поэтому клиент не может открыть таблицу сотрудников, а администратор может читать, но не изменять цены. DBMS (система управления базами данных) enforcing this on every query_l (обеспечивает соблюдение этого правила при каждом запросе).
С правами доступа клерку можно предоставить разрешение на чтение таблицы цен, но не на их изменение.
Разрешения устанавливаются для каждой учетной записи и каждой таблицы: только чтение, чтение и запись или отсутствие доступа. СУБД применяет их к каждому запросу.
Потерянные баллы
- Шифрование обеспечивает конфиденциальность, а не целостность. Для обеспечения целостности используйте контрольную сумму, четность или проверочную цифру.
- Шифрование не предотвращает перехват или удаление; оно предотвращает чтение перехваченной копии.
- Цифровая подпись шифрует хеш сообщения с помощью закрытого ключа, а не само сообщение.
- Назовите меру и объясните, как она работает. Само по себе слово "Firewall" ничего не стоит; "сравнивает трафик с заданными критериями и блокирует то, что не проходит проверку" — стоит.
Вы поняли
- многоуровневая защита: пароль, антивирус, обновления, резервное копирование, шифрование → плюс файрвол, учетные записи пользователей, права доступа, журналы аудита → плюс VPN, HTTPS, цифровые подписи
- аутентификация основана на том, что вы знаете / имеете / являетесь; 2FA (двухфакторная аутентификация) сочетает два из них; биометрия сравнивает захваченную характеристику с сохраненными данными
- сопоставьте меру с угрозой: перехват → шифрование; несанкционированный доступ → аутентификация; внутренние угрозы → принцип наименьших привилегий; вредоносное ПО → антивирус и установка патчей
- симметричное = один общий ключ; асимметричное = открытый ключ шифрует, закрытый ключ расшифровывает; цифровая подпись = хеш, зашифрованный закрытым ключом