Skip to content · ⁨Перейти к содержанию⁩

Securing Devices · ⁨Securing Devices (Защита устройств)⁩

AP Cybersecurity · ⁨AP Комп'ютерна безпека⁩ · Topic 4 · ⁨Тема 4⁩

Video lesson for this topic · ⁨Видеоурок по этой теме⁩ Open the video page · ⁨Открыть страницу видео⁩
9:32

Securing Devices (Защита устройств)

Это понедельник утром в оживленной больнице. Менее чем за минуту экраны в палате, аптеке и архиве документов меняются. Каждый файл на них…

English narration · English + 中文 subtitles burned in · ⁨Английское озвучивание · Английский + китайские субтитры (встроенные)⁩

4.1

Device Vulnerabilities and Attacks · ⁨Уязвимости устройств и атаки⁩

Syllabus · ⁨Программа⁩
English

Learning Objective 4.1.A: Identify types of computing devices.

  • 4.1.A.1 Server computers are devices that provide one or more services to other computers (e.g., DNS, DHCP, FTP). Any computer can be a server, and in an enterprise environment servers typically have more processing power and storage than a personal computer.
  • 4.1.A.2 Personal computers are devices that are designed to be used by one person for work or recreational purposes (e.g., word processing, graphic design, web browsing, and media production or viewing). These include desktop, laptop, and notebook computers.
  • 4.1.A.3 Handheld computers (also called mobile computers or information appliances) are smaller than personal computers and run on battery power. These include tablets, smartphones, and wearable technology like smart watches.
  • 4.1.A.4 Embedded computers are devices that are part of a machine. Embedded devices have specific instruction sets for interfacing with the specialized components of the machine they’re embedded in. Embedded computers tend to be slower and cheaper than other computers and have minimal storage.
  • 4.1.A.5 Everyday devices with embedded computers are often called Internet of Things (IoT) devices. Embedded computers are found in transportation (e.g., cars, trains, and airplanes), devices that operate critical infrastructure (e.g., operating circuit breakers at electrical substations and pumps at water treatment plants), medical equipment (e.g., IV pumps, MRI scanners, pacemakers, and insulin pumps), and everyday devices like washing machines, coffee makers, and thermostats.

Learning Objective 4.1.B: Identify the type of malware used in a cyberattack.

  • 4.1.B.1 Malware is malicious software that can damage or destroy a device or network, or allow an adversary access to a device and the data on the device.
  • 4.1.B.2 Malware is often used as a tool to accomplish part of an adversary’s plan to achieve their ultimate goal(s). There are many types of malware, such as:
    • Viruses are malware that must be activated by a user executing or opening a file.
    • Worms spread from one computer to another without human interaction.
    • Trojans are malware embedded in other software that seems harmless. Remote access trojans (RATs) provide an adversary with remote access to the target system.
    • Ransomware encrypts a device’s files, preventing the user from accessing files on the device. The ransomware typically presents the user with a screen demanding payment and promising to give the user a decryption key for their files if the user pays within a fixed amount of time.
    • Spyware tracks a user’s actions on a computer and sends information back to an adversary.
    • A keylogger is software or hardware that logs the users keystrokes and sends the information back to the adversary. Adversaries can often extract usernames and passwords from keylogger data.
    • Logic bombs are set to trigger their effect only when a specific set of conditions are met; the conditions can include time and date, specific type or version of the operating system, character set the computer is using, etc.
    • A rootkit is sophisticated malware that gets into the target computer’s operating system and can control nearly every aspect of the system, including making the rootkit itself invisible to detection.
  • 4.1.B.3 While most malware is a file or a collection of files, fileless malware is malicious code that lives in RAM and uses legitimate programs already installed on a device to compromise it.

Learning Objective 4.1.C: Explain how adversaries can exploit common device vulnerabilities to cause loss, damage, disruption, or destruction.

  • 4.1.C.1 Adversaries can develop exploits for known vulnerabilities in software (including operating systems). Devices with unpatched software are vulnerable to these exploits, which could allow an adversary to crash a system, view user actions, enable or disable various services or components on the device (e.g., turning on a webcam or microphone), or even take control of the device to issue their own commands including commands to steal or destroy information on the device.
  • 4.1.C.2 Adversaries can take advantage of weak authentication requirements by guessing a user’s password or using social engineering to get a user to divulge their password.
  • 4.1.C.3 When systems don’t have a password on the basic input output system (BIOS) or unified extensible firmware interface (UEFI), an adversary can boot a computer into a special mode (e.g., “recovery mode”) that gives them higher-level privileges. Without BIOS or UEFI protection, adversaries can load their own operating system onto a device from an external drive and use specialized tools to alter or create user profiles, including changing user passwords.
  • 4.1.C.4 Adversaries can load malware onto an external drive, and if autorun is enabled, then a device will run the malware when the external drive is inserted.
  • 4.1.C.5 Adversaries can leverage open ports to connect to a device.
  • 4.1.C.6 Adversaries can send malicious data to devices to disrupt them or attempt to take control of them. Devices that have no firewall (or a misconfigured firewall) cannot filter out this malicious data.
  • 4.1.C.7 Adversaries often attempt to install malware on a device to disrupt or control it. Devices lacking anti-malware software are more vulnerable to this type of attack.

Learning Objective 4.1.D: Assess and document risks from device vulnerabilities.

  • 4.1.D.1 Risk from device vulnerabilities can come from unauthorized access or malware that allow an adversary to impersonate an authorized user, remotely control a device, encrypt a device’s drive to ransom the data, or wipe a device’s memory, destroying data or rendering the device inoperable. The level of risk varies depending on the criticality of the device or the services the device provides or data it stores.
  • 4.1.D.2 High risks from device vulnerabilities involve potentially compromising sensitive data or critical operations.
    • Illustrative examples for 4.1.D.2:
      • An organization has not installed the most recent update for their email server which included a patch for a known critical vulnerability.
  • 4.1.D.3 Moderate risks from device vulnerabilities can arise from weak authentication requirements or from vulnerabilities that would be less likely to be exploited.
    • Illustrative examples for 4.1.D.3:
      • A water treatment plant has embedded systems controlling pumps. The pumps can be remotely accessed via username and password for remote management for the plant, but the devices do not require multi-factor authentication (MFA).
  • 4.1.D.4 Low risks from device vulnerabilities are typically related to vulnerabilities that, if exploited, would have little impact.
    • Illustrative examples for 4.1.D.4:
      • An employee’s laptop has telnet port 23 open.
Русский

Цель обучения 4.1.A: Определять типы вычислительных устройств.

  • 4.1.A.1 Серверные компьютеры — это устройства, предоставляющие одну или несколько услуг другим компьютерам (например, DNS, DHCP, FTP). Любой компьютер может быть сервером, и в корпоративной среде серверы обычно обладают большей вычислительной мощностью и объемом памяти, чем персональный компьютер.
  • 4.1.A.2 Персональные компьютеры — это устройства, предназначенные для использования одним человеком в рабочих или развлекательных целях (например, работа с текстовыми документами, графический дизайн, веб-серфинг, производство или просмотр мультимедиа). Они включают настольные ПК, ноутбуки и нетбуки.
  • 4.1.A.3 Мобильные вычислительные устройства (также называемые портативными компьютерами или информационными приборами) меньше персональных компьютеров и работают от батарей. Сюда входят планшеты, смартфоны и носимые технологии, такие как умные часы.
  • 4.1.A.4 Встраиваемые компьютеры — это устройства, являющиеся частью машины. Встраиваемые устройства имеют специфические наборы инструкций для взаимодействия со специальными компонентами машины, в которую они интегрированы. Встраиваемые компьютеры, как правило, медленнее и дешевле других компьютеров и имеют минимальный объем хранилища.
  • 4.1.A.5 Повседневные устройства со встроенными компьютерами часто называют устройствами Интернета вещей (IoT). Встраиваемые компьютеры используются в транспорте (например, автомобили, поезда, самолеты), устройствах, управляющих критической инфраструктурой (например, автоматические выключатели на электрических подстанциях и насосы на очистных сооружениях), медицинском оборудовании (например, инфузионные помпы, МРТ-сканеры, кардиостимуляторы, инсулиновые помпы) и повседневных устройствах, таких как стиральные машины, кофемашины и термостаты.

Цель обучения 4.1.B: Определять тип вредоносного ПО, используемого в кибератаке.

  • 4.1.B.1 Вредоносное ПО (malware) — это программное обеспечение, способное повредить или уничтожить устройство или сеть, либо предоставить злоумышленнику доступ к устройству и данным на нем.
  • 4.1.B.2 Вредоносное ПО часто используется как инструмент для выполнения части плана злоумышленника по достижению своей конечной цели. Существует множество типов вредоносного ПО, таких как:
    • Вирусы — это вредоносное ПО, которое должно быть активировано пользователем путем запуска или открытия файла.
    • Черви распространяются от одного компьютера к другому без участия человека.
    • Трояны — это вредоносное ПО, внедренное в другое программное обеспечение, кажущееся безопасным. Трояны удаленного доступа (RAT) предоставляют злоумышленнику удаленный доступ к целевой системе.
    • Шифровальщики (ransomware) шифруют файлы устройства, предотвращая доступ пользователя к файлам на нем. Шифровальщик обычно отображает экран с требованием оплаты и обещает предоставить ключ расшифровки для файлов пользователя, если оплата будет произведена в течение определенного времени.
    • Шпионское ПО (spyware) отслеживает действия пользователя на компьютере и отправляет информацию обратно злоумышленнику.
    • Клавиатурный троян (keylogger) — это программное или аппаратное обеспечение, регистрирующее нажатия клавиш пользователя и отправляющее эту информацию злоумышленнику. Злоумышленники часто могут извлекать имена пользователей и пароли из данных клавиатурного трояна.
    • Логические бомбы запрограммированы на срабатывание только при выполнении конкретного набора условий; условия могут включать время и дату, определенный тип или версию операционной системы, кодировку символов, используемую компьютером и т.д.
    • Rootkit — это сложное вредоносное ПО, проникающее в операционную систему целевого компьютера и способное контролировать почти все аспекты системы, включая скрытие самого rootkit от обнаружения.
  • 4.1.B.3 Хотя большинство вредоносного ПО представляет собой файл или набор файлов, безфайловое вредоносное ПО (fileless malware) — это вредоносный код, живущий в оперативной памяти (RAM) и использующий легитимные программы, уже установленные на устройстве, для его компрометации.

Цель обучения 4.1.C: Объяснять, как злоумышленники могут использовать распространенные уязвимости устройств для причинения ущерба, повреждений, сбоев или разрушений.

  • 4.1.C.1 Злоумышленники могут создавать эксплойты для известных уязвимостей в программном обеспечении (включая операционные системы). Устройства с незакрытыми уязвимостями в ПО подвержены таким эксплойтам, которые могут позволить злоумышленнику вызвать сбой системы, отслеживать действия пользователя, включать или отключать различные службы и компоненты на устройстве (например, веб-камеру или микрофон), а также перехватить управление устройством для выполнения собственных команд, включая команды по краже или уничтожению данных на устройстве.
  • 4.1.C.2 Злоумышленники могут воспользоваться слабыми требованиями аутентификации, подбирая пароль пользователя или применяя социальную инженерию, чтобы выведать у него пароль.
  • 4.1.C.3 Когда в базовой системе ввода-вывода (BIOS) или расширенном интерфейсе прошивки (UEFI) не установлен пароль, злоумышленник может загрузить компьютер в специальный режим (например, «режим восстановления»), который предоставляет ему повышенные привилегии. Без защиты BIOS или UEFI злоумышленники могут загрузить собственную операционную систему на устройство с внешнего носителя и использовать специализированные инструменты для изменения или создания пользовательских профилей, включая изменение паролей пользователей.
  • 4.1.C.4 Злоумышленники могут загрузить вредоносное программное обеспечение на внешний носитель, и если включена автозагрузка, то при подключении внешнего носителя устройство запустит это вредоносное ПО.
  • 4.1.C.5 Злоумышленники могут использовать открытые порты для подключения к устройству.
  • 4.1.C.6 Злоумышленники могут отправлять на устройства вредоносные данные для их сбоя или попытки захвата управления. Устройства без файрвола (или с неправильно настроенным файрволом) не могут отфильтровать эти вредоносные данные.
  • 4.1.C.7 Злоумышленники часто пытаются установить вредоносное ПО на устройство для его сбоя или контроля. Устройства, не имеющие антивредоносного программного обеспечения, более уязвимы для этого типа атак.

Учебная цель 4.1.D: Оценивать и документировать риски, связанные с уязвимостями устройств.

  • 4.1.D.1 Риски от уязвимостей устройств могут возникать из-за несанкционированного доступа или вредоносного ПО, которое позволяет злоумышленнику притвориться авторизованным пользователем, удаленно управлять устройством, шифровать диск устройства с целью выкупа данных или стереть память устройства, уничтожив данные или сделав устройство неработоспособным. Уровень риска варьируется в зависимости от критичности устройства, предоставляемых им услуг или хранимых данных.
  • 4.1.D.2 Высокие риски от уязвимостей устройств связаны с потенциальной компрометацией конфиденциальных данных или критических операций.
    • Иллюстративные примеры для 4.1.D.2:
      • Организация не установила последнее обновление для своего почтового сервера, которое содержало исправление для известной критической уязвимости.
  • 4.1.D.3 Умеренные риски от уязвимостей устройств могут возникать из-за слабых требований аутентификации или уязвимостей, которые менее вероятно будут использованы злоумышленниками.
    • Иллюстративные примеры для 4.1.D.3:
      • На водолечебнице есть встроенные системы, управляющие насосами. Насосы могут быть доступны удаленно по имени пользователя и паролю для удаленного управления объектом, но устройства не требуют многофакторной аутентификации (MFA).
  • 4.1.D.4 Низкие риски от уязвимостей устройств обычно связаны с уязвимостями, использование которых привело бы к незначительным последствиям.
    • Иллюстративные примеры для 4.1.D.4:
      • На ноутбуке сотрудника открыт порт telnet 23.

Source: College Board AP Course and Exam Description · ⁨Источник: Описание курса и экзамена College Board AP⁩

English

A device is any computer - a server, a personal laptop, a smartphone, or an embedded computer 嵌入式计算机 built into a machine. Everyday devices with embedded computers are called Internet of Things (IoT) 物联网 devices, and they run everything from water pumps to washing machines.

The four classes of device, and why the class matters

Class What it is Security consequence
servers shared machines running services for many users the highest-value target; one compromise reaches everyone
personal computers desktops and laptops general purpose, so they run anything the user installs
handheld computers 手持计算机 (also called mobile computers or information appliances) smaller than a PC and running on battery power — smartphones, tablets, smart watches and other wearable technology easily lost or stolen, and often carried across untrusted networks
embedded computers a computer that is part of a machine — a car's engine controller, a thermostat, a medical pump has a specialised instruction set for interfacing with its components, and tends to be slower, cheaper and to have minimal storage, so security features are often left out and updates are rare

That last row is the reason embedded and IoT devices appear so often in attack scenarios: the constraints that make them cheap are the same constraints that make them hard to defend.

The main threat to a device is malware 恶意软件 - malicious software. Learn the types:

  • Virus 病毒 - must be activated by a user opening a file.
  • Worm 蠕虫 - spreads by itself, with no human action.
  • Trojan 木马 - hides inside software that looks safe; a remote access trojan (RAT) 远程访问木马 gives the adversary remote control.
  • Ransomware 勒索软件 - encrypts your files and demands payment for the key.
  • Spyware 间谍软件 - secretly tracks what you do.
  • Keylogger 键盘记录器 - records every keystroke to steal passwords.
  • Logic bomb 逻辑炸弹 - triggers only when a condition is met (a date, a version).
  • Rootkit - deeply hides in the operating system and can even make itself invisible.

Most malware is a file, but fileless malware 无文件恶意软件 is different: it lives only in RAM 内存 and abuses legitimate programs already on the device, leaving no file for a scanner to find.

Adversaries exploit unpatched software 未打补丁的软件, weak passwords, unprotected BIOS/UEFI startup settings, and open ports. We rate device risk by the value and criticality of the device - a hospital's unpatched email server is high risk, while an employee's laptop with one unused open port is low.

Русский

Устройство — любой компьютер: сервер, персональный ноутбук, смартфон или встраиваемый компьютер, встроенный в машину. Повседневные устройства со встроенными компьютерами называются устройствами Интернета вещей (IoT), и они управляют всем: от водяных насосов до стиральных машин.

Четыре класса устройств и почему класс имеет значение

Класс Что это такое Последствия для безопасности
серверы общие машины, работающие с сервисами для множества пользователей наиболее ценная цель; одна компрометация затрагивает всех
персональные компьютеры настольные ПК и ноутбуки универсального назначения, поэтому могут выполнять любые программы, установленные пользователем
портативные компьютеры (также называемые мобильными компьютерами или информационными appliance) меньше ПК и работают от батареи — смартфоны, планшеты, умные часы и другая носимая электроника легко теряются или крадутся, часто используются через недоверенные сети
встраиваемые компьютеры компьютер, который является частью машины — контроллер двигателя автомобиля, термостат, медицинский насос имеют специализированный набор инструкций для взаимодействия со своими компонентами и, как правило, являются медленнее, дешевле и имеют минимальный объем памяти, поэтому функции защиты часто отсутствуют, а обновления редки

Последняя строка таблицы объясняет, почему встраиваемые и IoT-устройства так часто встречаются в сценариях атак: ограничения, делающие их дешевыми, являются теми же ограничениями, которые делают их сложными для защиты.

Основная угроза для устройства — вредоносное ПО (malware). Изучите типы:

  • Вирус — должен быть активирован пользователем путем открытия файла.
  • Череваха — распространяется самостоятельно, без действий человека.
  • Троян — скрывается внутри программ, выглядящих безопасными; троян удаленного доступа (RAT) предоставляет злоумышленнику удаленное управление.
  • Вымогатель (Ransomware) — шифрует ваши файлы и требует выкуп за ключ.
  • Шпионское ПО (Spyware) — тайно отслеживает вашу деятельность.
  • Клавиатурный троян (Keylogger) — записывает каждое нажатие клавиши для кражи паролей.
  • Логическая бомба — срабатывает только при выполнении условия (дата, версия).
  • Rootkit — глубоко прячется в операционной системе и может сделать себя невидимым.

Большинство вредоносного ПО — это файл, но fileless malware отличается: он живет только в оперативной памяти (RAM) и злоупотребляет легальными программами, уже присутствующими на устройстве, не оставляя файлов для обнаружения сканером.

Злоумышленники используют незапатченные программы, слабые пароли, незащищенные настройки загрузки BIOS/UEFI и открытые порты. Мы оцениваем риск устройства по ценности и критичности: незапатченный почтовый сервер больницы — это высокий риск, тогда как ноутбук сотрудника с одним неиспользуемым открытым портом — низкий риск.

Explore · ⁨Исследовать⁩

Name the malware from its behaviour · ⁨Назовите вредоносное ПО по его поведению⁩

Each kind of malware has one defining trait: a worm self-spreads, a virus needs a user to run it, ransomware encrypts for money, and a rootkit hides deep in the OS. · ⁨У каждого вида вредоносного ПО есть одна отличительная черта: червь распространяется сам, вирус требует участия пользователя для запуска, вымогатель шифрует данные ради денег, а rootkit скрывается глубоко в операционной системе.⁩

Vocabulary · ⁨Словарь⁩ Train · ⁨Тренировать⁩
English Русский
embedded computer/emˈbedɪd kəmˈpjuːtə/ встроенный компьютер
Internet of Things (IoT)/ˈɪntənet ɒv θɪŋz/ Интернет вещей (IoT)
handheld computers/ˈhændheld kəmˈpjuːtəz/ карманные компьютеры
malware/ˈmælweə/ вредоносное ПО
Ransomware/ˈrænsəmweə/ Шифровальщик
Spyware/ˈspaɪweə/ Шпионское ПО (Spyware)
Keylogger/ˈkiːlɒɡə/ Клавиатурный троян (Keylogger)
Logic bomb/ˈlɒdʒɪk bɒm/ Логическая бомба
fileless malware/ˈfaɪlləs ˈmælweə/ безфайловое вредоносное ПО
RAM/ræm/ RAM
unpatched software/ʌnˈpætʃt ˈsɒftweə/ незапатченное программное обеспечение
cryptographic hash function/ˌkrɪptəˈɡræfɪk hæʃ ˈfʌŋkʃn/ криптографическая хэш-функция
4.2

Authentication · ⁨Аутентификация⁩

Syllabus · ⁨Программа⁩
English

Learning Objective 4.2.A: Explain why hashes (also called hash outputs, checksums, message digests, or digests) are used to store passwords.

  • 4.2.A.1 A cryptographic hash function (also called a message digest function) is a mathematical algorithm that takes binary data of an arbitrary length, processes it according to a set of instructions, and outputs a fixed-length binary string called the hash (or checksum or message digest). Well known cryptographic hashes include:
    • MD5
    • SHA-1, SHA-256, SHA-512 (SHA stands for Secure Hash Algorithm)
    • NTHash
    • RIPEMD-160
  • 4.2.A.2 An n-bit hash has $2^n$ possible outputs. The number of inputs is infinite, and so inevitably two different inputs will produce the same hash. This is called a collision.
  • 4.2.A.3 Cryptographic hash functions have the following properties:
    • Hashes are collision resistant; it is difficult to find two different inputs to the same hash function that produce the same output.
    • Hashes have pre-image resistance; given a hash, it is infeasible to figure out the input that generated the hash.
    • Hashes are repeatable; the same input will always produce the same hash.
    • Hashes have a fixed length; the length in bits of the hash for a specific hash function is constant regardless of the size of the input.
  • 4.2.A.4 Adversaries try to compromise hashing functions by forcing collisions in their output. If an efficient algorithm exists to force a collision for a specific hash function, then that hash function will be deprecated (no longer used in secure settings). MD5 and SHA1 are examples of deprecated hash functions.
  • 4.2.A.5 Password-based authentication services shouldn’t store passwords in plaintext, so that if an adversary gains access to the user:password directory they won’t immediately know the passwords for all users. Instead, user passwords should be hashed and the hash stored in a database. When a user enters their password, it is hashed, and the hash is compared to the hash stored on file. If the hashes match, then the user is authenticated.
  • 4.2.A.6 If two users had the same password, then their passwords would have identical hashes in the user:password directory. To prevent this, a few random bits (called salt) are hashed with a user’s password to generate the hash. Each user’s salt is unique, so even if two users have the same password they will have a different password hash because they have different salt.

Learning Objective 4.2.B: Explain how password attacks exploit vulnerabilities.

  • 4.2.B.1 If an adversary can compromise the password of a legitimate user, and that user’s organization has not enabled MFA or other authentication protections, then the adversary can act within that organization with all the access and rights available to the user.
  • 4.2.B.2 Password attacks can be classified as online or offline.
    • Online password attacks attempt user:password combinations in an active authentication portal.
    • Offline password attacks have captured a user:password database and can run password attacks against the database on their own computer. This method bypasses any account lock out protections that may be in place.
  • 4.2.B.3 Many users reuse the same passwords (or variations of the same password) for all the services and accounts they have, despite warnings not to. When an organization’s user database is stolen, the usernames, emails, and passwords are sold to adversaries or posted online. Adversaries often begin an attempt to compromise an account by trying stolen or leaked credentials for a target individual.
  • 4.2.B.4 Many users set passwords that are easy to guess, and adversaries will attempt to guess common passwords for a user’s account. Password spraying is an attack where an adversary attempts a common password against many different user accounts.
  • 4.2.B.5 Some services and devices (e.g., switches, routers, and IoT devices) are preconfigured with a default administrative user and password. Credential stuffing is an attack where an adversary attempts to gain access to these services or devices using common default credentials or account credentials that have been stolen.
  • 4.2.B.6 Offline password attacks use automated hash-cracking tools to hash possible passwords and compare them against a captured hash. Although hashes can’t be reversed, an adversary can use these tools to hash many potential passwords and compare them to the target hash. If an adversary finds a hash that matches, they can use the password that generated the hash to login to the user’s account. Offline attacks include:
    • Brute force attacks, where an adversary uses an automated tool to test all the potential passwords that a user could have
    • Dictionary attacks, where an adversary uses an automated tool to test a list of common passwords
  • 4.2.B.7 A rainbow table attack uses a list of common passwords to generate a rainbow table. A rainbow table is a table that contains each potential password and its hash. The table is then sorted by the hashes, and the adversary uses an automated tool to search the list of hashes for the captured hash. If the hashes match, then the adversary has found a password that generates the same hash, and the password will allow the adversary to login to the user’s account.

Learning Objective 4.2.C: Determine the type of authentication used to verify the identity of a user.

  • 4.2.C.1 Authentication mechanisms are technical controls that verify the identity of a user to ensure that only authorized users access a system. The proof the user provides to identify themselves is called a factor. Common authentication factors include:
    • Something the user knows (knowledge factor)
    • Something the user has (possession factor)
    • Something the user is (biometric factor)
    • Somewhere the user is (location factor)
  • 4.2.C.2 Knowledge factors can be passwords, PINs, or answers to preselected challenge questions. For a knowledge factor to be effective it needs to be something an adversary can’t easily guess; however, knowledge factors that are difficult for an adversary to figure out can also be harder for a user to remember.
  • 4.2.C.3 A possession factor is an object a user has that is unique to them, such as an access card, a bank card, a cell phone, or an authentication token. The more difficult it is for an adversary to obtain the object (or a copy of it), the more secure the possession factor is.
  • 4.2.C.4 Biometric factors measure features of the human body and can include fingerprints, palm prints, facial recognition, iris or retina scans, or voice identification. Biometric factors are difficult for an adversary to duplicate because they are unique to an individual.
  • 4.2.C.5 Location factors use information about Wi-Fi signals, GPS data, time zone settings, and even IP address information to make determinations about location. Rules can be established for allowing or denying access based on a location factor.
  • 4.2.C.6 Multifactor authentication (MFA) is when a system uses more than one factor to authenticate a user. MFA is more secure than single-factor authentication because it requires the user to provide at least two separate factors of authentication.

Learning Objective 4.2.D: Configure login settings to make a device more secure.

  • 4.2.D.1 Requiring complexity in passwords is a login setting that can be configured. When enabled, users setting a new password must include at least one character from each character set. Passwords with characters from each character set are significantly harder for an adversary to crack than passwords that use characters from only one or two character sets. The main character sets often required are:
    • Uppercase letters (A–Z)
    • Lowercase letters (a–z)
    • Numeric digits (0–9)
    • Special characters (!”#$%&’()*+,-./:;<=>?@ [ \ ] ^_`{|}~)
  • 4.2.D.2 Requiring a minimum password length is a login setting that can be configured. This means that users must have at least a certain number of characters in their password. The longer and more complex a password is, the longer it will take a digital tool to crack the password.
  • 4.2.D.3 Requiring a maximum password age is a login setting that can be configured. When configured, users will receive a prompt to change their password a certain number of days after their last password change, usually every 90 or 120 days. If a user’s password has been compromised, changing it could prevent an adversary from gaining access to the user’s account. However, some national standards recommend that organizations not require users to change their passwords on predefined intervals to discourage users from developing password patterns (e.g., PasswordFall2028).
  • 4.2.D.4 Requiring the system to store a certain number of previous user passwords is a login setting that can be configured. This prevents a user from reusing a password. Many organizations store users’ previous 5–10 password hashes to prevent reuse.
  • 4.2.D.5 Requiring a lockout period after a certain number of invalid login attempts is a login setting that can be configured. This prevents an adversary from continuously randomly attempting wrong passwords. Many organizations lock a user’s account after 3–5 invalid login attempts. The period of the lockout varies.
Русский

Учебная цель 4.2.A: Объяснить, почему для хранения паролей используются хеши (также называемые хеш-выходами, контрольными суммами, дайджестами сообщений или дайджестами).

  • 4.2.A.1 Криптографическая хеш-функция (также называемая функцией дайджеста сообщения) — это математический алгоритм, который принимает двоичные данные произвольной длины, обрабатывает их согласно набору инструкций и выдает фиксированную по длине двоичную строку, называемую хешем (или контрольной суммой или дайджестом сообщения). Известные криптографические хеши включают:
    • MD5
    • SHA-1, SHA-256, SHA-512 (SHA означает Secure Hash Algorithm — Алгоритм безопасного хеширования)
    • NTHash
    • RIPEMD-160
  • 4.2.A.2 Хеш из n бит имеет $2^n$ возможных исходов. Количество входов бесконечно, поэтому неизбежно два разных входа дадут одинаковый хеш. Это называется коллизией.
  • 4.2.A.3 Криптографические хеш-функции обладают следующими свойствами:
    • Хеши устойчивы к коллизиям; сложно найти два различных входа в одну и ту же хеш-функцию, которые дадут одинаковый выход.
    • Хеши имеют устойчивость к обратному преобразованию; зная хеш, невозможно восстановить исходный вход, который его породил.
    • Хеши повторяемы; один и тот же вход всегда дает одинаковый хеш.
    • Хеши имеют фиксированную длину; длина хеша в битах для конкретной хеш-функции постоянна независимо от размера входа.
  • 4.2.A.4 Злоумышленники стремятся скомпрометировать хеш-функции, вызывая коллизии в их выходе. Если существует эффективный алгоритм для принудительного вызова коллизии для конкретной хеш-функции, то эта функция будет исключена (перестанет использоваться в защищенных средах). MD5 и SHA1 являются примерами устаревших хеш-функций.
  • 4.2.A.5 Службы аутентификации на основе паролей не должны хранить пароли в открытом виде, чтобы в случае получения злоумышленником доступа к директории пользователей:пароли он не мог сразу узнать пароли всех пользователей. Вместо этого пароли пользователей следует хэшировать, а сам хеш сохранять в базе данных. Когда пользователь вводит свой пароль, он хэшируется, и полученный хеш сравнивается с сохраненным на диске. Если хеши совпадают, пользователь проходит аутентификацию.
  • 4.2.A.6 Если у двух пользователей одинаковый пароль, то их хеши в каталоге пользователь:пароль будут идентичными. Чтобы предотвратить это, к паролю пользователя добавляется несколько случайных битов (называемых солью), которые затем хешируются вместе с паролем. Соль для каждого пользователя уникальна, поэтому даже если у двух пользователей одинаковый пароль, их хеши паролей будут разными из-за различных солей.

Цель обучения 4.2.B: Объяснить, как атаки на пароли используют уязвимости.

  • 4.2.B.1 Если злоумышленник может получить доступ к паролю легитимного пользователя, и организация этого пользователя не включила многофакторную аутентификацию (MFA) или другие защиты аутентификации, то злоумышленник сможет действовать в рамках этой организации со всеми правами доступа, имеющимися у данного пользователя.
  • 4.2.B.2 Атаки на пароли можно классифицировать как онлайн-атаки или офлайн-атаки.
    • Онлайн-атаки на пароли пытаются подобрать комбинации пользователь:пароль через активный портал аутентификации.
    • Офлайн-атаки на пароли захватывают базу данных пользователь:пароль и могут проводить атаки против этой базы данных на собственном компьютере злоумышленника. Этот метод обходит любые защиты блокировки учетной записи, которые могут быть настроены.
  • 4.2.B.3 Многие пользователи повторно используют одни и те же пароли (или их вариации) для всех сервисов и аккаунтов, несмотря на предупреждения об этом. Когда база данных пользователей организации крадется, имена пользователей, электронные почты и пароли продаются злоумышленникам или публикуются в интернете. Злоумышленники часто начинают попытку взлома аккаунта, подставляя украденные или утечшие учетные данные целевого человека.
  • 4.2.B.4 Многие пользователи устанавливают пароли, которые легко угадать, и злоумышленники будут пытаться подобрать распространенные пароли для аккаунта пользователя. Паролинг (Password spraying) — это атака, при которой злоумышленник пытается использовать один и тот же распространенный пароль против множества различных пользовательских аккаунтов.
  • 4.2.B.5 Некоторые сервисы и устройства (например, коммутаторы, маршрутизаторы и устройства IoT) имеют предварительную конфигурацию с администратором и паролем по умолчанию. Наполнение учетными данными (Credential stuffing) — это атака, при которой злоумышленник пытается получить доступ к этим сервисам или устройствам, используя распространенные учетные данные по умолчанию или украденные учетные данные аккаунтов.
  • 4.2.B.6 Офлайн-атаки на пароли используют автоматизированные инструменты для взлома хешей, чтобы хешировать возможные пароли и сравнивать их с захваченным хешем. Хотя хеши невозможно обратимо расшифровать, злоумышленник может использовать эти инструменты для хеширования большого количества потенциальных паролей и сравнения их с целевым хешем. Если злоумышленник найдет хеш, который совпадает, он сможет использовать пароль, сгенерировавший этот хеш, для входа в аккаунт пользователя. К офлайн-атакам относятся:
    • Атаки перебором (Brute force), когда злоумышленник использует автоматизированный инструмент для проверки всех возможных паролей, которые мог бы установить пользователь
    • Словарные атаки, когда злоумышленник использует автоматизированный инструмент для проверки списка распространенных паролей
  • 4.2.B.7 Атака радужной таблицы (Rainbow table attack) использует список распространенных паролей для генерации радужной таблицы. Радужная таблица — это таблица, содержащая каждый возможный пароль и его хеш. Затем таблица сортируется по хешам, и злоумышленник использует автоматизированный инструмент для поиска в списке хешей захваченного хеша. Если хеши совпадают, значит, злоумышленник нашел пароль, который генерирует такой же хеш, и этот пароль позволит ему войти в аккаунт пользователя.

Цель обучения 4.2.C: Определить тип аутентификации, используемый для подтверждения личности пользователя.

  • 4.2.C.1 Механизмы аутентификации являются техническими средствами контроля, которые проверяют личность пользователя для обеспечения доступа к системе только авторизованных пользователей. Доказательство, которое предоставляет пользователь для идентификации себя, называется фактором. Распространенные факторы аутентификации включают:
    • То, что знает пользователь (фактор знания)
    • То, чем владеет пользователь (фактор владения)
    • То, кем является пользователь (биометрический фактор)
    • Где находится пользователь (фактор местоположения)
  • 4.2.C.2 Факторы знания могут быть паролями, ПИН-кодами или ответами на заранее выбранные контрольные вопросы. Для эффективности фактора знания он должен быть таким, который злоумышленник не может легко угадать; однако факторы знания, которые сложно угадать злоумышленнику, также могут быть сложнее для запоминания самим пользователем.
  • 4.2.C.3 Фактор владения — это объект, которым обладает пользователь и который уникален для него, например, карта доступа, банковская карта, мобильный телефон или аутентификационный токен. Чем сложнее злоумышленнику получить этот объект (или его копию), тем более безопасным является фактор владения.
  • 4.2.C.4 Биометрические факторы измеряют особенности человеческого тела и могут включать отпечатки пальцев, отпечатки ладоней, распознавание лиц, сканирование радужной оболочки или сетчатки глаза, или опознавание голоса. Биометрические факторы сложно воспроизвести злоумышленнику, так как они уникальны для конкретного человека.
  • 4.2.C.5 Факторы местоположения используют информацию о сигналах Wi-Fi, данных GPS, настройках часового пояса и даже информации IP-адреса для определения местоположения. Правила могут быть установлены для разрешения или запрета доступа на основе фактора местоположения.
  • 4.2.C.6 Многофакторная аутентификация (MFA) — это когда система использует более одного фактора для аутентификации пользователя. MFA более безопасна, чем однофакторная аутентификация, поскольку требует от пользователя предоставления как минимум двух отдельных факторов аутентификации.

Цель обучения 4.2.D: Настроить параметры входа, чтобы сделать устройство более защищенным.

  • 4.2.D.1 Требование сложности в паролях — это параметр входа, который можно настроить. При включении этой функции пользователи, устанавливающие новый пароль, должны включить хотя бы один символ из каждого набора символов. Пароли, содержащие символы из каждого набора символов, значительно сложнее взломать злоумышленнику, чем пароли, использующие символы только из одного или двух наборов символов. Основные наборы символов, которые обычно требуются:
    • Заглавные буквы (A–Z)
    • Строчные буквы (a–z)
    • Цифры (0–9)
    • Специальные символы (!”#$%&’()*+,-./:;<=>?@ [ \ ] ^_`{|}~)
  • 4.2.D.2 Требование минимальной длины пароля — это настройка входа, которую можно настроить. Это означает, что у пользователей должно быть как минимум определенное количество символов в пароле. Чем длиннее и сложнее пароль, тем дольше будет занимать его взлом у цифрового инструмента.
  • 4.2.D.3 Требование максимальной давности пароля — это настройка входа, которую можно настроить. При настройке пользователи будут получать запрос на смену пароля через определенное количество дней после последней смены пароля, обычно каждые 90 или 120 дней. Если пароль пользователя был скомпрометирован, его смена может предотвратить доступ злоумышленника к учетной записи пользователя. Однако некоторые национальные стандарты рекомендуют организациям не требовать от пользователей смены паролей по заранее заданным интервалам, чтобы избежать формирования у пользователей шаблонов паролей (например, PasswordFall2028).
  • 4.2.D.4 Требование сохранения системой определенного количества предыдущих паролей пользователей — это настройка входа, которую можно настроить. Это предотвращает повторное использование пароля. Многие организации хранят хеши предыдущих 5–10 паролей пользователей для предотвращения их повторного использования.
  • 4.2.D.5 Требование периода блокировки после определенного числа неудачных попыток входа — это настройка входа, которую можно настроить. Это предотвращает непрерывные случайные попытки ввода неверных паролей злоумышленником. Многие организации блокируют учетную запись пользователя после 3–5 неудачных попыток входа. Период блокировки варьируется.

Source: College Board AP Course and Exam Description · ⁨Источник: Описание курса и экзамена College Board AP⁩

English
Multi-factor authentication

To store passwords safely, systems use a cryptographic hash function 密码散列函数 - a one-way maths algorithm that turns any input into a fixed-length string called a hash 散列值 (or digest). Hashes have three vital properties: they are collision resistant 抗碰撞 (hard to find two inputs with the same output), have pre-image resistance 抗原像 (you cannot work backwards to the input), and are repeatable (the same input always gives the same hash).

Real hash functions have names. The Secure Hash Algorithm (SHA) family – SHA-256 and SHA-512 – is today's standard. Adversaries attack a hash function by trying to force a collision (two different inputs with the same hash); once an efficient collision attack exists, that function is deprecated 弃用 (retired from secure use). MD5 and SHA-1 are the classic deprecated examples – never rely on them to protect data today.

A service never stores your plaintext password. It stores the hash; when you log in, it hashes what you typed and compares. To stop two identical passwords producing identical hashes, a few random bits called salt 盐值 are added before hashing, so every stored hash is unique.

Worked example. Two users both choose the password sunshine. Without salt, both stored hashes would be identical, so cracking one instantly cracks the other. Give each user a unique salt - say x7 and q2 - and the service hashes sunshinex7 and sunshineq2 instead. The two stored hashes now look completely different, so the adversary must attack each account separately. This is why a stolen hash database is far less dangerous when the hashes are salted.

Adversaries fight back with password attacks. Online attacks guess against a live login; offline attacks steal the hash database and crack it on their own machine (which bypasses any account-lockout protection). Techniques include:

  • brute force 暴力破解 - an automated tool tries every possible password in turn; guaranteed to work eventually, but slow, and it grows explosively with password length.
  • a dictionary attack 字典攻击 - the tool tries a list of common words and known passwords first, because most people pick guessable ones.
  • password spraying 密码喷洒 - one common password against many accounts (this dodges lockout, which counts failures per account).
  • credential stuffing 撞库 - reusing stolen or default credentials, exploiting that people reuse passwords across sites.
  • a rainbow table 彩虹表 - a precomputed table of passwords and their hashes, sorted by hash, so a captured hash can be looked up instead of recomputed.

Password policy settings

An administrator hardens accounts by configuring login settings - and the exam expects you to name them and say what each defends against:

Setting What it does The attack it slows
complexity 复杂度 require a character from each set (upper, lower, digit, special) brute force / dictionary
minimum length 最小长度 require N characters - length matters more than anything brute force (grows exponentially)
maximum age 最长有效期 force a change every ~90-120 days limits how long a stolen password is useful
password history 密码历史 store the last 5-10 hashes, block reuse stops recycling an old (possibly leaked) password
lockout 锁定 lock the account after 3-5 wrong tries brute force / online guessing

One subtlety worth a mark: some national standards now advise against forced expiry, because regular changes push users into predictable patterns like PasswordFall2028. A password manager 密码管理器 solves the real problem - it generates and stores a long, unique password per site, so none is ever reused or guessable.

Authentication factors prove who you are, and fall into categories: something you know (a password), something you have (a token or phone), something you are (a biometric 生物特征 like a fingerprint or retina scan), and somewhere you are (a location factor). Using two or more is multifactor authentication (MFA) 多因素身份验证 - far stronger than a password alone.

Removable media, and the autorun problem

An adversary can load malware onto an external drive — a USB stick, a portable disc — and leave it where someone will pick it up. If autorun 自动运行 is enabled, the device runs a program from that drive the moment it is inserted, with no click required, so the malware executes before the user has decided to trust anything.

Two controls answer this, and the exam wants both named:

  • Disable autorun, so inserting a drive never runs anything by itself.
  • Prohibit users from connecting external drives or media at all — enforced by policy and by a technical control that blocks the USB ports — which is why so many secure environments physically or logically disable them.
Русский
Многофакторная аутентификация
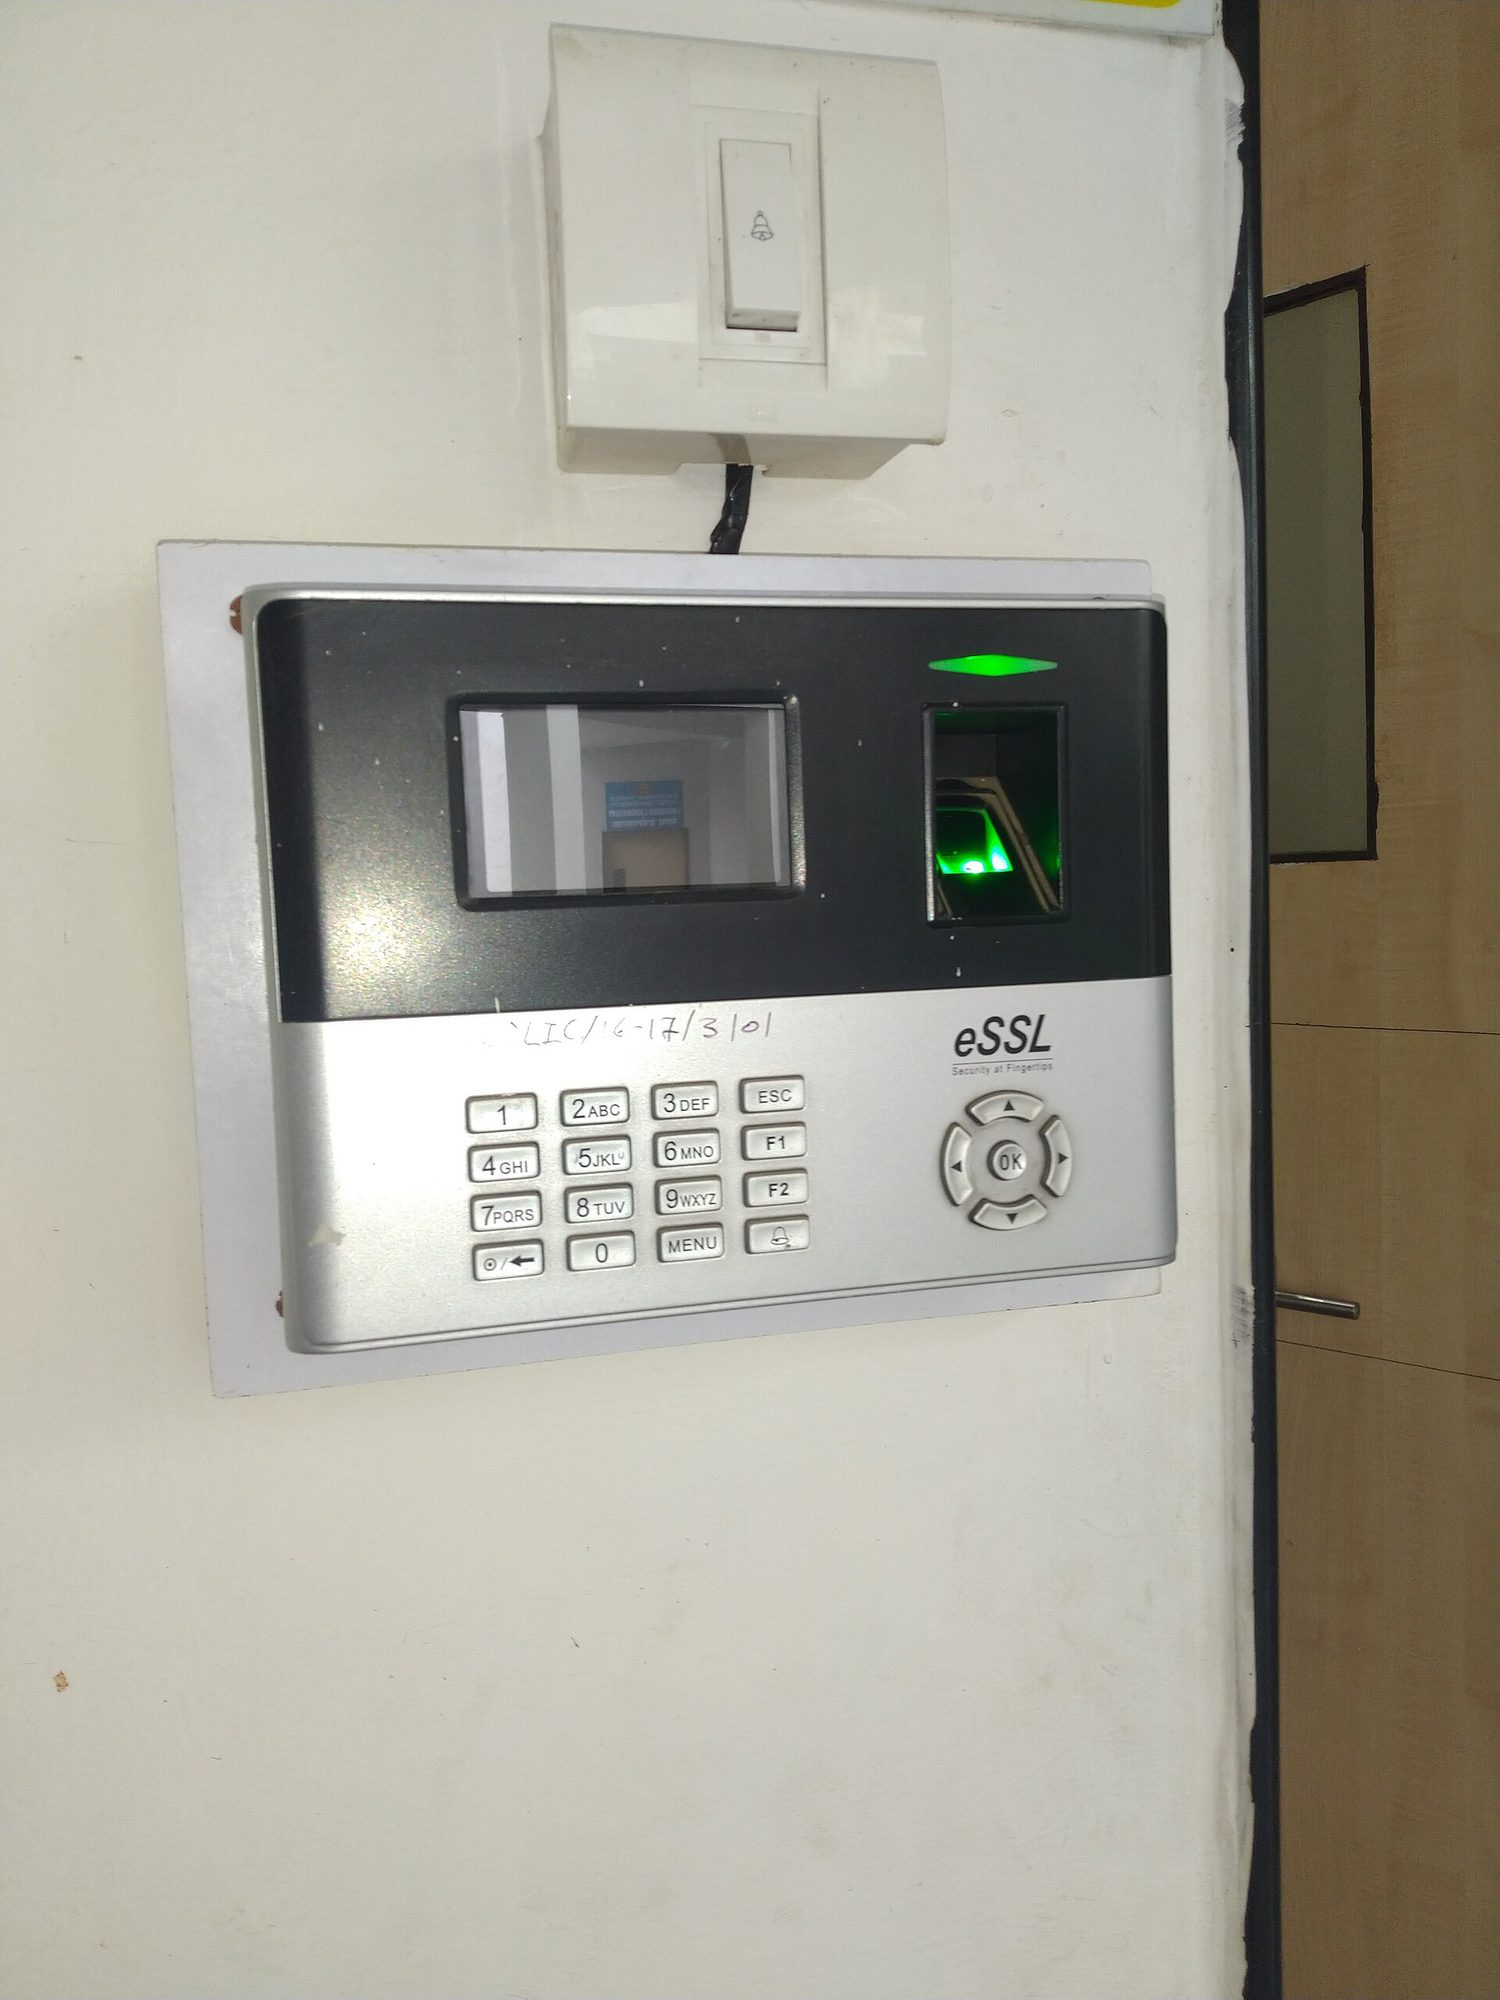
Человек прикладывает палец к оптическому сканеру отпечатков пальцев
Сканер отпечатков пальцев: биометрическая аутентификация проверяет то, КТО ВЫ ЕСТЬ, что гораздо сложнее украсть или подобрать злоумышленнику, чем пароль

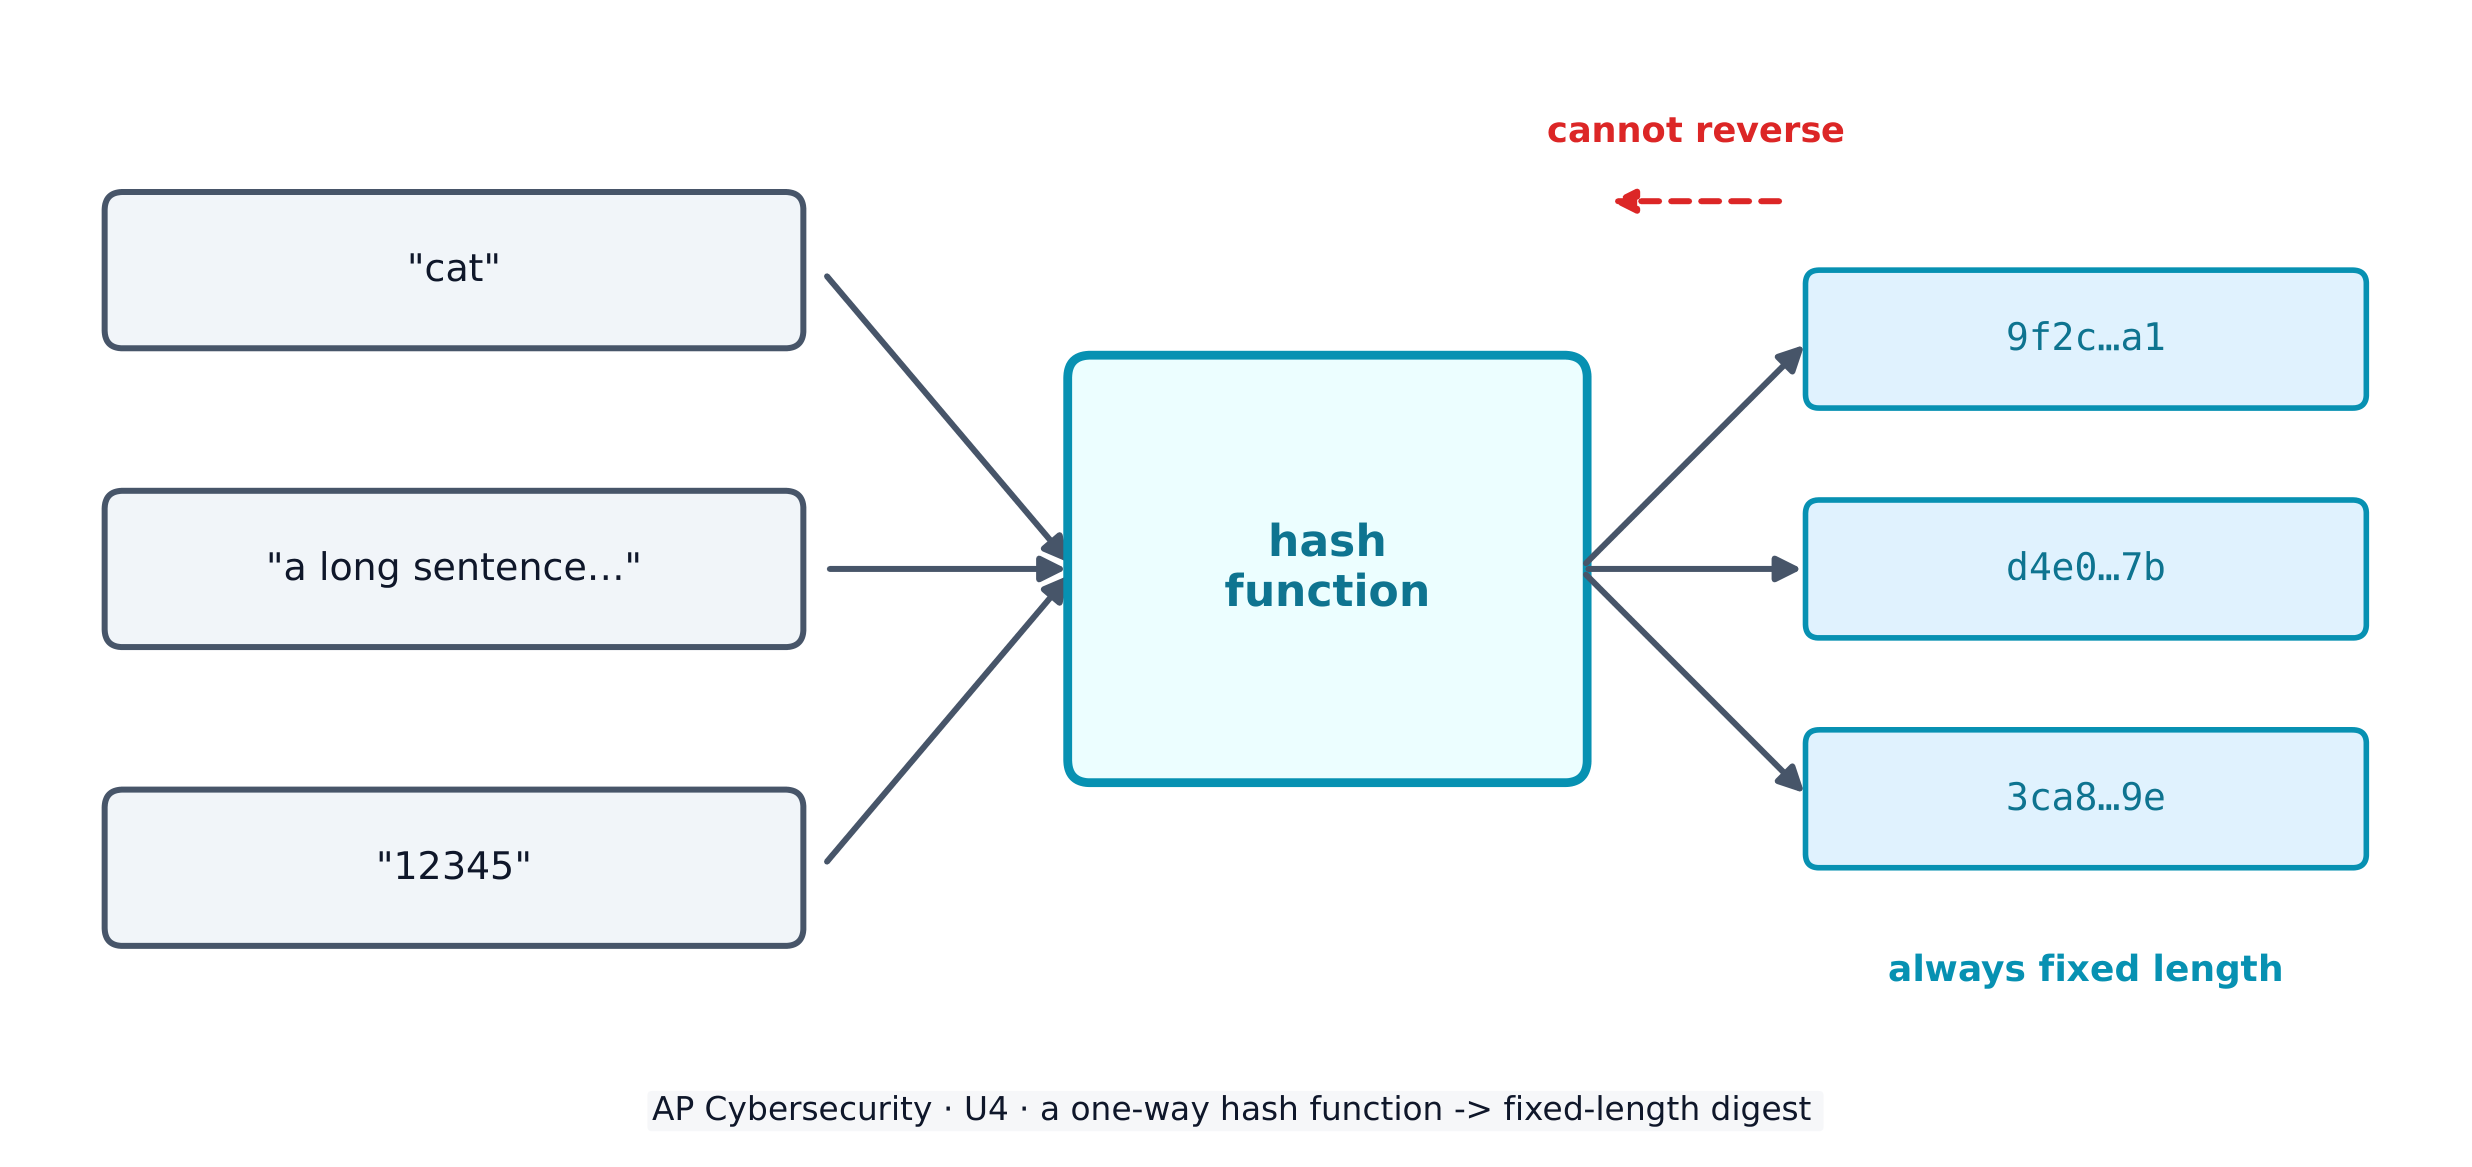
Для безопасного хранения паролей системы используют криптографическую хэш-функцию — односторонний математический алгоритм, преобразующий любой вход в фиксированную строку, называемую хэшем (или дайджестом). Хэши обладают тремя важнейшими свойствами: они устойчивы к коллизиям (трудно найти два входа с одинаковым выходом), имеют устойчивость к обратному вычислению (нельзя восстановить вход по выходу) и являются повторяемыми (одинаковый вход всегда дает одинаковый хеш).

Хэш-функция преобразует любой входной набор данных в фиксированный по длине хеш-код, который невозможно расшифровать обратно
Хэш-функция превращает любой вход в фиксированный дайджест и не может быть обращена вспять

Настоящие хэш-функции имеют названия. Семейство Secure Hash Algorithm (SHA) — SHA-256 и SHA-512 — является современным стандартом. Атакующие атакуют хэш-функцию, пытаясь вызвать коллизию (два различных входа с одинаковым хэшем); как только появляется эффективная атака на коллизию, функция считается устаревшей (выводится из безопасного использования). MD5 и SHA-1 — классические примеры устаревших функций — никогда не полагайтесь на них для защиты данных сегодня.

Сервис никогда не хранит ваш пароль в открытом виде. Он хранит хэш; при входе он хэширует введенный вами текст и сравнивает его. Чтобы предотвратить ситуацию, когда два одинаковых пароля дают одинаковые хэши, перед хэшированием добавляется несколько случайных битов, называемых солью, благодаря чему каждый сохраненный хэш становится уникальным.

Разобранный пример. Два пользователя выбирают один и тот же пароль sunshine. Без соли оба сохраненных хэша будут идентичны, поэтому взлом одного мгновенно приведет к взлому другого. Назначьте каждому пользователю уникальную соль — например, x7 и q2 — и сервис будет хэшировать вместо этого sunshinex7 и sunshineq2. Теперь два сохраненных хэша выглядят совершенно иначе, поэтому злоумышленнику необходимо атаковать каждую учетную запись отдельно. Вот почему украшенная база данных хэшей гораздо менее опасна, когда хэши защищены солью.

Атакующие отвечают атаками на пароли. Онлайн-атаки подбирают пароль через живой вход; офлайн-атаки крадут базу хэшей и взламывают ее на собственной машине (что обходит любую защиту блокировки аккаунта). Используются следующие методы:

  • брутфорс — автоматизированный инструмент последовательно пробует каждый возможный пароль; гарантированно работает в итоге, но медленно, и количество комбинаций экспоненциально растет с увеличением длины пароля.
  • словарная атака — инструмент сначала пробует список распространенных слов и известных паролей, так как большинство людей выбирают предсказуемые варианты.
  • распыление паролей — один общий пароль против множества учетных записей (это позволяет избежать блокировки, которая учитывает ошибки на каждую отдельную учетную запись).
  • ** stuffing учетных данных** — повторное использование украденных или стандартных учетных данных, эксплуатируя тот факт, что люди используют одни и те же пароли на разных сайтах.
  • радужные таблицы —预先 вычисленная таблица паролей и их хэшей, отсортированная по хэшу, чтобы захваченный хэш можно было найти в ней вместо пересчета.

Настройки политики паролей

Администратор укрепляет учетные записи путем настройки параметров входа — и экзамен требует от вас перечислить их и указать, от какой атаки защищает каждая:

Параметр Что делает Какую атаку замедляет
сложность требует символ из каждого набора (заглавная, строчная, цифра, спецсимвол) брутфорс / словарная атака
минимальная длина требует N символов — длина важнее всего брутфорс (экспоненциальный рост)
максимальный срок действия принудительно требует смены каждые ~90–120 дней ограничивает время полезности украденного пароля
история паролей сохраняет последние 5–10 хэшей, запрещает повторное использование предотвращает повторное использование старого (возможно, утеканного) пароля
блокировка блокирует учетную запись после 3–5 неудачных попыток брутфорс / онлайн-подбор

Один нюанс, который стоит оценки: некоторые национальные стандарты теперь рекомендуют не требовать обязательной смены пароля, так как регулярные изменения побуждают пользователей создавать предсказуемые паттерны, такие как PasswordFall2028. Менеджер паролей решает реальную проблему — он генерирует и хранит длинный уникальный пароль для каждого сайта, поэтому ни один из них никогда не повторяется и не является предсказуемым.

Факторы аутентификации подтверждают вашу личность и делятся на категории: то, что вы знаете (пароль), то, что вы имеете (токен или телефон), то, что вы представляете собой (биометрия, например отпечаток пальца или сканирование сетчатки), и место, где вы находитесь (геолокация). Использование двух или более факторов — это многофакторная аутентификация (MFA), которая значительно надежнее простого пароля.

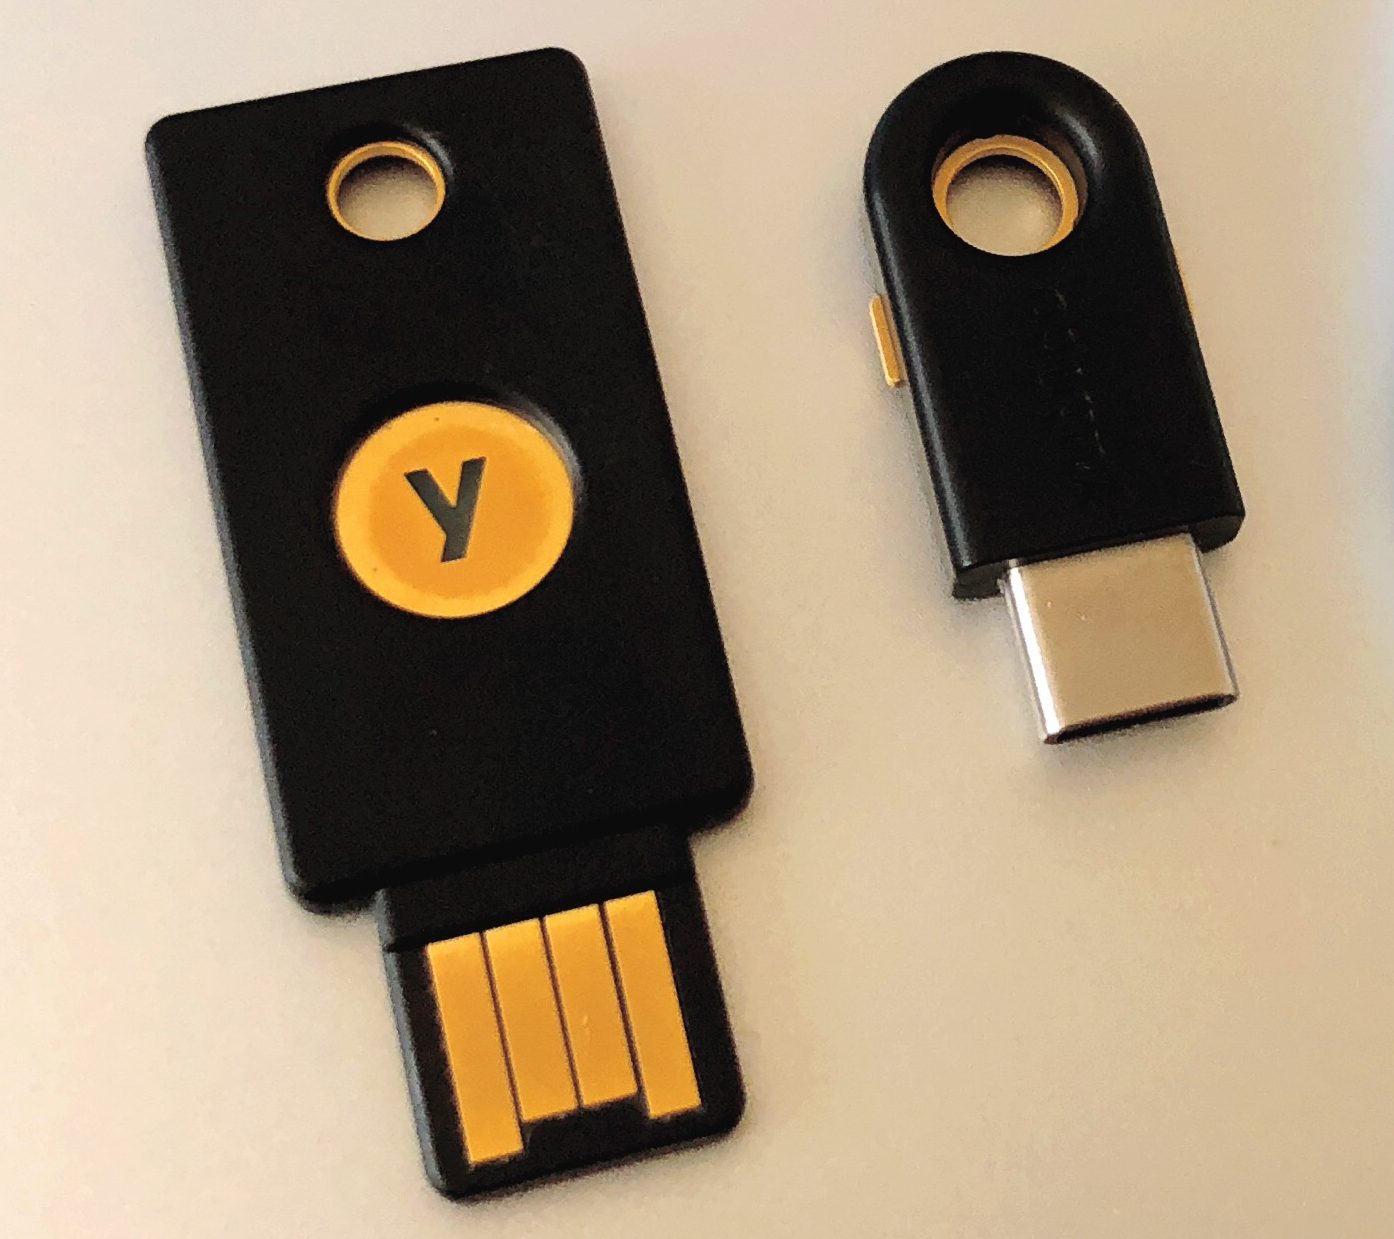
Два маленьких USB-ключа аппаратной безопасности
Аппаратный ключ безопасности подтверждает вашу личность с помощью того, что вы физически держите в руках — сильный второй фактор

Съемные носители и проблема автозапуска

Атакующий может загрузить вредоносное ПО на внешний накопитель — флешку, портативный диск — и оставить его там, где его кто-то подберет. Если автозапуск включен, устройство выполняет программу с этого диска сразу же при подключении, без необходимости клика, поэтому вредоносное ПО запускается до того, как пользователь успеет принять решение о доверии.

Два контроля решают эту проблему, и экзамен требует назвать оба:

  • Отключить автозапуск, чтобы подключение диска никогда не запускало ничего автоматически.
  • Запретить пользователям подключать внешние диски или носители вообще — обеспечивается политикой и техническим контролем, блокирующим USB-порты — именно поэтому во многих защищенных средах они физически или логически отключены.
Explore · ⁨Исследовать⁩

How a hash maps any input to a fixed slot · ⁨Как хеш-функция отображает любой вход на фиксированную ячейку⁩

A hash function sends every input to a fixed-length output. The same input always lands in the same place (repeatable), and you cannot work backwards from the slot to the input. · ⁨Хеш-функция преобразует каждый вход в выход фиксированной длины. Один и тот же вход всегда попадает в одно и то же место (предсказуемо), и невозможно восстановить исходные данные по ячейке.⁩

Vocabulary · ⁨Словарь⁩ Train · ⁨Тренировать⁩
English Русский
hash/hæʃ/ хеш
collision resistant/kəˈlɪʒn rɪˈzɪstənt/ устойчивый к коллизиям
pre-image resistance/priː ˈɪmɪdʒ rɪˈzɪstəns/ устойчивость к обратному вычислению
deprecated/ˈdeprɪkeɪtɪd/ устаревший
salt/sɒlt/ соль
brute force/bruːt fɔːs/ подбор пароля (brute force)
dictionary attack/ˈdɪkʃənəri əˈtæk/ словарная атака
password spraying/ˈpæswɜːd ˈspreɪɪŋ/ распыление паролей
credential stuffing/krɪˈdenʃl ˈstʌfɪŋ/ наполнение учетных записей (credential stuffing)
rainbow table/ˈreɪnbəʊ ˈteɪbl/ радужная таблица
complexity/kəmˈpleksɪti/ сложности
minimum length/ˈmɪnɪməm leŋθ/ минимальная длина
maximum age/ˈmæksɪməm eɪdʒ/ максимальный срок действия
password history/ˈpæswɜːd ˈhɪstəri/ история паролей
lockout/ˈlɒkaʊt/ блокировка
password manager/ˈpæswɜːd ˈmænɪdʒə/ менеджер паролей
biometric/ˌbaɪəʊˈmetrɪk/ биометрия
multifactor authentication (MFA)/ˌmʌltɪˈfæktə ɔːˌθentɪˈkeɪʃn/ многофакторная аутентификация (MFA)
autorun/ˌɔːtəʊˈrʌn/ автоспуск
acceptable use policy/əkˈseptəbl juːs ˈpɒlɪsi/ политика допустимого использования
Anti-malware software/ˈænti ˈmælweə ˈsɒftweə/ Антивирусное программное обеспечение
patch/pætʃ/ патч
host-based firewall/həʊst beɪst ˈfaɪəwɔːl/ хост-файервол
indicator of compromise (IoC)/ˈɪndɪkeɪtə ɒv ˈkɒmprəmaɪz/ индикатор компрометации (IoC)
endpoint detection and response (EDR)/endˈpɔɪnt dɪˈtekʃn ænd rɪˈspɒns/ обнаружение и реагирование на конечных узлах (EDR)
Watch lesson · ⁨Смотреть урок⁩
4.3

Protecting Devices · ⁨Защита устройств⁩

Syllabus · ⁨Программа⁩
English

Learning Objective 4.3.A: Identify managerial controls related to device security.

  • 4.3.A.1 An acceptable use policy will describe the range of activities that are permissible, prohibited, or required by users on devices owned by an organization and may include:
    • Prohibiting users from accessing specific websites or types of websites (e.g., social media or gaming)
    • Requiring users to keep software updated
    • Allowing users to connect peripheral devices
    • Prohibiting users from connecting external drives or media
  • 4.3.A.2 A password policy will detail the requirements for user passwords within an organization and may include:
    • A minimum or maximum password length
    • A minimum or maximum amount of time a user may keep the same password
    • A prohibition of password reuse
    • Rules for password construction (e.g., no dictionary words and character set requirements)
    • A suggestion to use secure password management tools instead of writing passwords down
  • 4.3.A.3 A software installation policy will describe what (if any) software users are allowed to install on their devices and usually also a process for users to request specialized software they may need to perform their role, and it may include:
    • A prohibition against users installing software on their devices
    • A process for users to request new software needed for their role
    • A list of approved software for users

Learning Objective 4.3.B: Explain how anti-malware software can make a device more secure.

  • 4.3.B.1 Anti-malware software (sometimes called antivirus software) has tools to quarantine and remove malware that can corrupt, spy on, or destroy a system. Malware contains indicators that make it detectable; these indicators are called signatures.
  • 4.3.B.2 Anti-malware software has a database of malware signatures. It periodically scans the files on a device and checks to see if any of the files match any of the signatures in its database. If there is a match, the software quarantines and removes the malicious files.

Learning Objective 4.3.C: Explain why keeping a device’s operating system and software updated makes it more secure.

  • 4.3.C.1 When vulnerabilities in operating systems and software are found, the vendor or organization that maintains the operating system software will fix it and send an update. A small update is called a patch.
  • 4.3.C.2 Ensuring that a computer’s operating system and software applications are updated to the most recent version prevents adversaries from taking advantage of a known vulnerability.

Learning Objective 4.3.D: Configure a host-based firewall.

  • 4.3.D.1 Host-based firewalls allow or deny traffic into or out of a single device. This provides an extra layer of security in case a host is connected to a compromised network.
  • 4.3.D.2 A host-based firewall is software that runs on a device and follows a set of rules (an ACL) like a network-based firewall. Firewall rules are implemented in order, applying the first rule that matches.
  • 4.3.D.3 A host-based firewall can also block specified types of outbound traffic. Host-based firewalls should always block ports or services not needed for a given device.
    • Illustrative examples for 4.3.D.3:
      • A host-based firewall is configured to block outbound FTP traffic. This prevents an adversary with remote access to the host from using FTP to exfiltrate a file to the adversary’s server.
  • 4.3.D.4 The rules for a host-based firewall can allow or deny traffic based on source or destination port or IP address, service, protocol, or application.
Русский

Цель обучения 4.3.A: Определить управленческие меры, связанные с безопасностью устройств.

  • 4.3.A.1 Политика допустимого использования описывает спектр действий, разрешенных, запрещенных или обязательных для пользователей на устройствах, принадлежащих организации, и может включать:
    • Запрет пользователям доступа к конкретным веб-сайтам или типам веб-сайтов (например, социальные сети или игры)
    • Требование обновления программного обеспечения пользователями
    • Разрешение пользователям подключать периферийные устройства
    • Запрет пользователям подключать внешние накопители или носители
  • 4.3.A.2 Политика паролей детализирует требования к пользовательским паролям в организации и может включать:
    • Минимальную или максимальную длину пароля
    • Минимальный или максимальный срок, в течение которого пользователь может сохранять один и тот же пароль
    • Запрет на повторное использование пароля
    • Правила создания пароля (например, отсутствие словарных слов и требования к набору символов)
    • Рекомендацию использовать надежные инструменты управления паролями вместо записи паролей на бумаге
  • 4.3.A.3 Политика установки программного обеспечения описывает, какое (если вообще какое) программное обеспечение разрешено устанавливать пользователям на свои устройства, а также обычно включает процесс, позволяющий пользователям запрашивать специализированное программное обеспечение, необходимое для выполнения их ролевых задач, и может включать:
    • Запрет пользователям устанавливать программное обеспечение на свои устройства
    • Процесс запроса пользователями нового программного обеспечения, необходимого для их роли
    • Список одобренного программного обеспечения для пользователей

Цель обучения 4.3.B: Объяснить, как антивирусное программное обеспечение может сделать устройство более защищенным.

  • 4.3.B.1 Антивирусное программное обеспечение (иногда называемое антивирусом) имеет инструменты для изоляции и удаления вредоносного ПО, которое может повреждать, шпионить за системой или уничтожать ее. Вредоносное ПО содержит индикаторы, делающие его обнаруживаемым; эти индикаторы называются сигнатурами.
  • 4.3.B.2 Антивирусное программное обеспечение имеет базу данных сигнатур вредоносного ПО. Оно периодически сканирует файлы на устройстве и проверяет, совпадают ли какие-либо из них с сигнатурами в своей базе данных. При совпадении программное обеспечение изолирует и удаляет вредоносные файлы.

Цель обучения 4.3.C: Объяснить, почему поддержание операционной системы и программного обеспечения устройства в актуальном состоянии повышает его безопасность.

  • 4.3.C.1 Когда в операционных системах и программном обеспечении обнаруживаются уязвимости, поставщик или организация, поддерживающая программное обеспечение операционной системы, устраняет их и отправляет обновление. Небольшое обновление называется патчем.
  • 4.3.C.2 Обеспечение того, что операционная система компьютера и приложения обновлены до последней версии, предотвращает использование известных уязвимостей злоумышленниками.

Цель обучения 4.3.D: Настроить межсетевой экран на основе хоста.

  • 4.3.D.1 Межсетевые экраны на основе хоста позволяют или запрещают трафик, входящий или исходящий из одного устройства. Это создает дополнительный уровень безопасности в случае подключения хоста к скомпрометированной сети.
  • 4.3.D.2 Межсетевой экран на основе хоста — это программное обеспечение, работающее на устройстве и遵循的是一套规则(ACL),类似于 сетевой межсетевой экран. Правила межсетевого экрана выполняются последовательно, применяя первое правило, которое соответствует.
  • 4.3.D.3 Межсетевой экран на основе хоста также может блокировать определенные типы исходящего трафика. Межсетевые экраны на основе хоста всегда должны блокировать порты или службы, не необходимые для данного устройства.
    • Иллюстративные примеры для 4.3.D.3:
      • Межсетевой экран на основе хоста настроен на блокировку исходящего FTP-трафика. Это предотвращает использование злоумышленником, имеющим удаленный доступ к хосту, FTP для экскфильтрации файла на сервер злоумышленника.
  • 4.3.D.4 Правила межсетевого экрана на основе хоста могут разрешать или запрещать трафик в зависимости от порта источника или назначения, IP-адреса, службы, протокола или приложения.

Source: College Board AP Course and Exam Description · ⁨Источник: Описание курса и экзамена College Board AP⁩

English

Managerial controls set the rules: an acceptable use policy 可接受使用政策 lists what users may and may not do, a password policy sets length and reuse rules, and a software installation policy controls what can be installed.

Technical controls do the work. Anti-malware software 反恶意软件 keeps a database of malware signatures and quarantines any file that matches. Keeping the operating system and applications updated - installing each patch 补丁 - closes known holes before adversaries can use them. A host-based firewall 主机防火墙 controls traffic in and out of one single device, blocking ports and services it does not need.

Русский

Управленческие меры устанавливают правила: политика приемлемого использования перечисляет, что пользователи могут и не могут делать, политика паролей устанавливает правила длины и повторного использования, а политика установки программного обеспечения контролирует, что можно устанавливать.

Технические меры выполняют работу. Антивирусное программное обеспечение хранит базу сигнатур вредоносного ПО и помещает в карантин любой файл, совпадающий с ними. Поддержание операционной системы и приложений обновленными — установка каждого патча — устраняет известные уязвимости до того, как атакующие смогут ими воспользоваться. Хостовый файрвол управляет трафиком туда и обратно из одного конкретного устройства, блокируя порты и службы, которые ему не нужны.

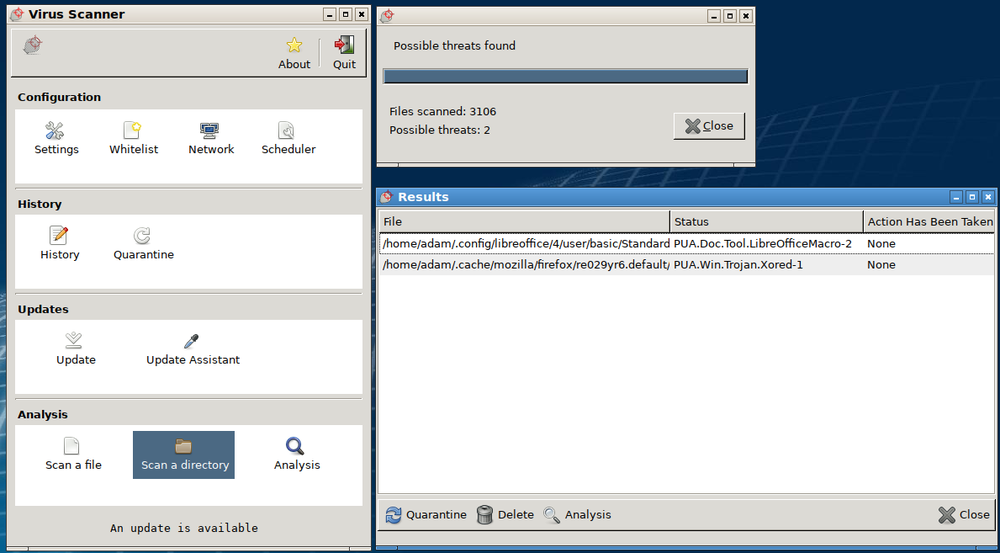
Окно антивирусного сканера: просканировано 3106 файлов, найдено две угрозы, есть управление карантином и обновлениями
Антивирусное программное обеспечение сканирует файлы по базе сигнатур и помещает совпадения в карантин — этот сканer выявил две угрозы
Vocabulary · ⁨Словарь⁩ Train · ⁨Тренировать⁩
English Русский
Virus/ˈvaɪrəs/ Вирус
Worm/wɜːm/ Червь (Worm)
Trojan/ˈtrəʊdʒn/ Троян (Trojan)
remote access trojan (RAT)/rɪˈməʊt ˈækses ˈtrəʊdʒn/ троянская программа удаленного доступа (RAT)
4.4

Detecting Attacks on Devices · ⁨Обнаружение атак на устройства⁩

Syllabus · ⁨Программа⁩
English

Learning Objective 4.4.A: Explain how to detect attacks against devices.

  • 4.4.A.1 System processes and settings, login attempts, file download attempts, and user actions are logged by computing systems. These logs can be used to reconstruct circumstances leading up to and during a cyber incident.
  • 4.4.A.2 An indicator of compromise (IoC) is evidence that an adversary has compromised a device or network.
  • 4.4.A.3 Authentication logs (or auth logs) record every attempted login on a system. Analysis of authentication logs can reveal attempted attacks.
  • 4.4.A.4 Host-based IoCs are discovered when analyzing logs and configuration settings. Indicators, such as the following, can be found in authentication logs, user activity logs, and system configuration files:
    • Unusual files being created or modified
    • Unexpected processes or services
    • Unauthorized changes to system configuration settings
    • Unauthorized software installation or update
  • 4.4.A.5 File-based IoCs are discovered when analyzing files on a device. Indicators are usually found in executable files and can include:
    • Files whose hash matches known malware
    • File names that are known to be created by a certain piece of malware
    • File paths that are associated with malicious activity
  • 4.4.A.6 Behavior-based IoCs are discovered when analyzing logs. Indicators can be found in authentication logs and access logs and can include:
    • Multiple failed login attempts
    • Unusual login times or locations
    • Unauthorized attempts to access sensitive data
    • Attempts to elevate user privileges on a system

Learning Objective 4.4.B: Determine controls for detecting attacks against a device.

  • 4.4.B.1 Performance is a criterion for determining a detection method. Detection tools use system memory and processing power and can impact the performance of a device. Anomaly-based detection tools use more system resources than signature-based tools. Signature-based detection is a better option for devices with less powerful system resources. Many embedded devices do not have enough system resources to run any detection tools on the device.
  • 4.4.B.2 Cost is a criterion for determining a detection method. Organizations that purchase detection software need to consider the cost of purchasing enough software licenses for the number of devices they need to monitor. Some organizations purchase an endpoint detection and response (EDR) service from a third-party vendor. Although these services are expensive, they provide a holistic, unified approach to threat detection for an organization’s devices; they typically include a centralized alert platform for monitoring possible attacks on devices.
  • 4.4.B.3 Sensitivity or criticality of the device is a criterion for determining a detection method. Devices that store or process sensitive information or provide critical services are more likely to be targeted by adversaries and benefit from a hybrid-detection model to offer maximum protection, when possible.

Learning Objective 4.4.C: Evaluate the impact of a device detection method.

  • 4.4.C.1 Speed and performance are factors in evaluating the impact of a detection method. Signature-based detection is faster than anomaly-based detection in general, and that effect is compounded on devices, which often lack the processing power to effectively run anomaly-based detection tools. Implementing resource-intensive detection tools on devices can degrade device performance.
  • 4.4.C.2 Phase of the attack is a factor in evaluating the impact of a detection method. To carry out actions on a device, adversaries must first bypass a combination of physical- or network-layer protective, deterrent, and detective security controls. Detecting and stopping an attack at the device level can prevent adversaries from accessing sensitive data or disrupting critical services.
  • 4.4.C.3 False positives versus ease of bypassing detection is a factor in evaluating the impact of a detection method. Most device-level detection tools are signature-based, and signature-based detection has a low rate of false positives. However, signature-based detection is easier for adversaries to bypass.

Learning Objective 4.4.D: Apply detection techniques to identify indicators of password attacks by analyzing log files.

  • 4.4.D.1 Online password attacks can be detected in authentication logs. A single user attempting many wrong passwords is an indicator of an online password attack. If a user:password hash database has been compromised, all the user passwords in the database should be considered insecure and all users should be forced to reset their passwords.
  • 4.4.D.2 If an authorized user is logging in from a different location or IP address than expected, or at a different time than normal, this can be an indicator that the user’s password has been compromised.
  • 4.4.D.3 An indicator of password spraying is many users trying to log in within seconds of each other from one IP address or from unusual IP addresses.
  • 4.4.D.4 An indicator of credential stuffing is a series of default user:password combinations being attempted on a device in quick succession, often from the same IP address.
  • 4.4.D.5 Offline password attacks can’t be detected, because the attack takes place on the adversary’s computer.
Русский

Цель обучения 4.4.A: Объяснить, как обнаруживать атаки против устройств.

  • 4.4.A.1 Системные процессы и настройки, попытки входа, попытки загрузки файлов и действия пользователей логируются вычислительными системами. Эти журналы могут использоваться для восстановления обстоятельств, предшествовавших киберинциденту и происходящих во время него.
  • 4.4.A.2 Индикатор компрометации (IoC) — это доказательства того, что злоумышленник скомпрометировал устройство или сеть.
  • 4.4.A.3 Журналы аутентификации (или auth logs) фиксируют каждую попытку входа в систему. Анализ журналов аутентификации может выявить попытки атак.
  • 4.4.A.4 Индикаторы компрометации на уровне хоста обнаруживаются при анализе журналов и настроек конфигурации. Индикаторы, такие как следующие, можно найти в журналах аутентификации, журналах активности пользователей и файлах конфигурации системы:
    • Необычные файлы, создаваемые или изменяемые
    • Неожиданные процессы или службы
    • Неполномочные изменения настроек конфигурации системы
    • Неполномочная установка или обновление программного обеспечения
  • 4.4.A.5 Индикаторы компрометации на уровне файлов обнаруживаются при анализе файлов на устройстве. Индикаторы обычно находятся в исполняемых файлах и могут включать:
    • Файлы, чей хэш совпадает с известным вредоносным ПО
    • Имена файлов, которые известно создаются определенным вредоносным ПО
    • Пути к файлам, связанные со злонамеренной активностью
  • 4.4.A.6 Индикаторы компрометации на основе поведения обнаруживаются при анализе журналов. Индикаторы можно найти в журналах аутентификации и журналах доступа и могут включать:
    • Множественные неудачные попытки входа
    • Необычное время или место входа
    • Попытки несанкционированного доступа к конфиденциальным данным
    • Попытки повышения привилегий пользователя в системе

Цель обучения 4.4.B: Определить средства контроля для обнаружения атак на устройство.

  • 4.4.B.1 Производительность является критерием выбора метода обнаружения. Инструменты обнаружения используют системную память и вычислительную мощность и могут влиять на производительность устройства. Инструменты обнаружения на основе аномалий требуют больше ресурсов системы, чем инструменты на основе сигнатур. Обнаружение на основе сигнатур — лучший вариант для устройств с менее мощными системными ресурсами. Многие встроенные устройства не имеют достаточных системных ресурсов для запуска любых инструментов обнаружения.
  • 4.4.B.2 Стоимость является критерием выбора метода обнаружения. Организации, приобретающие программное обеспечение для обнаружения, должны учитывать стоимость покупки достаточного количества лицензий для числа устройств, требующих мониторинга. Некоторые организации покупают сервис обнаружения и реагирования на конечных точках (EDR) у стороннего поставщика. Хотя эти услуги дорогостоящие, они обеспечивают комплексный, единый подход к обнаружению угроз для устройств организации; обычно они включают централизованную платформу оповещений для мониторинга возможных атак на устройства.
  • 4.4.B.3 Чувствительность или критичность устройства является критерием выбора метода обнаружения. Устройства, хранящие или обрабатывающие конфиденциальную информацию или обеспечивающие критические службы, более подвержены атакам со стороны злоумышленников и получают максимальную пользу от гибридной модели обнаружения для обеспечения максимальной защиты, когда это возможно.

Цель обучения 4.4.C: Оценить влияние метода обнаружения устройства.

  • 4.4.C.1 Скорость и производительность являются факторами оценки влияния метода обнаружения. Обнаружение на основе сигнатур в целом быстрее, чем обнаружение на основе аномалий, и этот эффект усиливается на устройствах, которые часто не обладают достаточной вычислительной мощностью для эффективной работы инструментов обнаружения на основе аномалий. Внедрение ресурсоемких инструментов обнаружения на устройствах может снизить производительность устройства.
  • 4.4.C.2 Фаза атаки является фактором оценки влияния метода обнаружения. Для выполнения действий на устройстве злоумышленники должны сначала преодолеть комбинацию физических или сетевых защитных, сдерживающих и детективных средств безопасности. Обнаружение и остановка атаки на уровне устройства может предотвратить доступ злоумышленников к конфиденциальным данным или нарушение критических служб.
  • 4.4.C.3 Ложные срабатывания против легкости обхода обнаружения являются фактором оценки влияния метода обнаружения. Большинство инструментов обнаружения на уровне устройства основаны на сигнатурах, и обнаружение на основе сигнатур имеет низкий уровень ложных срабатываний. Однако обнаружение на основе сигнатур легче обойти злоумышленникам.

Цель обучения 4.4.D: Применять методы обнаружения для выявления индикаторов атак на пароли путем анализа файлов журналов.

  • 4.4.D.1 Онлайн-атаки на пароли могут быть обнаружены в журналах аутентификации. Попытка одного пользователя ввести множество неверных паролей является признаком онлайн-атаки на пароль. Если база данных хешей паролей пользователей была скомпрометирована, все пароли пользователей в базе следует считать небезопасными, и всех пользователей необходимо принудительно заставить сбросить свои пароли.
  • 4.4.D.2 Если авторизованный пользователь входит в систему из другого места или с IP-адреса, отличного от ожидаемого, или в другое время, отличное от обычного, это может быть признаком того, что пароль пользователя был скомпрометирован.
  • 4.4.D.3 Признаком распыления паролей является множество пользователей, пытающихся войти в систему с одним IP-адресом или с необычных IP-адресов в течение нескольких секунд друг за другом.
  • 4.4.D.4 Признаком stuffing учетных данных является серия попыток использования стандартных комбинаций «пользователь:пароль» на устройстве подряд, часто с одного и того же IP-адреса.
  • 4.4.D.5 Офлайн-атаки на пароли невозможно обнаружить, так как атака происходит на компьютере злоумышленника.

Source: College Board AP Course and Exam Description · ⁨Источник: Описание курса и экзамена College Board AP⁩

English

Devices log logins, file changes, and processes, and these logs reveal an indicator of compromise (IoC) 入侵指标 - evidence that an adversary got in. Host-based IoCs show up as unexpected processes or changed settings; file-based IoCs are files whose hash matches known malware; behaviour-based IoCs are things like many failed logins or unusual login times.

Choosing a detection method means weighing performance (signature-based is lighter, better for weak devices), cost (an endpoint detection and response (EDR) 端点检测与响应 service is powerful but expensive), and how sensitive the device is. Reading authentication logs exposes password attacks: many wrong passwords for one user signals a guessing attack; many users failing from one IP signals password spraying; a burst of default credentials signals credential stuffing. Offline attacks, though, cannot be detected - they happen on the adversary's own computer.

Speed is itself a security factor. Signature-based detection compares what it sees against a list of known-bad patterns, so it is faster than anomaly-based detection, which must first learn what normal looks like and then measure every event against that model. Anomaly-based detection catches attacks that have no signature yet, but it costs far more processing power — and on a device that lacks it, the effect compounds: the detection runs slowly, the device degrades, and the method ends up not being implemented effectively at all.

Русский

Устройства логируют входы, изменения файлов и процессы, а эти журналы выявляют индикаторы компрометации (IoC) — доказательства того, что злоумышленник проник внутрь. Хост-базированные IoC проявляются как неожиданные процессы или изменённые настройки; файловые IoC — это файлы, хеш которых совпадает с известным вредоносным ПО; поведенческие IoC включают такие вещи, как множество неудачных попыток входа или необычное время входа.

Выбор метода обнаружения требует взвешивания производительности (сигнатурный метод легче, подходит для слабых устройств), стоимости (сервис EDR мощён, но дорог) и степени чувствительности устройства. Чтение журналов аутентификации раскрывает атаки на пароли: много неверных паролей одного пользователя указывает на перебор; много пользователей с одного IP-адреса сигнализирует о разбросе паролей; всплеск стандартных учётных данных указывает на ** stuffing учётных данных**. Однако офлайн-атаки невозможно обнаружить — они происходят на компьютере злоумышленника.

Скорость сама по себе является фактором безопасности. Сигнатурное обнаружение сравнивает увиденное со списком известных плохих шаблонов, поэтому оно быстрее, чем обнаружение аномалий, которое сначала должно изучить нормальное поведение, а затем измерить каждое событие по этой модели. Обнаружение аномалий ловит атаки без сигнатуры, но требует значительно больше вычислительной мощности — и на устройстве, где её нет, эффект усиливается: обнаружение работает медленно, устройство деградирует, и метод в итоге оказывается неэффективным.

4.4

Exam tips · ⁨Советы для экзамена⁩

English
  • Know each malware type by its defining trait: a worm self-spreads, a virus needs a user, ransomware encrypts for money, a RAT gives remote control, a rootkit hides.
  • A hash is one-way and fixed-length; salt makes identical passwords hash differently. Never say a service "stores the password" - it stores the salted hash.
  • Name real algorithms: SHA-256/SHA-512 are current; MD5 and SHA-1 are deprecated because efficient collision attacks exist.
  • Match the password attack to its log signature: one user + many wrong passwords = guessing; many users + one IP = spraying; default credentials = stuffing.
  • Sort authentication factors into know / have / are / where, and remember MFA combines two or more - a fingerprint plus a password, not two passwords.
  • Offline password attacks cannot be detected because the cracking happens on the adversary's machine - a favourite exam "gotcha".
Русский
  • Знать каждый тип вредоносного ПО по его определяющей черте: червь распространяется самостоятельно, вирус требует участия пользователя, шифровальщик шифрует ради выкупа, RAT предоставляет удалённый контроль, rootkit скрывается.
  • Хеш является однонаправленным и фиксированной длины; соль делает одинаковые паролиhaving разными хешами. Никогда не говорите, что сервис «хранит пароль» — он хранит засолённый хеш.
  • Называйте реальные алгоритмы: SHA-256/SHA-512 актуальны; MD5 и SHA-1 устарели, так как существуют эффективные атаки на коллизии.
  • Соотнесите атаку на пароль с её сигнатурой в логах: один пользователь + много неверных паролей = подбор; много пользователей + один IP = разброс; стандартные учётные данные = stuffing.
  • Сгруппируйте факторы аутентификации по категориям знание / владение / биометрия / местоположение и помните, что MFA сочетает два или более фактора — например, отпечаток пальца плюс пароль, а не два пароля.
  • Офлайн-атаки на пароли невозможно обнаружить, так как взлом происходит на машине злоумышленника — излюбленный приём экзаменаторов.

Interactive lessons on this topic · ⁨Интерактивные уроки по этой теме⁩

Work through it step by step, with instant-check exercises. · ⁨Пройдите его шаг за шагом с упражнениями мгновенной проверки.⁩

Past Papers · ⁨Архив экзаменационных работ⁩

More topics in AP Cybersecurity · ⁨AP Комп'ютерна безпека⁩ · ⁨Больше тем в AP Cybersecurity · ⁨AP Комп'ютерна безпека⁩⁩

Log in or create account · ⁨Войти или создать аккаунт⁩

IGCSE, A-Level & AP