Skip to content · ⁨Перейти к содержанию⁩

Introduction to Security · ⁨Introduction to Security (Введение в безопасность)⁩

AP Cybersecurity · ⁨AP Комп'ютерна безпека⁩ · Topic 1 · ⁨Тема 1⁩

Video lesson for this topic · ⁨Видеоурок по этой теме⁩ Open the video page · ⁨Открыть страницу видео⁩
7:55

Introduction to Security (Введение в безопасность)

Вы можете построить идеальную стену. Неразрушимое шифрование, файрвол на каждом порту, патчи, установленные в день выпуска. И противник все равно может просто пройти прямо…

English narration · English + 中文 subtitles burned in · ⁨Английское озвучивание · Английский + китайские субтитры (встроенные)⁩

1.1

Understanding Social Engineering · ⁨Понимание социальной инженерии⁩

Syllabus · ⁨Программа⁩
English

Learning Objective 1.1.A: Identify common indicators of social engineering tactics.

  • 1.1.A.1 Social engineering attacks employ psychological tactics to manipulate users into revealing sensitive information (elicitation), downloading a malicious file, or clicking on a malicious link. Social engineering can be performed in person but is often done by email, by text message, or through social media messages.
  • 1.1.A.2 Adversaries often use psychological tactics like intimidation and urgency to achieve their goals. Intimidation is when an adversary threatens a target with negative consequences if they don’t comply. Urgency is when an adversary creates reasons why a target should act quickly.

Learning Objective 1.1.B: Explain how social engineering tactics influence victims to perform a desired action.

  • 1.1.B.1 Social engineering tactics rely on common psychological principles that influence human behavior.
  • 1.1.B.2 Intimidation leverages a natural human aversion to negative consequences. By drawing attention to possible negative consequences, adversaries use fear to incite targets to act.
  • 1.1.B.3 Urgency leverages a natural human response to react quickly to time-sensitive needs. When targets detect a sense of urgency in a message, they feel pressured to respond or act quickly, which can prevent them from taking the time to consider whether an action is reasonable or safe.

Learning Objective 1.1.C: Describe possible impacts for victims of social engineering attacks.

  • 1.1.C.1 Victims may give an adversary personal information that could lead to impersonation, such as name, phone number, address, workplace, pets’ names, or birthdate. These types of information, and information like them, are often used on websites as challenge questions to verify a user’s identity.
  • 1.1.C.2 Victims may give an adversary secure information like a one-time password (OTP) or authentication login code, which could allow an adversary to log in to a service as the victim.
  • 1.1.C.3 Victims may download malware or click a link that installs malware on their device, steals information from their web browser, or directs them to a website where their login credentials can be captured by an adversary.
Русский

Цель обучения 1.1.A: Определять распространенные признаки тактик социальной инженерии.

  • 1.1.A.1 Атаки социальной инженерии используют психологические тактики для манипулирования пользователями с целью раскрытия ими конфиденциальной информации (информирования), загрузки вредоносного файла или клика по вредоносной ссылке. Социальная инженерия может проводиться лично, но чаще всего осуществляется по электронной почте, через текстовые сообщения или сообщения в социальных сетях.
  • 1.1.A.2 Злоумышленники часто используют психологические тактики, такие как запугивание и создание срочности, для достижения своих целей. Запугивание — это когда злоумышленник угрожает цели негативными последствиями, если она не выполнит требования. Срочность — это когда злоумышленник создает причины, по которым цель должна действовать быстро.

Цель обучения 1.1.B: Объяснить, как тактики социальной инженерии влияют на жертв, побуждая их совершить желаемое действие.

  • 1.1.B.1 Тактики социальной инженерии опираются на общие психологические принципы, влияющие на человеческое поведение.
  • 1.1.B.2 Запугивание использует естественное отвращение человека к негативным последствиям. Привлекая внимание к возможным негативным последствиям, злоумышленники используют страх, чтобы подтолкнуть цели к действию.
  • 1.1.B.3 Срочность использует естественную человеческую реакцию на необходимость быстрого реагирования на ситуации, требующие немедленных действий. Когда цели感觉到 sense of urgency в сообщении, они чувствуют давление и стремятся ответить или действовать быстро, что может помешать им взять паузу для размышлений о том, является ли действие разумным или безопасным.

Цель обучения 1.1.C: Описать возможные последствия для жертв атак социальной инженерии.

  • 1.1.C.1 Жертвы могут предоставить злоумышленнику персональные данные, которые могут привести к подделке личности, такие как имя, номер телефона, адрес, место работы, имена домашних животных или дата рождения. Этот тип информации и аналогичная информация часто используются на веб-сайтах в качестве контрольных вопросов для подтверждения личности пользователя.
  • 1.1.C.2 Жертвы могут предоставить злоумышленнику надежную информацию, такую как одноразовый пароль (OTP) или код аутентификации входа, что может позволить злоумышленнику войти в сервис от имени жертвы.
  • 1.1.C.3 Жертвы могут загрузить вредоносное программное обеспечение или кликнуть по ссылке, которая устанавливает вредоносное ПО на их устройство, крадет информацию из их веб-браузера или направляет их на веб-сайт, где их учетные данные для входа могут быть перехвачены злоумышленником.
Source: College Board AP Course and Exam Description · ⁨Источник: Описание курса и экзамена College Board AP⁩

English
Phishing: how a fake email steals a password

The weakest part of any computer system is often the human using it. Social engineering 社会工程学 is the art of tricking people into breaking security - giving away a password, opening a bad file, or clicking a bad link. The attacker (we call them an adversary 对手) does not need to break the code; they only need to fool a person.

Most social engineering happens by email, text message, or social media, though it can also happen in person or by phone. The goal is elicitation 套取信息 - getting sensitive information out of someone without them realising.

Adversaries lean on two powerful feelings:

  • Intimidation 恐吓 - the adversary threatens a bad result if you do not obey. Fear pushes you to act.
  • Urgency 紧迫感 - the adversary invents a deadline ("reply in the next hour or your account closes"). When we feel rushed, we stop thinking carefully about whether an action is safe.

The impact 影响 on a victim can be serious. They might reveal personal details (name, address, pet's name, birthday) that are later used to answer security challenge questions 安全问题 and impersonate 冒充 them. They might hand over a one-time password (OTP) 一次性密码, letting the adversary log in as them. Or they might download malware 恶意软件 that steals data from their browser.

Worked example. A phishing email reads: "Over 90% of staff have already verified their account - confirm yours in the next hour or lose payroll access." Two tactics are stacked here. "In the next hour" is urgency (a deadline that rushes you), and "over 90% of staff have already" is consensus (social pressure to follow the crowd). Naming each tactic - not just calling the email "suspicious" - is exactly what an exam answer needs.

Русский
Фишинг: как поддельное письмо крадет пароль

Самым слабым звеном любой компьютерной системы часто является человек, использующий её. Социальная инженерия — это искусство обмана людей с целью нарушения безопасности — передачи пароля, открытия вредоносного файла или клика по опасной ссылке. Атакующий (мы называем его соперником) не должен взламывать код; ему достаточно обмануть человека.

Большинство операций социальной инженерии происходит через электронную почту, SMS или социальные сети, хотя они могут происходить и лично, или по телефону. Цель — получение информации (elicitation): получение конфиденциальных сведений от человека без его ведома.

Соперники опираются на два мощных чувства:

  • Запугивание - соперник угрожает плохими последствиями, если вы не исполните приказ. Страх толкает вас к действию.
  • Срочность - соперник придумывает дедлайн («ответьте в течение следующего часа, иначе ваш аккаунт будет закрыт»). Когда мы чувствуем спешку, мы перестаём тщательно обдумывать, безопасно ли действие.
Социальная инженерия использует психологическое давление, чтобы заставить жертву действовать необдуманно
Социальная инженерия использует психологическое давление, чтобы заставить жертву действовать до того, как она подумает

Последствия для жертвы могут быть серьезными. Они могут раскрыть личные детали (имя, адрес, имя питомца, день рождения), которые позже используются для ответов на вопросы безопасности запроса и подставиться. Они могут передать одноразовый пароль (OTP), позволяя сопернику войти под их именем. Или они могут скачать вредоносное ПО, которое украдает данные из их браузера.

Разобранный пример. Фишинговое письмо гласит: «Более 90% сотрудников уже подтвердили свои аккаунты — подтвердите свой в течение следующего часа или потеряете доступ к зарплате». Здесь применены две тактики. «В течение следующего часа» — это срочность (дедлайн, торопящий вас), а «более 90% сотрудников уже» — это консенсус (социальное давление, следование за толпой). Называние каждой тактики — а не просто указание, что письмо «выглядит подозрительно» — именно то, что требуется в ответе на экзамене.

Explore · ⁨Исследовать⁩

Which social-engineering tactic is it? · ⁨Какая тактика социальной инженерии здесь используется?⁩

Intimidation threatens harm, urgency invents a deadline, consensus claims everyone else is doing it, and authority pretends to have power over you. · ⁨Запугивание угрожает вредом, спешка придумывает дедлайн, консенсус утверждает, что так делают все остальные, а авторитет притворяется имеющим власть над вами.⁩

Vocabulary · ⁨Словарь⁩ Train · ⁨Тренировать⁩
English Русский
Social engineering/ˈsəʊʃl ˌendʒɪˈnɪərɪŋ/ Социальная инженерия
adversary/ˈædvəsəri/ злоумышленник
elicitation/ɪˌlɪsɪˈteɪʃn/ выуживание информации
Intimidation/ɪnˌtɪmɪˈdeɪʃn/ Запугивание
Urgency/ˈɜːdʒənsi/ Спешка
impact/ˈɪmpækt/ воздействие
challenge questions/ˈtʃælɪndʒ ˈkwestʃnz/ вопросы для самопроверки
impersonate/ɪmˈpɜːsəneɪt/ подделка личности
one-time password (OTP)/wʌn taɪm ˈpæswɜːd/ одноразовый пароль (OTP)
malware/ˈmælweə/ вредоносное ПО
password attack/ˈpæswɜːd əˈtæk/ атака на пароль
weak/wiːk/ слабый
dictionary/ˈdɪkʃənəri/ словарь
authentication/ɔːˌθentɪˈkeɪʃn/ аутентификация
password manager/ˈpæswɜːd ˈmænɪdʒə/ менеджер паролей
multifactor authentication (MFA)/ˌmʌltɪˈfæktə ɔːˌθentɪˈkeɪʃn/ многофакторная аутентификация (MFA)
exploits/ˈeksplɔɪts/ эксплойты
zero days/ˈzɪərəʊ deɪz/ нулевые дни
motivation/ˌməʊtɪˈveɪʃn/ мотивация
phishing/ˈfɪʃɪŋ/ фишинг
shared secret/ʃeəd ˈsiːkrɪt/ общий секрет
AI-enhanced coding tools/ˌeɪ ˈaɪ enˈhænst ˈkəʊdɪŋ tuːlz/ Инструменты кодинга с поддержкой ИИ
vulnerabilities/ˌvʌlnərəˈbɪlɪtiz/ уязвимости
threat detection and response/θret dɪˈtekʃn ænd rɪˈspɒns/ обнаружение угроз и реагирование
1.2

Suspicious Website Logins · ⁨Подозрительные логи входа на веб-сайты⁩

Syllabus · ⁨Программа⁩
English

Learning Objective 1.2.A: Identify common signs of a password attack.

  • 1.2.A.1 In an online password attack, adversaries try logging in to a device or service using common passwords, common password patterns, or stolen passwords.
  • 1.2.A.2 Signs of an online password attack include:
    • Many failed attempts to log in over a short duration
    • Login attempts at unusual times
    • Login attempts from unknown devices

Learning Objective 1.2.B: Explain how adversaries take advantage of weak authentication.

  • 1.2.B.1 Many people use common patterns when creating passwords, such as:
    • Starting a password with one or two words, adding a two-digit number (often signifying a year), and putting a special character at the end
    • Including the names of family or pets in their passwords
    • Including personally significant dates in their passwords
  • 1.2.B.2 Adversaries often construct a dictionary of possible passwords based on personal information gathered about a target (e.g., birthday, anniversary, names of pets and family) and use an automated tool to submit potential passwords.

Learning Objective 1.2.C: Explain how to make authentication stronger.

  • 1.2.C.1 Users should create passwords that are long, random, and unique. A password manager can be used to generate and store strong passwords, or a user may create long, unique passphrases for their accounts.
  • 1.2.C.2 When creating passwords, users should avoid names, dates, or other personally meaningful words or numbers.
  • 1.2.C.3 When available, users should enable multifactor authentication (MFA), which will require the user to provide extra proof of identity—such as a one-time code—in addition to the password as an extra layer of security.
Русский

Цель обучения 1.2.A: Определять распространенные признаки атаки на пароль.

  • 1.2.A.1 При онлайн-атаке на паролей злоумышленники пытаются войти в устройство или сервис, используя распространенные пароли, распространенные паттерны паролей или украденные пароли.
  • 1.2.A.2 Признаками онлайн-атаки на паролей являются:
    • Множество неудачных попыток входа в течение короткого периода времени
    • Попытки входа в необычное время
    • Попытки входа с неизвестных устройств

Цель обучения 1.2.B: Объяснить, как злоумышленники используют слабую аутентификацию.

  • 1.2.B.1 Многие люди используют распространенные паттерны при создании паролей, такие как:
    • Начало пароля с одного или двух слов, добавление двухзначного числа (часто обозначающего год) и placement special character at the end
    • Включение имен членов семьи или домашних животных в свои пароли
    • Включение личностно значимых дат в свои пароли
  • 1.2.B.2 Злоумышленники часто создают словарь возможных паролей на основе личных данных, собранных о цели (например, даты рождения, годовщины, имена животных и членов семьи), и используют автоматизированный инструмент для отправки предполагаемых паролей.

Цель обучения 1.2.C: Объяснить, как сделать аутентификацию более надежной.

  • 1.2.C.1 Пользователи должны создавать длинные, случайные и уникальные пароли. Для генерации и хранения надежных паролей можно использовать менеджер паролей, либо пользователь может создать длинные уникальные фразы-пароли для своих учетных записей.
  • 1.2.C.2 При создании паролей пользователям следует избегать имен, дат или других слов и чисел, имеющих личное значение.
  • 1.2.C.3 При наличии возможности пользователям следует включить многофакторную аутентификацию (MFA), которая потребует от пользователя предоставления дополнительного подтверждения личности — например, одноразового кода — в дополнение к паролю в качестве дополнительного уровня защиты.

Source: College Board AP Course and Exam Description · ⁨Источник: Описание курса и экзамена College Board AP⁩

English

A password attack 密码攻击 is any attempt to log in using guessed or stolen passwords. In an online password attack the adversary tries passwords against a real login page. The warning signs are visible in the logs:

  • many failed logins in a short time,
  • login attempts at unusual hours,
  • login attempts from unknown devices.

Adversaries succeed because people choose weak 弱 passwords. Common patterns include a word plus a two-digit year plus a special character (like Summer24!), or a pet's or family member's name. Because these patterns are so common, an adversary can build a dictionary 字典 of likely passwords from information gathered about you and let an automated tool try each one.

To make authentication 身份验证 stronger:

  • Create passwords that are long, random, and unique - a password manager 密码管理器 can generate and store them for you.
  • Avoid names, dates, and meaningful words.
  • Turn on multifactor authentication (MFA) 多因素身份验证, which asks for extra proof (like a texted code) on top of the password.
Русский
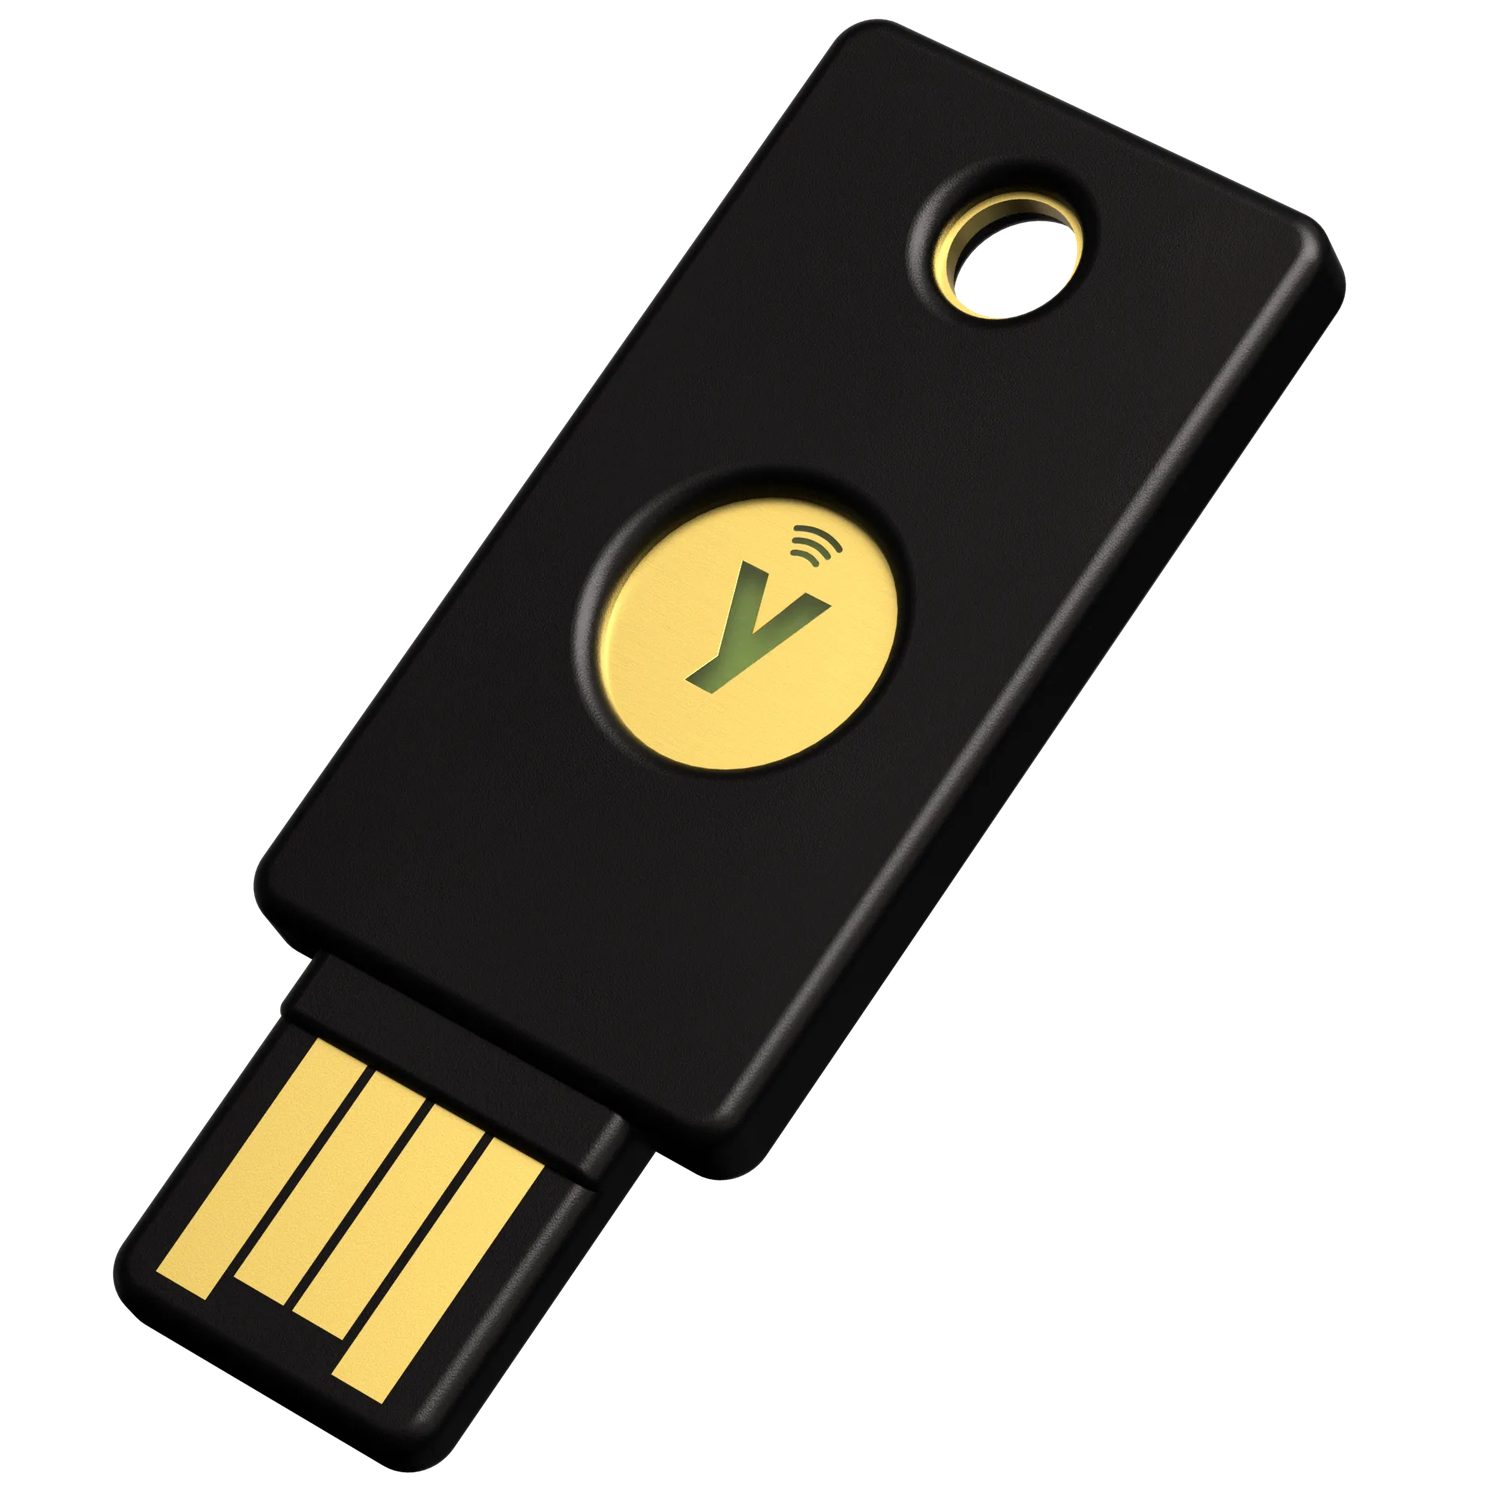
Аппаратный ключ безопасности: сильная аутентификация снижает ущерб при утечке пароля через фишинг
Аппаратный ключ безопасности: сильная проверка подлинности снижает ущерб при фишинге пароля

Атака на пароль — это любая попытка входа с использованием угаданных или украденных паролей. При онлайн-атаке на пароль соперник подбирает пароли к реальной странице входа. Признаки опасности видны в логах:

  • множество неудачных попыток входа за короткий период времени,
  • попытки входа в необычное время суток,
  • попытки входа с неизвестных устройств.

Злоумышленники добиваются успеха, потому что пользователи выбирают слабые пароли. Распространенные шаблоны включают слово плюс двухзначный год плюс специальный символ (например, Summer24!) или имя питомца или члена семьи. Поскольку эти паттерны очень распространены, злоумышленник может создать словарь вероятных паролей на основе собранной о вас информации и позволить автоматизированному инструменту попробовать каждый из них.

Чтобы сделать аутентификацию более надежной:

  • Создавайте пароли, которые являются длинными, случайными и уникальными — менеджер паролей может сгенерировать и сохранить их за вас.
  • Избегайте имен, дат и осмысленных слов.
  • Включите многофакторную аутентификацию (MFA), которая требует дополнительного подтверждения (например, кода в SMS) сверх пароля.
1.3

Best Practices for Public Networks · ⁨Лучшие практики для публичных сетей⁩

Syllabus · ⁨Программа⁩
English

Learning Objective 1.3.A: Identify the type of adversary conducting a cyberattack.

  • 1.3.A.1 Adversaries can be classified by their skill levels.
    • Low-skilled adversaries rely on malicious cyber tools created by others that can be purchased online. The tools they use exploit known vulnerabilities.
    • High-skilled adversaries have the capacity to create new malicious cyber tools or modify existing ones to adapt to new defensive techniques and tools. They also have the capacity to discover undocumented vulnerabilities, known as zero days.
  • 1.3.A.2 Adversaries have a variety of motivations, including greed, desire for recognition, dedication to a cause, revenge, politics, or beliefs.

Learning Objective 1.3.B: Identify types of wireless cyberattacks.

  • 1.3.B.1 In an evil twin attack, an adversary sets up their own wireless access point (WAP) with a service set identifier (SSID) similar or identical to a target network; the adversary’s network is called the evil twin. Victims of this attack could select to unknowingly connect to the evil twin, allowing the adversary to capture their network traffic. The adversary cannot read traffic that uses an encrypted protocol like HTTPS.
  • 1.3.B.2 In a jamming attack, an adversary floods an area with a strong electromagnetic (EM) signal in the same frequency range as the wireless network, which prevents legitimate traffic between the access point (AP) and users. This type of attack that prevents users from accessing resources is called a denial of service (DoS) attack.
  • 1.3.B.3 In a war driving attack, adversaries try to detect wireless network beacons while driving or walking around a target. If a wireless signal is detected, the adversary can gather information about the type of wireless network used and find areas where the wireless signal extends outside the physical building.

Learning Objective 1.3.C: Describe actions individuals can take to increase protection of sensitive data when using the internet and Wi-Fi.

  • 1.3.C.1 Individuals should verify that the name of any wireless network they join exactly matches the name of the network they intend to join.
  • 1.3.C.2 Most internet protocols are encrypted to protect network traffic. However, individuals may consider the sensitivity of their data in choosing whether to join unencrypted Wi-Fi networks to protect vulnerable data such as DNS queries.
  • 1.3.C.3 Individuals may consider using a virtual private network (VPN), which encrypts all their traffic to the VPN operator’s system. Although this action prevents a service provider from viewing traffic, the VPN provider can view the traffic.
Русский

Цель обучения 1.3.A: Определить тип злоумышленника, проводящего кибератаку.

  • 1.3.A.1 Злоумышленников можно классифицировать по уровню их квалификации.
    • Злоумышленники низкого уровня квалификации полагаются на вредоносные киберинструменты, созданные другими лицами, которые можно приобрести в интернете. Используемые ими инструменты эксплуатируют известные уязвимости.
    • Злоумышленники высокого уровня квалификации имеют возможность создавать новые вредоносные киберинструменты или модифицировать существующие для адаптации к новым методам и средствам защиты. Они также способны обнаруживать undocumented уязвимости, известные как «нулевые дни» (zero days).
  • 1.3.A.2 У злоумышленников существует множество мотивов, включая жадность, стремление к признанию, преданность делу, месть, политические взгляды или убеждения.

Цель обучения 1.3.B: Определить типы беспроводных кибератак.

  • 1.3.B.1 При атаке «злой двойник» (evil twin) злоумышленник создает свою собственную точку доступа Wi-Fi (WAP) с идентификатором набора услуг (SSID), похожим или идентичным целевой сети; сеть злоумышленника называется злым двойником. Жертвы этой атаки могут неосознанно выбрать подключение к злу двойнику, что позволяет злоумышленнику перехватывать их сетевой трафик. Злоумышленник не может читать трафик, использующий протокол шифрования, такой как HTTPS.
  • 1.3.B.2 При атаке на помехи (jamming attack) злоумышленник заполняет область мощным электромагнитным (EM) сигналом в том же частотном диапазоне, что и беспроводная сеть, что предотвращает легитимный обмен данными между точкой доступа (AP) и пользователями. Этот тип атак, блокирующий доступ пользователей к ресурсам, называется атакой отказа в обслуживании (DoS).
  • 1.3.B.3 При атаке «войдрайвинг» (war driving) злоумышленники пытаются обнаружить радиосигналы беспроводных сетей во время движения на автомобиле или пешком вокруг цели. Если обнаружен беспроводной сигнал, злоумышленник может собрать информацию об используемом типе беспроводной сети и найти зоны, где радиосигнал распространяется за пределы физического здания.

Цель обучения 1.3.C: Описать действия, которые физические лица могут предпринять для повышения защиты конфиденциальных данных при использовании Интернета и Wi-Fi.

  • 1.3.C.1 Физические лица должны убедиться, что имя любой подключаемой беспроводной сети точно совпадает с именем сети, к которой они намерены подключиться.
  • 1.3.C.2 Большинство интернет-протоколов зашифрованы для защиты сетевого трафика. Однако физическим лицам следует учитывать чувствительность своих данных при выборе подключения к незашифрованным сетям Wi-Fi для защиты уязвимых данных, таких как DNS-запросы.
  • 1.3.C.3 Физическим лицам можно использовать виртуальную частную сеть (VPN), которая шифрует весь их трафик до системы оператора VPN. Хотя это действие предотвращает просмотр трафика провайдером услуг, оператор VPN может просматривать трафик.

Source: College Board AP Course and Exam Description · ⁨Источник: Описание курса и экзамена College Board AP⁩

English

Not all adversaries are the same. We classify them by skill: low-skilled attackers buy ready-made tools online and reuse known exploits 漏洞利用, while high-skilled attackers write their own tools and can discover brand-new holes called zero days 零日漏洞. Their motivation 动机 varies too - greed, revenge, politics, or belief.

Public Wi-Fi is a favourite hunting ground. Three wireless attacks you must know:

  • Evil twin 双胞胎恶意热点 - the adversary sets up a fake access point 接入点 with a name (SSID 服务集标识符) copied from the real network. Victims connect to the fake one, and the adversary reads their traffic (though encrypted 加密的 sites like HTTPS stay safe).
  • Jamming 干扰攻击 - the adversary floods the air with a strong radio signal so no one can connect. This is one kind of denial of service (DoS) 拒绝服务 attack.
  • War driving 战争驾驶 - the adversary drives around detecting wireless networks and where their signal leaks outside a building.

To protect yourself on public networks: check that the network name exactly matches the one you intend to join, prefer encrypted sites, and consider a virtual private network (VPN) 虚拟专用网络, which encrypts all of your traffic to the VPN operator.

Русский
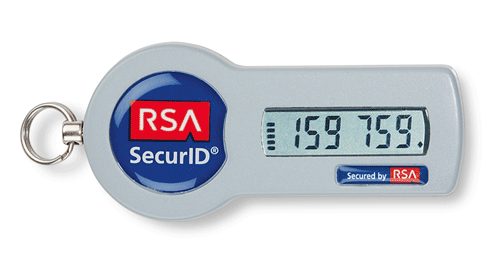
Система токенов: одноразовые коды и токены предотвращают достаточность только пароля для входа в систему
Токен безопасности: одноразовые коды и токены предотвращают достаточность только пароля для входа

Не все злоумышленники одинаковы. Мы классифицируем их по навыкам: атакующие с низким уровнем квалификации покупают готовые инструменты в интернете и используют известные эксплойты, тогда как высококвалифицированные атакующие пишут собственные инструменты и могут обнаруживать совершенно новые уязвимости, называемые нулевыми днями. Их мотивация также варьируется — жадность, месть, политика или убеждения.

Публичный Wi-Fi является любимым местом для охоты. Три беспроводных атаки, которые вы должны знать:

  • «Злой двойник» — злоумышленник создает поддельную точку доступа с именем (SSID), скопированным от реальной сети. Жертвы подключаются к фальшивой, а злоумышленник читает их трафик (хотя зашифрованные сайты, такие как HTTPS, остаются в безопасности).
  • Заглушение — злоумышленник заполняет эфир мощным радиосигналом, так что никто не может подключиться. Это один вид атаки типа отказа в обслуживании (DoS).
  • War driving (поиск беспроводных сетей) — злоумышленник ездит вокруг, обнаруживая беспроводные сети и места, где их сигнал выходит за пределы здания.
Злонамеренная точка доступа копирует имя реальной сети, чтобы жертвы подключались к злоумышленнику
Точка доступа «злой двойник» копирует имя реальной сети, чтобы жертвы подключались к атакующему

Чтобы защититься в публичных сетях: проверяйте, что имя сети точно совпадает с тем, к которому вы планируете подключиться, предпочитайте зашифрованные сайты и рассмотрите возможность использования виртуальной частной сети (VPN), которая шифрует весь ваш трафик до оператора VPN.

Vocabulary · ⁨Словарь⁩ Train · ⁨Тренировать⁩
English Русский
Evil twin/ˈiːvl twɪn/ Злой двойник
access point/ˈækses pɔɪnt/ точка доступа
SSID/ˌes es aɪ ˈdiː/ SSID (имя сети Wi-Fi)
encrypted/enˈkrɪptɪd/ зашифровано
Jamming/ˈdʒæmɪŋ/ Экранирование
denial of service (DoS)/dɪˈnaɪəl ɒv ˈsɜːvɪs/ отказ в обслуживании (DoS)
War driving/wɔː ˈdraɪvɪŋ/ War driving
virtual private network (VPN)/ˈvɜːtʃuːəl ˈpraɪvət ˈnetwɜːk/ виртуальная частная сеть (VPN)
deepfake/ˈdiːpfeɪk/ deepfake (глубокая подделка)
Large language models (LLMs)/lɑːdʒ ˈlæŋɡwɪdʒ ˈmɒdlz/ Большие языковые модели (LLMs)
1.4

AI-Based Cybersecurity Attacks · ⁨Кибератаки на основе искусственного интеллекта⁩

Syllabus · ⁨Программа⁩
English

Learning Objective 1.4.A: Explain how adversaries use AI-powered tools to augment cyberattacks.

  • 1.4.A.1 Adversaries can use AI-powered tools that leverage existing voice and image samples of a person to create a digital avatar of that person. The use of these technologies enables adversaries to impersonate someone over the phone or even on a video call, which can lead to financial loss or the sharing of sensitive or private information. As more organizations adopt voice-based authentication, the impact of voice-impersonation has a larger potential impact.
  • 1.4.A.2 Adversaries can use generative AI tools, like large language models (LLMs), to create convincing phishing messages in any target language. Because traditional phishing messages are sometimes written by non-native speakers of the target’s language, unnatural language is a feature that has been used to distinguish phishing messages from legitimate messages. However, with AI tools, adversaries can now craft phishing messages in any language that read as though they were written by a native speaker.
  • 1.4.A.3 Adversaries can craft prompts that extract secure or sensitive information from LLMs. Secure or sensitive information in LLMs can come from user input and the large data sets used to train LLMs.
  • 1.4.A.4 Adversaries can publish websites or modify existing websites to contain false information so that the false information will be included in the training sets for LLMs, causing the LLMs to repeat the false information.
  • 1.4.A.5 Adversaries can perform reconnaissance on a target using AI-powered tools that scan the internet to gather information posted on social media and public websites.
  • 1.4.A.6 Adversaries can use AI-enhanced coding tools to help them write new malware, modify existing application code to perform malicious activities, or to find vulnerabilities in large code bases.

Learning Objective 1.4.B: Explain how to protect against some AI-augmented cyberattacks.

  • 1.4.B.1 Shared secrets with close friends and relatives that can be used to verify each other’s identities should be established. A secret word or phrase known only to two parties can be used to authenticate identities in high-stakes situations.
  • 1.4.B.2 Multifactor authentication (MFA) should be enabled. If an adversary clones a target’s voice to access a system with voice authentication, requiring a second authentication factor could prevent an adversary from gaining access to accounts.
  • 1.4.B.3 Personal or sensitive data should not be entered into any AI-powered tools, such as chatbots or virtual assistants. Some AI-powered tools feed user input back into the model to provide continuous training. Adversaries could extract data that users have included in prompts.
  • 1.4.B.4 Output from AI-powered tools should be carefully evaluated. Verify information from AI-powered tools using reputable, stable, non-AI-based sources.
Русский

Цель обучения 1.4.A: Объяснить, как злоумышленники используют инструменты на базе ИИ для усиления кибератак.

  • 1.4.A.1 Злоумышленники могут использовать инструменты на базе ИИ, которые опираются на имеющиеся образцы голоса и изображений человека для создания его цифрового аватара. Использование этих технологий позволяет злоумышленникам выдавать себя за кого-то по телефону или даже во время видеозвонка, что может привести к финансовым потерям или утечке конфиденциальной информации. По мере того как все больше организаций внедряют аутентификацию на основе голоса, влияние подделки голоса приобретает больший масштаб.
  • 1.4.A.2 Злоумышленники могут использовать инструменты генеративного ИИ, такие как большие языковые модели (LLM), для создания убедительных фишинговых сообщений на любом целевом языке. Поскольку традиционные фишинговые сообщения иногда пишутся носителями неродного языка, неестественность языка является признаком, который использовался для отличия фишинговых сообщений от легитимных. Однако с помощью инструментов ИИ злоумышленники теперь могут составлять фишинговые сообщения на любом языке, звучащие так, будто они написаны носителем языка.
  • 1.4.A.3 Злоумышленники могут формулировать запросы (промпты) для извлечения защищенной или конфиденциальной информации из LLM. Защищенная или конфиденциальная информация в LLM может поступать из входных данных пользователей и больших наборов данных, использованных для обучения LLM.
  • 1.4.A.4 Злоумышленники могут публиковать веб-сайты или изменять существующие сайты, содержащими ложную информацию, чтобы эта ложная информация была включена в обучающие наборы для LLM, что приведет к тому, что LLM будут повторять ложную информацию.
  • 1.4.A.5 Злоумышленники могут проводить разведку на цель с использованием инструментов на базе ИИ, сканирующих Интернет для сбора информации, опубликованной в социальных сетях и на открытых сайтах.
  • 1.4.A.6 Злоумышленники могут использовать кодинг-инструменты с расширенными возможностями ИИ для помощи в написании нового вредоносного ПО, модификации существующего кода приложений для выполнения вредоносных действий или поиска уязвимостей в больших массивах кода.

Цель обучения 1.4.B: Объяснить, как защититься от некоторых кибератак, усиленных искусственным интеллектом.

  • 1.4.B.1 С общими секретами с близкими друзьями и родственниками, которые могут использоваться для взаимной проверки подлинности, следует ознакомиться заранее. Секретное слово или фраза, известная только двум сторонам, может применяться для аутентификации личности в ответственных ситуациях.
  • 1.4.B.2 Необходимо включить многофакторную аутентификацию (MFA). Если злоумышленник клонирует голос жертвы для доступа к системе с голосовой аутентификацией, требование второго фактора аутентификации может предотвратить получение злоумышленником доступа к учетным записям.
  • 1.4.B.3 Персональные или конфиденциальные данные не следует вводить в любые ИИ-инструменты, такие как чат-боты или виртуальные помощники. Некоторые ИИ-инструменты возвращают ввод пользователя в модель для обеспечения непрерывного обучения. Злоумышленники могут извлечь данные, которые пользователи включили в запросы.
  • 1.4.B.4 Вывод от ИИ-инструментов следует тщательно оценивать. Проверяйте информацию от ИИ-инструментов по надежным, стабильным источникам, не основанным на ИИ.

Source: College Board AP Course and Exam Description · ⁨Источник: Описание курса и экзамена College Board AP⁩

English

Artificial intelligence gives adversaries powerful new tools. With enough voice and image samples, an adversary can build a deepfake 深度伪造 avatar to impersonate someone on a call. Large language models (LLMs) 大语言模型 let them write convincing phishing 钓鱼 emails in perfect, native-sounding language - removing the clumsy wording that once gave scams away.

AI also helps adversaries on the back end: crafting prompts that pull secret data out of an LLM, planting false information on websites so it poisons an LLM's training data, scanning the internet to gather facts about a target, and even writing new malware.

You can defend against many AI-augmented attacks: agree on a shared secret 共享秘密 word with close contacts to verify identity, enable MFA (so a cloned voice alone cannot log in), never type sensitive data into a chatbot, and always double-check AI output against reliable, non-AI sources.

AI writes code, and that cuts both ways. Adversaries use AI-enhanced coding tools 人工智能辅助编程工具 to write new malware faster than they could by hand, to modify existing application code so that it performs malicious activity, and to scan a codebase for vulnerabilities 漏洞 to attack. The skill barrier falls: someone who could not previously write an exploit can now ask for one, so the number of capable attackers rises even when no new technique is invented.

Русский

Искусственный интеллект предоставляет злоумышленникам мощные новые инструменты. При наличии достаточного количества образцов голоса и изображений злоумышленник может создать дипфейк-аватар для имитации человека во время звонка. Большие языковые модели (LLM) позволяют им писать убедительные фишинговые письма на идеальном, естественном языке — убирая неловкие формулировки, которые раньше выдавали мошенничество.

AI также помогает злоумышленникам на бэкенде: создание промптов для извлечения секретных данных из LLM, размещение ложной информации на веб-сайтах, чтобы она отравила данные для обучения LLM, сканирование интернета для сбора фактов о цели и даже написание нового вредоносного ПО.

Вы можете защититься от многих атак с использованием AI: договориться о общем секрете со близкими контактами для проверки личности, включить MFA (чтобы клонированный голос не мог войти в систему), никогда не вводить конфиденциальные данные в чат-бот и всегда перепроверять вывод AI по надежным источникам без использования AI.

AI пишет код, и это работает в обе стороны. Злоумышленники используют инструменты программирования с усилением AI для создания нового вредоносного ПО быстрее, чем могли бы вручную, для модификации существующего кода приложений так, чтобы он выполнял вредоносные действия, и для сканирования кодовой базы на наличие уязвимостей для атаки. Порог навыков снижается: тот, кто ранее не мог написать эксплойт, теперь может запросить его, поэтому количество способных атакующих растет, даже если не изобретается новая техника.

1.5

Leveraging AI in Cyber Defense · ⁨Использование AI в киберзащите⁩

Syllabus · ⁨Программа⁩
English

Learning Objective 1.5.A: Explain how cyber defenders can leverage AI-powered tools to protect networks, applications, and data.

  • 1.5.A.1 AI tools can review current security configurations, like firewall rules and access controls, and recommend more secure options. Recommendations should always be checked by a knowledgeable security technician before being implemented.
  • 1.5.A.2 AI-powered tools can analyze application code to identify vulnerabilities and recommend mitigations. Recommendations should always be reviewed by a knowledgeable programmer before being implemented.
  • 1.5.A.3 AI-powered tools can suggest rules for automated detection systems. Detection rules should always be reviewed by a knowledgeable detection engineer before being added to a system.

Learning Objective 1.5.B: Explain how AI-powered tools are enabling faster and more accurate threat detection and response.

  • 1.5.B.1 Of the millions of digital events that happen on networks daily, some likely represent an adversary conducting malicious activity. Humans cannot carefully examine all those events to identify the malicious activity.
  • 1.5.B.2 AI-powered tools can be trained to quickly analyze digital events and sort the events that are likely malicious activity from those that are harmless.
  • 1.5.B.3 AI-powered tools can be programmed to alert human cybersecurity personnel when likely malicious activity is detected or to take specific corrective actions based on the type of malicious activity detected.
  • 1.5.B.4 AI-powered tools enable threat-detection and response teams to catch malicious activity and intervene quickly to prevent loss, harm, damage, and destruction to digital infrastructure and data.
Русский

Цель обучения 1.5.A: Объяснить, как специалисты по киберзащите могут использовать инструменты на базе ИИ для защиты сетей, приложений и данных.

  • 1.5.A.1 Инструменты на базе ИИ могут проверять текущие настройки безопасности, такие как правила межсетевого экрана и управление доступом, и рекомендовать более безопасные варианты. Рекомендации всегда должны быть проверены компетентным специалистом по безопасности перед внедрением.
  • 1.5.A.2 Инструменты на базе ИИ могут анализировать исходный код приложений для выявления уязвимостей и рекомендации мер по их устранению. Рекомендации всегда должны быть проверены компетентным программистом перед внедрением.
  • 1.5.A.3 Инструменты на базе ИИ могут предлагать правила для систем автоматического обнаружения. Правила обнаружения всегда должны быть проверены компетентным инженером по обнаружению перед добавлением в систему.

Цель обучения 1.5.B: Объяснить, как инструменты на базе ИИ обеспечивают более быстрое и точное обнаружение угроз и реагирование на них.

  • 1.5.B.1 Из миллионов цифровых событий, происходящих в сетях ежедневно, некоторые, вероятно, представляют собой деятельность злоумышленника. Люди не могут тщательно проверить все эти события для выявления вредоносной деятельности.
  • 1.5.B.2 Инструменты на базе ИИ можно обучить быстрому анализу цифровых событий и разделению событий, которые, вероятно, являются вредоносной деятельностью, от тех, что безвредны.
  • 1.5.B.3 Инструменты на базе ИИ можно запрограммировать так, чтобы они уведомляли сотрудников по кибербезопасности при обнаружении вероятной вредоносной деятельности или предпринимали конкретные исправительные действия в зависимости от типа выявленной вредоносной деятельности.
  • 1.5.B.4 Инструменты на базе ИИ позволяют командам по обнаружению угроз и реагированию быстро выявлять вредоносную деятельность и оперативно вмешиваться, предотвращая ущерб, потери, разрушения и порчу цифровой инфраструктуры и данных.

Source: College Board AP Course and Exam Description · ⁨Источник: Описание курса и экзамена College Board AP⁩

English

The same technology defends us. AI tools can analyse an application's own source code, identify vulnerabilities in it and recommend mitigations; they can also review firewall rules and access settings and recommend safer options - though a human expert must always check the advice before applying it. AI can scan application code for weaknesses and suggest detection rules.

⚠️ A recommendation is not a fix. The CED is explicit that the advice must be reviewed and implemented by a knowledgeable programmer: an AI tool can be confidently wrong about whether a flaw is exploitable, and applying a suggested patch without understanding it can introduce a new fault of its own.

Its biggest advantage is scale. A medium network produces millions of events every day - far too many for people to read. AI can quickly sort the harmless events from the likely-malicious ones, alert human staff, or take an automatic action. This lets defenders catch an attack and respond in seconds instead of days, preventing loss and damage.

That scale is what makes threat detection and response 威胁检测与响应 possible in practice: an AI system flags malicious activity as it happens, so the response team can intervene quickly enough to prevent loss, harm, or destruction of digital infrastructure — rather than reading the logs days later and finding out what was taken.

Русский

Та же технология защищает нас. Инструменты AI могут анализировать исходный код приложения, выявлять в нем уязвимости и рекомендовать меры по снижению рисков; они также могут проверять правила межсетевого экрана и настройки доступа и рекомендовать более безопасные варианты — хотя эксперт-человек должен всегда проверять советы перед их применением. AI может сканировать код приложений на слабость и предлагать правила обнаружения.

⚠️ Рекомендация — это не исправление. CED прямо указывает, что совет должен быть проверен и реализован компетентным программистом: инструмент AI может ошибочно считать, что缺陷 неэксплуатируема, а применение предложенного патча без понимания может introduce новую ошибку самостоятельно.

Его главное преимущество — масштаб. Сеть среднего размера генерирует миллионы событий каждый день — слишком много, чтобы люди могли их читать. AI может быстро отсортировать безобидные события от потенциально вредоносных, предупредить персонал или предпринять автоматические действия. Это позволяет защитникам обнаружить атаку и среагировать за секунды, а не дни, предотвращая потери и ущерб.

Именно этот масштаб делает обнаружение угроз и реагирование возможным на практике: система AI помечает вредоносную активность по мере её возникновения, поэтому команда реагирования может вступить в действие достаточно быстро, чтобы предотвратить потери, вред или уничтожение цифровой инфраструктуры — вместо того чтобы читать логи через несколько дней и узнавать, что было украдено.

1.5

Exam tips · ⁨Советы для экзамена⁩

English
  • When a question asks you to rank risks, remember high risk = high impact AND easy to exploit. A parking-lot Wi-Fi leak matters less than an open internal port that lets an adversary spoof a device.
  • Learn the social-engineering tactics by name - intimidation, urgency, pretexting, authority, consensus, scarcity, familiarity - and be ready to spot which one an email is using.
  • Encryption still protects you on an evil twin: the adversary sees your traffic but cannot read HTTPS. Say what is exposed, not just "it's unsafe".
  • For "how to make authentication stronger", MFA is almost always part of the answer, plus long/unique passwords from a manager.
  • AI is dual-use: the same tool (LLMs, code analysis) appears on both the attack and the defense side. Read the question carefully to see which side it asks about.
Русский
  • Когда вопрос просит вас ранжировать риски, помните: высокий риск = высокое воздействие И легкость эксплуатации. Утечка Wi-Fi на парковке менее важна, чем открытый внутренний порт, позволяющий злоумышленнику подделать устройство.
  • Изучите тактики социального инженеринга по названиям — запугивание, срочность, прецедент, авторитет, консенсус, дефицит, знакомство — и будьте готовы распознать, какая из них используется в письме.
  • Шифрование всё ещё защищает вас от «злого двойника»: злоумышленник видит ваш трафик, но не может прочитать HTTPS. Называйте что подвергается опасности, а не просто «это небезопасно».
  • Для вопроса «как сделать аутентификацию сильнее», MFA почти всегда является частью ответа, плюс длинные/уникальные пароли из менеджера.
  • ИИ является двусторонним инструментом: один и тот же инструмент (LLM, анализ кода) используется как в атаках, так и в защите. Внимательно прочитайте вопрос, чтобы понять, о какой стороне идет речь.

Interactive lessons on this topic · ⁨Интерактивные уроки по этой теме⁩

Work through it step by step, with instant-check exercises. · ⁨Пройдите его шаг за шагом с упражнениями мгновенной проверки.⁩

Past Papers · ⁨Архив экзаменационных работ⁩

More topics in AP Cybersecurity · ⁨AP Комп'ютерна безпека⁩ · ⁨Больше тем в AP Cybersecurity · ⁨AP Комп'ютерна безпека⁩⁩

Log in or create account · ⁨Войти или создать аккаунт⁩

IGCSE, A-Level & AP