
English
Learning Objective 3.1.A: Identify common network attacks.
- 3.1.A.1 The address resolution protocol (ARP) is used by a default gateway on a network to establish a table that pairs internet protocol (IP) addresses with media access control (MAC) addresses. An ARP poisoning attack is when an adversary sends falsified ARP packets to the default gateway to modify the table so that the adversary’s device receives traffic intended for the target by linking the target’s IP address to the adversary’s MAC address. Faking a MAC address is called MAC spoofing. This is an example of an on-path attack (or man-in-the-middle attack), which is when an adversary interrupts a data stream between two parties, captures both parties’ data, and copies or alters the data before sending them on. Both parties think they are communicating directly with each other, but instead they are each communicating with the adversary who is secretly intercepting their messages.
- 3.1.A.2 A MAC flooding attack is when an adversary sends the target switch many Ethernet frames, each with a different MAC address. This can force the switch into broadcast mode, and the adversary can then collect all of the frames on the network (because they are being broadcast), which could allow the adversary to access sensitive information. This is an example of eavesdropping (or sniffing), which is when an adversary captures data in transit and can record and copy the data.
- 3.1.A.3 A domain name system (DNS) poisoning attack is when an adversary pretends to be an authoritative name server (NS) and plants a fake DNS record on a DNS server to redirect browser traffic to a malicious website designed to steal credentials. This is an example of credential harvesting, which is when adversaries set up a fake login site that looks like a real one. Unsuspecting users enter their real credentials, which the adversaries capture and use.
- 3.1.A.4 A smurf attack attempts to overwhelm a network with Internet Control Message Protocol (ICMP) requests. It is a type of denial of service (DoS) attack, which makes a system or resource unavailable to authorized users. During a smurf attack, an adversary sends many ICMP requests with the victim’s address to the network’s broadcast address. The network’s gateway then sends these requests to all devices on the network. Each device on the network replies to the victim’s address, creating a flood of traffic that can block legitimate messages. When multiple devices attack the same target simultaneously, it’s called a distributed denial of service (DDoS) attack.
Learning Objective 3.1.B: Explain how adversaries can exploit network vulnerabilities to steal, disrupt, or destroy network communication.
- 3.1.B.1 Adversaries can send malicious traffic into a network to flood it creating a DoS, to map the internal structure of the network, or to spoof a legitimate device. Networks without firewalls, or with improperly configured firewalls, are vulnerable to these types of attacks.
- 3.1.B.2 Adversaries that have compromised a device often attempt to leverage their access to compromise other devices on the local area network (LAN).
- 3.1.B.3 Adversaries that physically plug into a data port can gain access to a LAN through the switch port unless port security is enabled. This allows adversaries to launch DoS attacks or perform MAC flooding or MAC spoofing attacks.
- 3.1.B.4 Adversaries standing outside of physically secure spaces can pick up the signals and beacon frames from a wireless access point that is broadcasting outside the physical space. This allows them to gather information about the wireless network and to attempt eavesdropping and cryptographic attacks on it.
- 3.1.B.5 Adversaries can attempt to join networks to launch attacks from within the networks. Networks that do not authenticate devices and users make it easier for adversaries to join.
- 3.1.B.6 If there is an open network port, an adversary can plug a wireless access point into the port creating a rogue access point. The adversary could use this rogue access point to access the internal network wirelessly (maybe even from outside the physical space). This allows the adversary direct access to the LAN, bypassing any firewalls.
- 3.1.B.7 Adversaries can attempt to break wireless encryption and intercept, steal, or compromise data on a network.
Learning Objective 3.1.C: Assess and document risks from network vulnerabilities.
- 3.1.C.1 Vulnerabilities on a network can lead to adversaries being able to intercept and alter data in transit, launch DoS attacks, or move laterally on a network to gain access to more sensitive or critical systems. Network vulnerabilities can constitute a risk to confidentiality, integrity, and availability.
- 3.1.C.2 There are automated vulnerability scanners that can check networks, devices, and applications for known vulnerabilities. These scanners produce a report that often includes the vulnerabilities detected, their severity, and mitigation recommendations.
- 3.1.C.3 Successfully exploiting a network vulnerability often requires advanced technical ability and knowledge. This can impact the likelihood of an exploit.
- 3.1.C.4 High risks from network vulnerabilities allow an adversary to easily have a significant impact by capturing network traffic, spoofing a legitimate device on the network, or launching a DoS attack.
- Illustrative examples for 3.1.C.4:
- An organization has a single unsegmented internal network that is accessible via a wireless network with weak encryption, and on that network it has a server running its proprietary web-application.
- Illustrative examples for 3.1.C.4:
- 3.1.C.5 Moderate risks from network vulnerabilities could include vulnerabilities that might give adversaries the ability to gain information about systems or devices on a network.
- Illustrative examples for 3.1.C.5:
- An organization’s external firewall is not configured to block external ICMP traffic.
- Illustrative examples for 3.1.C.5:
- 3.1.C.6 Low risks from network vulnerabilities include vulnerabilities that would be difficult to exploit and would likely have minimal negative impacts on an organization.
- Illustrative examples for 3.1.C.6:
- An organization has wireless access points that broadcast a beacon frame, which contains the network service set identifier (SSID) and the wireless encryption protocols.
- Illustrative examples for 3.1.C.6:
Bahasa Indonesia
Tujuan Pembelajaran 3.1.A: Identifikasi serangan jaringan umum.
- 3.1.A.1 Protokol resolusi alamat (ARP) digunakan oleh gerbang default pada jaringan untuk membuat tabel yang pasangan alamat internet protocol (IP) dengan alamat kontrol akses media (MAC). Serangan penyusupan ARP (ARP poisoning) adalah ketika penjahat mengirim paket ARP palsu ke gerbang default untuk memodifikasi tabel sehingga perangkat penjahat menerima lalu lintas yang ditujukan kepada target dengan menghubungkan alamat IP target ke alamat MAC penjahat. Memalsukan alamat MAC disebut MAC spoofing. Ini adalah contoh serangan on-path (atau serangan man-in-the-middle), yaitu ketika penjahat mengganggu aliran data antara dua pihak, menangkap data kedua pihak, dan menyalin atau mengubah data sebelum mengirimkannya kembali. Kedua pihak merasa berkomunikasi langsung satu sama lain, tetapi sebenarnya mereka masing-masing berkomunikasi dengan penjahat yang secara rahasia menyadap pesan mereka.
- 3.1.A.2 Serangan MAC flooding terjadi ketika penjahat mengirimkan banyak bingkai Ethernet ke saklar target, masing-masing dengan alamat MAC yang berbeda. Hal ini dapat memaksa saklar masuk ke mode broadcast, dan penjahat kemudian dapat mengumpulkan semua bingkai di jaringan (karena sedang disiarakan), yang dapat memungkinkan penjahat mengakses informasi sensitif. Ini adalah contoh penyadapan (eavesdropping atau sniffing), yaitu ketika penjahat menangkap data saat transit dan dapat merekam serta menyalin data tersebut.
- 3.1.A.3 Serangan penyusupan DNS (DNS poisoning) terjadi ketika penjahat berpura-pura menjadi server nama otoritatif (NS) dan menanamkan catatan DNS palsu pada server DNS untuk mengalihkan lalu lintas browser ke situs web jahat yang dirancang untuk mencuri kredensial. Ini adalah contoh perolehan kredensial (credential harvesting), yaitu ketika penjahat menetapkan situs login palsu yang terlihat seperti situs asli. Pengguna yang tidak curiga memasukkan kredensial asli mereka, yang kemudian ditangkap dan digunakan oleh penjahat.
- 3.1.A.4 Serangan smurf mencoba membanjiri jaringan dengan permintaan Internet Control Message Protocol (ICMP). Ini adalah jenis serangan penolakan layanan (DoS), yang membuat sistem atau sumber daya tidak tersedia bagi pengguna berwenang. Selama serangan smurf, penjahat mengirimkan banyak permintaan ICMP dengan alamat korban ke alamat broadcast jaringan. Gerbang jaringan kemudian mengirimkan permintaan ini ke semua perangkat di jaringan. Setiap perangkat di jaringan membalas ke alamat korban, menciptakan banjir lalu lintas yang dapat memblokir pesan sah. Ketika beberapa perangkat menyerang target yang sama secara bersamaan, hal itu disebut serangan penolakan layanan terdistribusi (DDoS).
Tujuan Pembelajaran 3.1.B: Jelaskan bagaimana penjahat dapat mengeksploitasi kerentanan jaringan untuk mencuri, mengganggu, atau menghancurkan komunikasi jaringan.
- 3.1.B.1 Penjahat dapat mengirimkan lalu lintas berbahaya ke dalam jaringan untuk membanjirinya guna menciptakan DoS, memetakan struktur internal jaringan, atau memalsukan perangkat sah. Jaringan tanpa firewall, atau dengan firewall yang dikonfigurasi tidak benar, rentan terhadap jenis serangan ini.
- 3.1.B.2 Penjahat yang telah membobol sebuah perangkat sering kali mencoba memanfaatkan akses mereka untuk membobol perangkat lain di jaringan area lokal (LAN).
- 3.1.B.3 Penjahat yang secara fisik tersambung ke port data dapat mendapatkan akses ke LAN melalui port saklar kecuali keamanan port diaktifkan. Hal ini memungkinkan penjahat untuk meluncurkan serangan DoS atau melakukan serangan MAC flooding atau MAC spoofing.
- 3.1.B.4 Penjahat yang berdiri di luar ruang yang aman secara fisik dapat menangkap sinyal dan bingkai beacon dari titik akses nirkabel yang menyiarakan sinyal keluar dari ruang fisik. Hal ini memungkinkan mereka untuk mengumpulkan informasi tentang jaringan nirkabel dan mencoba melakukan penyadapan serta serangan kriptografi padanya.
- 3.1.B.5 Penjahat dapat mencoba bergabung dengan jaringan untuk meluncurkan serangan dari dalam jaringan. Jaringan yang tidak mengautentikasi perangkat dan pengguna memudahkan penjahat untuk bergabung.
- 3.1.B.6 Jika terdapat port jaringan terbuka, penyerang dapat menyambungkan titik akses nirkabel ke port tersebut sehingga menciptakan titik akses jahat (rogue access point). Penyerang dapat menggunakan titik akses jahat ini untuk mengakses jaringan internal secara nirkabel (mungkin bahkan dari luar ruang fisik). Hal ini memungkinkan penyerang memiliki akses langsung ke LAN, melewati firewall apa pun.
- 3.1.B.7 Penyerang dapat mencoba memecahkan enkripsi nirkabel dan menyadap, mencuri, atau membahayakan data pada sebuah jaringan.
Tujuan Pembelajaran 3.1.C: Menilai dan mendokumentasikan risiko dari kerentanan jaringan.
- 3.1.C.1 Kerentanan pada jaringan dapat menyebabkan penyerang mampu menyadap dan mengubah data yang sedang ditransmisikan, melancarkan serangan DoS, atau bergerak lateral di dalam jaringan untuk mendapatkan akses ke sistem yang lebih sensitif atau kritis. Kerentanan jaringan dapat menjadi risiko terhadap kerahasiaan, integritas, dan ketersediaan.
- 3.1.C.2 Terdapat pemindai kerentanan otomatis yang dapat memeriksa jaringan, perangkat, dan aplikasi untuk menemukan kerentanan yang diketahui. Pemindai ini menghasilkan laporan yang sering kali mencakup kerentanan yang terdeteksi, tingkat keparahannya, serta rekomendasi mitigasi.
- 3.1.C.3 Memanfaatkan kerentanan jaringan dengan sukses seringkali memerlukan kemampuan teknis dan pengetahuan yang tingkat lanjut. Hal ini dapat memengaruhi kemungkinan eksploitasi.
- 3.1.C.4 Risiko tinggi dari kerentanan jaringan memungkinkan penyerang dengan mudah memberikan dampak signifikan dengan cara menangkap lalu lintas jaringan, melakukan penyamaran perangkat sah di jaringan, atau melancarkan serangan DoS.
- Contoh ilustratif untuk 3.1.C.4:
- Sebuah organisasi memiliki satu jaringan internal tanpa segmentasi yang dapat diakses melalui jaringan nirkabel dengan enkripsi lemah, dan di jaringan tersebut terdapat server yang menjalankan aplikasi web milik mereka sendiri.
- Contoh ilustratif untuk 3.1.C.4:
- 3.1.C.5 Risiko sedang dari kerentanan jaringan bisa meliputi kerentanan yang mungkin memberikan kemampuan kepada penyerang untuk mendapatkan informasi tentang sistem atau perangkat di dalam jaringan.
- Contoh ilustratif untuk 3.1.C.5:
- Firewall eksternal suatu organisasi tidak dikonfigurasi untuk memblokir lalu lintas ICMP eksternal.
- Contoh ilustratif untuk 3.1.C.5:
- 3.1.C.6 Risiko rendah dari kerentanan jaringan mencakup kerentanan yang sulit dieksploitasi dan kemungkinan besar akan berdampak negatif minimal bagi suatu organisasi.
- Contoh ilustratif untuk 3.1.C.6:
- Suatu organisasi memiliki titik akses nirkabel yang menyiarkan bingkai beacon, yang berisi identifikasi set layanan jaringan (SSID) dan protokol enkripsi nirkabel.
- Contoh ilustratif untuk 3.1.C.6:

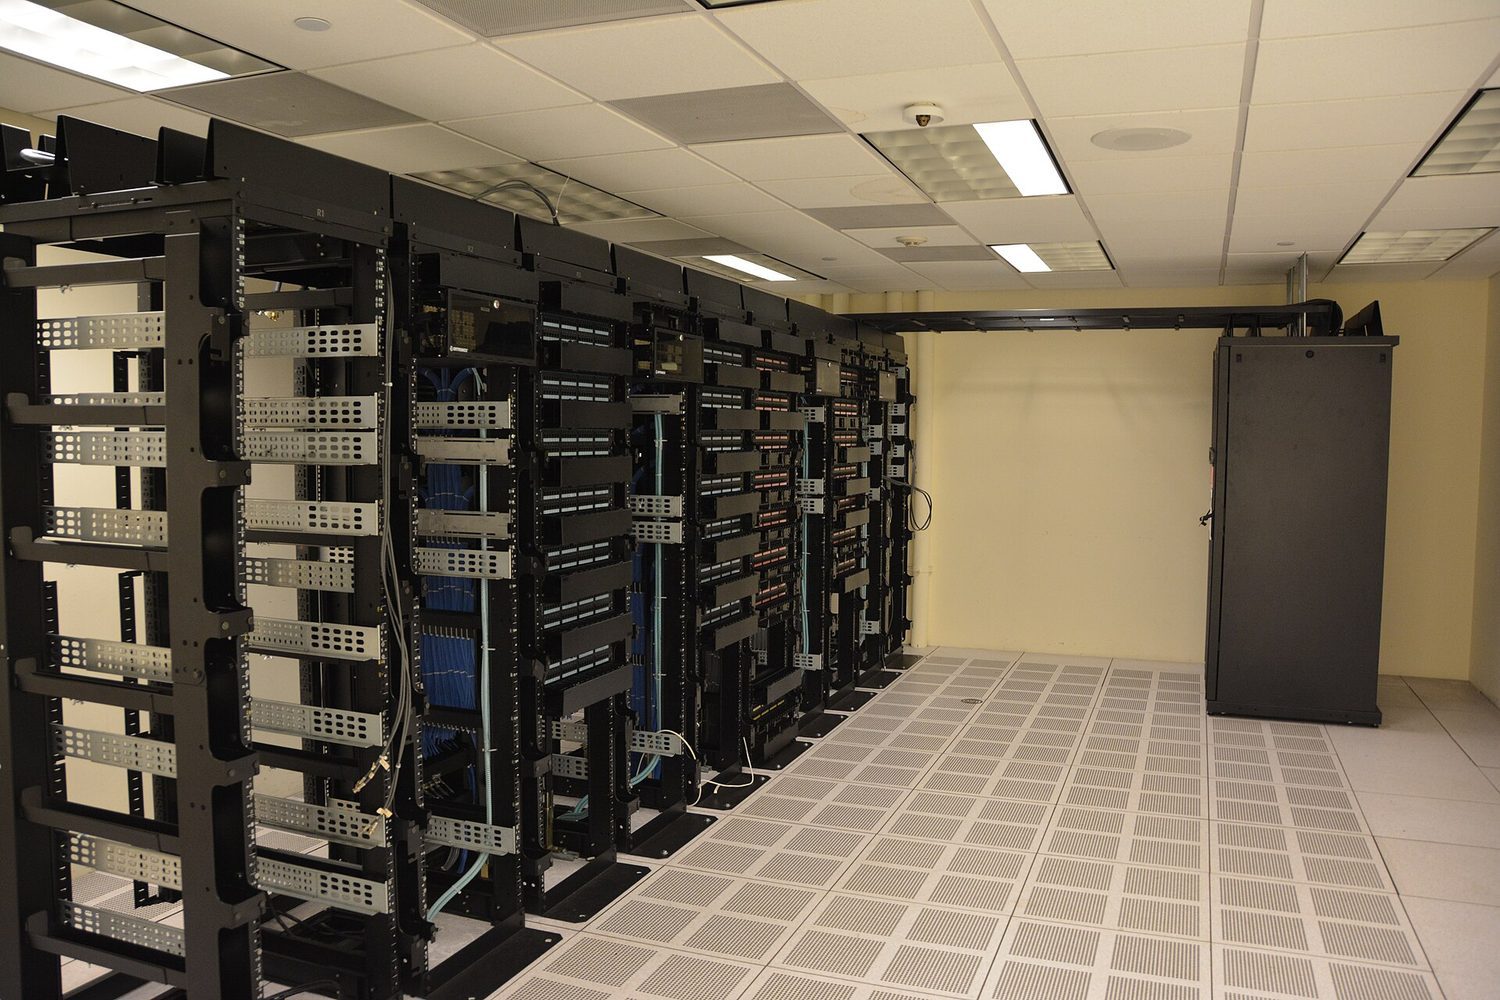

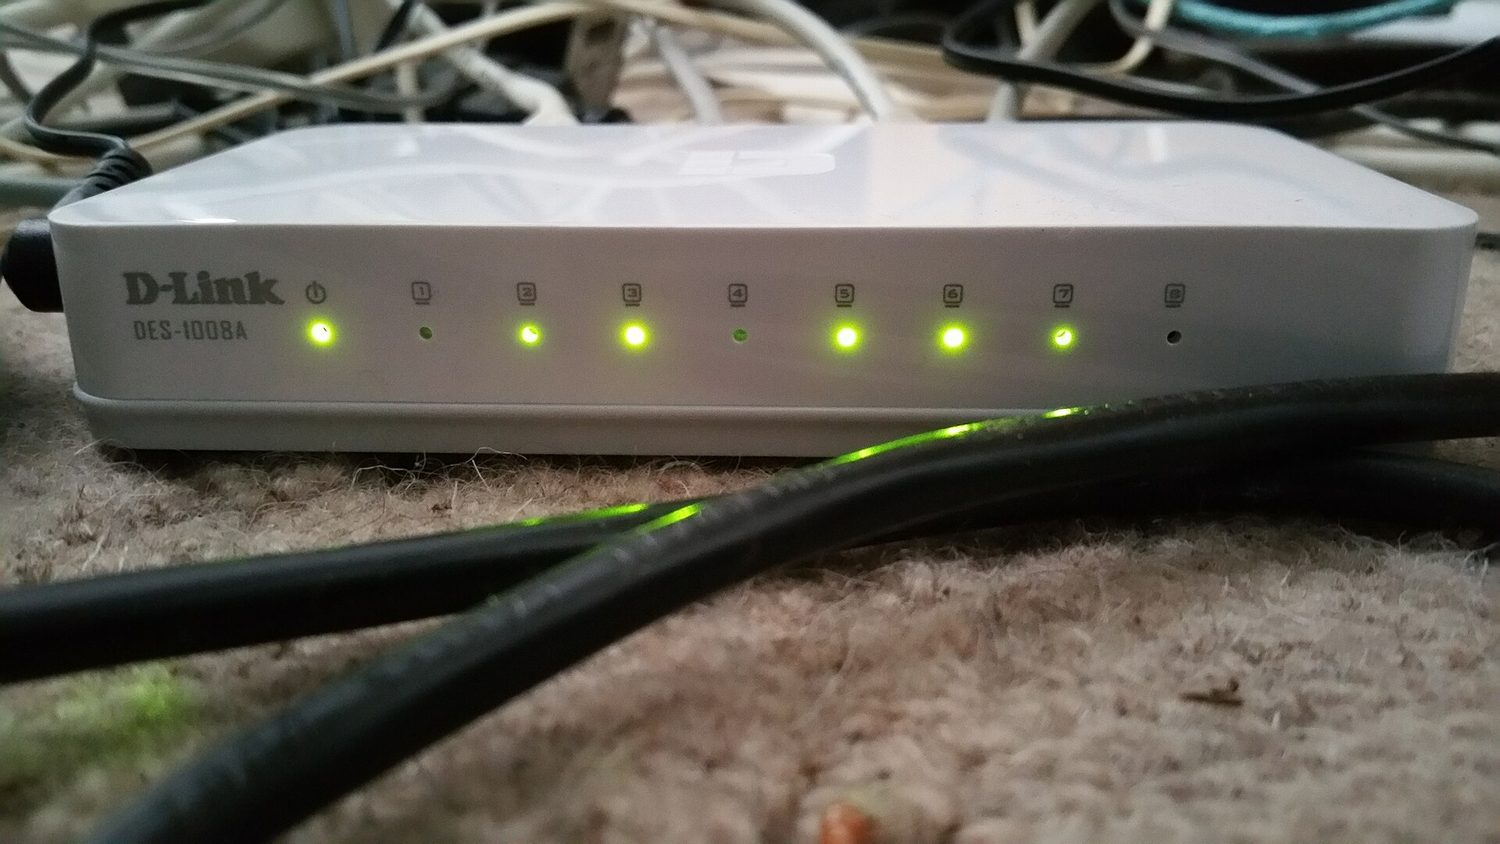 *Perangkat jaringan nyata: firewall adalah perangkat (atau perangkat lunak) yang berada di tempat kabel-kabel ini bertemu dengan dunia luar
