Skip to content · ⁨Lompat ke konten⁩

Introduction to Security · ⁨Pendahuluan Keamanan⁩

AP Cybersecurity · ⁨AP Keamanan Siber⁩ · Topic 1 · ⁨Topik 1⁩

Video lesson for this topic · ⁨Pelajaran video untuk topik ini⁩ Open the video page · ⁨Buka halaman video⁩
7:55

Pendahuluan Keamanan

Anda dapat membangun tembok yang sempurna. Enkripsi yang tak bisa ditembus, firewall di setiap port, pembaruan yang diterapkan pada hari pengiriman. Dan seorang musuh tetap bisa berjalan lurus…

English narration · English + 中文 subtitles burned in · ⁨Narasi bahasa Inggris · Subtitle bahasa Inggris + 中文 disematkan langsung⁩

1.1

Understanding Social Engineering · ⁨Memahami Rekayasa Sosial⁩

Syllabus · ⁨Silabus⁩
English

Learning Objective 1.1.A: Identify common indicators of social engineering tactics.

  • 1.1.A.1 Social engineering attacks employ psychological tactics to manipulate users into revealing sensitive information (elicitation), downloading a malicious file, or clicking on a malicious link. Social engineering can be performed in person but is often done by email, by text message, or through social media messages.
  • 1.1.A.2 Adversaries often use psychological tactics like intimidation and urgency to achieve their goals. Intimidation is when an adversary threatens a target with negative consequences if they don’t comply. Urgency is when an adversary creates reasons why a target should act quickly.

Learning Objective 1.1.B: Explain how social engineering tactics influence victims to perform a desired action.

  • 1.1.B.1 Social engineering tactics rely on common psychological principles that influence human behavior.
  • 1.1.B.2 Intimidation leverages a natural human aversion to negative consequences. By drawing attention to possible negative consequences, adversaries use fear to incite targets to act.
  • 1.1.B.3 Urgency leverages a natural human response to react quickly to time-sensitive needs. When targets detect a sense of urgency in a message, they feel pressured to respond or act quickly, which can prevent them from taking the time to consider whether an action is reasonable or safe.

Learning Objective 1.1.C: Describe possible impacts for victims of social engineering attacks.

  • 1.1.C.1 Victims may give an adversary personal information that could lead to impersonation, such as name, phone number, address, workplace, pets’ names, or birthdate. These types of information, and information like them, are often used on websites as challenge questions to verify a user’s identity.
  • 1.1.C.2 Victims may give an adversary secure information like a one-time password (OTP) or authentication login code, which could allow an adversary to log in to a service as the victim.
  • 1.1.C.3 Victims may download malware or click a link that installs malware on their device, steals information from their web browser, or directs them to a website where their login credentials can be captured by an adversary.
Bahasa Indonesia

Tujuan Pembelajaran 1.1.A: Identifikasi indikator umum taktik rekayasa sosial.

  • 1.1.A.1 Serangan rekayasa sosial menggunakan taktik psikologis untuk memanipulasi pengguna agar mengungkapkan informasi sensitif (pencucian informasi), mengunduh file berbahaya, atau mengklik tautan berbahaya. Rekayasa sosial dapat dilakukan secara tatap muka tetapi sering kali dilakukan melalui email, pesan teks, atau pesan media sosial.
  • 1.1.A.2 Musuh sering menggunakan taktik psikologis seperti intimidasi dan urgensi untuk mencapai tujuan mereka. Intimidasi adalah ketika musuh mengancam target dengan konsekuensi negatif jika mereka tidak patuh. Urgensi adalah ketika musuh menciptakan alasan mengapa target harus bertindak cepat.

Tujuan Pembelajaran 1.1.B: Jelaskan bagaimana taktik rekayasa sosial mempengaruhi korban untuk melakukan tindakan yang diinginkan.

  • 1.1.B.1 Taktik rekayasa sosial mengandalkan prinsip-prinsip psikologis umum yang memengaruhi perilaku manusia.
  • 1.1.B.2 Intimidasi memanfaatkan kecenderungan alami manusia untuk menghindari konsekuensi negatif. Dengan menarik perhatian pada kemungkinan konsekuensi negatif, musuh menggunakan ketakutan untuk memicu target agar bertindak.
  • 1.1.B.3 Urgensi memanfaatkan respons alami manusia untuk bereaksi cepat terhadap kebutuhan yang mendesak. Ketika target mendeteksi rasa urgensi dalam sebuah pesan, mereka merasa tertekan untuk merespons atau bertindak cepat, yang dapat mencegah mereka meluangkan waktu untuk mempertimbangkan apakah suatu tindakan itu masuk akal atau aman.

Tujuan Pembelajaran 1.1.C: Deskripsikan dampak yang mungkin dialami oleh korban serangan rekayasa sosial.

  • 1.1.C.1 Korban dapat memberikan kepada musuh informasi pribadi yang dapat mengarah pada penyamaran, seperti nama, nomor telepon, alamat, tempat kerja, nama hewan peliharaan, atau tanggal lahir. Jenis informasi ini, dan informasi sejenisnya, sering digunakan di situs web sebagai pertanyaan tantangan untuk memverifikasi identitas pengguna.
  • 1.1.C.2 Korban dapat memberikan kepada musuh informasi aman seperti kata sandi sekali pakai (OTP) atau kode autentikasi login, yang dapat memungkinkan musuh untuk masuk ke layanan sebagai korban.
  • 1.1.C.3 Korban dapat mengunduh malware atau mengklik tautan yang menginstal malware pada perangkat mereka, mencuri informasi dari browser web mereka, atau mengarahkan mereka ke situs web di mana kredensial login mereka dapat ditangkap oleh musuh.
Source: College Board AP Course and Exam Description · ⁨Sumber: Deskripsi Kursus dan Ujian College Board AP⁩

English
Phishing: how a fake email steals a password

The weakest part of any computer system is often the human using it. Social engineering 社会工程学 is the art of tricking people into breaking security - giving away a password, opening a bad file, or clicking a bad link. The attacker (we call them an adversary 对手) does not need to break the code; they only need to fool a person.

Most social engineering happens by email, text message, or social media, though it can also happen in person or by phone. The goal is elicitation 套取信息 - getting sensitive information out of someone without them realising.

Adversaries lean on two powerful feelings:

  • Intimidation 恐吓 - the adversary threatens a bad result if you do not obey. Fear pushes you to act.
  • Urgency 紧迫感 - the adversary invents a deadline ("reply in the next hour or your account closes"). When we feel rushed, we stop thinking carefully about whether an action is safe.

The impact 影响 on a victim can be serious. They might reveal personal details (name, address, pet's name, birthday) that are later used to answer security challenge questions 安全问题 and impersonate 冒充 them. They might hand over a one-time password (OTP) 一次性密码, letting the adversary log in as them. Or they might download malware 恶意软件 that steals data from their browser.

Worked example. A phishing email reads: "Over 90% of staff have already verified their account - confirm yours in the next hour or lose payroll access." Two tactics are stacked here. "In the next hour" is urgency (a deadline that rushes you), and "over 90% of staff have already" is consensus (social pressure to follow the crowd). Naming each tactic - not just calling the email "suspicious" - is exactly what an exam answer needs.

Bahasa Indonesia
Phishing: bagaimana email palsu mencuri kata sandi

Bagian terlemah dari sistem komputer apa pun seringkali adalah manusia yang menggunakannya. Rekayasa sosial adalah seni menipu orang untuk melanggar keamanan - memberikan kata sandi, membuka file buruk, atau mengklik tautan buruk. Penyerang (disebut sebagai adversary) tidak perlu memecahkan kode; mereka hanya perlu menipu seseorang.

Sebagian besar rekayasa sosial terjadi melalui email, pesan teks, atau media sosial, meskipun juga bisa terjadi tatap muka atau via telepon. Tujuannya adalah penggalian - mendapatkan informasi sensitif dari seseorang tanpa disadari mereka.

Adversary mengandalkan dua perasaan yang kuat:

  • Intimidasi - adversary mengancam hasil buruk jika Anda tidak patuh. Ketakutan mendorong Anda untuk bertindak.
  • Urgensi - adversary membuat tenggat waktu (
Rekayasa sosial menggunakan tekanan psikologis agar korban bertindak sebelum berpikir
Rekayasa sosial menggunakan tekanan psikologis untuk membuat korban bertindak sebelum mereka berpikir

Dampak pada korban bisa serius. Mereka mungkin mengungkapkan detail pribadi (nama, alamat, nama hewan peliharaan, hari lahir) yang kemudian digunakan untuk menjawab pertanyaan keamanan tantangan dan memalsukan identitas mereka. Mereka mungkin menyerahkan kata sandi sekali pakai (OTP), memungkinkan adversary masuk sebagai mereka. Atau mereka mungkin mengunduh malware yang mencuri data dari browser mereka.

Contoh terpecahkan. Email phishing berbunyi: "Lebih dari 90% staf sudah memverifikasi akun mereka - konfirmasikan milik Anda dalam satu jam berikutnya atau kehilangan akses gajihan." Dua taktik disusun di sini. "Dalam satu jam berikutnya" adalah urgensi (tenggat waktu yang memaksa Anda), dan "lebih dari 90% staf sudah" adalah konsensus (tekanan sosial untuk mengikuti kerumunan). Menamai setiap taktik - bukan hanya menyebut email itu "mencurigakan" - adalah persis apa yang dibutuhkan oleh jawaban ujian.

Explore · ⁨Jelajahi⁩

Which social-engineering tactic is it? · ⁨Taktik rekayasa sosial mana itu?⁩

Intimidation threatens harm, urgency invents a deadline, consensus claims everyone else is doing it, and authority pretends to have power over you. · ⁨Intimidasi mengancam bahaya, ** urgensi** menciptakan tenggat waktu, konsensus mengklaim semua orang lain melakukannya, dan otoritas berpura-pura memiliki kekuasaan atas Anda.⁩

Vocabulary · ⁨Kosa kata⁩ Train · ⁨Latih⁩
English Bahasa Indonesia
Social engineering/ˈsəʊʃl ˌendʒɪˈnɪərɪŋ/ Rekayasa sosial
adversary/ˈædvəsəri/ musuh
elicitation/ɪˌlɪsɪˈteɪʃn/ penggalian informasi
Intimidation/ɪnˌtɪmɪˈdeɪʃn/ Intimidasi
Urgency/ˈɜːdʒənsi/ Urgensi
impact/ˈɪmpækt/ dampak
challenge questions/ˈtʃælɪndʒ ˈkwestʃnz/ pertanyaan tantangan
impersonate/ɪmˈpɜːsəneɪt/ meniru identitas
one-time password (OTP)/wʌn taɪm ˈpæswɜːd/ kata sandi sekali pakai (OTP)
malware/ˈmælweə/ malware
password attack/ˈpæswɜːd əˈtæk/ serangan kata sandi
weak/wiːk/ lemah
dictionary/ˈdɪkʃənəri/ kamus
authentication/ɔːˌθentɪˈkeɪʃn/ otentikasi
password manager/ˈpæswɜːd ˈmænɪdʒə/ pengelola kata sandi
multifactor authentication (MFA)/ˌmʌltɪˈfæktə ɔːˌθentɪˈkeɪʃn/ autentikasi multifaktor (MFA)
exploits/ˈeksplɔɪts/ eksploitasi
phishing/ˈfɪʃɪŋ/ phishing
shared secret/ʃeəd ˈsiːkrɪt/ rahasia bersama
AI-enhanced coding tools/ˌeɪ ˈaɪ enˈhænst ˈkəʊdɪŋ tuːlz/ Alat pemrograman yang ditingkatkan AI
vulnerabilities/ˌvʌlnərəˈbɪlɪtiz/ kerentanan
threat detection and response/θret dɪˈtekʃn ænd rɪˈspɒns/ deteksi ancaman dan respons
1.2

Suspicious Website Logins · ⁨Login Situs Web Mencurigakan⁩

Syllabus · ⁨Silabus⁩
English

Learning Objective 1.2.A: Identify common signs of a password attack.

  • 1.2.A.1 In an online password attack, adversaries try logging in to a device or service using common passwords, common password patterns, or stolen passwords.
  • 1.2.A.2 Signs of an online password attack include:
    • Many failed attempts to log in over a short duration
    • Login attempts at unusual times
    • Login attempts from unknown devices

Learning Objective 1.2.B: Explain how adversaries take advantage of weak authentication.

  • 1.2.B.1 Many people use common patterns when creating passwords, such as:
    • Starting a password with one or two words, adding a two-digit number (often signifying a year), and putting a special character at the end
    • Including the names of family or pets in their passwords
    • Including personally significant dates in their passwords
  • 1.2.B.2 Adversaries often construct a dictionary of possible passwords based on personal information gathered about a target (e.g., birthday, anniversary, names of pets and family) and use an automated tool to submit potential passwords.

Learning Objective 1.2.C: Explain how to make authentication stronger.

  • 1.2.C.1 Users should create passwords that are long, random, and unique. A password manager can be used to generate and store strong passwords, or a user may create long, unique passphrases for their accounts.
  • 1.2.C.2 When creating passwords, users should avoid names, dates, or other personally meaningful words or numbers.
  • 1.2.C.3 When available, users should enable multifactor authentication (MFA), which will require the user to provide extra proof of identity—such as a one-time code—in addition to the password as an extra layer of security.
Bahasa Indonesia

Tujuan Pembelajaran 1.2.A: Identifikasi tanda-tanda umum serangan kata sandi.

  • 1.2.A.1 Dalam serangan kata sandi daring, musuh mencoba masuk ke perangkat atau layanan menggunakan kata sandi umum, pola kata sandi umum, atau kata sandi yang dicuri.
  • 1.2.A.2 Tanda-tanda serangan kata sandi daring meliputi:
    • Banyak percobaan gagal masuk dalam durasi singkat
    • Percobaan masuk pada waktu yang tidak biasa
    • Percobaan masuk dari perangkat yang tidak dikenal

Tujuan Pembelajaran 1.2.B: Jelaskan bagaimana musuh memanfaatkan autentikasi yang lemah.

  • 1.2.B.1 Banyak orang menggunakan pola umum saat membuat kata sandi, seperti:
    • Memulai kata sandi dengan satu atau dua kata, menambahkan angka dua digit (sering melambangkan tahun), dan meletakkan karakter khusus di akhir
    • Memasukkan nama keluarga atau hewan peliharaan dalam kata sandi mereka
    • Memasukkan tanggal yang bermakna pribadi dalam kata sandi mereka
  • 1.2.B.2 Penyerang sering menyusun kamus kata sandi yang mungkin berdasarkan informasi pribadi yang dikumpulkan tentang target (misalnya, tanggal lahir, hari jadi, nama hewan peliharaan dan keluarga) dan menggunakan alat otomatis untuk mengirimkan kata sandi potensial.

Tujuan Pembelajaran 1.2.C: Jelaskan cara membuat autentikasi lebih kuat.

  • 1.2.C.1 Pengguna harus membuat kata sandi yang panjang, acak, dan unik. Manager kata sandi dapat digunakan untuk menghasilkan dan menyimpan kata sandi yang kuat, atau pengguna dapat membuat frasa sandi panjang dan unik untuk akun mereka.
  • 1.2.C.2 Saat membuat kata sandi, pengguna harus menghindari nama, tanggal, atau kata-kata dan angka lain yang memiliki makna pribadi.
  • 1.2.C.3 Jika tersedia, pengguna harus mengaktifkan autentikasi multifaktor (MFA), yang akan mengharuskan pengguna memberikan bukti identitas tambahan—seperti kode sekali pakai—selain kata sandi sebagai lapisan keamanan ekstra.

Source: College Board AP Course and Exam Description · ⁨Sumber: Deskripsi Kursus dan Ujian College Board AP⁩

English

A password attack 密码攻击 is any attempt to log in using guessed or stolen passwords. In an online password attack the adversary tries passwords against a real login page. The warning signs are visible in the logs:

  • many failed logins in a short time,
  • login attempts at unusual hours,
  • login attempts from unknown devices.

Adversaries succeed because people choose weak 弱 passwords. Common patterns include a word plus a two-digit year plus a special character (like Summer24!), or a pet's or family member's name. Because these patterns are so common, an adversary can build a dictionary 字典 of likely passwords from information gathered about you and let an automated tool try each one.

To make authentication 身份验证 stronger:

  • Create passwords that are long, random, and unique - a password manager 密码管理器 can generate and store them for you.
  • Avoid names, dates, and meaningful words.
  • Turn on multifactor authentication (MFA) 多因素身份验证, which asks for extra proof (like a texted code) on top of the password.
Bahasa Indonesia
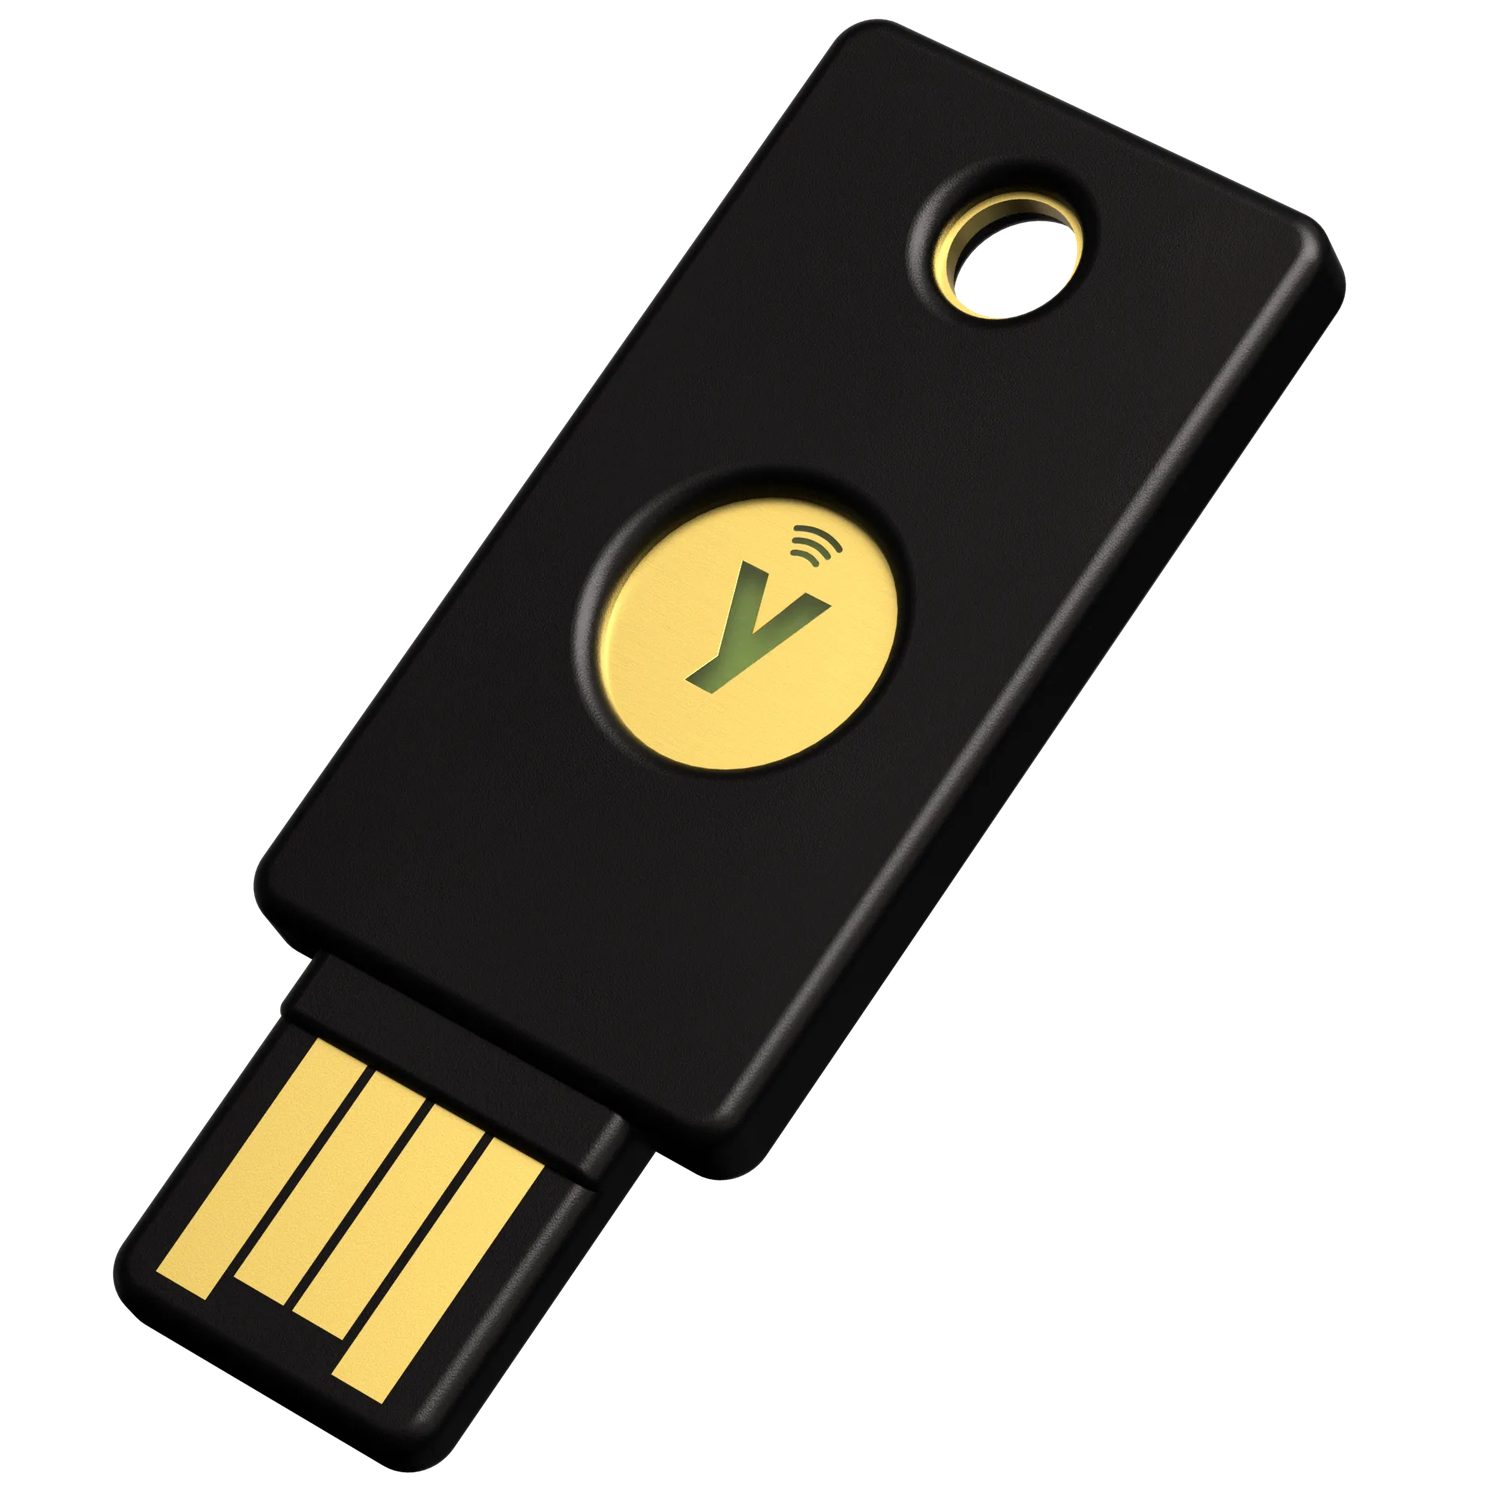
Kunci keamanan perangkat keras: autentikasi kuat mengurangi kerusakan saat kata sandi diretas melalui phishing
Kunci keamanan perangkat keras: autentikasi kuat mengurangi kerusakan ketika kata sandi dicuri via phishing

Serangan kata sandi adalah upaya apa pun untuk masuk menggunakan tebakan atau kata sandi yang dicuri. Dalam serangan kata sandi online adversary mencoba kata sandi terhadap halaman login nyata. Tanda peringatan terlihat dalam log:

  • banyak gagal login dalam waktu singkat,
  • upaya login di jam yang tidak biasa,
  • upaya login dari perangkat yang tidak dikenal.

Penyerang berhasil karena orang memilih kata sandi yang lemah. Pola umum meliputi sebuah kata ditambah tahun dua digit ditambah karakter khusus (seperti Summer24!), atau nama hewan peliharaan atau anggota keluarga. Karena pola ini sangat umum, penyerang dapat membuat kamus kata sandi yang mungkin dari informasi yang dikumpulkan tentang Anda dan membiarkan alat otomatis mencoba setiap satuannya.

Untuk membuat otentikasi lebih kuat:

  • Buatlah kata sandi yang panjang, acak, dan unik - pengelola kata sandi dapat menghasilkan dan menyimpannya untuk Anda.
  • Hindari nama, tanggal, dan kata bermakna.
  • Aktifkan autentikasi multifaktor (MFA), yang meminta bukti tambahan (seperti kode teks) di atas kata sandi.
1.3

Best Practices for Public Networks · ⁨Praktik Terbaik untuk Jaringan Publik⁩

Syllabus · ⁨Silabus⁩
English

Learning Objective 1.3.A: Identify the type of adversary conducting a cyberattack.

  • 1.3.A.1 Adversaries can be classified by their skill levels.
    • Low-skilled adversaries rely on malicious cyber tools created by others that can be purchased online. The tools they use exploit known vulnerabilities.
    • High-skilled adversaries have the capacity to create new malicious cyber tools or modify existing ones to adapt to new defensive techniques and tools. They also have the capacity to discover undocumented vulnerabilities, known as zero days.
  • 1.3.A.2 Adversaries have a variety of motivations, including greed, desire for recognition, dedication to a cause, revenge, politics, or beliefs.

Learning Objective 1.3.B: Identify types of wireless cyberattacks.

  • 1.3.B.1 In an evil twin attack, an adversary sets up their own wireless access point (WAP) with a service set identifier (SSID) similar or identical to a target network; the adversary’s network is called the evil twin. Victims of this attack could select to unknowingly connect to the evil twin, allowing the adversary to capture their network traffic. The adversary cannot read traffic that uses an encrypted protocol like HTTPS.
  • 1.3.B.2 In a jamming attack, an adversary floods an area with a strong electromagnetic (EM) signal in the same frequency range as the wireless network, which prevents legitimate traffic between the access point (AP) and users. This type of attack that prevents users from accessing resources is called a denial of service (DoS) attack.
  • 1.3.B.3 In a war driving attack, adversaries try to detect wireless network beacons while driving or walking around a target. If a wireless signal is detected, the adversary can gather information about the type of wireless network used and find areas where the wireless signal extends outside the physical building.

Learning Objective 1.3.C: Describe actions individuals can take to increase protection of sensitive data when using the internet and Wi-Fi.

  • 1.3.C.1 Individuals should verify that the name of any wireless network they join exactly matches the name of the network they intend to join.
  • 1.3.C.2 Most internet protocols are encrypted to protect network traffic. However, individuals may consider the sensitivity of their data in choosing whether to join unencrypted Wi-Fi networks to protect vulnerable data such as DNS queries.
  • 1.3.C.3 Individuals may consider using a virtual private network (VPN), which encrypts all their traffic to the VPN operator’s system. Although this action prevents a service provider from viewing traffic, the VPN provider can view the traffic.
Bahasa Indonesia

Tujuan Pembelajaran 1.3.A: Identifikasi jenis penyerang yang melakukan serangan siber.

  • 1.3.A.1 Penyerang dapat diklasifikasikan berdasarkan tingkat keterampilan mereka.
    • Penyerang berkeahlian rendah mengandalkan alat cyber jahat yang dibuat oleh pihak lain yang dapat dibeli secara online. Alat yang mereka gunakan mengeksploitasi kerentanan yang sudah diketahui.
    • Penyerang berkeahlian tinggi memiliki kapasitas untuk membuat alat cyber jahat baru atau memodifikasi alat yang ada untuk beradaptasi dengan teknik dan alat pertahanan baru. Mereka juga memiliki kapasitas untuk menemukan kerentanan yang tidak terdokumentasi, yang dikenal sebagai zero days.
  • 1.3.A.2 Penyerang memiliki berbagai motivasi, termasuk keserakahan, keinginan akan pengakuan, dedikasi pada suatu causes, balas dendam, politik, atau keyakinan.

Tujuan Pembelajaran 1.3.B: Identifikasi jenis serangan siber nirkabel.

  • 1.3.B.1 Dalam serangan evil twin, penyerang menetapkan titik akses nirkabel (WAP) mereka sendiri dengan identifikasi set layanan (SSID) yang mirip atau identik dengan jaringan target; jaringan penyerang disebut evil twin. Korban serangan ini bisa memilih untuk tanpa sadar terhubung ke evil twin, memungkinkan penyerang menangkap lalu lintas jaringan mereka. Penyerang tidak dapat membaca lalu lintas yang menggunakan protokol terenkripsi seperti HTTPS.
  • 1.3.B.2 Dalam serangan jamming, penyerang membanjiri area dengan sinyal elektromagnetik (EM) yang kuat dalam rentang frekuensi yang sama dengan jaringan nirkabel, yang mencegah lalu lintas sah antara titik akses (AP) dan pengguna. Jenis serangan ini yang mencegah pengguna mengakses sumber daya disebut serangan penolakan layanan (DoS).
  • 1.3.B.3 Dalam serangan war driving, penyerang mencoba mendeteksi beacon jaringan nirkabel saat berkendara atau berjalan di sekitar target. Jika sinyal nirkabel terdeteksi, penyerang dapat mengumpulkan informasi tentang jenis jaringan nirkabel yang digunakan dan menemukan area di mana sinyal nirkabel meluas keluar dari bangunan fisik.

Tujuan Pembelajaran 1.3.C: Jelaskan tindakan yang dapat dilakukan individu untuk meningkatkan perlindungan data sensitif saat menggunakan internet dan Wi-Fi.

  • 1.3.C.1 Individu harus memverifikasi bahwa nama setiap jaringan nirkabel yang mereka gabung tepat sesuai dengan nama jaringan yang ingin mereka gabung.
  • 1.3.C.2 Sebagian besar protokol internet terenkripsi untuk melindungi lalu lintas jaringan. Namun, individu mungkin mempertimbangkan sensitivitas data mereka dalam memilih apakah untuk bergabung dengan jaringan Wi-Fi tak terenkripsi untuk melindungi data rentan seperti kueri DNS.
  • 1.3.C.3 Individu mungkin mempertimbangkan penggunaan virtual private network (VPN), yang mengenkripsi semua lalu lintas mereka ke sistem operator VPN. Meskipun tindakan ini mencegah penyedia layanan melihat lalu lintas, penyedia VPN dapat melihat lalu lintas tersebut.

Source: College Board AP Course and Exam Description · ⁨Sumber: Deskripsi Kursus dan Ujian College Board AP⁩

English

Not all adversaries are the same. We classify them by skill: low-skilled attackers buy ready-made tools online and reuse known exploits 漏洞利用, while high-skilled attackers write their own tools and can discover brand-new holes called zero days 零日漏洞. Their motivation 动机 varies too - greed, revenge, politics, or belief.

Public Wi-Fi is a favourite hunting ground. Three wireless attacks you must know:

  • Evil twin 双胞胎恶意热点 - the adversary sets up a fake access point 接入点 with a name (SSID 服务集标识符) copied from the real network. Victims connect to the fake one, and the adversary reads their traffic (though encrypted 加密的 sites like HTTPS stay safe).
  • Jamming 干扰攻击 - the adversary floods the air with a strong radio signal so no one can connect. This is one kind of denial of service (DoS) 拒绝服务 attack.
  • War driving 战争驾驶 - the adversary drives around detecting wireless networks and where their signal leaks outside a building.

To protect yourself on public networks: check that the network name exactly matches the one you intend to join, prefer encrypted sites, and consider a virtual private network (VPN) 虚拟专用网络, which encrypts all of your traffic to the VPN operator.

Bahasa Indonesia
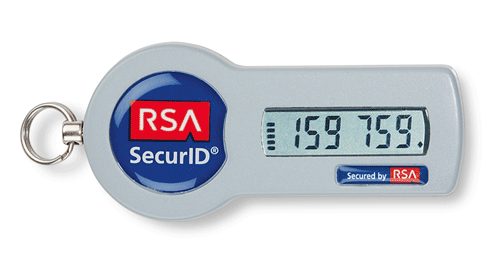
Token keamanan: kode sekali pakai dan token mencegah login hanya dengan kata sandi menjadi cukup

Tidak semua penyerang itu sama. Kita mengklasifikasikan mereka berdasarkan keahlian: penyerang berkeahlian rendah membeli alat siap pakai secara daring dan menggunakan kembali eksploitasi yang dikenal, sementara penyerang berkeahlian tinggi menulis alat mereka sendiri dan dapat menemukan celah baru yang disebut zero days. Motivasi mereka juga bervariasi - keserakahan, balas dendam, politik, atau keyakinan.

Wi-Fi publik adalah tempat buruan favorit. Tiga serangan nirkabel yang harus Anda ketahui:

  • Twin jahat - penyerang mengatur titik akses palsu dengan nama (SSID) yang disalin dari jaringan asli. Korban terhubung ke yang palsu, dan penyerang membaca lalu lintas mereka (meskipun situs terenkripsi seperti HTTPS tetap aman).
  • Jamming - penyerang membanjiri udara dengan sinyal radio kuat sehingga tidak ada yang bisa terhubung. Ini adalah salah satu jenis serangan penolakan layanan (DoS).
  • War driving - penyerang berkendara keliling mendeteksi jaringan nirkabel dan di mana sinyalnya bocor keluar dari bangunan.
Titik akses evil-twin menyalin nama jaringan asli agar korban terhubung ke penyerang

Untuk melindungi diri di jaringan publik: periksa bahwa nama jaringan tepat sesuai dengan yang ingin Anda sambungkan, pilih situs terenkripsi, dan pertimbangkan virtual private network (VPN), yang mengenkripsi seluruh lalu lintas Anda ke operator VPN.

Vocabulary · ⁨Kosa kata⁩ Train · ⁨Latih⁩
English Bahasa Indonesia
zero days/ˈzɪərəʊ deɪz/ zero days
motivation/ˌməʊtɪˈveɪʃn/ motivasi
Evil twin/ˈiːvl twɪn/ Twin jahat
access point/ˈækses pɔɪnt/ titik akses
SSID/ˌes es aɪ ˈdiː/ SSID
encrypted/enˈkrɪptɪd/ terenkripsi
Jamming/ˈdʒæmɪŋ/ Jamming
denial of service (DoS)/dɪˈnaɪəl ɒv ˈsɜːvɪs/ penolakan layanan (DoS)
War driving/wɔː ˈdraɪvɪŋ/ Pengembaraan perang
virtual private network (VPN)/ˈvɜːtʃuːəl ˈpraɪvət ˈnetwɜːk/ jaringan privat virtual (VPN)
1.4

AI-Based Cybersecurity Attacks · ⁨Serangan Keamanan Siber Berbasis AI⁩

Syllabus · ⁨Silabus⁩
English

Learning Objective 1.4.A: Explain how adversaries use AI-powered tools to augment cyberattacks.

  • 1.4.A.1 Adversaries can use AI-powered tools that leverage existing voice and image samples of a person to create a digital avatar of that person. The use of these technologies enables adversaries to impersonate someone over the phone or even on a video call, which can lead to financial loss or the sharing of sensitive or private information. As more organizations adopt voice-based authentication, the impact of voice-impersonation has a larger potential impact.
  • 1.4.A.2 Adversaries can use generative AI tools, like large language models (LLMs), to create convincing phishing messages in any target language. Because traditional phishing messages are sometimes written by non-native speakers of the target’s language, unnatural language is a feature that has been used to distinguish phishing messages from legitimate messages. However, with AI tools, adversaries can now craft phishing messages in any language that read as though they were written by a native speaker.
  • 1.4.A.3 Adversaries can craft prompts that extract secure or sensitive information from LLMs. Secure or sensitive information in LLMs can come from user input and the large data sets used to train LLMs.
  • 1.4.A.4 Adversaries can publish websites or modify existing websites to contain false information so that the false information will be included in the training sets for LLMs, causing the LLMs to repeat the false information.
  • 1.4.A.5 Adversaries can perform reconnaissance on a target using AI-powered tools that scan the internet to gather information posted on social media and public websites.
  • 1.4.A.6 Adversaries can use AI-enhanced coding tools to help them write new malware, modify existing application code to perform malicious activities, or to find vulnerabilities in large code bases.

Learning Objective 1.4.B: Explain how to protect against some AI-augmented cyberattacks.

  • 1.4.B.1 Shared secrets with close friends and relatives that can be used to verify each other’s identities should be established. A secret word or phrase known only to two parties can be used to authenticate identities in high-stakes situations.
  • 1.4.B.2 Multifactor authentication (MFA) should be enabled. If an adversary clones a target’s voice to access a system with voice authentication, requiring a second authentication factor could prevent an adversary from gaining access to accounts.
  • 1.4.B.3 Personal or sensitive data should not be entered into any AI-powered tools, such as chatbots or virtual assistants. Some AI-powered tools feed user input back into the model to provide continuous training. Adversaries could extract data that users have included in prompts.
  • 1.4.B.4 Output from AI-powered tools should be carefully evaluated. Verify information from AI-powered tools using reputable, stable, non-AI-based sources.
Bahasa Indonesia

Tujuan Pembelajaran 1.4.A: Jelaskan bagaimana penyerang menggunakan alat berbasis AI untuk memperkuat serangan siber.

  • 1.4.A.1 Penyerang dapat menggunakan alat berbasis AI yang memanfaatkan sampel suara dan gambar seseorang yang sudah ada untuk membuat avatar digital orang tersebut. Penggunaan teknologi ini memungkinkan penyerang untuk menyamar sebagai seseorang melalui telepon atau bahkan dalam panggilan video, yang dapat menyebabkan kerugian finansial atau berbagi informasi sensitif atau pribadi. Seiring semakin banyak organisasi mengadopsi autentikasi berbasis suara, dampak penyamaran suara memiliki potensi dampak yang lebih besar.
  • 1.4.A.2 Penyerang dapat menggunakan alat AI generatif, seperti model bahasa besar (LLMs), untuk membuat pesan phishing yang meyakinkan dalam bahasa target apa pun. Karena pesan phishing tradisional terkadang ditulis oleh penutur bukan asli dari bahasa target, bahasa yang tidak alami adalah fitur yang telah digunakan untuk membedakan pesan phishing dari pesan yang sah. Namun, dengan alat AI, penyerang kini dapat merancang pesan phishing dalam bahasa apa pun yang terdengar seolah-olah ditulis oleh penutur asli.
  • 1.4.A.3 Penyerang dapat menyusun prompt yang mengekstrak informasi aman atau sensitif dari LLMs. Informasi aman atau sensitif dalam LLMs dapat berasal dari input pengguna dan dataset besar yang digunakan untuk melatih LLMs.
  • 1.4.A.4 Penyerang dapat menerbitkan situs web atau memodifikasi situs web yang sudah ada untuk berisi informasi palsu sehingga informasi palsu tersebut akan dimasukkan ke dalam set pelatihan untuk LLMs, menyebabkan LLMs mengulang informasi palsu tersebut.
  • 1.4.A.5 Penyerang dapat melakukan rekognisi pada target menggunakan alat berbasis AI yang memindai internet untuk mengumpulkan informasi yang dipublikasikan di media sosial dan situs web publik.
  • 1.4.A.6 Penyerang dapat menggunakan alat pemrograman yang ditingkatkan AI untuk membantu mereka menulis malware baru, memodifikasi kode aplikasi yang ada untuk melakukan aktivitas jahat, atau untuk menemukan kerentanan dalam basis kode yang besar.

Tujuan Pembelajaran 1.4.B: Jelaskan cara melindungi diri dari beberapa serangan siber yang diperkuat oleh AI.

  • 1.4.B.1 Rahasia bersama yang diketahui oleh teman dekat dan keluarga yang dapat digunakan untuk memverifikasi identitas satu sama lain harus ditetapkan. Kata atau frasa rahasia yang hanya diketahui oleh dua pihak dapat digunakan untuk mengautentikasi identitas dalam situasi berisiko tinggi.
  • 1.4.B.2 Autentikasi multifaktor (MFA) harus diaktifkan. Jika seorang penjahat meniru suara target untuk mengakses sistem dengan autentikasi suara, mewajibkan faktor autentikasi kedua dapat mencegah penjahat mendapatkan akses ke akun.
  • 1.4.B.3 Data pribadi atau sensitif tidak boleh dimasukkan ke dalam alat apa pun yang digerakkan oleh AI, seperti chatbot atau asisten virtual. Beberapa alat yang digerakkan oleh AI memberikan umpan balik input pengguna kembali ke model untuk menyediakan pelatihan berkelanjutan. Penjahat dapat mengekstrak data yang telah disertakan pengguna dalam prompt.
  • 1.4.B.4 Output dari alat yang digerakkan oleh AI harus dievaluasi dengan hati-hati. Verifikasi informasi dari alat yang digerakkan oleh AI menggunakan sumber yang tepercaya, stabil, dan berbasis non-AI.

Source: College Board AP Course and Exam Description · ⁨Sumber: Deskripsi Kursus dan Ujian College Board AP⁩

English

Artificial intelligence gives adversaries powerful new tools. With enough voice and image samples, an adversary can build a deepfake 深度伪造 avatar to impersonate someone on a call. Large language models (LLMs) 大语言模型 let them write convincing phishing 钓鱼 emails in perfect, native-sounding language - removing the clumsy wording that once gave scams away.

AI also helps adversaries on the back end: crafting prompts that pull secret data out of an LLM, planting false information on websites so it poisons an LLM's training data, scanning the internet to gather facts about a target, and even writing new malware.

You can defend against many AI-augmented attacks: agree on a shared secret 共享秘密 word with close contacts to verify identity, enable MFA (so a cloned voice alone cannot log in), never type sensitive data into a chatbot, and always double-check AI output against reliable, non-AI sources.

AI writes code, and that cuts both ways. Adversaries use AI-enhanced coding tools 人工智能辅助编程工具 to write new malware faster than they could by hand, to modify existing application code so that it performs malicious activity, and to scan a codebase for vulnerabilities 漏洞 to attack. The skill barrier falls: someone who could not previously write an exploit can now ask for one, so the number of capable attackers rises even when no new technique is invented.

Bahasa Indonesia

Kecerdasan buatan memberikan penyerang alat baru yang kuat. Dengan cukup sampel suara dan gambar, penyerang dapat membangun avatar deepfake untuk menyamar seseorang dalam panggilan. Model bahasa besar (LLMs) memungkinkan mereka menulis email phishing yang meyakinkan dalam bahasa yang terdengar sempurna dan alami - menghilangkan pengucapan canggung yang dulu membocorkan penipuan.

AI juga membantu penyerang di sisi belakang: menyusun prompt yang menarik data rahasia dari LLM, menanamkan informasi palsu di situs web sehingga mencemari data pelatihan LLM, memindai internet untuk mengumpulkan fakta tentang target, dan bahkan menulis malware baru.

Anda dapat bertahan terhadap banyak serangan yang diperkuat AI: sepakat kata rahasia bersama dengan kontak dekat untuk memverifikasi identitas, aktifkan MFA (sehingga suara tiruan saja tidak bisa masuk), jangan pernah mengetik data sensitif ke chatbot, dan selalu periksa ulang output AI terhadap sumber yang dapat diandalkan, bukan-AI.

AI menulis kode, dan itu berdampak ganda. Penyerang menggunakan alat pemrograman yang ditingkatkan AI untuk menulis malware baru lebih cepat daripada yang bisa dilakukan secara manual, memodifikasi kode aplikasi yang ada agar melakukan aktivitas berbahaya, dan memindai basis kode untuk kerentanan untuk diserang. Penghalang keahlian turun: seseorang yang sebelumnya tidak bisa menulis eksploitasi kini bisa memintanya, sehingga jumlah penyerang yang mampu meningkat meskipun tidak ada teknik baru yang diciptakan.

Vocabulary · ⁨Kosa kata⁩ Train · ⁨Latih⁩
English Bahasa Indonesia
deepfake/ˈdiːpfeɪk/ deepfake
Large language models (LLMs)/lɑːdʒ ˈlæŋɡwɪdʒ ˈmɒdlz/ Model bahasa besar (LLMs)
1.5

Leveraging AI in Cyber Defense · ⁨Memanfaatkan AI dalam Pertahanan Siber⁩

Syllabus · ⁨Silabus⁩
English

Learning Objective 1.5.A: Explain how cyber defenders can leverage AI-powered tools to protect networks, applications, and data.

  • 1.5.A.1 AI tools can review current security configurations, like firewall rules and access controls, and recommend more secure options. Recommendations should always be checked by a knowledgeable security technician before being implemented.
  • 1.5.A.2 AI-powered tools can analyze application code to identify vulnerabilities and recommend mitigations. Recommendations should always be reviewed by a knowledgeable programmer before being implemented.
  • 1.5.A.3 AI-powered tools can suggest rules for automated detection systems. Detection rules should always be reviewed by a knowledgeable detection engineer before being added to a system.

Learning Objective 1.5.B: Explain how AI-powered tools are enabling faster and more accurate threat detection and response.

  • 1.5.B.1 Of the millions of digital events that happen on networks daily, some likely represent an adversary conducting malicious activity. Humans cannot carefully examine all those events to identify the malicious activity.
  • 1.5.B.2 AI-powered tools can be trained to quickly analyze digital events and sort the events that are likely malicious activity from those that are harmless.
  • 1.5.B.3 AI-powered tools can be programmed to alert human cybersecurity personnel when likely malicious activity is detected or to take specific corrective actions based on the type of malicious activity detected.
  • 1.5.B.4 AI-powered tools enable threat-detection and response teams to catch malicious activity and intervene quickly to prevent loss, harm, damage, and destruction to digital infrastructure and data.
Bahasa Indonesia

Tujuan Pembelajaran 1.5.A: Jelaskan bagaimana pertahanan siber dapat memanfaatkan alat yang digerakkan oleh AI untuk melindungi jaringan, aplikasi, dan data.

  • 1.5.A.1 Alat AI dapat meninjau konfigurasi keamanan saat ini, seperti aturan firewall dan kontrol akses, serta merekomendasikan opsi yang lebih aman. Rekomendasi harus selalu diperiksa oleh teknisi keamanan yang berpengetahuan sebelum diterapkan.
  • 1.5.A.2 Alat yang digerakkan oleh AI dapat menganalisis kode aplikasi untuk mengidentifikasi kerentanan dan merekomendasikan mitigasi. Rekomendasi harus selalu ditinjau oleh programmer yang berpengetahuan sebelum diterapkan.
  • 1.5.A.3 Alat yang digerakkan oleh AI dapat menyarankan aturan untuk sistem deteksi otomatis. Aturan deteksi harus selalu ditinjau oleh insinyur deteksi yang berpengetahuan sebelum ditambahkan ke sistem.

Tujuan Pembelajaran 1.5.B: Jelaskan bagaimana alat yang digerakkan oleh AI memungkinkan deteksi ancaman dan respons yang lebih cepat dan akurat.

  • 1.5.B.1 Dari jutaan peristiwa digital yang terjadi pada jaringan setiap hari, beberapa kemungkinan mewakili penjahat yang melakukan aktivitas jahat. Manusia tidak dapat memeriksa semua peristiwa tersebut dengan cermat untuk mengidentifikasi aktivitas jahat.
  • 1.5.B.2 Alat yang digerakkan oleh AI dapat dilatih untuk secara cepat menganalisis peristiwa digital dan mengurutkan peristiwa yang mungkin merupakan aktivitas jahat dari yang bersifat tidak berbahaya.
  • 1.5.B.3 Alat yang digerakkan oleh AI dapat diprogram untuk memberi tahu personel keamanan siber manusia ketika aktivitas jahat yang mungkin terdeteksi atau untuk mengambil tindakan korektif tertentu berdasarkan jenis aktivitas jahat yang terdeteksi.
  • 1.5.B.4 Alat yang digerakkan oleh AI memungkinkan tim deteksi dan respons ancaman untuk menangkap aktivitas jahat dan campur tangan dengan cepat untuk mencegah kerugian, kerusakan, kehancuran, dan kerusakan pada infrastruktur digital dan data.

Source: College Board AP Course and Exam Description · ⁨Sumber: Deskripsi Kursus dan Ujian College Board AP⁩

English

The same technology defends us. AI tools can analyse an application's own source code, identify vulnerabilities in it and recommend mitigations; they can also review firewall rules and access settings and recommend safer options - though a human expert must always check the advice before applying it. AI can scan application code for weaknesses and suggest detection rules.

⚠️ A recommendation is not a fix. The CED is explicit that the advice must be reviewed and implemented by a knowledgeable programmer: an AI tool can be confidently wrong about whether a flaw is exploitable, and applying a suggested patch without understanding it can introduce a new fault of its own.

Its biggest advantage is scale. A medium network produces millions of events every day - far too many for people to read. AI can quickly sort the harmless events from the likely-malicious ones, alert human staff, or take an automatic action. This lets defenders catch an attack and respond in seconds instead of days, preventing loss and damage.

That scale is what makes threat detection and response 威胁检测与响应 possible in practice: an AI system flags malicious activity as it happens, so the response team can intervene quickly enough to prevent loss, harm, or destruction of digital infrastructure — rather than reading the logs days later and finding out what was taken.

Bahasa Indonesia

Teknologi yang sama membela kita. Alat AI dapat menganalisis kode sumber aplikasi sendiri, mengidentifikasi kerentanan di dalamnya dan merekomendasikan mitigasi; mereka juga dapat meninjau aturan firewall dan pengaturan akses serta merekomendasikan opsi yang lebih aman - meskipun ahli manusia harus selalu memeriksa nasihat sebelum menerapkannya. AI dapat memindai kode aplikasi untuk mencari kelemahan dan menyarankan aturan deteksi.

⚠️ Rekomendasi bukanlah perbaikan. CED menegaskan bahwa nasihat harus ditinjau dan diterapkan oleh programmer yang berpengetahuan: alat AI bisa jadi salah dengan yakin mengenai apakah cacat dapat dieksploitasi, dan menerapkan usulan penambalan tanpa memahaminya dapat memperkenalkan kesalahan baru miliknya sendiri.

Keuntungannya yang terbesar adalah skala. Jaringan sedang menghasilkan jutaan peristiwa setiap hari - jauh terlalu banyak untuk dibaca manusia. AI dapat dengan cepat memilah peristiwa tak berbahaya dari yang kemungkinan berbahaya, memberikan peringatan kepada staf manusia, atau mengambil tindakan otomatis. Ini memungkinkan para pembela menangkap serangan dan merespons dalam hitungan detik alih-alih hari, mencegah kerugian dan kerusakan.

Skala itulah yang membuat deteksi ancaman dan respons mungkin secara praktis: sistem AI menandai aktivitas berbahaya saat terjadi, sehingga tim respons dapat intervensi dengan cepat cukup untuk mencegah kerugian, kerugian, atau penghancuran infrastruktur digital — alih-alih membaca log beberapa hari kemudian dan mengetahui apa yang diambil.

1.5

Exam tips · ⁨Tips ujian⁩

English
  • When a question asks you to rank risks, remember high risk = high impact AND easy to exploit. A parking-lot Wi-Fi leak matters less than an open internal port that lets an adversary spoof a device.
  • Learn the social-engineering tactics by name - intimidation, urgency, pretexting, authority, consensus, scarcity, familiarity - and be ready to spot which one an email is using.
  • Encryption still protects you on an evil twin: the adversary sees your traffic but cannot read HTTPS. Say what is exposed, not just "it's unsafe".
  • For "how to make authentication stronger", MFA is almost always part of the answer, plus long/unique passwords from a manager.
  • AI is dual-use: the same tool (LLMs, code analysis) appears on both the attack and the defense side. Read the question carefully to see which side it asks about.
Bahasa Indonesia
  • Ketika pertanyaan meminta Anda mengurutkan risiko, ingatlah risiko tinggi = dampak tinggi DAN mudah dieksploitasi. Kebocoran Wi-Fi di area parkir kurang penting daripada port internal terbuka yang memungkinkan penyerang menyamar sebagai perangkat.
  • Pelajari taktik rekayasa sosial dengan namanya - intimidasi, urgensi, pretekst, otoritas, konsensus, kelangkaan, kenalan - dan siap untuk mengenali mana yang digunakan email tersebut.
  • Enkripsi masih melindungi Anda di twin jahat: penyerang melihat lalu lintas Anda tetapi tidak dapat membaca HTTPS. Katakan apa yang terekspos, bukan hanya "ini tidak aman".
  • Untuk "bagaimana membuat autentikasi lebih kuat", MFA hampir selalu merupakan bagian dari jawaban, ditambah kata sandi panjang/unik dari pengelola.
  • AI bersifat dual-use: alat yang sama (LLM, analisis kode) muncul di kedua sisi serangan dan pertahanan. Bacalah pertanyaan dengan teliti untuk melihat sisi mana yang ditanyakan.

Interactive lessons on this topic · ⁨Pelajaran interaktif untuk topik ini⁩

Work through it step by step, with instant-check exercises. · ⁨Kerjakan langkah demi langkah, dengan latihan pengecekan instan.⁩

Past Papers · ⁨Soal-Soil Masa Lalu⁩

More topics in AP Cybersecurity · ⁨AP Keamanan Siber⁩ · ⁨Topik lain dalam AP Cybersecurity · ⁨AP Keamanan Siber⁩⁩

Log in or create account · ⁨Masuk atau buat akun⁩

IGCSE, A-Level & AP