الانتقال إلى المحتوى

تأمين الشبكات

الأمن السيبراني (AP) · الموضوع 3

درس فيديو لهذا الموضوع افتح صفحة الفيديو
9:26

تأمين الشبكات

ترسل رسالة إلى بنكك. تصل. تأتي الإجابة رداً. كل شيء يبدو طبيعياً. لكن هناك شخصاً يجلس بهدوء بينك وبينه، يقرأ كل رسالة…

سرد باللغة الإنجليزية · ترجمة مدمجة بالإنجليزية + الصينية

3.1

ثغرات الشبكة والهجمات

المنهج

هدف التعلم 3.1.A: تحديد هجمات الشبكة الشائعة.

  • 3.1.A.1 يُستخدم بروتوكول حل العناوين (ARP) بواسطة بوابة افتراضية في الشبكة لإنشاء جدول يربط بين عناوين بروتوكول الإنترنت (IP) وعناوين التحكم في الوصول إلى الوسائط (MAC). هجوم تسميم ARP هو عندما يرسل الخصم حزم ARP مزورة إلى البوابة الافتراضية لتعديل الجدول بحيث تستقبل جهازه حركة البيانات الموجهة إلى الهدف عن طريق ربط عنوان IP الخاص بالهدف بعنوان MAC الخاص بالخصم. يُسمى تزوير عنوان MAC بتزوير MAC (MAC spoofing). هذا مثال على هجوم في المسار (On-path attack) أو هجوم الرجل في المنتصف (Man-in-the-middle)، وهو عندما يقاطع الخصم تدفق البيانات بين طرفين، ويحتوي بيانات الطرفين، وينسخ أو يعدل البيانات قبل إرسالها. يعتقد كلا الطرفين أنه يتواصل مباشرة مع الآخر، ولكن بدلاً من ذلك، يتواصل كل منهما مع الخصم الذي يعترض رسائلهما سرًا.
  • 3.1.A.2 هجوم طمس MAC هو عندما يرسل الخصم العديد من إطارات الإيثرنت إلى المحول المستهدف، كل إطار يحمل عنوان MAC مختلف. يمكن لهذا أن يجبر المحول على وضع البث (Broadcast mode)، وحينها يمكن للخصم جمع جميع الإطارات على الشبكة (لأنها تُبث)، مما قد يسمح له بالوصول إلى معلومات حساسة. هذا مثال على التنصت (Eavesdropping) أو التقط signals (Sniffing)، وهو عندما يلتقط الخصم البيانات أثناء مرورها ويمكنه تسجيل ونسخ البيانات.
  • 3.1.A.3 هجوم تسميم نظام أسماء النطاقات (DNS Poisoning) هو عندما يتظاهر الخصم بأنه خادم أسماء مفوض (NS) ويزرع سجلاً مزيفاً في DNS على خادم DNS لإعادة توجيه حركة متصفح الويب إلى موقع ضار مصمم لسرقة بيانات الاعتماد. هذا مثال على صيد بيانات الاعتماد (Credential Harvesting)، وهو عندما يقوم الخصوم بإعداد موقع تسجيل دخول مزيف يبدو حقيقياً. يدخل المستخدمون غير المشتبه بهم بيانات اعتمادهم الحقيقية، والتي يلتقطها الخصوم ويستخدمونها.
  • 3.1.A.4 يحاول هجوم Smurf إغراق الشبكة بطلبات بروتوكول رسائل Internet Control (ICMP). إنه نوع من هجمات حرمان الخدمة (DoS)، والتي تجعل النظام أو المورد غير متاح للمستخدمين المصرح لهم. أثناء هجوم Smurf، يرسل الخصم العديد من طلبات ICMP بعنوان الضحية إلى عنوان البث للشبكة. ترسل بوابة الشبكة بعد ذلك هذه الطلبات إلى جميع الأجهزة المتصلة بالشبكة. ترد كل جهاز على الشبكة بعنوان الضحية، مما يخلق سيولة هائلة من حركة البيانات يمكن أن تحجب الرسائل الشرعية. عندما تهاجم عدة أجهزة نفس الهدف في وقت واحد، يُسمى ذلك هجوم حرمان الخدمة الموزع (DDoS).

هدف التعلم 3.1.B: شرح كيفية استغلال الخصوم لثغرات الشبكة لسرقة أو تعطيل أو تدمير اتصالات الشبكة.

  • 3.1.B.1 يمكن للخصوم إرسال حركة مرور خبيثة إلى الشبكة لإغرائها وإنشاء هجوم DoS، أو لرسم البنية الداخلية للشبكة، أو لتزوير جهاز شرعي. الشبكات التي لا تحتوي على جدران حماية، أو التي تكون جدران الحماية فيها مضبوطة بشكل غير صحيح، عرضة لهذه الأنواع من الهجمات.
  • 3.1.B.2 الخصوم الذين استحوذوا على جهاز ما غالباً ما يحاولون الاستفادة من وصولهم لاستهداف أجهزة أخرى على الشبكة المحلية (LAN).
  • 3.1.B.3 يمكن للخصوم الذين يوصلون أسلاكهم جسدياً بمنفذ بيانات الحصول على الوصول إلى الشبكة المحلية عبر منفذ المحول ما لم يتم تفعيل أمان المنافذ. هذا يسمح للخصوم بإطلاق هجمات DoS أو تنفيذ هجمات طمس MAC أو تزوير MAC.
  • 3.1.B.4 يمكن للخصوم الواقفين خارج المساحات الآمنة جسدياً التقاط الإشارات وإطارات البث من نقطة الوصول اللاسلكية التي تبث خارج المساحة الجسدية. يسمح هذا لهم بجمع معلومات حول الشبكة اللاسلكية ومحاولة التنصت والهجمات المشفرة عليها.
  • 3.1.B.5 يمكن للخصوم محاولة الانضمام إلى شبكات لإطلاق هجمات من داخل تلك الشبكات. الشبكات التي لا تقوم بمصادقة الأجهزة والمستخدمين تسهل على الخصوم الانضمام إليها.
  • 3.1.B.6 إذا كان هناك منفذ شبكة مفتوح، يمكن للمهاجم توصيل نقطة وصول لاسلكية بالمنفذ مما يخلق نقطة وصول غير شرعية. قد يستخدم المهاجم هذه النقطة الوصول غير الشرعية للوصول إلى الشبكة الداخلية لاسلكيًا (ربما حتى من خارج المكان المادي). هذا يسمح للمهاجم بالوصول المباشر إلى LAN، متجاوزًا أي جدران حماية.
  • 3.1.B.7 يمكن للمهاجمين محاولة كسر تشفير الشبكة اللاسلكية والتقاط أو سرقة أو الإضرار بالبيانات على الشبكة.

هدف التعلم 3.1.C: تقييم مخاطر ثغرات الشبكة وتوثيقها.

  • 3.1.C.1 يمكن أن تؤدي الثغرات في الشبكة إلى قدرة المهاجمين على التقاط البيانات أثناء النقل وتعديلها، أو إطلاق هجمات حجب الخدمة (DoS)، أو التحرك أفقيًا عبر الشبكة للحصول على وصول إلى أنظمة أكثر حساسية أو حرجة. قد تمثل الثغرات في الشبكة خطرًا على السرية والنزاهة والتوافر.
  • 3.1.C.2 توجد ماسحات أوتوماتائية للثغرات يمكنها فحص الشبكات والأجهزة والتطبيقات بحثًا عن ثغرات معروفة. تنتج هذه الماسحات تقريرًا يتضمن عادةً الثغرات التي تم اكتشافها، وخطورتها، وتوصيات التخفيف.
  • 3.1.C.3 يتطلب استغلال ناجح لثغرة في الشبكة غالبًا قدرات ومعرفة تقنية متقدمة. وهذا يمكن أن يؤثر على احتمالية الاستغلال.
  • 3.1.C.4 تسمح المخاطر العالية الناتجة عن ثغرات الشبكة للمهاجم بالحصول بسهولة على تأثير كبير من خلال التقاط حركة مرور الشبكة، أو تزوير جهاز شرعي على الشبكة، أو إطلاق هجوم حجب الخدمة (DoS).
    • أمثلة توضيحية لـ 3.1.C.4:
      • تمتلك منظمة شبكة داخلية واحدة غير مقسمة قابلة للوصول عبر شبكة لاسلكية ذات تشفير ضعيف، وعلى تلك الشبكة يوجد خادم يعمل عليه تطبيق الويب الخاص بها.
  • 3.1.C.5 قد تشمل المخاطر المتوسطة الناتجة عن ثغرات الشبكة ثغرات قد تمنح المهاجمين القدرة على الحصول على معلومات حول الأنظمة أو الأجهزة على الشبكة.
    • أمثلة توضيحية لـ 3.1.C.5:
      • جدار الحماية الخارجي للمنظمة غير مُضبط لمنع حركة مرور ICMP الخارجية.
  • 3.1.C.6 تشمل المخاطر المنخفضة الناتجة عن ثغرات الشبكة ثغرات سيكون من الصعب استغلالها ومن المرجح أن يكون لها تأثير سلبي طفيف على المنظمة.
    • أمثلة توضيحية لـ 3.1.C.6:
      • تمتلك المنظمات نقاط وصول لاسلكية تبث إطار البون (beacon frame)، والذي يحتوي على معرف مجموعة الخدمات للشبكة (SSID) وبروتوكولات التشفير اللاسلكي.

المصدر: وصف دورة وامتحان College Board AP

هجوم الرجل في الوسط
DDoS: شبكة روبوت تتسبب في غرق خادم

الشبكة تربط الأجهزة لتشارك البيانات - وكل اتصال هو طريقة محتملة للدخول. يجب أن تعرف الهجمات الكلاسيكية للشبكة والاختراعات وراءها.

  • تلويح ARP - بروتوكول حل العناوين (ARP) يربط عناوين IP بعناوين الأجهزة MAC. يرسل العدو رسائل ARP مزيفة بحيث يتدفق المرور الموجه إلى الهدف نحو العدو بدلاً من ذلك. هذا هو هجوم المسار (on-path attack) (يسمى أيضاً الرجل في الوسط): يجلس العدو بسرية بين طرفين، ويقرأ الرسائل بل ويعدلها أحياناً.
  • غرق MAC - غرق المحول (switch) بعناوين MAC مزيفة تجبره على وضع البث، مما يسمح للعدو باحتجاز كل حركة مرور. هذا نوع من التنصت.
  • تلويح DNS - زراعة سجل مزيف على خادم نظام أسماء النطاق (DNS) يعيد توجيه المستخدمين إلى موقع ضار لسرعة بيانات الاعتماد (جمع بيانات الاعتماد).
  • هجوم السورف (Smurf attack) - غرق الشبكة بطلبات ICMP موجهة إلى عنوان البث، sehingga every device replies to the victim. إنه هجوم حجب الخدمة (DoS)؛ عندما تهاجم العديد من الآلات في وقت واحد يصبح هجوم حجب الخدمة الموزع (DDoS).

يستغل العدو الشبكات الضعيفة للتسبب في الغرق، أو رسم الخرائط، أو انتحال هوية الأجهزة. منفذ بيانات فيزيائي بدون أمان المنفذ يسمح للمهاجم بالتوصيل؛ منفذ مفتوح يسمح لهم بتثبيت نقطة وصول شريرة تتجاوز جدار الحماية بالكامل. نصنف خطر الشبكة بناءً على التأثير وكمية المهارة التي يتطلبها الاستغلال.

لإيجاد نقاط الضعف قبل أن يفعل ذلك العدو، تقوم المنظمات بتشغيل ماسح ثغرات أمني تلقائي: وهو أداة تفحص الشبكات والأجهزة والتطبيقات مقابل قاعدة بيانات لـثغرات معروفة، ثم تنتج تقريرًا يسرد كل ثغرة تم العثور عليها، وشدة خطورتها، وتخفيف موصى به. إصلاح العناصر ذات الشدة الأعلى أولًا هو جزء أساسي من إدارة مخاطر الشبكة.

استكشف

حدد هجوم الشبكة من الأدلة

يترك كل هجوم شبكة أثرًا مميزًا: تلويث ARP = عنوان IP واحد مع MACs اثنين؛ فLOOD MAC = تدفق من MACs الجديدة؛ تلويث DNS = حركة ويب موجهة بشكل خاطئ؛ smurf/DoS = فيض يحجب حركة المرور الشرعية.

مفردات تدريب
English العربية
ARP poisoning/ɑːp ˈpɔɪzənɪŋ/ تسميم ARP
address resolution protocol (ARP)/əˈdres ˌrezəˈluːʃn ˈprəʊtəkɒl/ بروتوكول حل العناوين (ARP)
MAC addresses/mæk əˈdresɪz/ عناوين MAC
on-path attack/ɒn pæθ əˈtæk/ هجوم عبر المسار
MAC flooding/mæk ˈflʌdɪŋ/ MAC flooding
switch/swɪtʃ/ مفتاح
eavesdropping/ˈiːvzdrɒpɪŋ/ التنصت
DNS poisoning/ˌdiː en ˈes ˈpɔɪzənɪŋ/ DNS poisoning
domain name system (DNS)/dəˈmeɪn neɪm ˈsɪstəm/ نظام أسماء النطاقات (DNS)
credential harvesting/krɪˈdenʃl ˈhɑːvɪstɪŋ/ جمع بيانات الاعتماد
denial of service (DoS)/dɪˈnaɪəl ɒv ˈsɜːvɪs/ حجب الخدمة (DoS)
distributed denial of service (DDoS)/ˈdɪstrɪbjuːtɪd dɪˈnaɪəl ɒv ˈsɜːvɪs/ حجب الخدمة الموزع (DDoS)
rogue access point/rəʊɡ ˈækses pɔɪnt/ نقطة وصول مزيفة
automated vulnerability scanner/ˈɔːtəmeɪtɪd ˌvʌlnərəˈbɪlɪti ˈskænə/ فاحص الثغرات الآلي
mitigation/ˌmɪtɪˈɡeɪʃn/ التخفيف
3.2

حماية الشبكات: ضوابط إدارية وأمن لاسلكي

المنهج

هدف التعلم 3.2.A: تحديد الضوابط الإدارية المتعلقة بأمن الشبكة.

  • 3.2.A.1 ستحدد سياسة أمن الراوتر معايير تكوين دنيا للراوترات على شبكة المنظمة وقد تتضمن:
    • حظر حسابات المستخدمين المحلية (يجب أن تستخدم جميع عمليات تسجيل الدخول إلى الراوتر خادم اعتماد معتمد.)
    • تعطيل الخدمات غير الضرورية (مثل Telnet)
    • اشتراط وجود جدار حماية (قد تختار المنظمة استخدام جهاز جدار حماية منفصل عن الراوتر.)
  • 3.2.A.2 ستحدد سياسة أمن المحوّل معايير تكوين دنيا للمحوّلات على شبكة المنظمة وقد تتضمن:
    • حظر حسابات المستخدمين المحلية (يجب أن تستخدم جميع عمليات تسجيل الدخول إلى المحوّل خادم اعتماد معتمد.)
    • اشتراط تفعيل أمان المنافذ.
    • استخدام تصفية MAC
  • 3.2.A.3 ستفصّل سياسة الشبكة الخاصة الافتراضية (VPN) الحد الأدنى من متطلبات الأمان لموظفي استخدام VPN للوصول إلى الشبكة الداخلية للمنظمة، وقد تتضمن:
    • قائمة بالأدوار داخل المنظمة المسموح لها باستخدام VPN للوصول إلى الشبكة الداخلية للمنظمة
    • متطلبات الاعتماد لموظفي استخدام VPN (مثل نظام المفاتيح العامة/الخاصة أو MFA)
    • منع التجزئة النافذة (المعروفة أيضًا بالتجزئة المزدوجة)
  • 3.2.A.4 ست确立了 سياسة أمن الشبكة اللاسلكية الحد الأدنى من متطلبات الأمان للشبكات اللاسلكية داخل المنظمة وقد تتضمن:
    • اشتراط authenticate المستخدمين لشبكة لاسلكية من خلال بروتوكول اعتماد قابل للتوسيع (EAP) متصل بخادم اعتماد معتمد
    • اشتراط تشفير جميع حركة المرور اللاسلكية باستخدام تشفير AES بحد أدنى لطول المفتاح
    • تعطيل إطارات البون على نقاط الوصول اللاسلكية

هدف التعلم 3.2.B: ضبط ميزات أمن الشبكة اللاسلكية.

  • 3.2.B.1 يمكن للمنظمات تعطيل بث إطار البون على نقاط الوصول اللاسلكية (WAPs) لجعل من الصعب على المهاجمين العثور على شبكتهم اللاسلكية ومعرفة خصائصها الأساسية.
  • 3.2.B.2 يمكن للمنظمات التحكم في اتجاه البث وقوة الإشارة لنقطة الوصول اللاسلكية بحيث لا تمتد الإشارة إلى ما وراء الحيز الفيزيائي الذي يُقصد أن تغطيه نقطة الوصول.
  • 3.2.B.3 يجب على المنظمات تفعيل بروتوكولات التشفير القوية للشبكة اللاسلكية لضمان عدم قراءة الإطارات اللاسلكية بواسطة المهاجمين الذين قد يقومون باقتحامها.
    • WEP و WPS وبروتوكولات التشفير اللاسلكي WPA الأصلية لديها ثغرات معروفة وهي غير آمنة.
    • WPA3 هو حالياً أقوى خوارزمية لتشفير الشبكة اللاسلكية.
  • 3.2.B.4 يمكن للمنظمات تفعيل تصفية MAC لمنع الأجهزة غير المصرح لها من الوصول إلى الشبكة، ويمكنها اشتراط authenticate المستخدمين عند الانضمام إلى الشبكة.

المصدر: وصف دورة وامتحان College Board AP

تبدأ أمنيات الشبكة الجيدة بـسياسات مكتوبة تحدد حدًا أدنى: تحظر سياسة أمان الموجه وسياسة أمان المحول الحسابات المحلية وتتطلب أمان المنفذ؛ وتضع سياسة VPN قواعد المصادقة وتمنع الـتunneling المقسم (split tunneling)؛ وتفرض سياسة الأمان اللاسلكي تشفيرًا قويًا ودخولاً موثقًا.

بالنسبة للشبكات اللاسلكية تحديدًا، تقوم المنظمات بـتعطيل إطارات البث الإعلاني (beacon frames) لجعل الشبكة أصعب في العثور عليها، وتحكم في قوة الإشارة حتى لا تتسرب خارج المبنى، وتمكين التشفير القوي - فـWPA3 هو الأقوى حاليًا، بينما تم اختراق الـWEP القديم والـWPA الأصلي - واستخدام فلترة MAC للسماح فقط للأجهزة المعروفة.

مفردات تدريب
English العربية
split tunneling/splɪt ˈtʌnəlɪŋ/ التنقيب المزدوج
WPA3/ˌdʌbljuː piː eɪ ˈθriː/ WPA3
Network segmentation/ˈnetwɜːk ˌseɡmənˈteɪʃn/ تجزئة الشبكة
subnets/ˈsʌbnets/ شبكات فرعية
screened subnet/skriːnd ˈsʌbnet/ شبكة فرعية محجوبة
3.3

حماية الشبكات: التقسيم

المنهج

هدف التعلم 3.3.A: تحديد تقنيات تقسيم الشبكة.

  • 3.3.A.1 يمكن استخدام مناطق جدار الحماية والقواعد لإنشاء شبكة فرعية محصنة (تُعرف أيضًا بمنطقة غير مسلحة، أو DMZ) — وهي جزء من الشبكة يقع بين الشبكات العامة الخارجية مثل الإنترنت والشبكات الداخلية الخاصة. عادةً ما تكون الشبكة الفرعية المحصنة أقل أمانًا من الشبكات الداخلية الخاصة، وتحتوي عادةً على الموارد التي تتجه نحو الجمهور داخل المؤسسة، لفصلها عن الشبكة الداخلية.
  • 3.3.A.2 يمكن استخدام تقسيم الشبكة الفرعية لإنشاء شبقات فرعية مختلفة بناءً على عنوان IP. إذا تم اختراق جهاز بواسطة مهاجم، يمكن للشبكات الفرعية احتواء الاختراق الأمني لتقليل عدد الأجهزة المكشوفة.
  • 3.3.A.3 يمكن استخدام المفاتيح لإنشاء شبكات افتراضية (VLANs)، والتي تفصل منطقيًا الأجهزة المتصلة فيزيائيًا بالمفاتيح المركزية.

الهدف التعليمي 3.3.B: اشرح لماذا يمكن أن يزيد تقسيم الشبكة من أمن الشبكة.

  • 3.3.B.1 يشير تقسيم الشبكة إلى عملية تقسيم الشبكة إلى أجزاء أصغر معزولة أو شبكات فرعية (subnets).
  • 3.3.B.2 تقسيم الشبكة إلى شبقات فرعية أصغر يعزل حركة مرور الشبكة، مما قد يمنع هجمات موجهة لشبكة فرعية واحدة من التأثير على الأجهزة الموجودة في شبقات فرعية أخرى.
  • 3.3.B.3 يمكن أن يسمح تقسيم الشبكة بتطبيق سياسات وأدوات تحكم أمنية مختلفة على أجزاء مختلفة من الشبكة، مما يتيح إنشاء مناطق أمان عالية ومناطق أمان منخفضة.
  • 3.3.B.4 يمكن أن تمنع الأمان المنفذ على منفذ في المفتاح (Port security on a switch) من غمر عناوين MAC عن طريق تحديد الحد الأقصى لعدد العناوين القابلة للتعيين لأي منفذ مفتاح واحد.

المصدر: وصف دورة وامتحان College Board AP

تقسيم الشبكة يقسم شبكة واحدة إلى أجزاء أصغر ومعزولة (شبكات فرعية). إذا تم اختراق شبكة فرعية واحدة، يتم احتواء الضرر ولا يمكن أن ينتشر.

نمط رئيسي هو الشبكة الفرعية المحجوبة (تُعرف أيضًا بـDMZ). تقع بين الإنترنت العام والشبكة الداخلية الخاصة، وتحتوي على خوادم المنظمة الموجهة للجمهور في منطقة أقل أمانًا - معزولة عن الأنظمة الحساسة الداخلية.

الشبكة الفرعية المحجوبة (DMZ) تضع الخوادم العامة بين جدارين ناريين، بعيدًا عن الشبكة الخاصة

يمكن بناء الأقسام أيضًا باستخدام تقسيم الشبكات (بناءً على عنوان IP) أو VLANs (فصل devices منطقياً على نفس المحول). بعد ذلك يمكن لكل قسم الحصول على سياسته الأمنية الخاصة - مناطق أعلى وأقل أمانًا.

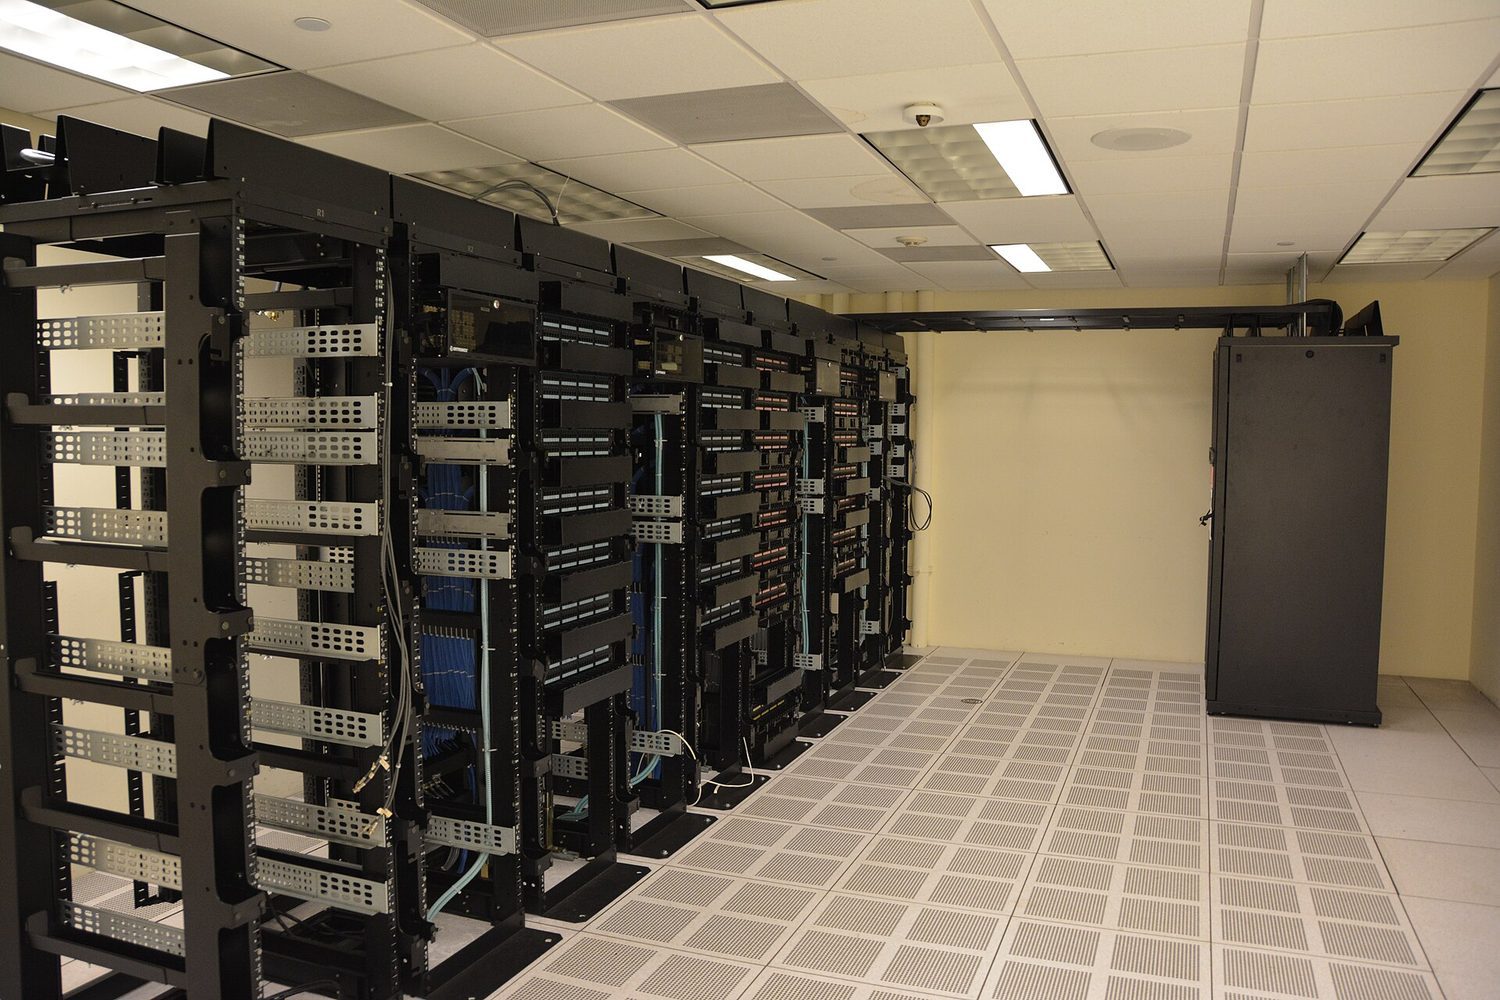
رفوف الخوادم: يفصل تقسيم الشبكة الأنظمة بحيث لا يفتح اختراق واحد كل شيء
مفردات تدريب
English العربية
DMZ/ˌdiː em ˈzed/ DMZ
VLANs/ˈviːlænz/ شبكات VLAN
3.4

حماية الشبكات: الجدران النارية

المنهج

الهدف التعليمي 3.4.A: حدد أنواع جدران الحماية القائمة على الشبكة.

  • 3.4.A.1 يُستخدم جدار الحماية للسماح بحركة المرور عبر الشبكة أو رفضها من وإلى الشبكة. جدار الحماية نفسه هو برنامج يمكن استضافته على جهاز مستقل أو دمجه في جهاز شبكة آخر، مثل الموجه.
  • 3.4.A.2 يقوم جدار الحماية عديم الحالة بفلترة حركة المرور بناءً على المعلومات الموجودة في رؤوس الحزم، مثل عناوين IP والموانئ والبروتوكولات.
  • 3.4.A.3 جدار الحماية ذات الحالة (المعروف أيضًا بالفلترة الديناميكية للحزم) يتتبع حالة اتصالات الشبكة العابرة لجدار الحماية ويمكنه الفلترة وفقًا لقواعد مرتبطة بالاتصال بالإضافة إلى الفلترة التي يقوم بها جدار الحماية عديم الحالة. هذا يسمح بمزيد من التحكم في المحتوى المسموح به داخل وخارج الشبكة.
  • 3.4.A.4 جدار الحماية من الجيل التالي (NGFW) يمتلك قدرات جدران الحماية عديمة الحالة وذات الحالة التقليدية بالإضافة إلى ميزات متقدمة إضافية، مثل منع التسلل وفحص الحزم العميق والفلترة حسب نوع التطبيق.

الهدف التعليمي 3.4.B: اشرح كيف يستخدم جدار الحماية قائمة التحكم في الوصول للسماح بحركة المرور الداخلة أو خروجها من الشبكة أو رفضها.

  • 3.4.B.1 يقوم مسؤولو الشبكة بإنشاء مجموعة من القواعد تسمى قائمة التحكم في الوصول (ACL)، والتي يستخدمها جدار الحماية للسماح بحركة المرور عبر الشبكة الواردة والصادفة أو رفضها.
  • 3.4.B.2 يتم التحقق من قواعد ACL بالتسلسل، وسيتم تنفيذ أول قاعدة تطابق المعايير للبيانات المحددة.
  • 3.4.B.3 ستحدد قائمة التحكم في الوصول النموذجية اتجاه حركة المرور (واردة أو صادفة)، والمعايير المراد الفلترة بناءً عليها (عناوين IP، منفذ منطقي، خدمة، أو تطبيق)، والإجراء المتخذ (السماح أو الرفض).

الهدف التعليمي 3.4.C: حدد الموقع الفعال لجدران الحماية في الشبكة.

  • 3.4.C.1 يجب أن يحتوي كل جزء من أجزاء الشبكة على جدار حماية للتحكم في تدفق البيانات من وإلى ذلك الجزء.
  • 3.4.C.2 قد تختلف احتياجات الأمان لأجزاء الشبكة المختلفة بناءً على البيانات والخدمات الموجودة بداخلها. يمكن ضبط مستوى الأمان لكل جدار حماية بشكل مستقل.
  • 3.4.C.3 يجب أن يكون هناك جدار حماية عند كل نقطة دخول للخارج و exitedness (خروج) للبيانات بين الشبكة الداخلية والإنترنت العام.

الهدف التعليمي 3.4.D: قم بتكوين جدار حماية لإدارة تدفق حركة مرور الشبكة.

  • 3.4.D.1 ستحدد متطلبات جدار الحماية نوع حركة المرور التي يجب السماح بها أو رفضها من أي مصادر أو إلى أي وجهات.
  • 3.4.D.2 يمكن للقواعد المحددة لجدار الحماية السماح بحركة المرور الواردة أو الصادرة أو رفضها بناءً على منفذ المصدر أو الوجهة أو عنوان IP أو الخدمة أو البروتوكول أو التطبيق.
    • أمثلة توضيحية لـ 3.4.D.2:
      • السماح بمنفذ TCP 22 الوارد من ALL؛ (ستسمح هذه القاعدة بجميع حركة مرور TCP الواردة ذات منفذ الوجهة 22، وهو المنفذ المخصص لبروتوكول SSH)
      • رفض منفذ TCP 80 الوارد من 192.168.1.0/24؛ (ستقوم هذه القاعدة برفض حركة مرور TCP الواردة ذات منفذ الوجهة 80 من عناوين IP في نطاق 192.168.1.0-192.168.1.255)
  • 3.4.D.3 يتم تنفيذ القواعد بالتسلسل، وتغيير ترتيب مجموعة من القواعد يمكن أن يغير حركة المرور المسموح بها أو المرفوضة. يجب مراعاة الأولوية عند تحديد أولويات الفلترة عند إنشاء ترتيب القواعد.
    • أمثلة توضيحية لـ 3.4.D.3:
      • ستسمح هذه المجموعة من القواعد بحركة مرور SSH وترفض حركة مرور TCP الواردة الأخرى
      • القاعدة 1: السُمح بحركة مرور TCP 22 الواردة من ALL;
      • القاعدة 2: رُفض حركة مرور TCP الواردة جميعها من ALL;
      • عكس ترتيب تلك القواعد سيؤدي إلى رفض جميع حركة مرور TCP الواردة بما في ذلك حركة مرور SSH.

المصدر: وصف دورة وامتحان College Board AP

*كيف يقرر جدار الحماية

يسمح جدار الحماية أو يمنع حركة المرور الداخلة أو الخارجة من الشبكة. هناك عدة أنواع:

  • غير حاوية للحالة - تصفية العناوين الرئيسية للحزم وحدها (IP، منفذ، بروتوكول).
  • حاوية للحالة - تتبع أيضًا الحالة لكل اتصال للحصول على تحكم أدق.
  • الجيل التالي (NGFW) - تضيف ميزات متقدمة مثل منع الاختراق وفحص الحزم العميق.

يتبع جدار الحماية قائمة التحكم في الوصول (ACL) - مجموعة مرتبة من القواعد. يتم فحص القواعد بترتيبها، والأول الذي يتطابق هو الفائز، لذا فإن ترتيب القواعد يحدد أي حركة مرور تمر. تحدد كل قاعدة اتجاهًا، وشيءً للتصفية به (IP، منفذ، خدمة)، وإجراءً (السماح أو المنع).

جدار الحماية يفحص قائمة ACL الخاصة به من الأعلى إلى الأسفل؛ القاعدة الأولى المتطابقة هي التي تقرر *جدار الحماية يفحص قائمة ACL الخاصة به من الأعلى إلى الأسفل؛ القاعدة الأولى المتطابقة هي التي تقرر

مثال محلول. يمتلك جدار الحماية القاعدة 3: DENY TCP 443 from 192.168.*، والقاعدة 7 في الأسفل: ALLOW TCP 443 from ALL. المستخدم عند 192.168.45.37 لا يمكنه الوصول إلى المنفذ 443 - على الرغم من أن القاعدة 7 ستسمح له - لأن القاعدة 3 تتطابق أولاً، والأول الذي يتطابق هو الفائز. الحل هو نقل قاعدة السماح أعلى المنع. وهذا هو السبب في أن ترتيب القواعد، وليس محتوى القواعد فقط، يحدد ما إذا كانت حركة المرور ستمر أم لا.

تنتمي الجدران النارية إلى كل نقطة يعبر فيها البيانات بين المناطق - عند كل قطعة شبكة وعند كل بوابة للإنترنت العام.

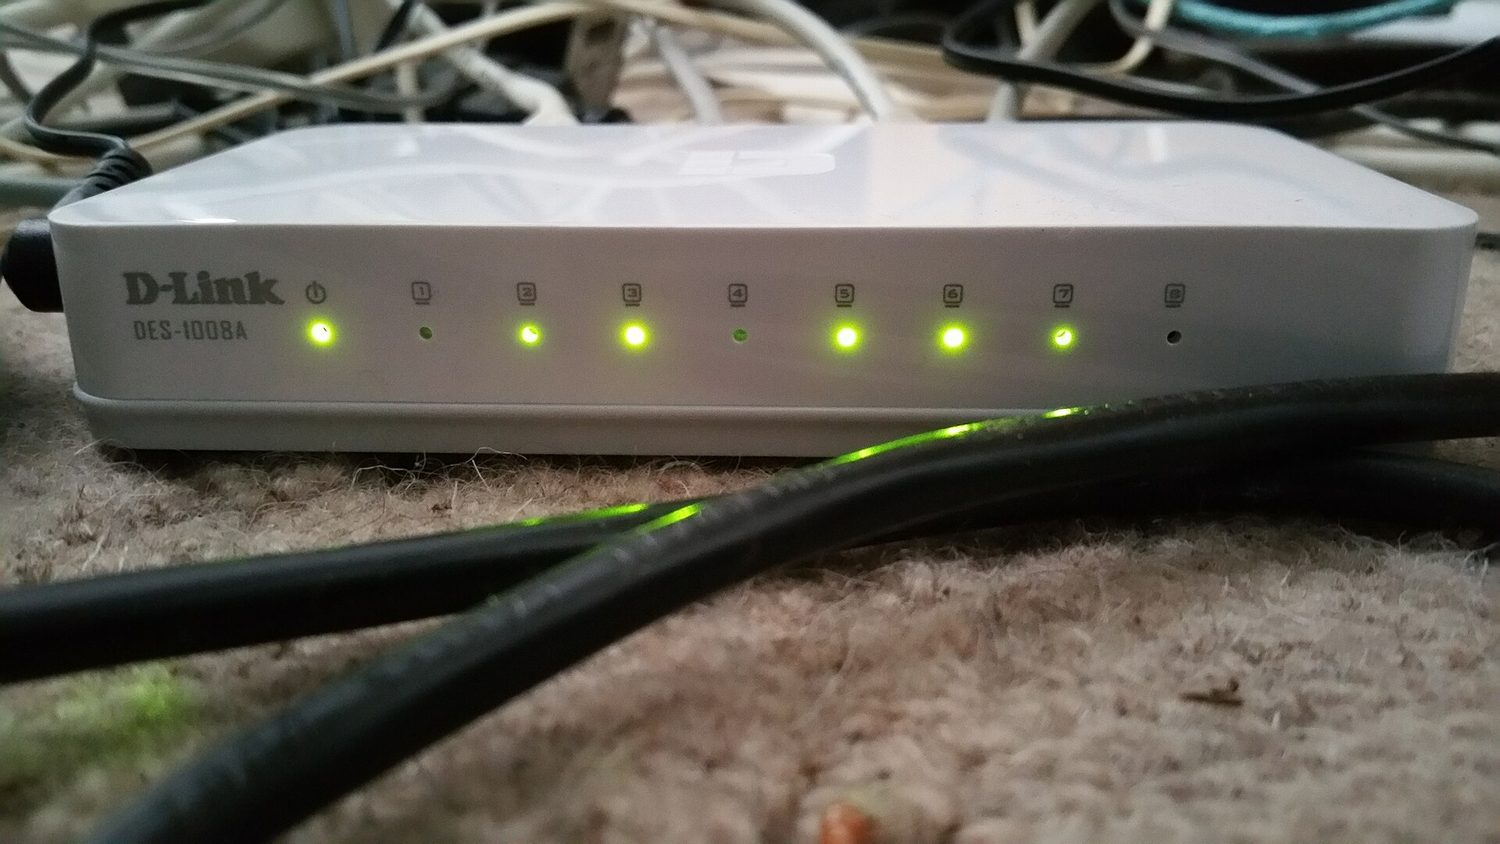
مبدلات شبكية مثبتة في رف مع الكثير من كابل إيثرنت *عتاد شبكي حقيقي: جدار الحماية هو جهاز (أو برنامج) يقع حيث يلتقي هذه الكابلات بالعالم الخارجي

مفردات تدريب
English العربية
firewall/ˈfaɪəwɔːl/ جدار حماية
Stateless/ˈsteɪtləs/ بدون حالة
Stateful/ˈsteɪtfl/ ذو حالة
access control list (ACL)/ˈækses kənˈtrəʊl lɪst/ قائمة التحكم في الوصول (ACL)
log files/lɒɡ faɪlz/ ملفات السجلات
network intrusion detection system (NIDS)/ˈnetwɜːk ɪnˈtruːʒn dɪˈtekʃn ˈsɪstəm/ نظام كشف التسلل الشبكي (NIDS)
network intrusion prevention system (NIPS)/ˈnetwɜːk ɪnˈtruːʒn prɪˈvenʃn ˈsɪstəm/ نظام منع التسلل الشبكي (NIPS)
security information and event management (SIEM)/sɪˈkjʊərɪti ˌɪnfəˈmeɪʃn ænd ɪˈvent ˈmænɪdʒmənt/ إدارة معلومات وأحداث الأمن السيبراني (SIEM)
Signature-based/ˈsɪɡnɪtʃə beɪst/ قائم على العلامات
Anomaly-based/əˈnɒməli beɪst/ قائم على الشذوذ
baseline/ˈbeɪslaɪn/ الخط الأساسي
network-based indicators of compromise/ˈnetwɜːk beɪst ˈɪndɪkeɪtəz ɒv ˈkɒmprəmaɪz/ مؤشرات التعرض للاختراق القائمة على الشبكة
probabilistic/ˌprɒbəbɪˈlɪstɪk/ احتمالي
threshold/ˈθreʃəʊld/ عتبة
alert fatigue/əˈlɜːt fəˈtiːɡ/ إرهاق التنبيهات
3.5

اكتشاف هجمات الشبكة

المنهج

الهدف التعليمي 3.5.A: حدد أنواع أدوات الأمن الآلية المستخدمة لاكتشاف هجمات الشبكة.

  • 3.5.A.1 تقوم أدوات الكشف الآلي بتحليل البيانات المجمعة من شبكة المنظمة وأجهزتها، مثل المفاتيح والموجهات والخوادم وجدران الحماية وأجهزة كمبيوتر المستخدمين. غالبًا ما يتم جمع هذه البيانات في ملف سجل.
  • 3.5.A.2 نظام كشف التسلل في الشبكة (NIDS) هو أداة آلية تحلل البيانات لتحديد ما إذا كانت نشاط ضار يحدث على الشبكة. عند اكتشاف هجوم، فإنه ينشئ تنبيهًا.
  • 3.5.A.3 نظام منع اختراق الشبكة (NIPS) هو أداة آلية تحلل البيانات لتحديد ما إذا كان هناك نشاط ضار على الشبكة، تماماً مثل نظام كشف الاختراقات (IDS). يمكن لنظام NIPS أيضاً التخفيف من هجمات أو إيقافها عن طريق إغلاق المنافذ، أو حظر عناوين IP أو MAC محددة، أو رفض بروتوكولات معينة.
  • 3.5.A.4 نظام إدارة المعلومات والأحداث الأمنية (SIEM) يجمع ويحلل البيانات من مصادر متعددة (بما في ذلك جدران الحماية، وأنظمة كشف/منع الاختراقات NIDS/NIPS، وسجلات الأجهزة، وسجلات التطبيقات) للكشف عن أنماط قد تشير إلى هجوم سيبراني ورفع تنبيه في حال اكتشاف هجوم محتمل. يقوم محللو الأمن بتحليل التنبيهات لتحديد ما إذا كانت تمثل تهديداً حقيقياً واتباع الإجراءات التشغيلية القياسية لحل التنبيه أو تصعيده.

الهدف التعليمي 3.5.B: اشرح كيف يمكن للمنظمات الاستفادة من الذكاء الاصطناعي (AI) لتعزيز الكشف عن التهديدات والاستجابة لها.

  • 3.5.B.1 تسجل أجهزة الحاسوب كل إجراء يتخذه المستخدمون. وتسجل جدران الحماية، وأنظمة كشف الاختراقات (IDS)، وأنظمة منعها (IPS)، وأجهزة الاستشعار الشبكية الأخرى جميع حركة المرور المارة عبر نقاط مختلفة في الشبكة. تقوم شبكات المنظمات المتوسطة بتسجيل ملايين (أو حتى عشرات الملايين) من نقاط البيانات يومياً. ولا يستطيع أي فريق بشري كبير تحليل هذه الكمية الهائلة من البيانات.
  • 3.5.B.2 تقوم فرق الكشف عن التهديدات بإنشاء خوارزميات ذكاء اصطناعي لتحليل كميات كبيرة من البيانات وتصنيف أنماطها على أنها ضارة أو عادية.
  • 3.5.B.3 تعتمد نماذج الذكاء الاصطناعي للكشف عن التهديدات على حسابات احتمالية؛ حيث تقدم نسبة مئوية تشير إلى احتمالية كون الشيء ضاراً.
  • 3.5.B.4 تحدد المنظمات عتباتها الخاصة لحد نسبة الاحتمالية التي تستدعي إصدار تنبيه عند وجود تهديد. وإذا كانت العتبة مرتفعة جداً، قد تفوت الهجمات الحقيقية دون أن تُكتشف؛ أما إذا كانت منخفضة جداً، فإن فريق الأمن سيكون غارقاً في التنبيهات الخاطئة.

الهدف التعليمي 3.5.C: حدد طريقة لكشف الشبكة.

  • 3.5.C.1 حجم حركة مرور الشبكة هو معيار لتحديد طريقة الكشف. يكون الكشف القائم على التواقيع أكثر كفاءة للشبكات ذات حجم حركة المرور العالي. يقارن الكشف القائم على التواقيع بيانات الكشف بقاعدة بيانات لمؤشرات الاختراق المعروفة (IoCs)، تسمى التواقيع. يجب تحديث قواعد التواقيع بمؤشرات الاختراق الخاصة بأحدث الهجمات. يعمل الكشف القائم على التواقيع بسرعة أكبر من الكشف القائم على الانحرافات.
  • 3.5.C.2 انتظام أنماط حركة مرور الشبكة هو معيار لتحديد طريقة الكشف. يكون الكشف القائم على الانحرافات الأكثر فعالية على الشبكات ذات الأنماط المنتظمة لحركة المرور. يقارن الكشف القائم على الانحرافات بيانات الكشف بسجل قياسي للأنشطة المسجلة. يجب تسجيل السجلات القياسية على أنظمة غير مخترقة لتحديد أنواع وحجم البيانات المتوقعة. يُصدر الكشف القائم على الانحرافات تنبيهاً أو إجراءً عند تسجيل أنواع بيانات أو أحجام خارج نطاق التحمل المحدد. يعتمد الكشف القائم على الانحرافات على الأنماط المنتظمة في حركة مرور الشبكة لاكتشاف أنماط الحركة غير الطبيعية.
  • 3.5.C.3 درجة حساسية أو أهمية الشبكة هي معيار لتحديد طريقة الكشف. من المرجح أن تتبنى الشبكات التي تحتوي على بيانات أو خدمات أكثر حساسية أو أهمية نهجاً هجيناً. يجمع الكشف الهجين بين الكشف القائم على التواقيع والكشف القائم على الانحرافات. يعد الكشف الهجين أغلى تكلفة من استخدام الكشف القائم على التواقيع أو الانحرافات بشكل منفصل، وتنتج نماذج الكشف الهجين تنبيهات أكثر.
  • 3.5.C.4 احتمالية وقوع هجمات جديدة على الشبكة هو معيار لتحديد طريقة الكشف. لا يمكن للكشف القائم على التواقيع اكتشاف هجوم جديد. عندما تشك المنظمة في أن المهاجمين قد يحاولون شن هجوم جديد على الشبكة، يكون الكشف القائم على الانحرافات هو الطريقة المفضلة إذا كانت تكلفة الكشف الهجين باهظة للغاية.

الهدف التعليمي 3.5.D: قيّم تأثير طريقة كشف الشبكة.

  • 3.5.D.1 سرعة الكشف هي عامل في تقييم تأثير طريقة كشف الشبكة. يتيح الكشف الأسرع استجابة أسرع. تكون طرق الكشف القائم على التواقيع أسرع من طرق الكشف القائم على الانحرافات، خاصة على الشبكات ذات حجم حركة المرور العالي.
  • 3.5.D.2 التكلفة هي عامل في تقييم تأثير طريقة كشف الشبكة. يجب أن تكون أدوات الكشف والتكاليف الجارية ضمن الميزانية. تتطلب أنظمة الكشف القائم على الانحرافات عتاداً أكثر تكلفة للعمل مقارنة بالكشف القائم على التواقيع. يعد الكشف الهجين الخيار الأغلى لأنه يجمع بين طريقي الكشف القائم على الانحرافات والتواقيع.
  • 3.5.D.3 معدل الإيجابية الخاطئة هو عامل في تقييم تأثير طريقة كشف الشبكة. يمتلك الكشف القائم على التواقيع تقريباً لا إيجابية خاطئة. بينما سيكون للكشف القائم على الانحرافات أو الهجين معدلات أعلى للإيجابية الخاطئة. تشمل آثار معدلات الإيجابية الخاطئة المرتفعة ما يلي:
    • يتم تخصيص الوقت والموارد للتحقيق في التنبيهات المتعلقة بأنشطة غير ضارة.
    • إرهاق التنبيهات هو حالة تحدث عندما يعتاد المستجيبون على الإيجابيات الخاطئة ويأخذون التنبيهات بجدية أقل لأنهم يفترضون مسبقاً أنها إيجابية خاطئة قبل التحقق منها.
  • 3.5.D.4 معدل السلبية الخاطئة هو عامل في تقييم تأثير طريقة كشف الشبكة. يحدث الخطأ السلبي عندما يتمكن المهاجم من تجاوز نظام الكشف. systems الكشف القائم على التواقيع أسهل في التجاوز من الأنظمة القائمة على الانحرافات أو الهجينة. يمكن أن تؤدي الأخطاء السلبية إلى تسبب المهاجمين في خسائر أو أضرار أو اضطراب أو تدمير للبيانات والأنظمة.

الهدف التعليمي 3.5.E: طبق تقنيات الكشف لتحديد مؤشرات هجمات الشبكة من خلال تحليل ملفات السجلات.

  • 3.5.E.1 يمكن الكشف عن هجمات التوأم الشرير من خلال المسح المنتظم لمعرفات مجموعة الخدمة (SSIDs) التي تبدو مشبوهة أو مشابهة لمعرفات المجموعة المحلية الشرعية. يمكن استخدام مثلث الإشارة لتحديد موقع وإيقاف نقطة وصول تبث شبكة توأم شرير.
  • 3.5.E.2 يمكن الكشف عن هجمات التشويش من خلال إدراك عدم قدرة أي أجهزة لاسلكية في مساحة فيزيائية محددة على الاتصال بشبكة لاسلكية، ومن خلال المسح للضوضاء الكهرومغناطيسية (EM) ضمن نطاق اللاسلكي.
  • 3.5.E.3 يمكن الكشف عن هجمات تسميم ARP من خلال مراقبة حركة مرور الشبكة بحثًا عن رسائل ARP غير اعتيادية (خاصة حزم ARP ذات عنوان MAC مكرر) وفحص جدول ARP على البوابة الافتراضية.
  • 3.5.E.4 يمكن الكشف عن هجمات طمس MAC من خلال مراقبة حركة مرور الشبكة بحثًا عن ارتفاع مفاجئ وغير متوقع في إطارات الإيثرت넷 ذات عناوين MAC مختلفة، وفحص جدول عناوين MAC على المحول.
  • 3.5.E.5 هجمات تسميم DNS يصعب كشفها. ومع ذلك، إذا شهدت موقع إلكتروني لمنظمة انخفاضًا مفاجئًا وغير مبرر آخر في حركة المرور، فيجب فحص سجلات DNS باعتبارها سببًا محتملاً.
  • 3.5.E.6 يمكن الكشف عن هجمات Smurf من خلال مراقبة حركة مرور الشبكة بحثًا عن زيادة مفاجئة في طلبات ICMP المرسلة إلى عنوان البث الخاص بالشبكة.
  • 3.5.E.7 تُكتشف مؤشرات الخطر القائمة على الشبكة عند تحليل حركة مرور الشبكة، وغالبًا ما تكون على شكل ملفات التقاط الحزم. يمكن العثور على المؤشرات في عنايف IP المصدر والوجهة، والمنافذ، والبروتوكولات. وتشمل هذه:
    • الاتصالات بعنايف IP خبيثة معروفة
    • مسوحات الشبكة غير المصرح بها
    • قفزات غير معتادة أو بطء في حركة مرور الشبكة
    • عدم تطابق حركة المرور بين المنافذ والتطبيقات

المصدر: وصف دورة وامتحان College Board AP

عند فشل الوقاية،takes over الاكتشاف. تقرأ الأدوات الآلية ملفات السجل التي تسجل نشاط الشبكة:

  • نظام كشف اختراق الشبكة (NIDS) يحلل حركة المرور ويرفع تنبيهًا، لكنه لا يحجب؛
  • نظام منع اختراق الشبكة (NIPS) يمكنه أيضًا وقف هجوم عن طريق إغلاق المنافذ أو حظر العناوين؛
  • نظام إدارة معلومات وأحداث الأمن السيبراني (SIEM) يجمع البيانات من مصادر متعددة لاكتشاف الأنماط.

هناك طريقتان للاكتشاف. يعتمد الكشف القائم على البصمة على مقارنة حركة المرور بقاعدة بيانات لـبصمات الهجمات المعروفة - سريع ومنخفض في التنبيهات الوهمية، لكنه أعمى تجاه الهجمات الجديدة تمامًا. يعتمد الكشف القائم على الشذوذ على مقارنة حركة المرور بـخط أساس طبيعي ويحدد أي شيء غير معتاد - يمكنه التقاط هجمات جديدة ولكنه يتطلب موارد أكثر ويرفع تنبيهات وهمية أكثر. نهج هجين يجمع الاثنين معًا.

باستخدام حركة المرور المُلتقطة (ملفات التقاط الحزم)، يبحث المحللون عن مؤشرات compromise القائمة على الشبكة في عناوين IP المصدر والوجهة والمنافذ والبروتوكولات. أربعة شائعة منها: الاتصالات إلى عناوين IP خبيثة معروفة، مسح شبكي غير مصرح به (طرف غريب يختبر منافذك)، ارتفاعات أو بطءات غير طبيعية في حركة المرور، وعدم تطابق حركة التطبيق والمنفذ (على سبيل المثال، حركة مرور غير ويب تتدفق عبر المنفذ 80). تكمل هذه مؤشرات القائمة على المضيف والملف والسلوك التي تسجيلها جهاز واحد.

الذكاء الاصطناعي، والعوائق، وإرهاق التنبيهات

تسجل الشبكة المتوسطة ملايين الأحداث يوميًا - أكثر بكثير مما يمكن لأي فريق قراءته - لذلك تدرب المنظمات نماذج ذكاء اصطناعي لفرز الأنماط المحتملة الخبيثة عن تلك الطبيعية. هذه النماذج احتمالية: بدلاً من نعم/لا، تحصل كل حدث على نسبة مئوية لاحتمالية أن تكون خبيثة.

تضع المنظمة بعد ذلك عتبة - وهي احتمالية إطلاق الإنذار - وتُعدّ هذه الاختيار مفاضلة حقيقية:

  • إذا وضعت العتبة مرتفعة جداً، فإن الهجمات الحقيقية ستتمر بدون اكتشاف;
  • إذا وضعتها منخفضة جداً، فستكون الفريق مذعوراً من كثرة التنبيهات الكاذبة.

كثرة التنبيهات الكاذبة تُسبب إرهاق التنبيهات: يصبح المستجيبون معتادين على الإيجابيات الكاذبة لدرجة أنهم يفترضون أن التنبيه كاذب قبل التحقق منه - لذا، عندما تأتي هجمة حقيقية أخيراً، يتم تجاهلها. ولهذا السبب تحديداً انخفاض معدل الإيجابيات الكاذبة مهم: حيث أن الكشف القائم على التواقيع لا يحتوي تقريباً عليها، بينما يتنازل الكشف القائم على الشذوذ والكشف الهجين عن معدل أعلى للإيجابيات الكاذبة مقابل القدرة على رصد الهجمات الجديدة.

الكشف القائم على التواقيع يطابق الهجمات المعروفة؛ الكشف القائم على الشذوذ يحدد الانحرافات عن النمط الطبيعي
3.5

نصائح للامتحان

  • بالنسبة لأسئلة جدار الحماية وقوائم التحكم بالوصول (ACL)، اقرأ القواعد من الأعلى إلى الأسفل وتوقف عند أول تطابق - فالقاعدة المنفرة (Deny) الموجودة فوق قاعدة السماح (Allow) تمنع حركة المرور حتى لو كانت هناك قاعدة سماح موجودة أسفلها.
  • اربط كل هجوم بـ علامته المميزة: تسميم ARP = عنوان IP واحد مع عناوين MAC اثنين؛ غرق MAC = ارتفاع مفاجئ في عناوين MAC الجديدة؛ تسميم DNS = انخفاض غير مبرر في حركة مرور الويب.
  • اقرأ لقطات الحزم (Packet captures) للبحث عن مؤشرات الاختراق القائمة على الشبكة: عناوين IP خبيثة معروفة، مسحات غير مصرح بها، ذروة/انخفاض في حركة المرور، وحركة مرور بين المنافذ والتطبيقات غير متطابقة.
  • قم بتشغيل فحاصات الثغرات للعثور على الضعف المعروف بشكل استباقي، وأصلح النتائج ذات الأولوية الأعلى أولاً.
  • القائم على التواقيع = سريع، قليل من الإيجابيات الكاذبة، يفوت الهجمات الجديدة (زيادة في السلبيات الكاذبة)؛ القائم على الشذوذ = يرصد الهجمات الجديدة، تكلفته أعلى، أكثر إيجابيات كاذبة. احفظ هذه المفاضلة.
  • الشبكة الفرعية المحصنة / منطقة الخدمة المحايدة (DMZ) تستضيف الخوادم الموجهة للعامة بين الإنترنت والشبكة الخاصة - اذكر هذا المصطلح كلما طُلب منك فصل الخدمات العامة عن البيانات الداخلية.
  • WPA3 هو التشفير اللاسلكي القوي؛ بينما WEP وWPA الأصلي غير آمنين.

دروس تفاعلية حول هذا الموضوع

ا-working عليه خطوة بخطوة، مع تمارين تحقق فوري.

أوراق الامتحانات السابقة

المزيد من المواضيع في الأمن السيبراني (AP)

تسجيل الدخول أو إنشاء حساب

IGCSE, A-Level & AP