Passwords and authentication · Mots de passe et authentification
Proving who you are
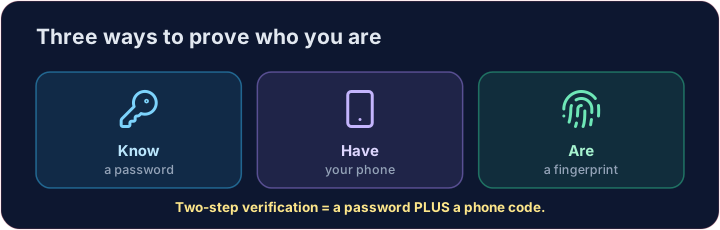
- Authentication means proving you are who you claim to be. There are three classic ways:
- Something you know (a password), something you have (a phone), something you are (a fingerprint).
Prouver qui vous êtes
- Authentification signifie prouver que vous êtes bien celui que vous prétendez être. Il existe trois méthodes classiques :
- Quelque chose que vous connaissez (un mot de passe), quelque chose que vous possédez (un téléphone), quelque chose que vous êtes (empreinte digitale).
Stronger logins
- Biometrics — fingerprints or face scans; hard to steal, but not perfect.
- Two-step verification (2FA) — a password plus a one-time code sent to your phone.
- Even if an attacker steals your password, 2FA stops them logging in.
Connexions plus sûres
- Biometrie — empreintes digitales ou scans faciaux ; difficile à voler, mais pas parfait.
- Vérification en deux étapes (2FA) — un mot de passe plus un code à usage unique envoyé à votre téléphone.
- Même si un attaquant vole votre mot de passe, la 2FA l'empêche de se connecter.
What makes a password strong?
- Length beats everything. Each extra character multiplies the guesses an attacker needs.
- A mix of letters, digits, and symbols helps — but a long passphrase like
correct horse battery stapleis both strong and memorable.
Qu'est-ce qui rend un mot de passe fort ?
- La longueur prime sur tout. Chaque caractère supplémentaire multiplie le nombre d'essais nécessaires à l'attaquant.
- Un mélange de lettres, de chiffres et de symboles aide — mais une phrase de passe longue comme
correct horse battery stapleest à la fois solide et facile à retenir.
Build a checker
- Below, write a tiny rule: a password is "strong" only if it is long enough and has a digit.
- Real checkers also reject common passwords like
123456andpassword.
Covers: IGCSE 5.3 (authentication), A-Level 6.1, AP CSP Big Idea 5.
Construire un vérificateur
- En dessous, écrivez une petite règle : un mot de passe est "fort" uniquement s'il est assez long et contient un chiffre.
- Les vérificateurs réels rejettent aussi les mots de passe courants comme
123456etpassword.
Couvre : IGCSE 5.3 (authentification), A-Level 6.1, AP CSP Grande Idée 5.
Common mistakes
- Long and unique beats short, complex, but reused.
- Two-factor authentication adds a second, different check.
Erreurs courantes
- Long et unique l'emporte sur court, complexe mais réutilisé.
- L'authentification à deux facteurs ajoute une seconde vérification différente.
Write a simple strength checker. A password is strong if it is at least 8 characters AND contains a digit; otherwise weak. Print the right word for the given password. · Écrivez un simple vérificateur de force. Un mot de passe est strong s'il fait au moins 8 caractères ET contient un chiffre ; sinon weak. Imprimez le bon mot pour le mot de passe donné.
Click Run to see the output here. · Cliquez sur Exécuter pour voir le résultat ici.
Real checkers also reject common passwords. Improve the rule: if the password is in the common list it is weak no matter what; otherwise apply the old rule (length ≥ 8 AND a digit). Print the verdict. · Les vrais vérificateurs rejettent aussi les mots de passe courants. Améliorez la règle : si le mot de passe est dans la liste common, il est weak peu importe quoi ; sinon appliquez l'ancienne règle (longueur ≥ 8 ET un chiffre). Imprimez le verdict.
Click Run to see the output here. · Cliquez sur Exécuter pour voir le résultat ici.