Attacks and brute force · Attaques et force brute
How attackers get in
- Beyond malware, attackers use direct attacks. The exam lists several:
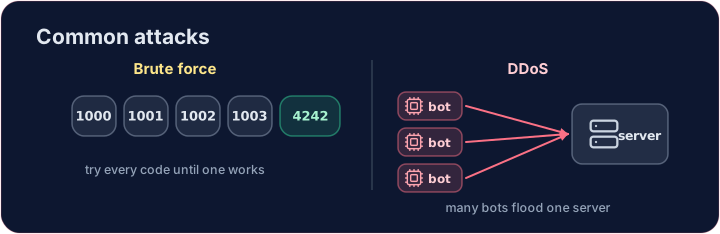
- Brute-force attack — trying every possible password until one works.
- Hacking — gaining access without permission, often through a weakness.
Comment les attaquants entrent
- Au-delà du malware, les attaquants utilisent des attaques directes. L'examen en liste plusieurs :
- Attaque par force brute — essayer tous les mots de passe possibles jusqu'à ce qu'un fonctionne.
- Hacking — obtenir un accès non autorisé, souvent via une faille.
Attacks on the network
- Data interception — "listening in" on data as it travels, to steal it (a packet sniffer).
- Denial of Service (DoS) — flooding a server with so many requests that it cannot serve real users.
- A DDoS does this from thousands of machines at once, so it is hard to block.
Attaques sur le réseau
- Interception de données — « écouter » les données en transit pour les voler (un analyseur de paquets).
- Déni de service (DoS) — inonder un serveur de tellement de demandes qu'il ne peut plus servir les utilisateurs légitimes.
- Un DDoS fait cela à partir de milliers de machines en même temps, ce qui le rend difficile à bloquer.
Why short passwords fail
- A 4-digit PIN has only 10,000 combinations. A computer tries millions per second.
- Below, brute-force a PIN by trying every value — then notice how a longer password would have far more combinations.
Pourquoi les mots de passe courts échouent
- Un code PIN à 4 chiffres n'a que 10,000 combinaisons. Un ordinateur en essaie des millions par seconde.
- Ci-dessous, effectuez une attaque par force brute sur un PIN en essayant chaque valeur — puis remarquez à quel point un mot de passe plus long aurait beaucoup plus de combinaisons.
The lesson
- Each extra character multiplies the number of guesses needed.
- That is why length is the single most powerful thing about a password — more on that soon.
Covers: IGCSE 5.3 (brute-force, hacking, interception, DDoS).
La leçon
- Chaque caractère supplémentaire multiplie le nombre d'essais nécessaires.
- C'est pourquoi la longueur est la caractéristique la plus puissante d'un mot de passe — nous y reviendrons bientôt.
Couvre : IGCSE 5.3 (Force brute, hacking, interception, DDoS).
Common mistakes
- A brute-force attack tries every combination — a longer password makes it far slower.
- Rate-limiting and account lockouts help defend against it.
Erreurs courantes
- Une attaque par force brute teste chaque combinaison — un mot de passe plus long la ralentit considérablement.
- La limitation de fréquence et le verrouillage des comptes aident à se défendre contre elle.
A 4-digit PIN has only 10000 possibilities — a computer can try them all in an instant. Loop through range(10000) and · et print the value that equals the secret, then stop. · Un code PIN à 4 chiffres n'a que 10000 possibilités — un ordinateur peut tout essayer instantanément. Bouclez sur range(10000) et print la valeur qui correspond au secret, puis arrêtez.
Click Run to see the output here. · Cliquez sur Exécuter pour voir le résultat ici.
See why length · longueur wins. A lowercase-letters password has 26 ** length combinations. Print the number of combinations for length 4, then for length 8 — watch it explode. · Voyez pourquoi la longueur gagne. Un mot de passe en lettres minuscules a 26 ** length combinaisons. Imprimez le nombre de combinaisons pour la longueur 4, puis pour la longueur 8 — watch it explode.
Click Run to see the output here. · Cliquez sur Exécuter pour voir le résultat ici.