AP Cybersecurity cubre la tríada CIA, las amenazas y vulnerabilidades, el control de acceso y autenticación, la criptografía, la seguridad en redes, el software seguro, la respuesta a incidentes y las políticas, leyes y ética de seguridad. Es un curso nuevo, por lo que no existen exámenes publicados aún y el Documento del Curso y Examen es la autoridad sobre qué es examinable.
El razonamiento es defensivo. Una pregunta suele ser "aquí hay un sistema, ¿qué podría salir mal y qué harías al respecto" — lo cual requiere una amenaza nombrada, un control nombrado y una razón por la que el control aborda dicha amenaza.
Aprende el vocabulario con precisión.La autenticación no es la autorización; el hash no es la cifrado; una vulnerabilidad no es una amenaza. Estas distinciones son sobre las que se construyen las preguntas.
Las notas siguen el CED a través de amenazas, criptografía, redes y defensa, con ejemplos prácticos que puedes probar en el navegador. Dado que el curso es nuevo, la biblioteca contiene las preguntas de muestra publicadas hasta ahora en lugar de una serie de exámenes anteriores.
Objetivo de aprendizaje 1.1.A: Identificar indicadores comunes de tácticas de ingeniería social.
1.1.A.1 Los ataques de ingeniería social emplean tácticas psicológicas para manipular a los usuarios con el fin de que revelen información sensible (elicitación), descarguen un archivo malicioso o hagan clic en un enlace malicioso. La ingeniería social puede realizarse presencialmente, pero a menudo se lleva a cabo por correo electrónico, mensaje de texto o a través de mensajes en redes sociales.
1.1.A.2 Los adversarios suelen utilizar tácticas psicológicas como la intimidación y la urgencia para alcanzar sus objetivos. La intimidación ocurre cuando un adversario amenaza a un objetivo con consecuencias negativas si no cumple. La urgencia se produce cuando un adversario crea razones por las cuales un objetivo debe actuar rápidamente.
Objetivo de aprendizaje 1.1.B: Explicar cómo las tácticas de ingeniería social influyen en las víctimas para que realicen una acción deseada.
1.1.B.1 Las tácticas de ingeniería social se basan en principios psicológicos comunes que influyen en el comportamiento humano.
1.1.B.2 La intimidación aprovecha la aversión natural humana hacia las consecuencias negativas. Al llamar la atención sobre posibles consecuencias negativas, los adversarios utilizan el miedo para incitar a los objetivos a actuar.
1.1.B.3 La urgencia explota la respuesta natural humana a reaccionar rápidamente ante necesidades con límite de tiempo. Cuando los objetivos detectan un sentido de urgencia en un mensaje, sienten presión para responder o actuar rápidamente, lo cual puede impedirles tomarse el tiempo para considerar si una acción es razonable o segura.
Objetivo de aprendizaje 1.1.C: Describir los posibles impactos para las víctimas de ataques de ingeniería social.
1.1.C.1 Las víctimas pueden proporcionar a un adversario información personal que podría conducir a suplantación de identidad, como nombre, número de teléfono, dirección, lugar de trabajo, nombres de mascotas o fecha de nacimiento. Este tipo de información, y similares, suele utilizarse en sitios web como preguntas de seguridad para verificar la identidad de un usuario.
1.1.C.2 Las víctimas pueden proporcionar a un adversario información segura, como una contraseña de un solo uso (OTP) o código de inicio de sesión de autenticación, lo que podría permitir al adversario iniciar sesión en un servicio en nombre de la víctima.
1.1.C.3 Las víctimas pueden descargar malware o hacer clic en un enlace que instale malware en su dispositivo, robe información de su navegador web o los redirija a un sitio web donde sus credenciales de inicio de sesión puedan ser capturadas por un adversario.
Fuente: College Board AP Course and Exam Description
Phishing: how a fake email steals a password
La parte más débil de cualquier sistema informático suele ser el humano que lo usa. La ingeniería social es el arte de engañar a las personas para que violen la seguridad: revelar una contraseña, abrir un archivo malicioso o hacer clic en un enlace peligroso. El atacante (los llamamos adversarios) no necesita romper el código; solo necesita engañar a una persona.
La mayoría de la ingeniería social ocurre por correo electrónico, mensaje de texto o redes sociales, aunque también puede ocurrir en persona o por teléfono. El objetivo es la elicitación - obtener información sensible de alguien sin que se den cuenta.
Adversaries lean on two powerful feelings:
Intimidation (恐吓) - the adversary threatens a bad result if you do not obey. Fear pushes you to act.
Urgencia - el adversario inventa un plazo límite ("responda en la próxima hora o su cuenta se cerrará"). Cuando nos sentimos presionados, dejamos de pensar cuidadosamente sobre si una acción es segura.
La ingeniería social usa presión psicológica para hacer que una víctima actúe antes de pensar
El impact (影响) on a victim can be serious. They might reveal personal details (name, address, pet's name, birthday) that are later used to answer security challenge questions (安全问题) and impersonate (冒充) them. They might hand over a one-time password (OTP) (一次性密码), letting the adversary log in as them. Or they might download malware (恶意软件) that steals data from their browser.
Ejemplo resuelto. Un correo electrónico de phishing dice: "Más del 90% del personal ya ha verificado su cuenta - confirma la tuya en la próxima hora o pierde el acceso a la nómina." Dos tácticas están apiladas aquí. "En la próxima hora" es urgencia (un plazo que te apresura), y "más del 90% del personal ya ha" es consenso (presión social para seguir a la multitud). Nombrar cada táctica - no solo llamar al correo electrónico "sospechoso" - es exactamente lo que una respuesta de examen necesita.
Explorar
¿Qué táctica de ingeniería social es esta?
La intimidación amenaza daño, la urgencia inventa un plazo final, el consenso afirma que todos los demás lo están haciendo, y la autoridad finge tener poder sobre ti.
Objetivo de aprendizaje 1.2.A: Identificar signos comunes de un ataque a una contraseña.
1.2.A.1 En un ataque de contraseña en línea, los adversarios intentan iniciar sesión en un dispositivo o servicio utilizando contraseñas comunes, patrones de contraseñas frecuentes o contraseñas robadas.
1.2.A.2 Los signos de un ataque de contraseña en línea incluyen:
Muchos intentos fallidos de inicio de sesión en un período corto de tiempo
Intentos de inicio de sesión en horarios inusuales
Intentos de inicio de sesión desde dispositivos desconocidos
Objetivo de aprendizaje 1.2.B: Explicar cómo los adversarios se aprovechan de una autenticación débil.
1.2.B.1 Muchas personas utilizan patrones comunes al crear contraseñas, tales como:
Comenzar la contraseña con una o dos palabras, agregar un número de dos dígitos (que a menudo representa un año) y colocar un carácter especial al final
Incluir nombres de familiares o mascotas en sus contraseñas
Incluir fechas de significado personal en sus contraseñas
1.2.B.2 Los adversarios a menudo construyen un diccionario de posibles contraseñas basado en información personal recopilada sobre un objetivo (p. ej., fecha de nacimiento, aniversario, nombres de mascotas y familiares) y utilizan una herramienta automatizada para enviar las contraseñas potenciales.
Objetivo de aprendizaje 1.2.C: Explicar cómo fortalecer la autenticación.
1.2.C.1 Los usuarios deben crear contraseñas largas, aleatorias y únicas. Se puede utilizar un gestor de contraseñas para generar y almacenar contraseñas fuertes, o el usuario puede crear frases de paso largas y únicas para sus cuentas.
1.2.C.2 Al crear contraseñas, los usuarios deben evitar nombres, fechas u otras palabras o números de significado personal.
1.2.C.3 Cuando esté disponible, los usuarios deben habilitar la autenticación multifactor (MFA), lo que requerirá que el usuario proporcione una prueba adicional de identidad —como un código de un solo uso— además de la contraseña como una capa extra de seguridad.
Fuente: College Board AP Course and Exam Description
Una clave de seguridad de hardware: la autenticación fuerte reduce el daño cuando una contraseña es robada mediante phishing
Un ataque de contraseña es cualquier intento de iniciar sesión usando contraseñas adivinadas o robadas. En un ataque de contraseña en línea, el adversario intenta contraseñas contra una página de inicio de sesión real. Las señales de advertencia son visibles en los registros:
many failed logins in a short time,
login attempts at unusual hours,
login attempts from unknown devices.
Los adversarios tienen éxito porque las personas eligen contraseñas débiles. Los patrones comunes incluyen una palabra más un año de dos dígitos más un carácter especial (como Summer24!), o el nombre de una mascota o familiar. Debido a que estos patrones son tan comunes, un adversario puede construir un diccionario de contraseñas probables basadas en la información recopilada sobre usted y permitir que una herramienta automática intente cada una.
To make authentication (身份验证) stronger:
Create passwords that are long, random, and unique - a password manager (密码管理器) can generate and store them for you.
Evita nombres, fechas y palabras con significado.
Turn on multifactor authentication (MFA) (多因素身份验证), which asks for extra proof (like a texted code) on top of the password.
Objetivo de aprendizaje 1.3.A: Identificar el tipo de adversario que realiza un ciberataque.
1.3.A.1 Los adversarios pueden clasificarse según sus niveles de habilidad.
Los adversarios con baja habilidad se apoyan en herramientas cibernéticas maliciosas creadas por terceros, las cuales pueden adquirirse en línea. Las herramientas que utilizan explotan vulnerabilidades conocidas.
Los adversarios con alta habilidad tienen la capacidad de crear nuevas herramientas cibernéticas maliciosas o modificar las existentes para adaptarse a nuevas técnicas y herramientas defensivas. También poseen la capacidad de descubrir vulnerabilidades no documentadas, conocidas como zero days (días cero).
1.3.A.2 Los adversarios tienen una variedad de motivaciones, incluyendo la codicia, el deseo de reconocimiento, la dedicación a una causa, la venganza, la política o creencias personales.
Objetivo de aprendizaje 1.3.B: Identificar tipos de ciberataques inalámbricos.
1.3.B.1 En un ataque evil twin (gemelo maligno), un adversario configura su propio punto de acceso inalámbrico (WAP) con un identificador de conjunto de servicios (SSID) similar o idéntico al de una red objetivo; la red del adversario se denomina evil twin. Las víctimas de este ataque podrían seleccionar, sin saberlo, conectarse al evil twin, lo que permite al adversario capturar su tráfico de red. El adversario no puede leer el tráfico que utiliza protocolos cifrados como HTTPS.
1.3.B.2 En un ataque de interferencia (jamming), un adversario satura un área con una señal electromagnética (EM) fuerte en el mismo rango de frecuencia que la red inalámbrica, lo que impide el tráfico legítimo entre el punto de acceso (AP) y los usuarios. Este tipo de ataque que impide a los usuarios acceder a recursos se denomina ataque de denegación de servicio (DoS).
1.3.B.3 En un ataque war driving (conducción de guerra), los adversarios intentan detectar balizas de redes inalámbricas mientras conducen o caminan alrededor de un objetivo. Si se detecta una señal inalámbrica, el adversario puede recopilar información sobre el tipo de red inalámbrica utilizada y encontrar áreas donde la señal inalámbrica se extiende más allá del edificio físico.
Objetivo de aprendizaje 1.3.C: Describir acciones que pueden tomar las personas para aumentar la protección de datos sensibles al utilizar Internet y Wi-Fi.
1.3.C.1 Las personas deben verificar que el nombre de cualquier red inalámbrica a la que se conecten coincida exactamente con el nombre de la red a la que pretendían conectarse.
1.3.C.2 La mayoría de los protocolos de Internet están cifrados para proteger el tráfico de red. Sin embargo, las personas pueden considerar la sensibilidad de sus datos al elegir si conectarse a redes Wi-Fi no cifradas para proteger datos vulnerables, como las consultas DNS.
1.3.C.3 Las personas pueden considerar el uso de una red privada virtual (VPN), que cifra todo su tráfico hacia el sistema del operador de la VPN. Aunque esta acción impide que un proveedor de servicios vea el tráfico, el proveedor de la VPN sí puede verlo.
Fuente: College Board AP Course and Exam Description
Un token de seguridad: códigos únicos y tokens impiden que el inicio de sesión solo con contraseña sea suficiente
Not all adversaries are the same. We classify them by skill: low-skilled attackers buy ready-made tools online and reuse known exploits (漏洞利用), while high-skilled attackers write their own tools and can discover brand-new holes called zero days (零日漏洞). Their motivation (动机) varies too - greed, revenge, politics, or belief.
El Wi-Fi público es un terreno de caza favorito. Tres ataques inalámbricos que debes conocer:
Evil twin (双胞胎恶意热点) - the adversary sets up a fake access point (接入点) with a name (SSID 服务集标识符) copied from the real network. Victims connect to the fake one, and the adversary reads their traffic (though encrypted (加密的) sites like HTTPS stay safe).
Jamming (干扰攻击) - the adversary floods the air with a strong radio signal so no one can connect. This is one kind of denial of service (DoS) (拒绝服务) attack.
War driving (战争驾驶) - the adversary drives around detecting wireless networks and where their signal leaks outside a building.
Un punto de acceso gemelo malicioso copia el nombre de la red real para que las víctimas se conecten al atacante
To protect yourself on public networks: check that the network name exactamente matches the one you intend to join, prefer encrypted sites, and consider a virtual private network (VPN) (虚拟专用网络), which encrypts all of your traffic to the VPN operator.
Objetivo de Aprendizaje 1.4.A: Explicar cómo los adversarios utilizan herramientas potenciadas por IA para potenciar ataques cibernéticos.
1.4.A.1 Los adversarios pueden utilizar herramientas potenciadas por IA que aprovechan muestras de voz e imagen existentes de una persona para crear un avatar digital de la misma. El uso de estas tecnologías permite a los adversarios suplantar la identidad de alguien por teléfono o incluso en una videollamada, lo que puede conducir a pérdidas financieras o al intercambio de información sensible o privada. A medida que más organizaciones adoptan la autenticación basada en voz, el impacto de la suplantación vocal tiene un potencial mayor.
1.4.A.2 Los adversarios pueden utilizar herramientas de IA generativa, como modelos de lenguaje grande (LLM), para crear mensajes de phishing convincentes en cualquier idioma objetivo. Dado que los mensajes de phishing tradicionales a veces son redactados por hablantes no nativos del idioma objetivo, un lenguaje poco natural ha sido una característica utilizada para distinguirlos de los mensajes legítimos. Sin embargo, con las herramientas de IA, los adversarios ahora pueden redactar mensajes de phishing en cualquier idioma que suenen como si hubieran sido escritos por un hablante nativo.
1.4.A.3 Los adversarios pueden elaborar prompts para extraer información segura o sensible de los LLM. La información segura o sensible en los LLM puede provenir de la entrada del usuario y de los grandes conjuntos de datos utilizados para entrenarlos.
1.4.A.4 Los adversarios pueden publicar sitios web o modificar sitios existentes para contener información falsa, de modo que dicha información falsa se incluya en los conjuntos de entrenamiento de los LLM, provocando que estos repitan la información errónea.
1.4.A.5 Los adversarios pueden realizar reconocimiento sobre un objetivo utilizando herramientas potenciadas por IA que escanean internet para recopilar información publicada en redes sociales y sitios públicos.
1.4.A.6 Los adversarios pueden utilizar herramientas de codificación mejoradas con IA para ayudarles a escribir nuevo malware, modificar código de aplicaciones existente para realizar actividades maliciosas o encontrar vulnerabilidades en bases de código extensas.
Objetivo de Aprendizaje 1.4.B: Explicar cómo protegerse contra algunos ataques cibernéticos potenciados por IA.
1.4.B.1 Se deben establecer secretos compartidos con amigos cercanos y familiares que puedan utilizarse para verificar mutuamente sus identidades. Una palabra o frase secreta conocida solo por dos partes puede usarse para autenticar identidades en situaciones de alto riesgo.
1.4.B.2 Debe activarse la autenticación multifactor (MFA). Si un adversario clona la voz de un objetivo para acceder a un sistema con autenticación por voz, exigir un segundo factor de autenticación podría impedirle obtener acceso a las cuentas.
1.4.B.3 No se debe ingresar datos personales ni sensibles en ninguna herramienta potenciada por IA, como chatbots o asistentes virtuales. Algunas herramientas potenciadas por IA devuelven la entrada del usuario al modelo para proporcionar un entrenamiento continuo. Los adversarios podrían extraer datos que los usuarios han incluido en los prompts.
1.4.B.4 La salida de las herramientas potenciadas por IA debe evaluarse cuidadosamente. Verifique la información de las herramientas potenciadas por IA utilizando fuentes confiables, estables y basadas fuera de la IA.
Fuente: College Board AP Course and Exam Description
Artificial intelligence gives adversaries powerful new tools. With enough voice and image samples, an adversary can build a deepfake (深度伪造) avatar to impersonate someone on a call. Large language models (LLMs) (大语言模型) let them write convincing phishing (钓鱼) emails in perfect, native-sounding language - removing the clumsy wording that once gave scams away.
La IA también ayuda a los adversarios en el backend: elaborando prompts que extraen datos secretos de un LLM, plantando información falsa en sitios web para envenenar los datos de entrenamiento de un LLM, escaneando internet para recopilar hechos sobre un objetivo e incluso escribiendo nuevo malware.
You can defend against many AI-augmented attacks: agree on a shared secret (共享秘密) word with close contacts to verify identity, enable MFA (so a cloned voice alone cannot log in), never type sensitive data into a chatbot, and always double-check AI output against reliable, non-AI sources.
La IA escribe código, y eso tiene dos caras. Los adversarios utilizan herramientas de codificación mejoradas por IA para escribir nuevo malware más rápido de lo que podrían hacerlo manualmente, modificar el código de aplicaciones existentes para que realice actividades maliciosas y escanear una base de código en busca de vulnerabilidades para atacar. La barrera de habilidad disminuye: alguien que antes no podía escribir una explotación ahora puede pedirla, por lo que el número de atacantes capaces aumenta incluso cuando no se inventa una nueva técnica.
Objetivo de Aprendizaje 1.5.A: Explicar cómo los defensores cibernéticos pueden utilizar herramientas impulsadas por IA para proteger redes, aplicaciones y datos.
1.5.A.1 Las herramientas de IA pueden revisar las configuraciones de seguridad actuales, como reglas de cortafuegos y controles de acceso, y recomendar opciones más seguras. Las recomendaciones siempre deben ser verificadas por un técnico de seguridad capacitado antes de su implementación.
1.5.A.2 Las herramientas impulsadas por IA pueden analizar el código de las aplicaciones para identificar vulnerabilidades y proponer mitigaciones. Las recomendaciones siempre deben ser revisadas por un programador capacitado antes de su implementación.
1.5.A.3 Las herramientas impulsadas por IA pueden sugerir reglas para sistemas de detección automatizada. Las reglas de detección siempre deben ser revisadas por un ingeniero de detección capacitado antes de ser integradas en un sistema.
Objetivo de Aprendizaje 1.5.B: Explicar cómo las herramientas impulsadas por IA están permitiendo una detección y respuesta a amenazas más rápidas y precisas.
1.5.B.1 De entre los millones de eventos digitales que ocurren diariamente en las redes, algunos probablemente representan actividades maliciosas realizadas por adversarios. Los seres humanos no pueden examinar cuidadosamente todos esos eventos para identificar la actividad maliciosa.
1.5.B.2 Las herramientas impulsadas por IA pueden entrenarse para analizar rápidamente los eventos digitales y clasificar aquellos que son probablemente actividad maliciosa de los que son inofensivos.
1.5.B.3 Las herramientas impulsadas por IA pueden programarse para alertar al personal humano de ciberseguridad cuando se detecta actividad probablemente maliciosa o para ejecutar acciones correctivas específicas basadas en el tipo de actividad maliciosa identificada.
1.5.B.4 Las herramientas impulsadas por IA permiten a los equipos de detección y respuesta a amenazas capturar actividad maliciosa e intervenir rápidamente para prevenir pérdidas, daños, deterioro y destrucción de la infraestructura digital y los datos.
Fuente: College Board AP Course and Exam Description
La misma tecnología nos defiende. Las herramientas de IA pueden analizar el código fuente de una aplicación, identificar vulnerabilidades en él y recomendar mitigaciones; también pueden revisar reglas de firewall y configuraciones de acceso y recomendar opciones más seguras - aunque un experto humano siempre debe verificar el consejo antes de aplicarlo. La IA puede escanear el código de la aplicación en busca de debilidades y sugerir reglas de detección.
⚠️ Una recomendación no es una solución. El CED es explícito en que el consejo debe ser revisado e implementado por un programador conocedor: una herramienta de IA puede estar confiadamente equivocada sobre si una falla es explotable, y aplicar un parche sugerido sin entenderlo puede introducir una nueva falla por sí misma.
Su mayor ventaja es la escala. Una red media produce millones de eventos todos los días - demasiado para que las personas lean. La IA puede clasificar rápidamente los eventos inofensivos de los probablemente maliciosos, alertar al personal humano o tomar una acción automática. Esto permite a los defensores detectar un ataque y responder en segundos en lugar de días, evitando pérdidas y daños.
That scale is what makes threat detection and response (威胁检测与响应) possible in practice: an AI system flags malicious activity as it happens, so the response team can intervene quickly enough to prevent loss, harm, or destruction of digital infrastructure — rather than reading the logs days later and finding out what was taken.
threat detection and response/θret dɪˈtekʃn ænd rɪˈspɒns/
威胁检测与响应
wēi xié jiǎn cè yǔ xiǎng yìng
1.5
Consejos para el examen
Cuando una pregunta te pide clasificar riesgos, recuerda que alto riesgo = alto impacto Y fácil de explotar. Una fuga de Wi-Fi en un estacionamiento importa menos que un puerto interno abierto que permite a un adversario suplantarse por un dispositivo.
Aprende las tácticas de ingeniería social por nombre – intimidación, urgencia, pretexting, autoridad, consenso, escasez, familiaridad – y prepárate para detectar cuál está usando un correo electrónico.
El cifrado aún te protege en un gemelo malicioso: el adversario ve tu tráfico pero no puede leer HTTPS. Di qué está expuesto, no solo "es inseguro".
Para "cómo hacer la autenticación más fuerte", MFA es casi siempre parte de la respuesta, además de contraseñas largas y únicas de un gestor.
La IA es de doble uso: la misma herramienta (LLMs, análisis de código) aparece tanto en el lado del ataque como en el de la defensa. Leer la pregunta cuidadosamente para ver a qué lado se refiere.
Objetivo de aprendizaje 2.1.A: Identificar ataques de ingeniería social.
2.1.A.1 Los ingenieros sociales utilizan tácticas psicológicas para manipular a los objetivos y hacer que realicen una acción deseada.
2.1.A.2 El pretexting ocurre cuando los adversarios crean una razón creíble para contactar a un objetivo.
2.1.A.3 La autoridad implica que los adversarios se hacen pasar por alguien con poder sobre un objetivo o pretenden transmitir instrucciones de esa persona.
2.1.A.4 La intimidación consiste en que los adversarios anuncian consecuencias negativas si no se cumplen las demandas.
2.1.A.5 El consenso se produce cuando los adversarios ejercen presión social haciendo creer al objetivo que todos los demás están realizando una acción deseada.
2.1.A.6 La escasez implica que los adversarios generan una sensación de disponibilidad limitada.
2.1.A.7 La familiaridad ocurre cuando los adversarios fingen ser o conocer a alguien cercano al objetivo para establecer confianza.
2.1.A.8 La urgencia se presenta cuando los adversarios establecen un plazo que requiere una acción rápida del objetivo para evitar consecuencias negativas.
Objetivo de aprendizaje 2.1.B: Identificar tipos de adversarios.
2.1.B.1 Los script kiddies son adversarios de baja habilidad que utilizan herramientas desarrolladas por otros sin comprender cómo funcionan estas herramientas. A menudo están motivados por la codicia o el deseo de reconocimiento.
2.1.B.2 Los hacktivistas están motivados por causas sociales, políticas o personales. Comprometen computadoras y redes para apoyar su causa o detener un daño percibido, creyendo que sus objetivos justifican sus métodos ilegales.
2.1.B.3 Los adversarios internos son amenazas únicas porque tienen credenciales legítimas y acceso a sistemas y datos. Pueden ser reclutados por terceros maliciosos y pueden estar motivados por la codicia o la venganza.
2.1.B.4 Los ciberterroristas están motivados por la política o las creencias y buscan interrumpir comunidades, regiones o naciones enteras mediante ciberataques (por ejemplo, atacar una red eléctrica, una planta de tratamiento de agua u otra infraestructura civil). Pueden actuar de forma independiente o en nombre de gobiernos u organizaciones criminales.
2.1.B.5 Las organizaciones criminales transnacionales buscan obtener ganancias financieras principalmente mediante el despliegue de ransomware y el robo de propiedad intelectual (PI) corporativa para venderla en mercados ilegales.
Objetivo de aprendizaje 2.1.C: Describir las fases de un ciberataque.
2.1.C.1 Los ciberataques tienen como objetivo interrumpir, dañar, robar o destruir dispositivos, redes o datos. Los adversarios trabajan por fases, las cuales pueden no utilizarse todas en cada ataque. Las fases son:
i. Reconocimiento
ii. Acceso inicial
iii. Persistencia
iv. Movimiento lateral
v. Ejecución de la acción
vi. Evasión de la detección
2.1.C.2 En la fase de reconocimiento de un ataque, los adversarios recopilan tanta información como sea posible sobre su objetivo, a menudo utilizando inteligencia de fuentes abiertas (OSINT), que es información disponible gratuitamente.
2.1.C.3 En la fase de acceso inicial de un ataque, los adversarios establecen un punto de apoyo en la computadora del objetivo, a menudo mediante ingeniería social o credenciales comprometidas o débiles.
2.1.C.4 Después de obtener acceso durante un ataque, los adversarios establecen persistencia para mantener el acceso sin necesidad de recuperarlo. Pueden utilizar un protocolo de comando y control (C2) para enviar comandos al dispositivo y recibir salidas, a menudo a través de malware como un troyano de acceso remoto (RAT) o un rootkit.
2.1.C.5 En la fase de movimiento lateral de un ataque, los adversarios intentan elevar sus privilegios accediendo a computadoras y cuentas de usuario con permisos elevados a servicios y datos.
2.1.C.6 En la fase de ejecución de la acción de un ataque, los adversarios actúan según sus objetivos recopilando datos específicos, exfiltrándolos e interrumpiendo servicios o destruyendo datos.
2.1.C.7 En la fase final de un ataque, muchos adversarios intentan evadir la detección eliminando o editando archivos de registro y borrando otros archivos que pueden haber plantado en los dispositivos (por ejemplo, malware).
Objetivo de aprendizaje 2.1.D: Describir el proceso de evaluación de riesgos.
2.1.D.1 El riesgo ocurre cuando una amenaza puede explotar una vulnerabilidad para comprometer un activo.
2.1.D.2 Un activo es cualquier cosa valiosa. Los activos incluyen recursos financieros, propiedad intelectual, datos, infraestructura digital, propiedad física y reputación.
2.1.D.3 La evaluación de riesgos considera dos factores:
La probabilidad de un ataque contra una vulnerabilidad específica
La gravedad del daño proyectado de un ataque contra una vulnerabilidad específica
2.1.D.4 La probabilidad de que una vulnerabilidad sea explotada depende de muchos factores, incluidos:
El valor del objetivo: Los adversarios son más propensos a atacar objetivos que perciben como valiosos.
El nivel de habilidad requerido para explotar la vulnerabilidad (es decir, la dificultad): Las vulnerabilidades con exploits bien documentados a menudo requieren menos habilidad y pueden ser realizadas por más adversarios.
La motivación y las capacidades de los adversarios probables: Los adversarios altamente motivados y cualificados tienen más probabilidades de poder realizar exploits más complejos.
2.1.D.5 La gravedad de un ataque a menudo se mide por el costo financiero, que también puede incluir impactos reputacionales y operativos.
Ejemplos ilustrativos para 2.1.D.5:
Un hacktivista está apasionado por las prácticas de pesca ilegal apoyadas por una empresa local de producción de alimentos. La página web principal de esta empresa de producción de alimentos sería un objetivo de alto valor para este hacktivista; vandalizar la página web para exponer el apoyo de la empresa a la pesca ilegal no proporcionaría ninguna ganancia financiera al adversario, pero le permitiría crear conciencia sobre un tema que lo motiva.
2.1.D.6 El resultado de una evaluación de riesgos puede ser cuantitativo o cualitativo.
La evaluación de riesgos cuantitativa asigna un valor numérico a una vulnerabilidad basándose en una escala numérica (por ejemplo, 1–10) o un impacto cuantificable, que podría ser financiero (por ejemplo, un riesgo anual de $10,000).
Ejemplos ilustrativos para 2.1.D.6:
Bajo, medio, alto, severo
Impacto bajo improbable, impacto bajo probable, impacto alto improbable, impacto alto probable
2.1.D.7 La documentación de la evaluación de riesgos debe incluir:
Activos vulnerables y su valor
Descripciones de las amenazas probables para los activos
Detalles de vulnerabilidades específicas para activos específicos y cómo serían explotadas
Una explicación de la gravedad del daño (financiero, operativo, reputacional, etc.) si se comprometiera un activo específico, y la probabilidad de que ocurra ese compromiso
Una calificación final, cuantitativa o cualitativa, para cada riesgo identificado
Ejemplos ilustrativos para 2.1.D.7:
Puntuación escalada (por ejemplo, 1–10)
Valor monetario (por ejemplo, un riesgo de $10,000 risk vs. a$100,000)
Objetivo de aprendizaje 2.1.E: Identificar estrategias para gestionar el riesgo.
2.1.E.1 Una vez que se ha identificado y evaluado un riesgo, una organización tiene cuatro opciones para gestionarlo:
i. Evitar
ii. Transferir
iii. Mitigar
iv. Aceptar
2.1.E.2 La evitación de riesgos detiene la actividad que genera el riesgo. Si la actividad es una parte crítica de la misión o el propósito de una organización, entonces la evitación no es posible.
2.1.E.3 La transferencia de riesgos coloca la carga del riesgo en otra entidad, como una compañía de seguros, un gobierno o los consumidores.
2.1.E.4 La mitigación de riesgos implementa controles de seguridad para reducir la probabilidad o el impacto de un riesgo.
2.1.E.5 El riesgo residual es el riesgo que permanece después de que una organización ha pasado por la evitación, la transferencia y la mitigación. El riesgo residual es el nivel de riesgo que una organización está dispuesta a aceptar. La aceptación de riesgos reconoce el hecho de que la seguridad absoluta es inalcanzable.
2.1.E.6 Para conservar los recursos financieros y la capacidad de los empleados, una organización a menudo favorecerá soluciones que sean rentables y fáciles de implementar y mantener. Las soluciones rentables cuestan menos instalarlas y mantenerlas que la pérdida esperada de un ataque.
Objetivo de aprendizaje 2.1.F: Identificar tipos de controles de seguridad.
2.1.F.1 Los controles de seguridad abordan al menos uno de los siguientes principios:
Confidencialidad asegura que solo individuos, sistemas o procesos autorizados puedan acceder a los datos. Los sistemas que carecen de confidencialidad son vulnerables al robo o destrucción de datos.
Integridad asegura que los datos sean precisos y confiables. Los sistemas que carecen de integridad son vulnerables a la manipulación de datos.
Disponibilidad asegura que los datos y servicios sean accesibles para los individuos autorizados cuando sea necesario. Los sistemas que carecen de disponibilidad pueden experimentar tiempos de inactividad inesperados.
2.1.F.2 Los controles de seguridad pueden clasificarse por tipo.
Los controles físicos proporcionan seguridad en el espacio físico e incluyen cerraduras, cercas, cámaras, bolardos y guardias de seguridad.
Los controles técnicos proporcionan seguridad en el espacio digital e incluyen firewalls, software antimalware y cifrado.
Los controles administrativos proporcionan reglas, directrices, políticas y procedimientos que especifican qué seguridad debe estar presente e incluyen políticas de contraseñas, revisiones periódicas de acceso y planes de respuesta a incidentes (IRP).
2.1.F.3 Los controles de seguridad pueden clasificarse por función.
Los controles preventivos abordan vulnerabilidades potenciales con el objetivo de detener a un adversario de atacar e incluyen cerraduras y cifrado.
Los controles detectores ayudan a identificar ataques cuando ocurren e incluyen sistemas de detección de intrusiones (IDS), cámaras y sistemas de gestión de incidentes y eventos de seguridad (SIEM).
Los controles correctivos solucionan problemas y ayudan a restaurar los sistemas a un estado operativo e incluyen parcheo de vulnerabilidades, reparación de un lector de tarjetas roto y sistemas de prevención de intrusiones (IPS).
Objetivo de aprendizaje 2.1.G: Explicar por qué es necesaria una estrategia de seguridad en profundidad para proteger óptimamente a una organización.
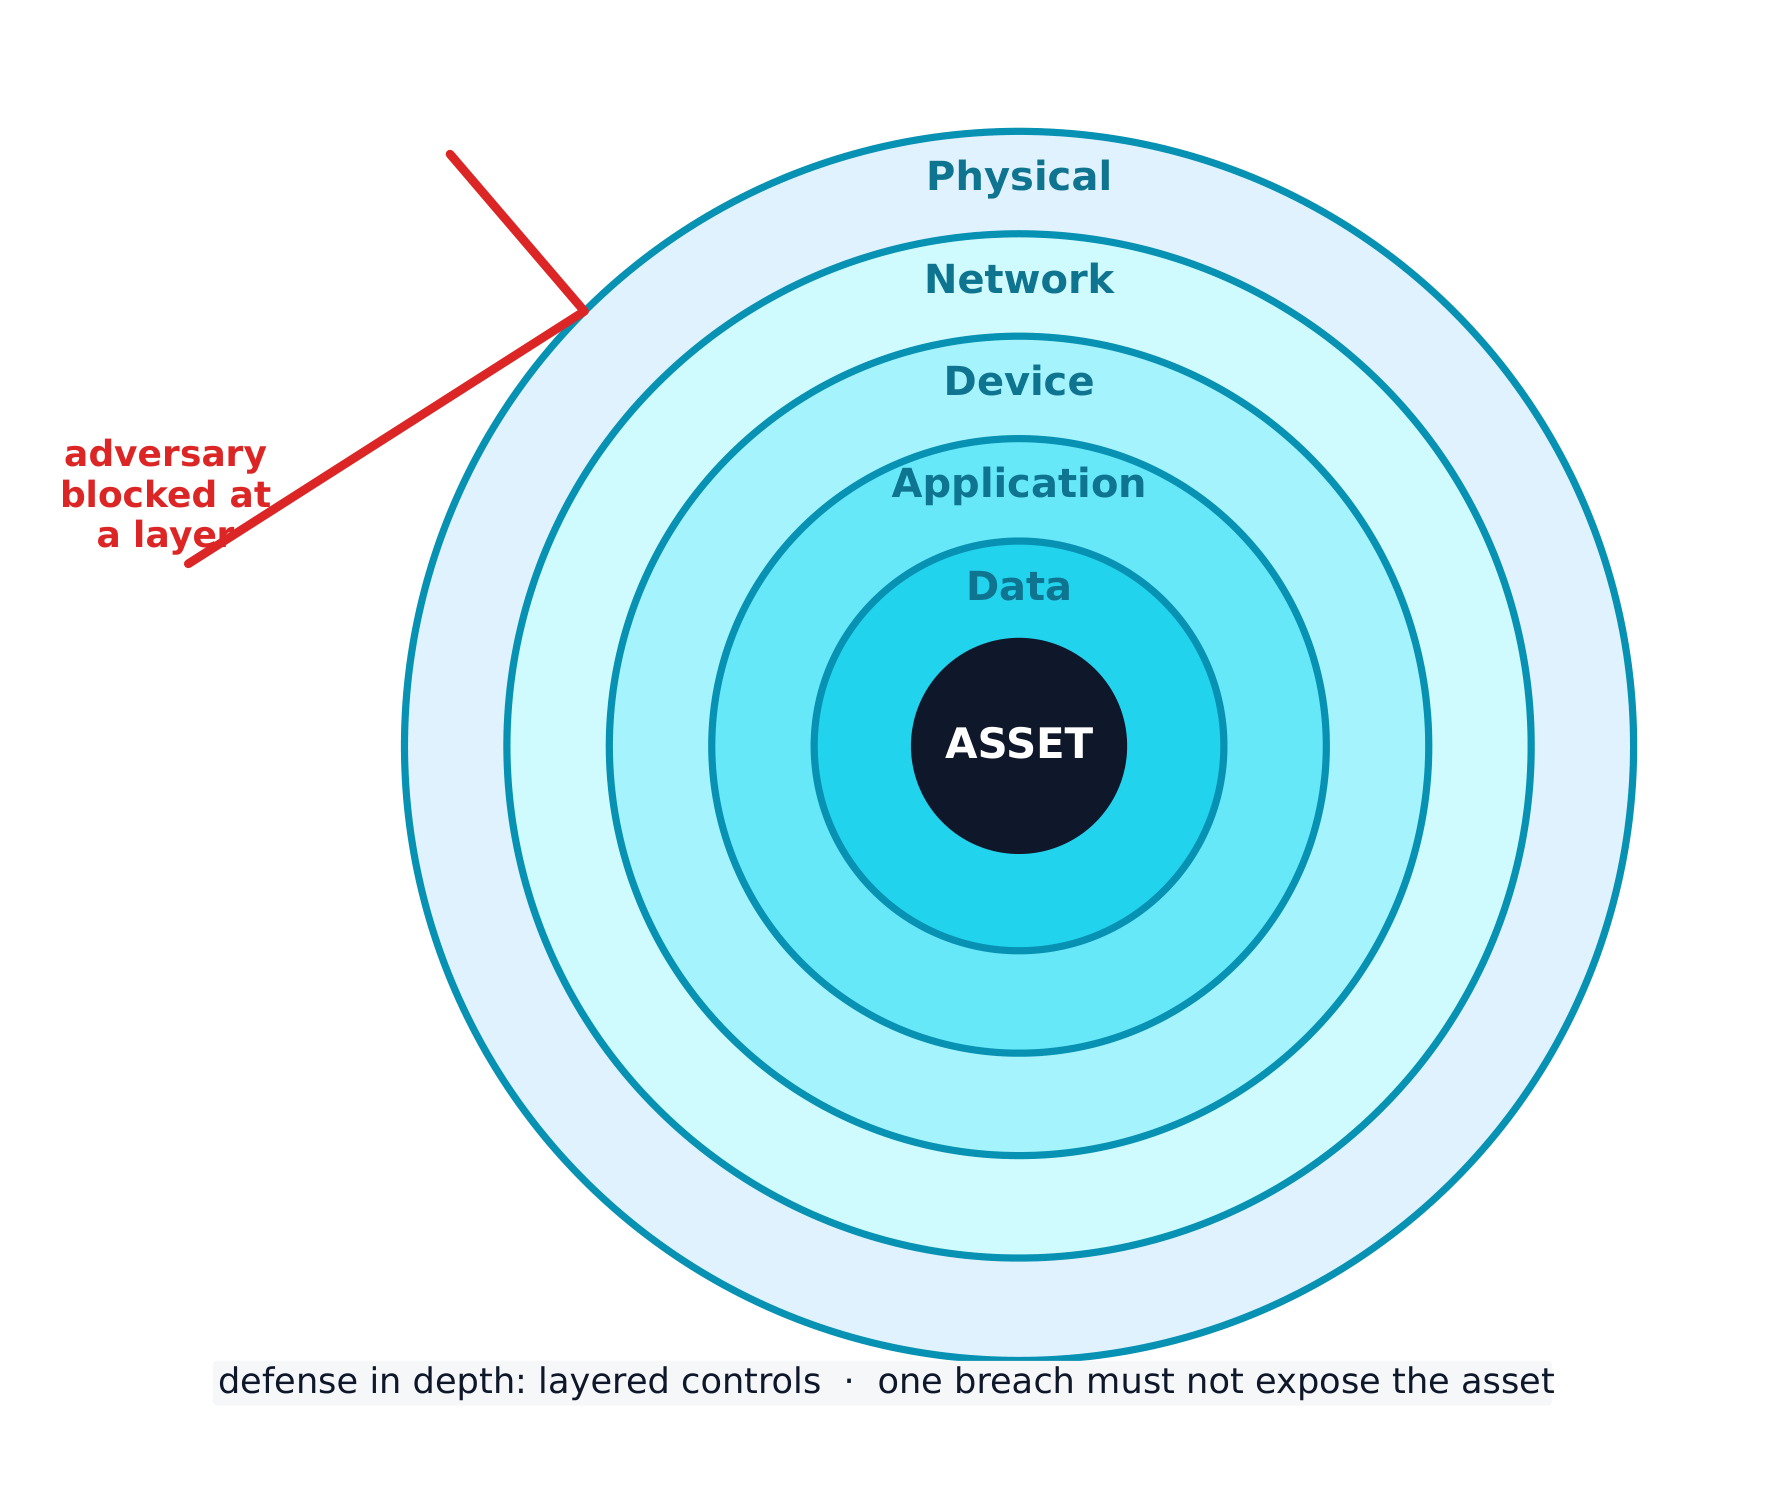
2.1.G.1 Una estrategia de defensa en profundidad, o defensa en capas, utiliza múltiples tipos de controles de seguridad para proteger datos y sistemas sensibles.
2.1.G.2 Una estrategia de defensa en profundidad permite a una organización abordar diferentes tipos de amenazas, cada una con un control de seguridad más adecuado para mitigarla.
2.1.G.3 Una estrategia de defensa en profundidad permite la resiliencia en la protección de datos, de modo que cuando un control de seguridad sea eludido por un adversario, otro control de seguridad aún puede prevenir el acceso a los datos o sistemas o limitar el daño realizado a los datos o sistemas.
2.1.G.4 Las capas en una estrategia de defensa en profundidad pueden incluir humanos, físicos, de red, de dispositivo, de aplicación y de datos.
Fuente: College Board AP Course and Exam Description
Una pared de monitores: la monitorización y el registro de red ayudan a detectar intrusiones
Antes de defender un sistema, necesitas un lenguaje común. Esta sección lo construye.
Cada control de seguridad protege al menos una parte de la ** tríada CIA** - los tres objetivos de la seguridad:
Confidencialidad: solo las personas autorizadas pueden leer los datos.
Integridad: los datos son precisos e inalterados.
Disponibilidad: los datos y servicios están disponibles cuando se necesitan.
La tríada CIA: los tres objetivos que todo control de seguridad respalda
Los ataques provienen de diferentes adversarios, clasificados según sus objetivos. Un script kiddie reutiliza herramientas creadas por otros con fines de codicia o reconocimiento; un hacktivist actúa por una causa política, social o personal; un insider ya posee acceso legítimo y puede actuar por venganza o codicia; un ciberterrorista interrumpe infraestructuras críticas como una red eléctrica o una planta de agua; y las organizaciones delictivas transnacionales persiguen dinero mediante ransomware y datos robados.
La mayoría de los ataques se desarrollan en fases: reconocimiento (recopilación de información, a menudo de fuentes públicas de OSINT), acceso inicial, persistencia, movimiento lateral (expansión a más sistemas mediante elevación de privilegios), ejecución del objetivo y evasión de detección. Identificar la fase alcanzada por un atacante ayuda a un defensor a elegir la respuesta adecuada.
Ingeniería social: las siete tácticas
La mayoría de los ataques no comienzan con código, sino con ingeniería social - trucos psicológicos que manipulan a una persona para que haga lo que el adversario desea. El examen menciona siete tácticas y espera que identifiques cuál muestra un escenario dado:
Táctica
El truco
Pretexting
inventar una razón creíble para establecer contacto ("Soy de TI, verificando tu cuenta")
Autoridad
fingir ser alguien poderoso o transmitir instrucciones "del jefe"
Intimidación
amenazar con consecuencias negativas si no se cumple una demanda
Consenso
afirmar que todos los demás ya lo están haciendo, para crear presión social
fingir ser o conocer a alguien cercano al objetivo
Urgencia
imponer un plazo tan ajustado que el objetivo actúe sin pensar
El hilo conductor es que las siete evaden el juicio del objetivo desencadenando una respuesta emocional automática: miedo, confianza, prisa o el deseo de encajar. La defensa es siempre la misma: verificar a través de un canal separado y confiable antes de actuar.
Un riesgo aparece cuando una amenaza puede explotar una vulnerabilidad para comprometer un activo (cualquier cosa valiosa: datos, dinero, hardware, reputación). Evaluamos el riesgo sopesando dos cosas: la probabilidad de un ataque y la gravedad del daño.
La probabilidad depende del valor del objetivo (los adversarios persiguen lo que parece digno de robar), la habilidad necesaria para explotar la vulnerabilidad (un exploit bien documentado requiere poca habilidad, por lo que más adversarios pueden usarlo) y la motivación y capacidad de los posibles adversarios. La gravedad se mide habitualmente en costos financieros, pero también incluye daños reputacionales y operativos.
La clasificación final se puede escribir de dos formas, y el examen quiere que sepas diferenciarlas:
Cuantitativo: un número: una puntuación en una escala (ej. 1-10) o un valor monetario (ej. "un riesgo anual de $10,000").
Cualitativo: una etiqueta: bajo / medio / alto / severo, o una cuadrícula como probable-alto-impacto vs improbable-bajo-impacto.
Una evaluación de riesgos escrita debe registrar, para cada riesgo: el activo vulnerable y su valor, las amenazas probables, cómo se explotaría la vulnerabilidad específica, la gravedad si se comprometiera y una clasificación final cuantitativa o cualitativa.
Una vez medido un riesgo, una organización tiene cuatro formas de gestionarlo:
Evitar - detener la actividad riesgosa (solo posible si no es esencial).
Transferir - trasladar la carga a otra persona, como un asegurador.
Mitigar - añadir controles para reducir la probabilidad o el impacto.
Aceptar - convivir con el riesgo residual restante, porque la seguridad perfecta es imposible.
Los controles de seguridad se agrupan de dos formas. Por tipo: físicos (cerraduras, vallas, guardias), técnicos (firewalls, antivirus, cifrado) y gerenciales (políticas y procedimientos). Por función: preventivos (detener un ataque, como una cerradura), detectores (detectar un ataque, como una cámara) y correctivos (reparar y restaurar, como aplicar parches).
Ejemplo resuelto. Un hospital almacena registros de pacientes en un servidor sin cifrar en una habitación sin cierre. Califica el riesgo: el activo es altamente sensible (datos de pacientes, protegidos por ley) y la vulnerabilidad es fácil de explotar (sin cifrado, sin control de acceso), por lo que esto es un riesgo alto. Ahora clasifica una solución: un candado en la puerta: por tipo es un control físico, y por función es preventivo (detiene la entrada antes de que comience un ataque).
La mejor estrategia capa muchos controles: un enfoque de defensa en profundidad. Si un adversario supera una capa, otra permanece firme. Las capas incluyen humanas, físicas, de red, de dispositivos, de aplicaciones y de datos.
Defensa en profundidad: muchas capas para que una brecha no exponga el activo
Explorar
Clasificar cada control de seguridad por función
Un control preventivo detiene un ataque, un control detectivo detecta uno en curso y un control correctivo repara el daño y restaura el sistema.
Explorar
Clasificar cada control de seguridad por tipo
Un control físico protege el espacio físico, un control técnico opera en el espacio digital y un control gerencial es una regla, política o procedimiento.
Objetivo de aprendizaje 2.2.A: Identificar ataques físicos comunes.
2.2.A.1 Los adversarios suelen utilizar la ingeniería social al realizar un ataque físico.
2.2.A.2 El piggybacking (aprovecharse de una puerta) es el nombre de un ataque en el que un adversario utiliza la ingeniería social para manipular a una persona autorizada y lograr que le permita el acceso a un área restringida. Las tácticas comunes de piggybacking incluyen transportar algo voluminoso para incitar a una persona autorizada a mantener la puerta abierta, fingir ser una persona autorizada que ha olvidado su tarjeta de acceso, o fingir ser personal de mantenimiento que necesita entrar en un área determinada para realizar una inspección o reparación.
2.2.A.3 El tailgating (entrar por detrás sin ser visto) es el nombre de un ataque en el que un adversario obtiene acceso no autorizado a un área restringida siguiendo de cerca a una persona autorizada sin que esta se dé cuenta ni tenga conocimiento de ello.
2.2.A.4 El shoulder surfing (mirada por encima del hombro) es el nombre de un ataque en el que un adversario observa mientras un usuario accede a información sensible, con el fin de poder utilizarla posteriormente. A veces, los adversarios utilizan una cámara para grabar al objetivo accediendo a la información sensible con fines de análisis posterior.
2.2.A.5 La dumpster diving (revisar contenedores de basura) es el nombre de un ataque en el que un adversario busca en los residuos físicos de un objetivo información que pueda utilizarse para ayudarle a alcanzar su objetivo.
2.2.A.6 La clonación de tarjetas (card cloning) es el nombre de un ataque en el que un adversario hace una copia de la tarjeta de acceso de un usuario autorizado para así obtener acceso a todos los recursos a los que dicho usuario está autorizado.
Objetivo de aprendizaje 2.2.B: Explicar cómo las amenazas pueden explotar vulnerabilidades físicas comunes para causar pérdida, daños, interrupciones o destrucción de activos.
2.2.B.1 Las amenazas incluyen tanto adversarios humanos que buscan causar daño o perturbaciones como desastres naturales. Los desastres naturales pueden causar daños físicos o destrucción de ordenadores y datos, así como la interrupción de servicios digitales proporcionados por ordenadores.
2.2.B.2 Las vulnerabilidades son debilidades o defectos que podrían permitir que un activo sea comprometido. Los compromisos comunes incluyen:
Acceso no autorizado a datos sensibles o espacios físicos restringidos.
Interrupción de servicios.
Robo o destrucción de recursos digitales o físicos.
Modificación no autorizada de datos.
2.2.B.3 Cuando los adversarios interrumpen el suministro eléctrico a un dispositivo, este y cualquier servicio que proporcione quedan inaccesibles. Para interrumpir la energía, los adversarios pueden dañar fusibles o disyuntores en una caja eléctrica, desconectar o cortar cableado eléctrico, o dañar sistemas de distribución de energía como subestaciones y transformadores.
2.2.B.4 Cuando los adversarios acceden a un área con información sensible, pueden robar o copiar dicha información.
2.2.B.5 Cuando los adversarios obtienen acceso físico a un dispositivo y sus puertos, pueden conectar un keylogger (grabador de teclado) o una unidad externa que contenga malware, lo cual podría permitirles recopilar datos de un usuario o incluso tomar control del dispositivo. Con acceso físico directo, los adversarios también pueden destruir físicamente un dispositivo, haciendo que el propio dispositivo, cualquier dato almacenado en él y cualquier servicio que proporcione queden inaccesibles.
Objetivo de aprendizaje 2.2.C: Evaluar y documentar riesgos derivados de vulnerabilidades físicas.
2.2.C.1 El acceso físico a los dispositivos puede permitir a los adversarios eludir muchos controles técnicos y capas de seguridad.
2.2.C.2 Se generan riesgos elevados debido a vulnerabilidades físicas cuando información sensible o sistemas están expuestos en espacios físicos sin un acceso suficientemente restringido y controlado.
Ejemplos ilustrativos para 2.2.C.2:
Un servidor que almacena datos de clientes se encuentra en una habitación sin cerradura que se accede a través de un pasillo no vigilado.
2.2.C.3 Se generan riesgos moderados debido a vulnerabilidades físicas cuando una parte no crítica o no sensible de una organización queda desprotegida de tal manera que podría servir como punto de apoyo para que un adversario obtenga acceso inicial a otros recursos.
Ejemplos ilustrativos para 2.2.C.3:
Una oficina tiene una zona de recepción más allá de la cual el acceso está controlado; la recepcionista tiene un ordenador conectado a la red inalámbrica interna de la oficina y el ordenador tiene puertos USB expuestos.
2.2.C.4 Se generan riesgos bajos debido a vulnerabilidades físicas cuando un activo vulnerable tiene bajo valor y es poco probable que la vulnerabilidad sea explotada.
Ejemplos ilustrativos para 2.2.C.4:
Empleados en una oficina que requiere tarjeta de acceso tienen ordenadores portátiles que dejan sobre sus escritorios desatendidos cuando todos van juntos al almuerzo. Los ordenadores no contienen información sensible, pero no hay cables que aseguren los dispositivos a los escritorios.
Fuente: College Board AP Course and Exam Description
La seguridad digital no sirve de nada si un adversario puede simplemente entrar caminando. Los ataques físicos comunes suelen comenzar con ingeniería social:
Piggybacking (con permiso) - engañar a una persona autorizada para que sostenga una puerta abierta (por ejemplo, cargando una caja pesada).
Tailgating (sin ser notado) - pasar por detrás de alguien sin su conocimiento tras una puerta segura.
Shoulder surfing - observar a alguien teclear una contraseña o leer información sensible.
Dumpster diving - buscar en la basura del objetivo para obtener información útil.
Card cloning - copiar una tarjeta de acceso para entrar a áreas restringidas.
Con acceso físico, un adversario puede cortar la energía, robar o copiar datos, o conectar un keylogger. Evaluamos el riesgo físico como alto cuando sistemas sensibles están en un espacio sin acceso controlado, moderado cuando un área poco importante podría servir como punto de apoyo para alcanzar otros recursos, y bajo cuando el activo no tiene valor y es poco probable que sea atacado.
Un candado en cadena: la seguridad física es la primera capa — importan las cerraduras, puertas y barreras
Objetivo de aprendizaje 2.3.A: Identificar controles administrativos relacionados con la seguridad física.
2.3.A.1 Las organizaciones deben realizar capacitación en concienciación sobre seguridad para los empleados, a fin de educarlos sobre cómo pueden contribuir a la seguridad de la organización mediante:
La detección de intentos de ingeniería social, como el phishing.
No badgear (dar acceso) a otras personas en áreas restringidas.
La prevención del robo de dispositivos.
2.3.A.2 Las organizaciones deben contar con una política de seguridad de estaciones de trabajo que describa las medidas necesarias para proteger un entorno físico. Esta política puede incluir niveles de seguridad para las estaciones de trabajo basados en el tipo de datos que se manejan en ellas. Las políticas de estaciones de trabajo suelen exigir:
Bloquear los dispositivos antes de dejar la estación de trabajo desatendida para evitar accesos no autorizados.
Retirar documentos sensibles de las estaciones de trabajo antes de dejarlas desatendidas (a veces llamado "política de escritorio limpio").
Utilizar filtros de pantalla de privacidad u otras barreras físicas para evitar que otras personas vean la información en la pantalla.
Conectar los dispositivos a protectores contra sobretensiones o fuentes de alimentación ininterrumpida (UPS).
Objetivo de aprendizaje 2.3.B: Determinar estrategias de mitigación para riesgos derivados de vulnerabilidades físicas.
2.3.B.1 Para determinar un control pertinente, un defensor cibernético considera cómo un adversario podría aprovechar una vulnerabilidad para atacar un sistema y cómo prevenir, detectar o corregir dicho ataque.
2.3.B.2 La instalación de controles físicos, como cercas, portones y bolardos alrededor de un edificio, puede disuadir a los adversarios de intentar acceder físicamente a las instalaciones de la organización.
2.3.B.3 Los candados en puertas, gabinetes de servidores y computadoras pueden impedir que los dispositivos sean accedidos o robados.
2.3.B.4 Los lectores de tarjetas pueden registrar qué credenciales de empleados se utilizan para acceder a diferentes puntos de entrada en momentos específicos y denegar el acceso a credenciales no autorizadas.
2.3.B.5 Las vestíbulos de control de acceso y torniquetes pueden evitar que una persona autorizada admita intencional o accidentalmente a una persona no autorizada en un área restringida.
2.3.B.6 Las organizaciones pueden deshabilitar los puertos USB para evitar que unidades externas carguen malware en una computadora.
2.3.B.7 Una fuente de alimentación ininterrumpida (UPS) proporciona una fuente de energía de respaldo para un dispositivo en caso de un apagón. Las organizaciones también pueden utilizar generadores eléctricos para proporcionar energía a mayor escala a un edificio o conjunto de dispositivos críticos.
2.3.B.8 Las organizaciones priorizan las mitigaciones de riesgos según la gravedad de los mismos y el costo de las mitigaciones recomendadas.
Fuente: College Board AP Course and Exam Description
Los controles gerenciales vienen primero: la capacitación en conciencia de seguridad enseña al personal a no permitir el ingreso a desconocidos, y una política de seguridad de estaciones de trabajo exige bloquear dispositivos, limpiar escritorios (una política de escritorio limpio) y usar pantallas de privacidad.
Los controles físicos endurecen luego el edificio: vallas, portones y bollards disuaden el acceso; las cerraduras protegen puertas y gabinetes; los lectores de tarjetas registran y restringen la entrada; un vestíbulo de control de acceso (una esclusa de dos puertas) evita el piggybacking; desactivar puertos USB bloquea unidades maliciosas; y un sistema de alimentación ininterrumpida (UPS) mantiene los dispositivos funcionando durante un apagón. Las organizaciones priorizan estos controles igualando el costo del control con la gravedad del riesgo.
Cámara de seguridad domo: los controles físicos y la monitorización protegen espacios tanto como redes
Objetivo de Aprendizaje 2.4.A: Identificar formas en que los controles de seguridad pueden detectar ataques físicos.
2.4.A.1 Las cámaras pueden capturar un registro visual de la actividad maliciosa de un adversario. La transmisión de una cámara debe grabarse y monitorearse para lograr el máximo efecto. Las grabaciones pueden ser especialmente útiles en investigaciones posteriores a un incidente.
2.4.A.2 Los guardias de seguridad pueden vigilar la actividad en un área y responder ante actividades sospechosas una vez detectadas.
2.4.A.3 Los sensores de movimiento pueden alertar a la seguridad sobre movimientos dentro de un área.
2.4.A.4 Los empleados que trabajan en un espacio físico suelen ser los primeros en notar la presencia de una persona no autorizada y pueden alertar a la seguridad.
Objetivo de Aprendizaje 2.4.B: Determinar la ubicación efectiva de los controles de seguridad para detectar ataques físicos.
2.4.B.1 Al instalar cámaras, se debe considerar la cobertura visual, el ángulo y la capacidad de ser manipulados por un adversario. También se debe considerar lo que una cámara en un área específica podría capturar del adversario y cómo sería útil esa información. Los puntos de entrada y salida suelen estar monitoreados por cámaras.
2.4.B.2 Los sensores de movimiento deben colocarse en áreas con tráfico inesperado, como salas de servidores, o en zonas donde se almacenan materiales sensibles y pocas personas tienen acceso. Los sensores de movimiento en áreas de alto tráfico generan muchas falsas alarmas, lo que reduce la probabilidad de que las alarmas sean tomadas en serio cuando ocurre un evento de seguridad real.
2.4.B.3 Se deben colocar cerraduras en todas las entradas a áreas que contienen información o sistemas sensibles. Para áreas con información o sistemas particularmente sensibles, una organización podría utilizar un vestíbulo de control de acceso en el punto de entrada para evitar el piggybacking (entrar aprovechándose de otro) o el tailgating (seguir sin ser reconocido).
2.4.B.4 Los guardias de seguridad pueden ser estacionarios o patrulladores. Los guardias estacionarios pueden proporcionar protección constante para un área específica, una entrada o un artículo de alto valor. Los guardias patrulladores son más difíciles de planificar para un adversario y pueden crear presión temporal sobre este último. Colocar guardias estacionarios en lugares que canalizan el tráfico (por ejemplo, portones de entrada, entradas principales o vestíbulos, y accesos a áreas con mayor nivel de seguridad) puede ser muy efectivo, mientras que los guardias patrulladores son más adecuados para perímetros y áreas exteriores.
Objetivo de Aprendizaje 2.4.C: Aplicar técnicas de detección para identificar ataques físicos.
2.4.C.1 Las cámaras proporcionan monitoreo visual y un registro visual de la actividad dentro de un espacio designado. Las cámaras pueden combinarse con software de reconocimiento facial que emite alertas cuando personas no autorizadas entran en áreas controladas. Una vez detectada una violación física, los defensores pueden utilizar imágenes en vivo y grabadas de las cámaras para rastrear el camino y las acciones del adversario.
2.4.C.2 Los detectores de movimiento funcionan mejor cuando se combinan con cámaras. Cuando se activa una alerta de seguridad debido a la activación de un detector de movimiento, los defensores pueden usar las cámaras para revisar visualmente el espacio y verificar una violación de seguridad física.
2.4.C.3 Cuando los empleados deben usar una tarjeta electrónica para desbloquear una puerta hacia un área restringida, un sensor puede registrar cuánto tiempo estuvo abierta la puerta. Al revisar los registros de entrada de la puerta, es posible detectar posibles casos de piggybacking o tailgating si las puertas permanecen abiertas por periodos más largos de lo normal.
Fuente: College Board AP Course and Exam Description
Algunos controles detectan ataques en lugar de prevenirlos. Las cámaras graban actividades y ayudan en investigaciones posteriores a incidentes; los guardias de seguridad responden a lo que ven; los sensores de movimiento alertan al personal sobre movimientos; y los propios empleados a menudo notan a un intruso primero.
La ubicación importa. Las cámaras deben estar en puntos de entrada y salida (entradas y salidas). Los sensores de movimiento funcionan mejor en áreas de bajo tráfico como salas de servidores: colócalos en un pasillo concurrido y las falsas alarmas constantes harán que todos los ignoren. Los guardias estacionarios protegen un punto fijo de alto valor, mientras que los guardias patrulladores son más difíciles de planificar para un adversario. Revisar los tiempos de apertura de puertas en los registros de entrada incluso puede revelar el piggybacking, porque dejar una puerta abierta demasiado tiempo es sospechoso.
Memoriza la tríada CIA y prepárate para decir qué objetivo protege un control: el cifrado sirve para la confidencialidad, un hash verifica la integridad, una copia de seguridad restaura la disponibilidad.
Conoce las cuatro respuestas al riesgo (evitar, transferir, mitigar, aceptar) y las dos formas de clasificar controles (por tipo: físico/técnico/gerencial; por función: preventivo/detector/correctivo).
Distingue entre piggybacking (con consentimiento, engañado) y tailgating (sin el conocimiento de la persona): las preguntas del examen ponen a prueba exactamente este par.
Para preguntas de calificación de riesgo, el riesgo alto necesita ALTO VALOR Y fácil explotación; un "punto de apoyo a otros sistemas" es el clásico riesgo moderado.
Defensa en profundidad es la respuesta modelo siempre que una pregunta pregunte por qué un solo control no es suficiente.
Objetivo de Aprendizaje 3.1.A: Identificar ataques comunes a la red.
3.1.A.1 El protocolo de resolución de direcciones (ARP) es utilizado por una puerta de enlace predeterminada en una red para establecer una tabla que empareja las direcciones de Protocolo de Internet (IP) con las direcciones de control de acceso al medio (MAC). Un ataque de envenenamiento ARP ocurre cuando un adversario envía paquetes ARP falsificados a la puerta de enlace para modificar la tabla, de modo que el dispositivo del adversario reciba el tráfico destinado al objetivo al vincular la dirección IP del objetivo con la dirección MAC del adversario. Falsificar una dirección MAC se denomina suplantación de MAC (MAC spoofing). Este es un ejemplo de un ataque on-path (o ataque hombre-en-el-medio), que consiste en que un adversario interrumpe un flujo de datos entre dos partes, captura los datos de ambas partes y copia o altera los datos antes de enviarlos. Ambas partes creen que se están comunicando directamente entre sí, pero en realidad cada una se está comunicando con el adversario que intercepta secretamente sus mensajes.
3.1.A.2 Un ataque de inundación de MAC (MAC flooding) ocurre cuando un adversario envía muchos fotogramas Ethernet a un conmutador objetivo, cada uno con una dirección MAC diferente. Esto puede forzar al conmutador a entrar en modo de transmisión broadcast, permitiendo al adversario recopilar todos los fotogramas de la red (ya que se están transmitiendo por broadcast), lo cual podría permitirle acceder a información sensible. Este es un ejemplo de espionaje (sniffing), que consiste en que un adversario captura datos en tránsito y puede grabar y copiar los datos.
3.1.A.3 Un ataque de envenenamiento DNS (Domain Name System) ocurre cuando un adversario simula ser un servidor de nombres autoritativo (NS) e inserta un registro DNS falso en un servidor DNS para redirigir el tráfico del navegador a un sitio web malicioso diseñado para robar credenciales. Este es un ejemplo de recolección de credenciales, que consiste en que los adversarios configuran un sitio de inicio de sesión falso que parece legítimo. Los usuarios desprevenidos ingresan sus credenciales reales, que los adversarios capturan y utilizan.
3.1.A.4 Un ataque Smurf intenta abrumar una red con solicitudes de Protocolo de Mensajes de Control de Internet (ICMP). Es un tipo de ataque de denegación de servicio (DoS), que hace que un sistema o recurso esté indisponible para los usuarios autorizados. Durante un ataque Smurf, un adversario envía muchas solicitudes ICMP con la dirección de la víctima a la dirección de broadcast de la red. La puerta de enlace de la red luego envía estas solicitudes a todos los dispositivos de la red. Cada dispositivo responde a la dirección de la víctima, creando una inundación de tráfico que puede bloquear mensajes legítimos. Cuando múltiples dispositivos atacan el mismo objetivo simultáneamente, se denomina ataque de denegación de servicio distribuido (DDoS).
Objetivo de Aprendizaje 3.1.B: Explicar cómo los adversarios pueden explotar vulnerabilidades de red para robar, interrumpir o destruir la comunicación de red.
3.1.B.1 Los adversarios pueden enviar tráfico malicioso a una red para inundarla y crear un DoS, mapear la estructura interna de la red o suplantar un dispositivo legítimo. Las redes sin cortafuegos o con cortafuegos configurados incorrectamente son vulnerables a este tipo de ataques.
3.1.B.2 Los adversarios que han comprometido un dispositivo suelen intentar aprovechar su acceso para comprometer otros dispositivos en la red de área local (LAN).
3.1.B.3 Los adversarios que se conectan físicamente a un puerto de datos pueden obtener acceso a una LAN a través del puerto del conmutador, a menos que la seguridad de puertos esté habilitada. Esto permite a los adversarios lanzar ataques DoS o realizar ataques de inundación de MAC o suplantación de MAC.
3.1.B.4 Los adversarios que se encuentran fuera de espacios físicamente seguros pueden captar las señales y fotogramas beacon de un punto de acceso inalámbrico que transmite hacia el exterior del espacio físico. Esto les permite recopilar información sobre la red inalámbrica e intentar espionaje y ataques criptográficos contra ella.
3.1.B.5 Los adversarios pueden intentar unirse a redes para lanzar ataques desde dentro de ellas. Las redes que no autentican dispositivos y usuarios facilitan que los adversarios se unan.
3.1.B.6 Si hay un puerto de red abierto, un adversario puede conectar un punto de acceso inalámbrico al puerto creando un punto de acceso fraudulento (rogue). El adversario podría utilizar este punto de acceso fraudulento para acceder a la red interna de forma inalámbrica (posiblemente incluso desde fuera del espacio físico). Esto permite al adversario tener acceso directo a la LAN, evitando cualquier cortafuego.
3.1.B.7 Los adversarios pueden intentar romper el cifrado inalámbrico e interceptar, robar o comprometer datos en una red.
Objetivo de Aprendizaje 3.1.C: Evaluar y documentar riesgos derivados de vulnerabilidades de red.
3.1.C.1 Las vulnerabilidades en una red pueden permitir que los adversarios intercepten y alteren datos en tránsito, lancen ataques DoS o se desplacen lateralmente en la red para acceder a sistemas más sensibles o críticos. Las vulnerabilidades de red pueden constituir un riesgo para la confidencialidad, integridad y disponibilidad.
3.1.C.2 Existen escáneres automatizados de vulnerabilidades que pueden revisar redes, dispositivos y aplicaciones en busca de vulnerabilidades conocidas. Estos escáneres generan un informe que suele incluir las vulnerabilidades detectadas, su gravedad y recomendaciones de mitigación.
3.1.C.3 Explotar exitosamente una vulnerabilidad de red a menudo requiere habilidades técnicas avanzadas y conocimiento específico. Esto puede afectar la probabilidad de que se lleve a cabo una explotación.
3.1.C.4 Los altos riesgos derivados de vulnerabilidades de red permiten que un adversario cause fácilmente un impacto significativo capturando tráfico de red, suplantando un dispositivo legítimo en la red o lanzando un ataque DoS.
Ejemplos ilustrativos para 3.1.C.4:
Una organización tiene una única red interna no segmentada accesible mediante una red inalámbrica con cifrado débil, y en dicha red cuenta con un servidor que ejecuta su aplicación web propietaria.
3.1.C.5 Los riesgos moderados derivados de vulnerabilidades de red podrían incluir vulnerabilidades que permitan a los adversarios obtener información sobre sistemas o dispositivos en una red.
Ejemplos ilustrativos para 3.1.C.5:
El cortafuegos externo de una organización no está configurado para bloquear el tráfico ICMP externo.
3.1.C.6 Los bajos riesgos derivados de vulnerabilidades de red incluyen vulnerabilidades que serían difíciles de explotar y que probablemente tendrían impactos negativos mínimos en una organización.
Ejemplos ilustrativos para 3.1.C.6:
Una organización tiene puntos de acceso inalámbrico que transmiten fotogramas beacon, los cuales contienen el identificador de conjunto de servicios (SSID) de la red y los protocolos de cifrado inalámbrico.
Fuente: College Board AP Course and Exam Description
Un ataque de hombre del medioDDoS: una botnet inunda un servidor
Una roja conecta dispositivos para que puedan compartir datos, y cada conexión es una posible vía de acceso. Debes conocer los ataques clásicos a las redes y los trucos detrás de ellos.
Envenenamiento ARP - El protocolo de resolución de direcciones (ARP) asocia direcciones IP con direcciones de hardware MAC. Un adversario envía mensajes ARP falsos para que el tráfico destinado al objetivo fluya hacia el adversario en su lugar. Este es un ataque on-path (también llamado hombre del medio): el adversario se sienta secretamente entre dos partes, leyendo e incluso alterando sus mensajes.
Inundación MAC - Inundar un switch con direcciones MAC falsas lo obliga a entrar en modo de broadcast, permitiendo que el adversario capture todo el tráfico. Esta es una forma de escucha espionaje.
Envenenamiento DNS - Insertar un registro falso en un servidor del sistema de nombres de dominio (DNS) redirige a los usuarios a un sitio malicioso para robar credenciales (recolección de credenciales).
Ataque Smurf - Inundar una red con solicitudes ICMP dirigidas a la dirección de broadcast, para que todos los dispositivos respondan a la víctima. Es un ataque de denegación de servicio (DoS); cuando muchas máquinas atacan simultáneamente, se convierte en un denegación de servicio distribuido (DDoS).
Los adversarios explotan redes débiles para inundar, mapear o suplentar dispositivos. Un puerto de datos físico sin seguridad de puertos permite que un atacante se conecte; un puerto abierto les permite instalar un punto de acceso fraudulento que ignora completamente el firewall. Evaluamos el riesgo de red por impacto y por la habilidad necesaria para explotar la vulnerabilidad.
Para encontrar debilidades antes que un adversario, las organizaciones ejecutan un escáner de vulnerabilidades automatizado: una herramienta que verifica redes, dispositivos y aplicaciones contra una base de datos de vulnerabilidades conocidas, y luego produce un informe que lista cada una encontrada, qué tan grave es y una mitigación recomendada. Corregir primero los elementos de mayor gravedad es una parte fundamental de la gestión del riesgo de red.
Explorar
Identificar el ataque de red a partir de su evidencia
Cada ataque de red deja una huella distintiva: envenenamiento ARP = una IP con dos MACs; flooding de MAC = una oleada de nuevas MACs; envenenamiento DNS = tráfico web mal dirigido; smurf/DoS = una inundación que bloquea el tráfico legítimo.
network intrusion detection system (NIDS)/ˈnetwɜːk ɪnˈtruːʒn dɪˈtekʃn ˈsɪstəm/
网络入侵检测系统
wǎng luò rù qīn jiǎn cè xì tǒng
network intrusion prevention system (NIPS)/ˈnetwɜːk ɪnˈtruːʒn prɪˈvenʃn ˈsɪstəm/
网络入侵防御系统
wǎng luò rù qīn fáng yù xì tǒng
security information and event management (SIEM)/sɪˈkjʊərɪti ˌɪnfəˈmeɪʃn ænd ɪˈvent ˈmænɪdʒmənt/
安全信息与事件管理
ān quán xìn xī yǔ shì jiàn guǎn lǐ
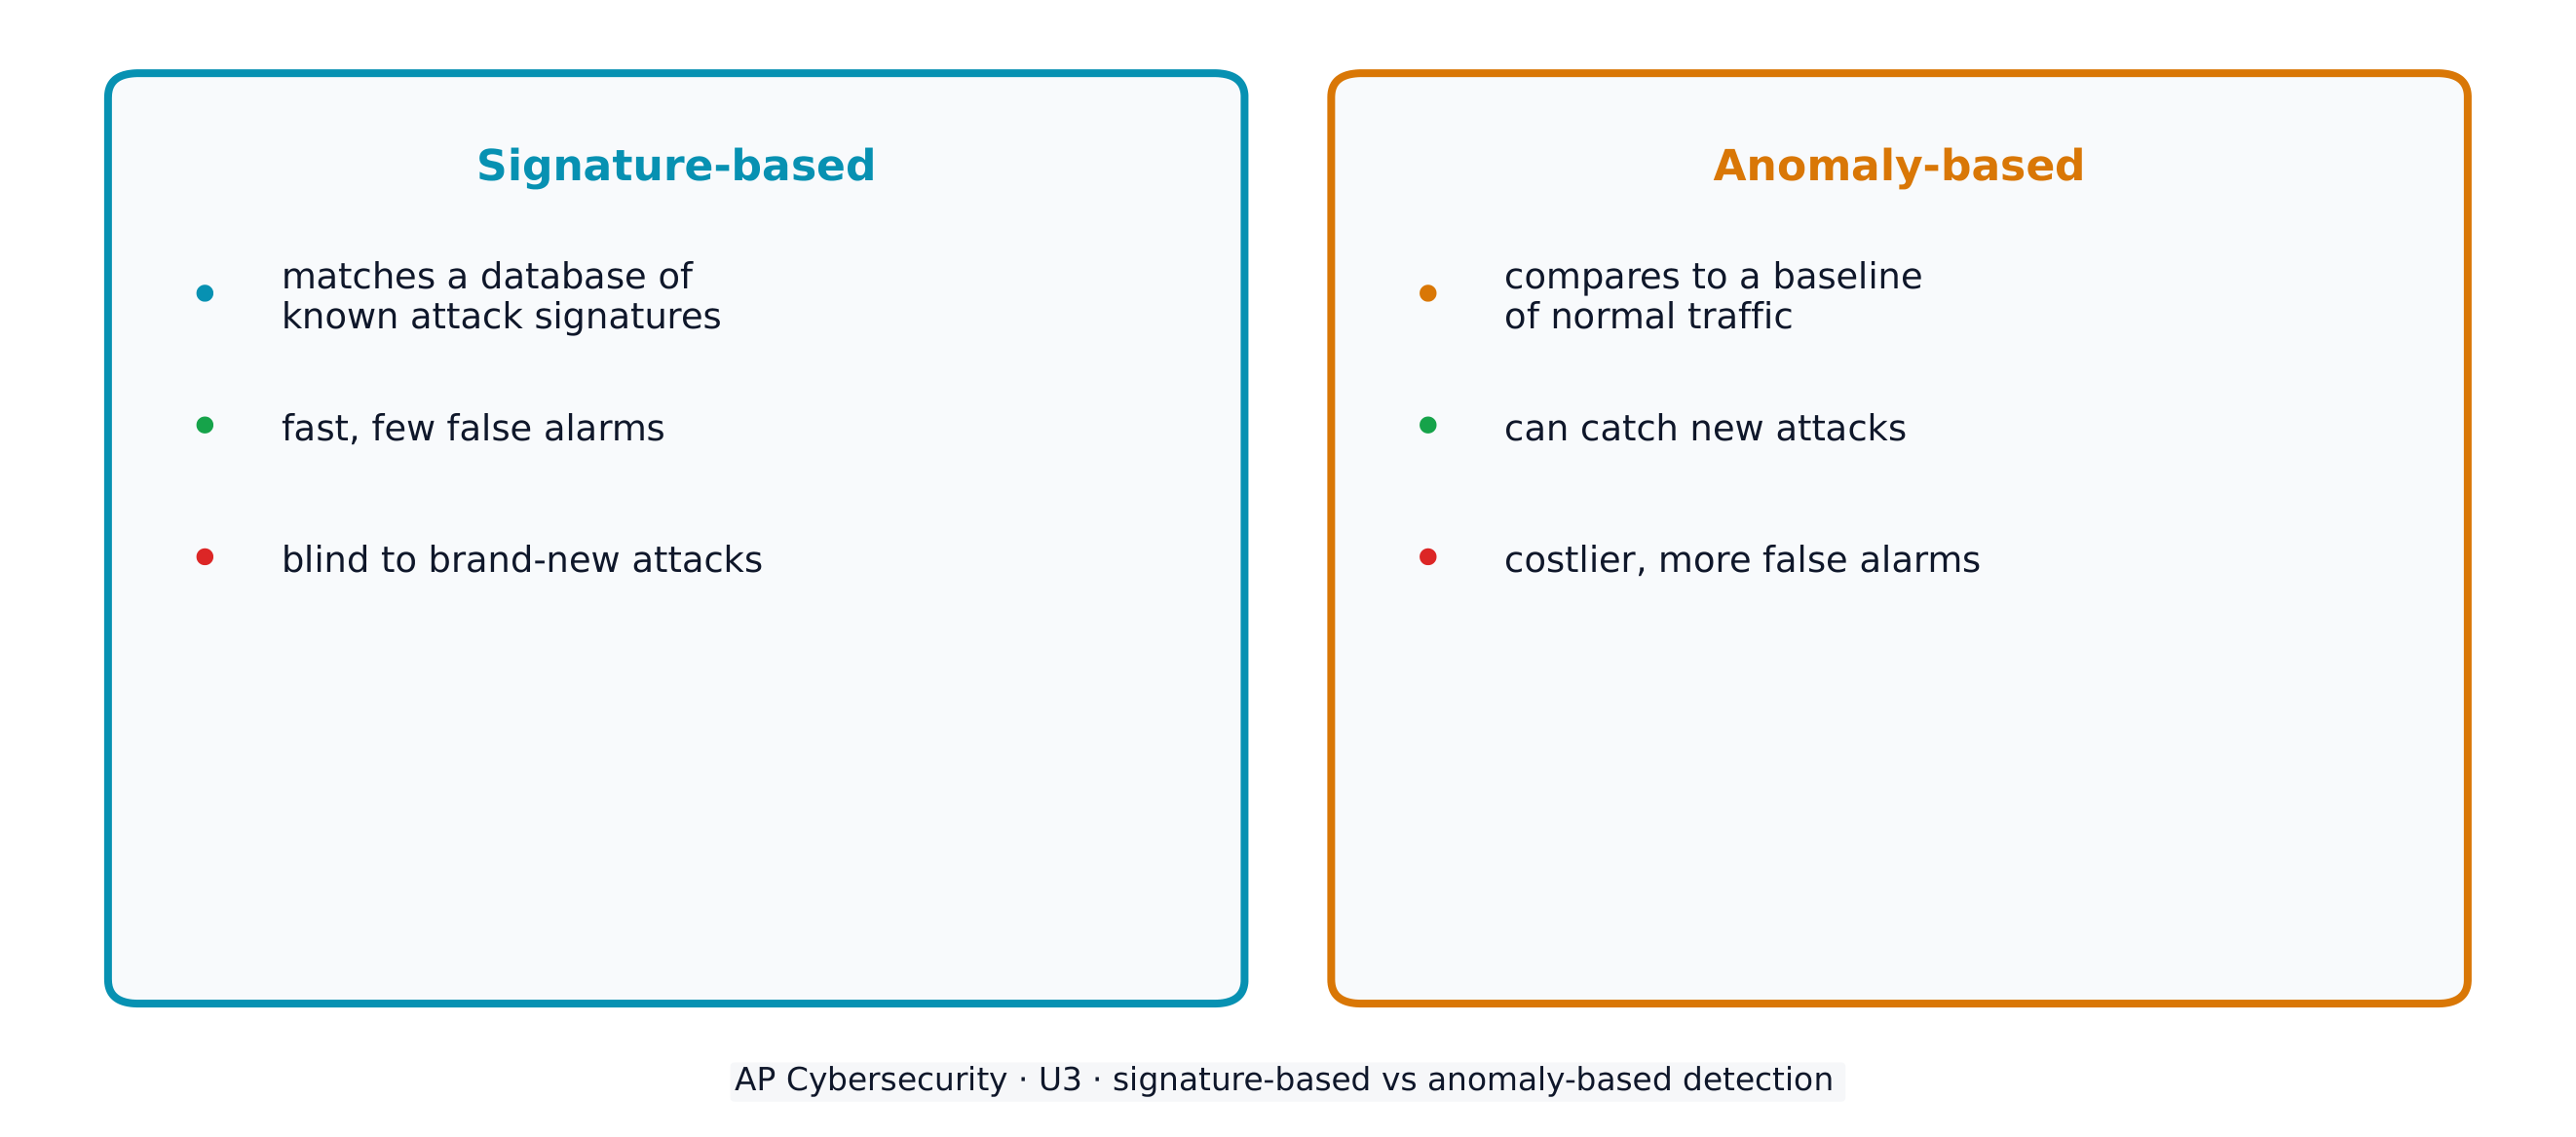
Signature-based/ˈsɪɡnɪtʃə beɪst/
基于特征
jī yú tè zhēng
Anomaly-based/əˈnɒməli beɪst/
基于异常
jī yú yì cháng
baseline/ˈbeɪslaɪn/
基线
jī xiàn
network-based indicators of compromise/ˈnetwɜːk beɪst ˈɪndɪkeɪtəz ɒv ˈkɒmprəmaɪz/
网络入侵指标
wǎng luò rù qīn zhǐ biāo
probabilistic/ˌprɒbəbɪˈlɪstɪk/
概率的
gài lǜ de
threshold/ˈθreʃəʊld/
阈值
yù zhí
alert fatigue/əˈlɜːt fəˈtiːɡ/
警报疲劳
jǐng bào pí láo
3.2
Protegiendo las redes: Controles administrativos y seguridad inalámbrica
Syllabus
Objetivo de aprendizaje 3.2.A: Identificar controles administrativos relacionados con la seguridad de red.
3.2.A.1 Una política de seguridad de enrutadores establecerá un estándar mínimo de configuración para los enrutadores en la red de una organización y puede incluir:
Prohibición de cuentas de usuario locales (Todos los inicios de sesión del enrutador deben utilizar un servidor de autenticación aprobado).
Desactivación de servicios innecesarios (p. ej., Telnet).
Exigencia de un firewall (Una organización puede optar por un dispositivo de firewall independiente del enrutador).
3.2.A.2 Una política de seguridad de switches establecerá un estándar mínimo de configuración para los switches en la red de una organización y puede incluir:
Prohibición de cuentas de usuario locales (Todos los inicios de sesión del switch deben utilizar un servidor de autenticación aprobado).
Exigencia de que se active la seguridad de puertos.
Uso de filtrado MAC.
3.2.A.3 Una política de red privada virtual (VPN) detallará los requisitos mínimos de seguridad para los empleados que utilizan una VPN para acceder a la red interna de una organización, y puede incluir:
Una lista de roles dentro de la organización autorizados a usar una VPN para acceder a la red interna.
Requisitos de autenticación para los empleados que usan una VPN (p. ej., sistema de claves pública/privada o MFA).
Prohibición del túnel dividido (también llamado doble túnel).
3.2.A.4 Una política de seguridad inalámbrica establecerá los requisitos mínimos de seguridad para las redes inalámbricas dentro de una organización y puede incluir:
Exigencia de que los usuarios se autentifiquen en la red inalámbrica mediante un protocolo de autenticación extensible (EAP) conectado a un servidor de autenticación aprobado.
Exigencia de que todo el tráfico inalámtrico esté cifrado utilizando cifrado AES con una longitud mínima de clave.
Desactivación de tramas de beacon en los puntos de acceso inalámbricos.
Objetivo de aprendizaje 3.2.B: Configurar características de seguridad de redes inalámbricas.
3.2.B.1 Las organizaciones pueden deshabilitar la transmisión de tramas de beacon en los puntos de acceso inalámbricos (WAP) para dificultar que los adversarios encuentren su red inalámbrica y aprendan sus propiedades básicas.
3.2.B.2 Las organizaciones pueden controlar la dirección de broadcast y la intensidad de la señal de un WAP para que la señal no se extienda más allá del espacio físico que debe cubrir el punto de acceso.
3.2.B.3 Las organizaciones deben habilitar protocolos de cifrado inalámbrico fuertes para asegurar que los frames inalámbricos no sean legibles para los adversarios que pudieran interceptarlos.
Los protocolos de cifrado inalámbrico WEP, WPS y WPA original tienen vulnerabilidades conocidas y son inseguros.
WPA3 es actualmente el algoritmo de cifrado inalámbrico más fuerte.
3.2.B.4 Las organizaciones pueden habilitar el filtrado MAC para impedir que dispositivos no autorizados accedan a la red, y pueden exigir que los usuarios se autentifiquen al conectarse a una red.
Fuente: College Board AP Course and Exam Description
La buena seguridad de red comienza con políticas escritas que establecen un estándar mínimo: una política de seguridad de routers y política de seguridad de switches prohíben cuentas locales y exigen seguridad de puertos; una política de VPN establece reglas de autenticación y prohíbe el enrutamiento por túnel dividido; y una política de seguridad inalámbrica exige cifrado fuerte y acceso autenticado.
Específicamente para redes inalámbricas, las organizaciones desactivan los fotogramas de beacon para que la red sea más difícil de encontrar, controlan la intensidad de la señal para que no se filtre fuera del edificio, habilitan un cifrado fuerte - WPA3 Wi-Fi Protection Access 3rd Generation es el actual más fuerte, mientras que los antiguos WEP y el original WPA están comprometidos - y utilizan filtrado MAC para permitir solo dispositivos conocidos.
Objetivo de aprendizaje 3.3.A: Identificar técnicas para segmentar una red.
3.3.A.1 Las zonas y reglas del firewall se pueden utilizar para crear una subred filtrada (también conocida como zona desmilitarizada, o DMZ): un segmento de red que se sitúa entre las redes públicas externas, como Internet, y las redes internas privadas. Una subred filtrada suele ser una zona de menor seguridad que las redes internas privadas, y típicamente aloja los recursos públicos de la organización, separándolos de la red interna.
3.3.A.2 La subnetting se puede utilizar para crear diferentes subredes basándose en el direccionamiento IP. Si un dispositivo es comprometido por un atacante, las subredes pueden contener una brecha de seguridad para reducir el número de dispositivos expuestos.
3.3.A.3 Los switches se pueden utilizar para crear VLANs, que separan lógicamente a los dispositivos físicamente conectados a switches centrales.
Objetivo de aprendizaje 3.3.B: Explicar por qué la segmentación de redes puede aumentar la seguridad de la red.
3.3.B.1 La segmentación de redes se refiere al proceso de dividir una red en segmentos o subredes más pequeñas e aisladas (subredes).
3.3.B.2 Dividir una red en subredes más pequeñas aísla el tráfico de red, lo cual puede evitar que los ataques en una subred afecten a los dispositivos de otras subredes.
3.3.B.3 La segmentación de redes puede permitir aplicar diferentes políticas y controles de seguridad a distintas partes de la red, posibilitando la creación de zonas de alta seguridad y zonas de baja seguridad.
3.3.B.4 La seguridad de puertos en un switch puede prevenir el inundación de MAC limitando el número de direcciones asignables a cualquier puerto individual del switch.
Fuente: College Board AP Course and Exam Description
La segmentación de red divide una red en piezas más pequeñas e aisladas (subredes). Si una subred es comprometida, el daño queda contenido y no puede propagarse.
Un patrón clave es la subred filtrada (también llamada DMZ). Se sitúa entre internet público y la red interna privada, alojando los servidores públicos de la organización en una zona de menor seguridad — separada de los sistemas internos sensibles.
Una subred filtrada (DMZ) coloca servidores públicos entre dos firewalls, lejos de la red privada
Las segmentaciones también pueden construirse mediante subredificación (por dirección IP) o VLANs (separación lógica de dispositivos en el mismo switch). Cada segmento puede recibir su propia política de seguridad - zonas de alta seguridad y baja seguridad.
Gabinetes de servidores: la segmentación de red aísla los sistemas para que un único compromiso no abra todo
Objetivo de aprendizaje 3.4.A: Identificar tipos de firewalls basados en red.
3.4.A.1 Un firewall se utiliza para permitir o denegar el tráfico de red entrante y saliente. El propio firewall es un software que puede alojarse en un dispositivo independiente o integrarse en otro dispositivo de red, como un router.
3.4.A.2 Un firewall sin estado filtra el tráfico basado en la información contenida en los encabezados de los paquetes, como direcciones IP, puertos y protocolos.
3.4.A.3 Un firewall con estado (también conocido como filtrado dinámico de paquetes) rastrea el estado de las conexiones de red que pasan a través del firewall y puede filtrar según reglas relacionadas con la conexión, además del filtrado realizado por un firewall sin estado. Esto permite un mayor control sobre el contenido permitido para entrar y salir de una red.
3.4.A.4 Un firewall de próxima generación (NGFW) posee tanto las capacidades de los firewalls sin estado y con estado típicos, como también funciones avanzadas adicionales, tales como prevención de intrusiones, inspección profunda de paquetes y filtrado por tipo de aplicación.
Objetivo de aprendizaje 3.4.B: Explicar cómo un firewall utiliza una lista de control de acceso para permitir o denegar el tráfico que entra o sale de una red.
3.4.B.1 Los administradores de red crean un conjunto de reglas, llamado lista de control de acceso (ACL), que un firewall utiliza para permitir o denegar el tráfico de red entrante y saliente.
3.4.B.2 Las reglas de la ACL se verifican en orden y la primera regla que coincida con los criterios se ejecutará para los datos especificados.
3.4.B.3 Una ACL típica especificará la dirección del tráfico (entrante o saliente), el criterio para filtrar (direcciones IP, puerto lógico, servicio o aplicación) y la acción a tomar (permitir o denegar).
Objetivo de aprendizaje 3.4.C: Determinar la ubicación efectiva de los firewalls en una red.
3.4.C.1 Cada segmento de una red debe tener un firewall para controlar el flujo de datos hacia y desde ese segmento.
3.4.C.2 Los segmentos de red pueden tener diferentes necesidades de seguridad basadas en los datos y servicios que contienen. El nivel de seguridad para cada firewall puede configurarse de forma independiente.
3.4.C.3 Cada punto de entrada y salida de datos entre la red interna e internet público debe contar con un firewall.
Objetivo de aprendizaje 3.4.D: Configurar un firewall para gestionar el flujo de tráfico de red.
3.4.D.1 Los requisitos de un firewall especificarán qué tipo de tráfico procedente de qué fuentes o destinado a qué destinos debe ser permitido o denegado.
3.4.D.2 Las reglas específicas de un firewall pueden permitir o denegar el tráfico entrante o saliente basándose en el puerto de origen o destino, dirección IP, servicio, protocolo o aplicación.
Ejemplos ilustrativos para 3.4.D.2:
Permitir puerto TCP entrante 22 desde TODOS; (esta regla permitirá todo el tráfico TCP entrante con puerto de destino 22, que es el puerto designado para el protocolo SSH)
Denegar puerto TCP entrante 80 desde 192.168.1.0/24; (esta regla denegará el tráfico TCP entrante con puerto de destino 80 procedente de direcciones IP en el rango 192.168.1.0-192.168.1.255)
3.4.D.3 Las reglas se implementan en orden, y cambiar el orden de un conjunto de reglas puede alterar qué tráfico es permitido o denegado. Debe prestarse atención a la precedencia de las prioridades de filtrado al establecer el orden de las reglas.
Ejemplos ilustrativos para 3.4.D.3:
Este conjunto de reglas permitiría el tráfico SSH y denegaría otro tráfico TCP entrante
Regla 1: PERMITIR puerto TCP entrante 22 desde TODOS;
Regla 2: DENEGAR todo el TCP entrante desde TODOS;
Invertir el orden de esas reglas denegaría todo el tráfico TCP entrante, incluido el tráfico SSH.
Fuente: College Board AP Course and Exam Description
Cómo decide un firewall
Un firewall permite o deniega el tráfico que entra o sale de una red. Hay varios tipos:
Sin estado - filtra solo sobre encabezados de paquete (IP, puerto, protocolo).
Con estado - también rastrea el estado de cada conexión para un control más fino.
De próxima generación (NGFW) - agrega funciones avanzadas como prevención de intrusiones e inspección profunda de paquetes.
Un firewall sigue una lista de control de acceso (ACL) - un conjunto ordenado de reglas. Las reglas se verifican en orden, y el primer coincidencia gana, por lo que el orden de las reglas cambia qué tráfico pasa. Cada regla especifica una dirección, algo por lo que filtrar (IP, puerto, servicio) y una acción (permitir o denegar).
Un firewall revisa su ACL de arriba hacia abajo; la primera regla coincidente decide
Ejemplo resuelto. Un firewall tiene la Regla 3: DENY TCP 443 from 192.168.*, y más abajo la Regla 7: ALLOW TCP 443 from ALL. Un usuario en 192.168.45.37 no puede alcanzar el puerto 443 - aunque la Regla 7 le permitiría - porque la Regla 3 coincide primero, y el primero que coincide gana. La solución es mover la regla ALLOW encima de la DENY. Por eso es el orden de las reglas, no solo el contenido de las reglas, lo que decide qué tráfico pasa.
Los firewalls deben estar en cada punto donde los datos cruzan entre zonas - en cada segmento de red y en cada pasarela a internet público.
Hardware de red real: un firewall es un dispositivo (o software) ubicado donde estos cables se encuentran con el mundo exterior
3.5
Detectando ataques de red
Syllabus
Objetivo de aprendizaje 3.5.A: Identificar tipos de herramientas automatizadas de seguridad utilizadas para detectar ataques de red.
3.5.A.1 Las herramientas de detección automática analizan los datos recopilados de la red y los dispositivos de una organización, como switches y routers, servidores, firewalls y computadoras de usuarios. Estos datos se recopilan a menudo en un archivo de registro (log).
3.5.A.2 Un sistema de detección de intrusiones de red (NIDS) es una herramienta automatizada que analiza datos para determinar si está ocurriendo actividad maliciosa en una red. Cuando se detecta un ataque, genera una alerta.
3.5.A.3 Un sistema de prevención de intrusiones de red (NIPS) es una herramienta automatizada que, al igual que un IDS, analiza datos para determinar si está ocurriendo actividad maliciosa en una red. Un NIPS también puede mitigar o detener un ataque cerrando puertos, bloqueando direcciones IP o MAC específicas, o rechazando protocolos específicos.
3.5.A.4 Un sistema de gestión de información y eventos de seguridad (SIEM) recopila y analiza datos de múltiples fuentes (incluyendo firewalls, NIDS/NIPS, registros de dispositivos y registros de aplicaciones) para detectar patrones que puedan indicar un ciberataque y eleva una alerta si se detecta un posible ataque. Los analistas de seguridad investigan la alerta para determinar si representa una amenaza real y siguen procedimientos operativos estándar para resolver o escalar la alerta.
Objetivo de aprendizaje 3.5.B: Explicar cómo las organizaciones pueden aprovechar la inteligencia artificial (IA) para mejorar la detección y respuesta ante amenazas.
3.5.B.1 Las computadores registran cada acción que realizan los usuarios. Los firewalls, IDS, IPS y otros sensores de red registran todo el tráfico que pasa por varios puntos de la red. La red de una organización de tamaño mediano registra millones (o incluso decenas de millones) de puntos de datos por día. Incluso un equipo grande de humanos es incapaz de analizar tanta cantidad de datos.
3.5.B.2 Los equipos de detección de amenazas están creando algoritmos de IA para analizar grandes cantidades de datos y clasificar los patrones de datos como maliciosos o normales.
3.5.B.3 Los modelos de IA para la detección de amenazas se basan en cálculos probabilísticos; reportan un porcentaje para indicar la probabilidad de que algo sea malicioso.
3.5.B.4 Las organizaciones determinan sus propios umbrales sobre qué porcentaje de probabilidad de amenaza resulta en una alerta. Si el umbral está establecido demasiado alto, los ataques reales pueden pasar desapercibidos; si el umbral es demasiado bajo, el equipo de seguridad se verá abrumado con falsas alertas.
Objetivo de aprendizaje 3.5.C: Determinar un método de detección de red.
3.5.C.1 El volumen de tráfico de red es un criterio para determinar un método de detección. La detección basada en firmas es más eficiente para redes con alto volumen de tráfico. La detección basada en firmas compara los datos de detección con una base de datos de indicadores conocidos de compromiso (IoCs), llamadas firmas. Las bases de datos de firmas deben actualizarse con IoCs para los últimos ataques. La detección basada en firmas se ejecuta más rápidamente que la detección basada en anomalías.
3.5.C.2 La consistencia de los patrones de tráfico de red es un criterio para determinar un método de detección. La detección basada en anomalías es más efectiva en redes con patrones de tráfico consistentes. La detección basada en anomalías compara los datos de detección con una línea base de actividad registrada. Las líneas base deben registrarse en sistemas no comprometidos para establecer los tipos y volúmenes de datos esperados. La detección basada en anomalías activa una alerta o acción cuando se registran tipos o volúmenes de datos fuera de un rango de tolerancia especificado. La detección basada en anomalías depende de patrones consistentes en el tráfico de red para detectar patrones de tráfico anómalos.
3.5.C.3 El grado de sensibilidad o criticidad de una red es un criterio para determinar un método de detección. Las redes con datos o servicios más sensibles o críticos probablemente consideren un enfoque híbrido. La detección híbrida combina la detección basada en firmas y la basada en anomalías. La detección híbrida es más costosa que usar solo la detección basada en firmas o basada en anomalías, y los modelos de detección híbrida generan más alertas.
3.5.C.4 La probabilidad de ataques nuevos en una red es un criterio para determinar un método de detección. La detección basada en firmas no puede detectar un nuevo ataque. Cuando una organización sospecha que es probable que los adversarios intenten un nuevo ataque en una red, la detección basada en anomalías es el método preferido cuando el costo de la detección híbrida es prohibitivamente alto.
Objetivo de aprendizaje 3.5.D: Evaluar el impacto de un método de detección de red.
3.5.D.1 La velocidad de detección es un factor en la evaluación del impacto de un método de detección de red. Una detección más rápida permite una respuesta más rápida. Los métodos de detección basados en firmas son más rápidos que los métodos de detección basados en anomalías, especialmente en redes con alto volumen de tráfico.
3.5.D.2 El costo es un factor en la evaluación del impacto de un método de detección de red. Las herramientas de detección y los costos continuos deben estar dentro de un presupuesto. Los sistemas de detección basados en anomalías requieren hardware más costoso para funcionar que los basados en firmas. La detección híbrida es la opción más costosa porque combina ambos métodos, basado en anomalías y basado en firmas.
3.5.D.3 La tasa de falsos positivos es un factor en la evaluación del impacto de un método de detección de red. La detección basada en firmas tiene casi ningún falso positivo. La detección basada en anomalías o híbrida tendrá tasas de falsos positivos más altas. Los impactos de las altas tasas de falsos positivos incluyen:
El tiempo y los recursos se destinan a investigar alertas por actividad no maliciosa.
La fatiga de alertas es una condición que ocurre cuando los respondedores se acostumbran a los falsos positivos y toman las alertas menos en serio porque asumen que las alertas son falsos positivos antes de investigarlas.
3.5.D.4 La tasa de falsos negativos es un factor en la evaluación del impacto de un método de detección de red. Un falso negativo ocurre cuando un adversario puede eludir un sistema de detección. Los sistemas de detección basados en firmas son más fáciles de eludir que los sistemas basados en anomalías o híbridos. Los falsos negativos pueden resultar en que los adversarios causen pérdidas, daños, interrupciones o destrucción de datos y sistemas.
Objetivo de aprendizaje 3.5.E: Aplicar técnicas de detección para identificar indicadores de ataques de red mediante el análisis de archivos de registro.
3.5.E.1 Los ataques evil-twin se pueden detectar escaneando regularmente identificadores de conjunto de servicio (SSIDs) que parezcan sospechosos o similares a SSIDs locales legítimos. La triangulación de señal se puede utilizar para localizar y desactivar un punto de acceso que transmite una red evil-twin.
3.5.E.2 Los ataques de interferencia (jamming) se pueden detectar reconociendo que ningún dispositivo inalámbrico en un espacio físico específico puede conectarse a una red inalámbrica y escaneando en busca de ruido electromagnético (EM) en el rango inalámbrico.
3.5.E.3 Los ataques de envenenamiento ARP se pueden detectar monitoreando el tráfico de red en busca de mensajes ARP inusuales (particularmente paquetes ARP con direcciones MAC duplicadas) y verificando la tabla ARP en la puerta de enlace predeterminada.
3.5.E.4 Los ataques de inundación MAC se pueden detectar monitoreando el tráfico de red en busca de un aumento inesperado de tramas Ethernet con diferentes direcciones MAC y verificando la tabla de direcciones MAC en un switch.
3.5.E.5 Los ataques de envenenamiento DNS son difíciles de detectar. Sin embargo, si el sitio web de una organización experimenta una caída abrupta e inexplicable del tráfico, se deben examinar los registros DNS como una causa potencial.
3.5.E.6 Los ataques Smurf se pueden detectar vigilando el tráfico de red en busca de un aumento repentino de solicitudes ICMP enviadas a la dirección de broadcast de la red.
3.5.E.7 Los IoC basados en red se descubren al analizar el tráfico de red, a menudo en forma de archivos de captura de paquetes. Los indicadores se pueden encontrar en direcciones IP de origen y destino, puertos y protocolos. Estos pueden incluir:
Conexiones a direcciones IP maliciosas conocidas
Escaneos de red no autorizados
Picos inusuales o desaceleraciones en el tráfico de red
Tráfico de aplicación-puerto mal emparejado
Fuente: College Board AP Course and Exam Description
Cuando la prevención falla, toma el relevo la detección. Las herramientas automáticas leen los archivos de registro que registran la actividad de la red:
Un sistema de detección de intrusiones en red (NIDS) analiza el tráfico y genera una alerta, pero no bloquea;
Un sistema de prevención de intrusiones en red (NIPS) también puede detener un ataque cerrando puertos o bloqueando direcciones;
Un sistema de gestión de información y eventos de seguridad (SIEM) recopila datos de muchas fuentes para detectar patrones.
Hay dos métodos de detección. La detección basada en firmas compara el tráfico con una base de datos de firmas de ataques conocidos - rápida y con pocas falsas alarmas, pero ciega ante ataques nuevos. La detección basada en anomalías compara el tráfico con una línea base normal y señala cualquier cosa inusual - puede capturar ataques novedosos pero requiere más recursos y genera más falsas alarmas. Un enfoque híbrido combina ambos.
Al examinar el tráfico capturado (archivos de captura de paquetes), los analistas buscan indicadores de compromiso basados en red en las direcciones IP de origen y destino, puertos y protocolos. Cuatro comunes: conexiones a direcciones IP maliciosas conocidas, escaneos de red no autorizados (un externo probando tus puertos), picos o ralentizaciones inusuales en el tráfico, y tráfico de aplicación-puerto desajustado (por ejemplo, tráfico no web fluyendo por el puerto 80). Estos completan los indicadores basados en host, archivo y comportamiento que registra un solo dispositivo.
IA, umbrales y fatiga de alertas
Una red mediana registra millones de eventos al día - mucho más de lo que cualquier equipo puede leer - así que las organizaciones entrenan modelos de IA para clasificar patrones probablemente maliciosos de los normales. Estos modelos son probabilísticos: en lugar de un sí/no, cada evento recibe una probabilidad porcentual de ser malicioso.
Luego la organización establece un umbral - la probabilidad en la que se dispara una alerta - y esa elección es un真妥协 genuino:
establecer el umbral demasiado alto y los ataques reales pasarán sin ser detectados;
establecerlo demasiado bajo y el equipo estará abrumado con falsas alertas.
Demasiadas falsas alertas causan fatiga de alertas: los respondedores se acostumbran tanto a los falsos positivos que comienzan a asumir que una alerta es falsa antes de investigarla - así que un ataque real, cuando finalmente llega, es rechazado. Esto es exactamente por qué importa una baja tasa de falsos positivos: la detección basada en firmas tiene casi ninguna, mientras que la detección basada en anomalías e híbrida intercambia una tasa de falsos positivos más alta por la capacidad de capturar ataques novedosos.
La detección basada en firmas coincide con ataques conocidos; la detección basada en anomalías señala desviaciones de lo normal
3.5
Consejos para exámenes
Para preguntas sobre ACL de firewall, lee las reglas de arriba hacia abajo y detente en la primera coincidencia - una regla Deny encima de una Allow bloquea el tráfico aunque exista Allow más abajo.
Asocia cada ataque con su signo distintivo: envenenamiento ARP = una IP con dos direcciones MAC; inundación MAC = un aumento de nuevas direcciones MAC; envenenamiento DNS = una caída inexplicable en el tráfico web.
Lee capturas de paquetes para buscar IoCs basados en red: IPs maliciosas conocidas, escaneos no autorizados, picos/ralentizaciones de tráfico y tráfico de aplicación-puerto desajustado.
Ejecuta escáneres de vulnerabilidades para encontrar debilidades conocidas de manera proactiva, y corrige primero los hallazgos de mayor gravedad.
Basada en firmas = rápida, pocos falsos positivos, pierde ataques nuevos (más falsos negativos); basada en anomalías = captura ataques nuevos, cuesta más, más falsos positivos. Memoriza este compromiso.
Una subred filtrada / DMZ aloja servidores expuestos públicamente entre internet y la red privada - nómbrala siempre que una pregunta separe servicios públicos de datos internos.
WPA3 es el cifrado inalámbrico fuerte; WEP y el original WPA son inseguros.
Objetivo de aprendizaje 4.1.A: Identificar tipos de dispositivos informáticos.
4.1.A.1 Los servidores son dispositivos que proporcionan uno o más servicios a otros equipos (por ejemplo, DNS, DHCP, FTP). Cualquier computadora puede ser un servidor, y en un entorno empresarial los servidores suelen tener mayor potencia de procesamiento y almacenamiento que una computadora personal.
4.1.A.2 Las computadoras personales son dispositivos diseñados para ser usados por una sola persona con fines laborales o recreativos (por ejemplo, procesamiento de texto, diseño gráfico, navegación web y producción o visualización de medios). Incluyen computadoras de escritorio, portátiles y notebooks.
4.1.A.3 Las computadoras portátiles (también llamadas computadoras móviles o aparatos de información) son más pequeñas que las computadoras personales y funcionan con batería. Estas incluyen tabletas, teléfonos inteligentes y tecnología vestible como relojes inteligentes.
4.1.A.4 Las computadoras embebidas son dispositivos que forman parte de una máquina. Los dispositivos embebidos tienen conjuntos de instrucciones específicos para interactuar con los componentes especializados de la máquina en la que están integrados. Las computadoras embebidas tienden a ser más lentas y económicas que otras computadoras y tienen poco almacenamiento.
4.1.A.5 Los dispositivos cotidianos con computadoras embebidas se llaman frecuentemente dispositivos del Internet de las Cosas (IoT). Se encuentran computadoras embebidas en transporte (por ejemplo, autos, trenes y aviones), dispositivos que operan infraestructura crítica (por ejemplo, interruptores automáticos en subestaciones eléctricas y bombas en plantas de tratamiento de agua), equipo médico (por ejemplo, bombas de suero, escáneres de resonancia magnética, marcapasos y bombas de insulina) y dispositivos cotidianos como lavadoras, cafeteras y termostatos.
Objetivo de aprendizaje 4.1.B: Identificar el tipo de malware utilizado en un ciberataque.
4.1.B.1 El malware es software malicioso que puede dañar o destruir un dispositivo o red, o permitir que un adversario acceda a un dispositivo y a los datos almacenados en él.
4.1.B.2 El malware se utiliza a menudo como herramienta para lograr parte del plan de un adversario con el fin de alcanzar sus objetivo(s) final(es). Existen muchos tipos de malware, tales como:
Los virus son malware que deben ser activados por un usuario al ejecutar o abrir un archivo.
Los gusanos se propagan de una computadora a otra sin interacción humana.
Los troyanos son malware incrustado en otro software que parece inofensivo. Los troyanos de acceso remoto (RAT, Remote Access Trojans) proporcionan a un adversario acceso remoto al sistema objetivo.
El ransomware cifra los archivos de un dispositivo, impidiendo que el usuario acceda a ellos. El ransomware generalmente muestra al usuario una pantalla exigiendo pago y prometiendo entregarle la clave de descifrado de sus archivos si paga dentro de un plazo determinado.
El spyware rastrea las acciones de un usuario en una computadora y envía la información de vuelta a un adversario.
Un keylogger (grabador de teclas) es software o hardware que registra las pulsaciones del teclado del usuario y envía esa información de vuelta al adversario. A menudo, los adversarios pueden extraer nombres de usuario y contraseñas de los datos del keylogger.
Las bombas lógicas están programadas para activar su efecto solo cuando se cumplen condiciones específicas; estas condiciones pueden incluir fecha y hora, tipo o versión específica del sistema operativo, conjunto de caracteres que usa la computadora, etc.
Un rootkit es malware sofisticado que se introduce en el sistema operativo de la computadora objetivo y puede controlar casi todos los aspectos del sistema, incluyendo hacer que el propio rootkit sea invisible a la detección.
4.1.B.3 Aunque la mayoría del malware es un archivo o una colección de archivos, el malware sin archivos (fileless malware) es código malicioso que reside en la RAM y utiliza programas legítimos ya instalados en un dispositivo para comprometerlo.
Objetivo de aprendizaje 4.1.C: Explicar cómo los adversarios pueden explotar vulnerabilidades comunes en los dispositivos para causar pérdidas, daños, interrupciones o destrucción.
4.1.C.1 Los adversarios pueden desarrollar exploits para vulnerabilidades conocidas en el software (incluyendo sistemas operativos). Los dispositivos con software sin parches son vulnerables a estos exploits, lo que podría permitir que un adversario colapse un sistema, observe las acciones del usuario, habilite o deshabilite diversos servicios o componentes del dispositivo (por ejemplo, activar una cámara web o micrófono), o incluso tome el control del dispositivo para emitir sus propias órdenes, incluidas órdenes para robar o destruir información en el dispositivo.
4.1.C.2 Los adversarios pueden aprovechar requisitos de autenticación débiles adivinando la contraseña de un usuario o utilizando ingeniería social para obtener que un usuario revele su contraseña.
4.1.C.3 Cuando los sistemas no tienen una contraseña en el sistema básico de entrada/salida (BIOS) o la interfaz de firmware extensible unificada (UEFI), un adversario puede arrancar una computadora en un modo especial (por ejemplo, "modo de recuperación") que le otorga privilegios de nivel superior. Sin protección BIOS o UEFI, los adversarios pueden cargar su propio sistema operativo en un dispositivo desde una unidad externa y utilizar herramientas especializadas para alterar o crear perfiles de usuario, incluyendo cambiar contraseñas de usuario.
4.1.C.4 Los adversarios pueden cargar malware en una unidad externa y, si el inicio automático está habilitado, el dispositivo ejecutará el malware cuando se inserte la unidad externa.
4.1.C.5 Los adversarios pueden aprovechar puertos abiertos para conectarse a un dispositivo.
4.1.C.6 Los adversarios pueden enviar datos maliciosos a los dispositivos para interrumpirlos o intentar tomar el control de ellos. Los dispositivos que no tienen firewall (o tienen un firewall mal configurado) no pueden filtrar estos datos maliciosos.
4.1.C.7 Los adversarios intentan a menudo instalar malware en un dispositivo para interrumpirlo o controlarlo. Los dispositivos que carecen de software anti-malware son más vulnerables a este tipo de ataque.
Objetivo de aprendizaje 4.1.D: Evaluar y documentar riesgos derivados de vulnerabilidades en los dispositivos.
4.1.D.1 El riesgo derivado de vulnerabilidades en dispositivos puede provenir de accesos no autorizados o malware que permiten a un adversario suplir la identidad de un usuario autorizado, controlar remotamente un dispositivo, cifrar la unidad de un dispositivo para exigir rescate de los datos, o borrar la memoria del dispositivo, destruyendo datos o haciendo que el dispositivo sea inoperable. El nivel de riesgo varía según la criticidad del dispositivo o los servicios que proporciona o los datos que almacena.
4.1.D.2 Los riesgos altos derivados de vulnerabilidades en dispositivos implican potencialmente comprometer datos sensibles u operaciones críticas.
Ejemplos ilustrativos para 4.1.D.2:
Una organización no ha instalado la actualización más reciente para su servidor de correo electrónico, la cual incluía un parche para una vulnerabilidad crítica conocida.
4.1.D.3 Los riesgos moderados derivados de vulnerabilidades en dispositivos pueden surgir de requisitos de autenticación débiles o de vulnerabilidades que serían menos propensas a ser explotadas.
Ejemplos ilustrativos para 4.1.D.3:
Una planta de tratamiento de agua tiene sistemas embebidos que controlan bombas. Las bombas pueden ser accedidas remotamente mediante nombre de usuario y contraseña para gestión remota de la planta, pero los dispositivos no requieren autenticación multifactor (MFA).
4.1.D.4 Los riesgos bajos derivados de vulnerabilidades en dispositivos suelen estar relacionados con vulnerabilidades que, de ser explotadas, tendrían poco impacto.
Ejemplos ilustrativos para 4.1.D.4:
La laptop de un empleado tiene abierto el puerto telnet 23.
Fuente: College Board AP Course and Exam Description
Un dispositivo es cualquier computadora: un servidor, una laptop personal, un smartphone o una computadora embebida construida dentro de una máquina. Los dispositivos cotidianos con computadoras embebidas se denominan Internet de las Cosas (IoT), y ejecutan todo, desde bombas de agua hasta lavadoras.
Las cuatro clases de dispositivos y por qué importa la clase
Clase
Qué es
Consecuencia de seguridad
servidores
máquinas compartidas que ejecutan servicios para muchos usuarios
el objetivo de mayor valor; una única vulnerabilidad compromete a todos
computadoras personales
escritorios y laptops
propósito general, por lo que ejecutan cualquier cosa que instale el usuario
computadoras portátiles / móviles (también llamadas computadoras móviles o aparatos de información)
más pequeñas que una PC y alimentadas por batería: smartphones, tabletas, relojes inteligentes y otras tecnología vestible
fácilmente perdidos o robados, y frecuentemente transportados a través de redes no confiables
computadoras embebidas
una computadora que es parte de una máquina: controlador de motor de un automóvil, termostato, bomba médica
tiene un conjunto de instrucciones especializado para interactuar con sus componentes, y tiende a ser más lento, más barato y tener almacenamiento mínimo, por lo que las características de seguridad suelen omitirse y las actualizaciones son raras
La última fila explica por qué los dispositivos embebidos e IoT aparecen con tanta frecuencia en escenarios de ataque: las limitaciones que los hacen baratos son las mismas que dificultan su defensa.
La amenaza principal para un dispositivo es el malware - software malicioso. Aprenda los tipos:
Virus - debe ser activado por un usuario al abrir un archivo.
Gusano (Worm) - se propaga solo, sin acción humana.
Caballo de Troya (Trojan) - se oculta dentro de software que parece seguro; un remote access trojan (RAT) da control remoto al adversario.
Ransomware - cifra tus archivos y exige pago por la clave.
Spyware - rastrea secretamente lo que haces.
Keylogger - registra cada pulsación de tecla para robar contraseñas.
Bomba lógica (Logic bomb) - se activa solo cuando se cumple una condición (una fecha, una versión).
Rootkit - se oculta profundamente en el sistema operativo e incluso puede hacer invisible al propio rootkit.
La mayoría del malware es un archivo, pero el malware sin archivos (fileless) es diferente: vive únicamente en la RAM y abusa de programas legítimos ya existentes en el dispositivo, dejando ningún archivo para que un escáner lo encuentre.
Los adversarios explotan software sin parches, contraseñas débiles, configuraciones de arranque BIOS/UEFI sin protección y puertos abiertos. Evaluamos el riesgo del dispositivo según el valor y la criticidad del mismo: un servidor de correo sin parches en un hospital es de riesgo alto, mientras que la laptop de un empleado con un solo puerto abierto sin usar es de riesgo bajo.
Explorar
Nombra el malware por su comportamiento
Cada tipo de malware tiene un rasgo definitorio: un gusano se propaga solo, un virus necesita que un usuario lo ejecute, el ransomware cifra por dinero y un rootkit se oculta profundamente en el SO.
Objetivo de aprendizaje 4.2.A: Explicar por qué se utilizan los hashes (también llamados salidas hash, sumas de verificación, digestos de mensaje o digestos) para almacenar contraseñas.
4.2.A.1 Una función hash criptográfica (también llamada función de digesto de mensaje) es un algoritmo matemático que toma datos binarios de longitud arbitraria, los procesa según un conjunto de instrucciones y produce una cadena binaria de longitud fija llamada hash (o suma de verificación o digesto de mensaje). Los hashes criptográficos bien conocidos incluyen:
4.2.A.2 Un hash de n bits tiene $2^n$ posibles salidas. El número de entradas es infinito, por lo que inevitablemente dos entradas diferentes producirán el mismo hash. Esto se llama colisión.
4.2.A.3 Las funciones hash criptográficas tienen las siguientes propiedades:
Los hashes son resistentes a colisiones; es difícil encontrar dos entradas diferentes en la misma función hash que produzcan la misma salida.
Los hashes tienen resistencia a la imagen previa; dado un hash, es inviable averiguar la entrada que generó dicho hash.
Los hashes son repetibles; la misma entrada siempre producirá el mismo hash.
Los hashes tienen una longitud fija; la longitud en bits del hash para una función hash específica es constante independientemente del tamaño de la entrada.
4.2.A.4 Los adversarios intentan comprometer las funciones hash forzando colisiones en sus salidas. Si existe un algoritmo eficiente para forzar una colisión en una función hash específica, dicha función hash quedará obsoleta (dejará de usarse en entornos seguros). MD5 y SHA1 son ejemplos de funciones hash obsoletas.
4.2.A.5 Los servicios de autenticación basados en contraseñas no deben almacenar contraseñas en texto plano, para que si un adversario accede al directorio usuario:contraseña, no conozca inmediatamente las contraseñas de todos los usuarios. En cambio, las contraseñas de los usuarios deben ser hasheadas y el hash almacenado en una base de datos. Cuando un usuario ingresa su contraseña, esta es hasheada y el hash se compara con el hash almacenado. Si los hashes coinciden, el usuario se autentica.
4.2.A.6 Si dos usuarios tuvieran la misma contraseña, entonces sus contraseñas tendrían hashes idénticos en el directorio usuario:contraseña. Para evitar esto, se hashean unos pocos bits aleatorios (llamados sal o sal) junto con la contraseña de un usuario para generar el hash. La sal de cada usuario es única, por lo que incluso si dos usuarios tienen la misma contraseña, tendrán un hash de contraseña diferente porque tienen una sal diferente.
Objetivo de aprendizaje 4.2.B: Explicar cómo los ataques de contraseñas explotan vulnerabilidades.
4.2.B.1 Si un adversario puede comprometer la contraseña de un usuario legítimo, y la organización de ese usuario no ha activado la MFA u otras protecciones de autenticación, entonces el adversario puede actuar dentro de esa organización con todo el acceso y privilegios disponibles para el usuario.
4.2.B.2 Los ataques de contraseñas pueden clasificarse como en línea o fuera de línea.
Los ataques de contraseñas en línea intentan combinaciones de usuario:contraseña en un portal de autenticación activo.
Los ataques de contraseñas fuera de línea han capturado una base de datos de usuario:contraseña y pueden ejecutar ataques de contraseñas contra la base de datos en su propia computadora. Este método elude cualquier protección de bloqueo de cuenta que pueda estar activa.
4.2.B.3 Muchos usuarios reutilizan las mismas contraseñas (o variaciones de la misma contraseña) para todos los servicios y cuentas que tienen, a pesar de las advertencias de no hacerlo. Cuando se roba la base de datos de usuarios de una organización, los nombres de usuario, correos electrónicos y contraseñas se venden a adversarios o se publican en línea. A menudo, los adversarios inician el intento de comprometer una cuenta probando credenciales robadas o filtradas para un individuo objetivo.
4.2.B.4 Muchos usuarios establecen contraseñas fáciles de adivinar, y los adversarios intentarán adivinar contraseñas comunes para la cuenta de un usuario. La pulverización de contraseñas (password spraying) es un ataque donde un adversario intenta una contraseña común contra muchas cuentas de usuario diferentes.
4.2.B.5 Algunos servicios y dispositivos (p. ej., switches, routers y dispositivos IoT) vienen preconfigurados con un usuario y contraseña administrativos predeterminados. El apilamiento de credenciales (credential stuffing) es un ataque donde un adversario intenta obtener acceso a estos servicios o dispositivos utilizando credenciales predeterminadas comunes o credenciales de cuenta que han sido robadas.
4.2.B.6 Los ataques de contraseñas fuera de línea utilizan herramientas automatizadas de descifrado de hashes para hashear posibles contraseñas y compararlas contra un hash capturado. Aunque los hashes no pueden revertirse, un adversario puede usar estas herramientas para hashear muchas contraseñas potenciales y compararlas con el hash objetivo. Si un adversario encuentra un hash que coincide, puede usar la contraseña que generó el hash para iniciar sesión en la cuenta del usuario. Los ataques fuera de línea incluyen:
Ataques de fuerza bruta, donde un adversario utiliza una herramienta automatizada para probar todas las contraseñas potenciales que un usuario podría tener.
Ataques de diccionario, donde un adversario utiliza una herramienta automatizada para probar una lista de contraseñas comunes.
4.2.B.7 Un ataque de tabla arcoíris (rainbow table attack) utiliza una lista de contraseñas comunes para generar una tabla arcoíris. Una tabla arcoíris es una tabla que contiene cada contraseña potencial y su hash. Luego se ordena la tabla por los hashes, y el adversario utiliza una herramienta automatizada para buscar en la lista de hashes el hash capturado. Si los hashes coinciden, el adversario ha encontrado una contraseña que genera el mismo hash, y la contraseña permitirá al adversario iniciar sesión en la cuenta del usuario.
Objetivo de aprendizaje 4.2.C: Determinar el tipo de autenticación utilizado para verificar la identidad de un usuario.
4.2.C.1 Los mecanismos de autenticación son controles técnicos que verifican la identidad de un usuario para garantizar que solo los usuarios autorizados accedan a un sistema. La prueba que proporciona el usuario para identificarse se denomina factor. Los factores de autenticación comunes incluyen:
Algo que el usuario sabe (factor de conocimiento)
Algo que el usuario posee (factor de posesión)
Algo que el usuario es (factor biométrico)
Dónde está el usuario (factor de ubicación)
4.2.C.2 Los factores de conocimiento pueden ser contraseñas, PINs o respuestas a preguntas de desafío preseleccionadas. Para que un factor de conocimiento sea efectivo, debe ser algo que un adversario no pueda adivinar fácilmente; sin embargo, los factores de conocimiento que son difíciles de adivinar para un adversario también pueden ser más difíciles de recordar para un usuario.
4.2.C.3 Un factor de posesión es un objeto que tiene un usuario y que es único para él, como una tarjeta de acceso, una tarjeta bancaria, un teléfono celular o un token de autenticación. Cuanto más difícil sea para un adversario obtener el objeto (o una copia de este), más seguro es el factor de posesión.
4.2.C.4 Los factores biométricos miden características del cuerpo humano y pueden incluir huellas dactilares, impresiones de palmas, reconocimiento facial, escaneos de iris o retina, o identificación por voz. Los factores biométricos son difíciles de duplicar para un adversario porque son únicos para un individuo.
4.2.C.5 Los factores de ubicación utilizan información sobre señales Wi-Fi, datos GPS, configuraciones de zona horaria e incluso información de dirección IP para tomar determinaciones sobre la ubicación. Se pueden establecer reglas para permitir o denegar el acceso basado en un factor de ubicación.
4.2.C.6 La autenticación multifactor (MFA) ocurre cuando un sistema utiliza más de un factor para autenticar a un usuario. La MFA es más segura que la autenticación de un solo factor porque requiere que el usuario proporcione al menos dos factores de autenticación separados.
Objetivo de aprendizaje 4.2.D: Configurar ajustes de inicio de sesión para hacer que un dispositivo sea más seguro.
4.2.D.1 Exigir complejidad en las contraseñas es un ajuste de inicio de sesión que se puede configurar. Al activarse, los usuarios que establezcan una nueva contraseña deben incluir al menos un carácter de cada conjunto de caracteres. Las contraseñas con caracteres de cada conjunto de caracteres son significativamente más difíciles de descifrar para un adversario que las contraseñas que usan caracteres de uno o dos conjuntos de caracteres. Los conjuntos de caracteres principales que suelen requerirse son:
4.2.D.2 Exigir una longitud mínima de contraseña es un ajuste de inicio de sesión que se puede configurar. Esto significa que los usuarios deben tener al menos una cantidad determinada de caracteres en su contraseña. Cuanto más larga y compleja sea una contraseña, más tardará una herramienta digital en descifrarla.
4.2.D.3 Exigir una antigüedad máxima de contraseña es un ajuste de inicio de sesión que se puede configurar. Al configurarse, los usuarios recibirán un aviso para cambiar su contraseña un cierto número de días después de su último cambio de contraseña, generalmente cada 90 o 120 días. Si la contraseña de un usuario ha sido comprometida, cambiarla podría impedir que un adversario obtenga acceso a la cuenta del usuario. Sin embargo, algunos estándares nacionales recomiendan que las organizaciones no exijan a los usuarios cambiar sus contraseñas en intervalos predefinidos para desalentar el desarrollo de patrones de contraseñas (p. ej., Contraseña2028!).
4.2.D.4 Exigir que el sistema almacene un determinado número de contraseñas anteriores de usuario es un ajuste de inicio de sesión que se puede configurar. Esto impide que un usuario reutilice una contraseña. Muchas organizaciones almacenan los hashes de las 5–10 contraseñas anteriores de los usuarios para evitar la reutilización.
4.2.D.5 Exigir un período de bloqueo tras un cierto número de intentos de inicio de sesión inválidos es un ajuste de inicio de sesión que se puede configurar. Esto evita que un adversario intente constantemente contraseñas incorrectas al azar. Muchas organizaciones bloquean la cuenta de un usuario después de 3–5 intentos de inicio de sesión inválidos. El período de bloqueo varía.
Fuente: College Board AP Course and Exam Description
Autenticación multifactorUn escáner de huellas dactilares: la autenticación biométrica verifica algo que ERES, lo cual es mucho más difícil de robar o adivinar para un atacante que una contraseña
Para almacenar contraseñas de forma segura, los sistemas utilizan una función de hash criptográfica - un algoritmo matemático de una sola vía que convierte cualquier entrada en una cadena de longitud fija llamada hash (o digest). Los hashes tienen tres propiedades vitales: son resistentes a colisiones (difícil encontrar dos entradas con la misma salida), tienen resistencia a la imagen previa (no puedes retroceder para obtener la entrada original) y son repetibles (la misma entrada siempre produce el mismo hash).
Una función de hash convierte cualquier entrada en un digest de longitud fija y no puede revertirse
Las funciones de hash reales tienen nombres. La familia Secure Hash Algorithm (SHA) – SHA-256 y SHA-512 – es el estándar actual. Los adversarios atacan una función de hash intentando forzar una colisión (dos entradas diferentes con el mismo hash); una vez que existe un ataque de colisión eficiente, esa función queda obsoleta (retirada de uso seguro). MD5 y SHA-1 son ejemplos clásicos obsoletos: nunca confíes en ellos para proteger datos hoy en día.
Un servicio nunca almacena tu contraseña en texto plano. Almacena el hash; cuando inicias sesión, hashea lo que escribiste y lo compara. Para evitar que dos contraseñas idénticas produzcan hashes idénticos, se añaden unos bits aleatorios llamados sal antes del hashing, de modo que cada hash almacenado sea único.
Ejemplo resuelto. Dos usuarios eligen ambos la contraseña sunshine. Sin sal, ambos hashes almacenados serían idénticos, por lo que romper uno rompe instantáneamente el otro. Asigna a cada usuario una sal única, digamos x7 y q2, y el servicio hashea sunshinex7 y sunshineq2 en su lugar. Ahora los dos hashes almacenados parecen completamente diferentes, por lo que el adversario debe atacar cada cuenta por separado. Por eso, una base de datos de hashes robada es mucho menos peligrosa cuando los hashes están sazonados con sal.
Los adversarios contratacan con ataques de contraseña. Los ataques en línea prueban contra un inicio de sesión en vivo; los ataques fuera de línea roban la base de datos de hashes y los rompen en su propia máquina (lo que evita cualquier protección de bloqueo de cuenta). Las técnicas incluyen:
Fuerza bruta - una herramienta automatizada prueba cada contraseña posible sucesivamente; garantizada para funcionar eventualmente, pero lenta, y crece exponencialmente con la longitud de la contraseña.
un ataque de diccionario - la herramienta prueba primero una lista de palabras comunes y contraseñas conocidas, porque la mayoría de la gente elige opciones predecibles.
Derrame de contraseñas (password spraying) - una contraseña común contra muchas cuentas (esto evita el bloqueo, que cuenta fallos por cuenta).
Inyección de credenciales (credential stuffing) - reutilizar credenciales robadas o predeterminadas, explotando que la gente reutiliza contraseñas entre sitios.
una tabla arcoíris (rainbow table) - una tabla precalculada de contraseñas y sus hashes, ordenada por hash, para que un hash capturado pueda buscarse en lugar de recalcularse.
Configuraciones de política de contraseñas
Un administrador endurece las cuentas mediante la configuración de ajustes de inicio de sesión - y el examen espera que los nombres y explique qué defensas contra cada uno:
Ajuste
Qué hace
El ataque que retrasa
complejidad
requiere un carácter de cada conjunto (mayúsculas, minúsculas, dígitos, especiales)
fuerza bruta / diccionario
longitud mínima
requiere N caracteres: la longitud importa más que nada
fuerza bruta (crece exponencialmente)
edad máxima
obliga a un cambio cada ~90-120 días
limita cuánto tiempo es útil una contraseña robada
historial de contraseñas
almacena los últimos 5-10 hashes, bloquea reutilización
evita reciclar una contraseña antigua (posiblemente filtrada)
bloqueo
bloquea la cuenta después de 3-5 intentos fallidos
fuerza bruta / adivinanza en línea
Un matiz digno de mención: algunas normas nacionales ahora aconsejan en contra de la caducidad forzada, porque los cambios regulares empujan a los usuarios hacia patrones predecibles como PasswordFall2028. Un gestor de contraseñas resuelve el problema real: genera y almacena una contraseña larga y única por sitio, para que ninguna sea reutilizada o adivinable.
Los factores de autenticación demuestran quién eres, y se clasifican en categorías: algo que sabes (una contraseña), algo que tienes (un token o teléfono), algo que eres (una biometría como un escaneo de huella dactilar o retina), y dónde estás (un factor de ubicación). Usar dos o más es autenticación multifactor (MFA) - mucho más fuerte que una contraseña sola.
Una llave de seguridad física demuestra quién eres con algo que sostienes físicamente — un segundo factor fuerte
Medios extraíbles y el problema del autorrun
Un adversario puede cargar malware en una unidad externa - un pendrive, un disco portátil - y dejarlo donde alguien pueda recogerlo. Si el autorun está habilitado, el dispositivo ejecuta un programa desde esa unidad en el momento exacto de la inserción, sin necesidad de hacer clic, por lo que el malware se ejecuta antes de que el usuario decida confiar en algo.
Dos controles responden a esto, y el examen pide nombrar ambos:
Deshabilitar el autorrun, para que insertar una unidad nunca ejecute nada por sí sola.
Prohibir a los usuarios conectar unidades externas o medios en absoluto — aplicado por política y mediante un control técnico que bloquea los puertos USB — por eso muchos entornos seguros deshabilitan físicamente o lógicamente estos puertos.
Explorar
Cómo un hash mapea cualquier entrada a una ranura fija
Una función hash envía cada entrada a una salida de longitud fija. La misma entrada siempre cae en el mismo lugar (repetible) y no puedes trabajar hacia atrás desde la ranura hasta la entrada.
Objetivo de Aprendizaje 4.3.A: Identificar controles administrativos relacionados con la seguridad de los dispositivos.
4.3.A.1 Una política de uso aceptable describirá el rango de actividades que son permisibles, prohibidas o requeridas para los usuarios en dispositivos propiedad de una organización, y puede incluir:
Prohibir a los usuarios el acceso a sitios web específicos o tipos de sitios web (p. ej., redes sociales o juegos).
Requerir a los usuarios mantener el software actualizado.
Permitir a los usuarios conectar dispositivos periféricos.
Prohibir a los usuarios conectar unidades externas o medios.
4.3.A.2 Una política de contraseñas detallará los requisitos para las contraseñas de los usuarios dentro de una organización y puede incluir:
Una longitud mínima o máxima de contraseña.
Un tiempo mínimo o máximo durante el cual un usuario puede mantener la misma contraseña.
La prohibición de reutilizar contraseñas.
Reglas para la construcción de contraseñas (p. ej., sin palabras de diccionario y requisitos del conjunto de caracteres).
Una sugerencia para utilizar herramientas seguras de gestión de contraseñas en lugar de escribir las contraseñas.
4.3.A.3 Una política de instalación de software describirá qué (si alguno) software están permitidos a los usuarios instalar en sus dispositivos y generalmente también incluye un proceso para que los usuarios soliciten software especializado que puedan necesitar para desempeñar su rol, y puede incluir:
Una prohibición contra que los usuarios instalen software en sus dispositivos.
Un proceso para que los usuarios soliciten nuevo software necesario para su rol.
Una lista de software aprobado para los usuarios.
Objetivo de Aprendizaje 4.3.B: Explicar cómo el software antimalware puede hacer que un dispositivo sea más seguro.
4.3.B.1 El software antimalware (a veces llamado software antivirus) tiene herramientas para aislar y eliminar malware que puede corromper, espiar o destruir un sistema. El malware contiene indicadores que lo hacen detectable; estos indicadores se llaman firmas.
4.3.B.2 El software antimalware tiene una base de datos de firmas de malware. Escanea periódicamente los archivos de un dispositivo y verifica si algún archivo coincide con alguna de las firmas en su base de datos. Si hay una coincidencia, el software aísla y elimina los archivos maliciosos.
Objetivo de Aprendizaje 4.3.C: Explicar por qué mantener actualizado el sistema operativo y el software de un dispositivo lo hace más seguro.
4.3.C.1 Cuando se encuentran vulnerabilidades en sistemas operativos y software, el proveedor u organización que mantiene el software del sistema operativo lo corregirá y enviará una actualización. Una pequeña actualización se llama parche.
4.3.C.2 Asegurar que el sistema operativo y las aplicaciones de software de una computadora estén actualizados a la versión más reciente impide que los adversarios se aprovechen de una vulnerabilidad conocida.
Objetivo de Aprendizaje 4.3.D: Configurar un cortafuegos basado en el host.
4.3.D.1 Los cortafuegos basados en el host permiten o deniegan el tráfico entrante o saliente de un solo dispositivo. Esto proporciona una capa adicional de seguridad en caso de que un host esté conectado a una red comprometida.
4.3.D.2 Un cortafuego basado en el host es un software que se ejecuta en un dispositivo y sigue un conjunto de reglas (una ACL) como un cortafuego basado en la red. Las reglas del cortafuego se implementan en orden, aplicando la primera regla que coincida.
4.3.D.3 Un cortafuego basado en el host también puede bloquear tipos específicos de tráfico saliente. Los cortafuegos basados en el host siempre deben bloquear puertos o servicios no necesarios para un dispositivo dado.
Ejemplos ilustrativos para 4.3.D.3:
Un cortafuego basado en el host está configurado para bloquear el tráfico FTP saliente. Esto evita que un adversario con acceso remoto al host utilice FTP para exfiltrar un archivo al servidor del adversario.
4.3.D.4 Las reglas para un cortafuego basado en el host pueden permitir o denegar el tráfico según el puerto o dirección IP de origen o destino, servicio, protocolo o aplicación.
Fuente: College Board AP Course and Exam Description
Los controles administrativos establecen las reglas: una política de uso aceptable enumera lo que los usuarios pueden y no pueden hacer, una política de contraseñas establece reglas de longitud y reutilización, y una política de instalación de software controla lo que se puede instalar.
Los controles técnicos realizan el trabajo. El software antimalware mantiene una base de datos de firmas de malware y pone en cuarentana cualquier archivo que coincida. Mantener el sistema operativo y las aplicaciones actualizados - instalando cada parche - cierra agujeros conocidos antes de que los adversarios puedan usarlos. Un firewall basado en el host controla el tráfico de entrada y salida de un solo dispositivo, bloqueando puertos y servicios que no necesita.
El software antimalware escanea archivos contra una base de datos de firmas y pone en cuarentena las coincidencias — este escaneo ha marcado dos amenazas
Objetivo de aprendizaje 4.4.A: Explicar cómo detectar ataques contra dispositivos.
4.4.A.1 Los sistemas informáticos registran procesos y configuraciones del sistema, intentos de inicio de sesión, intentos de descarga de archivos y acciones del usuario. Estos registros pueden utilizarse para reconstruir las circunstancias que condujeron a un incidente cibernético y lo que ocurrió durante el mismo.
4.4.A.2 Un indicador de compromiso (IoC, por sus siglas en inglés) es evidencia de que un adversario ha comprometido un dispositivo o una red.
4.4.A.3 Los registros de autenticación (o auth logs) registran cada intento de inicio de sesión en un sistema. El análisis de estos registros puede revelar intentos de ataque.
4.4.A.4 Los IoCs basados en host se descubren al analizar registros y configuraciones del sistema. Los indicadores, como los siguientes, pueden encontrarse en registros de autenticación, registros de actividad de usuarios y archivos de configuración del sistema:
Archivos inusuales que se crean o modifican
Procesos o servicios inesperados
Cambios no autorizados en la configuración del sistema
Instalación o actualización no autorizada de software
4.4.A.5 Los IoCs basados en archivos se descubren al analizar archivos en un dispositivo. Los indicadores generalmente se encuentran en archivos ejecutables e incluyen:
Archivos cuyo hash coincide con malware conocido
Nombres de archivo conocidos por ser creados por un tipo específico de malware
Rutas de archivo asociadas con actividades maliciosas
4.4.A.6 Los IoCs basados en comportamiento se descubren al analizar registros. Los indicadores pueden encontrarse en registros de autenticación y registros de acceso e incluyen:
Múltiples intentos fallidos de inicio de sesión
Horarios o ubicaciones de inicio de sesión inusuales
Intentos no autorizados de acceder a datos sensibles
Intentos de elevar privilegios de usuario en un sistema
Objetivo de aprendizaje 4.4.B: Determinar controles para detectar ataques contra un dispositivo.
4.4.B.1 El rendimiento es un criterio para determinar un método de detección. Las herramientas de detección utilizan memoria y potencia de procesamiento del sistema y pueden impactar el rendimiento de un dispositivo. Las herramientas de detección basadas en anomalías consumen más recursos del sistema que las basadas en firmas. La detección basada en firmas es una mejor opción para dispositivos con recursos del sistema menos potentes. Muchos dispositivos embebidos no tienen suficientes recursos del sistema para ejecutar cualquier herramienta de detección.
4.4.B.2 El costo es un criterio para determinar un método de detección. Las organizaciones que compran software de detección deben considerar el costo de adquirir licencias suficientes para la cantidad de dispositivos que necesitan monitorear. Algunas organizaciones contratan un servicio de detección y respuesta en extremidades (EDR, por sus siglas en inglés) de un proveedor externo. Aunque estos servicios son costosos, ofrecen un enfoque holístico y unificado para la detección de amenazas en los dispositivos de la organización; típicamente incluyen una plataforma centralizada de alertas para monitorear posibles ataques a los dispositivos.
4.4.B.3 La sensibilidad o criticidad del dispositivo es un criterio para determinar un método de detección. Los dispositivos que almacenan o procesan información sensible o brindan servicios críticos son más propensos a ser objetivos de adversarios y se benefician de un modelo de detección híbrida para ofrecer máxima protección, cuando sea posible.
Objetivo de aprendizaje 4.4.C: Evaluar el impacto de un método de detección en un dispositivo.
4.4.C.1 La velocidad y el rendimiento son factores en la evaluación del impacto de un método de detección. En general, la detección basada en firmas es más rápida que la basada en anomalías, y ese efecto se ve exacerbado en dispositivos, que a menudo carecen de la potencia de procesamiento necesaria para ejecutar eficazmente herramientas de detección basadas en anomalías. Implementar herramientas de detección intensivas en recursos en dispositivos puede degradar su rendimiento.
4.4.C.2 La fase del ataque es un factor en la evaluación del impacto de un método de detección. Para llevar a cabo acciones en un dispositivo, los adversarios deben primero sortear una combinación de controles de seguridad protectores, disuasorios y detectores en capas físicas o de red. Detectar y detener un ataque a nivel de dispositivo puede impedir que los adversarios accedan a datos sensibles o interrumpan servicios críticos.
4.4.C.3 Los falsos positivos frente a la facilidad de evasión de la detección es un factor en la evaluación del impacto de un método de detección. La mayoría de las herramientas de detección a nivel de dispositivo son basadas en firmas, y la detección basada en firmas tiene una baja tasa de falsos positivos. Sin embargo, la detección basada en firmas es más fácil para los adversarios de evadir.
Objetivo de aprendizaje 4.4.D: Aplicar técnicas de detección para identificar indicadores de ataques de contraseña analizando archivos de registro.
4.4.D.1 Los ataques de contraseña en línea se pueden detectar en los registros de autenticación. Un único usuario que intenta muchas contraseñas incorrectas es un indicador de un ataque de contraseña en línea. Si una base de datos de hashes de usuario:contraseña ha sido comprometida, todas las contraseñas de usuario en la base de datos deben considerarse inseguras y todos los usuarios deben verse obligados a restablecer sus contraseñas.
4.4.D.2 Si un usuario autorizado está iniciando sesión desde una ubicación diferente o dirección IP a la esperada, o en un momento distinto al habitual, esto puede ser un indicador de que la contraseña del usuario ha sido comprometida.
4.4.D.3 Un indicador de pulverización de contraseñas (password spraying) es muchos usuarios intentando iniciar sesión dentro de segundos entre sí desde una misma dirección IP o desde direcciones IP inusuales.
4.4.D.4 Un indicador de inyección de credenciales (credential stuffing) es una serie de combinaciones predeterminadas de usuario:contraseña siendo intentadas en un dispositivo en rápida sucesión, a menudo desde la misma dirección IP.
4.4.D.5 Los ataques de contraseña offline no se pueden detectar, porque el ataque tiene lugar en la computadora del adversario.
Fuente: College Board AP Course and Exam Description
Los dispositivos registran inicios de sesión, cambios de archivos y procesos, y estos registros revelan un indicador de compromiso (IoC) - evidencia de que un adversario entró. Los IoCs basados en host aparecen como procesos inesperados o configuraciones cambiadas; los IoCs basados en archivos son archivos cuyo hash coincide con malware conocido; los IoCs basados en comportamiento son cosas como muchos inicios de sesión fallidos o horarios de inicio de sesión inusuales.
Elegir un método de detección implica ponderar el rendimiento (basado en firmas es más ligero, mejor para dispositivos débiles), el costo (un servicio de detección y respuesta en el punto final (EDR) es potente pero costoso) y la sensibilidad del dispositivo. Leer los registros de autenticación expone ataques de contraseña: muchas contraseñas incorrectas para un usuario señalan un ataque de adivinanza; muchos usuarios fallando desde una IP señala derrame de contraseñas; una ráfaga de credenciales predeterminadas señala inyección de credenciales. Sin embargo, los ataques fuera de línea no pueden detectarse: ocurren en la computadora del propio adversario.
La velocidad es en sí misma un factor de seguridad. La detección basada en firmas compara lo que ve contra una lista de patrones conocidos como malos, por lo que es más rápida que la detección basada en anomalías, que debe aprender primero cómo se ve lo normal y luego medir cada evento contra ese modelo. La detección basada en anomalías captura ataques que aún no tienen firma, pero cuesta mucha más potencia de procesamiento — y en un dispositivo que carece de ella, el efecto se complica: la detección se ejecuta lentamente, el dispositivo se degrada y el método termina no implementándose en absoluto de manera efectiva.
Conoce cada tipo de malware por su rasgo definitorio: un gusano se autopropaga, un virus necesita un usuario, el ransomware cifra por dinero, un RAT da control remoto, un rootkit se oculta.
Un hash es de una sola vía y longitud fija; la sal hace que las contraseñas idénticas tengan hashes diferentes. Nunca digas que un servicio "almacena la contraseña" - almacena el hash sazonado con sal.
Nombra algoritmos reales: SHA-256/SHA-512 son actuales; MD5 y SHA-1 están obsoletos porque existen ataques eficientes de colisión.
Empareja el ataque de contraseña con su firma en el registro: un usuario + muchas contraseñas incorrectas = adivinanza; muchos usuarios + una IP = derrame; credenciales predeterminadas = inyección.
Clasifica los factores de autenticación en saber / tener / ser / estar, y recuerda que la MFA combina dos o más - una huella dactilar más una contraseña, no dos contraseñas.
Los ataques de contraseña fuera de línea no pueden detectarse porque el descifrado ocurre en la máquina del adversario - un clásico "truco" del examen.
Vulnerabilidades y ataques de aplicaciones y datos
Syllabus
Objetivo de aprendizaje 5.1.A: Explicar cómo los adversarios pueden explotar vulnerabilidades en aplicaciones y archivos para causar pérdida, daño, interrupción o destrucción.
5.1.A.1 Un adversario puede leer cualquier archivo no cifrado si tiene acceso al dispositivo o a la unidad donde se almacenan los archivos.
5.1.A.2 Las computadoras tienen usuarios estándar y usuarios administrativos. Los usuarios administrativos tienen acceso para controlar la configuración del sistema y generalmente pueden acceder a cualquier archivo o aplicación en un sistema. Si a los usuarios regulares se les otorgan privilegios administrativos en una computadora y un adversario compromete la cuenta de un usuario, entonces el adversario tendrá privilegios elevados en el sistema.
5.1.A.3 Cuando la configuración del control de acceso es débil, muchos usuarios suelen tener permiso para ver e incluso editar archivos en un sistema. Los adversarios pueden aprovechar las configuraciones débiles de control de acceso para robar o destruir archivos o interrumpir una aplicación.
Objetivo de aprendizaje 5.1.B: Explicar cómo los ataques a aplicaciones explotan vulnerabilidades.
5.1.B.1 Las aplicaciones son programas que ejecutan instrucciones en computadoras; son datos ejecutables. Algunas aplicaciones se ejecutan localmente en la computadora de un usuario, mientras que otras aplicaciones, como las aplicaciones web, se ejecutan en un servidor y son accedidas por los usuarios a través de una red.
5.1.B.2 Muchas aplicaciones reciben entrada del usuario a través de campos de entrada abiertos donde los usuarios pueden escribir caracteres (por ejemplo, letras, números, puntuación). Los desarrolladores deben incluir comprobaciones de entrada del usuario en sus aplicaciones, como validar entrada numérica cuando se solicita una cantidad de elementos, para asegurar que la entrada del usuario coincida con lo esperado; la aplicación debe rechazar entradas fuera de los parámetros esperados. Este proceso de verificar que la entrada del usuario cumple con los criterios esperados antes de procesarla se denomina validación de datos. Las aplicaciones que no validan la entrada del usuario son vulnerables a ataques de tipo inyección, donde los adversarios insertan cadenas de caracteres inesperadas en los campos de entrada para alterar el comportamiento de un programa.
5.1.B.3 El lenguaje de consulta estructurado (SQL) es un lenguaje informático utilizado para solicitar información de bases de datos y realizar cambios en bases de datos o entradas en bases de datos. Las aplicaciones que consultan una base de datos utilizando entrada no validada o no sanitizada de los usuarios son vulnerables.
5.1.B.4 Un ataque de inyección SQL coloca comandos SQL y caracteres de control en un campo de entrada del usuario en una aplicación, lo que puede provocar una violación de la confidencialidad haciendo que la aplicación devuelva más información de la debida, o una violación de la integridad modificando o eliminando datos en la base de datos.
5.1.B.5 Los sitios web se escriben utilizando lenguaje de marcado de hipertexto (HTML), y muchos sitios web utilizan Javascript para crear contenido dinámico en sitios web o aplicaciones web. Debido a que los comandos de Javascript se ejecutan en el navegador del usuario que visita el sitio web, esos comandos pueden acceder a datos sensibles almacenados en el navegador, como nombres de usuario, contraseñas y claves criptográficas.
5.1.B.6 Un ataque de script entre sitios (XSS) inyecta código malicioso en un sitio web que luego ejecuta el navegador del usuario. El código malicioso puede estar incrustado en un enlace que hace clic el usuario (un ataque XSS reflejado de Tipo I o Reflected XSS) o puede ser insertado en un sitio web a través de un campo de comentarios, publicación de foro o registro de visitantes, lo que afectaría a cualquier usuario que visite ese sitio web (un ataque XSS almacenado de Tipo II o Stored XSS).
5.1.B.7 Cuando las aplicaciones toman entrada del usuario, esa entrada se escribe en un búfer. Un búfer es una sección designada de la memoria de la computadora con un tamaño fijo. Si la cantidad de datos que ingresa el usuario excede el tamaño del búfer, puede desbordarse en ubicaciones de memoria adyacentes y sobrescribir otras partes de la memoria de la computadora.
5.1.B.8 Un ataque de desbordamiento de búfer introduce más datos en la memoria de lo asignado, lo que puede causar que un sistema se bloquee o ejecute código fuera del alcance de la política de seguridad de un programa, permitiendo efectivamente que el adversario realice acciones no autorizadas en una computadora, como acceder, modificar o eliminar archivos.
5.1.B.9 Los archivos que ejecutan aplicaciones web se almacenan en directorios en servidores. Cuando los usuarios acceden a aplicaciones web, sus navegadores envían solicitudes GET utilizando el protocolo de transferencia de hipertexto (HTTP). Una solicitud GET accede a un archivo en algún lugar del sistema de archivos del servidor.
5.1.B.10 En un ataque de navegación de directorios, los adversarios modifican las URL y las solicitudes GET para intentar acceder a datos sensibles (por ejemplo, nombres de usuario y contraseñas) en el sistema de archivos de un servidor.
Ejemplos ilustrativos para 5.1.B.10:
Un servidor web almacena imágenes para un sitio web que aloja en el directorio /var/www/images/. Un adversario modifica una URL que solicita una imagen a ../../../etc/passwd. Los .. mueven un directorio hacia arriba en el sistema de archivos; por lo tanto, los tres puntos suspensivos consecutivos .. devuelven la ruta a la raíz, y desde allí el adversario intenta acceder al archivo passwd que devolvería una lista de todos los nombres de usuario autorizados en el dispositivo.
Objetivo de aprendizaje 5.1.C: Evaluar y documentar riesgos derivados de vulnerabilidades de aplicaciones y datos.
5.1.C.1 Los riesgos de seguridad de datos pueden implicar una compromiso de confidencialidad cuando personas no autorizadas pueden acceder a datos sensibles, integridad cuando los datos pueden ser manipulados o alterados desde su estado previsto, y disponibilidad cuando los datos pueden ser destruidos o cifrados para impedir que otros accedan a ellos.
5.1.C.2 Los riesgos altos por vulnerabilidades de datos a menudo involucran datos altamente sensibles (por ejemplo, datos regidos por leyes o regulaciones) que podrían ser comprometidos mediante una explotación muy probable.
Ejemplos ilustrativos para 5.1.C.2:
La empresa que desarrolla el próximo motor de reacción que será utilizado por la Fuerza Aérea en sus aviones está almacenando las especificaciones técnicas del motor en una unidad no cifrada.
5.1.C.3 Los riesgos moderados por vulnerabilidades de datos a menudo involucran datos sensibles que no tienen un cifrado suficientemente fuerte o controles de acceso lo suficientemente estrictos.
Ejemplos ilustrativos para 5.1.C.3:
Una empresa almacena la información personal identificable (PII) de sus clientes en una hoja de cálculo, y la hoja de cálculo está cifrada utilizando una clave pequeña.
5.1.C.4 Los riesgos bajos por vulnerabilidades de datos a menudo involucran información menos sensible que está cifrada con claves más cortas o que tiene controles de acceso que no son lo suficientemente estrictos.
Ejemplos ilustrativos para 5.1.C.4:
El CEO de una organización almacena sus memorandos privados dirigidos a su personal ejecutivo en una unidad compartida de la empresa que no está cifrada y no tiene controles de acceso.
Fuente: College Board AP Course and Exam Description
Inyección SQL
Las aplicaciones son los programas que se ejecutan en computadoras, y los datos es lo que procesan; ambos son objetivos principales. Si los archivos están almacenados sin cifrar, cualquier persona con acceso a la unidad puede leerlos. Si un usuario normal recibe privilegios de administrador, un adversario que robe esa cuenta obtendrá poder total.
El mayor peligro para las aplicaciones es la mala entrada del usuario. Cuando un programa no verifica lo que escribe un usuario, un adversario puede infiltrar comandos; esto se denomina ataque por inyección. La validación de datos (verificar que la entrada cumpla con las reglas esperadas) es la defensa. Principales ataques:
Inyección SQL: inserción de comandos SQL en un campo de entrada para leer o modificar una base de datos.
Scripting entre sitios (XSS): inyección de código malicioso en un sitio web que se ejecuta en el navegador de otro usuario.
Aspecto real de una inyección SQL
SQL es un lenguaje para consultar bases de datos, y sus palabras clave siempre se escriben en mayúsculas: SELECT, FROM, WHERE, IN, OR, AND. Un formulario de inicio de sesión suele construir una consulta pegando lo que usted escribió en una de estas:
SELECT * FROM users WHERE name = 'alice' AND password = 'secret'
Un atacante escribe SQL en el campo en lugar de un nombre. Dos trucos causan la mayoría de los daños:
Una condición que siempre es verdadera. Al ingresar ' OR '1'='1, la cláusula WHERE se vuelve verdadera para cada fila, por lo que la base de datos devuelve todos los usuarios.
Un doble guion, que inicia un comentario en SQL. Al ingresar admin' --, se cierra la cadena de nombre y se comenta toda el resto de la línea, incluyendo la verificación de contraseña, por lo que la consulta se convierte en … WHERE name = 'admin' y el atacante inicia sesión como administrador sin contraseña.
La defensa no es filtrar la palabra SELECT. Es evitar que la entrada sea tratada como código en absoluto: utilice consultas parametrizadas (también llamadas sentencias preparadas), donde se le da a la base de datos la consulta y los valores por separado, sin mezclarlos nunca, y agregue validación de entrada para rechazar caracteres que el campo no tiene razón para contener.
Desbordamiento de búfer: envío de más datos de los que un búfer de memoria puede contener, de modo que desborda a la memoria cercana y podría ejecutar el código del adversario.
Recorrido de directorios: uso de secuencias ../ en una URL para acceder a archivos fuera de la carpeta prevista, como /etc/passwd.
Evaluamos el riesgo de datos según su sensibilidad: planes militares sin cifrar son riesgo alto; datos de clientes con una clave débil son moderados; datos de bajo valor con claves cortas son bajos.
Protección de aplicaciones y datos: controles gerenciales y controles de acceso
Syllabus
Objetivo de aprendizaje 5.2.A: Explicar cómo el estado o la clasificación de los datos impacta en el tipo y el grado de seguridad aplicado a esos datos.
5.2.A.1 Las organizaciones implementan controles de seguridad específicos para cumplir con los requisitos legales basados en los tipos de datos que recopilan, almacenan, procesan y transmiten.
5.2.A.2 Los datos pueden clasificarse según su estado.
Los datos en reposo están almacenados en una unidad. Es importante proteger la unidad física que almacena los datos contra la destrucción o el robo. Los datos en reposo también pueden cifrarse para que, si un adversario los roba, no pueda leerlos inmediatamente.
Los datos en tránsito se están enviando de un dispositivo a otro. Si los datos se transfieren a través de medios físicos (p. ej., cables), es importante proteger dichos medios. Los datos en tránsito también pueden cifrarse para que, si un adversario los intercepta, no pueda leerlos inmediatamente.
Los datos en uso se están procesando mediante software o una persona. Los controles de acceso pueden utilizarse para limitar quién o qué tiene la capacidad de usar los datos de diferentes maneras (p. ej., ver o editar). Los datos deben estar descifrados para poder usarse.
5.2.A.3 Las organizaciones suelen categorizar los datos según su sensibilidad y priorizan un mayor grado de seguridad para la información más sensible.
5.2.A.4 Las leyes y regulaciones pueden exigir que ciertos tipos de datos se almacenen, transmitan y manejen de acuerdo con reglas específicas.
La información de identificación personal (PII) es cualquier dato que permite identificar a alguien e incluye (pero no se limita a): nombre, firma, número de teléfono, dirección, datos biométricos (p. ej., huellas dactilares), número de seguro social, fecha de nacimiento y dirección de correo electrónico. La protección de estos datos está cubierta por muchas leyes, pero destacan la Ley de Privacidad de 1974 y, para menores de 13 años, la Ley de Protección de la Privacidad en Línea para Niños de 1998.
La información médica protegida (PHI) es cualquier dato relacionado con la salud, el tratamiento o el pago de atención médica de una persona en cualquier momento e incluye (pero no se limita a): resultados de pruebas, registros de tratamiento, registros hospitalarios, notas de visitas al médico y registros de pagos del proveedor de salud. La protección de la PHI está incluida en la Ley de Portabilidad y Responsabilidad del Seguro Médico de 1996.
La información de tarjetas de pago (PCI) son los datos recopilados por las organizaciones para procesar pagos mediante tarjetas (p. ej., tarjetas de crédito) e incluyen lo siguiente: nombre, número de cuenta, fecha de vencimiento, dirección y código CVV. La protección de estos datos está regulada por el Estándar de Seguridad de Datos de la Industria de Tarjetas de Pago (PCI-DSS).
5.2.A.5 Las organizaciones que recopilan datos regulados los etiquetan y tienen políticas que cumplen con los requisitos legales o regulatorios para el almacenamiento, transmisión y manejo seguros de estos datos.
Objetivo de aprendizaje 5.2.B: Identificar controles gerenciales relacionados con la seguridad de aplicaciones y datos.
5.2.B.1 Una política de criptografía describirá los protocolos de cifrado aceptables y los parámetros de clave para una organización y puede incluir:
Una lista de algoritmos de cifrado aprobados para usos específicos
Longitudes mínimas o máximas de las claves
Requisitos y parámetros de generación de claves criptográficas
Requisitos de almacenamiento de claves criptográficas
5.2.B.2 Una política de seguridad de aplicaciones web delineará los requisitos y parámetros para probar y mitigar vulnerabilidades de aplicaciones web en una organización, y puede incluir:
Parámetros sobre cuándo una aplicación está sujeta a una evaluación de seguridad
Plazos para remediar vulnerabilidades según el nivel de riesgo
Parámetros sobre cómo debe llevarse a cabo una evaluación de seguridad de la aplicación (p. ej., utilizando herramientas específicas o de acuerdo con marcos de trabajo específicos)
Objetivo de aprendizaje 5.2.C: Determinar un modelo de control de acceso adecuado para proteger aplicaciones y datos.
5.2.C.1 El control de acceso aplica qué usuarios o aplicaciones (llamados sujetos) pueden acceder, modificar, agregar o eliminar (llamadas operaciones) qué archivos o aplicaciones (llamados objetos). Los modelos de control de acceso describen cómo determinar qué sujetos tienen qué tipo de acceso a qué objetos.
5.2.C.2 El control de acceso basado en roles (RBAC) asigna cada sujeto a un rol y define qué roles tienen qué tipos de acceso a qué objetos.
Ejemplos ilustrativos para 5.2.C.2:
Un ejemplo de un rol en una empresa podría ser "contador", y un tipo de objeto podría ser el software de nómina. El control de acceso basado en roles podría utilizarse para garantizar que solo los sujetos asignados al rol de "contador" tengan acceso al objeto de software de nómina.
5.2.C.3 El control de acceso basado en reglas (RuBAC) verifica un conjunto de reglas para determinar qué tipo de acceso debe tener un sujeto para un objeto específico y luego permite o deniega tipos de acceso basándose en esas reglas. Este modelo de control de acceso suele superponerse a otro modelo de control de acceso.
Ejemplos ilustrativos para 5.2.C.3:
Existe una regla que prohíbe a los sujetos (incluso aquellos que normalmente tendrían acceso) acceder a una base de datos determinada (el objeto) fuera del horario laboral local. Cuando un sujeto intenta acceder a la base de datos, incluso si está autorizado para hacerlo, se le denegará el acceso si está fuera del tiempo designado por la regla.
5.2.C.4 El control de acceso discrecional (DAC) otorga a los sujetos individuales la capacidad de establecer el tipo de acceso que otros sujetos tienen sobre los objetos que poseen. En los modelos DAC, algunos sujetos son designados como administradores o usuarios privilegiados, y tienen la capacidad de anular los controles de acceso establecidos por otros sujetos.
Ejemplos ilustrativos para 5.2.C.4:
Bob crea un archivo (un objeto) y decide dar a Alice permiso para editar el archivo, conceder a Frank permiso solo para ver el archivo y denegar a todos los demás el acceso al archivo por completo.
5.2.C.5 El control de acceso obligatorio (MAC) sigue reglas estrictas sobre qué tipos de acceso tiene cada nivel de sujeto para los objetos que están por encima de su nivel, en su nivel o por debajo de su nivel. Los niveles de sujeto y objeto son asignados por un administrador externo.
5.2.C.6 El modelo Bell-LaPadula es un modelo MAC que suele ser utilizado por gobiernos y organizaciones militares para controlar la seguridad de la información. Este modelo tiene las siguientes dos propiedades importantes:
i. La Propiedad de Seguridad Simple establece que los sujetos no pueden leer objetos que estén por encima de su nivel.
ii. La Propiedad de Seguridad * (Estrella) establece que los sujetos no pueden escribir en objetos por debajo de su nivel.
Estas reglas tomadas juntas a menudo se resumen como "escribir arriba, leer abajo" (WURD).
5.2.C.7 El principio de mínimo privilegio es la idea de que las entidades deben recibir exactamente tanto acceso como necesitan para realizar su función y nada más.
Objetivo de aprendizaje 5.2.D: Configurar la configuración de control de acceso en un sistema basado en Linux.
5.2.D.1 La autorización es cuando se concede a una entidad el permiso para tener cierto tipo de acceso a un recurso. Se implementan controles de acceso para controlar qué usuarios tienen qué tipos de acceso a qué datos.
5.2.D.2 Hay tres tipos de acceso a un archivo en Linux que se pueden configurar, y siempre vienen en el siguiente orden:
i. El acceso de lectura permite a un usuario ver el contenido de un archivo.
ii. El acceso de escritura permite a un usuario realizar cambios en un archivo.
iii. El acceso de ejecución permite a un usuario ejecutar un archivo binario, como un programa.
Estos se abrevian como rwx, respectivamente. Si un usuario solo tiene permisos de lectura y ejecución (no escritura), se mostraría como r-x. El símbolo - indica la ausencia de ese permiso.
5.2.D.3 Hay tres entidades predeterminadas para las cuales se establecen los permisos y siempre en este orden: (1) el propietario del archivo, (2) el grupo del archivo y (3) todos los demás usuarios. Los tres conjuntos se muestran sin espacios (p. ej., rwxrwxrwx).
5.2.D.4 Para ver la configuración de permisos actual de un archivo, utilice el comando ls -l, que mostrará la configuración actual para las entidades predeterminadas. Si hay un símbolo + al final de los permisos, esto significa que se han establecido otros permisos para ese archivo y se pueden ver con el comando getfacl.
5.2.D.5 Para modificar la configuración de permisos de un archivo, utilice el comando chmod. Este comando se puede utilizar con el método numérico o el método simbólico.
5.2.D.6 Para usar chmod en el método numérico, la sintaxis es chmod ### filename. Cada uno de los tres ### representa una de las tres entidades mencionadas anteriormente (el propietario, el grupo, otros usuarios no pertenecientes al grupo).
El primer # = el propietario
El segundo # = el grupo
El tercer # = otros usuarios no pertenecientes al grupo
El permiso para cada entidad se determina sumando los valores correspondientes a los tipos de acceso que se van a conceder:
0 = sin permisos
1 = ejecución
2 = escritura
4 = lectura
Por lo tanto, 3 establece permisos de escritura y ejecución, 5 establece permisos de lectura y ejecución, 6 establece permisos de lectura y escritura, y 7 establece permisos de lectura, escritura y ejecución.
Ejemplos ilustrativos para 5.2.D.6:
El comando chmod 750 test establecería los permisos para el propietario de lectura, escritura y ejecución; para el grupo de lectura y ejecución; y para todos los demás ningún acceso en absoluto.
El comando chmod 543 test establecería los permisos para el propietario de lectura y ejecución; para el grupo solo lectura; y para todos los demás escritura y ejecución.
El comando chmod 777 test establecería los permisos para las tres entidades de lectura, escritura y ejecución para el archivo test.
5.2.D.7 Para usar chmod en el método simbólico, la sintaxis es chmod entity +(or –) permission filename. Las entidades son el propietario del usuario, el grupo y otros usuarios no pertenecientes al grupo. Cada entidad está representada por una sola letra.
u = propietario del usuario
g = grupo
o = otros
a = todos
El permiso se puede añadir o eliminar a cualquier combinación de entidades.
= añadir el permiso
– = eliminar el permiso
Los permisos que se pueden establecer son lectura, escritura y ejecución.
r = lectura
w = escritura
x = ejecución
Las entidades y los permisos se pueden combinar en un solo comando. Para añadir los permisos de lectura y ejecución para el grupo y el propietario del usuario para un archivo llamado testfile, el comando sería chmod ug+rx testfile.
Fuente: College Board AP Course and Exam Description
Los datos se clasifican según su estado: en reposo (almacenados en una unidad), en tránsito (moviéndose entre dispositivos) e en uso (siendo procesados). Los datos en reposo y en tránsito pueden ser cifrados para que un ladrón no pueda leerlos; los datos en uso deben descifrarse, por lo que los controles de acceso los protegen en su lugar.
Algunos tipos de datos están regulados - la ley dicta cómo deben almacenarse, transmitirse y manejarse - por lo que una organización debe lograr el cumplimiento al igualar sus controles con las normas. El examen espera que empareje cada tipo de dato con su ley rectora:
Datos regulados
Qué son
Ley rectora
Información de identificación personal (PII)
cualquier cosa que identifique a una persona: nombre, dirección, número de seguro social, biometría, fecha de nacimiento
The Privacy Act (1974); COPPA para menores de 13 años
Información de salud protegida (PHI)
registros de salud, tratamiento y pago de servicios de salud
HIPAA (1996)
Información de tarjeta de pago (PCI)
número de tarjeta, vencimiento, CVV, nombre del titular
PCI-DSS
Una organización que recopila datos regulados debe etiquetarlos y mantener políticas que mantengan su almacenamiento, transmisión y manejo cumpliendo con la normativa; cuanto mayor es la sensibilidad, mayor es el grado de seguridad requerido.
El control de acceso decide qué sujetos (usuarios) pueden realizar qué operaciones sobre qué objetos (archivos). Cuatro modelos:
Basado en roles (RBAC): el acceso sigue su rol (todos los "contables" acceden al software de nómina).
Basado en reglas (RuBAC): el acceso sigue condiciones (solo durante horas de trabajo), superpuesto a otro modelo.
Discrecional (DAC): el propietario de un archivo decide quién más puede usarlo.
Obligatorio (MAC): un administrador central establece niveles estrictos; el modelo Bell-LaPadula lo resume como "escribir arriba, leer abajo".
Cuatro modelos de control de acceso deciden quién accede a qué objeto y cómo
Una idea guía en todos los modelos es el principio de menor privilegio: otorgue a cada entidad exactamente el acceso que necesita y nada más.
En un sistema Linux, cada archivo tiene tres permisos: leer (r), escribir (w), ejecutar (x), para tres grupos: el propietario, el grupo y otros. El comando chmod los establece con números, sumando 4 (leer) + 2 (escribir) + 1 (ejecutar). Por ejemplo, chmod 640 significa propietario lee+escribe (6), grupo lee (4), otros nada (0).
Permisos de archivos Linux: lectura/escritura/ejecución para propietario, grupo y otros
Ejemplo resuelto. Un principal quiere que solo ella misma pueda leer y editar un archivo, su grupo de empleados que lo lean, y nadie más que lo toque. Leer+escribir = 4+2 = 6 para el propietario, leer = 4 para el grupo, nada = 0 para otros, resultando en chmod 640 file. La lista muestra entonces -rw-r-----. Para permitir también que el propietario ejecute el archivo como programa, añadiría ejecutar (7 = 4+2+1), dando chmod 740.
Explorar
¿Qué modelo de control de acceso se ajusta a la regla?
Cada modelo de control de acceso tiene un decisor diferente: RBAC por tu rol, RuBAC por una condición, DAC por el propietario del archivo y MAC por los niveles de un administrador central.
Objetivo de aprendizaje 5.3.A: Explicar cómo el cifrado puede utilizarse para proteger archivos.
5.3.A.1 El propósito de la criptografía es ocultar información. Un algoritmo criptográfico define un proceso para cifrar y descifrar información. El cifrado es el proceso de ocultar la información, y el descifrado es el proceso de revertir el cifrado para recuperar la información original.
5.3.A.2 Un algoritmo de cifrado define un proceso para combinar la información que se va a cifrar con una clave predefinida. La información que se va a cifrar se denomina texto en claro. La salida del algoritmo de cifrado se denomina texto cifrado.
5.3.A.3 El número de claves posibles que pueden utilizarse en un algoritmo de cifrado se denomina espacio de claves. Cuanto mayor sea el espacio de claves, más tiempo tardará un adversario en descubrir la clave correcta por azar.
5.3.A.4 Los algoritmos criptográficos se clasifican según si utilizan una clave o dos claves.
Los algoritmos de cifrado simétrico utilizan la misma clave para cifrar y descifrar la información.
Los algoritmos de cifrado asimétrico utilizan dos claves diferentes: una para cifrar la información y otra para descifrarla.
5.3.A.5 Los algoritmos criptográficos también se clasifican según si procesan la información un bit a la vez o en bloques fijos de bits.
El cifrado por bloques maneja la información en bloques de tamaño fijo denominados bloques, produciendo un bloque de salida para cada bloque de entrada.
El cifrado en flujo maneja la información de entrada de forma continua, produciendo la salida un elemento a la vez.
Objetivo de aprendizaje 5.3.B: Aplicar algoritmos de cifrado simétrico para cifrar y descifrar datos.
5.3.B.1 Los algoritmos de cifrado basados en computadoras operan sobre datos binarios. El algoritmo de cifrado simétrico más común es el Estándar de Cifrado Avanzado (AES). El cifrado AES se utiliza para asegurar las transmisiones Wi-Fi, la navegación por internet, el cifrado de archivos en discos y el cifrado a nivel de hardware en procesadores.
5.3.B.2 AES es un cifrador por bloques de clave simétrica que cifra los datos en bloques de 128 bits (16 bytes). AES puede operar con claves de longitudes variables. Las claves más largas producen un cifrado más seguro pero requieren más tiempo para cifrar y descifrar.
5.3.B.3 El cifrado y descifrado simétricos pueden realizarse mediante la línea de comandos, software especializado o herramientas basadas en la web.
En una interfaz de línea de comandos, los usuarios pueden cifrar o descifrar con OpenSSL.
Software especializado como AES Crypt es una herramienta de código abierto que puede cifrar y descifrar archivos.
Existen muchas herramientas basadas en la web para cifrar y descifrar archivos.
5.3.B.4 Utilizando OpenSSL en una CLI, un usuario puede cifrar y descifrar un archivo utilizando los siguientes comandos (teniendo en cuenta que la clave de cifrado se deriva de la contraseña proporcionada):
Para cifrar un archivo llamado test con AES utilizando una clave de 128 bits, utilice el comando: openssl enc -aes-128-cbc -e -in test -k password -out test.enc
Para descifrar el archivo cifrado utilizando la misma clave, utilice el comando: openssl enc -aes-128-cbc -d -in test.enc -k password -out text
Fuente: College Board AP Course and Exam Description
Máquina Enigma: la criptografía protege los datos almacenados y transmitidos de interceptadoresCifrado simétrico vs asimétricoHashing y el efecto avalancha
La criptografía oculta información. Un algoritmo de cifrado combina el texto plano con una clave para producir texto cifrado; el descifrado lo invierte. El espacio de claves es el número de claves posibles; cuanto mayor es, más tiempo necesita un adversario para adivinarla. Una clave de n bits tiene un espacio de claves de $2^n$.
El cifrado simétrico usa la misma clave para cifrar y descifrar. El estándar es AES, un cifrado de bloques que trabaja con bloques de 128 bits y protege Wi-Fi, navegación y archivos almacenados. Como ambos lados necesitan la misma clave secreta, compartir esa clave de forma segura es el desafío.
La máquina Enigma mezclaba mensajes con rotores: un ejemplo temprano y vulnerable de cifrado
Explorar
Cifrar un mensaje desplazando letras
El cifrado combina texto plano con una clave para hacer texto cifrado. En este cifrado simple, la clave es la cantidad de desplazamiento; solo alguien que conozca el desplazamiento puede descifrar el mensaje de vuelta.
Objetivo de aprendizaje 5.4.A: Determinar la clave asimétrica apropiada a utilizar al enviar o recibir datos cifrados.
5.4.A.1 El cifrado asimétrico permite a los usuarios comunicarse de forma segura sin necesidad de acordar previamente una clave secreta compartida.
5.4.A.2 Al utilizar cifrado asimétrico, cada entidad que vaya a recibir datos debe generar primero un par de claves. Los pares de claves son cadenas binarias de igual longitud que se generan simultáneamente mediante un proceso matemático. Una de las claves se designa como clave pública y la otra como clave privada. Las claves son inversas matemáticas entre sí: cada clave revierte a su pareja. Cualquier clave puede utilizarse para cifrar información, pero solo la otra clave del par podrá descifrarla.
5.4.A.3 Una vez que el receptor genera el par de claves, la clave privada debe almacenarse de manera segura. Si la clave privada queda expuesta, se comparte, es robada, corrupta o comprometida, el par de claves debe eliminarse y generarse uno nuevo, ya que la seguridad del algoritmo de cifrado depende de la seguridad de la clave privada. La clave pública se publica para que cualquiera pueda verla y utilizarla.
5.4.A.4 Para enviar información de forma segura a alguien, el remitente utilizará la clave pública del receptor para cifrar los datos y enviarlos. Solo el receptor, que posee la clave privada, podrá descifrar y leer la información.
Objetivo de aprendizaje 5.4.B: Explicar por qué la longitud de una clave impacta en la seguridad de los datos cifrados.
5.4.B.1 Las claves más largas dan lugar a espacios de claves más grandes. Para claves binarias, una clave de longitud de n bits tiene un espacio de claves de $2^n$.
5.4.B.2 Utilizar una aplicación para adivinar aleatoriamente una clave de cifrado de longitud de n bits significa que, en promedio, un adversario podrá adivinar la clave correcta en $2^n \div 2$ (o $2^{n-1}$) intentos.
5.4.B.3 Aunque las claves más largas son más seguras, también requieren más tiempo para cifrar y descifrar mensajes.
5.4.B.4 La potencia de procesamiento computacional y la eficiencia continúan mejorando, lo que permite que el software adivine claves más rápidamente. Las recomendaciones de longitud de clave tanto para algoritmos de cifrado simétrico como asimétrico aumentan periódicamente para tener en cuenta el mayor poder de procesamiento.
5.4.B.5 La comparación de la longitud de las claves solo es válida cuando se comparan claves para el mismo algoritmo criptográfico.
Ejemplos ilustrativos para 5.4.B.5:
Una clave AES de 256 bits es más segura que una clave AES de 128 bits.
Una clave RSA de 4096 bits es más segura que una clave RSA de 2048 bits.
Las claves RSA y AES no se pueden comparar directamente entre sí para determinar el nivel de seguridad.
Objetivo de aprendizaje 5.4.C: Aplicar algoritmos de cifrado asimétrico para cifrar y descifrar datos.
5.4.C.1 Los algoritmos comunes de cifrado asimétrico incluyen RSA y la criptografía de curva elíptica (ECC). Los algoritmos asimétricos se utilizan en muchas aplicaciones, incluidas las firmas digitales y los certificados digitales.
5.4.C.2 Al igual que con el cifrado simétrico, el cifrado y descifrado asimétricos pueden realizarse mediante la línea de comandos, software especializado o herramientas basadas en la web.
En una interfaz de línea de comandos, los usuarios pueden cifrar o descifrar con OpenSSL.
Software especializado como RSA Encryption Tool es una herramienta de código abierto que puede cifrar y descifrar archivos.
Existen muchas herramientas basadas en la web para cifrar y descifrar archivos.
5.4.C.3 En una CLI, un usuario puede generar un par de claves asimétricas y cifrar o descifrar archivos según sea necesario.
Para generar un par de claves RSA de 2048 bits y guardar la clave en un archivo llamado rsa.pem, utilice el comando: openssl genrsa -out rsa.pem 2048
Para extraer la clave pública de rsa.pem a un archivo llamado public.pem, utilice el comando: openssl rsa -pubout -in rsa.pem -outform PEM -out public.pem
Para cifrar el archivo test utilizando cifrado RSA y el archivo de clave public.pem, utilice el comando: openssl pkeyutl -encrypt -pubin -inkey public.pem -in test -out test.enc
Para descifrar el archivo test.enc utilizando el archivo rsa.pem, ejecute el comando: openssl pkeyutl -decrypt -inkey rsa.pem -in test.enc -out test
Fuente: College Board AP Course and Exam Description
El cifrado asimétrico resuelve el problema del intercambio de claves mediante un par de claves: una clave pública que cualquiera puede ver y una clave privada mantenida en secreto. Las claves son inversas matemáticas: lo que una bloquea, solo la otra desbloquea. Para enviarle un secreto, yo cifro con su clave pública, y solo su clave privada puede descifrarla; así, nunca tuvimos que compartir un secreto de antemano.
Cifrado asimétrico: cifrar con la clave pública, descifrar con la clave privada
Claves más largas significan espacios de claves más grandes y mayor seguridad, pero un cifrado más lento. Los algoritmos asimétricos comunes son RSA y criptografía de curva elíptica (ECC), usados en firmas digitales y certificados. Recuerde: solo puede comparar longitudes de clave dentro del mismo algoritmo; una clave RSA de 4096 bits no es directamente comparable a una clave AES de 256 bits.
Un candado: la criptografía bloquea los datos para que solo alguien con la clave coincidente pueda abrirlo
Objetivo de aprendizaje 5.5.A: Identificar los principios de seguridad en aplicaciones: "seguro por diseño" y "seguro por defecto".
5.5.A.1 El enfoque "seguro por diseño" es una iniciativa que anima a las empresas a incluir la seguridad en todas las fases del desarrollo de productos, incluido el diseño. Cuando las organizaciones implementan este enfoque, la seguridad se convierte en un principio de diseño y no solo en una característica técnica.
5.5.A.2 El enfoque "seguro por diseño" incluye tres principios de diseño:
i. Las empresas deben asumir la responsabilidad de los resultados de seguridad de sus clientes. Deben construir productos que cumplan con las necesidades de seguridad de sus usuarios.
ii. Las empresas deben adoptar la transparencia radical y la rendición de cuentas. La publicación rápida de noticias y actualizaciones relevantes sobre seguridad mejora la seguridad para todos.
iii. Las empresas deben construir una estructura organizativa y liderazgo para implementar el enfoque "seguro por diseño". Necesitan líderes enfocados en la seguridad y con una postura prioritaria hacia la misma.
5.5.A.3 El enfoque "seguro por diseño" incluye el concepto de "seguro por defecto", que establece que las características de seguridad del software y los dispositivos deberían estar activadas por defecto. Los dispositivos y el software deben ser seguros de usar desde el primer momento (out of the box), con las funciones de seguridad ya habilitadas.
Objetivo de aprendizaje 5.5.B: Explicar cómo la sanitización de la entrada del usuario protege las aplicaciones.
5.5.B.1 Cuando los usuarios introducen datos en una aplicación, esta generalmente envuelve dicha entrada entre caracteres especiales para procesarla. Los caracteres que delimitan la entrada del usuario se denominan caracteres de control e incluyen la comilla simple, la comilla doble y el punto y coma.
5.5.B.2 Al crear un programa que recibe entrada del usuario, los programadores deben utilizar una función para verificar que la entrada cumpla con los criterios esperados y no incluya ningún carácter de control que pueda usarse para manipular el sistema. Esta función de verificación puede sanear la entrada del usuario eliminando caracteres potencialmente maliciosos, o bien puede mostrar un error al usuario y forzarle a proporcionar una entrada diferente. Esto puede proteger contra diversos ataques a aplicaciones, incluidos:
Ataques de inyección SQL
Ataques XSS
Ataques de navegación de directorios
Fuente: College Board AP Course and Exam Description
Dos principios de diseño mantienen las aplicaciones seguras desde el inicio. Seguro por diseño construye la seguridad en cada fase del desarrollo, no como un añadido posterior. Seguro por defecto significa que el producto se envía con sus funciones de seguridad ya activadas; seguro desde el primer momento.
Seguro por diseño se basa en tres principios que una empresa debe adoptar: (1) asumir la responsabilidad de los resultados de seguridad de sus clientes en lugar de culpar a los usuarios, (2) abrazar la transparencia radical y la rendición de cuentas, compartiendo noticias y actualizaciones relevantes para la seguridad rápidamente para que todos sean más seguros, y (3) construir la estructura organizacional y el liderazgo que haga de la seguridad un objetivo prioritario.
La defensa clave contra los ataques de inyección es la sanitización de entradas. Ciertos caracteres especiales - el apóstrofe, la comilla doble y el punto y coma - pueden usarse para manipular un sistema, por lo que un buen programa los elimina o rechaza antes de procesarlos. La sanitización protege contra inyecciones SQL, XSS y ataques de recorrido de directorios por igual.
Objetivo de aprendizaje 5.6.A: Explicar cómo detectar ataques a los datos.
5.6.A.1 Los dispositivos registran y almacenan en registros cuándo se accede a los datos y por quién. El proceso de grabación y monitoreo de las actividades del usuario se denomina contabilidad (accounting). El análisis de estos registros puede revelar actividad maliciosa cuando un adversario intenta acceder, copiar, mover o eliminar datos. La actividad sospechosa puede incluir:
Acceder a archivos que no suelen ser accedidos
Acceder a archivos o aplicaciones fuera de los patrones normales de un usuario (incluyendo la hora del día, la ubicación y el tipo de dispositivo)
Intentos de eliminar o copiar archivos sensibles
5.6.A.2 Un honeypot es un archivo que parece contener datos valiosos (por ejemplo, información de tarjetas de crédito, PII, contraseñas), pero los datos en el archivo son falsos. Un sistema puede alertar a los defensores si alguien intenta acceder al honeypot. Dado que el honeypot es un archivo falso, no hay una razón legítima para acceder a él, y cualquier intento de acceso sería un indicador de actividad maliciosa.
5.6.A.3 Las funciones hash criptográficas pueden generar un resumen (digest) para los datos y pueden revelar si los datos han sido alterados. Si un archivo ha cambiado inesperadamente, esto puede ser una señal de actividad maliciosa.
Objetivo de aprendizaje 5.6.B: Determinar controles para detectar ataques contra aplicaciones o datos.
5.6.B.1 El costo es un criterio para determinar los controles detectores. Los controles detectores como los honeypots y el uso de valores hash para verificar la integridad de los datos son económicos. Algunas organizaciones invierten en servicios de terceros de prevención de pérdida de datos (DLP), que monitorean el acceso, uso y transmisión de datos por parte de los usuarios en toda la organización para detectar actividad sospechosa; los servicios DLP proporcionan fuertes capacidades de detección a un costo más elevado.
5.6.B.2 La sensibilidad o criticidad de los datos o aplicaciones es un criterio para determinar los controles detectores. Los datos o aplicaciones más sensibles o críticos son objetivos más probables de un adversario y deben ser monitoreados más de cerca.
5.6.B.3 La clasificación de los datos es un criterio para determinar los controles detectores. Los datos que han sido clasificados como privados, educativos, de salud o financieros a menudo tienen requisitos legales o regulatorios de detección y monitoreo.
Objetivo de aprendizaje 5.6.C: Evaluar el impacto de un método para detectar ataques contra una aplicación o datos.
5.6.C.1 Para operar a una velocidad efectiva, el análisis de registros debe complementarse con cierta automatización. Los honeypots ofrecen capacidades de detección casi instantáneas.
5.6.C.2 Algunas herramientas DLP, honeypots y análisis de registros automatizado en tiempo real proporcionan alertas mientras ocurre un ataque. Estas herramientas permiten una respuesta rápida que puede detener un ataque antes de que cause más daño. El análisis retrospectivo de registros y el uso de hash criptográficos para verificar la integridad de los datos identifican ataques después de que han ocurrido.
5.6.C.3 Pueden ocurrir falsos negativos en la detección de ataques a aplicaciones y datos. Las funciones hash criptográficas solo detectan si los datos han sido alterados. Un adversario podría ver y robar datos sin alterarlos, y una función hash criptográfica no detectaría esto. Los honeypots no pueden detectar adversarios que no intenten acceder a ellos.
Objetivo de aprendizaje 5.6.D: Identificar si un archivo ha sido alterado verificando su hash.
5.6.D.1 Las funciones hash criptográficas pueden ayudar a identificar cambios en un archivo porque son repetibles: la misma entrada siempre produce la misma salida para una función hash dada.
5.6.D.2 Los hashes se pueden calcular usando la línea de comandos en una computadora, un sitio web o software especializado.
En Windows Powershell, si un usuario quisiera generar el hash SHA256 para un archivo llamado testfile, usaría el comando: Get-FileHash testfile -Algorithm SHA256
En BASH lo mismo se podría lograr con el comando: sha256sum testfile
En zsh, la terminal de línea de comandos común en computadoras Apple, esto se podría lograr con el comando: shasum -a 256 testfile
5.6.D.3 Se puede realizar el hash de un archivo y registrar su salida hash. Luego, se puede volver a hacer el hash más tarde y comparar la segunda salida hash con la salida hash anterior para el mismo archivo. Si el hash de un archivo cambia, entonces el archivo fue alterado entre el momento en que se generaron el primer y segundo hash.
Objetivo de aprendizaje 5.6.E: Aplicar técnicas de detección para identificar e informar indicadores de ataques a aplicaciones mediante el análisis de archivos de registro.
5.6.E.1 Los ataques de inyección SQL pueden detectarse revisando los registros de la aplicación y del servidor en busca de palabras clave y símbolos de control SQL en la entrada del usuario, tales como:
Un carácter de comilla simple (') o doble (")
Condiciones booleanas como OR 1=1
Dos guiones dobles (que indican un comentario en SQL): --
Palabras clave de control SQL (siempre en mayúsculas) como WHERE, IN, FROM
5.6.E.2 Los ataques XSS pueden detectarse revisando la entrada del usuario en busca de etiquetas sospechosas, particularmente la etiqueta .
5.6.E.3 Para aplicaciones web, los desbordamientos de búfer pueden detectarse verificando la cantidad de datos que el usuario está enviando a la aplicación web en su solicitud. Los campos comúnmente verificados son la longitud de la URL, la longitud de las cookies, la longitud de la cadena de consulta y la longitud total de la solicitud. Cadenas largas en cualquiera de estos campos pueden ser un indicador de un intento de ataque de desbordamiento de búfer.
5.6.E.4 Los ataques de traversía de directorio pueden detectarse revisando los registros de la aplicación y del servidor. Las solicitudes HTTP GET que incluyen rutas con secuencias de ../ son indicadores de un adversario que intenta una traversía de directorio.
Fuente: College Board AP Course and Exam Description
Para detectar ataques a datos, los sistemas realizan auditorías: registrando quién accedió a qué y cuándo. Pero los registros son enormes, por lo que el análisis de registros debe ser automatizado para ejecutarse a una velocidad útil; un humano leyendo registros crudos es mucho demasiado lento. Un complemento ingenioso es una caja de trucha (honeypot): un archivo falso que parece valioso; como nadie tiene una razón real para abrirlo, cualquier acceso es una señal clara e inmediata de un ataque. Preste especial atención a intentos de eliminar o copiar archivos sensibles. Los hashes criptográficos también ayudan: rehacer el hash de un archivo y compararlo; si el digest cambió, el archivo fue alterado.
Elegir controles de detección implica sopesar el costo (las cajas de trucha son baratas; un servicio de prevención de pérdida de datos (DLP) es potente pero costoso) contra la sensibilidad de los datos. Para leer un ataque específico en los registros, busque su firma: la inyección SQL muestra OR 1=1 y --; el XSS muestra etiquetas <script>; el recorrido de directorio muestra secuencias ../; un desbordamiento de búfer muestra cadenas de entrada inusualmente largas.
Verificar que un archivo no ha sido alterado
Un hash criptográfico convierte un archivo de cualquier tamaño en un valor corto de longitud fija. Cambie un solo byte del archivo y el hash cambiará completamente, por lo que comparar el hash de un archivo descargado con el que lista el editor demuestra que el archivo llegó intacto. Esto se hace en la línea de comandos:
Shell
Comando
BASH (Linux y la mayoría de servidores)
sha256sum testfile
zsh, terminal habitual en computadoras Apple
shasum -a 256 testfile
Ambos imprimen el hash SHA-256 de testfile. Si difiere del valor publicado incluso por un solo carácter, el archivo ha sido alterado: por corrupción en tránsito o por un atacante que lo reemplazó.
⚠️ Un hash prueba la integridad, no la autenticidad. Un atacante que pueda reemplazar el archivo en una página web generalmente también puede reemplazar el hash publicado a su lado; por eso, un hash firmado o uno obtenido a través de un canal de confianza separado es una evidencia más fuerte.
Empareje cada ataque a aplicaciones con su evidencia en un registro: OR 1=1 / -- = inyección SQL; <script> = XSS; ../ = recorrido de directorio; entrada muy larga = desbordamiento de búfer.
Aprenda los cuatro modelos de control de acceso por su decisor: RBAC = su rol, RuBAC = una condición, DAC = el propietario del archivo, MAC = un administrador central. El menor privilegio subyace en todos ellos.
Lea los permisos de Linux sumando 4+2+1 por grupo: chmod 750 = propietario rwx (7), grupo r-x (5), otros ninguno (0). Practique convertir en ambas direcciones.
Simétrico = una clave compartida (rápido, AES); asimétrico = par de clave pública/privada (resuelve el intercambio de claves, RSA/ECC). Cifre con la clave pública del destinatario.
La sanitización de entradas es la única mejor respuesta para prevenir ataques de inyección; una caja de trucha (honeypot) es el clásico control de detección económico.