Asymmetric encryption · Cifrado asimétrico
Two keys instead of one
- Symmetric encryption has a problem: you must somehow share the secret key first.
- Asymmetric encryption uses a pair of keys: a public key and a private key.
Dos claves en lugar de una
- La cifrado simétrico tiene un problema: debes compartir la clave secreta de alguna manera.
- El cifrado asimétrico utiliza un par de claves: una clave pública y una clave privada.
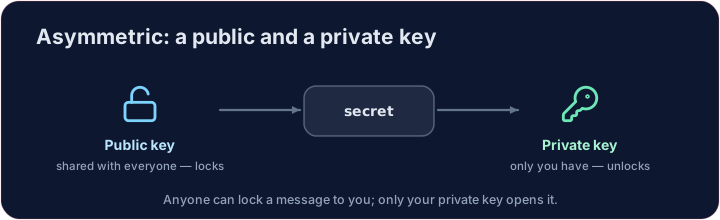
The padlock idea
- Your public key is like an open padlock you hand out to everyone.
- Anyone can lock a message shut with it — but only your private key can open it.
- So people send you secrets safely without ever sharing a secret key. That is the breakthrough.
La idea del candado
- Tu clave pública es como un candado abierto que repartes a todos.
- Cualquiera puede bloquear un mensaje con él, pero solo tu clave privada puede abrirlo.
- Así, la gente te envía secretos de forma segura sin compartir nunca una clave secreta. Ese es el avance.
A tiny RSA
- RSA is real asymmetric encryption. With tiny numbers you can see it work:
- Encrypting and decrypting use different keys, yet the message comes back.
Un RSA pequeño
- RSA es un verdadero cifrado asimétrico. Con números pequeños puedes verlo funcionar:
n, e, d = 33, 3, 7      # public key (e, n), private key (d, n)
cipher = (7 ** e) % n   # lock 7 with the public key
print((cipher ** d) % n)   # unlock with the private key -> 7
- Cifrar y descifrar utilizan claves diferentes, sin embargo el mensaje vuelve a aparecer.
Where you use it daily
- It also works in reverse for digital signatures (next lessons).
- Every time you see HTTPS, asymmetric encryption is quietly setting up a secure connection.
Covers: IGCSE 2.3 (asymmetric, public/private keys), A-Level 17.1, AP CSP.
Dónde lo usas a diario
- También funciona a la inversa para las firmas digitales (próximas lecciones).
- Cada vez que ves HTTPS, el cifrado asimétrico está configurando silenciosamente una conexión segura.
Cubre: IGCSE 2.3 (asimétrico, claves públicas/privadas), A-Level 17.1, AP CSP.
Common mistakes
- A public key encrypts; only the matching private key decrypts.
- Never share the private key.
Errores comunes
- Una clave pública cifra; solo la clave privada correspondiente descifra.
- Nunca compartas la clave privada.
Public & private keys · Claves públicas y privadas
Anyone encrypts with your public key; only your private key decrypts. · Cualquiera cifra con tu clave pública; solo tu clave privada descifra.
Here is a tiny RSA with public key (e, n) and private key (d, n). Encrypt message with the public key (cipher = message**e % n), then decrypt with the private key (plain = cipher**d % n). Print plain — it should return to the original. · Aquí hay un RSA pequeño con clave pública (e, n) y clave privada (d, n). Cifra message con la clave pública (cipher = message**e % n), luego descifra con la clave privada (plain = cipher**d % n). Imprime plain — debería devolver el valor original.
Click Run to see the output here. · Haz clic en Ejecutar para ver la salida aquí.
The same keys also work in reverse — that is a digital signature. Sign with the private key (sig = message**d % n), then let anyone verify with the public key (sig**e % n). Print whether the verified value equals message. · Las mismas claves también funcionan a la inversa — eso es una firma digital. Firma con la clave privada (sig = message**d % n), luego permite que cualquiera verifique con la clave pública (sig**e % n). Imprime si el valor verificado es igual a message.
Click Run to see the output here. · Haz clic en Ejecutar para ver la salida aquí.