Passwords and authentication · Contraseñas y autenticación
Proving who you are
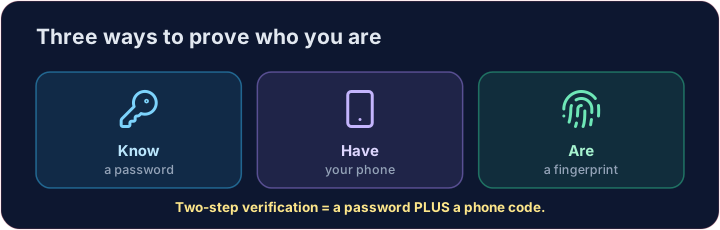
- Authentication means proving you are who you claim to be. There are three classic ways:
- Something you know (a password), something you have (a phone), something you are (a fingerprint).
Demostrar quién eres
- Autenticación significa demostrar que eres quien dices ser. Existen tres formas clásicas:
- Algo que sabes (una contraseña), algo que tienes (un teléfono), algo que eres (una huella dactilar).
Stronger logins
- Biometrics — fingerprints or face scans; hard to steal, but not perfect.
- Two-step verification (2FA) — a password plus a one-time code sent to your phone.
- Even if an attacker steals your password, 2FA stops them logging in.
Contraseñas de inicio de sesión más seguras
- Biometría: escáneres de huellas dactilares o reconocimiento facial; difíciles de robar, pero no perfectas.
- Verificación en dos pasos (2FA): una contraseña más un código de uso único enviado a tu teléfono.
- Incluso si un atacante roba tu contraseña, el 2FA impide que acceda.
What makes a password strong?
- Length beats everything. Each extra character multiplies the guesses an attacker needs.
- A mix of letters, digits, and symbols helps — but a long passphrase like
correct horse battery stapleis both strong and memorable.
¿Qué hace que una contraseña sea fuerte?
- La longitud lo es todo. Cada carácter adicional multiplica los intentos que necesita el atacante.
- Una mezcla de letras, dígitos y símbolos ayuda, pero una frase de contraseña larga como
correct horse battery staplees tanto fuerte como fácil de recordar.
Build a checker
- Below, write a tiny rule: a password is "strong" only if it is long enough and has a digit.
- Real checkers also reject common passwords like
123456andpassword.
Covers: IGCSE 5.3 (authentication), A-Level 6.1, AP CSP Big Idea 5.
Construye un verificador
- A continuación, escribe una pequeña regla: una contraseña es "fuerte" solo si tiene suficiente longitud y contiene un dígito.
- Los verificadores reales también rechazan contraseñas comunes como
123456ypassword.
Cubre: IGCSE 5.3 (autenticación), A-Level 6.1, AP CSP Gran Idea 5.
Common mistakes
- Long and unique beats short, complex, but reused.
- Two-factor authentication adds a second, different check.
Errores comunes
- Ser largo y único es mejor que ser corto, complejo, pero reutilizado.
- La autenticación de dos factores añade una segunda verificación diferente.
Write a simple strength checker. A password is strong if it is at least 8 characters AND contains a digit; otherwise weak. Print the right word for the given password. · Escribe un verificador de fuerza simple. Una contraseña es strong si tiene al menos 8 caracteres Y contiene un dígito; de lo contrario weak. Imprime la palabra correcta para la contraseña dada.
Click Run to see the output here. · Haz clic en Ejecutar para ver la salida aquí.
Real checkers also reject common passwords. Improve the rule: if the password is in the common list it is weak no matter what; otherwise apply the old rule (length ≥ 8 AND a digit). Print the verdict. · Los verificadores reales también rechazan contraseñas comunes. Mejora la regla: si la contraseña está en la lista common, es weak sin importar qué; de lo contrario aplica la regla anterior (longitud ≥ 8 y un dígito). Imprime el veredicto.
Click Run to see the output here. · Haz clic en Ejecutar para ver la salida aquí.