Attacks and brute force · Ataques y fuerza bruta
How attackers get in
- Beyond malware, attackers use direct attacks. The exam lists several:
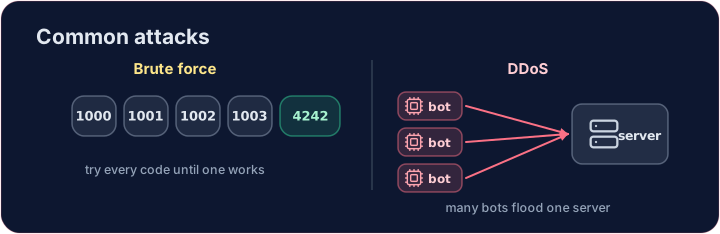
- Brute-force attack — trying every possible password until one works.
- Hacking — gaining access without permission, often through a weakness.
Cómo acceden los atacantes
- Más allá del malware, los atacantes utilizan ataques directos. El examen enumera varios:
- Ataque de fuerza bruta — intentar todas las contraseñas posibles hasta encontrar una que funcione.
- Hackeo — obtener acceso sin permiso, a menudo aprovechando una vulnerabilidad.
Attacks on the network
- Data interception — "listening in" on data as it travels, to steal it (a packet sniffer).
- Denial of Service (DoS) — flooding a server with so many requests that it cannot serve real users.
- A DDoS does this from thousands of machines at once, so it is hard to block.
Ataques a la red
- Intercepción de datos — "escuchar" los datos mientras viajan para robarlos (un packet sniffer).
- Denegación de servicio (DoS) — inundar un servidor con tantas peticiones que no puede atender a usuarios legítimos.
- Un DDoS realiza esto desde miles de máquinas al mismo tiempo, lo que dificulta su bloqueo.
Why short passwords fail
- A 4-digit PIN has only 10,000 combinations. A computer tries millions per second.
- Below, brute-force a PIN by trying every value — then notice how a longer password would have far more combinations.
Por qué fallan las contraseñas cortas
- Un PIN de 4 dígitos tiene solo 10 000 combinaciones. Una computadora intenta millones por segundo.
- A continuación, simula un ataque de fuerza bruta probando cada valor; luego observa cuántas más combinaciones tendría una contraseña más larga.
The lesson
- Each extra character multiplies the number of guesses needed.
- That is why length is the single most powerful thing about a password — more on that soon.
Covers: IGCSE 5.3 (brute-force, hacking, interception, DDoS).
La lección
- Cada carácter adicional multiplica el número de intentos necesarios.
- Por eso la longitud es el factor más poderoso en una contraseña — más detalles pronto.
Cubre: IGCSE 5.3 (fuerza bruta, hackeo, intercepción, DDoS).
Common mistakes
- A brute-force attack tries every combination — a longer password makes it far slower.
- Rate-limiting and account lockouts help defend against it.
Errores comunes
- Un ataque de fuerza bruta prueba todas las combinaciones; una contraseña más larga lo hace mucho más lento.
- La limitación de velocidad (rate-limiting) y el bloqueo de cuentas ayudan a defenderse contra ellos.
A 4-digit PIN has only 10000 possibilities — a computer can try them all in an instant. Loop through range(10000) and · y print the value that equals the secret, then stop. · Un PIN de 4 dígitos tiene solo 10000 posibilidades: una computadora puede probarlas todas en un instante. Itera a través range(10000) y print el valor que sea igual al secret, luego detente.
Click Run to see the output here. · Haz clic en Ejecutar para ver la salida aquí.
See why length · longitud wins. A lowercase-letters password has 26 ** length combinations. Print the number of combinations for length 4, then for length 8 — watch it explode. · Observa por qué length · longitud (longitud) gana. Una contraseña con letras minúsculas tiene 26 ** length combinaciones. Imprime el número de combinaciones para longitud 4, luego para longitud 8 — verás cómo explota.
Click Run to see the output here. · Haz clic en Ejecutar para ver la salida aquí.