| يجب أن يكون المرشحون قادرين على: | ملاحظات وإرشادات |
|---|---|
| إظهار فهم لكيفية عمل التشفير | بما في ذلك استخدام المفتاح العام، المفتاح الخاص، النص الصريح، النص المشفر، التشفير، التشفير بالمفتاح المتماثل والتشفير بالمفتاح غير المتماثل كيفية استخدام المفاتيح لإرسال رسالة خاصة من العام إلى فرد/منظمة كيفية استخدام المفاتيح لإرسال رسالة موثوقة للجمهور كيف يتم تشفير وفك تشفير البيانات، باستخدام التشفير المتماثل وغير المتماثل الغرض، الفوائد والعيوب الخاصة بـ التشفير الكمي |
| إظهار وعي بـ طبقة المقابس الآمنة (SSL) / أمان طبقة النقل (TLS) | غرض SSL/TLS استخدام SSL/TLS في اتصال العميل-الخادم المواقف التي يكون فيها استخدام SSL/TLS مناسباً |
| إظهار فهم لـ الشهادة الرقمية | كيفية الحصول على شهادة رقمية كيفية استخدام الشهادة الرقمية لإنشاء التوقيعات الرقمية |
الأمان الوظيفي
A-Level علوم الحاسوب · الموضوع 17
 13:19
كيف تعمل التشفير
انظر إلى رمز القفل في شريط عنوان المتصفح. لقد كتبت اسم بنكك، وبشكل ما أصبح حاسوبك الآن متأكدًا تمامًا أنه يتحدث حقًا إلى البنك — و…
سرد باللغة الإنجليزية · ترجمة مدمجة بالإنجليزية + الصينية
17.1
كيف يعمل التشفير
المنهج
المصدر: منهج كامبريدج الدولي
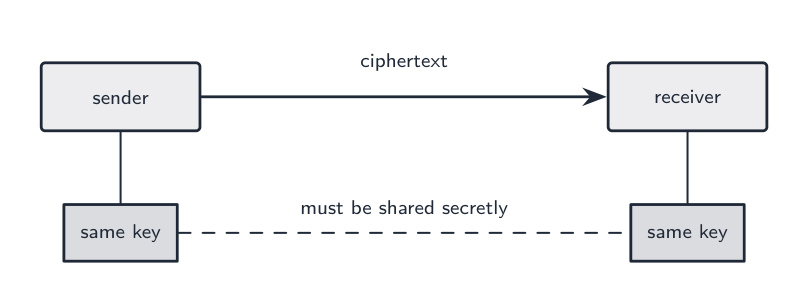
التشفير يحول النص الواضح (نص عادي) إلى النص المشفر (نص مشفر) غير مقروء باستخدام عملية رياضية تعتمد على مفتاح. فقط شخص لديه المفتاح الصحيح يمكنه عكسه — الفك — للحصول على النص الواضح مرة أخرى. المهاجم الذي يعتقل النص المشفر بدون المفتاح يرى فقط بيانات بلا معنى، لأن محاولة كل مفتاح ممكن سيستغرق وقتاً طويلاً جداً. نهج أحدث، التشفير الكمومي، يستخدم الفيزياء الكمومية لمشاركة مفتاح بطريقة تكشف أي مستمع خفي.
التشفير المتماثل
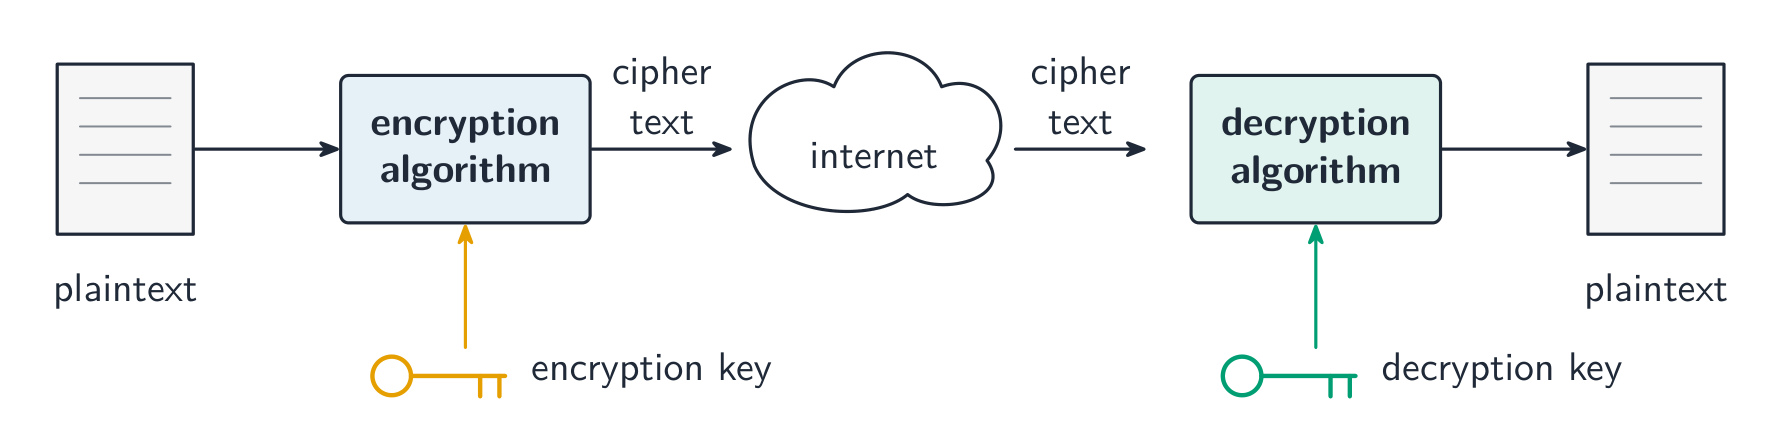
التشفير المتماثل (تشفير المفاتيح المتماثلة) يستخدم المفتاح نفسه للتشفير والفك، لذا يجب أن يحمل كل من المرسل والمستقبل المفتاح السري. إنه سريع ومناسب لـالبيانات الضخمة (قرص كامل، تدفق فيديو). مشكلته هي توزيع المفاتيح: كيف تشارك المفتاح بأمان في البداية؟ يحل التشفير غير المتماثل هذه المشكلة.
"وصف ما يُقصد بالتشفير بالمفتاح المتماثل (درجتان).** يتم استخدام نفس المفتاح لتشفير النص الأصلي وفك تشفير النص المشفر، لذا يجب أن يكون المفتاح مشتركاً بين المرسل والمستقبل ومبقياً سراً عن الجميع. عيبان. يجب تبديل المفتاح قبل إرسال الرسالة، وإذا تم اعتراضه أثناء النقل يمكن للمعترض قراءة كل الرسائل؛ ومفتاح منفصل مطلوب لكل زوج من المراسلين؛ ولا يوفر أي إثبات لـمن أرسل الرسالة، لأن كلا الطرفين يملكان نفس المفتاح. "اذكر سببين لاستخدام تشفير المفاتيح": حتى تكون البيانات غير مقروءة لأي شخص يعترضها (السرية)؛ حتى يتأكد المستقبل أن البيانات جاءت من المرسل المدعي ولم يتم تعديلها (الأصالة والنزاهة). الطريقتان هما تشفير المفاتيح المتماثلة وغير المتماثلة.
التشفير غير المتماثل (المفتاح العام)
التشفير غير المتماثل (تشفير المفاتيح غير المتماثلة) يمنح كل مستخدم زوجاً من المفاتيح المترابطة: مفتاح عام ينشره، ومفتاح خاص يحتفظ به سراً. البيانات المشفرة بالمفتاح العام يمكن فك تشفيرها فقط بالمفتاح الخاص المطابق، والعكس صحيح.

لإرسال رسالة سرية إلى أليس: احصل على مفتاحها العام المنشور، وشفرها به، وأرسلها. فقط أليس — التي تحمل المفتاح الخاص المطابق — يمكنها فك التشفير. لا حاجة لتبادل مفاتيح مسبق. العائد هو أنه أبطأ بكثير من التشفير المتماثل، لذا لا يُستخدم للبيانات الكبيرة.
"اذكر ما يُقصد بالمفتاح الخاص. مفتاح معروف لمالكه فقط (لا يتم نقله أبداً)، يُستخدم لفك تشفير البيانات المشفرة بالمفتاح العام المطابق، وإنشاء التواقيع الرقمية. "صف عملية التشفير غير المتماثل (أربع درجات):** (1) يولد المستقبل زوجاً من المفاتيح، مفتاحاً عاماً ومفتاحاً خاصاً، مترابطين رياضياً؛ (2) يتم توفير المفتاح العام لأي شخص يرغب بإرسال رسالة إليه؛ (3) يقوم المرسل بـتشفير النص الأصلي باستخدام المفتاح العام للمستقبل؛ (4) لا يمكن فك تشفير النص المشفر إلا باستخدام المفتاح الخاص للمستقبل، الذي لا يغادر المستقبِل أبداً، لذا لا يمكن لأي شخص يعترض الرسالة قراءتها.
مثال محلول. يريد فريد إرسال وثيقة سرية لشيليا. اشرح كيفية استخدام التشفير غير المتماثل.
تمتلك شيليا زوج مفاتيح؛ ترسل فريد مفتاحها العام (أو يحصل عليه من شهاداتها). يقوم فريد بتشفير الوثيقة بـالمفتاح العام لشيليا ويرسل النص المشفر. يمكن فقط المفتاح الخاص لشيليا فك تشفيره، وتحتفظ شيليا وحدها بذلك، لذا لا أحد آخر، بما في ذلك فريد بعد التشفير، يمكنه قراءة الوثيقة. تُستخدم المفاتيح بطريقة المستقبل: مفتاحها العام للقفل، ومفتاحها الخاص للفتح. مؤسسة تحتفظ بزوج مفاتيح "لتلقي transmissions آمنة" تفعل ذلك تماماً: تنشر المفتاح العام، وتحافظ على المفتاح الخاص، وتقوم بفك تشفير ما يصل.
اختلافان بين التشفير المتماثل وغير المتماثل. يستخدم المتماثل مفتاحاً واحداً لكلا الاتجاهين؛ ويستخدم غير المتماثل مفتاحين مترابطين، أحدهما للتشفير والآخر للفك. في التشفير المتماثل يجب أن يبقى المفتاح سرياً لدى كلا الطرفين ويتم تبادلها بشكل آمن؛ وفي التشفير غير المتماثل يمكن نشر المفتاح العام والمفتاح الخاص فقط هو السري. التشفير المتماثل أسرع بكثير ويناسب كميات كبيرة من البيانات؛ وغير المتماثل أبطأ، لذا يُستخدم للمفاتيح والتواقيع بدلاً من البيانات الضخمة.
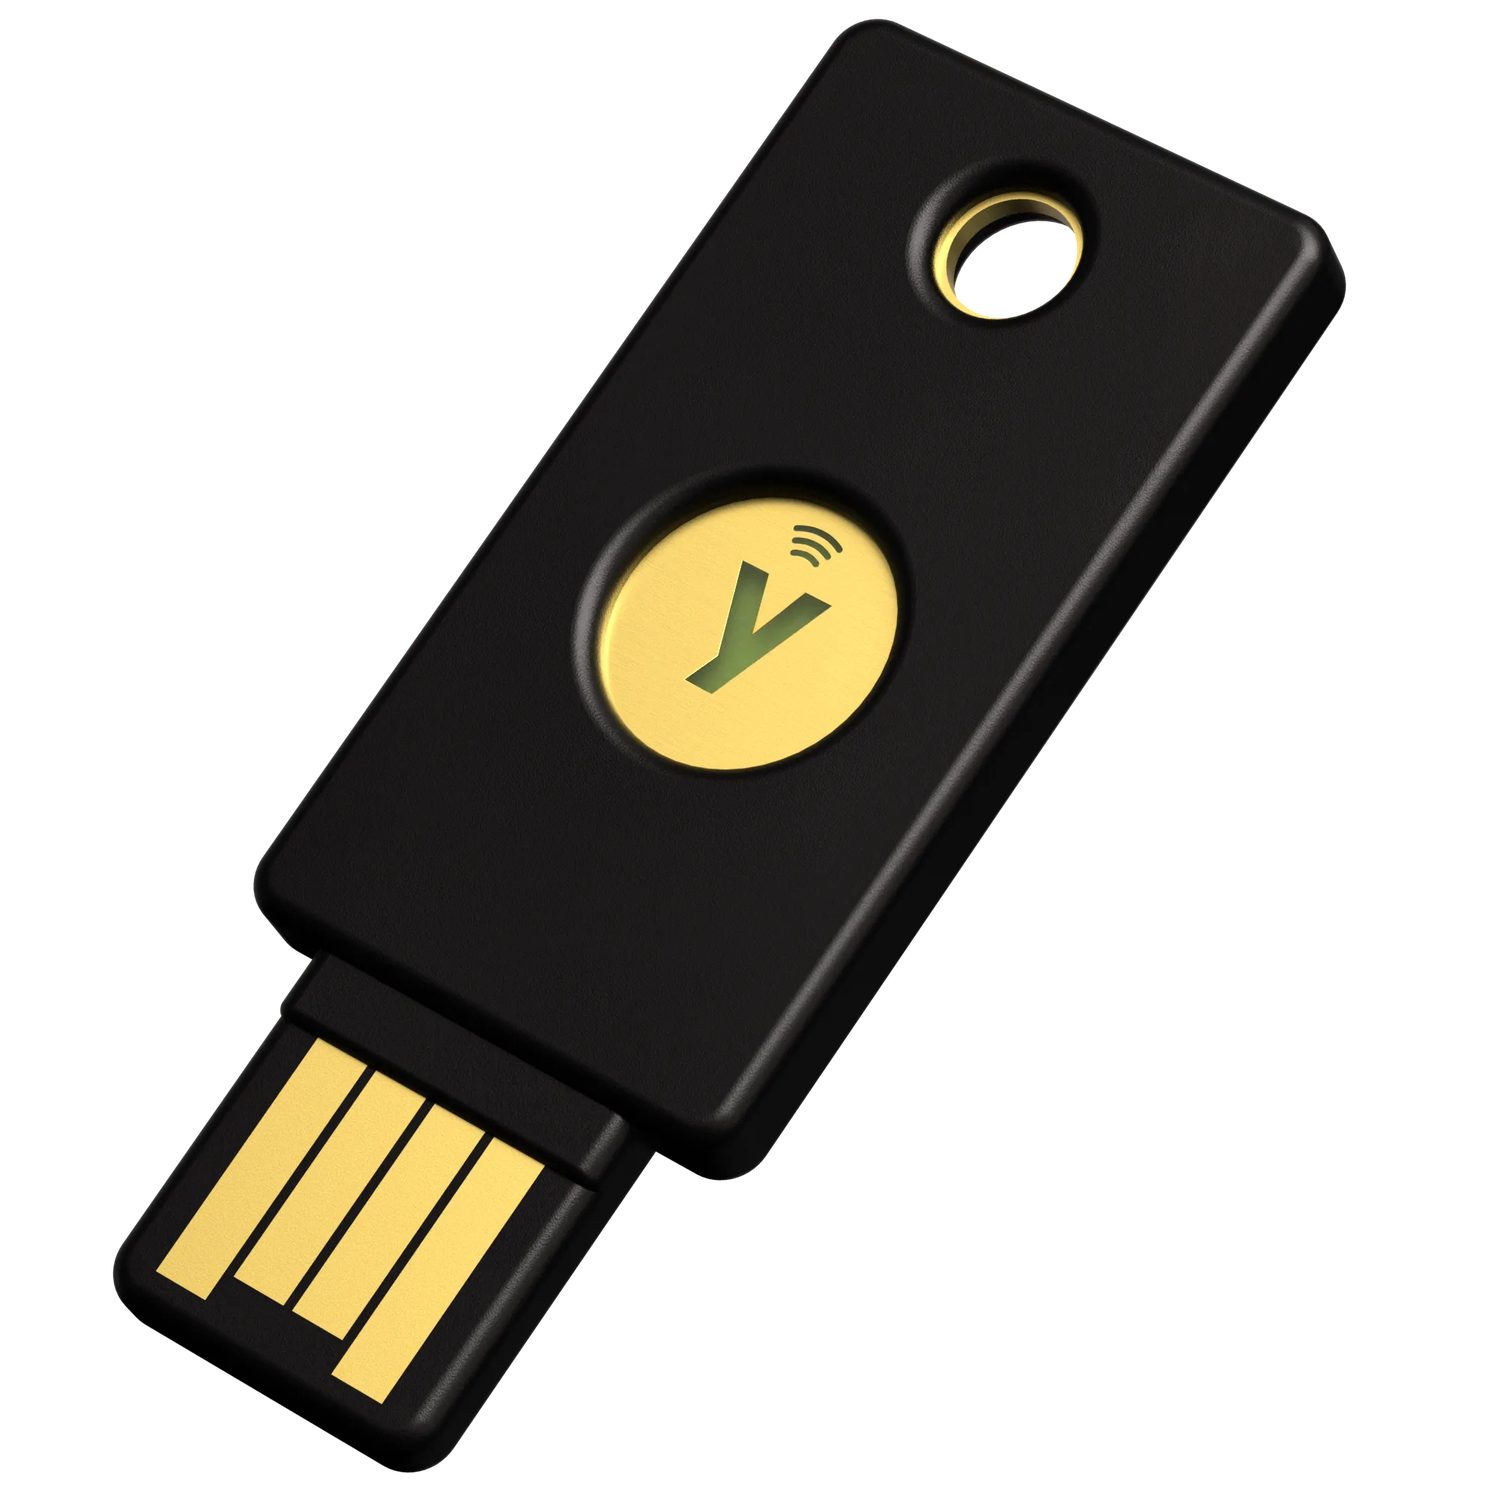
يجب أن يبقى المفتاح الخاص سراً، لذا قد يُحفظ أحياناً على مفتاح أمان عتادي صغير. تقوم بتوصيله أو لمس لإثبات هويتك، ولا يغادر المفتاح السري الجهاز.
نهج الهجين (يُستخدم بواسطة几乎所有 الأنظمة الحقيقية)
استخدم التشفير غير المتماثل لتبادل مفتاح جلسة جديد، ثم استخدم ذلك المفتاح المتماثل للبيانات:
- يصنع العميل مفتاح جلسة عشوائي.
- يقوم بتشفير مفتاح الجلسة باستخدام المفتاح العام للخادم.
- يقوم الخادم بفك تشفيره باستخدام مفتاحه الخاص.
- الآن يشارك كلا الطرفين مفتاح الجلسة ويستخدمان التشفير المتماثل السريع للباقي.
هكذا تعمل HTTPS وSSH.
الإصدار الامتحاني لمشكلة تبادل المفاتيح. "سيتم تبادل مفتاح متماثل قبل إرسال الرسالة. اشرح كيف يمكن تبادل المفتاح بأمان." يقوم المرسل بتشفير المفتاح المتماثل بـالمفتاح العام للمستقبل وإرساله؛ يفك المستقبل تشفيره باستخدام مفتاحه الخاص؛ ويمتلك كلا الطرفين الآن المفتاح المتماثل، والذي لم يتعرض خلال النقل، ويستخدمانه للرسائل. يحل التشفير غير المتماثل مشكلة التوزيع؛ ثم يقوم التشفير المتماثل بالعمل السريع.

التجزئة (ذات صلة، وليست تشفيراً)
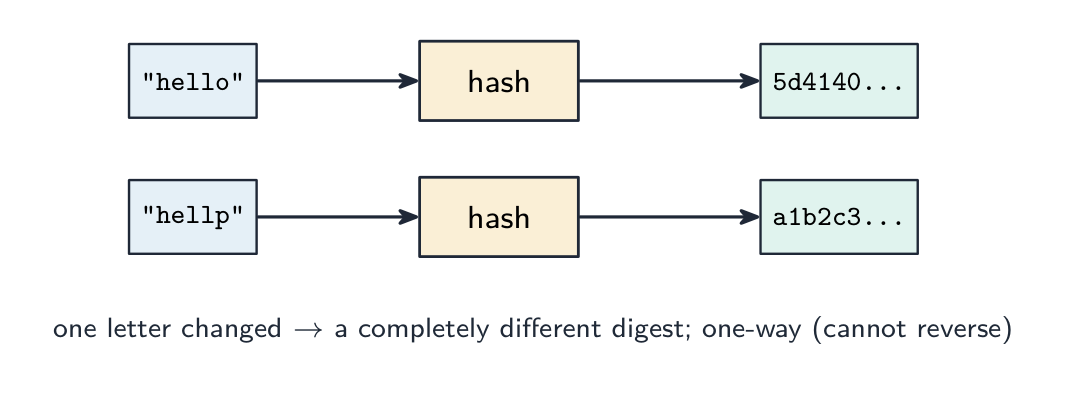
دالة التجزئة المشفرة تأخذ أي مدخلات وتعطي ملخصاً ثابت الحجم بحيث أن نفس المدخلات تعطي دائماً نفس الملخص، ومن المستحيل إيجاد مدخلين لهما نفس الملخص، والتغيير الطفيف في المدخلات يغير الملخص تماماً. التجزئة ذات اتجاه واحد — لا يمكنك استعادة المدخلات منها. تُستخدم لفحص كلمات المرور، وفحوصات السلامة، والتوقيعات الرقمية.
التشفير الكمومي
التشفير الكمومي يستخدم فيزياء الضوء لتوزيع المفاتيح: يتم إرسال بتات المفتاح على شكل فوتونات تكون حالتها الكمومية مشفرة للقيم. "وصف غرضه": لنقل مفتاح تشفير بأمان، بطريقة تجعل أي محاولة لاعتراضه يمكن اكتشافها، لأن قياس الفوتون يغير حالته؛ وبالتالي فإن المستمع الخفي يترك دليلاً، ويتم رمي المفتاح المعطل وإرسال مفتاح جديد. الفوائد: لا يمكنDetect interception أبداً؛ لا يمكن نسخ المفتاح دون تغييره؛ إنه آمن ضد التطورات المستقبلية في قوة الحوسبة (يمكن كسر مفتاح رياضي في النهاية، لكن لا يمكن قراءة المفتاح الكمومي دون إزعاجه). العيوب: يتطلب معدات متخصصة وباهظة الثمن؛ يعمل فقط على مسافات محدودة على ألياف بصرية مخصصة (أو خط رؤية)، وليس عبر الإنترنت الحالي؛ يقوم بتوزيع المفتاح فقط، لذا لا يزال التشفير العادي يحمي الرسالة؛ وهو تقنية جديدة ذات موردين قليلين وقلة خبرة.
استكشف
التجزئة وتأثير الانهيار الثلجي
التجزئة أحادية الاتجاه: سهلة الحساب، مستحيلة عمليًا عكسها. تغيير طفيف في المدخل يقلب جزءًا كبيرًا غير متوقع من المخرجات — تأثير الانهيار الثلجي الذي يجعل التجزئة مناسبة لكلمات المرور.
استكشف
رمز قيصر
زحزح كل حرف لتشفير الرسالة. رمز بسيط يظهر فكرة المفتاح — ولماذا المفتاح الصغير سهل الكسر.
مفردات
تدريب
| English | العربية |
|---|---|
| encryption/enˈkrɪpʃn/ | تشفيراً |
| plaintext/ˈpleɪntekst/ | نص واضح |
| ciphertext/ˈsaɪfətekst/ | النص المشفر |
| decryption/dɪˈkrɪpʃn/ | فك التشفير |
| quantum cryptography/ˈkwɒntəm krɪpˈtɒɡrəfi/ | التشفير الكمي |
| eavesdropper/ˈiːvzdrɒpə/ | المستمع الخفي |
| symmetric encryption/sɪˈmetrɪk enˈkrɪpʃn/ | تشفير متماثل |
| key distribution/kiː ˌdɪstrɪˈbjuːʃn/ | توزيع المفاتيح |
| asymmetric encryption/ˌeɪsɪˈmetrɪk enˈkrɪpʃn/ | تشفير غير متماثل |
| integrity/ɪnˈteɡrɪti/ | الموثوقية |
| public key/ˈpʌblɪk kiː/ | المفتاح العام |
| private key/ˈpraɪvət kiː/ | المفتاح الخاص |
17.1
SSL / TLS
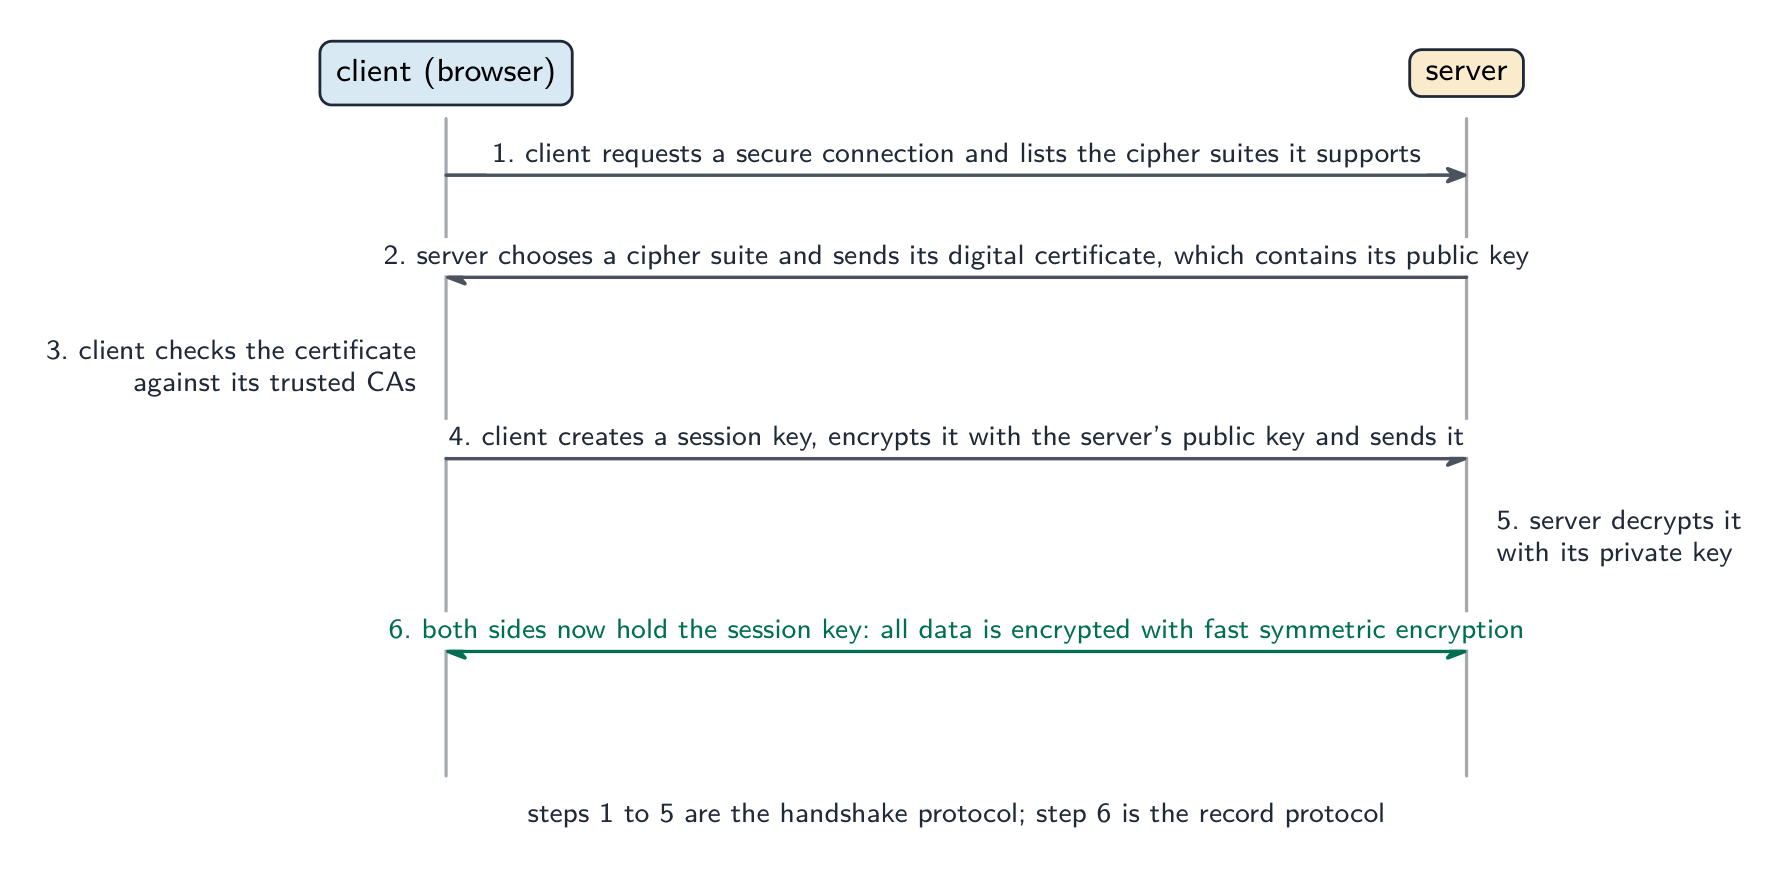
TLS (الأمان طبقة النقل، الوريث لـ الطبقة الجدارية الآمنة، SSL) هو بروتوكول يوفر التشفير والمصادقة للبيانات المرسلة عبر الشبكة. فهو يشفّر البيانات أثناء النقل، ويؤكد هوية الخادم بشهادة رقمية، ويقدم سلامة (كشف التعديل).
مخطط لمصافحة TLS:
- يتصل العميل ويقترح خيارات التشفير.
- يختار الخادم أحدها ويرسل شهادته الرقمية (مع مفتاحه العام) - إصدار هذه الشهادات والتحقق منها هو التصديق الرقمي.
- يتحقق العميل من الشهادة.
- يتبادل الطرفان مفتاح جلسة جديد باستخدام التشفير غير المتماثل.
- تستخدم جميع حركة المرور اللاحقة تشفيراً متماثلاً سريعاً بمفتاح الجلسة.
النتيجة هي نفق مشفر وموثوق ومحقق السلامة لبروتوكولات المستوى الأعلى (HTTP, SMTP). إنه مناسب أينما يتم إرسال معلومات حساسة: تصفح الويب HTTPS، والبنكية عبر الإنترنت والدفع، والبريد الإلكتروني الآمن، والشبكات الافتراضية الخاصة VPNs.
"وصف غرض SSL/TLS" و"ذكر وظيفتين." الغرض هو توفير اتصال آمن بين عميل وخادم عبر الشبكة. وظائفه: يشفّر البيانات المرسلة، بحيث لا يمكن قراءتها إذا تم اعتراضها؛ يؤكد هوية الخادم (وعملياً العميل) بواسطة شهادة رقمية، ليعرف العميل أنه يتحدث إلى الموقع الحقيقي؛ ويتحقق من سلامة البيانات، لكي يتم كشف التغييرات أثناء النقل. مثالان على حيث يكون مناسباً: البنكية عبر الإنترنت والتسوق عبر الإنترنت (دفع البطاقات)؛ أيضاً تسجيل الدخول، والبريد الإلكتروني الخاص، ونقل الملفات، والاتصال الصوتي VoIP، والرسائل الفورية: أي معاملة تتقاطع فيها بيانات خاصة عبر الإنترنت.
البروتوكولان اللذان يتكون منهما TLS. بروتوكول المصافحة يُعد الجلسة: يتفق على خوارزميات التشفير (مجموعة التشفير)، ويؤكد هوية الخادم بشهادته، ويتبادل مفتاح الجلسة. ثم يقوم بروتوكول السجل بحمل البيانات: يشفّر كل رسالة بمفتاح الجلسة، ويضيف فحص سلامة، وينقلها إلى طبقة النقل.
"اشرح كيف يُستخدم SSL/TLS عند بدء اتصال العميل–الخادم" (ست درجات). (1) يرسل العميل (المتصفح) طلباً إلى الخادم للحصول على اتصال آمن، موضحاً طرق التشفير التي يدعمها. (2) يرسل الخادم شهادته الرقمية، والتي تحتوي على مفتاحه العام. (3) يتحقق العميل من أن الشهادة صالحة (صدرت عن هيئة شهادات موثوقة، ولم تنتهِ صلاحيتها، وهي للمجال الصحيح). (4) يولد العميل مفتاح جلسة، ويشفره بمفتاح الخادم العامة ويرسله. (5) يفك تشفير الخادم مفتاح الجلسة باستخدام مفتاحه الخاص. (6) الآن يملك كلا الجانبين مفتاح الجلسة وتُرسل جميع البيانات اللاحقة باستخدام التشفير المتماثل معه. قدم الخطوات بهذا الترتيب؛ الدرجات مخصصة للشهادة، والمفتاح العام، ومفتاح الجلسة، والانتقال إلى التشفير المتماثل.
استكشف
المصافحة مع TLS
مرر عبر ما يحدث قبل ظهور رمز القفل. يُستخدم التشفير غير المتماثل العام البطيء فقط للاتفاق على مفتاح مشترك؛ ثم تنتقل الصفحة الفعلية تحت تشفير متماثل سريع.
مفردات
تدريب
| English | العربية |
|---|---|
| TLS/ˌtiː el ˈes/ | TLS |
| authentication/ɔːˌθentɪˈkeɪʃn/ | المصادقة |
| authenticates/ɔːˈθentɪkeɪts/ | يُثبت صحة الهوية |
| handshake/ˈhændʃeɪk/ | المصافحة |
17.1
الشهادات الرقمية
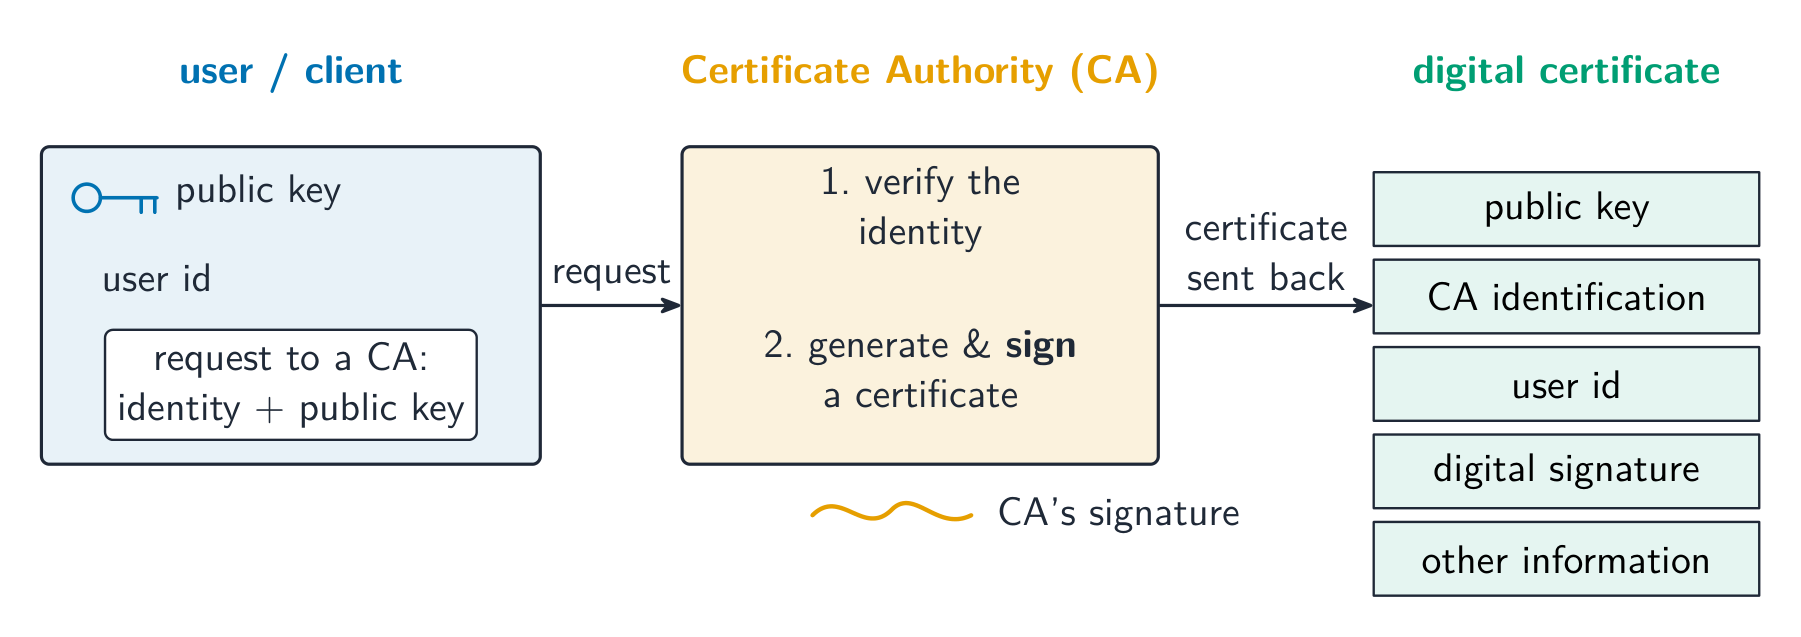
الشهادة الرقمية تربط هوية (مجال، منظمة) بمفتاح عام، وتكون موقعة من قبل هيئة شهادات موثوقة (CA). تحتوي على الموضوع (من تحدد هويته)، وموضوع المفتاح العام، والناشر (هيئة CA)، وفترة الصلاحية، وتوقيع هيئة CA على كل ما سبق.
للتحقق من واحدة، العميل (الذي يحتوي على قائمة بجهات الاعتماد الجذرية الموثوقة):
- يتحقق من تواريخ انتهاء الصلاحية.
- يتحقق من أن اسم الموضوع يطابق عنوان URL.
- يتحقق من أنه مُوقَع بواسطة جهة اعتماد موثوقة، باستخدام المفتاح العام للجهة للتحقق من التوقيع.
- يتبع سلسلة الشهادات صعوداً إلى جذر موثوق.
إذا فشل أي شيء، يعرض المتصفح تحذير "اتصالك ليس خاصاً". عندما يتم التحقق بشكل نظيف، يعرف العميل أن الهوية تم فحصها من قبل جهة اعتماد موثوقة، والمفتاح العام ينتمي حقاً لتلك الهوية، والشهادة سارية.
"""صِف ما يُقصد بالشهادة الرقمية""" (درجتان). وثيقة إلكترونية، تُصدرها جهة إصدار الشهادات، تؤكد هوية صاحبها (شخص، منظمة أو موقع ويب) وتحتوي على المفتاح العام الخاص به. العناصر الموجودة في واحدة منها: الرقم التسلسلي؛ اسم المالك (الموضوع)، وللمواقع، نطاقه؛ المفتاح العام للمالك؛ اسم جهة الإصدار؛ فترة الصلاحية (التواريخ)؛ خوارزمية التوقيع المستخدمة؛ والتوقيع الرقمي لجهة الإصدار للشهادة بأكملها.
"""اشرح كيف تكتسب المنظمة شهادة رقمية""" (أربع درجات). (1) تولد المنظمة زوج مفاتيحها الخاص، وهو مفتاح عام ومفتاح خاص. (2) ترسل طلباً يحتوي على مفتاحها العام وتفاصيل هويتها إلى جهة إصدار الشهادات. (3) تقوم الجهة بتحقق من الهوية (تحقق من أن المتقدم هو فعلاً المنظمة أو يملك النطاق). (4) تنشئ الجهة الشهادة التي تحتوي على المفتاح العام والهوية، وتوقع عليها بمفتاحها الخاص، ثم تُعيدها. (5) تقوم المنظمة بتثبيت الشهادة على خادمها حتى تتمكن من إرسالها إلى العملاء. لا يغادر المفتاح الخاص أبداً المنظمة.
"""اشرح لماذا تتطلب الشهادة الرقمية لتأكيد صحة التوقيع الرقمي.""" للتحقق من توقيع، يحتاج المستقبل إلى المفتاح العام للمرسل، ويحتاج إلى التأكد من أن المفتاح ينتمي فعلاً للمرسل المدعى؛ توفر الشهادة المفتاح العام جنباً إلى جنب مع الهوية، وبما أن الشهادة موقعة من قبل جهة إصدار موثوقة، يمكن للمستقبل الوثوق بهذا الارتباط. بدون ذلك، يمكن لمُختلق نشر مفتاح عام باسم شخص آخر وتوقيع الرسائل نيابة عنه. نفس المنطق يجيب عن "ما الذي يجب تضمينه مع برنامج يتم تحميله من الإنترنت لإثبات أصالة": توقيع رقمي، يتم التحقق منه مقابل شهادة الناشر.
مفردات
تدريب
| English | العربية |
|---|---|
| digital certificate/ˈdɪdʒɪtl səˈtɪfɪkət/ | شهادة رقمية |
| Certificate Authority/səˈtɪfɪkət əˈθɒrɪti/ | سلطة الشهادات |
| man-in-the-middle/mæn ɪnðə ˈmɪdl/ | رجل في الوسط |
17.1
التواقيع الرقمية

تُثبت التوقيع الرقمي من قام بتوقيع الرسالة وأنها لم يتم تغييرها. للتوقيع:
- احسب هاشاً مشفراً للرسالة.
- اشفر الهاش بمفتاح Sender الخاص — وهذا هو التوقيع.
- أرسل الرسالة والتوقيع.
للتحقق: احسب الهاش للرسالة المستقبلة؛ افك تشفير التوقيع بالمفتاح العام للمرسل للحصول على الهاش الخاص به؛ قارن بينهما. إذا تطابقا، فهذا يعني أن الرسالة موقعة من حامل المفتاح الخاص (المصادقة) ولم تتغير (السلامة). التوقيع لا يخفي الرسالة — ولضمان السرية أيضاً، قم بالتشفير والتوقيع معاً.
"اشرح دور الشهادة الرقمية في إنشاء توقيع رقمي" (ثلاثة علامات).
"اشرح كيف يُستخدم التوقيع الرقمي للتحقق من رسالة" (أربع علامات). (1) يقوم المستقبل بتشفير التوقيع باستخدام المفتاح العام للمرسل (المستخرج من شهادة المرسل)، مما ينتج عنه الهاش الذي حسبه المرسل. (2) يقوم المستقبل بحساب الهاش للرسالة المستقبلة باستخدام نفس خوارزمية الهاش. (3) يتم مقارنة الهاشين. (4) إذا تطابقا، فإن الرسالة جاءت من حامل المفتاح الخاص (أصيلة) ولم تُعدّل منذ توقيعتها (سلامة)؛ إذا اختلفا، تُرفض الرسالة. عندما يستقبل بنك بيانات سرية مزودة بتوقيع، يقوم بنفس هذه الخطوات قبل الثقة بها؛ وقد يتم تشفير البيانات نفسها بشكل منفصل باستخدام المفتاح العام للبنك لضمان السرية.
دمج العناصر معاً
طلب آمن إلى https://www.bank.com: يرسل الخادم شهادته؛ يتحقق العميل منها مقابل جهات إصدار الشهادات الموثوقة؛ يستخدم العميل المفتاح العام للخادم لتبادل مفتاح الجلسة؛ ثم يتدفق البيانات مشفرةً بواسطة هذا المفتاح. يوقف التشفير المتطفلين، وتثبت الشهادة هوية الخادم، وتحمي فحوصات السلامة من شخص في المنتصف الذي قد يعدل البيانات.
مثال محلول. ترسل أليس عقداً إلى بوب. تريد من بوب التأكد من أن العقد جاء منها ولم يتم تعديله، وتريد ألا يتمكن أي شخص آخر من قراءته. ما المفاتيح التي تستخدمها، وفي أي اتجاه؟ هذان عملاان مختلفان يتطلبان زوجي مفاتيح مختلفين. بالنسبة للتوقيع (المصادقة والسلامة): تقوم أليس بتشفير العقد وتوليد الهاش الخاص به ثم تشفير هذا الهاش باستخدام مفتاحها الخاص; يقوم بوب بفك التشفير باستخدام المفتاح العام لأليس ومقارنته بالهاش الذي قام بتوليده هو على الرسالة. فقط أليس تملك مفتاحها الخاص، لذا فهي الوحيدة القادرة على إنتاجه. بالنسبة للسرية: تقوم أليس بتشفير العقد نفسه باستخدام المفتاح العام لبوب، بحيث لا يمكن فتحه إلا بواسطة المفتاح الخاص لبوب. قاعدة واحدة تبقي جميع الأربعة في مكانها الصحيح: أنت توقع بمفتاحك الخاص وتشفر بالمفتاح العام للمستقبل. التوقيع وحده لا يخفي الرسالة.
مفردات
تدريب
| English | العربية |
|---|---|
| digital signature/ˈdɪdʒɪtl ˈsɪɡnɪtʃə/ | توقيع رقمي |
| hardware security key/ˈhɑːdweə sɪˈkjʊərɪti kiː/ | مفتاح أمان العتاد |
| session key/ˈseʃn kiː/ | مفتاح الجلسة |
| cryptographic hash/ˌkrɪptəˈɡræfɪk hæʃ/ | تشفير تجزئة |
| digest/ˈdaɪdʒest/ | ملخص |
17.1
التعريفات التي يقبلها المصحح
تُصنّف أسئلة التعريف بناءً على صياغة ثابتة. احفظ هذه التعريفات بدقة، وقدم إجابة واحدة فقط.
| مصطلح | تعريف |
|---|---|
| التشفير | تحويل النص العادي إلى نص مشفر باستخدام خوارزمية ومفتاح بحيث لا يمكن فهمه إذا تم اعتراضه |
| النص العادي / النص المشفر | البيانات الأصلية المقروءة / الشكل المشفر غير المقروء منه |
| تشفير المفتاح المتماثل | نفس المفتاح السري يستخدم للتشفير وللفك، لذا يجب مشاركته بشكل آمن بين الطرفين |
| تشفير المفتاح غير المتماثل | يُستخدم زوج من المفاتيح المرتبطة: المفتاح العام للتشفير والمفتاح الخاص المطابق لفك التشفير فقط |
| المفتاح العام | مفتاح متاح للجميع، يُستخدم لتشفير الرسائل الموجهة إلى صاحبه وللتحقق من توقيعاته |
| المفتاح الخاص | مفتاح معروف لصاحبه فقط، يُستخدم لفك رسائل مشفرة بالمفتاح العام وللتوقيع |
| SSL/TLS | بروتوكولات توفر اتصالاً آمناً (مشفراً، معتمد، ومحقق السلامة) بين عميل وخادم |
| الشهادة الرقمية | مستند إلكتروني يصدره جهة إصدار الشهادات يثبت هوية صاحبها ويحتوي على مفتاحها العام |
| التوقيع الرقمي | هاش لرسالة مشفرة بالمفتاح الخاص للمرسل، مما يثبت من أرسلها وأنه لم يتم تغييرها |
| جهة إصدار الشهادات | مؤسسة موثوقة تتحقق من الهويات وتصدر وتوقع الشهادات الرقمية |
| التشفير الكمي | استخدام الحالات الكمومية للفوتونات لتوزيع المفاتيح بحيث يتم اكتشاف أي اعتراض |
17.1
نصائح للامتحان
- المتماثل: مفتاح سري واحد مشترك، سريع، ولكن تبادل المفاتيح هو نقطة الضعف. غير المتماثل: مفتاح عام للتشفير ومفتاح خاص لفك التشفير، بطيء، ولا توجد مشكلة تبادل. فرقان، عيبان، وسببان: الامتحان يطلبها أزواجاً.
- السرية تستخدم مفاتيح المستقبل (عام للقفل، خاص للفتح); التوقيع يستخدم مفاتيح المرسل (خاص للتوقيع، عام للتحقق). اذكر دائماً من يكون المفتاح.
- بدء تشغيل TLS يتكون من ست خطوات: طلب، شهادة بالمفتاح العام، التحقق، مفتاح الجلسة مشفر بالمفتاح العام، فك التشفير بالمفتاح الخاص، تشفير متماثل منذ ذلك الحين.
- الشهادة هي الهوية زائد المفتاح العام، موقعة من قبل جهة الإصدار; عملية الحصول عليها هي إنشاء زوج المفاتيح، الطلب، التحقق، التوقيع، التثبيت. هي مطلوبة للتحقق من التوقيع لأنها تثبت لمن ينتمي المفتاح العام.
- التوقيع هو هاش مشفر بالمفتاح الخاص؛ التحقق هو فك التشفير، إعادة توليد الهاش، المقارنة. السلامة والأصالة هما الشئآن اللذان يثبتهما.
- التشفير الكمي يوزع المفاتيح ويكشف عن التنصت؛ حدوده هي التكلفة والمسافة والحداثة.
أخطاء شائعة
- القول بأن الرسالة مشفرة بالمفتاح العام للمرسل؛ المفتاح العام للمستقبل يشفر، والمفتاح الخاص للمستقبل يفك التشفير.
- وصف التوقيع بأنه "تشفير الرسالة بالمفتاح الخاص" بدلاً من تشفير الهاش الخاص بها.
- الادعاء بأن الشهادة تحتوي على المفتاح الخاص؛ إنها تحتوي على المفتاح العام والهوية، وموقعة من قبل جهة الإصدار.
- سرد "يُرسل الخادم مفتاحه الخاص" في مصافحة TLS؛ only المفتاح العام ينتقل، داخل الشهادة.
- إعطاء "يُسرّع SSL/TLS الاتصال" كوظيفة؛ وظائفه هي التشفير، المصادقة، والسلامة.
- الخلط بين التلخيص والتشفير: التلخيص لا يمكن عكسه وليس له مفتاح؛ التشفير قابل للعكس بالمفتاح.
- الإجابة بـ "لماذا تحتاج الشهادة للتوقيع" بـ "لتشفيرها"؛ هي مطلوبة للثقة في المفتاح العام.
دروس تفاعلية حول هذا الموضوع
ا-working عليه خطوة بخطوة، مع تمارين تحقق فوري.